Categories
deutschland ticker

Wildberger sieht „neues Zeitalter der Cybersicherheit“

Bundesdigitalminister Karsten Wildberger hat zu einem stärkeren Einsatz von Künstlicher Intelligenz aufgerufen, um Sicherheitslücken bei Webseiten zu schließen. „Wir stehen am Beginn eines neuen Zeitalters der Cybersicherheit“, sagte Wildberger dem „Kölner Stadt-Anzeiger“.
KI-basierte Tools könnten helfen, Schwachstellen schneller und präziser aufzuspüren als je zuvor. „Im digitalen Raum geht es jetzt um Geschwindigkeit, um Sicherheitslücken rechtzeitig zu identifizieren und zu schließen“, so der CDU-Politiker weiter.

Neues KI-Sicherheitsinstitut in Berlin

Er verwies darauf, dass die Bundesregierung gezielt in die digitale Souveränität investiere und eigene Kompetenzen aufbaue, etwa mit dem neuen KI-Sicherheitsinstitut in Berlin.
„Indem wir führende Modelle unabhängig prüfen und Künstliche Intelligenz konsequent für den Schutz unserer Netze einsetzen, können wir diesen Wettlauf gewinnen“, sagte Wildberger.
Dank KI können Angreifer eine veröffentlichte Sicherheitslücke heute in Minuten oder Stunden für Attacken nutzen. Die Entwicklung werde noch eine Weile andauern, glaubt ein Experte der Cyberagentur des Bundes. (Symbolbild=

Dank KI können Angreifer eine veröffentlichte Sicherheitslücke heute in Minuten oder Stunden für Attacken nutzen. Die Entwicklung werde noch eine Weile andauern, glaubt ein Experte der Cyberagentur des Bundes.

Foto: Jens Büttner/dpa

Warnung vor PHP-Lücke

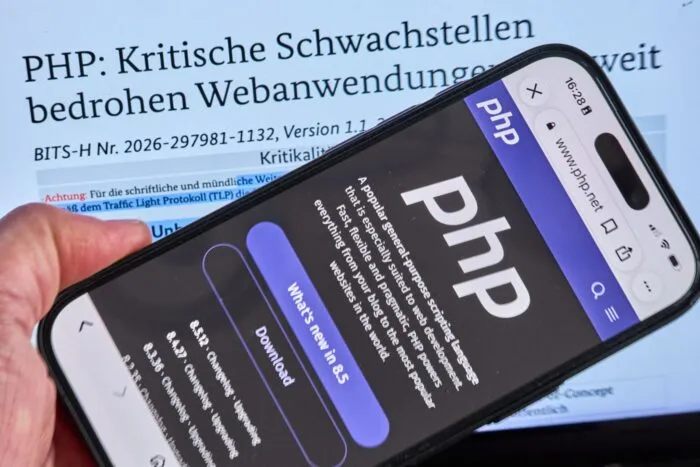
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) und Behörden weltweit hatten in der vergangenen Woche vor einer hochkritischen Schwachstelle in der Programmiersprache PHP gewarnt.
PHP ist eine der weltweit am häufigsten genutzten Technologien für den Betrieb von Webseiten und Online-Diensten. Zahlreiche Webseiten – auch von Bundesregierung und Bundesverwaltung – wurden vorübergehend vom Netz genommen.
Das Bundesamt für Sicherheit in der Informationstechnik stuft das Risiko der Lücke als außerordentlich hoch ein.

Sicherheitswarnung zu PHP weiterhin gültig

„Die Bundesregierung nimmt den Vorfall und die aktuellen Warnungen sehr ernst. Unsere Cybersicherheitsbehörden haben vorausschauend, schnell und klar reagiert“, bilanzierte Wildberger. Zum aktuellen Zeitpunkt sehe man „keine Hinweise auf eine erfolgreiche Kompromittierung von Systemen der Bundesverwaltung“, so der Digitalminister weiter.
Ein Sprecher des Digitalministeriums wies darauf hin, dass die Sicherheitswarnung vom Mittwoch noch gültig sei. „Das BSI sieht weiterhin akuten Handlungsbedarf und ruft alle Nutzer von PHP auf, zügig die bereit gestellten Patches aufzuspielen“, so der Sprecher.

IT-Experte: Angreifer haben derzeit einen Vorteil

Die PHP-Sicherheitslücke ist nach Ansicht eines Fachmanns der Cyberagentur des Bundes ein Beispiel für eine Entwicklung, die noch länger andauern dürfte. „Wir befinden uns wahrscheinlich gerade schon momentan in einem kleinen Tal der Tränen“, sagte Daniel Gille, Abteilungsleiter für Schlüsseltechnologien, dpa.
Derzeit hätten Angreifer einen klaren Vorteil: Sie können eine veröffentlichte Sicherheitslücke innerhalb von Minuten oder Stunden auswerten und einen Angriff entwickeln. Früher habe das oft Wochen oder Monate gedauert. Das Beheben solcher Sicherheitslücken geschehe dagegen dezentral, und das dauere deutlich länger.
Das zeigt sich aktuell bei der PHP-Lücke. Viele Betreiber haben ihre Webseiten erst nach Stunden oder mehr als einem Tag wieder ans Netz genommen, nachdem sie Updates installiert hatten.

Viel mehr bekannte Sicherheitslücken als früher

Eine Auswertung des IBM-Sicherheitsteams X-Force beobachtete bei zahlreichen großen Softwareanbietern wie Microsoft, Oracle oder auch dem Browser Google Chrome einen dramatischen Anstieg bekanntgewordener Sicherheitslücken.
Von Januar bis September dieses Jahres waren es demnach mindestens 10.124, ein Plus von rund 578 Prozent gegenüber dem Vorjahreszeitraum. Mehr als die Hälfte dieser mittels KI entdeckten Schwachstellen wurden gemäß einem in der Branche verwendeten Punktesystem in ihrem Risiko als hoch oder kritisch eingestuft.

Forschung beschäftigt sich mit KI als Betriebssystem

Cyberagentur-Experte Daniel Gille glaubt, KI werde künftig noch stärker dabei helfen, einen Programmcode so zu schreiben, dass er weniger angreifbar ist. Die Cyberagentur bereite dazu ein Forschungsprogramm vor, das demnächst ausgeschrieben werden soll. Noch weiter gehen Überlegungen, Künstliche Intelligenz selbst als Grundlage eines Betriebssystems zu nutzen.
Die Cyberagentur hat dazu nach Gilles Angaben den Auftrag, experimentell zu forschen. Demnach sei es denkbar, dass ein solches System eine grundsätzlich andere Architektur und nicht mehr den einen festen Code hätte. Schwachstellen einer Software würden dann nicht mehr flächendeckend sämtliche Systeme betreffen, die sie verwenden.
Unter Betriebssystem-Experten sei die Idee umstritten. „Das ist tatsächlich eine komplett offene Forschungsfrage. Das kann wahrscheinlich kein Mensch zum heutigen Zeitpunkt beantworten“, sagte Gille. (dpa/dts/red)
Categories
gesellschaft ticker

Gravierende Sicherheitslücke bedroht Millionen Webseiten

Eine neu entdeckte, schwerwiegende Sicherheitslücke bringt weltweit das Fundament zahlreicher Webseiten und Onlinedienste ins Wanken. Betroffen ist die weit verbreitete Programmiersprache PHP, auf der ein Großteil des gesamten Internets basiert – von einfachen Blogs über große Nachrichtenportale bis hin zu komplexen Onlineshops und Content-Management-Systemen wie WordPress.
Experten schätzen, dass allein mit WordPress weltweit zwischen 400 und 500 Millionen Webseiten betrieben werden. Auf PHP setzen aber auch andere populäre Content-Management-Systeme auf wie Moodle, Joomla!, Typo3 und Drupal.
Neben dem IT-Sicherheitsunternehmen Huntress und dem PHP-Sicherheitsteam schlägt auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) Alarm und hat eine offizielle Cybersicherheitswarnung herausgegeben.

BSI stuft Lage als kritisch ein

In seiner veröffentlichten Warnung (Aktenzeichen BITS-H Nr. 2026-297981-1032) ordnet das BSI das Risiko mit der Warnstufe „3 / Orange“ als außerordentlich hoch ein. Dies bedeutet, dass unverzüglich Gegenmaßnahmen ergriffen werden müssen, da eine massive Beeinträchtigung des Regelbetriebs droht. Das BSI wies in seiner Mitteilung explizit darauf hin, dass von den Schwachstellen ein herausragendes Bedrohungspotenzial ausgeht.
Das Amt machte deutlich, wie ernst die Lage ist, falls nicht umgehend Sicherheitsupdates installiert werden können: „Alternativ kann eine vorübergehende Trennung des Webservers vom Internet bis zum Einspringen des Patches erwogen werden, um eine Kompromittierung zu verhindern, sollten Patches nicht kurzfristig installiert werden können.“
Dass das BSI Betreibern von Internetangeboten explizit rät, ihre Server im Zweifel komplett vom Netz zu nehmen, unterstreicht die Dringlichkeit der Lage.

Gefährlicher Fehler ermöglicht vollständige Serverübernahme

Unter dem Namen „PHP2Shell“ warnen Sicherheitsexperten vor gleich zwei kritischen Schwachstellen im Kern der Software, die unter den offiziellen Kennungen CVE-2026-109618 und CVE-2026-109619 registriert wurden.
Das Gefahrenpotenzial dieser Lücken ist immens: Kriminelle Akteure können die Schwachstelle ausnutzen, um ohne vorherige Anmeldung aus der Ferne einen eigenen Schadcode auf den betroffenen Servern auszuführen (Remote Code Execution). In der Praxis ermöglicht dies Angreifern, die vollständige Kontrolle über eine Website zu übernehmen, sensible Datenbanken und Kundendaten abzugreifen oder die Infrastruktur für weitere Cyberattacken zu missbrauchen.
Da detaillierte Informationen zur Schwachstelle unbeabsichtigt vorab an die Öffentlichkeit gelangten, steht die gesamte globale IT-Branche unter erheblichem Zeitdruck. Branchenexperten befürchten, dass Kriminelle bereits in Kürze automatisierte Skripte einsetzen werden, um ungeschützte Server im Internet im Sekundentakt aufzuspüren und zu kapern.

Länder und Kommunen ziehen vorsorglich den Stecker

Die Einschätzungen der Sicherheitsbehörden zeigen bereits erste drastische Auswirkungen im öffentlichen Leben. Mehrere Bundesländer, Kommunen und Behörden sind der Empfehlung des BSI gefolgt und haben ihre Online-Angebote vorübergehend abgeschaltet, um Angreifern keine Angriffsfläche zu bieten. Entsprechend reagiert haben aber auch Universitäten und Krankenhäuser.

Höchste Alarmbereitschaft für Seitenbetreiber

Für Betreiber von Webseiten, Onlineshops und digitalen Unternehmensplattformen, die technisch auf PHP aufsetzen, gilt derzeit höchste Dringlichkeit, die eine sofortige Reaktion erfordern. IT-Experten raten dringend dazu, sich unverzüglich mit den zuständigen Systemadministratoren, IT-Dienstleistern oder Webhosting-Anbieter in Verbindung zu setzen.
Verfügbare Patches und Sicherheitsupdates für die PHP-Umgebung sowie für genutzte Content-Management-Systeme müssen ohne jeden Verzug eingespielt werden. Ältere PHP-Versionen, die von den Entwicklern nicht mehr offiziell unterstützt werden, stellen ein unkalkulierbares Risiko dar und sollten isoliert oder umgehend aktualisiert werden.

Sicherheitsupdate veröffentlicht

Die Entwickler des PHP-Projektes haben am Mittwochnachmittag aktualisierte Versionen der Webskriptsprache veröffentlicht, in denen die Sicherheitslücken geschlossen wurden. Der Expertendienst Heise Security warnte die Website-Betreiber, dass funktionierende Exploits in Stunden-, spätestens Tagesfrist erscheinen würden. Wer das Risiko einer Kompromittierung nicht eingehen wolle, habe nur eine Option, nämlich die mit PHP betriebenen Web-Server vom Netz zu trennen, solange das Update nicht installiert wurde.
Für normale Internetnutzer besteht beim alltäglichen Surfen auf dem Smartphone oder PC zwar kein direkter Handlungsbedarf, da sich die Sicherheitslücke nicht auf den Endgeräten der Anwender befindet, sondern auf den Servern im Hintergrund.
Dennoch können Verbraucher indirekt betroffen sein – etwa durch Ausfälle wichtiger Onlinedienste oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten. Die Entwickler der Programmiersprache sowie Hosting-Anbieter weltweit arbeiten rund um die Uhr daran, die Lücken zu schließen. (dpa/red)
Categories
ausland ticker

Mehr Eisbrecher und Unterseekabel: EU stellt neue Arktisstrategie vor

Die EU hat eine neue Arktisstrategie vorgestellt, um ihre Präsenz in der geopolitisch wichtigen Region zu stärken.
„Wir investieren in stärkere Sicherheit, widerstandsfähige Infrastruktur und wirtschaftliche Möglichkeiten“, erklärte EU-Kommissionspräsidentin Ursula von der Leyen anlässlich der Vorstellung der Strategie am Dienstag.
Das Papier beschäftigt sich unter anderem mit dem Zugang zu wichtigen Rohstoffen, Eisbrechern und Unterseekabeln.

Unterseekabel nach Grönland geplant

So sieht die Strategie ein arktisches Unterseekabel vor, das Grönland direkt mit dem europäischen Kontinent verbinden soll – als Teil einer größeren arktischen Kabelverbindung mit Kanada, Japan und Südkorea.
Dafür soll auch eine Art Überwachungszentrum eingerichtet werden, um Unterseekabel im Nordatlantik und in der Arktis zu schützen und bei deren Reparatur zu helfen.
Mit der Zeit soll das Zentrum dann auch dazu dienen, Schiffe der sogenannten russischen Schattenflotte zu verfolgen sowie illegale Fischerei und Verschmutzung aufzudecken.

EU will Eisbrecherflotte ausbauen

Brüssel arbeitet zudem daran, Satellitenverbindungen in der Arktis über das europäische Satellitenprogramm Iris bereitzustellen. Die Strategie verweist noch auf die Notwendigkeit, die europäische Eisbrecherflotte zu vergrößern.
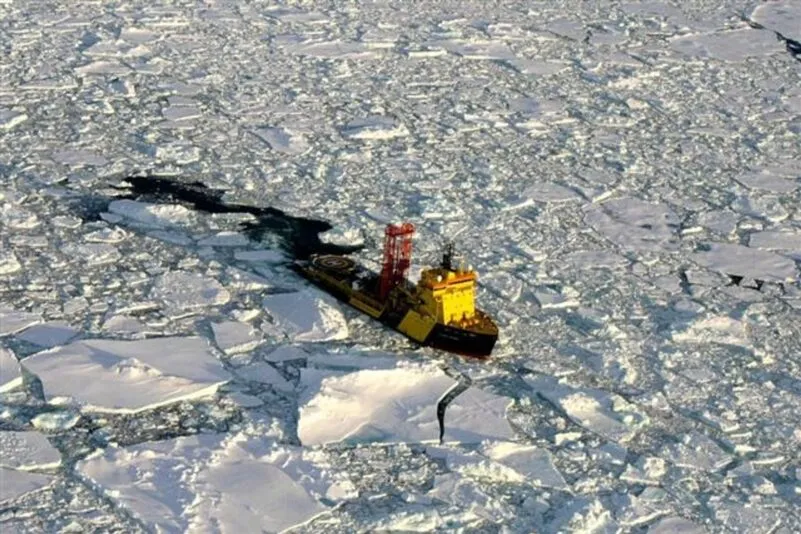
Die EU will dazu Möglichkeiten für die gemeinsame Beschaffung und Nutzung entwickeln. Derzeit verfügen die EU-Länder zusammen über rund zehn Eisbrecher, wie ein EU-Beamter am Dienstag sagte. Russland hat demnach rund 40 dieser Spezialschiffe.
Das Papier, eine Überarbeitung der EU-Arktisstrategie aus dem Jahr 2021, befasse sich „mit den drängendsten Herausforderungen der Region – von der sich beschleunigenden Klimaveränderung bis hin zu zunehmenden Sicherheits- und geopolitischen Spannungen“, erläuterte Jozef Sikela, Leiter internationale Partnerschaften der EU.
Der internationale Wettlauf um die Arktis hat in den vergangenen Jahren an Geschwindigkeit aufgenommen – nicht zuletzt wegen der globalen Erwärmung und dem damit einhergehenden Schmelzen des Meereises. Russland, China und die USA haben ihre Aktivitäten in der Region verstärkt, um sich Bodenschätze und neue Seewege zu sichern.
Der EU gehören mit Dänemark, Finnland und Schweden drei arktische Staaten an. Der EU-Kommission zufolge lebt etwa eine halbe Million EU-Bürger in der Arktis.
US-Präsident Donald Trump hat wiederholt die Ansprüche seines Landes auf Grönland bekräftigt. Zwar ist der Streit um das zu Dänemark gehörende autonome Gebiet vorerst beigelegt, doch haben die Drohungen aus Washington ihre Wirkung nicht verfehlt und zu einer neue Dringlichkeit in Europa mit Blick auf die Arktis geführt. (afp/red)
Categories
ausland ticker

Cyberangriff auf Supermärkte: Kühlsysteme gehackt – Passwortschwäche als Einfallstor?


In Kürze:

  • Cyberkriminelle attackierten Kühlsysteme in französischen Supermärkten.
  • Offensichtlich gelang der Zugang über leicht zu erratende Passwörter.
  • Die Unternehmen arbeiten an einer Verbesserung der Sicherheit der Kühlsysteme.
  • Bislang ist kein Bekennerschreiben aufgetaucht.

 
Hunderte französischer Supermärkte wurden in der Nacht vom Sonntag, 11., auf Montag, 12. Oktober 2026, Opfer eines Cyberangriffs auf ihre Kühlanlagen. Der Angriff offenbart Sicherheitslücken bei vernetzten Geräten, insbesondere beim Passwortschutz.
Der Cybersicherheitsexperte Clément Domingo führt den Zugriff darauf zurück, dass das jeweilige Tagesdatum als Passwort gedient habe. Diese Erklärung rückt die Vorhersagbarkeit der Zugangsdaten in den Mittelpunkt. Erste Berichte deuten zudem auf ältere Geräte, veraltete Software ohne aktuelle Updates und einen direkten Internetzugang hin.

Das Datum war das Passwort

Die angegriffenen Systeme ermöglichen die Überwachung der Temperaturen und die Steuerung der Kühlanlagen, ohne dass jemand vor Ort eingreifen muss. Die Angreifer missbrauchten diese Funktionen, um den Abtauvorgang auszulösen und die Betriebsparameter zu ändern. In Filialen des großen französischen Handelskonzerns Les Mousquetaires wurden Temperaturen von bis zu 50 °C gemessen.
Domingo skizziert einen Einbruch ohne große Hürden. Im französischen Radiosender RMC sagte er: „Cyberkriminelle erlangten die Kontrolle über diese Geräte mit einem sehr einfachen Passwort, da es immer das aktuelle Datum war, das ihnen die Verbindung zu allen Geräten ermöglichte.“ Seine Analyse deutet somit eher auf einen vorhersehbaren Zugriffsmechanismus als auf ein wirklich schützendes Passwort hin.
Die Frage geht also über die Wahl eines Passworts durch einen Nutzer hinaus. Sie betrifft auch die Art und Weise, wie ein Gerät seine Zugangsdaten erzeugt und welche es akzeptiert. In diesem Fall beruhte das vom Experten beschriebene Passwort auf einer Information, die allgemein bekannt war. Die Ermittlungen müssen genau klären, welchen Weg die Angreifer genommen und welche Schutzmechanismen sie überwunden haben.

Veraltete Geräte und ungeschützte Zugänge

Danfoss, der dänische Hersteller der betroffenen Systeme, gibt an, dass die Mehrheit der gehackten Geräte veraltet sei. Die Modelle AK-SM800 und AK-SC355 gehören zu den Produkten, deren Produktlebenszyklus abgelaufen ist und für die es keine Software- oder Sicherheitsupdates mehr gibt. Das Unternehmen empfiehlt, sie durch neuere Lösungen zu ersetzen.
Laut dem französischen Nachrichtenportal „TF1 Info“ hatten Experten bereits auf Sicherheitslücken bei mehr als 2.000 Geräten hingewiesen. Kévin Tellier, Spezialist bei der Cybersicherheitsfirma Synacktiv, erklärt: „Eine der Sicherheitslücken ermöglicht die direkte Umgehung der Authentifizierung, also ohne Angabe von Benutzername und Passwort.“ Diese Möglichkeit macht eine Korrektur der Software erforderlich, unabhängig davon, wie sicher das gewählte Passwort ist.
Die Anbindung ans Internet stellt ein weiteres Problem dar. Schnittstellen, die für den Betrieb in einem privaten Netzwerk vorgesehen sind, waren über das Internet zugänglich. Danfoss kündigte an, gemeinsam mit den betroffenen Kunden die verfügbaren Updates einzuspielen, die Netzwerksicherheit zu stärken und diese direkte Gefährdung zu beseitigen. Die Sicherheitsmaßnahmen erstrecken sich somit auf die gesamte Zugangskette zu den Anlagen.

Lebensmittelverluste: Was die Sicherheitslücken kosten

Die am Dienstag, 13. Oktober, erfasste Bilanz umfasst mindestens 300 Filialen von Intermarché und Netto, die beide zur französischen Gruppe Les Mousquetaires gehören, weniger als 100 Filialen von Coopérative U, 80 Carrefour-Supermärkte und etwa 30 Filialen von Monoprix. Auch mehrere E.Leclerc-Filialen sind betroffen. Die Einzelhändler müssen nun die Produkte entsorgen, deren Haltbarkeit nicht mehr gewährleistet ist.
Die Verluste könnten sich auf mehrere Millionen Euro belaufen. Zum jetzigen Zeitpunkt gibt es noch keine endgültige landesweite Schätzung. In Étréchy im Département Essonne spricht die Verantwortliche einer Filiale von etwa 60.000 Euro an entsorgter Ware. In Issy-les-Moulineaux wird der Schaden auf 55.000 Euro geschätzt. Diese Beträge verdeutlichen die materiellen Folgen eines Eindringens in ein Steuerungssystem.
Die Pariser Staatsanwaltschaft hat ein Ermittlungsverfahren eingeleitet und das französische Amt zur Bekämpfung der Cyberkriminalität damit beauftragt. Die Ermittler sollen die Opfer erfassen und die Zusammenhänge zwischen dem Angriff und den festgestellten Schäden aufklären. Auf Anweisung von Premierminister Sébastien Lecornu wurde zudem die nationale Cybersicherheitsbehörde ANSSI eingeschaltet.
Bis zum 13. Oktober lag noch keinerlei Bekennerschreiben vor.

Zugangsdaten schützen, Systeme korrigieren

Sowohl bei privaten als auch bei geschäftlichen Konten ist zudem die Wiederverwendung von Passwörtern ein Sicherheitsrisiko. Hacker können gestohlene Zugangsdaten automatisch auf anderen Plattformen oder bei anderen Konten ausprobieren. Ein und dasselbe Passwort, das überall verwendet wird, kann somit den Zugriff auf mehrere Konten ermöglichen.
Wenn ein Passwort kompromittiert wurde, sehen die Empfehlungen vor, es sowohl für das betroffene Konto als auch bei anderen Diensten, bei denen es ebenfalls verwendet wurde, zu ändern. Die Aktivierung der Zwei-Faktor-Authentifizierung, sofern verfügbar, fügt der Anmeldung eine zweite Überprüfung hinzu. Der Schutz beruht dann nicht mehr allein auf den eigentlichen Zugangsdaten.
Bei Kühlanlagen müssen diese Vorsichtsmaßnahmen mit den vom Hersteller angegebenen Maßnahmen einhergehen: aktualisierte Software, Austausch veralteter Systeme und geschützte Netzwerkzugänge. Der Angriff auf die Supermärkte verdeutlicht die konkrete Bedeutung dieser Kombination: Es gilt zu verhindern, dass eine Schwachstelle bei der Authentifizierung oder eine bekannte Sicherheitslücke es ermöglicht, für die Lebensmittellagerung unverzichtbare Anlagen aus der Ferne zu steuern.

Kompromittierte Zugangsdaten ebnen Hackern den Weg

Zugangssicherheit ist nicht nur bei Kühlanlagen ein Thema. Laut dem französischen Nachrichtenmagazin „Le Point“ drang die Hackergruppe ZeroBytes im Juni und Juli 2026 in die Systeme der französischen Finanzverwaltung DGFiP ein, indem sie sich die Zugangsdaten eines Behördenmitarbeiters und eines externen Zugangsberechtigten aneignete. Diese Einbrüche rücken den Schutz von Dienstkonten in den Mittelpunkt der Sicherheitsmaßnahmen in Behörden.
Im Fall der DGFiP basiert die gemeldete Vorgehensweise auf der Verwendung von Zugangsdaten autorisierter Nutzer. Daraus allein lässt sich nicht schließen, dass deren Passwörter zu einfach waren: Der Zugriff kann auch gefährdet sein, wenn Zugangsdaten gestohlen werden. Daher muss der Schutz sowohl das Erraten des Passworts als auch dessen Wiederverwendung durch Dritte verhindern.
Sicherheitsbehörden heben insbesondere das Risiko gestohlener Zugangsdaten hervor, die Angreifer automatisch bei mehreren Diensten ausprobieren können. Sie raten, kompromittierte Passwörter zu ersetzen, sie überall dort zu ändern, wo sie wiederverwendet wurden, und die Zwei-Faktor-Authentifizierung zu aktivieren, sofern diese verfügbar ist. Bei Konten, die Zugriff auf sensible Daten gewähren, ergänzt diese zweite Überprüfung den Schutz, den ein separates Passwort bietet.
Mit Material von afp
 
Dieser Artikel erschien zuerst auf epochtimes.fr unter dem Titel „Piratage des systèmes frigorifiques : le manque de complexité des mots de passe au cœur des attaques touchant la France“. (Übersetzung und redaktionelle Bearbeitung: sm)
Categories
ausland ticker

Norwegen: Chinesische Mietwagen zeichneten Soldaten und Sicherheitscodes auf

Norwegische Soldaten haben während einer Militärübung im September gespeicherte Videoaufnahmen in mehreren vom Militär gemieteten Fahrzeugen entdeckt. Die Aufnahmen zeigten unter anderem Bewegungsabläufe und Zugangscodes. An der Übung nahmen 5.000 Zugehörige der Heimevernet, der Reservestreitkräfte des norwegischen Militärs, teil. Dies berichten norwegische Medien.

Kameras zeichneten auch Sicherheitscodes auf

Die Fahrzeuge hatte Heimevernet aufgrund der begrenzten Verfügbarkeit eigener Fahrzeuge über den Autovermieter Hertz bezogen. Sie kamen während der gesamten Übung zum Einsatz, berichtete die Tageszeitung „Dagens Næringsliv“. Mindestens zwei stammen von der chinesischen Automarke Deepal.
Der an der Übung beteiligte Leutnant Fredrik Blanck berichtete, dass die Aufnahmen zeigten, wer in die Autos ein- und ausstieg, welche Strecken sie zurücklegten, wen die Soldaten mitnahmen und wie lange die Fahrzeuge an verschiedenen Orten standen.
Auch Sicherheitscodes für Tore und Türen sollen die Autos aufgezeichnet haben, schreibt „Forsvarets forum“, eine Fachpublikation für Verteidigung, Militär und Sicherheitspolitik. Dem Bericht zufolge wurden die Aufnahmen nach der Übung von den Fahrzeugen gelöscht. Ob die Daten zusätzlich an anderer Stelle gespeichert wurden, ist allerdings unklar.
Die norwegische Logistikorganisation des Militärs schloss laut „Forsvarets Forum“ vor gut zwei Jahren einen landesweiten Rahmenvertrag über Mietwagen ab. Die Vereinbarung gilt bis Mai 2028 und hat einen maximalen Wert von 350 Millionen norwegischen Kronen (rund 33 Millionen Euro).
Hauptlieferant ist First Rent A Car Norway, der Hertz in Norwegen betreibt und der zu Volvo Cars gehört. Der chinesische Konzern Geely hat Volvo im Jahr 2010 von Ford übernommen.

Kein Verbot für die Nutzung chinesischer Autos

Moderne Autos können unter anderem GPS-Positionen, Fahrverhalten und Sensordaten erfassen. Welche konkreten Vorgaben der Mietvertrag für GPS, Kameras, Sensoren, Fernzugriff und Datenspeicherung enthält, wollte die norwegische Beschaffungsorganisation Forsvarsmateriell gegenüber der Fachpublikation jedoch nicht offenlegen.
Ein Sprecher der norwegischen Streitkräfte erklärte, das Militär sei sich der Problematik elektronischer Systeme und von Fahrzeugen bewusst. Ein generelles Verbot, Autos von Herstellern bestimmter Länder zu verwenden, gebe es jedoch nicht.
Volvo betonte, dass keine Daten ohne rechtliche Grundlage mit Geely geteilt werden dürfen, berichtet die Tageszeitung „Verdens Gang“.
 
Categories
ausland ticker

„Todernst“: Warschau alarmiert über Hinweise auf „Attentatsversuch“ gegen Tusk

Hinweise auf einen „möglichen Attentatsversuch“ gegen Ministerpräsident Donald Tusk und Verteidigungsminister Wladyslaw Kosiniak-Kamysz haben in Polen höchste Sorge ausgelöst.
Für Sonntag wurde nach Angaben des Innenministeriums eine Dringlichkeitssitzung im Terror-Abwehrzentrum des Inlandsgeheimdienstes einberufen. „Wir nehmen diese Angelegenheit todernst“, sagte ein Sprecher des für die Koordination der Geheimdienste zuständigen Ministers.
Bei der polnischen Polizei seien „Informationen über einen möglichen Attentatsversuch“ eingegangen, der auf Tusk und Kosiniak-Kamysz abziele, teilte die Innenministeriumssprecherin Karolina Galecka im Onlinedienst X mit. Nähere Details wurden zunächst nicht bekannt.
Bei den polnischen Sicherheitsbehörden gingen „Monat für Monat, Jahr für Jahr immer mehr Drohungen und beunruhigende Botschaften jeglicher Art“ ein, sagte Geheimdienstkoordinator-Sprecher Jacek Dobrzynski vor Journalisten.
Bei den aktuell vorliegenden Informationen zu einem möglichen Attentatsversuch gegen Regierungsmitglieder gebe es „eine hohe Wahrscheinlichkeit, dass diese Drohungen tatsächlich umgesetzt werden könnten“.

Polen Verteidigungsminister Wladyslaw Kosiniak-Kamysz. (Archivbild)

Foto: Piotr Nowak/PAP/dpa

An der Sitzung im Terror-Abwehrzentrum sollten nach Angaben von Ministeriumssprecherin Galecka Vertreter der Polizei, des Staatsschutzes und der Behörde für innere Sicherheit teilnehmen. Nach einer Serie von Messerattacken in Schulen befindet sich Polen bereits offiziell im Alarmzustand.
Der pro-europäische Politiker Tusk ist seit Dezember 2023 wieder polnischer Ministerpräsident. Verteidigungsminister Kosiniak-Kamys ist zugleich auch Vize-Regierungschef.
Das EU- und Nato-Mitglied Polen ist einer der stärksten Unterstützer der Ukraine und ein wichtiger Umschlagsort für militärische und humanitäre Hilfsgüter für das von Russland angegriffene Land.
Tusk hatte erst kürzlich vor Bedrohungen aus Russland – darunter Drohnen- und Raketenangriffe – gegen Länder gewarnt, welche die Ukraine in ihrem Abwehrkampf unterstützen.
Warschau hat Moskau seit Beginn des russischen Angriffskriegs gegen die Ukraine im Februar 2022 mehrfach der „Sabotage“ beschuldigt. Moskau weist die Vorwürfe zurück.
Auch die EU-Außenbeauftragte Kaja Kallas hatte im September vor weiteren hybriden Angriffen aus Russland gewarnt. Geheimdienstinformationen zufolge plane Russland „weitere Sabotageakte“ und „Angriffe auf unsere Demokratie, um unsere Gesellschaft zu spalten und unsere Gesellschaften einzuschüchtern“, sagte Kallas. Mit „hybriden“ Aktivitäten sind getarnte aggressive Handlungen gemeint wie etwa Cyberangriffe oder die Sabotage von Infrastruktur.
(afp/red)
Categories
deutschland ticker

Verfassungsschutz sieht Spionagegefahr bei Forschungskooperationen mit China


In Kürze:

  • Verfassungsschutz warnt vor Spionagerisiken bei Forschungskooperationen mit China.
  • Im Fokus stehen unter anderem KI, Quantentechnologie und Hyperschalltechnik.
  • Bund, Länder und Wissenschaft wollen Forschungskooperationen stärker auf konkrete Sicherheitsrisiken prüfen.

 
Das Bundesamt für Verfassungsschutz warnt vor chinesischen Spionageaktivitäten bei der Zusammenarbeit deutscher Forschungseinrichtungen mit chinesischen Hochschulen und verweist unter anderem auf „rechtliche Grauzonen“ und „mangelndes Risikobewusstsein“ als Schwachstellen.
Peking baue schon seit Jahren ein „umfassendes System des Technologie- und Knowhow-Transfers“ auf, mit dem Ziel, seine politische, wirtschaftliche, technologische und militärische Vormachtstellung auszubauen. Wie der unter anderem für Spionageabwehr zuständige deutsche Inlandsnachrichtendienst erklärte, könne „die Beschaffung von Technologie und Know-how (…) auch durch wissenschaftliche Kooperationen mit Universitäten und (Spitzen-)Forschungseinrichtungen in Deutschland erfolgen“.
Demnach bestehe die Gefahr, dass chinesische Gastwissenschaftler für „strategische Ambitionen“ Chinas instrumentalisiert werden könnten. Im Fokus stünden insbesondere neue Technologien wie Quantentechnologie, Künstliche Intelligenz und Hyperschalltechnik sowie Bio- und Überwachungstechnologien – Forschungsfelder, die oft sowohl zivil als auch militärisch genutzt werden. Die Warnung erging in einer Antwort auf eine Anfrage des „Handelsblatts“.

Bundesverband der Deutschen Industrie reagiert

In einer Reaktion des Bundesverbandes der Deutschen Industrie (BDI) sagte dessen Senior-Referentin für Innovation, Sicherheit und Technologie, Kerstin Petretto: „Der BDI nimmt die Warnung des Verfassungsschutzes sehr ernst.“ Sie fügte hinzu: „Wir reden nicht nur über formelle Prüfmechanismen, sondern über eine grundlegende Haltung zum Partner China, der eben heute vor allem auch ein systemischer Wettbewerber ist.“
Petretto warnte gegenüber dem „Handelsblatt“ vor den wachsenden Sicherheitsrisiken durch Forschungskooperationen mit China. „China verfolgt den Zugang zu Schlüsseltechnologien und Know-how systematisch, langfristig und mit einem breiten Instrumentarium“, so Petretto. Dazu könnten auch wissenschaftliche Kooperationen und „vermeintlich zivile Kontakte“ genutzt werden.

BDI: Wissen und technologische Souveränität schützen

Petretto plädierte für eine „enge und vertrauensvolle Zusammenarbeit mit den Sicherheitsbehörden“. Sie sagte: „Frühzeitige Hinweise, belastbare Lageinformationen und ein verlässlicher Informationsaustausch helfen, Kooperationspartner und mögliche Risiken fundiert zu bewerten.“
Sie verwies zudem auf die Forschungsfreiheit als „ein hohes Gut“. Dies entbinde jedoch nicht von der Verantwortung, „unser Wissen, unsere Innovationskraft und unsere technologische Souveränität zu schützen“.
Unternehmen, Hochschulen und Forschungseinrichtungen müssten „Kooperationen in sensiblen Feldern also risikobasiert prüfen, Zugänge zu Daten und Wissen konsequent begrenzen und ihr Personal stärker sensibilisieren“, sagte Petretto.
Bund, Länder und die Allianz der Wissenschaftsorganisationen hatten sich bereits im Dezember 2025 auf Eckpunkte zur Stärkung der Forschungssicherheit und zum Aufbau einer Nationalen Plattform für Forschungssicherheit verständigt. Wie der Deutsche Bundestag im Juli 2026 berichtete, soll sie im Herbst starten. Die Plattform soll eine koordinierende Funktion übernehmen und Forschungseinrichtungen dabei unterstützen, Chancen und Risiken von Forschungsaktivitäten und Kooperationen besser abzuwägen und mögliche Sicherheitsrisiken zu reduzieren.
Bundesforschungsministerin Dorothee Bär sagte im Dezember 2025 laut Mitteilung ihres Ministeriums: „Die Welt ist massiv im Umbruch. Für Wohlstand und Souveränität in Deutschland und Europa müssen wir unsere Forschung sichern und gleichzeitig die Wissenschaftsfreiheit schützen. […] Der mit der Verständigung erreichte Konsens ist auch ein starkes Signal an unsere europäischen und internationalen Partner: Deutschland geht Forschungssicherheit ganzheitlich, gesamtstaatlich und in enger Partnerschaft mit der Wissenschaft an.“

Universitäten – ein unterschätztes Spionagefeld

Im Mai dieses Jahres hatte die Bundesanwaltschaft ein chinesischstämmiges Ehepaar mit deutscher Staatsangehörigkeit in München festnehmen lassen. Die beiden sind dringend verdächtig, für einen ausländischen Geheimdienst tätig zu sein. In der Mitteilung der Bundesanwaltschaft heißt es zu den Vorwürfen aus den Haftbefehlen:

„Die Eheleute Xuejun C. und Hua S. arbeiten für einen chinesischen Geheimdienst. Um an wissenschaftliche Informationen über militärisch nutzbare Hochtechnologie zu gelangen, bauten sie Kontakte zu zahlreichen Wissenschaftlern an deutschen Hochschulen und Forschungseinrichtungen auf, darunter insbesondere Lehrstuhlinhaber für die Bereiche Luft- und Raumfahrttechnik, Informatik oder Künstliche Intelligenz.“

Weiter heißt es, dass sich die beiden für ihre Zwecke „als Dolmetscher oder Mitarbeiter eines Automobilherstellers“ ausgegeben hätten. Zudem hätten sie einige Wissenschaftler unter dem Vorwand, „gegen Honorar Vorträge vor einem zivilen Publikum zu halten“, nach China gelockt. Die Vorträge hätten dann aber vor „Angehörigen staatlicher Rüstungsunternehmen“ stattgefunden.

Sicherheitsrisiken bei Forschungskooperationen

Wie stark sich der Blick auf internationale Forschungskooperationen inzwischen verändert hat, zeigt auch die deutsche und europäische Forschungspolitik. Für das Arbeitsprogramm 2026–2027 von Horizont Europa wurde die Teilnahme chinesischer Einrichtungen in mehreren Bereichen eingeschränkt. Die Bundesregierung begründet dies unter anderem mit dem Schutz strategischer Interessen der EU.
Bei der Bewertung von Forschungskooperationen mit China rückt zunehmend eine individuelle Risikoprüfung in den Mittelpunkt. Wie der Deutsche Bundestag berichtete, sollen dabei unter anderem das Forschungsthema, mögliche Dual-Use-Anwendungen, die Art der beteiligten Einrichtung, institutionelle Verbindungen und mögliche künftige Abhängigkeiten berücksichtigt werden.
Auch die Konfuzius-Institute stehen weiterhin in der Diskussion über mögliche chinesische Einflussnahme an deutschen Hochschulen. Eine 2025 veröffentlichte Studie im „Journal of Current Chinese Affairs“ untersuchte fünf deutsche Hochschulen, die ihre Zusammenarbeit mit einem Konfuzius-Institut beendet oder verändert hatten. Die Studie kommt zu dem Ergebnis, dass strategische Überlegungen zum Nutzen der Institute häufiger eine Rolle spielten als konkrete Erfahrungen mit unzulässiger Einflussnahme. Wo Sicherheitsbedenken ausschlaggebend gewesen seien, habe es sich demnach meist um eine vorsorgliche Bewertung möglicher Risiken gehandelt.

CISPA-Fall zeigt konkrete Sicherheitslücken

Wie aktuell das Thema Forschungssicherheit ist, zeigt der Fall des Helmholtz-Zentrums für Informationssicherheit CISPA. Wegen möglicher Sicherheitsrisiken und eines befürchteten Wissensabflusses nach China wurde eine externe und unabhängige Sonderprüfung eingeleitet. Dabei ging es unter anderem um sensible Forschung aus den Bereichen Künstliche Intelligenz, Cybersicherheit und Datenschutztechnologien.
Wie die „Tagesschau“ im September 2026 berichtete, stellte die Prüfung strukturelle Sicherheitsdefizite fest. Ein Abfluss sicherheitsrelevanter Erkenntnisse, auch nach China, sei jederzeit möglich gewesen. Einen Beleg dafür, dass tatsächlich Informationen abgeflossen seien, gebe es allerdings nicht.
 
Mit Material von dts
Categories
ticker wirtschaft

Unsichere Technik aus China: Maschinenbauer fordern Importverbote

Deutschlands Maschinenbauer fordern eine schärfere Marktüberwachung für Importe aus Drittstaaten, um Lieferungen unsicherer Maschinen nach Europa zu verhindern. Diese gefährdeten einen fairen Wettbewerb und würden europäische Sicherheitsstandards untergraben, kritisierte der Branchenverband VDMA.
„Hersteller von unsicheren Maschinen aus Drittländern müssen auf eine Schwarze Liste gesetzt werden.“ Dies müsse unmittelbar ein Importverbot nach sich ziehen, um die Lieferung solcher Maschinen nach Europa zu unterbinden, ähnlich wie es Länder wie die USA und Indien bereits täten, so der Verband.
Nach einer aktuellen Befragung unter mehr als 400 Mitgliedsfirmen sehen sich knapp zwei Drittel im Wettbewerb mit Maschinen konfrontiert, die wesentliche Sicherheitsanforderungen nicht erfüllen – oft aus China, aber auch aus anderen Ländern.
Genannt werden unter anderem fehlende Notabschaltungen, mangelhafte Schutzvorrichtungen oder Defizite bei der elektrischen Sicherheit. Mehr als die Hälfte der betroffenen Firmen berichtet von Auftragsverlusten, weil die Konkurrenz durch geringere Sicherheitsstandards Preisvorteile erziele. Zuvor hatte die „Welt am Sonntag“ vorab berichtet.

„Sicherheit darf kein Wettbewerbsnachteil sein“

Als Herkunftsland Nummer eins für unsichere Maschinen nennen die befragten Firmen aus knapp 20 Fachzweigen des Maschinen- und Anlagenbaus China (52 Prozent). Es folgen Indien und die Türkei. In 37 Prozent der Fälle ließ sich die Herkunft nicht klar zuordnen.
„Sicherheit darf kein Wettbewerbsnachteil sein“, sagte VDMA-Hauptgeschäftsführer Thilo Brodtmann.
„Unsere Unternehmen halten europäische Sicherheitsvorschriften ein und stecken erhebliche Ressourcen in sichere Maschinen. Sie dürfen nicht gegenüber Anbietern benachteiligt werden, die gesetzliche Anforderungen missachten und dadurch Kostenvorteile erzielen.“
Der VDMA fordert neben Importverboten für auffällige Hersteller zudem schärfere Produktkontrollen und eine Marktüberwachung aus einer Hand.
„Die Ergebnisse verdeutlichen, dass die bestehenden Strukturen der Marktüberwachung nicht ausreichen, um unsichere Produkte wirksam vom europäischen Markt fernzuhalten“. Die Folgen seien auch Sicherheitsrisiken für Beschäftigte. (dpa/red)
Categories
ausland ticker

Anschlagsgefahr: Britische Behörden prüfen laut Medien Verbindung zum Iran

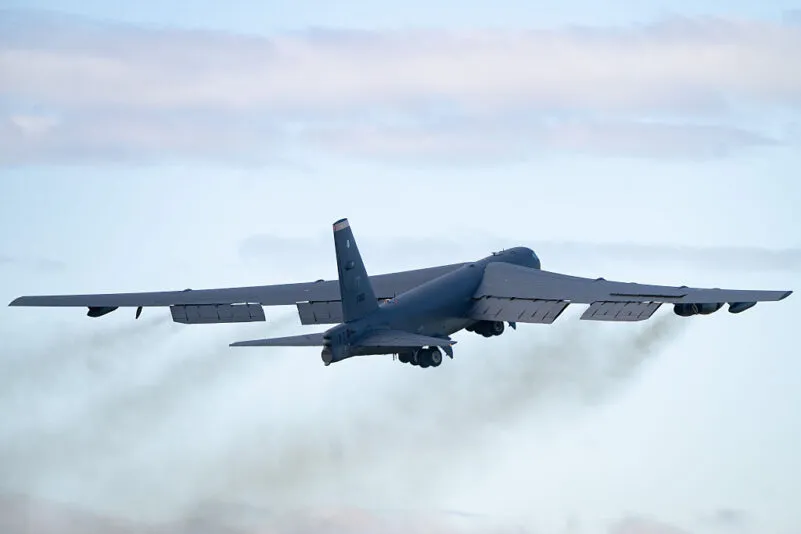
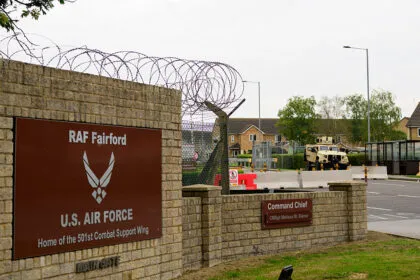
Im Zusammenhang mit einer möglichen Anschlagsgefahr in der Nähe eines auch von den USA genutzten Luftwaffenstützpunkts in Großbritannien prüft die Anti-Terror-Polizei britischen Medienberichten zufolge eine mögliche Verbindung zum Iran.
Die Polizei war am frühen Sonntagmorgen zu dem Luftwaffenstützpunkt Fairford im Südwesten Englands gerufen worden, nachdem in dem Gebiet „verdächtige Fahrzeuge“ beobachtet worden waren.

Verdacht der „Vorbereitung eines Terroranschlags“

Die Behörden machten bislang keine näheren Angaben zu Art und Ursprung der Bedrohung. Sie nahmen jedoch fünf Männer wegen des Verdachts der „Vorbereitung eines Terroranschlags“ und des Verdachts eines Verstoßes gegen das Sprengstoffgesetz fest. Die Männer waren am Montag weiter in Untersuchungshaft. Experten zur Bombenentschärfung waren vor Ort.
US-Präsident Donald Trump sagte in der Nacht zum Montag auf eine Frage nach den Festgenommenen: „Wir wissen alles über sie.“ Auf die Frage, ob es eine Verbindung zum Iran gebe, schien Trump zu nicken. „Sie werden sehr bald davon hören. Wir haben sie geschnappt“, sagte Trump.
Zuvor hatte der US-Präsident gesagt, die Verdächtigen hätten „großen Schaden“ an dem Stützpunkt anrichten wollen, auf dem auch US-Kampfflugzeuge stationiert sind.
Der Vorfall ereignete sich in der Nähe des britischen Militärstützpunkts Fairford, der von der US-Luftwaffe genutzt wird.

Der Vorfall ereignete sich in der Nähe des britischen Militärstützpunkts Fairford, der von der US-Luftwaffe genutzt wird.

Foto: Ben Birchall/PA Wire/dpa

Dorf Whelford evakuiert

Das angrenzende Dorf Whelford, in dem die Männer festgenommen wurden, war am Sonntag evakuiert worden. Es war am Montagmorgen weiter abgeriegelt, die Bewohner mussten die Nacht in anderen Unterkünften verbringen.
Eine Dorfbewohnerin hatte britischen Medien erzählt, sie habe den Notruf gewählt, nachdem sie drei Lieferwagen gesehen habe, die eine Straße blockierten, und eine Gruppe von Männern mit Kapuzen und Sturmhauben.
Die Tore zur Luftwaffenbasis waren am Montag AFP-Reportern zufolge durch schwere Baufahrzeuge blockiert.
Der britische Verteidigungsminister Wes Streeting sagte, die Untersuchungen vor Ort „gehen heute weiter“.

Die britische Polizei hat am 27. September 2026 einen Großvorfall ausgerufen und die Dorfbewohner in der Nähe eines von der US-Luftwaffe genutzten Stützpunkts evakuiert, nachdem sie mehrere Männer wegen des Verdachts auf Sprengstoffdelikte festgenommen hatte.

Foto: Justin Tallis/AFP via Getty Images

US-Kampfjets und der Iran

Im März hatte die britische Regierung „defensive“ US-Aktionen gegen iranische Raketenstellungen von zwei britischen Militärbasen aus genehmigt, eine der beiden Basen ist Fairford. Seitdem wurden immer wieder US-Kampfjets und andere Flugzeuge beim Start und bei der Landung auf dem umzäunten Stützpunkt beobachtet.
Die Luftwaffenbasis Fairford war von der US-Armee schon während des Golfkriegs Anfang der 1990er Jahre und während des Irak-Krieges 2003 genutzt worden.
Das britische Innenministerium hatte dem Iran in der Vergangenheit vorgeworfen, auf Mittelsmänner zurückzugreifen, um kriminelle Aktivitäten auf britischem Territorium auszuführen. (afp/red)
Categories
ausland ticker

EU berät über Notfall-Sicherheitsprotokoll und Europäischen Sicherheitsrat

Die EU-Außenbeauftragte Kaja Kallas hat vor weiteren hybriden Angriffen aus Russland gewarnt. Geheimdienstinformationen zufolge plane Russland „weitere Sabotageakte“ und „Angriffe auf unsere Demokratie, um unsere Gesellschaft zu spalten und unsere Gesellschaften einzuschüchtern“, sagte Kallas vor einem Treffen der EU-Verteidigungsminister in Brüssel.
Sie werde daher mit den Ministern auch über das Notfall-Sicherheitsprotokoll beraten, das Kommissionspräsidentin Ursula von der Leyen bei ihrer Rede zur Lage der Union vorgeschlagen hatte.
Dabei gehe es um „alles, was unterhalb der Schwelle eines bewaffneten Angriffs liegt, und darum, wie wir gemeinsam mit der Europäischen Kommission, den Mitgliedstaaten sowie dem Auswärtigen Dienst handeln können“, um „die Instrumente, die wir auf verschiedenen Ebenen nutzen können“, erläuterte Kallas.

Von der Leyen für Europäischen Sicherheitsrat

Von der Leyen hatte bei Ihrer Rede die Gründung eines Europäischen Sicherheitsrats gefordert sowie ein eigenes Notfall-Sicherheitsprotokoll analog zum Artikel 4 des NATO-Vertrags. „Wenn ein Mitgliedstaat dies auslöst, kommen alle Mitgliedstaaten zusammen und koordinieren eine europäische Antwort“, sagte sie.
Mit „hybriden“ Aktivitäten sind getarnte aggressive Handlungen gemeint – beispielsweise Cyberangriffe, Drohnenattacken, Sabotage von Unterseekabeln oder der gezielte Einsatz von Migration. Die europäischen Länder gehen davon aus, dass Moskau auf diese Weise die westlichen Unterstützer der Ukraine verunsichern will.
Der Parlamentarische Staatssekretär Sebastian Hartmann (SPD), der anstatt Verteidigungsminister Boris Pistorius nach Brüssel reiste, nannte die hybriden Angriffe Russlands „nicht hinnehmbar“ und forderte ein „gemeinsames Vorgehen von NATO und EU“. Es seien „Möglichkeiten auf dem Tisch, das ist auch abzustimmen“.
«Wir können, wenn wir wollen», sagt Verteidigungsstaatssekretär Sebastian Hartmann. (Archivbild)

„Wir können, wenn wir wollen“, sagt Verteidigungsstaatssekretär Sebastian Hartmann (SPD).

Foto: Ansgar Haase/dpa

EU-Notfallprotokoll in Arbeit

Wie ein EU-Notfallprotokoll konkret aussehen könnte, blieb zunächst unklar. Ein hochrangiger EU-Beamter sagte vergangene Woche, es gehe darum „bestehende Instrumente zu nutzen, zu bündeln“. Als Beispiele nannte er Einsatzteams im Bereich hybride Bedrohungen sowie Geldtöpfe für betroffene Mitgliedstaaten und Notfallmechanismen zum Aussetzen gewisser Regulierungen.
Bei ihrem Treffen in Brüssel wollen die Minister zudem über die weitere Unterstützung der Ukraine beraten. Dabei ist die Luftverteidigung ein wichtiges Thema. Kallas zeigte sich „insgesamt über die Produktion besorgt, weil jeder mehr Luftverteidigung braucht“. Sie appellierte an die Mitgliedstaaten, die Ukraine aus den eigenen Beständen zu versorgen und diese dann später wieder aufzufüllen.
Ein weiteres Thema ist die EU-Marinemission im Roten Meer. Angesichts der jüngsten Angriffe der vom Iran unterstützen Huthi-Miliz forderte Kallas von den EU-Ländern, mehr Schiffe für ASPIDES bereitzustellen.

Bericht zu EU-Verteidigungsbereitschaft offenbart Lücken

Ein neuer Bericht über die Verteidigungsbereitschaft der EU offenbart laut Kallas erhebliche Defizite. Es sei bereits viel getan worden und die Investitionen in die Verteidigung seien gestiegen. Gleichzeitig habe man weiter große Lücken bei den Verteidigungsfähigkeiten, die geschlossen werden müssten.
Details nannte Kallas zunächst nicht. Nach dpa-Informationen sehen die Autoren zum Beispiel signifikante Lücken bei der Luftverteidigung, bei Drohnen und bei Munitionsbeständen.
Die Bemühungen, diese zu schließen, werden als bislang nicht ausreichend dargestellt, um Europas Verteidigungsbereitschaft wie geplant bis 2030 entscheidend zu stärken. Ziel ist es dabei, sich militärisch so stark aufzustellen, dass Russland keinen Angriff auf einen EU-Staat wagt.

Bundesregierung verweist auf Fortschritte

Der deutsche Verteidigungsstaatssekretär Hartmann sagte, man komme aus einer Zeit, in der Europa der Auffassung gewesen sei, mit wenig Verteidigungsausgaben, mit wenig Innovation und wenig Zusammenarbeit den neuen Sicherheitsbedrohungen begegnen zu können. Er rief andere EU-Staaten dazu auf, ihre Verteidigungsausgaben wie Deutschland erheblich zu steigern.
„Warum sollte die europäische Verteidigungsindustrie Kapazitäten aufbauen, wenn europäische Staaten nicht klarmachen, dass sie eben entsprechende Produkte abnehmen?“ Es gebe gute Signale, aber man könne noch einen Schritt mehr gehen.
Hartmann wies zudem darauf hin, dass der künftig jährlich erstellte Bericht auch Fortschritte dokumentiere. Als Beispiele nannte der den Bereich der maritimen Fähigkeiten, die militärische Mobilität und den Landkampf.
Die von der Europäischen Verteidigungsagentur mit Unterstützung der Kommission und der EU-Außenbeauftragten erstellte Bericht soll im nächsten Schritt beim Herbstgipfel der Staats- und Regierungschefs diskutiert werden. Kallas sagte, man müsse sich jetzt darauf konzentrieren, die vorhandenen Lücken tatsächlich zu schließen. (afp/dpa/red)
Categories
ausland ticker

Trump: USA werden Kontrolle über Sicherheit in Grönland dauerhaft übernehmen

In einem Beitrag auf Truth Social schrieb US-Präsident Trump am Freitag, das Abkommen würde den Vereinigten Staaten „die dauerhafte Kontrolle über die Sicherheit und alle anderen Bedürfnisse in Grönland“ geben. Er bezeichnete diesen Schritt als eine Maßnahme, die den Bedenken der Vereinigten Staaten Rechnung tragen würde.
„Auf meine Anweisung hin haben wir mit Vertretern Dänemarks und Grönlands zusammengearbeitet, um zu gewährleisten, dass die Vereinigten Staaten für IMMER die volle Fähigkeit besitzen, in Grönland das Notwendige zu tun, um die Sicherheit Grönlands und der Vereinigten Staaten von Amerika zu gewährleisten und zu verteidigen“, hieß es in dem Beitrag.
„Von nun an darf kein Gegner der USA jemals einen Stützpunkt in Grönland haben, eine militärische Präsenz in Grönland unterhalten oder sensible Investitionen in Grönland tätigen, ohne unsere ausdrückliche schriftliche Genehmigung“, schrieb Trump.

Für die Nationale Sicherheit der USA

In dem Abkommen werden China, Russland und anderen Nicht-NATO-Staaten die Errichtung von Militärbasen oder die Stationierung von Truppen in Grönland verboten, wie US-Außenminister Marco Rubio am Freitag in einem Interview mit Fox News sagte.
Rubio bezeichnete Grönland als „für immer“ Teil des strategischen Verteidigungsbereichs Nordamerikas und erklärte, das Abkommen werde jeden Gegner davon abhalten, seine Streitkräfte in der Nähe der Insel oder in den umliegenden Gebieten zu stationieren. „Dieses Abkommen trägt unseren nationalen Sicherheitsbedenken in Grönland dauerhaft und vollständig Rechnung.“
Diese Ankündigung erfolgte fünf Tage vor dem Staatsbesuch des chinesischen Staatspräsidenten Xi Jinping in den USA.
In einem weiteren Social-Media-Beitrag vom Freitag fügte Trump hinzu, dass die Vereinigten Staaten nun mit dem Prozess der Einrichtung einer Militärpräsenz auf Grönland beginnen und bei der Entwicklung des Landes mit den Bewohnerinnen und Bewohnern zusammenarbeiten werden.
Zur Erläuterung sagte Trump, dass frühere amerikanische Präsidenten die strategische Bedeutung Grönlands kannten. Das halbautonome Inselterritorium wird seit langem von Dänemark kontrolliert.

Abkommen mit Grönland und Dänemark

„Diese Lösung ist hervorragend für die Vereinigten Staaten von Amerika, Dänemark, Grönland und all unsere Verbündeten“, hieß es in seinem Beitrag. „Wir freuen uns auf die Zusammenarbeit mit den wunderbaren Menschen in Dänemark und Grönland, um eine großartige Zukunft für dieses strategisch wichtige Land zu gestalten. Wir werden es mit aller Kraft schützen!“
Grönland, Dänemark und die Vereinigten Staaten werden das Abkommen voraussichtlich nächste Woche vor der Generalversammlung der Vereinten Nationen unterzeichnen. Nach der Unterzeichnung durchläuft es die notwendigen parlamentarischen Verfahren, um rechtskräftig zu werden.
Der grönländische Premierminister Jens-Frederik Nielsen sagte, das Abkommen werde allen Nationen zugutekommen.
„Es ist erfreulich, dass wir kurz vor dem Abschluss eines Abkommens stehen, das die Sicherheit Grönlands sowie des Königreichs Dänemark, der Vereinigten Staaten und des westlichen Bündnisses gewährleistet und stärkt“, erklärte Nielsen am Freitag. „Das Abkommen würdigt Grönlands Interessen und unsere Rolle in der internationalen Zusammenarbeit. Es kommt uns allen zugute.“
Auch die dänische Ministerpräsidentin Mette Frederiksen zeigte sich erfreut über das Ergebnis, das den Grönländern Rechte über ihr eigenes Land einräumt.
„Ich freue mich über die Aussicht auf ein gutes Abkommen für Grönland, das Königreich Dänemark und die Vereinigten Staaten“, so Frederiksen. „Ein Abkommen, das unsere gemeinsame Sicherheit in der Arktis und im Nordatlantik stärkt und daher auch für die NATO und Europa von Vorteil ist. Und ein Abkommen, das gleichzeitig die Souveränität und territoriale Integrität des Königreichs sowie das Selbstbestimmungsrecht des grönländischen Volkes anerkennt.“
Seit letztem Jahr hatte Trump erklärt, er wolle Grönland von Dänemark als US-Territorium erwerben – ein Vorschlag, den dänische und grönländische Regierungsvertreter abgelehnt hatten. Anfang dieses Jahres warnte Trump Dänemark, Mitglied der Europäischen Union und der NATO, dass mit einer Einfuhrsteuer von 25 Prozent auf Waren gerechnet werden müsse, falls das Land die Insel nicht an die USA abtrete.

Von der Leyen besuchte Grönland

Anfang dieses Monats unterzeichnete die Europäische Union eine Erklärung, in der sie Investitionen in Höhe von 200 Millionen Euro (229 Millionen US-Dollar) in Grönland im Rahmen einer Partnerschaft ankündigte, während die Präsidentin der Europäischen Kommission, Ursula von der Leyen, die grönländische Hauptstadt Nuuk besuchte.
„Grönland kann auf die EU zählen. Das war meine Botschaft bei meinem letzten Besuch. Heute bin ich zurück, um die konkreten Ergebnisse unserer engen Zusammenarbeit zu präsentieren: Ein neues EU-Grönland-Partnerschaftspaket im Wert von 200 Millionen Euro“, erklärte sie am 7. September. „Dadurch werden neue Chancen geschaffen, und die EU wird sowohl in Grönland als auch in der Arktis stark und engagiert sein. Denn Grönland ist ein strategischer Verbündeter und ein verlässlicher Freund.“
Die Regierungen Dänemarks und Grönlands haben noch nicht öffentlich auf Trumps Äußerung reagiert.
Weitere Details zum Abkommen wurden weder von Rubio noch von Trump am Freitag bekannt gegeben. Unklar ist, ob Grönland in das Nordamerikanische Luft- und Weltraumverteidigungskommando (NORAD) integriert werden könnte. NORAD ist eine gemeinsame Sicherheitsorganisation der USA und Kanadas mit Sitz in Colorado, die feindliche Kampfflugzeuge identifiziert und verfolgt.
Categories
ticker

Handgranaten-Explosion und Anschläge aufs Stromnetz: Bundespolizist zu möglichen Tätern

Nach den Sabotageakten an der Strominfrastruktur in Brandenburg und Nordrhein-Westfalen stehen die Sicherheitsbehörden wiederholt vor der Frage, wie verwundbar die kritische Infrastruktur in Deutschland tatsächlich ist.
Am Umspannwerk Preilack nahe dem Braunkohlekraftwerk Jänschwalde in Brandenburg wurden am Dienstag, 1. September, zahlreiche selbst gebaute Flugkörper entdeckt, die Kurzsc…
Categories
deutschland ticker

KI-Kameras und neue Konzepte: Wiesn-Sicherheit verstärkt

Nach Schockmomenten auf der überfüllten Wiesn im vergangenen Jahr wird nun einiges anders auf dem Oktoberfest. Als „Herzstück“ des weiterentwickelten Sicherheitskonzepts nannte Wiesnchef Christian Scharpf eine neue Koordinierungsstelle für Sicherheitskräfte und Stadt auf dem Gelände. Von dort aus sollen die Besucherströme auf dem Festgelände beobachtet und bei Bedarf gesteuert werden.
Mehr als 50 KI-gestützte Kameras an rund 35 Standorten sollen rechtzeitig gefährliche Ansammlungen von Menschen erkennen lassen. Zudem ist an den besucherstarken Tagen ein sogenannter Crowdspotter im Einsatz, der die Besucherströme im Blick behält.
Der ausgebildete Sprecher könne bei Bedarf Durchsagen machen, um die Gäste zu lenken. 2025 war es am zweiten Wiesn-Samstag mit vielen Gästen aus dem Ausland vor den Festzelten so voll, dass es weder vor- noch zurückging – eine gefährliche Situation, die gerade noch glimpflich ausging.
Die Überfüllungssituation sei zu spät erkannt worden, sagte Scharpf. Bei einem Fest dieser Größe müsse man zu jeder Zeit wissen, was auf dem Festgelände los sei. „Wir haben massiv nachgesteuert“, sagte Scharpf. „Sicherheit ist die oberste Priorität.“
Auch Kreisverwaltungsreferentin Hanna Sammüller sagte, das Sicherheitskonzept sei „generalüberholt“. Kaum an einem Ort auf der Welt sei so viel Polizei und Sicherheitspersonal zu finden wie auf der Wiesn. Es gebe ein Eskalationskonzept, das stufenweise gezündet werden könne.

„Jeder Winkel des Festgeländes videoüberwacht“

Etwa 600 Polizeibeamte sind rund um das Fest im Einsatz. Die Wiesnwache wird unterstützt von der Bayerischen Bereitschaftspolizei, spezialisierten Taschendieb-Fahndern und internationalen Einsatzkräften. „Wir bekommen Unterstützung aus acht Ländern“, kündigte der Münchner Polizeivizepräsident Christian Huber an.
Neben den KI-Kameras gibt es 56 polizeiliche Videokameras auf dem Gelände. „Es soll sich jeder bewusst sein, dass jeder Winkel des Festgeländes videoüberwacht ist“, sagte Huber. Beamte tragen zudem Bodycams.

Bis zu 1600 Ordner

Rund 240 Beschäftigte des KVR sind laut Sammüller im Einsatz. Zudem seien 1200 bis 1600 Ordnerinnen und Ordner auf dem Festgelände unterwegs. Sie kontrollieren auch an den Eingängen, unter anderem mit Metalldetektoren. Gefährliche Gegenstände wie Messer, aber auch Schraubenzieher und ähnliches sind seit langem verboten. Messer sind auch in einer Zone rund um das Festgelände untersagt.
Bayerns Innenminister Joachim Herrmann versprach zum Start des Oktoberfests trotz abstrakter Gefahren „bestmögliche Sicherheit“ für Besucher. „Aufgrund der großen Bedeutung und der internationalen Bekanntheit des Oktoberfests gehen wir von einer erhöhten abstrakten Gefährdungslage aus“, sagte der CSU-Politiker der Deutschen Presse-Agentur. „Uns liegen derzeit aber keine konkreten Erkenntnisse über Gefährdungen oder Störungen vor.“

Drohnen im Blick

Drohnenflüge waren alljährlich ein Thema – meist aber von Hobbypiloten, die ein schönes Foto schießen wollten. Seit Jahren herrscht rund um und über dem Festgelände ein absolutes Flugverbot.
Man sei nun aber auch mit Blick auf die jüngsten Drohnen-Vorfälle gut vorbereitet, sagte Huber. Es gebe dabei Unterstützung vom neuen Drohnenkompetenz- und -abwehrzentrum. „Nach meiner Einschätzung sind wir gut aufgestellt.“
Nach islamistischen Terroranschlägen – und drohungen waren über die Jahre die Sicherheitsvorkehrungen ständig verschärft worden. Rund um das Gelände gibt es drei Sperrringe. Betonkübel mit Blumen auf den für Autos gesperrten Zufahrtsstraßen sollen Attacken verhindern. Direkt am Gelände gibt es versenkbare Poller. Es ist zudem seit zehn Jahren komplett umzäunt.

Sicherheit für Frauen und Mädchen

Huber mahnte Mädchen und Frauen, die sich belästigt fühlten, sollten sich an Sicherheitskräfte wenden oder notfalls die Nummer 110 wählen: „Lieber einmal zu viel als einmal zu wenig.“ Für Notfälle, Bedrohungen oder sexuelle Übergriffe unterstützen viele Zelte die „SafeNow“-App, mit der per Klick das Sicherheitspersonal gerufen werden kann.

Fraunhofer-Institut und Bundeswehr-Uni begleiten Projekt

In der neuen Koodinierungszentrale kommen unter anderem Sanitätsdienst, Verkehrsbetriebe, Feuerwehr, Polizei und Kreisverwaltungsreferat (KVR) täglich und bei Bedarf zu Lagebesprechungen zusammen.
Die Maßnahmen zur Besucherlenkung werden wissenschaftlich begleitet. Das Fraunhofer-Institut wird mit KI-gestützten Verfahren die Videodaten auswerten. „Wir extrahieren aus den Videoströmen lokale Personendichte und Bewegungsrichtungen“, sagte Jürgen Beyerer vom Fraunhofer-Institut für Optronik, Systemtechnik und Bildauswertung. Gesichter und Personen würden dabei nicht erkannt, gemessen werde anonym. Es gehe darum, datenschutzkonform Großereignisse sicherer zu machen.
Die Universität der Bundeswehr wird zudem die Dynamik von Besucherströmen erforschen. Die Wissenschaftlerin Silja Hofmann verglich diese mit Verkehrsströmen. Es genüge nicht, den Stau festzustellen.
Vielmehr wolle man wissen, wo sich demnächst ein Stau entwickele – und was geeignete Gegen-Maßnahmen sein könnten. Die Wiesn sei hier ein „Reallabor“, um Simulationsmodelle zu prüfen und zu verbessern.

Mehr Sicherheit durch mehr Blasmusik

Die Stadt will mit einer Kampagne auch internationale Gäste dazu bringen, nicht nur am Wochenende, sondern unter der Woche und zu unterschiedlichen Zeiten auf die Wiesn zu kommen und so den Ansturm entzerren.
„Uns ist noch einmal wichtig zu sagen: Kommt doch, wenn es irgendwie geht, unter der Woche. Kommt zur Mittagswiesn, kommt am Nachmittag“, sagte Scharpf.
Bei dem Ziel, die Wiesn sicherer zu machen, spielt auch die Blasmusik eine Rolle. Um den Besuch der Wiesn auch unter der Woche attraktiver zu machen, soll die Musik in den Zelten eine Stunde früher beginnen dürfen.

„O’zapft is“ mit neuem OB

Das 191. Münchner Oktoberfest, das als größtes Volksfest der Welt gilt, startet am Samstag. Für das berühmte „O’zapft is“ ist dann erstmals der neue Oberbürgermeister Dominik Krause (Grüne) zuständig, der den langjährigen Amtsinhaber Dieter Reiter (SPD) an der Stadtspitze abgelöst hat. (dpa/red)
Categories
deutschland ticker

NATO-Generalsekretär nennt deutsche Reaktion auf Leipziger Drohnenvorfall „ausgewogen“

NATO-Generalsekretär Mark Rutte hat die Reaktion Deutschlands auf den Russland zugeschriebenen Anschlagsversuch am Flughafen Leipzig/Halle begrüßt.
Die Antwort auf den Vorfall von Anfang August sei „entschlossen und ausgewogen“ ausgefallen, sagte Rutte bei einer gemeinsamen Pressekonferenz mit Bundesaußenminister Johann Wadephul (CDU) in Berlin.
Die NATO stehe solidarisch an der Seite der Bundesrepublik nach dem „rücksichtslosen hybriden Angriff in Leipzig“, fügte Rutte hinzu.

Wadephul dankt Rutte

Wadephul seinerseits dankte Rutte persönlich und der NATO für die „Solidarität“, die das Verteidigungsbündnis nach der Reaktion der Bundesregierung auf den Anschlagsversuch gezeigt habe. „Das war für uns ein sehr wichtiges Signal, für Deutschland, auch für die gesamte Allianz“, sagte der Bundesaußenminister.
Anfang August war am Flughafen Leipzig eine mit Sprengstoff beladene Drohne entdeckt worden, in deren Nähe sich ukrainische Frachtflugzeuge befanden. Die Bundesregierung macht Russland für den Anschlagsversuch verantwortlich.
Sie ordnete die Schließung des russischen Generalkonsulats in Bonn zum 18. September an, außerdem die Schließung des russischen Kulturzentrums in Berlin, auch „Russisches Haus“ genannt.
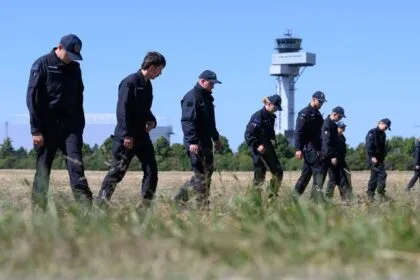
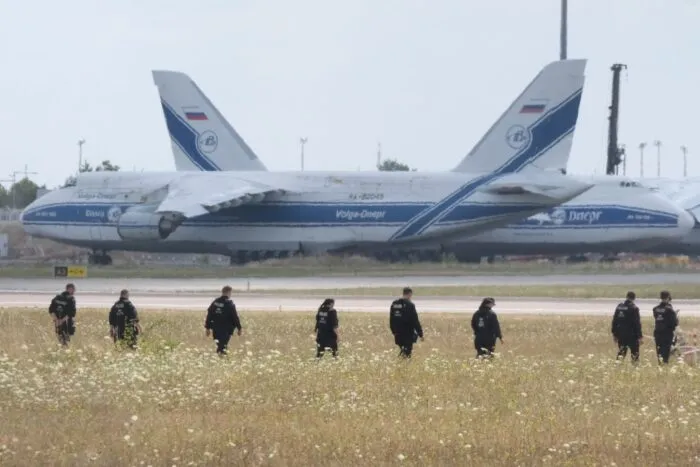
Polizisten suchen am Leipziger Flughafen nach einer zweiten Drohne.

Polizisten suchen am Leipziger Flughafen nach einer zweiten Drohne.

Foto: Sebastian Willnow/dpa

Wadephul: Lage „anspruchsvoller“ geworden

Wadephul sagte bei der Pressekonferenz mit Rutte, durch dem Drohnenvorfall am Flughafen Leipzig/Halle sei „die Bedrohung durch Russland besonders greifbar“ geworden. Er reihe sich in „zunehmende russische Aggressionen gegen Europa und die NATO“ ein.
Seit dem NATO-Gipfel Anfang Juli im türkischen Ankara sei die sicherheitspolitische Lage „noch einmal anspruchsvoller“ geworden, sagte der Bundesaußenminister. Die NATO müsse ihre Fähigkeiten „weiter ausbauen“.
Wadephul sagte auch, Deutschland leiste einen „sehr substanziellen Beitrag“ innerhalb der NATO für ein stärkeres Europa. „Wir setzen diesen Kurs sehr konsequent fort, auch angesichts der aktuellen innenpolitischen Diskussion hier in Deutschland.“ Es sei „richtig, mit Konsequenz an der Seite der NATO zu stehen“. (afp/red)
Categories
gesellschaft ticker

Jedes fünfte Unternehmen spürt hybride Bedrohung

Jedes fünfte Unternehmen in Deutschland spürt nach eigenen Angaben Auswirkungen sogenannter hybrider Bedrohungen aus dem Ausland. Darunter fallen unter anderem Cyberangriffe, Desinformation, Spionage und Sabotage, wie das Institut der deutschen Wirtschaft (IW) der Deutschen Presse-Agentur mitteilte. Die Unternehmen sind dadurch etwa veranlasst, den Werkschutz zu verbessern, oder sie sind durch Vorfälle eingeschränkt im operativen Geschäft.
Das Institut hatte 1.041 Unternehmen befragt. Besonders die größeren mit mehr als 250 Beschäftigten spüren demnach die hybride Bedrohung. Nach Branchen betrachtet nehmen Information und Kommunikation die größten Risiken wahr, gefolgt von Energie- und Wasserversorgung sowie Entsorgung.
Unter hybriden Angriffen versteht man eine Kombination aus militärischen, wirtschaftlichen, geheimdienstlichen und propagandistischen Mitteln. Dazu zählen auch Cyberattacken und Desinformationskampagnen, um die öffentliche Meinung etwa vor Wahlen zu beeinflussen.

Operationsplan gefordert

Siemens-Energy-Chef Christian Bruch hatte jüngst der Deutschen Presse-Agentur gesagt, die Bedrohungslage habe über die letzten 12 bis 18 Monate deutlich zugenommen. Er fordert einen zivilen Operationsplan, um auf Krisenfälle reagieren zu können – zum Schutz der Strom- oder der Wasserinfrastruktur sowie der Versorgung mit Lebensmitteln.
Die Wirtschaftsforscher des IW folgern aus ihren Befunden: „Dies erfordert eine neue Abwehrbereitschaft.“ Zwar hätten viele Unternehmen die Investitionen in die IT-Sicherheit und die digitale Infrastruktur erhöht. Doch nur ein kleiner Teil habe seine Energieversorgung besser abgesichert oder Notfallpläne für den Ausfall kritischer Infrastruktur angelegt.

Warnung vor Destabilisierung

Es fehle an Austausch mit den Sicherheitsbehörden und vielfach auch an einem wirksamen Werkschutz. Die Regelungen seien uneinheitlich und Abstimmungswege diffus. Ein im März für einen besseren Schutz in Kraft getretenes Kritis-Dachgesetz bleibe noch hinter den Anforderungen zurück.
Das IW warnt: „Die mangelnde Vorbereitung hat eine destabilisierende Wirkung auf die Funktionsfähigkeit von Wirtschaft und Gesellschaft.“ Angriffe verursachten erhebliche Kosten, erhöhten die Unsicherheit und könnten zu Produktionsausfällen führen. (dpa/red)
Categories
gesellschaft ticker

Mehr Sicherheit, weniger Aufmerksamkeit: Umfrage zu Fahrassistenzsystemen

Die Mehrheit der Deutschen ist überzeugt, dass Fahrassistenzsysteme die Sicherheit im Straßenverkehr verbessern. Zugleich gibt fast die Hälfte (48 Prozent) der 18- bis 24-Jährigen an, die Systeme bereits genutzt zu haben, um sich am Steuer anderen Dingen zu widmen, wie eine am Donnerstag veröffentlichte Studie des Versicherungskonzern AXA zeigte.

Mehrheit sieht Sicherheitsgewinn

Klassische Assistenzsysteme sind etwa Notbrems- und Spurhalteassistenten oder Tempomaten zur Abstandsregelung. Mehr als drei Viertel (77 Prozent) der Befragten waren laut Umfrage der Ansicht, dass derartige Systeme zu mehr Sicherheit führen. 41 Prozent der Menschen in Städten geben an, dass ihnen Assistenzsysteme bereits mindestens einmal geholfen haben, eine gefährliche Situation zu verhindern. Im ländlichen Raum sagen das 34 Prozent.

Junge Fahrer häufiger abgelenkt

44 Prozent der Befragten meinen aber auch, Fahrassistenzsysteme würden zu weniger Aufmerksamkeit bei Fahrern beitragen. So gab jeder fünfte Mann (19 Prozent) an, solche Systeme bereits genutzt zu haben, um sich während der Fahrt anderen Dingen wie dem Blick auf das Smartphone oder dem Essen zu widmen. Bei Frauen sind es sieben Prozent.
Besonders ausgeprägt ist dieses Verhalten demnach bei jungen Fahrern unter 25 Jahren. Fast die Hälfte der 18- bis 24-Jährigen, unter jungen Männern sogar 63 Prozent, nutzte demnach schon Assistenzsysteme, um sich anderen Dingen zuzuwenden (afp/red)
Categories
deutschland etplus ticker

Wer steckt hinter der Sabotage? GdP-Chef Roßkopf im Interview

Nach den Sabotageakten an der Strominfrastruktur in Brandenburg und Nordrhein-Westfalen stehen die Sicherheitsbehörden wiederholt vor der Frage, wie verwundbar die kritische Infrastruktur in Deutschland tatsächlich ist.
Am Umspannwerk Preilack nahe dem Braunkohlekraftwerk Jänschwalde in Brandenburg wurden am Dienstag, 1. September, zahlreiche selbst gebaute Flugkörper entdeckt, die Kurzschlüsse in Höchstspannungsleitungen ausgelöst haben. Die Ermittler prüfen unter anderem den Verdacht einer verfassungsfeindlichen beziehungsweise terroristischen Sabotage.
Auch am Umspannwerk in Bergheim in der Nähe des Braunkohlekraftwerks Niederaußem in NRW gehen die Behörden von einer vorsätzlichen Tat aus.
Insgesamt mussten mehrere Kraftwerksblöcke vom Netz genommen werden; die allgemeine Stromversorgung blieb jedoch gewährleistet.
Die Vorfälle werfen grundsätzliche Fragen zur Sicherheit kritischer Infrastruktur auf: Wer könnte hinter solchen Angriffen stecken? Handelt es sich um Einzeltäter, extremistische Gruppen oder möglicherweise um ausländische Akteure? Und wie gut sind Polizei und Betreiber auf solche Szenarien vorbereitet?
Hinzu kommt eine Explosion am Augsburger Hauptbahnhof am Mittwoch, durch die der Zugverkehr zeitweise zum Erliegen kam. Auch hier laufen die Ermittlungen in verschiedene Richtungen.
Über die aktuelle Gefährdungslage, mögliche Hintergründe der Vorfälle und die Konsequenzen für den Schutz kritischer Infrastruktur hat Epoch Times mit Andreas Roßkopf gesprochen. Er ist Vorsitzender der Gewerkschaft der Polizei für den Bereich Bundespolizei und Zoll.
Herr Roßkopf, heute Morgen gab es eine Explosion nahe dem Augsburger Hauptbahnhof, die den Zugverkehr zum Erliegen brachte. Wie ordnen Sie den Vorfall ein? Und was passiert nun polizeitechnisch?
Ja, tatsächlich. Mit Augsburg haben wir auch wieder einmal erlebt, wie schnell Gefahrensituationen entstehen können. Wir haben eine Explosion am Augsburger Hauptbahnhof erlebt. Nach dem, was man jetzt so mitbekommt und hört, handelt es sich wohl um eine Art Handgranate, die dort gezündet worden ist.
Die Ermittlungen laufen in alle Richtungen, und ich meine das auch tatsächlich so: von einem Anschlag auf dem Bahnhof, auf die kritische Infrastruktur an sich, durch Extremisten oder vielleicht sogar staatliche […] Organisationen bis hin zu einem möglichen Anschlagsszenario gegenüber dem Juwelier, weil es ja direkt vor einem Juweliergeschäft war.
All das wird gerade ermittelt, und da bleibt abzuwarten, ob und wie wir in welche Richtungen tätig werden müssen.
Für uns als Bundespolizei, insbesondere für den Bahnhof, heißt es ganz konkret: Wir brauchen jetzt sehr dringend die KI-unterstützte Kameraüberwachung, für die wir seit Jahren kämpfen. Warum? Eine durch KI unterstützte Kameratechnik hat die Möglichkeit, Auffälligkeiten im Bewegungsbild zu erkennen und diese dann letztendlich auch durch Warnsysteme an die Sicherheitsbehörden, an die Bundespolizei, zu übermitteln, sodass unsere Kollegen sehr schnell vor Ort, vielleicht auch schon im besten Fall im Vorfeld, einschreiten können.
Müssen sich die Bürger jetzt Sorgen machen? Es gab ja im Bereich der Bahnhöfe immer mal wieder Vorfälle, Messerangriffe und verschiedene andere Sachen.
Ja, tatsächlich. Bahnhöfe sind kritische Infrastruktur und dadurch natürlich unter einem besonderen Augenmerk der Sicherheitsbehörden. Die Bundespolizei ist mit über 6.000 Kolleginnen und Kollegen an den Bahnhöfen vertreten und sorgt für Sicherheit.
Da hat sich in den letzten Jahren auch schon sehr viel getan: sowohl bei der Kameraüberwachung an sich als auch bei der personellen Aufstellung und bei den, so banal es klingt, Dingen wie der Ausleuchtung der Bahnhöfe, also dass keine dunklen Ecken mehr vor Ort entstehen.
Das heißt, all das sind Maßnahmen, die schon ergriffen wurden und die jetzt vorangebracht werden müssen, wie ich sagte, im besten Fall durch KI-Unterstützung.
Und natürlich müssen wir uns jetzt alle auch Gedanken machen, auch die Sicherheitsbehörden: Wie können wir noch mehr für Sicherheit sorgen? Bedarf es bestimmter Zugangsrechte zu den Zügen, zum Beispiel nur mit gültigem Ticket? Auch das Alkoholverbot, das die Bahn jetzt gerade letztendlich ausweitet, ist eine Maßnahme, die da greifen kann, denn viele Straftaten geschehen auch unter Alkoholeinfluss.
Und wir müssen uns Gedanken machen, wie wir mit unseren Geheim- und Inlandsdiensten noch mehr terroristische Vereinigungen überwachen können, um letztendlich auch im Vorfeld schon tätig werden zu können.
Zudem gab es ja gestern zwei Anschläge auf Umspannwerke nahe angrenzender Braunkohlekraftwerke, die zu Abschaltungen von Kraftwerksblöcken und somit zu Stromproduktionsausfällen führten. Wie ordnen Sie diese Vorfälle ein und was passiert in diesen Fällen nun polizeitechnisch?
Aus unserer Sicht in der ersten Bewertung – und mehr ist es im Moment noch nicht – müssen wir die Ermittlungsergebnisse abwarten. Wir stellen aber fest, dass es sich mit hoher Wahrscheinlichkeit um ganz gezielte Sabotageakte gegen unsere kritische Infrastruktur gehandelt hat, nämlich um die Stromversorgung in diesem Bereich lahmzulegen und damit die Versorgung der Bürgerinnen und Bürger zu beeinträchtigen.
Und das heißt: Es ist ein Alarmzeichen für uns als Sicherheitsbehörden.
Was müssen wir nun tun? Wir müssen mit den Betreibern dieser Werke an einen Tisch. Diese sind auch in der Pflicht, noch bessere Schutzmaßnahmen zu ergreifen.
Ich rede hier von Drohnenüberwachung, die jetzt dringend notwendig ist in diesem Bereich. Ich rede auch hier wieder von Kameratechnik, die noch viel intensiver installiert werden muss. Ich rede von privaten Sicherheitsdiensten, welche diese Betreiber dann auch engagieren und anstellen müssen, um im Streifendienst diese Räume zu überwachen.
All das muss jetzt angegangen werden. Da müssen wir uns Gedanken machen.
Für uns als Polizeibehörden heißt es: Wir brauchen mehr Überwachungsmöglichkeiten im Bereich extremistischer Organisationen, wenn es denn jetzt auch welche waren. Das wissen wir noch nicht.
Wir brauchen mehr rechtliche Handhabe, auch Überprüfungen von Menschen durchzuführen, die sich an solchen Orten aufhalten, um festzustellen, welche Absichten diese Menschen dort haben.
Es ist ein Sammelsurium vieler Dinge, die jetzt angegangen werden müssen.
Und ich möchte auch deutlich erwähnen: Innenminister Dobrindt hat das deutlich erkannt. Gerade im Bereich der Drohnenabwehr wurde im letzten Dezember ein gemeinsames Drohnenabwehrzentrum in Berlin eingerichtet, wo Koordinationen laufen und Lagebilder letztendlich zusammenkommen.
Es wurde vor rund 14 Tagen ein Forschungs- und Technologiezentrum zur Drohnenabwehrtechnik und Drohnenforschung eingerichtet. Die Programme laufen. Die Innenminister sitzen jetzt sicherlich wieder an einem Tisch, um dies auch fortzusetzen.
Welche möglichen Täter sehen Sie hinter den Anschlägen auf die Umspannwerke?
Ja, das ist tatsächlich eine sehr spannende Frage. Es wird gerade noch ermittelt. Ich glaube, kein Mensch in dieser Republik weiß im Moment, wer wirklich dahintersteckt.
Aber es gibt so zwei, drei Szenarien, die man sich vorstellen kann. Sind es, wie in Leipzig, wohl ausländische Staatsmächte? Russland ist ja in Leipzig ein Thema. Die wollen da vielleicht ganz bewusst Unruhe bei uns hineinbringen und Anschläge auf die Infrastruktur verüben.
Sind es extremistische Vereinigungen, die in Deutschland tätig sind? Linksextremismus? Rechtsextremismus? Die eben auch hier ihren Unmut kundtun wollen?
Sind es letztendlich vielleicht sogar extremistische Umweltaktivisten, die eben diese Braunkohlewerke, die es jetzt betroffen hat, letztendlich auch nicht mehr in unserem Land haben wollen?
Diese Ermittlungen gehen weiter.
Für uns stellt sich im Moment klar heraus: Einzeltaten von einzelnen Tätern würden wir fast ausschließen, da der Zusammenhang, die Vorgehensweise und auch der Ort des Geschehens sehr ähnlich sind. Also müsste es unserer Meinung nach koordiniert und letztendlich auch geplant sein.
Eine Einzeltat, glauben wir, ist daher nicht anzunehmen.
Wird sich nun die Polizeiarbeit durch die Vorfälle verstärkt auf den Schutz kritischer Infrastruktur konzentrieren?
Ja, das glaube ich schon. Und ich glaube, dass wir das in den letzten Jahren und Monaten sukzessive schon hochgefahren haben. Es ist jetzt Zeit und auch die Erkenntnis da, es noch weiter zu professionalisieren. So würde ich es nennen.
Wir möchten als Beispiel anführen: Die Bahnstrecken durch die Bundesrepublik Deutschland sind auch Infrastruktur, teilweise auch kritische Infrastruktur, teilweise auch für die Versorgung.
Hier gibt es Möglichkeiten, diese Strecken mittels Drohnentechnik rund um die Uhr sogar zu überwachen. Es gibt Bewegungsmelder und Systeme, die uns zeigen, wann Personen in Bereichen sind, in denen sich vielleicht niemand aufhalten darf.
Hier müssen wir technisch noch stark aufrüsten. Das kostet Geld, aber wir sehen: Es ist notwendig.
Und ja, wir sind da in der Planung und in der Organisation. Die Sicherheitsbehörden sitzen mit den politisch Verantwortlichen an einem Tisch.
Brandenburgs Innenminister Jan Redmann will Betreibern kritischer Infrastruktur Rechte im Bereich Drohnenabwehr und Videoüberwachung verleihen, die sonst nur Polizeibehörden haben. Was halten Sie davon und wird das die Arbeit der Bundespolizei erleichtern?
Wahrscheinlich würde es die Arbeit erleichtern. Wir müssen nur sehr vorsichtig sein mit solchen Dingen.
Maßnahmen, um in die Rechte anderer Bürger einzugreifen, oder eben auch, wie Sie es angesprochen haben, Drohnenabwehrtechnik, bei der ich im schlimmsten Fall Drohnen vom Himmel holen muss – egal, ob ich sie mit Netztechnik herunterhole oder abschießen muss –, das sind Dinge, bei denen ich staatlich eingreife.
Wir vertreten ganz klar die Meinung: Das muss hoheitlich geregelt sein. Dafür müssen Hoheitsträger, also Polizeibeamte, vor Ort sein. Das muss klar geregelt sein, denn ansonsten entsteht auch ganz schnell eine Willkür.
Das heißt, diesen Vorschlag haben auch wir vernommen. Wir müssen jetzt anhören, was konkret damit gemeint ist, um dann bewerten zu können, ob es aus unserer Sicht, aus Sicht der Gewerkschaft der Polizei, zu weit geht, weil hoheitliche Rechte hier tangiert werden.
Und da müssen wir auch ganz klar eine Abgrenzung finden.
Ist denn überhaupt eine adäquate Überwachung unserer Strominfrastruktur mit Zehntausenden Kilometern Fernleitungen und mehr als 300 Umspannwerken möglich?
Ja. Ganz klare Antwort: Eine hundertprozentige Sicherheit gibt es nicht. Und Sie haben es angesprochen: Bei den Tausenden Kilometern Stromnetzen ist das schier unmöglich.
Wir müssen uns auf die Schwerpunkte konzentrieren. Die Schwerpunkte sind klar: die Umspannwerke und die Kraftwerke in Deutschland. Darauf müssen wir uns konzentrieren.
Die Strecken können wir überwachen – Hauptstrecken, zum Beispiel für große Stromleitungen, wie ich sie angeführt habe, mittels Drohnentechnik –, aber eine komplette Überwachung zu 100 Prozent, das ist schier unmöglich. In keinem Sicherheitsbereich ist das letztendlich möglich.
Und wir müssen jetzt eben schauen, wo wir Schwerpunkte setzen und wo wir mit viel Technik so viel wie möglich schützen können.
Was würden Sie Bürgern mitgeben wollen, die sich aufgrund der Anschläge große Sorgen machen?
Tatsächlich bleibt festzuhalten, auch wenn es jetzt sehr komisch klingen mag, dass die Anschläge und dann auch die Auswirkungen der Anschläge sehr gering sind.
Ich würde Bürgern raten, nicht mit Angst durch die Bundesrepublik Deutschland zu gehen. Ich würde Bürgern aber raten, mit einem offenen Auge und einem offenen Ohr durch die Republik zu gehen, Auffälligkeiten zu registrieren und sich nicht zu scheuen, lieber einmal mehr die Sicherheitsbehörden, wie die Polizei, anzurufen und mitzuteilen, dass man etwas Auffälliges bemerkt oder entdeckt hat, um dann letztlich vielleicht auch im Vorfeld schon etwas zu verhindern.
Angst zu haben und sich einschüchtern zu lassen, ist sicherlich der falsche Weg.
Und was würden Sie Betreibern von kritischer Infrastruktur raten?
Ja, man muss eines ganz klar festhalten: Die Betreiber dieser kritischen Infrastruktur sind Unternehmen, Wirtschaftsunternehmen, die Milliarden verdienen. Und genau deswegen müssen wir auch diese Unternehmen jetzt ganz klar anweisen, für mehr Schutz zu sorgen, aufzurüsten und noch sicherer zu werden.
Das ist auch die Verpflichtung dieser Betreiber für diese Anlagen. Dafür bekommen sie auch relativ viel Geld, nicht nur für die Versorgung unserer Haushalte und der Menschen, sondern auch für die Sicherstellung der Versorgung der Haushalte und der Menschen.
Und da gehört eben auch der Schutz dazu. Da müssen klare Vorschriften kommen, um das eben auch einzufordern.
Vielen Dank für das Gespräch!
Das Interview führte Erik Rusch.
Categories
deutschland ticker

Handgranaten-Explosion am Bahnhof und Anschläge aufs Stromnetz: Bundespolizist Roßkopf zu möglichen Tätergruppen

Nach den Anschlägen auf Umspannwerke in Südbrandenburg und im Rhein-Erft-Kreis in Nordrhein-Westfalen schalteten sich mehrere Blöcke von Braunkohlekraftwerken ab. Zudem gab es eine Handgranaten-Explosion nahe dem Augsburger Bahnhof, wodurch der gesamte Zugverkehr eingestellt wurde. Welche Tätergruppen dahinterstehen könnten und was die Anschläge für die Polizeiarbeit bedeuten, darüber haben wir mit dem Bundespolizisten Andreas Roßkopf gesprochen.
An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Categories
ausland ticker

„Jeder kann eine Kugel abbekommen“: Brüsseler Staatsanwalt schlägt Alarm


In Kürze:

  • 170 Schießereien: Seit 2025 wurden in Brüssel rund 170 Schießereien registriert, 69 davon 2026.
  • Drogenbanden: Die Mehrheit der Fälle steht laut Staatsanwalt im Zusammenhang mit Konflikten zwischen Drogenbanden.
  • Mehr Mittel gefordert: Moinil verlangt zusätzliche Ermittler und Maßnahmen gegen Bandenchefs, die ihre Aktivitäten teilweise aus dem Gefängnis oder dem Ausland steuern.

 
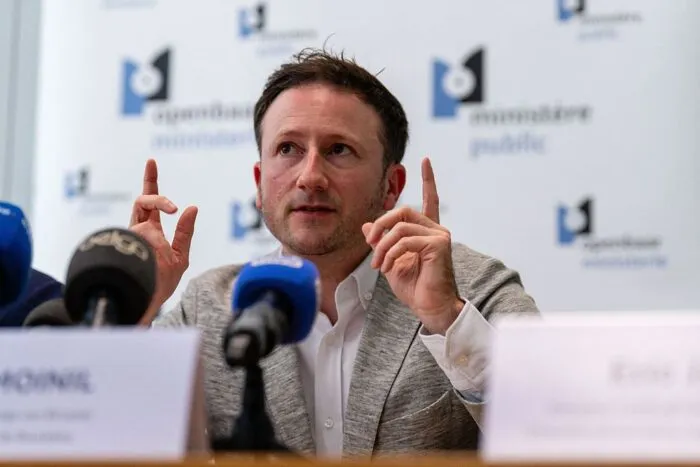
Nach mehreren Schießereien in den vergangenen Tagen hat Brüsseler Staatsanwalt Julien Moinil erneut Alarm geschlagen. Er warnt vor der zunehmenden Gewalt und fordert zusätzliche Mittel für Polizei und Justiz.
Der Staatsanwalt zog am Freitag, 28. August, eine alarmierende Bilanz. „Ich bin ein besorgter Staatsanwalt“, erklärte er und warnte: „Jeder kann eine Kugel abbekommen.“
Die überwiegende Mehrheit der Schießereien steht nach Einschätzung der belgischen Justiz im Zusammenhang mit dem Drogenhandel.
Seit Anfang 2025 wurden in der belgischen Hauptstadt rund 170 Schießereien registriert, 69 davon seit Beginn des Jahres. Nach Angaben des Staatsanwalts wurden dabei im vergangenen Jahr zwei Menschen getötet.

Der Brüsseler Staatsanwalt Julien Moinil während einer Pressekonferenz zum Polizeieinsatz im Stadtteil Peterbos in Anderlecht am 12. Juni 2025, in Brüssel.

Foto: Marius Burgelman/BELGA MAG/AFP via Getty Images

Polizeistation mit Kalaschnikow beschossen

Ende August kam es in Brüssel erneut zu einer Serie von Schießereien. Einer der schwerwiegendsten Vorfälle ereignete sich an einer Polizeistation. Zwei maskierte Männer eröffneten mit einer Kalaschnikow das Feuer auf das Gebäude.
Für Moinil stehen diese Angriffe hauptsächlich im Zusammenhang mit Konflikten zwischen mehreren kriminellen Gruppen. „Offensichtlich haben sie einen Streit und daher haben wir eine Dynamik von Vergeltungsmaßnahmen“, erklärte er.
Seiner Ansicht nach besteht die Gefahr, dass die Gewalt anhält, solange die Verantwortlichen der Netzwerke nicht festgenommen werden. Viele Anführer halten sich demnach im Ausland auf und führen ihre Aktivitäten von dort aus weiter.
Der Staatsanwalt prangerte auch die Rolle einiger inhaftierter Drogenhändler an.
Nach seinen Angaben ordnen mehrere Bandenchefs weiterhin Schießereien aus ihren Gefängniszellen heraus an. Um dem entgegenzuwirken, fordert Moinil erneut die Installation von Mobilfunkstörsendern in den Haftanstalten. Die Forderung hat er bereits mehrfach erhoben.

Mehr als 80 Ermittler fehlen

Moinil geht außerdem davon aus, dass die Behörden die Ressourcen der Kriminalpolizei stärken müssen.
Seiner Ansicht nach sind diese Einheiten entscheidend, um die Strukturen der Netzwerke aufzudecken und kriminelle Organisationen dauerhaft zu zerschlagen.
Nach Angaben des Staatsanwalts fehlen der Brüsseler Kriminalpolizei derzeit mehr als 80 Ermittler. „Ich habe keine zusätzlichen Mittel erhalten“, beklagte er.

Junge Franzosen angeworben

Ein weiteres Thema, das den belgischen Behörden Sorgen bereitet, ist die Rekrutierung von Jugendlichen.
Die Staatsanwaltschaft beobachtet nach Angaben Moinils die Anwerbung Dutzender Franzosen, häufig Minderjähriger, aus Nordfrankreich oder Marseille. Diese Jugendlichen werden von kriminellen Organisationen für verschiedene Aktivitäten im Zusammenhang mit dem Drogenhandel eingesetzt.
„Wir hatten das bereits festgestellt, aber jetzt nimmt es ein sehr beunruhigendes Ausmaß an“, sagte Moinil.
Der Staatsanwalt erklärte, er habe sich mit den Behörden aus Marseille und Lille ausgetauscht, um dieses Phänomen zu erörtern. Seiner Einschätzung nach nutzen die Banden die Verwundbarkeit der Jugendlichen aus, um ihre Reihen ständig zu erweitern.

Auch Menschen ohne Aufenthaltsstatus im Fokus

Der Staatsanwalt verwies zudem auf Menschen ohne Aufenthaltserlaubnis, die in Drogengeschäfte verwickelt sein sollen.
Moinil verwies auf den jüngsten Fall von rund 20 ausländischen Staatsangehörigen, die im Rahmen von Ermittlungen wegen Drogenhandels festgenommen worden seien. Nach seiner Darstellung blieben diese Personen trotz ihrer Festnahme im Land.
„Das Ausländeramt hat diese 20 Personen freigelassen“, sagte Moinil. „In einem Land, das normal funktioniert, muss eine Person, die keinen Aufenthaltstitel hat und Kokain verkauft, abgeschoben werden“, fügte er hinzu.
Nach Einschätzung des Staatsanwalts profitieren die kriminellen Banden sowohl von der prekären Lage bestimmter Menschen ohne Aufenthaltsstatus als auch von der Rekrutierung französischer Minderjähriger. Beide Gruppen würden den Organisationen ein leicht ersetzbares „gigantisches Reservoir an Arbeitskräften“ bieten.

3.500 Luxusfahrzeuge beschlagnahmt

Trotz dieser Situation betont die belgische Justiz, dass sie den Druck auf die Drogenbanden aufrechterhält.
Nach Angaben von Moinil wurden seit 2025 in Brüssel rund 350 Bars und Restaurants wegen Verbindungen zum Drogenhandel geschlossen. Außerdem seien rund 3.500 Luxusfahrzeuge beschlagnahmt worden.
Moinil hatte die Behörden bereits nach einer früheren Welle von Schießereien alarmiert und zusätzliche Mittel für Justiz und Polizei gefordert.
Mehr als ein Jahr nach seinen ersten Warnungen ist er der Ansicht, dass die notwendigen Ressourcen nicht ausreichen, während die Gewalt im Zusammenhang mit dem Drogenhandel in der belgischen Hauptstadt anhält.
Dieser Artikel erschien im Original auf epochtimes.fr unter dem Titel „« N’importe qui peut se prendre une balle » : le procureur de Bruxelles tire la sonnette d’alarme. (deutsche Bearbeitung: zk)
Categories
deutschland ticker

27. August: CIA-Director warnt Moskau | Reallöhne gestiegen | Deutschlands Schulden steigen

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

CIA-Director warnt Moskau

Der CIA-Chef John Ratcliffe soll Russland bei seinem Moskau-Besuch vor einem möglichen Angriff auf NATO-Staaten gewarnt haben. Das geht aus US-Medienberichten hervor. Die russische Regierung weist die Berichte nun zurück. Kreml-Sprecher Dmitri Peskow nennt die Berichte „alarmistisch“. Das Weiße Haus reagierte zunächst nicht auf die Behauptungen.

Reallöhne gestiegen

Die Löhne in Deutschland steigen weiterhin schneller als die Verbraucherpreise. 1,5 Prozent mehr als ein Jahr zuvor hatten die Arbeitnehmer im zweiten Quartal 2026 zur Verfügung, wie das Statistische Bundesamt errechnet hat. Im ersten Quartal waren die Reallöhne um 1,8 Prozent gestiegen. Den letzten Reallohnverlust registrierten die Wiesbadener Statistiker im ersten Vierteljahr 2023.

Deutschlands Schulden steigen

Deutschlands Staatsdefizit ist im ersten Halbjahr 2026 auf 71,3 Milliarden Euro gestiegen. Dennoch bewerten die großen Ratingagenturen Deutschlands Kreditwürdigkeit weiterhin mit der Bestnote und stabilem Ausblick. Zum Risiko könnte die höhere Verschuldung werden, wenn die Wirtschaft weiterhin schwach wächst.

Digitaler Führerschein

Ende 2026 startet der digitale Führerschein, der auch per Smartphone genutzt werden kann. Bis spätestens Ende 2030 soll in der gesamten EU ein allgemein anerkannter digitaler Führerschein per European Digital Identity Wallet nutzbar werden. Die Deutsche Polizeigewerkschaft begrüßt das Vorgehen zwar, weist aber darauf hin, dass ein digitale Führerschein bislang nicht beschlagnahmt werden kann.

EU-Haushalt

Bundeskanzler Friedrich Merz und fünf weitere EU-Regierungschefs verlangen Kürzungen am nächsten Bundeshaushalt. Der aktuelle Entwurf solle um mehrere hundert Milliarden Euro gekürzt werden. Die derzeit vorgesehenen Ausgaben seien „schlicht unbezahlbar“. Der EU-Haushalt solle lediglich moderat wachsen und stärker auf Sicherheit, Verteidigung, Wettbewerbsfähigkeit, Migration und Souveränität ausgerichtet werden.