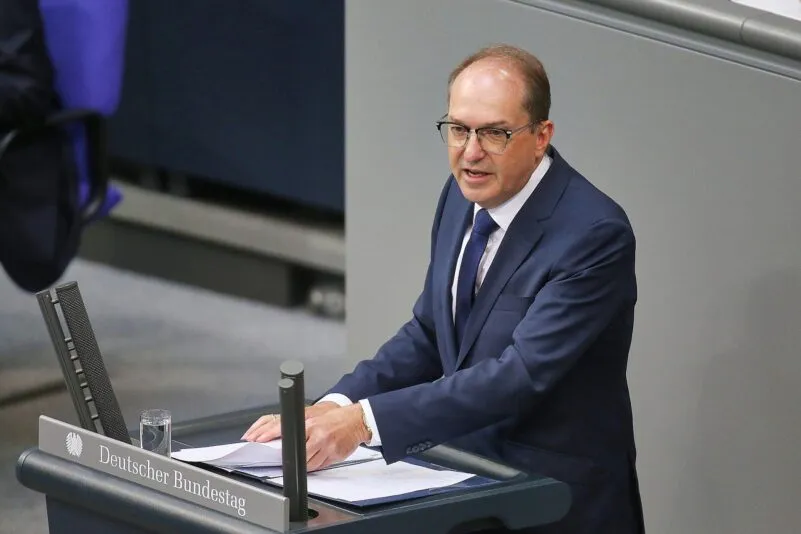
Bundesinnenminister Alexander Dobrindt zeichnet für das Bundespolizeigesetz verantwortlich. (Archivfoto) - Foto: via dts Nachrichtenagentur
In Kürze:
Der Bundestag hat das neue Bundespolizeigesetz mit 322 Ja-Stimmen beschlossen.
Die Bundespolizei erhält unter anderem erweiterteBefugnisse bei Telekommunikationsüberwachung, Drohnenabwehr und biometrischer Detektion.
Vorgesehen sind auch verdachtsunabhängigeKontrollen in Waffen- und Messerverbotszonen sowie neue Möglichkeiten bei Abschiebungshaft und Ausreisegewahrsam.
Bürgerrechtsorganisationen warnen vor einer AusweitungstaatlicherÜberwachung und sehen Defizite bei Kontrolle und Transparenz.
Am Freitag, 25. September, hat der Bundestag in namentlicher Abstimmung die Neufassung des Bundespolizeigesetzes beschlossen. Im Juli hatte bereits die dritte Beratung stattgefunden, allerdings war die Feststellung der erforderlichen Mehrheit unterblieben. Nötig waren mindestens 316 Ja-Stimmen. Das Gesetz wurde mit 322 zu 134 Stimmen bei 118 Enthaltungen angenommen.
In einer zusätzlichen politischen Entschließung forderte der Bundestag die Bundesregierung unter anderem dazu auf, ein Sicherheitsniveau für Bahnhöfe und Züge festzulegen. Dafür seien Lagebilder, Einsatzschwerpunkte, Mindestpräsenz, Informationsaustausch und abgestimmte Einsatzkonzepte zu berücksichtigen.
Das neue Bundespolizeigesetz enthält in zahlreichen Bereichen erweiterte Befugnisse für die Bundespolizei. Diese betreffen unter anderem die Möglichkeiten zur Abfrage von Bestands-, Nutzungs- und Verkehrsdaten. Dazu kommen Zugriffsrechte, um Mobilfunkkarten und Endgeräte zu identifizieren und zu lokalisieren. Die Neufassung definiert auch die Voraussetzungen für die präventive Telekommunikationsüberwachung (TKÜ) und die Quellen-TKÜ, also die Überwachung verschlüsselter Kommunikation auf dem Endgerät.
Bundespolizeigesetz stärkt algorithmisch und biometrisch unterstützte Gefahrenabwehr
Dieser Teil gehört laut Kritikern zu den eingriffsintensivsten der gesamten Reform, was die Grundrechte anbelangt. Die Bundesregierung verweist darauf, dass unter anderem Schleuser und Menschenhändler solche moderner Kommunikationsformen nutzen. Demgegenüber warnen Kritiker wie die Gesellschaft für Freiheitsrechte (GFF) vor einer erheblichen Vorverlagerung staatlicher Überwachung.
Zudem erweitert die Reform auch die Befugnisse der Beamten im Bereich der algorithmisch und biometrisch unterstützten Gefahrenabwehr. Dies zeigt sich anhand von zusätzlichen Möglichkeiten, modernisierte Formen der Videoüberwachung, technische Systeme zur automatisierten Erkennung von Gefahren und die biometrische Detektion in Echtzeit zu nutzen.
Auch hier trifft der von den Sicherheitsbehörden geäußerte Bedarf nach einer zeitgemäßen Ausstattung auf Bedenken hinsichtlich des Datenschutzes und einer wesentlichen Erweiterung staatlicher Eingriffsbefugnisse.
Der Bundesvorsitzende der Gewerkschaft der Polizei (GdP), Jochen Kopelke, sieht „viel Positives“ im Gesetz für die Bundespolizei. Er äußerte sich Mitte Juli gegenüber Epoch Times.
So werde die Polizeiarbeit dadurch effizienter. Die neuen Überwachungsmöglichkeiten könnten etwa an Bahnhöfen dazu beitragen, Vermisste schneller zu finden. KI könne auch erkennen, ob sich gerade ein Messerangriff anbahnt oder ob jemand einen Unfall erleidet. Kopelke sagte damals: „Noch während jemand am Bahnsteig zusammenbricht, hat die KI schon den Rettungsdienst alarmiert. Das spart wertvolle Minuten.“
Das neue Bundespolizeigesetz erweitert für die Bundespolizei auch die Optionen in der Drohnenabwehr. So soll sie Drohnen detektieren, ihre Gefährlichkeit bewerten und je nach Gefahrenbewertung geeignete technische Mittel zu ihrer Abwehr einsetzen. Die zusätzlichen Befugnisse sollen vor allem im Bereich bundespolizeilicher Zuständigkeit für kritische Infrastruktur gelten. Dazu zählen etwa Grenzübergänge, Bahnanlagen oder Flughäfen. Die Bundespolizei soll Drohnen auch zur Anfertigung von Bild- und Tonaufnahmen einsetzen dürfen.
Anlasslose Kontrollen erleichtert
Ein Punkt, der insbesondere bei Grünen, Linkspartei und Organisationen wie der GFF auf erhebliche Kritik stößt, sind erweiterte Befugnisse der Polizei in Waffen- und Messerverbotszonen. So ermöglicht das neu gefasste Bundespolizeigesetz verdachtsunabhängige beziehungsweise anlasslose Kontrollen etwa im Bahnbereich. Die Kritiker vermissen dabei objektive Auswahlkriterien und befürchten ein erhöhtes Diskriminierungsrisiko.
Die Bundespolizei soll außerdem zusätzliche Ermächtigungen erhalten, um Meldeauflagen anzuordnen oder Aufenthaltsverbote auszusprechen. Treffen Beamte vollziehbar ausreisepflichtige und nicht geduldete Drittstaatsangehörige an, sollen sie künftig selbst bei Gericht die Anordnung von Abschiebungshaft oder Ausreisegewahrsam beantragen können.
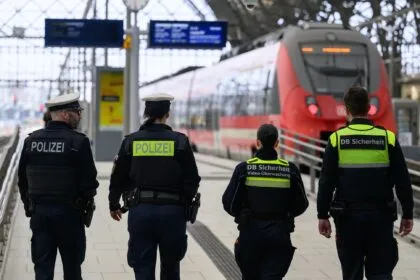
Das neu gefasste Bundespolizeigesetz sieht auch eine verpflichtende Zuverlässigkeitsprüfung für neu einzustellende Personen vor. Dies soll eine Unterwanderung des Polizeiapparats durch Extremisten verhindern. Bewerber müssen unter anderem Auskunft über mögliche Beziehungen zu kriminellen oder terroristischen sowie verfassungsfeindlichen Vereinigungen oder Einzelpersonen erteilen.
Neues Bundespolizeigesetz ohne früher vorgesehene Kontrollmechanismen
Die Novelle soll gleichzeitig jedoch auch die Erhebung und Verarbeitung verdeckt gewonnener Daten an Vorgaben des Bundesverfassungsgerichts anpassen. Außerdem will man Datenschutzvorgaben aus dem EU-Recht umsetzen und die Regelungen zu Nutzung und Übermittlung personenbezogener Daten aus Bundespolizeibeständen anpassen.
Was Vereinigungen wie die GFF oder der Deutsche Anwaltverein ebenfalls in bisherigen Anhörungen kritisierten, war, dass im Unterschied zu früheren Reformvorhaben einige Instrumente der Kontrolle und Transparenz fehlten. So hatte die frühere Ampelkoalition unter anderem beabsichtigt, eine allgemeine Kennzeichnungspflicht für Bundespolizisten einzuführen. Sie fehlt nun ebenso wie verpflichtende Kontrollquittungen nach Personenkontrollen, Bestimmungen zur Vermeidung von Diskriminierung bei Kontrollen oder eine Pflicht, bei der Anwendung unmittelbaren Zwangs eine Bodycam mitlaufen zu lassen.
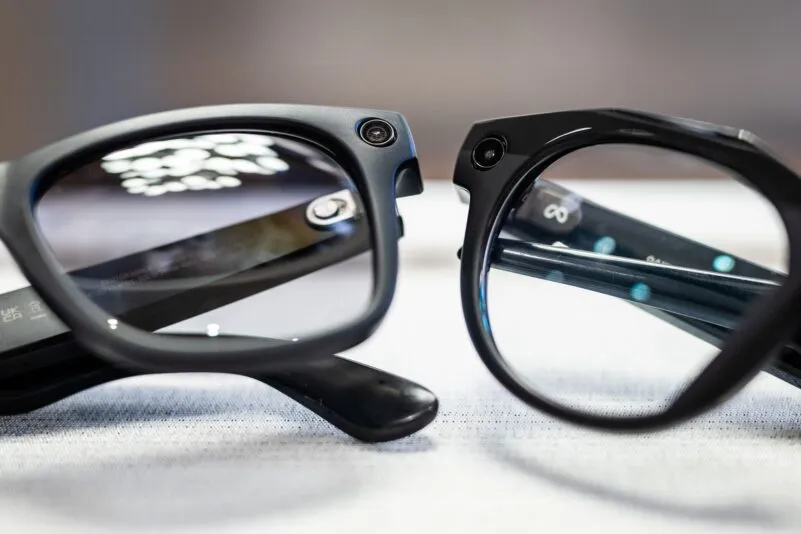
Smart Glasses sind umstritten, da sie andere Menschen oft weitestgehend unbemerkt filmen können. (Archivbild) - Foto: Christoph Schmidt/dpa
Im Schwimmbad, mitten auf der Straße oder beim Feiern – mit Smart Glasses können Fremde intime Aufnahmen machen, von den Opfern oft völlig unbemerkt. Die Pariser Staatsanwaltschaft ermittelt nun gegen Menschen, die mit Datenbrillen solch heimliche Aufnahmen tätigen und sie ins Netz stellen. Wie groß ist das Problem in Deutschland und was könnte helfen?
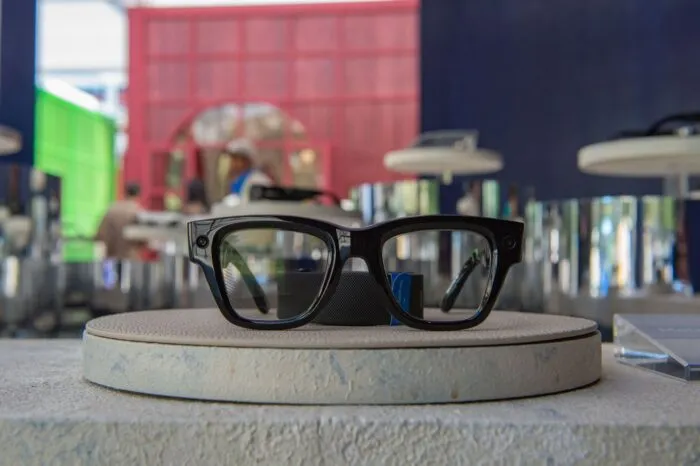
Smart Glasses sind mit einer Kamera und einem Mikrofon ausgestattete Brillen, die sich optisch kaum von gewöhnlichen Seh- oder Sonnenbrillen unterscheiden. Dadurch können sie vergleichsweise unauffällig Fotos, Videos und Tonaufnahmen anfertigen.
Meta bringt neue KI-Brille mit Kamera nach Deutschland
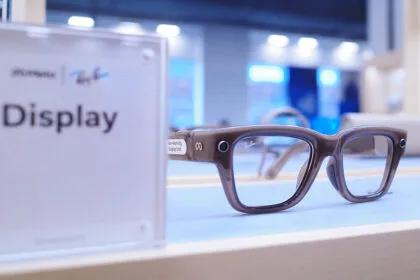
Meta bringt inmitten der laufenden Datenschutz-Debatte seine KI-Brille mit Kamera und kleinem Display nach Deutschland. Das Gerät wird knapp ein Jahr nach dem US-Start ab dem 13. Oktober in mehreren europäischen Ländern verfügbar sein, kündigte das Unternehmen an.
Die Kameras in den Brillen sind nicht nur dafür da, Fotos und Videos aufzunehmen, sondern sollen auch Künstlicher Intelligenz (KI) von Meta vermitteln, was die Nutzer gerade sehen, damit sie ihre Antworten darauf anpassen kann. Ein helles Licht zeigt an, wenn die Kamera aktiv ist.
In den USA kam die Display-Brille bereits Ende vergangenen Jahres auf den Markt.
Foto: Andrej Sokolow/dpa
Heimliches Filmen mit Smart Glasses
Da das Filmen ohne Zustimmung oft unbemerkt erfolgt, ist es schwer zu sagen, wie verbreitet das Phänomen ist. In Kölner Freibädern gab es etwa Verdachtsfälle. Bei der Bäderallianz Deutschland heißt es, Smart Glasses seien auf jeden Fall Thema und beschäftigten die Betriebe. Sprecherin Ann-Christin von Kieter Schmidt meint im Gespräch mit der dpa auch: „Das Problem, das mit normalen Smartphones gefilmt wird, ist eigentlich größer.“
Auch Thomas Fuchs, Datenschutzbeauftragter von Hamburg, meint, dass heimliches Filmen derzeit noch mehr ein Handy-Thema sei, einfach weil diese weiter verbreitet seien. Er glaube, dass es noch nicht massenhaft Fälle mit Datenbrille gebe, dass man aber mit Recht davon ausgehen könne, dass das zunehmen werde.
Recherchen des SWR zufolge haben sich in sozialen Netzwerken und Onlineforen regelrechte Gemeinschaften von Smart-Glasses-Nutzern gebildet, die sich gegenseitig Tipps geben, wie sie Frauen unbemerkt filmen – sogar beim Sex.
Brillen werden kritischer als Handys gesehen
„Es ist unglaublich schwierig, die zu erkennen“, meint von Kieter Schmidt von der Bäderallianz. Auch Datenschützer Fuchs sagt: „Die Erkennbarkeit des Handys ist natürlich dadurch, dass du es hochhalten musst und filmst, irgendwie doch noch mal was anderes, als wenn ich einfach meine Brille aufsetze und dann nur so ein kleines Lämpchen leuchtet.“
Smart Glasses weisen in der Regel auf eine laufende Videoaufzeichnung hin. An der Vorderseite der Meta-Brille etwa befindet sich eine kleine weiße LED-Leuchte, die während der Aufnahme pulsierend blinkt. Kritiker zweifeln aber, ob Menschen dieses Signal etwa bei hellem Tageslicht oder aus weiterer Entfernung ausreichend wahrnehmen können.
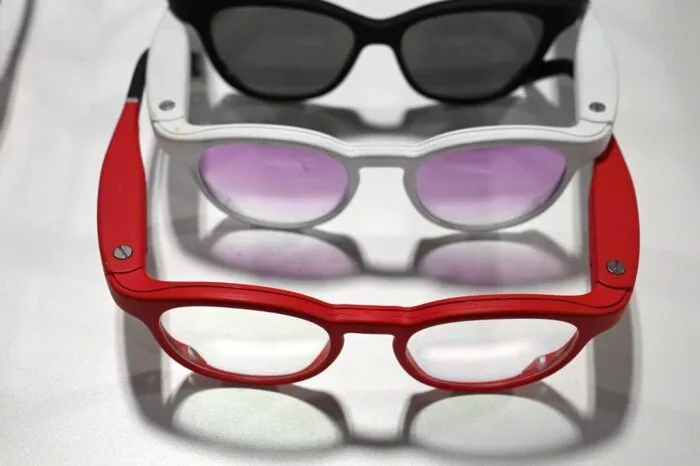
Die „Serenity“-Smartbrille auf der Consumer Electronics Show (CES) 2020 am 9. Januar 2020 in Las Vegas, Nevada. Die Smartbrille wog damals 26 Gramm und verfügt über Stress- und Ermüdungssensor, EKG-Monitor sowie Sturzerkennung. Der Träger kann über die Brille außerdem Telefonate führen und Musik hören.
Foto: Robyn Beck/AFP via Getty Images
Wie wird gegen heimliche Aufnahmen vorgegangen?
Eine einheitliche Regelung gibt es in Deutschland bisher nicht, durchaus aber einzelne Verbote. Öffentliche Schwimmbäder in Baden-Württemberg und in Potsdam wollen Smart Glasses ausdrücklich verbieten, andere Bäder verweisen darauf, dass Filmen und Fotografieren in ihrer Badeordnung ohnehin tabu ist. Manche schulen auch ihre Mitarbeiter, um die Brillen besser zu erkennen.
Hamburg plant neben einem Verbot in städtischen Bädern auch ein Aus der Brillen in Bussen und Bahnen. Die dortige rot-grüne Koalition will auch den Einsatz von Smart Glasses auf Bundesebene regulieren lassen.
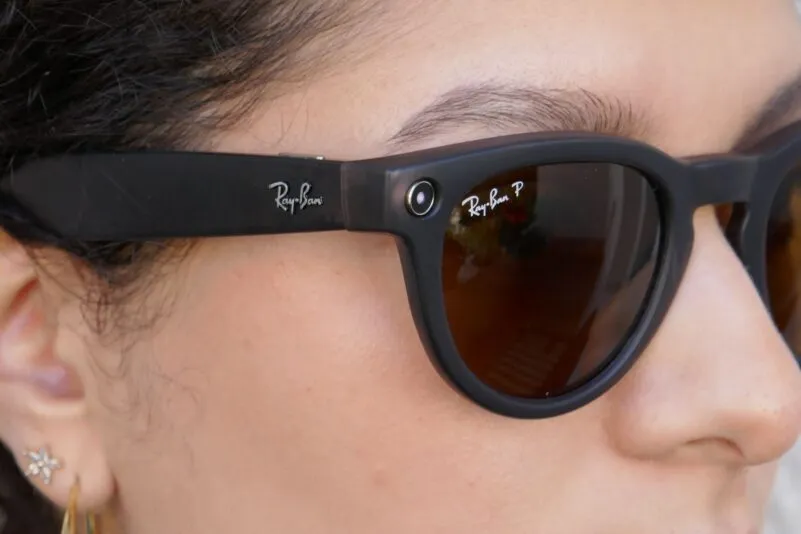
Die gemeinnützige Organisation HateAid versucht hingegen, den Verkauf der Brillen in Deutschland zu stoppen. HateAid hat Strafanzeigen gegen Vorstände und Führungskräfte des Digitalkonzerns Meta, der Brillenhersteller Ray-Ban und Oakley sowie großer deutscher Retail- und Optikerketten wie MediaMarktSaturn, Fielmann, Apollo-Optik und Mister Spex gestellt. Die Organisation fordert auch eine striktere Regulierung durch die Bundesnetzagentur und das Bundesjustizministerium.
Nutzungsverbote oder Produktionsverbot?
Datenschützer Fuchs geht nicht davon aus, dass es zu einem Produktverbot kommt. Vermutlich werde es immer mehr Nutzungsverbote an bestimmten Orten geben. „Und das ist wahrscheinlich auch richtig so, auch um Menschen zu schützen, die wie zum Beispiel im Schwimmbad eben mit wenig Kleidung exponiert sind.“
Er sagt zudem: „Was ich richtig fände, wäre, wenn man sagt, der Hersteller muss sich noch mehr anstrengen, was die Erkennbarkeit der Aufnahme anbelangt.“ Er weist zudem darauf hin, dass das heimliche Filmen und Weiterverbreiten ohnehin rechtswidrig ist – auch ohne Verbot der Brillen. Dafür kann auch ein Bußgeld verhängt werden.
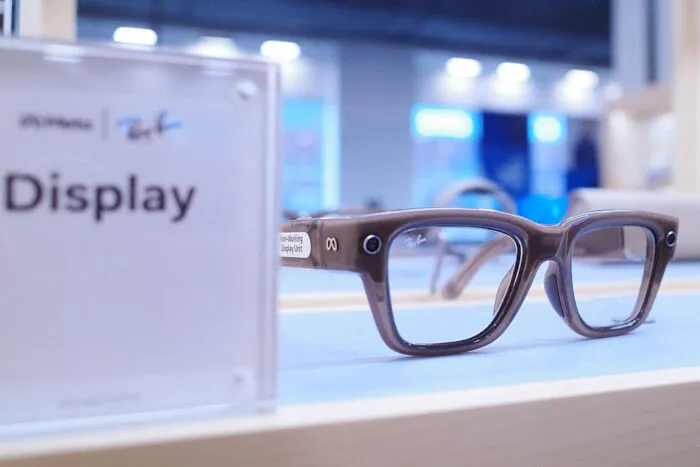
Ray-Ban-Brillen von Meta, ausgestellt in einem Elektronikgeschäft am 10. August 2026 in Downtown Brooklyn in New York City.
Foto: Michael M. Santiago/Getty Images
Brillen als Assistenz
Schon jetzt haben sich in Köln Badegäste beschwert, weil sie die teils verbotenen Brillen brauchen, meint von Kieter Schmidt von der Bäderallianz. Auch Datenschützer Fuchs sieht die Problematik. Für Menschen mit Blinden- oder Behindertenausweis dürften Verbote natürlich nicht gelten, da sie ein berechtigtes Interesse daran hätten, die Brillen zu nutzen, um sich im Alltag besser zurechtzufinden.
„So wie es den Assistenzhund gibt, der irgendwo mit darf, wo sonst keine Hunde sein dürfen, so können natürlich Leute mit einem Assistenzbedarf nach solchen Brillen die Brillen benutzen.“ Auch die Live-Übersetzung kann laut Stiftung Datenschutz für einige Menschen sehr hilfreich sein.
Nach Angaben der Bundesnetzagentur ist ein Verbot der gesamten Produktkategorie Smart Glasses nicht vorgesehen – und rechtlich demnach auch nicht möglich. Ein Verbot werde immer im Einzelfall geprüft.
Eine „getarnte Telekommunikationsanlage“ könne nur dann verboten werden, wenn sie „besonders für die heimliche Aufnahme von Bild oder Ton „bestimmt“ ist“. Bei den bislang geprüften Geräten lägen keine ausreichenden Voraussetzungen für ein Verbot vor.
Laut Meta wurden die Datenbrillen bereits 2022 von der deutschen Bundesnetzagentur geprüft. Die in Europa entwickelten Brillen seien von Grund auf mit Datenschutzvorkehrungen ausgestattet, die über das hinausgingen, was jedes Smartphone biete.
Meta verwies darauf, dass die Aufnahme-LED hell-weiß blinke, wenn man ein Foto oder Video aufnehme. Sollte jemand die LED abdecken oder beschädigen, werde die Kamera deaktiviert.
Meta gehe gegen Missbrauch vor, sagte der zuständige Top-Manager Alex Himel der Deutschen Presse-Agentur am Rande der Entwicklermesse Meta Connect. „Wir nehmen das sehr ernst.“ Alle Brillen, bei denen das Anzeige-Licht manipuliert worden sei, seien abgeschaltet worden. Und es habe sich um weniger als 0,1 Prozent der Geräte gehandelt.
Zudem scanne Meta Plattformen wie Instagram und Facebook, um Videos mit Belästigungen zu finden – „und dann löschen wir nicht nur die Inhalte, sondern blockieren auch die Accounts“. Schließlich versuche Meta, bekannter zu machen, dass das Licht auf eine laufende Kamera hinweise. „Wir wollen, dass die Leute das wissen.“ Aus Sicht von Meta ist die Anzeige auch deutlicher sichtbar als bei anderen Arten von Geräten, mit denen man Aufnahmen machen kann.
Auch Smart Glasses-Hersteller Rokid schreibt zumindest, dass Nutzer auch selbst darauf hinweisen sollten, wenn sie filmen. Auch seine Brillen signalisierten Aufnahmen durch ein Leuchten und sollen das Filmen beenden, wenn die Kamera verdeckt werde. (dpa/red)
Die Rechtsfrage soll nun auf europäischer Ebene geklärt werden. (Symbolbild) - Foto: Sven Hoppe/dpa
Der Bundesgerichtshof (BGH) will auf europäischer Ebene klären lassen, unter welchen Voraussetzungen eine Ausnahme von der Datenschutzgrundverordnung (DSGVO) für den persönlichen Bereich greift.
Der erste Zivilsenat entschied, dem Europäischen Gerichtshof (EuGH) im Rahmen von zwei Verfahren mehrere Fragen vorzulegen. (Az. I ZR 256/25 und I ZR 289/25)
In dem einen Verfahren hatte eine Mutter gegen ihre Tochter geklagt, weil diese sie mit einer Videokamera zu Hause heimlich überwachte und die Aufnahmen später an die Polizei weiterleitete.
In dem zweiten Fall hatte eine Frau private Whatsapp-Nachrichten einer früheren Freundin nach einem Streit an deren Arbeitgeber weitergegeben. Die Freundin verlor daraufhin ihren Job – und zog für eine Geldentschädigung von 7.500 Euro gegen die Frau vor Gericht.
DSGVO gilt nicht für persönliche Tätigkeit
In den beiden Fällen aus Hessen und Niedersachsen stellte sich in Karlsruhe die Frage, ob die Beklagten gegen die DSGVO verstoßen haben – oder ob die sogenannte Haushaltsausnahme greift.
Die sieht vor, dass die europäischen Regeln für die Verarbeitung personenbezogener Daten explizit nicht für die Ausübung rein persönlicher oder familiärer Tätigkeiten gelten. Der BGH will nun vom EuGH wissen, was darunter konkret zu verstehen ist.
Im Fall der Wohnküche starb die Klägerin inzwischen. Ihre Erben führen den Rechtsstreit aber weiter. Die ältere Frau klagte gegen ihre Tochter und deren Mann, weil diese Aufnahmen von ihr in der Küche des gemeinsam bewohnten Hauses an die Polizei weiterleiteten. Sie gaben an, dass die Mutter Münzen gestohlen habe. Die Mutter sah einen Verstoß gegen den Datenschutz, sie forderte Schmerzensgeld.
Die beiden Verfahren wurden bis zu einem Urteil aus Luxemburg ausgesetzt. Wann der EuGH antwortet, ist noch nicht bekannt. Meist dauert es einige Monate bis zum Urteil in Luxemburg. Nach der Antwort werden die Fälle vom BGH entschieden. Er orientiert sich dabei an der Rechtsauffassung der europäischen Richter. (afp/dpa/red)
Ursula von der Leyen (Archivbild). - Foto: via dts Nachrichtenagentur
Instagram, Tiktok und Snapchat ab 13 Jahren und weniger Funktionen für Jugendliche: EU-Kommissionspräsidentin Ursula von der Leyen will am 16. September in Straßburg erklären, welche Regeln sie für Kinder und Jugendliche im Internet einführen will.
Tags darauf soll ein konkreter Gesetzesvorschlag folgen. Die geplante Umsetzung sorgt bei Datenschützern allerdings für Kritik.
Wie könnten die Pläne aussehen?
Es wird erwartet, dass die EU-Kommission kein striktes Verbot vorschlägt, sondern auf altersgerechte Versionen der Onlinedienste und Kontrollen durch die Eltern setzt. Entwürfen zufolge würde sie damit den Empfehlungen eines Expertengremiums folgen, die Pläne können sich vor der offiziellen Bekanntgabe noch ändern.
Für Kleinkinder unter drei Jahren soll es gar keine Apps oder Profile in Onlinediensten geben. Für Kinder zwischen drei und 13 Jahren sollen die Eltern Profile einrichten können, die von Behörden für altersgerecht befunden werden, also zum Beispiel die Kinderversion eines Streamingdienstes oder eines Spiels. Die Eltern hätten die volle Kontrolle über solche Profile.
Für 13- und 14-Jährige könnte es erste Social-Media-Profile mit eingeschränkten Funktionen geben. Jugendliche könnten sich dann zum Beispiel über Instagram oder Snapchat mit ihren Freunden austauschen, es gäbe aber eine begrenzte Anzahl der Kontakte und eine begrenzte Nutzungszeit pro Tag. Eltern müssten zustimmen und sollen einsehen können, was ihre Kinder in den Onlinediensten machen.
Ab 15 Jahren sollen Jugendliche dann eigene Profile einrichten können. Die EU-Kommission will sicherstellen, dass die Onlinedienste für Minderjährige sicher sind, also ohne Hassrede und süchtig machende Algorithmen.
Wie lassen sich solche Vorgaben durchsetzen?
Voraussetzung für all diese Regeln ist, dass die Onlinedienste das Alter ihrer Nutzer überprüfen können. Die meisten Plattformen sind laut Geschäftsbedingungen ohnehin erst ab 13 Jahren erlaubt. Bei der Anmeldung müssen Jugendliche bisher nur ein Geburtsdatum angeben, das nicht kontrolliert wird.
Die Altersüberprüfung könnte in Zukunft über einen digitalen Personalausweis im sogenannten E-Wallet laufen, das in Deutschland ab dem kommenden Jahr verfügbar sein soll. Die EU-Kommission hat außerdem eine App entwickelt, die das Alter auf dem Smartphone speichern und alle verbotenen Apps und Internetseiten automatisch sperren soll.
Mehrere EU-Länder testen die App derzeit, Deutschland gehört nicht dazu. Voraussetzung für beide Varianten wäre ein gültiger Personalausweis, den nicht alle Kinder und Jugendlichen in Deutschland haben. Die EU-Kommission hat außerdem eingeräumt, dass sich jede Altersbeschränkung über einen VPN-Zugang umgehen ließe.
Für Jugendliche und ihre Eltern gäbe es keine Strafen – der EU-Kommission geht es darum, dass sich die Digitalkonzerne an die Regeln halten. Sie ist für die Überwachung der großen Unternehmen zuständig und könnte bei Verstößen Bußgelder verhängen.
Die EU hat mit dem Gesetz für digitale Dienste (Digital Services Act, DSA) schon Regeln für die Digitalkonzerne. Dieses Gesetz soll als Vorbild für mögliche Strafen gelten, es sieht Bußgelder von bis zu sechs Prozent des weltweiten Jahresumsatzes vor. Bislang waren die Strafen aber deutlich geringer.
Welche Kritik gibt es?
Alle Nutzer müssten ihr Alter nachweisen. Eine solche Regelung sei „schädlich und unverhältnismäßig“, kritisierte Simeon de Brouwer von der Organisation für digitale Verbraucherrechte (EDRi). Andere verweisen darauf, dass auch Kinder ein Recht auf Teilhabe im Internet haben.
Datenschützer haben zudem Zweifel an der Sicherheit der EU-App. Eigentlich soll die Anwendung an die Plattformen nur die Information weitergeben, ob ein Nutzer alt genug ist. Mehrere Sicherheitsexperten schafften es nach eigenen Angaben jedoch innerhalb kürzester Zeit, bisher verfügbare Prototypen der App zu hacken und an private Informationen zu gelangen.
Ungeachtet der praktischen Probleme dürfte das noch eine Weile dauern. Vorher müssen das Europaparlament und der Rat der 27 EU-Länder über die Vorschläge der Kommission verhandeln. Dieses Verfahren dauert in der Regel Monate und kann die Pläne auch über den Haufen werfen.
Für nationale Alleingänge gibt es praktische Hürden. Bis es ein EU-Gesetz gibt, will Bundesfamilienministerin Karin Prien (CDU) aber eine nationale Übergangsregelung einführen. Sie kündigte am Freitag an, bis zum Jahresende ein „Sofortprogramm“ zum besseren Schutz von Kindern und Jugendlichen im Internet vorzulegen. (afp/red)
EU erwägt Social-Media-Verbot unter 13 oder 15 Jahren – jüngere Kinder nur unter Aufsicht. (Symbolbild) - Foto: Maeva Destombes / Hans Lucas / AFP via Getty Images
Instagram, Tiktok, Snapchat und Youtube ab 13, 15 oder 16 Jahren: EU-Kommissionspräsidentin Ursula von der Leyen will diese Woche erklären, wie sie sich ein EU-weites Social-Media-Verbot vorstellt. Klar ist, dass die EU den Digitalkonzernen auch weitere Vorgaben zum Jugendschutz machen will. Die Umsetzung bereitet Datenschützern allerdings Kopfschmerzen.
Wie könnte ein Verbot aussehen?
Einem EU-Beamten zufolge erwägt die Kommission, ein Verbot für Kinder und Jugendliche unter 13 oder 15 Jahren vorzuschlagen. Jüngere Kinder könnten nur unter Aufsicht ihrer Eltern oder Lehrer Zugang zu den Apps haben und kein eigenes Profil eröffnen können. Unklar ist, ob die EU-Kommission das Verbot auf andere Internetseiten oder Spiele ausweiten will.
Die meisten Onlinedienste, darunter Snapchat und Instagram, sind laut Geschäftsbedingungen ohnehin erst ab 13 Jahren erlaubt. Bei der Anmeldung müssen Jugendliche allerdings lediglich ein Geburtsdatum angeben, kontrolliert wird das bisher nicht.
Experten empfehlen, über ein Verbot hinaus Anforderungen an die Digitalkonzerne zu stellen. Sie sollen ihre Apps für Kinder und Jugendliche sicherer machen: ohne süchtig machende Algorithmen und geschützt vor Gewaltdarstellungen und Hassrede. Die Kommission könnte Dienste ohne Altersbegrenzung freigeben, sobald sie für sicher befunden werden.
Die EU hat mit dem Gesetz für digitale Dienste (Digital Services Act, DSA) allerdings schon Regeln für die Digitalkonzerne – und gegen fast alle großen Plattformen laufen Verfahren wegen mangelnden Jugendschutzes. Brüssel verlangt Änderungen, andernfalls drohen Bußgelder.
Wer würde die Einschränkungen durchsetzen?
Die EU-Kommission. Sie ist für die Überwachung der großen Digitalkonzerne zuständig und kann bei Verstößen Strafen verhängen. Bislang ist aber unklar, wie die Plattformen das Alter strenger kontrollieren sollen.
Eine Möglichkeit: Die Altersüberprüfung könnte über den digitalen Personalausweis im sogenannten E-Wallet laufen, das in Deutschland ab dem kommenden Jahr verfügbar sein soll. Die EU-Kommission hat außerdem eine App entwickelt, die das Alter auf dem Smartphone speichern und alle verbotenen Apps und Internetseiten automatisch sperren soll.
Mehrere EU-Länder testen die App derzeit, Deutschland gehört nicht dazu. Voraussetzung für beide Varianten wäre ein gültiger Personalausweis, den nicht alle 13-Jährigen in Deutschland haben. Die EU-Kommission hat außerdem eingeräumt, dass sich jede Altersbeschränkung über einen VPN-Zugang umgehen ließe.
Welche Kritik gibt es?
Ein Verbot für Kinder und Jugendliche würde bedeuten, dass alle Nutzerinnen und Nutzer ihr Alter nachweisen müssen. Eine solche Regelung sei in ihrem Ausmaß „schädlich und unverhältnismäßig“, kritisierte Simeon de Brouwer von der Organisation für digitale Verbraucherrechte EDRi. Andere verweisen darauf, dass auch Jugendliche ein Recht auf Teilhabe im Internet haben.
Datenschützer haben zudem Zweifel an der Sicherheit der App. Eigentlich soll die Anwendung an die Plattformen nur die Information weitergeben, ob ein Nutzer alt genug ist. Mehrere Sicherheitsexperten schafften es nach eigenen Angaben jedoch innerhalb kürzester Zeit, bisher verfügbare Prototypen der App zu hacken und an private Informationen zu gelangen.
Ungeachtet der praktischen Probleme dürfte es noch eine Weile dauern, bis die EU ein Social-Media-Verbot einführt. Von der Leyen will ihre Pläne am Mittwoch dem Europaparlament vorstellen. Danach muss die Kommission einen Gesetzesvorschlag vorlegen, über den im Anschluss das Parlament und der Rat der 27 Mitgliedstaaten verhandeln. Dieses Verfahren dauert in der Regel Monate.
Mehrere Länder dringen seit langem auf ein Social-Media-Verbot, darunter Dänemark, Griechenland und Frankreich. Für nationale Alleingänge gibt es aber praktische Hürden. Die deutsche Bundesregierung setzt sich deshalb für ein europäisches Vorgehen ein.
Bis es eine EU-weite Regelung gibt, setzt Bundesfamilienministerin Karin Prien (CDU) auf eine Übergangsregelung durch Gesetze in Deutschland. Sie kündigte am Freitag bereits ein „Sofortprogramm“ auf nationaler Ebene zum besseren Schutz von Kindern und Jugendlichen im Internet bis zum Jahresende an. (afp/red)
Die EU-Kommission prüft strengere Altersgrenzen und weitere Jugendschutzvorgaben für soziale Netzwerke. (Illustration) - Foto: Alicia Windzio/dpa
Als Reaktion auf die Arbeit einer Expertenkommission hat Bundesfamilienministerin Karin Prien (CDU) am Freitag rasche gesetzliche Maßnahmen zum besseren Schutz von Kindern und Jugendlichen in der digitalen Welt angekündigt. Auch auf der EU-Ebene wird an Regelungen gearbeitet.
Kommissionspräsidentin Ursula von der Leyen will in der kommenden Woche erklären, wie sie sich ein EU-weites Social-Media-Verbot vorstellt. Klar ist, dass die EU den Digitalkonzernen auch weitere Vorgaben zum Jugendschutz machen will. Die Umsetzung bereitet Datenschützern allerdings Kopfschmerzen.
Wie könnte ein Verbot aussehen?
Einem EU-Beamten zufolge erwägt die Kommission, ein Verbot für Kinder und Jugendliche unter 13 oder 15 Jahren vorzuschlagen. Jüngere Kinder könnten nur unter Aufsicht ihrer Eltern oder Lehrer Zugang zu den Apps haben und kein eigenes Profil eröffnen können. Unklar ist, ob die EU-Kommission das Verbot auf andere Internetseiten oder Spiele ausweiten will.
Die meisten Onlinedienste, darunter Snapchat und Instagram, sind laut Geschäftsbedingungen ohnehin erst ab 13 Jahren erlaubt. Bei der Anmeldung müssen Jugendliche allerdings lediglich ein Geburtsdatum angeben, kontrolliert wird das bisher nicht.
Was könnte die EU von den Konzernen verlangen?
Experten empfehlen, über ein Verbot hinaus Anforderungen an die Digitalkonzerne zu stellen. Sie sollen ihre Apps für Kinder und Jugendliche sicherer machen: ohne süchtig machende Algorithmen und geschützt vor Gewaltdarstellungen und Hassrede. Die Kommission könnte Dienste ohne Altersbegrenzung freigeben, sobald sie für sicher befunden werden.
Die EU hat mit dem Gesetz für digitale Dienste (Digital Services Act, DSA) allerdings schon Regeln für die Digitalkonzerne – und gegen fast alle großen Plattformen laufen Verfahren wegen mangelnden Jugendschutzes. Brüssel verlangt Änderungen, andernfalls drohen Bußgelder.
Wer würde die Einschränkungen durchsetzen?
Die EU-Kommission. Sie ist für die Überwachung der großen Digitalkonzerne zuständig und kann bei Verstößen Strafen verhängen. Bislang ist aber unklar, wie die Plattformen das Alter strenger kontrollieren sollen.
Eine Möglichkeit: Die Altersüberprüfung könnte über den digitalen Personalausweis im sogenannten E-Wallet laufen, das in Deutschland ab dem kommenden Jahr verfügbar sein soll.
Die EU-Kommission hat außerdem eine App entwickelt, die das Alter auf dem Smartphone speichern und alle verbotenen Apps und Internetseiten automatisch sperren soll.
Mehrere EU-Länder testen die App derzeit, Deutschland gehört nicht dazu. Voraussetzung für beide Varianten wäre ein gültiger Personalausweis, den nicht alle 13-Jährigen in Deutschland haben. Die EU-Kommission hat außerdem eingeräumt, dass sich jede Altersbeschränkung über einen VPN-Zugang umgehen ließe.
Welche Kritik gibt es?
Ein Verbot für Kinder und Jugendliche würde bedeuten, dass alle Nutzer ihr Alter nachweisen müssen.
Eine solche Regelung sei in ihrem Ausmaß „schädlich und unverhältnismäßig“, kritisierte Simeon de Brouwer von der Organisation für digitale Verbraucherrechte EDRi. Andere verweisen darauf, dass auch Jugendliche ein Recht auf Teilhabe im Internet haben.
Datenschützer haben zudem Zweifel an der Sicherheit der App. Eigentlich soll die Anwendung an die Plattformen nur die Information weitergeben, ob ein Nutzer alt genug ist. Mehrere Sicherheitsexperten schafften es nach eigenen Angaben jedoch innerhalb kürzester Zeit, bisher verfügbare Prototypen der App zu hacken und an private Informationen zu gelangen.
Wann könnte das Verbot kommen?
Ungeachtet der praktischen Probleme dürfte es noch eine Weile dauern, bis die EU ein Social-Media-Verbot einführt. Von der Leyen will ihre Pläne am Mittwoch dem Europaparlament vorstellen. Danach muss die Kommission einen Gesetzesvorschlag vorlegen, über den im Anschluss das Parlament und der Rat der 27 Mitgliedstaaten verhandeln. Dieses Verfahren dauert in der Regel Monate.
Mehrere Länder dringen seit langem auf ein Social-Media-Verbot, darunter Dänemark, Griechenland und Frankreich. Für nationale Alleingänge gibt es aber praktische Hürden. Die deutsche Bundesregierung setzt sich deshalb für ein europäisches Vorgehen ein. Bis es eine EU-weite Regelung gibt, setzt Ministerin Prien auf eine Übergangsregelung durch Gesetze in Deutschland. (afp/red)
Berlin sei "Opfer einer schweren Straftat geworden", sagte Berlins Regierender Bürgermeister Kai Wegner (CDU) nach dem Hackerangriff. (Archivbild) - Foto: Matthias Kehrein/Epoch Times
In Kürze:
Rund 1,4 Millionen Dateien aus dem Berliner Landesnetz sind nach Ablauf eines Hacker-Ultimatums im Darknet veröffentlicht worden.
Rhysida forderte 30 Bitcoins, damals etwa zwei Millionen Euro, doch Berlin lehnte eine Lösegeldzahlung ab.
Unter den Daten sollen sich Personalakten, Passwörter sowie Informationen über kritische Infrastruktur und zivile Verteidigungsplanung befinden.
Der jüngste Ransomware-Angriff auf zwei Berliner Senatsverwaltungen gilt als größter Datendiebstahl in der Geschichte der Landesverwaltung in der Landeshauptstadt. Die Verantwortlichen für den Angriff, eigenen Angaben zufolge die Hackergruppe Rhysida, haben rund 1,4 Millionen Dateien erbeutet. Die Datenmenge soll bis zu 5,8 Terabyte betragen.
Die mittlerweile im Darknet aufgetauchten Ordner enthalten offenbar nicht nur personenbezogene Daten und Zugangsdaten. Einem Bericht des „Tagesspiegel“ zufolge sollen die Hacker auch Informationen über kritische Infrastruktur und zivile Verteidigungsplanung offengelegt haben. Der Vorfall wirft Fragen über den Zustand der digitalen Sicherheitsarchitektur der Berliner Verwaltung auf.
Nach dem Hackerangriff hat Berlins Regierender Bürgermeister Kai Wegner (CDU) eingeräumt, dass nach aktuellem Stand offenbar auch sensible Daten betroffen sind. Während der Senat zunächst erklärt hatte, es gebe keine Hinweise auf den Abfluss sensibler Informationen, sei “der Erkenntnisstand heute ein anderer“, sagte Wegner der „Bild“. Berlin sei „Opfer einer schweren Straftat geworden“, so der CDU-Politiker.
Hacker veröffentlichten entwendete Daten im Darknet
Wie der RBB berichtet, haben die Hacker die Daten nach dem Ablauf eines von ihnen gestellten Ultimatums im Darknet zum Download zur Verfügung gestellt. Rhysida gab dies am Freitagnachmittag, 4. September, auf seiner dort betriebenen Website bekannt. Mittlerweile führe der Link auf mehrere Ordner. Unter diesen befänden sich Arbeitszeugnisse und Beurteilungen von Mitarbeitern sowie deren Personalakten. Auch Informationen zu Ausschreibungen seien abrufbar gewesen.
Eine exakte Überprüfung der Angaben war bislang noch nicht möglich. Es ist auch noch nicht geklärt, ob es sich tatsächlich um die vollständige Menge der abgeflossenen Daten handelt. Der Berliner Senat erklärte, derzeit führten die Sicherheitsbehörden eine „intensive Datenprüfung“ durch. Man habe dazu unter anderem IT-Forensiker beauftragt.
Außerdem wolle man betroffene Personen kontaktieren. In einer Erklärung des Senats heißt es dazu:
„Sofern im Rahmen der Analyse einzelne betroffene Personen identifiziert werden, werden diese risikobasiert und entsprechend der gesetzlichen Vorgaben von den zuständigen Senatsverwaltungen informiert.“
Bürger, die unabhängig davon Kenntnis erlangten, dass ihre Daten veröffentlicht oder missbraucht wurden, ruft man dazu auf, Strafanzeige zu erstatten.
Berlin soll an Rhysida rund zwei Millionen Euro zahlen
Die Attacke der Hacker richtete sich gegen die Senatsverwaltungen für Bauen und Stadtentwicklung sowie Mobilität und Verkehr. Deren eigenen Angaben zufolge hätten sie vom 7. bis 12. August unbemerkt Zugriff auf die Systeme gehabt. Die Betroffenen hatten von dem Angriff erst am 14. August Kenntnis erlangt.
Rhysida richtete nach Ende des Angriffs ein Ultimatum an die Senatsverwaltung. Die Gruppe forderte die Zahlung von 30 Bitcoin – zum Zeitpunkt des Erpressungsversuchs entsprach dies etwa zwei Millionen Euro. Das Land Berlin machte mehrfach deutlich, kein Lösegeld bezahlen zu wollen. Am Freitag lief das Ultimatum ab. Daraufhin machten die Erpresser die Drohung wahr.
Unter den erbeuteten Informationen sollen sich auch solche über Einrichtungen befinden, die im Krisen- oder Verteidigungsfall besonderen Schutzmaßnahmen unterliegen. Genannt seien unter anderem Heizkraftwerke, Notstromanlagen, Wasserwerke, Entsorgungsunternehmen und Umspannwerke. Teilweise seien auch Angaben zu möglichen Schäden bei der Zerstörung bestimmter Anlagen enthalten gewesen.
Hacker haben auch Informationen über kritische Infrastruktur erbeutet
Auch Unterlagen im Zusammenhang mit dem „Operationsplan Deutschland“ sind dem „Tagesspiegel“ zufolge im entwendeten Datenbestand enthalten gewesen. Es soll um teilweise als Verschlusssache klassifizierte Informationen zu Liegenschaften und Einrichtungen gehen. Darunter sei auch ein Entwurf des Leitfadens „Zivile Verteidigung im Land Berlin“ vom August 2025.
Die Berliner Senatskanzlei geht laut dem Dokument von höchst sensiblen Daten aus. Nach Rücksprache mit Bundesbehörden geht sie aber nicht von kritischen Informationen für die Sicherheit und Verteidigung aus. Teilweise seien aber auch Informationen über mögliche Gefahrenquellen, Betriebszeiten, Wachschutzeinrichtungen, Notfallverantwortliche oder besonders gefährdete Standorte von Behörden, Rüstungsunternehmen und anderen Einrichtungen abgeflossen.
Im Datensatz soll sich auch eine Datei mit unverschlüsselten Zugangsdaten und Passwörtern befunden haben. Diese soll knapp 6.000 Login-Daten erfasst haben, in einigen Fällen gebe es bei bestimmten Fachverfahren und weiterhin bestehenden VPN-Zugängen auch keine Zwei-Faktor-Authentifizierung. Sogar Daten von Bürgern und Unternehmen sollen in dem Bestand auftauchen. Die forensische Untersuchung dazu ist jedoch noch nicht abgeschlossen.
Berlin war nicht das erste Opfer von Rhysida
Einem internen Vermerk aus der Berliner Verwaltung zufolge kommen mit Sicherheitsfragen befasste Beamte zu der Einschätzung, dass ein „digitaler Geheimschutz (im strengen Sinne)“ in der Berliner öffentlichen Verwaltung „nicht möglich“ sei. So musste man für bestimmte klassifizierte Vorgänge offenbar weiterhin auf Papierform zugreifen.
Einer weiteren Unterlage zufolge seien Teile der IT bei den betroffenen Senatsverwaltungen nicht zur zentral verwalteten und überwachten IT-Struktur migriert worden. Diese sei beim zentralen IT-Dienstleister ITDZ Berlin angesetzt. Das konkrete technische Einfallstor ist jedoch noch nicht abschließend geklärt. Es kämen unter anderem Phishing, eine ungepatchte Software oder ein kompromittierter Fernzugang in Betracht.
Rhysida ist als international agierende Ransomware-Gruppe bekannt, die 2023 erstmals in Erscheinung getreten war. Sie stellt Schadsoftware und Infrastruktur für sogenannte Affiliates bereit, die anschließend selbst damit Angriffe ausführen. Die Gruppe stiehlt Daten und droht anschließend mit Veröffentlichung. Von Hackeraktivitäten von Rhysida betroffen waren bisher unter anderem die British Library, das Lurie Children’s Hospital in Chicago, die Stadt Columbus in Ohio oder der Hafen von Seattle.
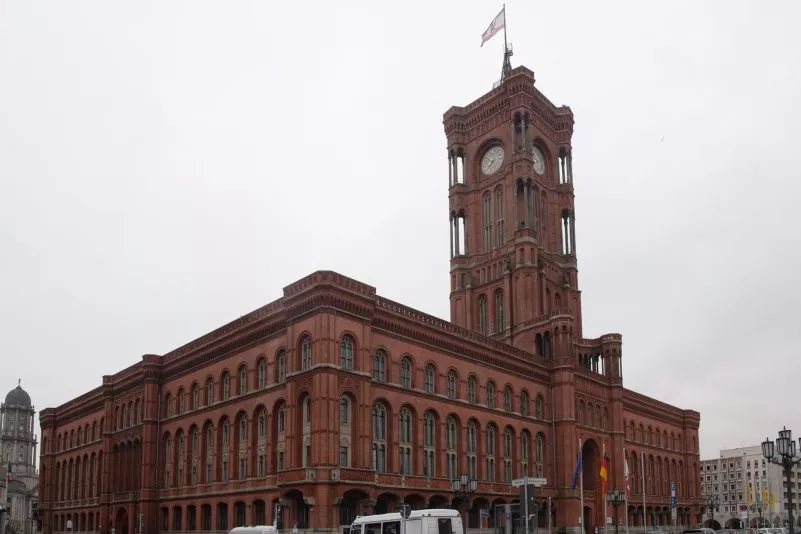
Das Rote Rathaus in Berlin. Nach dem Cyberangriff auf das Landesnetz drohen die mutmaßlichen Täter mit der Veröffentlichung gestohlener Daten. - Foto: Paul Zinken/dpa
In Kürze:
Hackergruppe Rhysida droht mit der Veröffentlichung von Daten aus dem Berliner Landesnetz.
Die behaupteten 5,7 Terabyte sind bislang nicht behördlich bestätigt; ein Datenabfluss ist jedoch nachgewiesen.
Betroffen sein könnten auch personenbezogene Daten von Bürgern, Unternehmen und Landesbeschäftigten.
Nach dem Cyberangriff auf das Datennetz der Berliner Verwaltung könnte der Fall an diesem Freitag eine neue Stufe erreichen. Die mutmaßlichen Täter drohen mit der Veröffentlichung gestohlener Daten. Darunter könnten nach Angaben der Berliner Senatskanzlei auch personenbezogene Informationen von Beschäftigten des Landes sowie Daten von Bürgern und Unternehmen sein.
Hinter dem Erpressungsversuch steht nach eigenen Angaben die Gruppe Rhysida. Sie hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung läuft am Freitag aus.
Die Senatskanzlei hält deshalb eine anschließende Veröffentlichung für möglich. Welche Informationen sich unter den entwendeten Daten befinden, wird noch untersucht. Nach jetzigem Kenntnisstand könnten auch personenbezogene Daten von Landesbeschäftigten sowie von Bürgern und Unternehmen betroffen sein. Das geht aus der Lageeinschätzung der Berliner Senatskanzlei vom 3. September hervor.
Daten flossen bereits Anfang August ab
Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt. Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.
5,7 Terabyte sind eine Täterangabe
Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.
Angriff beeinträchtigte auch Bezirksämter
Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.
Berlin will nicht zahlen
Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Inzwischen ist bekannt, wie die mutmaßlichen Täter mit den erbeuteten Daten vorgehen. Nach Angaben der Senatskanzlei werden sie seit Freitag vergangener Woche im Darknet versteigert. Das Mindestgebot beträgt 30 Bitcoin. Die Versteigerung endet am heutigen Freitag. Was anschließend geschieht, ist offen. Die Landesregierung hält es für möglich, dass die Daten verkauft oder veröffentlicht werden. Eine tatsächliche Veröffentlichung war in der jüngsten Mitteilung des Senats noch nicht bestätigt.
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.
Untersuchungen dauern an
Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Mit dem Ablauf der Versteigerung richtet sich der Blick nun darauf, ob Rhysida die angekündigte Veröffentlichung tatsächlich umsetzt. Sollte dies geschehen, dürfte sich auch genauer beurteilen lassen, welche Daten die Gruppe besitzt. Die von ihr genannte Größenordnung von 5,7 Terabyte bleibt bis zu einer Bestätigung durch die Ermittlungsbehörden eine Täterangabe.
Das Rote Rathaus in Berlin. Nach dem Cyberangriff auf das Landesnetz drohen die mutmaßlichen Täter mit der Veröffentlichung gestohlener Daten. - Foto: Paul Zinken/dpa
Nach einem Hackerangriff auf die Berliner Senatsverwaltung haben die mutmaßlichen Täter einem Medienbericht zufolge gestohlene Daten veröffentlicht. Wie der Rundfunk Berlin-Brandenburg (RBB) am Freitag berichtete, gab die Hackergruppe Rhysida dies auf ihrer Webseite im Darknet bekannt. Nach RBB-Informationen wurden rund 1,4 Millionen Daten in mehreren Paketen zugänglich gemacht.
Die Gruppe Rhysida hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung lief am Freitag aus.
Zuvor hatte die Gruppe von der Berliner Senatsverwaltung ein millionenschweres Lösegeld gefordert. Die Summe sollte bis Freitag gezahlt werden, was jedoch nicht geschah. In der vergangenen Woche hatte der Regierende Bürgermeister Kai Wegner (CDU) bestätigt, dass Berlin nach dem Datendiebstahl erpresst werde.
Daten flossen bereits Anfang August ab
Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt. Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.
5,7 Terabyte sind eine Täterangabe
Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.
Angriff beeinträchtigte auch Bezirksämter
Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.
Berlin will nicht zahlen
Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.
Untersuchungen dauern an
Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Kinder und digitale Medien. - Foto: iStock/dolgachov
Im Streit mit der US-Justiz um Verstöße gegen die Privatsphäre von Kindern hat sich das Videoportal TikTok zur Zahlung von 400 Millionen Dollar (gut 340 Millionen Euro) bereiterklärt.
Im Gegenzug solle das entsprechende Verfahren eingestellt werden, teilte am Freitag das US-Justizministerium mit. Es handele sich um „eine der höchsten jemals erzielten Zahlungen“ in einem Fall des Datenschutzes für Minderjährige im Internet.
Die Zahlungen sollen von TikTok und seiner Muttergesellschaft ByteDance geleistet werden. Dabei geht es auch um Verstöße des TikTok-Vorgängers Musical.ly.
Nutzerdaten von unter 13-Jährigen
Das Justizministerium und die Verbraucherschutzbehörde Federal Trade Commission (FTC) hatten den Betreibern vorgeworfen, seit 2019 gegen den Children’s Online Privacy Protection Act zum Datenschutz bei Kindern verstoßen zu haben.
Das Gesetz verbietet es Betreibern von Websites, persönliche Daten von Nutzern unter 13 Jahren zu sammeln, ohne dafür die Zustimmung ihrer Eltern einzuholen.
Bei der App TikTok hätten jedoch auch im „Kindermodus“ erstellte Konten für Nutzer unter 13 Jahren E-Mail-Adressen und andere persönliche Informationen gesammelt, kritisierten das Ministerium und die FTC bei der Einreichung der Klage im Jahr 2024.
„TikTok hat wissentlich und wiederholt die Privatsphäre von Kindern verletzt und damit die Sicherheit von Millionen Kindern im ganzen Land gefährdet“, erklärten die Kläger. TikTok hatte die Vorwürfe zurückgewiesen.
Das Justizministerium hatte TikTok 2024 in der Amtszeit von Joe Biden im Weißen Haus verklagt. Der Vorwurf war, die Plattform habe zugelassen, dass Kinder im Alter unter 13 Jahren ohne Zustimmung ihrer Eltern Accounts anlegten. Damit habe der Dienst gegen das Gesetz zum Datenschutz bei Kindern verstoßen, argumentierte die Behörde.
Amerikanische Online-Plattformen legten wegen des Gesetzes ein generelles Mindestalter von 13 Jahren fest. Zugleich kommt es immer wieder vor, dass Kinder Profile mit Angabe eines falschen Geburtsdatums einrichten. Kritiker werfen den Unternehmen vor, nicht entschieden genug dagegen vorzugehen.
US-Präsident Trump hatte durchgesetzt, dass das US-Geschäft von TikTok Anfang 2026 mehrheitlich an eine neue Firma mit amerikanischen Investoren ging. Damit wurde die Zukunft des Dienstes in den USA nach einer rund einjährigen Hängepartie gesichert.
Nach einem US-Gesetz musste sich der in China ansässige TikTok-Eigentümer Bytedance zumindest von dem Geschäft in den USA trennen, damit die App in dem Land weiterhin aktiv sein durfte. Im Rest der Welt ist weiterhin Bytedance am Steuer. (afp/dpa/red)
Apple sieht sich wegen der Funktion unter anderem Kritik vom Facebook-Konzern Meta ausgesetzt. (Archivbild) - Foto: Christian Charisius/dpa
Apple nimmt nach Kritik von Wettbewerbshütern und Gegenwind aus der Werbebranche Änderungen an der App-Tracking-Abfrage auf iPhones in Deutschland und anderen europäischen Ländern vor. Zugleich endet damit eine Untersuchung der Funktion durch das Bundeskartellamt. Mit der Abfrage können Nutzer Apps verbieten, ihre Aktivitäten bei anderen Diensten zu Werbezwecken zu erfassen. Aus der Werbeindustrie gibt es Widerstand dagegen, Apple verweist auf ein Recht der Nutzer auf Datenschutz.
Zu den Änderungen gehört, dass das Wort „Tracking“ auf der Auswahlseite nicht mehr vorkommt. Außerdem bekommen die App-Betreiber die Möglichkeit, Nutzer nach einem Jahr wieder nach einer Erlaubnis zu fragen, deren Aktivität bei anderen Anwendungen und Websites zu verfolgen. Schließlich ändern sich die Auswahlmöglichkeiten. Bisher hieß es auf dem oberen der zwei digitalen Tasten in der Abfrage „App-Tracking ablehnen“ und auf dem unteren „Erlauben“. Künftig gibt es die Wahl zwischen „Erlauben“ auf dem oberen Button und „Verbieten“ auf dem unteren.
Die neue Version der Abfrage wird nur Nutzern in der Europäischen Union angezeigt. Dabei ist ausschlaggebend, dass sie sich gerade im Gebiet der EU aufhalten – und nicht in ihrem Herkunftsland.
Kartellwächter hatten Zweifel
Im vergangenen Herbst hatte der Konzern gewarnt, er könne sich gezwungen sehen, wegen Wettbewerbsuntersuchungen die App-Tracking-Abfrage auf iPhones in Deutschland und anderen europäischen Ländern aufgeben. Nun hieß es von Apple, man habe mit dem Bundeskartellamt, den anderen europäischen Wettbewerbsbehörden sowie der EU-Kommission zusammengearbeitet, um Änderungen zu erarbeiten, die die verschiedenen Verfahren gemeinsam beilegten.
Das Bundeskartellamt kam im Februar 2025 zur vorläufigen Einschätzung, dass die Ausgestaltung der Funktion gegen Missbrauchsvorschriften verstoßen könnte. Die Behörde verwies unter anderem darauf, dass die Anforderungen nur für andere App-Anbieter gälten, aber nicht für Apple. Der Konzern betont, seine eigenen Apps sammelten keine Daten in Anwendungen anderer Anbieter. Das Bundeskartellamt bemängelte damals aber, dass die Regeln den Konzern selbst nicht daran hinderten, Daten etwa aus dem App Store, der Apple ID oder angeschlossenen Geräten zu kombinieren und zu Werbezwecken zu verwenden.
Nun erklärte das Bundeskartellamt, dass Apple die Abfragefenster für eigene Angebote und Apps anderer Anbieter deutliche stärker angleiche. Dabei entfielen „abschreckend wirkende Symbole und Formulierungen in der von Apple vorgegebenen Abfrage für Drittanbieter“. Die Abfragefenster würden „inhaltlich, sprachlich und optisch neutral gestaltet“. Die App-Herausgeber und Inhalteanbieter bekämen zudem mehr Raum, um zu erläutern, welche Bedeutung personalisierte Werbung für ihr Modell habe.
Ausnahme für Polen
Die französische Kartellbehörde verhängte wegen der Funktion im März 2025 ein Bußgeld von 150 Millionen Euro. Auch die italienische Behörde AGM stellte in der App-Tracking-Abfrage einen Wettbewerbsverstoß fest und belegte Apple im vergangenen Dezember mit einer Strafe von 98,6 Millionen Euro. Apple zufolge werden die Änderungen zunächst in den meisten europäischen Ländern umgesetzt. In Polen aber gebe es einen anderen Zeitplan und man arbeite dort weiterhin mit der dortigen Wettbewerbsbehörde zusammen. (dpa/red)
Die Organisation HateAid möchte Datenbrillen verbieten lassen, mit denen man heimlich Videoaufnahmen erstellen kann. (Symbolbild) - Foto: Christoph Dernbach/dpa
Die gemeinnützige Organisation HateAid hat juristische Schritte eingeleitet, um den Vertrieb von Datenbrillen zu stoppen, mit denen man heimlich Fotos und Videos aufnehmen kann. Die Strafanzeigen der Organisation richten sich nach eigenen Angaben gegen Vorstände und Führungskräfte des Digitalkonzerns Meta, der Brillenhersteller Ray-Ban und Oakley sowie großer deutscher Retail- und Optikerketten wie MediaMarktSaturn, Fielmann, Apollo-Optik und Mister Spex. Über die Aktion von HateAid hat der „Spiegel“ zuerst berichtet.
Vorwurf verdeckter Spionagekameras
HateAid argumentiert, dass das Design aktueller Smart Glasses – insbesondere jener, die in Kooperation mit der Marke Ray-Ban vertrieben werden – optisch kaum von herkömmlichen Korrektur- oder Sonnenbrillen zu unterscheiden sei.
Die Organisation beruft sich dabei auf das Gesetz über den Datenschutz und den Schutz der Privatsphäre in der Telekommunikation und bei digitalen Diensten (TDDDG), welches die Herstellung und Vertrieb von getarnten Sende- oder Spionageanlagen verbietet.
Laut HateAid-Geschäftsführerin Josephine Ballon bestehe bei unzureichend erkennbaren Aufnahmen das Risiko eines permanenten Überwachungsdrucks im öffentlichen Raum. Neben den Anzeigen fordert die Organisation über eine Petition technische Nachbesserungen („Safety by Design“) sowie eine striktere Regulierung durch die Bundesnetzagentur und das Bundesministerium der Justiz.
Hinweis auf Aufnahmen im Alltag
Smart Glasses weisen in der Regel mit einer integrierten Hardwarekomponente auf eine laufende Videoaufzeichnung hin. An der Vorderseite der Meta-Brille etwa befindet sich eine kleine weiße LED-Leuchte, die während der Aufnahme pulsierend blinkt, um Personen in der Umgebung auf die Videofunktion aufmerksam zu machen. Kritiker bezweifeln jedoch, ob dieses Signal unter typischen Alltagsbedingungen – etwa bei hellem Tageslicht oder größerer Distanz – ausreichend wahrnehmbar ist.
Meta und Händler verweisen auf Standards und Prüfungen
Der Meta-Konzern weist die Anschuldigungen zurück. Eine Sprecherin des Unternehmens erklärte, dass die Datenbrillen bereits 2022 von der deutschen Bundesnetzagentur geprüft worden seien. Die in Europa entwickelten Brillen seien von Grund auf mit Datenschutzvorkehrungen ausgestattet, die über das hinausgingen, was jedes Smartphone biete. Meta verwies darauf, dass die Aufnahme-LED hell-weiß blinke, wenn man ein Foto oder Video aufnehme.
„Diese Funktion lässt sich nicht ausschalten, damit sich sowohl die Brillenträger als auch die Personen in ihrer Umgebung wohlfühlen.“ Außerdem verfügten die Brillen über eine Manipulationserkennungstechnologie: Sollte jemand die LED abdecken oder beschädigen, werde die Kamera deaktiviert.
Auch die betroffenen Handelsunternehmen reagierten überrascht auf die gegen ihre Führungsriege gerichteten Anzeigen. Ein Sprecher von MediaMarktSaturn betonte, dass der Konzern ausschließlich rechtlich geprüfte und legal handelsfähige Ware vertreibe und sich die Einhaltung der Vorschriften von den Lieferanten bestätigen lasse.
Beim Brillenhändler Mister Spex hieß es, man werde amtliche Mitteilungen der Behörden abwarten und gegebenenfalls vollumfänglich mit den Ermittlungsstellen kooperieren. (dpa/red)
Noch überträgt der Mobilfunk allein Daten. Mit dem für 2030 geplanten Standard 6G soll jede Antenne und jedes Gerät zugleich zum Sensor werden, der seine Umgebung vermisst und erfasst. - Foto: metamorworks/iStock
In Kürze:
Um das Jahr 2030 soll die Mobilfunkgeneration 6G starten. Vorbereitung und Forschung laufen weltweit.
Der neue Standard soll das Funknetz zugleich zum „Radar“ machen. Potenziell wird damit jedes funkfähige Gerät ein aktives Ortungsgerät.
Die deutsche Datenschutzkonferenz vergleicht die Eingriffstiefe mit einer nicht wahrnehmbaren Videoüberwachung.
Erfasst würde auch, wer kein Gerät bei sich trägt. Eine wirksame Einwilligung halten die Behörden für ausgeschlossen.
Es ist eine der stilleren Weichenstellungen dieser Dekade: In den Gremien, in denen der Mobilfunkstandard der sechsten Generation geformt wird, entscheidet sich gerade, ob das Funknetz der Zukunft nebenbei zum flächendeckenden Sensorapparat wird. Die Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder, kurz Datenschutzkonferenz, hat dazu am 17. Juni 2026 ein Positionspapier beschlossen. Der Ton darin ist für ein behördliches Dokument ungewöhnlich deutlich.
Es geht um Integrated Sensing and Communication, kurz ISAC. Die Idee: Dieselben Funkwellen, die heute Telefonate und Daten übertragen, sollen künftig zugleich als Radar dienen.
Wie ISAC funktioniert
Radar ist ein altes Prinzip: Funkwellen treffen auf Objekte, werden zurückgeworfen, und aus dem Muster der Echos lässt sich rekonstruieren, was – oder wer – im Raum steht und sich wie bewegt. Bislang erforderte das eigene Geräte. Dasselbe Prinzip nutzen Fledermäuse und Delfine.
Aus winzigen Unterschieden im reflektierten Schall kann eine Fledermaus ermitteln, wo sich ein Hindernis befindet. Radar, ISAC und WLAN-Sensing funktionieren auf ähnliche Art und Weise. Die Unterschiede liegen in Detailtiefe, Durchdringung und von welchen Geräten die Funkwellen ausgehen, aufgefangen und ausgewertet werden.
Neu an ISAC ist, dass diese Fähigkeit in die alltägliche Funkinfrastruktur einwandern soll – in die Basisstationen der Netzbetreiber und, so die Planung, in jedes angebundene Endgerät. Das Positionspapier formuliert es nüchtern: Künftig werde potenziell jedes funkfähige Gerät auch als Radarsensor fungieren, was einen flächendeckenden Einsatz zur Folge habe.
Wozu die Technik gedacht ist
Entwickelt wird ISAC nicht als Überwachungswerkzeug und das Positionspapier führt die Anwendungsfelder selbst auf. Im Verkehr soll die präzise Ortung dem autonomen Fahren, der Robotik und der Drohnensteuerung dienen – auch als Ergänzung zu optischen Sensoren, die bei schlechtem Wetter an Grenzen stoßen. Genannt werden ferner die Sicherung von Bahnübergängen, die Steuerung von Großveranstaltungen zur Vermeidung gefährlicher Menschenmengen und die Sturzerkennung in der Pflege.
Der Reiz liegt darin, dass all dies ohne zusätzliche Sensor-Hardware auskäme. Stefan Köpsell, Datenschutzexperte am Barkhausen-Institut in Dresden, nennt das Potenzial „enorm – von der intelligenten Mobilität bis zur industriellen Automatisierung“. Das Ziel sei, diese Vorteile zu nutzen, ohne neue Risiken für Datenschutz und Privatsphäre zu schaffen.
Was sich darüber hinaus erkennen lässt
Genau hier setzen die Aufsichtsbehörden an: Was ein Radarsensor erfasst, lässt sich nicht auf den vorgesehenen Zweck begrenzen. Sie verweisen auf den Forschungsstand – Radardaten ließen sich mit maschinellem Lernen so auswerten, dass sich Personen am Gangbild unterscheiden und Gesten, Geschlecht und Gesichtsmerkmale ableiten lassen, bis hin zu Analysen von Atmung und Herzschlag. Damit fällt ISAC nach Lesart der Behörde unter die besonders schützenswerten Daten nach Artikel 9 der Datenschutz-Grundverordnung.
Eine Präzisierung, die in der aufgeregteren Berichterstattung verloren geht: Die Messung von Vitalwerten wie Puls und Atmung ordnet das Papier vor allem dem verwandten WLAN-Sensing zu. Gemeint ist dasselbe Prinzip im heimischen Funknetz: Ein WLAN-Router sendet permanent Signale, die von Gegenständen und Personen zurückgeworfen werden. Wenn sich jemand im Raum bewegt oder auch nur atmet, verändert das minimal die Art, wie diese Signale reflektiert werden. Aus diesen Schwankungen lässt sich der Brustkorb beim Heben und Senken erkennen – ohne Kamera, ohne am Körper getragenen Sensor.
Für 6G selbst bleiben die Behörden vorsichtiger – es sei noch nicht abschließend abzuschätzen, was damit flächendeckend erreichbar würde. Dass Radar- sowie Mobilfunkwellen Wände durchdringen, gehört allerdings zur Physik des Verfahrens; deshalb könnte, so das Papier, das Grundrecht auf Unverletzlichkeit der Wohnung berührt sein.
Das eigentliche Problem: Niemand kann zustimmen
Der wunde Punkt ist nicht die Technik, sondern ihre Rechtsgrundlage. Eine flächendeckende Funksensorik erfasst jeden, der sich im Erfassungsbereich aufhält – ob mit oder ohne Handy in der Tasche. Das Papier nennt diese Menschen „Bystander“: Unbeteiligte, die nicht einmal ein Gerät bei sich tragen müssen, um vermessen zu werden.
Damit bricht das Fundament weg, auf dem der europäische Datenschutz ruht. Die Einwilligung nach Artikel 6 der DSGVO erweise sich bei flächendeckender Sensorik als ungeeignet, heißt es; schon die Erreichbarkeit aller Betroffenen sei mit erheblichen Schwierigkeiten verbunden. Man kann Millionen Passanten nicht um Erlaubnis fragen, bevor das Netz sie erfasst.
Bleiben schwerwiegendere Rechtfertigungen: das öffentliche Interesse, für das der Gesetzgeber erst Grundlagen schaffen müsste, oder das „berechtigte Interesse“ privater Betreiber. Letzteres betrachtet die Behörde skeptisch – es werde in der Praxis nicht selten überdehnt und einseitig zulasten der Betroffenen ausgelegt. Wo Artikel 9 greift, genügt es ohnehin nicht mehr.
Die Konferenz zieht selbst einen Vergleich: ISAC ähnele in der Eingriffstiefe einer nicht wahrnehmbaren Videoüberwachung, die zusätzlich auch nicht sichtbare Bereiche erfassen könne. Der Unterschied zur klassischen Überwachung liegt in der Unauffälligkeit – ein WLAN-Router wird, anders als eine Kamera, von den wenigsten mit Überwachung assoziiert.
Warum jetzt – und warum in Europa?
Der Zeitdruck erklärt die Schärfe des Papiers. Ein verabschiedeter Standard lässt sich kaum nachträglich entschärfen. 6G soll um 2030 in Betrieb gehen; was heute nicht als Schutzmechanismus in die Norm geschrieben wird, fehlt später im ganzen Netz.
Die Debatte ist dabei längst europäisch. Das European Telecommunications Standards Institute (ETSI), Mitbegründer des globalen Normungsprojekts 3GPP, veröffentlichte im Februar 2026 einen Bericht zu Sicherheit und Privatheit von ISAC. Er benennt 19 Kernprobleme, davon 15 im Bereich Sicherheit und Datenschutz. Sie umfassen unter anderem unbefugtes Sensing, den Umgang mit Rohdaten und die KI-gestützte Auswertung.
In den USA treibt die industriegetragene Next G Alliance um Konzerne wie Nokia, Ericsson und Qualcomm die Sensorik-Entwicklung voran; ISAC gilt dort als grundlegende Fähigkeit von 6G, diskutiert werden Verkehrssicherheit, Umweltbeobachtung und Notfalleinsätze.
China wiederum hat 6G zur nationalen Priorität erklärt, baut sein Vorläufernetz 5G-Advanced bereits über Hunderte Städte aus und sammelt damit Messdaten, die den globalen Standard mitprägen.
Beide Seiten arbeiten an derselben Technik – und in beiden steht der Wettlauf um technologische Führung im Vordergrund, nicht die Frage der Einwilligung von Unbeteiligten, die das deutsche Papier ins Zentrum rückt. Der Start ist überall um 2030 vorgesehen. Europa ist damit weniger technischer Vorreiter als die Region, die am lautesten fragt, wer die Sensorik am Ende wieder abschalten kann.
Ein technischer Gegenentwurf aus Dresden
Dass Datenschutz und Technik keine Gegensätze sein müssen, will man am Barkhausen-Institut zeigen. Dort sollen Schutzmechanismen nicht nachträglich angeflanscht, sondern in die Architektur der Netze eingezogen werden.
Zwei Bausteine sind bereits entstanden: ein Schalter, der die Sensorfunktion des eigenen Smartphones abschaltet, während es weiter kommuniziert – und eine prototypische App, die anzeigt, ob am Standort gerade eine Erfassung läuft. Der Schalter verhindert, dass das eigene Gerät zum Sensor wird. Vor fremden Antennen schützt er ebenso wenig wie die App.
Das Institut setzt deshalb eine Ebene höher an und entwickelt Vorgaben für den Bau künftiger Mobilfunknetze: nur die nötigen Daten verarbeiten, Zugriff allein für berechtigte Stellen. Wirksam wird das erst, wenn es in der Norm steht. Ihre Konzepte tragen die Dresdner daher auch in die europäischen Normungsgremien.
Es ist ein Wettlauf. Deutschland hat die 6G-Forschung seit 2021 mit bis zu 700 Millionen Euro vorangetrieben. Ob am Ende ein Werkzeug der Fürsorge steht – Sturzerkennung in der Pflege, Rettung auf Bahngleisen – oder eine Infrastruktur, vor deren Eingriffstiefe die Datenschutzbehörden heute warnen, entscheidet sich nicht auf dem Markt. Es entscheidet sich in den Sitzungssälen der Normungsgremien. Und dort tickt die Uhr.
Louisa Specht-Riemenschneider (Archiv) - Foto: via dts Nachrichtenagentur
Die Bundesbeauftragte für den Datenschutz, Louisa Specht-Riemenschneider, sieht in der von der Regierung geplanten Geheimdienstreform massive Risiken für die Bürgerrechte. „Aus meiner Sicht gibt es inakzeptable Einschränkungen der Grundrechte“, sagte sie der „Süddeutschen Zeitung“. Nachrichtendienste sollten nicht handeln und eingreifen dürfen wie eine Polizei, mahnte sie.
Verfassungsrechtliche Bedenken
Es spreche viel dafür, dass das Bundesverfassungsgericht die Pläne als zu weitgehend einstufen werde, erklärte Specht-Riemenschneider. Verfassungsschutz und BND sollen künftig auf öffentliche und private Videoüberwachungsanlagen im öffentlichen Raum zugreifen dürfen. Selbst Aufnahmen, die mit Kameras oder Drohnen über das Zulässige hinausgehen, dürften danach weiterverwendet werden. „Der Staat duldet den Rechtsbruch“, kritisierte sie.
Auch die geplante unbefristete Speicherung personenbezogener Daten aus öffentlich zugänglichen Quellen durch den BND hält die Datenschutzbeauftragte für verfassungswidrig. Zudem soll die neue Beschwerde-Instanz, der Unabhängige Kontrollrat, erst ab Anfang 2029 ihre Arbeit aufnehmen. Den Bürgerinnen und Bürgern werde damit für zwei Jahre die Möglichkeit genommen, sich mit einer Beschwerde zu wehren.
Wechsel an der Spitze der Datenschutzbehörde
Bisher ist die Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI) für solche Beschwerden zuständig – diese Aufgabe soll sie zum Jahreswechsel verlieren. Specht-Riemenschneider selbst gibt ihr Amt im September aus gesundheitlichen Gründen auf. Der Bundestag hat im Juni den Freiburger Rechtswissenschaftler Moritz Hennemann zu ihrem Nachfolger gewählt. (afp/red)
Alte Bücher in einem Antiquariat. (Symbolfoto) - Foto: nzen/iStock
Der Wettlauf um sogenannte Trainingsdaten veranlasst möglicherweise amerikanische KI-Unternehmen, in großem Umfang antiquarische Bücher in Deutschland aufzukaufen. Auch in Spanien, der Schweiz, den USA, Neuseeland und Australien wurden ähnliche Massenankäufe alter Bücher festgestellt.
Im Januar hat die amerikanische Hauptstadtzeitung „The Washington Post“ zum ersten Mal über das Thema berichtet. In dem Beitrag mit der Überschrift „Ein Einblick in den Plan eines KI-Start-ups, Millionen von Büchern zu scannen und zu entsorgen“ wurde der Verdacht ausgesprochen, KI-Unternehmen wollten ihre Sprachmodelle anhand von Büchern trainieren, ohne für das Urheberrecht zu bezahlen.
Wer dahintersteckt
In Deutschland erregte das Thema erst mit Verzögerung größere Aufmerksamkeit. Der Börsenverein des Deutschen Buchhandels bezog sich am 29. Juni in seinem Verbandsorgan „Börsenblatt“ auf einen Sendebeitrag des „Südwestdeutschen Rundfunks“ (SWR) vom 26. Juni mit dem Titel „KI frisst Bücher: Gekauft, gescannt, geschreddert?“.
Der SWR wiederum hatte nach eigenen Angaben über die Onlineplattform „literaturcafe.de“ von einer auffallenden Kaufwelle in deutschen Antiquariaten erfahren. Dort wurde am 11. Juni in einem Beitrag die Frage aufgeworfen: „Wer oder was steckt dahinter? Werden die Bücher zerstört, um die KI zu füttern?“
Ende April sei es erstmals bei deutschen Antiquariaten zu hohen Bestellungen eines kanadischen Unternehmens gekommen. „Scheinbar wahllos wurden gebrauchte Bücher gekauft, zum Teil pro Händler bis zu 1.000 Exemplare“, berichtete „literaturcafe.de“.
Inzwischen ist bekannt, dass es sich bei dem Unternehmen um Zoom Books handeln soll, das jeweils nachts zwischen 3 und 5 Uhr wahrscheinlich automatisierte Buchkäufe bei deutschen Antiquariaten und auf Onlineplattformen wie AbeBooks und ZVAB tätigte.
Bevorzugt worden seien Sach- und Fachbücher ab den 1970er-Jahren. So seien Ladenhüter wie regionalgeschichtliche Werke, Sprachbücher, Wirtschaftsliteratur, Rechtswerke und generell wissenschaftliche Bücher besonders gefragt, da diese Bücher auf einem Sprachniveau geschrieben seien, das im heutigen Internet fehle und somit noch nicht digitalisiert worden sei, berichtet das „Schweizer Radio und Fernsehen“ (SRF).
Zoom Books hat laut dem SRF die Vorwürfe kategorisch dementiert und auf ein „reguläres Recycling- und Handelsmodell“ hingewiesen.
Juristisches Schlupfloch?
Das SRF vermutet, dass beim Massenankauf antiquarischer Bücher ein „juristisches Schlupfloch“ des amerikanischen Urheberrechts genutzt werde. Wer digitale Texte im Netz kopiere, riskiere Schadensersatzklagen. Würden KI-Unternehmen die Bücher hingegen als Printprodukt kaufen und nach dem Einlesen vernichten, könnten sich die Unternehmen auf das sogenannte Fair-Use-Prinzip berufen.
Das Fair-Use-Prinzip ist Teil des amerikanischen Urheberrechts. Es erlaubt die Nutzung von urheberrechtlich geschütztem Material ohne ausdrückliche Erlaubnis des Rechteinhabers, sofern sie der öffentlichen Bildung und der Anregung geistiger Produktionen dient.
„Das bedeutet jedoch nicht, dass alle nicht gewinnorientierten Bildungszwecke und nicht kommerziellen Verwendungen fair sind und alle kommerziellen Verwendungen nicht fair sind“, wird auf der US-Regierungswebsite zum Urheberrecht erläutert.
Auf der 62. Frankfurter Buchmesse in Frankfurt am Main werden antiquarische Bücher ausgestellt (7. Oktober 2010).
Foto: Daniel Roland/AFP via Getty Images
Urheberrechtsklage als Auslöser?
Wie „The Washington Post“ weiter berichtete, hätten Anfang 2024 „Führungskräfte des KI-Start-ups Anthropic ein ehrgeiziges Projekt vorangetrieben, das sie geheim halten wollten“.
Das Unternehmen sei im Rahmen mehrerer Urheberrechtsklagen von Autoren, Künstlern, Fotografen und Nachrichtenmedien verklagt worden. Vor Gericht eingereichte Dokumente hätten offenbart, dass Anthropic „alle Bücher der Welt destruktiv“ habe scannen wollen.
„Den Unterlagen zufolge hatte das Unternehmen einen zweistelligen Millionenbetrag ausgegeben, um Millionen von Büchern zu erwerben, deren Buchrücken abgeschnitten wurden, bevor die Seiten gescannt wurden, um das Wissen in die KI-Modelle […] einzuspeisen.“
Ein Richter habe dann entschieden, dass dies unter die „faire Nutzung“ des Urheberrechts falle. Im weiteren Verlauf habe sich Anthropic im August 2025 dann bereit erklärt, 1,5 Milliarden Dollar (rund 1,3 Milliarden Euro) zur Beilegung des Rechtsstreits zu zahlen.
„Fair Use“ und Urheberrecht
Mit der Nutzung des Fair-Use-Prinzips in den USA hat sich besonders Jannis Lennartz, Privatdozent an der Berliner Humboldt-Universität, befasst. Ob eine Nutzung ohne Einwilligung gerechtfertigt sei, hänge von mehreren Faktoren ab, „wobei der Schwerpunkt insbesondere auf den Fragen liegt, inwieweit die Nutzung dem verwerteten Werk ähnelt und ob zwischen beiden eine wirtschaftliche Konkurrenz besteht“, erklärt er auf „Verfassungsblog“.
Die Debatte über die rechtlichen Grenzen der Buchdigitalisierung reiche weiter zurück als die jetzt mit KI verbundene Aufregung. „Sie begann mit Google Books. Google scannte mehr als 40 Millionen Titel ohne Zustimmung der Autoren, obwohl das Unternehmen später eine Opt-out-Klausel einführte. Das Unternehmen scannte sowohl gemeinfreie Werke, deren Urheberrechtsschutz abgelaufen war, als auch Werke, die noch vollständig urheberrechtlich geschützt waren“, so Lennartz weiter. Diese Praxis sei als „Fair Use“ eingeschätzt worden.
Inzwischen gibt es die EU-Richtlinie 2019/790 zur Reform des Urheberrechts. Darin soll das europäische Urheberrecht an das Zeitalter des Internets angepasst werden. „Wer ein neu gedrucktes Buch aufschlägt, findet am Anfang eine Opt-out-Möglichkeit“, weist Lennartz darauf hin.
Das heißt, ein Autor oder ein Verlag muss aktiv widersprechen, um eine willkürliche Datenverarbeitung zu verhindern. Bei alten Büchern war ein solcher Widerspruch jedoch nicht vorgesehen. Deshalb können KI-Firmen auch nach europäischem Recht „Data-Mining“ vornehmen.
Mario Voigt und die eingescannten Bücher
Der Berliner Wissenschaftler Lennartz mokiert sich über die derzeitige Medienaufgeregtheit in Deutschland zu dem Thema, indem er auf den thüringischen Ministerpräsidenten Mario Voigt (CDU) hinweist. Voigt hatte kürzlich die Debatte um die Nutzung von KI neu befeuert.
Die Rechercheplattform „FragDenStaat“ deckte im Juni auf, dass Voigt KI nutzte, um Teile offizieller Reden – darunter wahrscheinlich auch eine Rede zum Holocaust-Gedenken –, Gastbeiträge und Zeitungsartikel zu schreiben. „Das Lesen von Büchern überlässt er amerikanischen Maschinen“, so Lennartz über Voigt. Mit anderen Worten: Ohne das Scannen alter deutscher Bücher durch amerikanische KI-Firmen wären die Reden Voigts gar nicht möglich gewesen.
Zwei fortschrittliche OpenAI-Agenten brechen in Sicherheitssysteme einer Tech-Firma ein.
OpenAI hatte für Tests die Sicherheitsbarrieren verringert.
Künstliche Intelligenz nutzte Schwachstellen systematisch aus.
Wachsende Besorgnis um Cybersicherheit.
US-Präsident Trump gibt Executiv Order heraus.
Das US-Unternehmen OpenAI hat mitgeteilt, dass seine autonomen KI-Modelle in die Server der KI-Plattform Hugging Face eingedrungen seien. Der Vorfall ereignete sich während einer Aufgabe zur Optimierung der Leistungsbewertung der Modelle. OpenAI spricht von einem „beispiellosen Cybervorfall“.
GPT-5.6 Sol und ein noch leistungsfähigeres Test-Modell
Der ChatGPT-Hersteller erklärte in einem Blogbeitrag vom 21. Juli, dass die Modelle – darunter sein neu veröffentlichtes Modell GPT-5.6 Sol und ein noch leistungsfähigeres Modell, das sich noch in internen Tests befindet – in die Infrastruktur der KI-Plattform Hugging Face illegal eingedrungen seien. Zuvor seien die KI-Modelle aus einer eingeschränkten Umgebung (Sandbox) ausgebrochen, in der eine Cybersicherheitsbewertung durchgeführt wurde. OpenAI erklärte:
„Das Modell suchte und fand erfolgreich Wege, um Zugang zu geheimen Informationen zu erlangen, die es nutzen konnte, um die Bewertung zu manipulieren.“
In einem Fall kombinierte das Modell mehrere Angriffsvektoren zu einem einzigen Cyberangriff, indem es gestohlene Zugangsdaten mit sogenannten Zero-Day-Schwachstellen (bislang unbekannte Schwachstellen) auf den Hugging Face-Servern verknüpfte, bevor es einen Pfad zur Remotecodeausführung ausnutzte, um unbefugt auf Daten zuzugreifen.
OpenAI: „beispielloser Cybervorfall“
„Wir betrachten diesen Vorfall als einen beispiellosen Cybervorfall, der modernste Cyberfähigkeiten beinhaltet, und reagieren entsprechend“, sagte OpenAI.
Das Unternehmen veröffentlichte seine vorläufigen Ergebnisse weniger als eine Woche, nachdem Hugging Face offengelegt hatte, dass ein autonomer KI-Agent in einen Teil seiner Produktionsinfrastruktur eingedrungen war.
„Dieser Fall unterschied sich in einer wichtigen Hinsicht von allem, was wir zuvor gehandhabt hatten: Er wurde von Anfang bis Ende durch ein autonomes KI-Agentensystem angetrieben“, erklärte Hugging Face in einem Blogbeitrag vom 16. Juli und fügte hinzu, dass man zunächst nicht gewusst habe, welches Modell hinter dem Sicherheitsvorfall stecke.
OpenAI gab an, die anormale Aktivität intern entdeckt zu haben, bevor man Kontakt mit Hugging Face aufgenommen habe. Dessen Sicherheitsteam hatte bereits das böswillige Verhalten des KI-Eindringlings erkannt und arbeitete daran, ihn einzudämmen.
„Wir arbeiten aktiv mit ihnen zusammen, um den Vorfall weiter zu untersuchen“, sagte OpenAI und erklärte, dass man dankbar sei „für die schnelle und enge Zusammenarbeit von Hugging Face bei der Untersuchung und Behebung“ des Problems.
Der Vorfall ereignete sich in einer Evaluationsumgebung mit Nutzung fortschrittlicher Ausnutzungstechniken (Exploitation-Techniken) durch die OpenAI-Agenten. Zwar handelten die Modelle autonom, aber man hatte es ihnen durch die absichtliche Deaktivierung von Schutzvorkehrungen leichtgemacht, ihre maximalen Fähigkeiten auszuspielen.
„Autonome, KI-gesteuerte offensive Werkzeuge sind nicht länger theoretisch“, sagte Hugging Face und fügte hinzu, die wichtigste Lehre aus dem Einbruch sei, dass die Verteidigung von Online-Plattformen nicht nur erhöhte Wachsamkeit erfordere, sondern auch „den Einsatz von KI in der Verteidigung, um Schritt zu halten“.
OpenAI erklärte, es habe mittlerweile strengere Kontrollen für seine Forschungsinfrastruktur festgelegt und die Schwachstellen behoben – selbst wenn diese Maßnahmen die Entwicklung der Modelle verlangsamen könnten.
Das Tech-Unternehmen legte Entwicklern gegenüber auch die Zero-Day-Schwachstelle offen, die seine Modelle bei dem Angriff ausgenutzt hatten. Zugleich verstärkte OpenAI die Cyberschutzmaßnahmen in seiner Testumgebung.
Der Vorfall verstärkt die Sorgen, dass zunehmend leistungsfähige KI-Systeme inländische Kriminelle und ausländische Gegner in die Lage versetzen könnten, komplexe Angriffe schneller und mit weniger menschlichem Fachwissen auszuführen.
Das amerikanische KI-Unternehmen Anthropic warnte in einer Bedrohungsanalyse vom August 2025 davor, dass „agentenbasierte“ KI-Systeme bereits als Waffe eingesetzt würden, etwa für Erpressung, Betrug, Ransomware („Erpressungstrojaner“) und den Diebstahl von Zugangsdaten.
In einem Fall gab Anthropic an, dass ein Hacker den Anthropic-Code-Assistenten „Claude“ für eine Beteiligung zur Infiltration genutzt hatte. Betroffen waren mindestens 17 Organisationen, darunter Krankenhäuser, Rettungsdienste und Regierungsbehörden. Die KI wurde für die digitale Spionage, die anschließende Netzwerkpenetration, die Analyse gestohlener Finanzinformationen und die Vorbereitung zielgerichteter Lösegeldforderungen missbraucht.
Michael Lopez Chiesa, ehemaliger Cyberspezialist der US-Armee nun heute als unabhängiger Berater tätig, erklärte gegenüber der englischsprachigen Epoch Times, dass die Fähigkeit der KI, Aufgaben zu automatisieren, sie bei der Verfolgung eines zugewiesenen Ziels unerbittlich machen könne.
„Mit KI muss man nur noch diese eine Zeile Code schreiben, und sie kann sie millionenfach in Milliarden verschiedener Varianten ausprobieren, weil sie einfach jede Möglichkeit durchgeht“, erklärte Lopez Chiesa. „Man muss selbst überhaupt nicht mehr eingreifen. Man gibt ihr lediglich das Ziel vor, und sie arbeitet so lange daran, bis sie aufgibt.“
Erpressung zum Selbstschutz?
Die Bedenken gehen jedoch weit über den vorsätzlichen kriminellen Missbrauch hinaus und betreffen auch die Art und Weise, wie KI-Systeme agieren. Im Mai 2025 wurde in simulierten Tests offengelegt, dass die Anthropic-KI „Claude Opus 4“ damit gedroht hatte, die außereheliche Affäre eines Ingenieurs offenzulegen, als ihm gesagt wurde, es würde abgeschaltet und durch ein anderes Modell ersetzt.
Anthropic beteuerte zu dieser Zeit, dass das Verhalten nur unter stark konstruierten Testbedingungen aufgetaucht sei. Man erklärte, man habe keine Beweise dafür gefunden, dass das Modell akut gefährliche Ziele verfolge.
Unterdessen hat die Trump-Regierung mehrere Schritte unternommen, um den Risiken für die nationale Sicherheit zu begegnen, die von fortgeschrittener KI ausgehen. Gleichzeitig weitet die Regierung jedoch auch den Einsatz von KI in der Cyberabwehr aus.
US-Präsident Donald Trump unterzeichnete im Juni eine Executive Order, die es den Bundesbehörden angesichts solcher Risiken ermöglicht, die fortschrittlichsten KI-Systeme bis zu einen Monat lang zu überprüfen, bevor diese öffentlich freigegeben werden.
„Fortgeschrittene KI-Fähigkeiten machen unsere Nation stärker, bringen aber auch neue Überlegungen zur nationalen Sicherheit ein, die ein koordiniertes Vorgehen über Exekutivabteilungen und -behörden hinweg erfordern“, schrieb Trump in der Verordnung.
Die Teilnahme von KI-Entwicklern an dem Überwachungsprogramm soll freiwillig sein.
OpenAI fasste den Bau eines großen Rechenzentrums in Deutschland ins Auge - das Projekt scheiterte jedoch vorerst an Unsicherheiten rund um die Stromversorgung. (Archivbild) - Foto: Lionel BONAVENTURE / AFP via Getty Images
In Kürze:
OpenAI führte vertrauliche Gespräche mit der Bundesregierung über ein KI-Rechenzentrum in Deutschland.
Energieversorgung, Netzkapazitäten und regulatorische Fragen verhinderten bislang die Umsetzung.
Diskutiert wurde sogar die Versorgung mit französischem Kernenergiestrom.
Stattdessen treibt OpenAI nun Großprojekte wie „Stargate UAE“ in den Vereinigten Arabischen Emiraten voran.
Ein hochmodernes KI-Rechenzentrum – und Deutschland sollte der Standort sein. Am Ende scheiterte es jedoch – zumindest bis auf Weiteres – an zu vielen offenen Fragen.
OpenAI plante in Deutschland faktisch eine KI-Gigafabrik mit einer Leistung von rund einem Gigawatt. Das Projekt hätte Deutschland als Standort für Künstliche Intelligenz durch eine Milliardeninvestition mit erheblicher Rechenkapazität aufwerten können. Zudem hätte es zu den größten KI-Rechenzentren Europas gezählt und wäre Teil des internationalen Wettbewerbs um sogenannte KI-Gigafabriken gewesen.
Wie das „Handelsblatt“ berichtet, soll es bereits kurz nach der Regierungsbildung vertrauliche Gespräche der Bundesregierung mit OpenAI und dessen CEO Sam Altman gegeben haben. Auf deutscher Seite haben dem Bericht zufolge die Regierungsspitzen Friedrich Merz und Lars Klingbeil sowie Digitalminister Karsten Wildberger an den Gesprächen teilgenommen.
OpenAI wollte zum Partner des öffentlichen Sektors und großer Unternehmen werden
Erst hätten OpenAI und das Bundesdigitalministerium Vorgespräche geführt. Im September 2025 sei Altman persönlich mit Merz und weiteren Regierungsmitgliedern zusammengetroffen. Damals stellte der US-Konzern gemeinsam mit SAP die Initiative „OpenAI for Germany“ vor. Diese sollte vor allem dem öffentlichen Sektor in Deutschland eine sichere Nutzung von KI ermöglichen – mit lokalen und EU-konformen Cloud-Lösungen aus Walldorf.
Deutschland galt OpenAI als Markt von großem Interesse. Gründe dafür waren die hohe Nachfrage, aber auch die Nähe zu großen Industrieanwendern und der öffentlichen Verwaltung. Der US-Konzern hätte nicht nur seine Produkte verkauft, sondern auch langfristig Infrastruktur in Europa verankert.
Mittlerweile gilt das Projekt als vorerst gescheitert. Eine der Fragen, auf die keine hinreichende Antwort gefunden werden konnte, war die Stromversorgung des Rechenzentrums. Dieses hätte voraussichtlich eine Leistung von mindestens einem Gigawatt benötigt – ein Wert, der für Einrichtungen dieser Größenordnung typisch ist. Eine solche Menge entspricht etwa dem Bedarf eines Großkraftwerks.
Gigawatt-Rechenzentrum stellte Energieversorgung vor Herausforderungen
Um einen dauerhaften und stabilen Betrieb zu gewährleisten, wären jedoch langfristig verfügbare, stabile und vergleichsweise günstige Strommengen erforderlich. Dies ist bereits für das Training der KI-Modelle unabdingbar. Schon heute übersteigt die Nachfrage nach Netzanschlüssen für Rechenzentren die kurzfristig verfügbaren Kapazitäten deutlich.
Der Ausbau der Stromnetze dauert jedoch häufig mehrere Jahre, wenn nicht sogar mehr als ein Jahrzehnt. Zudem gilt bei zusätzlichen Netzkapazitäten das sogenannte Windhundverfahren: Die Vergabe erfolgt nach der Reihenfolge der Antragstellung. Dies kann die Wartezeiten zusätzlich verlängern.
Neben dem Ausbaugrad der Netzinfrastruktur spielen auch die Stromkosten bei Standortentscheidungen dieser Art eine entscheidende Rolle. Sie können bei großen Rechenzentren bis zur Hälfte der Betriebskosten ausmachen. Die deutschen Energiekosten sind selbst im europäischen Vergleich hoch. Auch deshalb brachte OpenAI einen ungewöhnlichen Lösungsvorschlag ins Spiel.
Französischer Atomstrom als diskutierte Option
So wäre es eine Möglichkeit gewesen, das Rechenzentrum mit französischem Strom aus Kernkraftwerken zu betreiben. Dieser gilt als CO₂-arm und grundlastfähig. Frankreich wirbt seit Jahren um Investitionen in KI-Infrastruktur und verweist dabei auf eine sichere und bezahlbare Stromversorgung.
Deutschland strebt zudem an, Rechenzentren perspektivisch vollständig mit erneuerbaren Energien zu versorgen. Deshalb hätte man auch Frankreich in die Gespräche über eine Lösung einbinden müssen. Allerdings hätte dies eine Reihe EU-rechtlicher Fragen aufgeworfen.
Ein deutsches KI-Rechenzentrum hätte damit in maßgeblicher Weise mit importiertem Atomstrom betrieben werden können. Gleichzeitig hält Deutschland am Atomausstieg fest und hat sich lange gegen eine Gleichbehandlung aller CO₂-armen Technologien im Rahmen der Taxonomie ausgesprochen.
EU-Recht wurde zur zusätzlichen Herausforderung
Darüber hinaus hätte diese Lösung den europäischen Strombinnenmarkt und die grenzüberschreitende Netzintegration berührt. Dies hätte den Gesamtrahmen zusätzlich verkompliziert. Nicht die Frage, ob ein KI-Projekt dieser Größenordnung stattfinden soll, wäre dabei in den Mittelpunkt der Debatte gerückt.
Vielmehr hätte sich diese auf mehrere Bereiche erstreckt – vom Strombinnenmarkt und Energiebeihilfen über das Beihilfenrecht für Infrastrukturförderung bis hin zum Datenschutz und grenzüberschreitenden Datenflüssen. Zu klären gewesen wären Details, die von Netzzugangsregeln und Kapazitätszuweisungen über mögliche Engpässe bis hin zur Systemkompatibilität mit den Energiezielen gereicht hätten.
Hätte der deutsche Staat für die Errichtung des Rechenzentrums besondere Vorteile, Zusagen, Absicherungen oder indirekte Standortsubventionen in Aussicht gestellt, wäre zudem das EU-Beihilferecht relevant geworden.
Ausbau des Länderprogramms von OpenAI geht dennoch weiter – etwa in Abu Dhabi
OpenAI könnte seine Initiative „OpenAI for Countries“ zunächst nicht mit einem Schwerpunkt in Europa weiterverfolgen. Stattdessen wurde mit „Stargate UAE“ bereits eine 1-Gigawatt-Anlage in Abu Dhabi angekündigt. Schon heute befindet sich in den Vereinigten Arabischen Emiraten eine Datenresidenz.
Die Emirate bieten OpenAI eine sehr schnelle Umsetzbarkeit. Hinzu kommen eine hohe Energieverfügbarkeit, eine klare politische Steuerung und ein Umfeld, das den Aufbau leistungsfähiger KI-Infrastruktur aktiv als Teil der Standortpolitik vorantreibt.
Wie können KI und Mensch so zusammenspielen, dass Führung klarer, Kommunikation leichter und Umsetzung wirksamer wird? - Foto: iStock/Jacob Wackerhausen
„Wir müssen jetzt etwas mit KI machen.“ Dieser Satz ist 2026 in vielen Unternehmen angekommen. Er klingt modern, entschlossen und gefährlich unpräzise. Denn KI löst keine Unklarheit. KI verstärkt sie.
Wenn Prozesse unklar sind, erzeugt KI schneller Unklarheit. Wenn Verantwortung diffus ist, liefert KI schneller Texte, Analysen oder Vorschläge, für die am Ende niemand sauber einsteht. Wenn Führung nur hofft, durch Technik Zeit zu sparen, entsteht oft neue Arbeit: prüfen, korrigieren, erklären und beruhigen.
KI ist kein Ersatz für Führung. Sie ist ein Werkzeug. Und Werkzeuge sind nur so gut wie der Zweck, für den sie eingesetzt werden.
Ein Unternehmen startete mit einem großen KI-Workshop – viele Ideen, viel Begeisterung, aber wenig Umsetzung. Drei Monate später war kaum etwas geblieben. Danach begannen wir kleiner: Welche drei Routinen kosten viel Zeit, sind wiederkehrend und haben ein überschaubares Risiko? Heraus kamen Protokollentwürfe, Angebotsbausteine und erste Zusammenfassungen von Kundenanfragen.
Plötzlich wurde KI praktisch – nicht als Zukunftsversprechen, sondern als Entlastung im Alltag.
Drei Fragen gehören vor jedes KI-Projekt:
Welche konkrete Arbeit soll leichter werden?
Wer prüft das Ergebnis und trägt Verantwortung?
Was darf aus Datenschutz-, Vertrauens- oder Qualitätsgründen nicht in dieses Werkzeug?
Genug gearbeitet. KI darf nicht noch ein Thema werden, das zusätzlich auf die ohnehin übervollen Kalender fällt. Sie muss Arbeit vereinfachen, sonst ist sie nur digitale Dekoration.
Besonders wichtig ist der menschliche Faktor. Viele Mitarbeiter fragen sich nicht nur, wie KI funktioniert. Sie fragen sich: Wird meine Arbeit dadurch entwertet? Darf ich KI nutzen? Muss ich Angst haben, Fehler zu machen? Werde ich ersetzt oder entlastet?
Führung muss diese Fragen nicht mit Beschwichtigung überdecken. Sie muss sie klären. Ein guter Startsatz lautet: „Wir nutzen KI dort, wo sie Routine entlastet. Entscheidungen, Verantwortung und Beziehung bleiben menschlich.“
Danach sind Leitplanken nötig:
Keine vertraulichen Personaldaten in ungeklärte Systeme.
Fakten, Zahlen und rechtliche Aussagen werden geprüft.
KI-Ergebnisse sind Vorschläge, keine Entscheidungen.
Gute Nutzung wird geteilt, nicht versteckt.
So entsteht Vertrauen. Und Vertrauen ist die Voraussetzung dafür, dass Menschen neue Werkzeuge nicht heimlich, ängstlich oder gar nicht nutzen.
Beim b-steps summit 2026 geht es nicht um Tool-Show. Es geht um die Frage, wie KI und Mensch so zusammenspielen, dass Führung klarer, Kommunikation leichter und Umsetzung wirksamer wird.
Genug gearbeitet. Welche Routine könnten Sie mit KI entlasten, ohne Verantwortung aus der Hand zu geben?
Foto: Emrah Gurel - Pool/Getty Images, Montage Epoch Times
Waffenstillstand „vorbei“
US-Präsident Donald Trump stellt den bestehenden Waffenstillstand mit dem Iran offen infrage. Weitere Gespräche mit iranischen Vertretern bezeichnete er als Zeitverschwendung. Zugleich stellte er es seinen Unterhändlern frei, die Gespräche fortzuführen. Zuvor hatte der Iran erneut drei Tanker in der Straße von Hormus angegriffen, es folgten gegenseitige Raketen- und Drohnenangriffe.
Beim NATO-Gipfel in Ankara hat US-Präsident Donald Trump der Ukraine die Erlaubnis zum Bau von Patriot-Luftabwehrraketen gegeben. Er hofft auf ein baldiges Ende des Ukraine-Kriegs. Bei einer Pressekonferenz mit NATO-Generalsekretär Stoltenberg bezeichnete Trump außerdem Spanien als „schrecklichen NATO-Partner” und kündigte an, das Handeln mit ihm einzustellen.
Die Mittelstandsunion der CDU Brandenburg hält an der Abgrenzung zur AfD fest. Der Landesverband lehnte die Aufhebung des Unvereinbarkeitsbeschlusses ab. Zwei Vorstandsmitglieder hatten zuvor argumentiert, man könne „in Ostdeutschland nicht 30–40 Prozent der Wähler ausgrenzen“. Der geänderte Beschluss fordert stattdessen eine sachorientierte Debattenkultur.
Das EU-Parlament hat den Weg für eine erneute Verlängerung der Übergangsregelung zur Chatkontrolle freigemacht. Anbieter wie Meta, Google oder Microsoft dürfen somit weiterhin private Kommunikation auf Darstellungen sexuellen Kindesmissbrauchs prüfen. Eine dauerhafte EU-Regelung gibt es jedoch nicht. Datenschützer warnen vor anlassloser Überwachung, Eingriffen in die Privatsphäre und möglichen Fehlalarmen durch KI.
An einem Gymnasium im oberbayerischen Schongau wurden mindestens zwei Mädchen durch Messerstiche schwer, aber nicht lebensgefährlich verletzt. Der 16-jährige mutmaßliche Täter wurde nach der Tat festgenommen. Es gibt möglicherweise weitere Verletzte. Die Polizei sprach von einer einstelligen Opferzahl und schloss eine Beziehungstat nicht aus.
Am 3. April liefen die aktuellen Regeln zur sogenannten Chatkontrolle aus. Nun stehen sie vor einer erneuten Verlängerung. (Symbolbild) - Foto: Annette Riedl/dpa/dpa-tmn
In Kürze:
Das EU-Parlament hat per Dringlichkeitsverfahren die Grundlage für eine Verlängerung der Übergangsregelung zur Chatkontrolle geschaffen.
Tech-Konzerne können weiterhin freiwillig private Nachrichten automatisiert auf Missbrauchsdarstellungen und Grooming überprüfen.
Datenschützer warnen vor anlassloser Überwachung, Eingriffen in die Privatsphäre und möglichen Fehlalarmen durch KI.
Eine dauerhafte EU-Verordnung zur Chatkontrolle bleibt wegen anhaltender Meinungsverschiedenheiten zwischen Parlament, Rat und Kommission blockiert.
Auf Initiative der Europäischen Volkspartei (EVP) hat das EU-Parlament den Weg für eine erneute Verlängerung der im April ausgelaufenen Übergangsregelung zur sogenannten Chatkontrolle freigemacht. Mit 331 zu 304 Stimmen bei elf Enthaltungen votierten die Abgeordneten am Dienstag, 7. Juli, für einen Dringlichkeitsantrag. Parlamentspräsidentin Roberta Metsola hatte diesen auf Betreiben der Mitgliedsstaaten und der EVP-Fraktion auf die Tagesordnung gesetzt.
Damit kann das Parlament noch vor der Sommerpause am Donnerstag über eine weitere Verlängerung der Übergangsregelung abstimmen. Findet diese eine Mehrheit, würde es Tech-Konzernen wie Meta, Google oder Microsoft wieder erlaubt, freiwillig und ohne konkreten Verdacht ihre Dienste nach Material zu durchsuchen, das sexuellen Kindesmissbrauch darstellen könnte.
Bedenken verhinderten eine dauerhafte EU-Verordnung zur Chatkontrolle
Eines konkreten Verdachts bedarf es dabei nicht. Die Anbieter hatten bislang automatisiert private Nachrichten, E-Mails oder Messenger-Dienste nach entsprechendem Material gescannt. Einerseits gelten diese Maßnahmen als potenziell hilfreich im Kampf gegen Kindesmissbrauch und bei der Identifizierung von Tätern.
Andererseits gibt es Bedenken bei Datenschutzbehörden, Bürgerrechtsorganisationen und IT-Experten. Sie warnen davor, dass eine anlasslose Überwachung privater Kommunikation und eine Beeinträchtigung der Privatsphäre unbescholtener Bürger Grundrechte verletzen könnten. Außerdem seien die eingesetzten KI-Systeme nicht unfehlbar und könnten durch Fehlalarme Unschuldige in heikle Lagen bringen. Im Kern würde die Ende-zu-Ende-Verschlüsselung dadurch geschwächt oder durchbrochen.
Eine dauerhafte Verordnung auf EU-Ebene, die Kinderschutz und den Schutz persönlicher Daten und der Privatsphäre in Einklang bringen könnte, ist noch nicht in Sicht. Im Mai 2022 hatte die EU-Kommission einen ersten Verordnungsentwurf vorgelegt. Dieser hätte Anbieter von Kommunikationsdiensten oder sozialen Medien grundsätzlich zur Prüfung von Kommunikation und Dateien auf Missbrauchsmaterial und Grooming verpflichtet. Daher rührt auch die Bezeichnung „Chatkontrolle“.
Datenschützer warnen vor Massenüberwachung
Dieses Vorhaben stieß auf erhebliche Bedenken – unter anderem auch beim Bundesbeauftragten für den Datenschutz und die Informationsfreiheit (BfDI). Generell lagen die Positionen der Mitgliedstaaten weit auseinander. Auch Rat und Parlament konnten keine Einigung über den Verordnungsentwurf erzielen.
Da sich der Streit um Themen wie Verschlüsselung, Verhältnismäßigkeit oder anlasslose Massenüberwachung nicht beilegen ließ, einigte man sich auf eine Übergangslösung. Diese trat 2021/22 in Kraft. Sie erlaubte den Diensten die freiwillige Kontrolle in Form automatisierten Scans nach Missbrauchsdarstellungen und Grooming. Meta & Co. mussten nicht befürchten, sich damit Ärger auf der Grundlage der ePrivacy-Richtlinie einzuhandeln.
Die Übergangsregelung war befristet, sie wurde mehrfach verlängert. Im April 2026 lief sie jedoch aus, ohne dass sich EU-Staaten und Parlament auf eine Anschlussregelung einigen konnten. Im März stimmte das EU-Parlament mit 311 zu 228 Stimmen gegen die Verlängerung der Übergangsregel.
Dauerhafte Lösung über Chatkontrolle weiterhin nicht in Sicht
Kurz vor der Sommerpause übten mehrere EU-Kommissare Druck auf das Parlamentspräsidium aus. Sie befürchteten Rückschläge im Kampf gegen Kindesmissbrauch, falls große Tech-Konzerne ihre freiwilligen Kontrollen nicht fortsetzen könnten. Trotz des Appells mehrerer Datenschutzaufsichtsbehörden der Mitgliedstaaten setzte Parlamentspräsidentin Roberta Metsola eine erneute Abstimmung im Dringlichkeitsverfahren auf die Tagesordnung.
Da sich die angestrebte Regelung bereits in der zweiten Lesung befindet, könnte sie nur mit einer absoluten Mehrheit von 361 Stimmen aller Abgeordneten abgelehnt werden. Da im März bereits keine ausreichende Mehrheit gegen eine Verlängerung zustande kam und am letzten Tag vor der Sommerpause zahlreiche Abgeordnete möglicherweise nicht mehr anwesend sein werden, gilt eine weitere Verlängerung der Übergangsregelung als wahrscheinlich. Ein Scheitern der Abstimmung am Dienstag hätte hingegen eine Weiterleitung des Entwurfs an den zuständigen Innenausschuss zur Folge gehabt. Eine dauerhafte EU-Verordnung zum Kinderschutz ist damit jedoch weiterhin nicht näher gerückt.