Categories
ticker wirtschaft

Neue Gebühr: EU verteuert kleine Päckchen aus dem Ausland

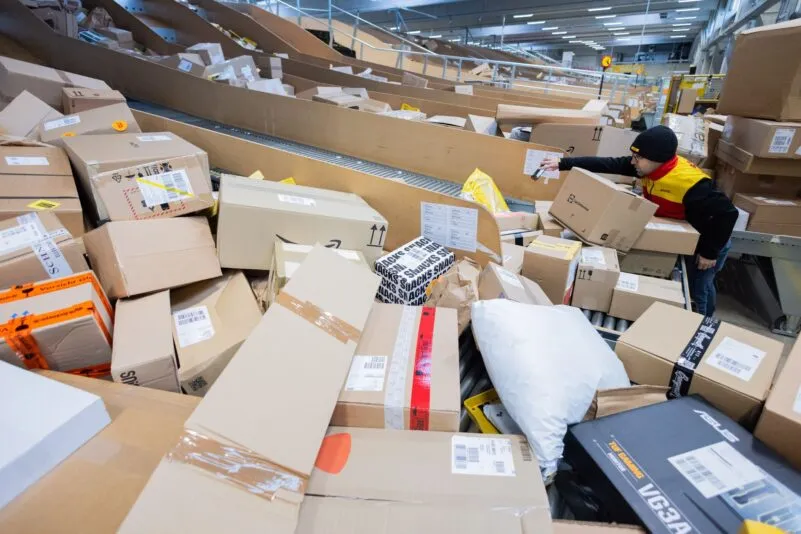
Päckchen aus vielen Ländern außerhalb der Europäischen Union werden ab Sonntag noch einmal teurer: Die EU führt zum 1. November eine Bearbeitungsgebühr von zwei Euro pro unterschiedlichem Artikel in einem Paket ein. Für jede Sendung werden also mindestens zwei Euro mehr fällig – zusätzlich zu den Zöllen auf kleine Päckchen, die es schon seit Juli gibt.
Wie wird die Gebühr berechnet?
Sie liegt bei zwei Euro pro Produktkategorie. Für ein Päckchen mit einem T-Shirt und einer Haarspange würden also vier Euro fällig. Enthält ein Päckchen ein, zwei, drei oder zehn T-Shirts, bleibt die Gebühr hingegen bei zwei Euro.
Die Gebühr wird genauso berechnet wie ein Zusatzzoll auf kleine Päckchen, den die EU im Juli eingeführt hat. Er liegt bei drei Euro pro Produktkategorie. Unterm Strich sind die Päckchen ab November also mindestens fünf Euro teurer als vor den Reformen.
Für welche Länder gilt sie?
Für alle Länder außerhalb der EU. Anders als beim Zoll gibt es keine Ausnahmen für Staaten wie Norwegen, die Schweiz oder die Türkei, mit denen die EU die Zölle abgeschafft hat.
Warum noch eine Gebühr?
Die Einnahmen sollen die Kosten in den Zollbehörden decken, die wegen einer Paketflut in den vergangenen Jahren deutlich gestiegen sind. 2025 gelangten knapp 5,9 Milliarden Päckchen in die EU, das sind mehr als 180 Sendungen pro Sekunde. Rund 93 Prozent davon kamen aus China, vor allem über Onlinehändler wie Aliexpress, Shein und Temu.
Die EU bemängelt zudem, dass zahlreiche Produkte nicht den europäischen Sicherheitsauflagen entsprechen, zum Beispiel wegen verschluckbarer Kleinteile, unsicherer Stromkabel und Chemikalien in Kinderspielzeug. Europäische Hersteller sprechen wegen der billigen Preise von unfairer Konkurrenz. Zoll und Gebühr sollen dafür sorgen, dass die Produkte weniger bestellt werden.
Wer zahlt?
Die Firma, die ihre Waren in die EU schickt. Die Händler dürfen die Gebühr aber auf ihre Kunden abwälzen, zum Beispiel durch einen Aufschlag bei der Bestellung oder indem sie die Preise erhöhen.
Mehrere Onlinehändler haben als Reaktion auf die EU-Reformen angekündigt, neue Lagerhallen und Verteilzentren in der EU zu bauen. Sie könnten ihre Ware dann zuerst gesammelt dorthin liefern, die Gebühr würde für beispielsweise zweihundert T-Shirts nur einmal anfallen.
Wer bekommt die Einnahmen?
Die Gebühr wird von den Zollbehörden in den 27 EU-Staaten wie ein regulärer Zoll einkassiert. Sie fließt aber nicht in den allgemeinen Haushalt, sondern ist zweckgebunden und soll die Kosten der Zollbehörden für Kontrollen, Sicherheitschecks und Abwicklung decken.
Wie lange soll es die Gebühr geben?
Die Gebühr ist dauerhaft, die Kommission soll aber alle zwei Jahre neu bewerten, ob sie noch den Kosten in den Zollbehörden entspricht. Der Drei-Euro-Zoll läuft hingegen im Juli 2028 aus, stattdessen werden dann auf alle Bestellungen reguläre Zölle fällig. Vor der Reform waren Päckchen mit einem Warenwert von weniger als 150 Euro zollfrei.
(afp/red)
Categories
ausland ticker

Ukraine: Starlink läuft wieder – Musk beklagt Missbrauch

Die Ukraine kann nach tagelangen Beschwerden über die Drosselung des Satelliteninternets wieder auf die US-Systeme Starlink und Starshield für die Verteidigung gegen Russlands Angriffskrieg zugreifen.
„Starlink und Starshield funktionieren wieder mit der Geschwindigkeit, die vor all diesen Einschränkungen herrschte. Jetzt ist die Geschwindigkeit so, wie wir sie brauchen“, sagte der ukrainische Präsident Wolodymyr Selenskyj. „Das ist entscheidend für unsere Frontlogistik und für den Schutz der Ukraine vor Raketenangriffen.“
Davor hatte auch Verteidigungsminister Jewhenij Chmara mitgeteilt, dass das System wieder laufe. „Wir messen eine Geschwindigkeit von über 400 km/h, die Verbindung ist stabil“, sagte der Minister. Zugleich widersprach Kiew Vorwürfen von US-Tech-Milliardär Elon Musk, der einen Missbrauch von Starlink für Offensivoperationen des ukrainischen Militärs beklagte.
Selenskyjs Berater für Verteidigungstechnologien, Serhij Beskrestnow, genannt „Flash“, sagte, dass die Ukraine Starlink physisch nicht habe für Angriffe nutzen können. „Es ist seltsam, dass Elon Musk nicht über die Einschränkungen von Starlink in der Ukraine Bescheid weiß“, schrieb er bei Facebook.

Musk: Ukraine hat Starlink für Offensivangriffe genutzt

SpaceX-Gründer Musk hatte auf der Plattform X kritisiert, Kiew habe gegen die Nutzungsbedingungen von Starlink verstoßen und den Dienst für Angriffe eingesetzt, bei denen Menschen getötet werden sollten. Konkrete Belege oder Fälle und Zeiträume nannte er nicht. Er schrieb weiter, dass diese Lücke in der vergangenen Woche geschlossen worden sei.
Das Satelliteninternet Starlink gehört zum Raumfahrtkonzern SpaceX. Es wird laut Musk als kommerzieller Dienst nur für zivile und für Verteidigungszwecke, aber nicht für militärische Offensiven genutzt. Starshield ist der militärische Ableger und wird laut Musk von der US-Regierung kontrolliert.
In den vergangenen Tagen hatte die Ukraine beklagt, dass das US-Satelliteninternet gedrosselt worden sei. Es ist unklar, wer genau für die Drosselung des Systems verantwortlich war.
Musk betonte in seinem Post, dass Starlink nach wie vor von entscheidender Bedeutung für die Verteidigung der Ukraine sei. „Würde Starlink abgeschaltet, würde die ukrainische Frontlinie sofort zusammenbrechen.“ Das sei „KEINE“ Drohung, vielmehr eine Feststellung.

Selenskyj fordert Lieferung von Flugabwehrraketen

Nach der Wiederherstellung der Starlink-Verbindung dankte Selenskyj zwar den USA, forderte aber erneut mit Nachdruck auch die Lieferung zugesagter Flugabwehrraketen.
„Es gibt Lieferpakete, auf die wir noch immer warten“, sagte Selenskyj in einer Videobotschaft. „Dabei handelt es sich sowohl um Pakete aus den USA als auch von unseren europäischen Partnern. Lieferpakete, für die bereits politische Entscheidungen getroffen wurden.“
Selenskyj hatte zuletzt mehrfach beklagt, dass zugesagte und bezahlte Raketen von den USA nicht geliefert würden. Die Ukraine braucht nach eigenen Angaben vor allem Flugabwehrraketen für die Patriot-Systeme, um sich vor den russischen Angriffen mit ballistischen Raketen zu schützen. Selenskyj teilte bei Telegram mit, dass Russland fast täglich Tod und Zerstörung über das Land bringe. Er berichtete erneut von Toten und Verletzten.
Die Ukraine wehrt sich seit mehr als viereinhalb Jahren mit westlicher Hilfe gegen den russischen Angriffskrieg. Nach ukrainischen Gegenangriffen berichteten auch russische Behörden von Toten, Verletzten und Schäden. (dpa/red)
Categories
deutschland ticker

Wildberger sieht „neues Zeitalter der Cybersicherheit“

Bundesdigitalminister Karsten Wildberger hat zu einem stärkeren Einsatz von Künstlicher Intelligenz aufgerufen, um Sicherheitslücken bei Webseiten zu schließen. „Wir stehen am Beginn eines neuen Zeitalters der Cybersicherheit“, sagte Wildberger dem „Kölner Stadt-Anzeiger“.
KI-basierte Tools könnten helfen, Schwachstellen schneller und präziser aufzuspüren als je zuvor. „Im digitalen Raum geht es jetzt um Geschwindigkeit, um Sicherheitslücken rechtzeitig zu identifizieren und zu schließen“, so der CDU-Politiker weiter.

Neues KI-Sicherheitsinstitut in Berlin

Er verwies darauf, dass die Bundesregierung gezielt in die digitale Souveränität investiere und eigene Kompetenzen aufbaue, etwa mit dem neuen KI-Sicherheitsinstitut in Berlin.
„Indem wir führende Modelle unabhängig prüfen und Künstliche Intelligenz konsequent für den Schutz unserer Netze einsetzen, können wir diesen Wettlauf gewinnen“, sagte Wildberger.
Dank KI können Angreifer eine veröffentlichte Sicherheitslücke heute in Minuten oder Stunden für Attacken nutzen. Die Entwicklung werde noch eine Weile andauern, glaubt ein Experte der Cyberagentur des Bundes. (Symbolbild=

Dank KI können Angreifer eine veröffentlichte Sicherheitslücke heute in Minuten oder Stunden für Attacken nutzen. Die Entwicklung werde noch eine Weile andauern, glaubt ein Experte der Cyberagentur des Bundes.

Foto: Jens Büttner/dpa

Warnung vor PHP-Lücke

Das Bundesamt für Sicherheit in der Informationstechnik (BSI) und Behörden weltweit hatten in der vergangenen Woche vor einer hochkritischen Schwachstelle in der Programmiersprache PHP gewarnt.
PHP ist eine der weltweit am häufigsten genutzten Technologien für den Betrieb von Webseiten und Online-Diensten. Zahlreiche Webseiten – auch von Bundesregierung und Bundesverwaltung – wurden vorübergehend vom Netz genommen.
Das Bundesamt für Sicherheit in der Informationstechnik stuft das Risiko der Lücke als außerordentlich hoch ein.

Sicherheitswarnung zu PHP weiterhin gültig

„Die Bundesregierung nimmt den Vorfall und die aktuellen Warnungen sehr ernst. Unsere Cybersicherheitsbehörden haben vorausschauend, schnell und klar reagiert“, bilanzierte Wildberger. Zum aktuellen Zeitpunkt sehe man „keine Hinweise auf eine erfolgreiche Kompromittierung von Systemen der Bundesverwaltung“, so der Digitalminister weiter.
Ein Sprecher des Digitalministeriums wies darauf hin, dass die Sicherheitswarnung vom Mittwoch noch gültig sei. „Das BSI sieht weiterhin akuten Handlungsbedarf und ruft alle Nutzer von PHP auf, zügig die bereit gestellten Patches aufzuspielen“, so der Sprecher.

IT-Experte: Angreifer haben derzeit einen Vorteil

Die PHP-Sicherheitslücke ist nach Ansicht eines Fachmanns der Cyberagentur des Bundes ein Beispiel für eine Entwicklung, die noch länger andauern dürfte. „Wir befinden uns wahrscheinlich gerade schon momentan in einem kleinen Tal der Tränen“, sagte Daniel Gille, Abteilungsleiter für Schlüsseltechnologien, dpa.
Derzeit hätten Angreifer einen klaren Vorteil: Sie können eine veröffentlichte Sicherheitslücke innerhalb von Minuten oder Stunden auswerten und einen Angriff entwickeln. Früher habe das oft Wochen oder Monate gedauert. Das Beheben solcher Sicherheitslücken geschehe dagegen dezentral, und das dauere deutlich länger.
Das zeigt sich aktuell bei der PHP-Lücke. Viele Betreiber haben ihre Webseiten erst nach Stunden oder mehr als einem Tag wieder ans Netz genommen, nachdem sie Updates installiert hatten.

Viel mehr bekannte Sicherheitslücken als früher

Eine Auswertung des IBM-Sicherheitsteams X-Force beobachtete bei zahlreichen großen Softwareanbietern wie Microsoft, Oracle oder auch dem Browser Google Chrome einen dramatischen Anstieg bekanntgewordener Sicherheitslücken.
Von Januar bis September dieses Jahres waren es demnach mindestens 10.124, ein Plus von rund 578 Prozent gegenüber dem Vorjahreszeitraum. Mehr als die Hälfte dieser mittels KI entdeckten Schwachstellen wurden gemäß einem in der Branche verwendeten Punktesystem in ihrem Risiko als hoch oder kritisch eingestuft.

Forschung beschäftigt sich mit KI als Betriebssystem

Cyberagentur-Experte Daniel Gille glaubt, KI werde künftig noch stärker dabei helfen, einen Programmcode so zu schreiben, dass er weniger angreifbar ist. Die Cyberagentur bereite dazu ein Forschungsprogramm vor, das demnächst ausgeschrieben werden soll. Noch weiter gehen Überlegungen, Künstliche Intelligenz selbst als Grundlage eines Betriebssystems zu nutzen.
Die Cyberagentur hat dazu nach Gilles Angaben den Auftrag, experimentell zu forschen. Demnach sei es denkbar, dass ein solches System eine grundsätzlich andere Architektur und nicht mehr den einen festen Code hätte. Schwachstellen einer Software würden dann nicht mehr flächendeckend sämtliche Systeme betreffen, die sie verwenden.
Unter Betriebssystem-Experten sei die Idee umstritten. „Das ist tatsächlich eine komplett offene Forschungsfrage. Das kann wahrscheinlich kein Mensch zum heutigen Zeitpunkt beantworten“, sagte Gille. (dpa/dts/red)
Categories
gesellschaft ticker

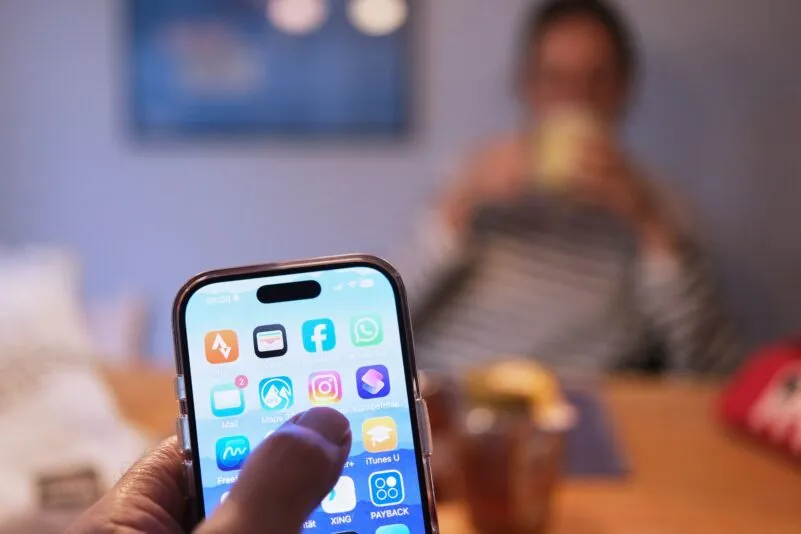
Umfrage: Zwei Drittel wollen keine Handys am Esstisch

Der Griff zum Smartphone geht anderen manchmal ziemlich auf den Wecker. Wie aus einer Umfrage des Meinungsforschungsinstituts Civey im Auftrag des Telekommunikationsunternehmens Vodafone hervorgeht, ist der Esstisch für viele Menschen zwischenzeitlich eine digitale Tabuzone.
Von rund 2.500 Befragten sagten fast zwei Drittel (63 Prozent), dass sie die Smartphone-Nutzung des Gegenübers beim gemeinsamen Essen als unhöflich empfinden. Jeder Sechste (17 Prozent) greift beim gemeinsamen Essen eigenen Angaben zufolge zumindest gelegentlich zum Smartphone.
Fast drei Viertel (71 Prozent) finden das Daddeln des Gegenübers im persönlichen Gespräch unhöflich, ein Drittel (34 Prozent) findet den Smartphone-Griff der Begleitung beim gemeinsamen Kino- oder Theaterbesuch unhöflich.
Die Umfrage gibt weitere Hinweise, wie oft so etwas tatsächlich vorkommt: Jeder Elfte (9 Prozent) greift der Umfrage zufolge im persönlichen Gespräch zwischendurch mal zum Handy, im Kino oder Theater passiert das angeblich nicht allzu oft – sechs Prozent der Befragten räumten ein, dort zumindest gelegentlich das Handy zu nutzen.

Wo sonst noch gedaddelt wird

In Meetings und am Arbeitsplatz scheint das Nebenbei-mal-Mails-Checken oder Chatnachrichten-Checken großteils akzeptiert zu sein – nur etwa jeder Fünfte (21 Prozent) empfindet es in solchen Situationen als unhöflich.
Auf den gleichen Wert kommt die Umfrage bei der Situation im Bett, etwa wenn man abends neben der Partnerin oder dem Partner liegt und zum Smartphone greift.
Und wie sieht es aus mit dem ersten Date? Wer in so einer Situation zum Handy greift, kann Minuspunkte sammeln – 40 Prozent der Befragten geben an, dass sie so etwas als unhöflich werten würden. Allerdings kommt das der Befragung zufolge selten vor – nur zwei Prozent geben an, beim ersten Date zumindest gelegentlich das Smartphone zu nutzen.
Große Unterschiede zwischen den Geschlechtern gibt es der Umfrage zufolge nicht bei der Bewertung der Smartphone-Nutzung des Gegenübers.
Beim Essen und im persönlichen Gespräch sind etwas mehr Frauen verstimmt, wenn der Gegenüber sein Smartphone zückt. Im Bett und im Theater oder Kino sind hingegen etwas mehr Männer empfindlich, wenn die Begleitung zwischendurch mal online geht. (dpa/red)
Categories
kultur ticker

Weimer und Google fördern Projekt gegen KI-Fälschungen

Kulturstaatsminister Wolfram Weimer und Google.org – die gemeinnützige Stiftung des Technologiekonzerns Google – unterstützen gemeinsam ein Projekt gegen die Fälschung von historischen Ausstellungsstücken.
Mit der „Global Authentic Memory Initiative“ (GAMI) sollen historische Digitalbestände in Archiven, Museen und Gedenkstätten wirksam vor Fälschungen durch generative Künstliche Intelligenz geschützt werden.
Das Bundeskulturministerium stellt für das Projekt Fördermittel in Höhe von 100.000 Euro bereit, weitere 300.000 Euro steuert Google.org bei. GAMI bietet eine herstellerunabhängige und offene technische Lösung an, mit der sich die Echtheit historischer Dokumente digital nachweisen lässt.
Dazu werden die Dokumente mit einem digitalen Fingerabdruck mit Verschlüsselungstechnik, einem Zeitstempel sowie einer institutionellen Signatur versehen.

Besuch bei Google

Weimer, der sich in dieser Woche zu Gesprächen mit Vertretern großer US-Technologieunternehmen wie Google und YouTube in den USA aufhielt, betonte die Bedeutung des Projekts: Der Erhalt des kollektiven Gedächtnisses und der Schutz historischer Wahrheiten seien fundamentale Säulen einer wehrhaften Demokratie.
Man nehme die Sorgen von Gedenkstätten ernst und schütze wertvolle Archivbestände im digitalen Zeitalter dauerhaft.
Hintergrund der Initiative ist ein Hilferuf von NS-Gedenkstätten in einem offenen Brief vom 13. Januar 2026. Darin warnten die Einrichtungen vor der Gefahr der sogenannten „Lügner-Dividende“: Durch den Vormarsch generativer KI bestehe das Risiko, dass echte historische Dokumente fälschlicherweise als KI-Generat abgetan oder synthetische Fälschungen als Tatsachen verbreitet werden.
Im Gegensatz zu modernen Medien enthalten historische Objekte meist keine eingebetteten Herkunftsnachweise.

Projekt aus Bayern

GAMI ist ein Projekt des bayerischen Startups Authentic Memory gUG, einer Ausgründung der Technischen Universität München und der Ludwig-Maximilians-Universität München unter Leitung von Gründer Pablo Toussaint.
Erste erfolgreiche Testläufe des Verfahrens gab es bereits mit den KZ-Gedenkstätten Dachau und Flossenbürg.
Ungeachtet der Zusammenarbeit dringt Kulturstaatsminister Weimer weiterhin auf eine regulatorische Verschärfung gegenüber großen Tech-Konzernen: Er plant eine Digitalabgabe für Plattformen wie Google und Meta, um mit den Einnahmen die heimische Medien- und Kulturlandschaft sowie den Lokaljournalismus zu stärken. (dpa/red)
Categories
deutschland ticker

Bundesinstitut: Nahezu flächdeckend feste Regeln für Handys an Schulen

An deutschen Schulen gelten inzwischen nahezu flächendeckend feste Regeln für den Umgang mit Smartphones durch Schüler. Das ergab eine am Donnerstag vorgestellte Elternbefragung durch das Bundesinstitut für Bevölkerungsforschung (BiB) in Wiesbaden. Demnach berichteten rund Zweidrittel der Eltern von Grundschulkindern, dass Smartphones an den Einrichtungen ihrer Kinder ganztägig verboten seien. Weitere zwölf Prozent gaben an, dass die Geräte im Unterricht abgegeben werden müssen.
Laut BiB sind schuleigene Regelungen vielfach strenger als die Vorgaben der jeweiligen Landesregierungen. Wie streng die vor Ort angewandten Regeln sind, hängt demnach stärker mit dem Alter der Kinder und der Schulform zusammen als mit Vorgaben von oben. „Die Länder diskutieren über Verbote, die an vielen Schulen bereits umgesetzt werden, vor allem an Grundschulen“, erklärte die Studienmitautorin Mira Fischer vom BiB.

Handeyverbot an Grundschulen am weitesten verbreitet

Bei Schülern der Sekundarstufe I im Alter von elf bis 16 Jahren ist ein Handyverbot der Umfrage zufolge weniger verbreitet als in Grundschulen. 39 Prozent der Eltern von Kindern aus dieser Gruppe berichteten aber ebenfalls von ganztägigen Verboten. Weitere 22 Prozent gaben an, dass ihre Kinder ihre Smartphones während des Unterrichts abgeben müssen.
Eine mögliche bundeseinheitliche Regelung für einen strikteren Umgang mit Smartphones an Schulen halten die Experten des BiB angesichts der Umfrageergebnisse für weniger folgenreich als womöglich vermutet. Dies hatte eine Expertenkommission vor etwa einem Jahr gefordert. In der Praxis käme ein solcher Schritt insbesondere an Grundschulen wohl eher „einer Bestätigung des Bestehenden nahe“, merkte das BIB dazu nun an.
Angesichts des Vordringens digitaler Anwendungen und sozialer Netzwerke in den Alltag werden die Folgen für Kinder, Jugendliche und Schulen kontrovers diskutiert. Ein weiteres Thema ist die Rolle von Anwendungen mit Künstlicher Intelligenz (KI). Dies ist auch mit der Nutzung von Smartphones verknüpft, weil diese als Apps auf Mobiltelefonen laufen.
Die BiB-Untersuchung basiert auf der Befragung von knapp 830 Eltern von Kinder zwischen sechs und 16 Jahren im Frühjahr. Sie war Teil einer größer angelegten Studie zur Fragen der Nutzung von Smartphones und deren Einschränkung an Schulen im Auftrag des Bundesinstituts. Für diese wurden den Angaben zufolge insgesamt 3600 Teilnehmer befragt. (afp/red)
Categories
gesellschaft ticker

Sicherheitslücke legt zahlreiche Websites lahm

Nach der Warnung vor einer schwerwiegenden Sicherheitslücke in der Programmiersprache PHP sind etliche Webseiten weltweit zur Sicherheit zunächst vom Netz genommen worden. Auch am Donnerstag dürfte die Sicherheitslücke die Betreiber etlicher Onlineangebote weiter beschäftigen.
Der Vorsitzende des Parlamentarischen Kontrollgremiums für die Geheimdienste, Marc Henrichmann (CDU), warnte im „Handelsblatt“ vor einem „Wendepunkt“: Künstliche Intelligenz (KI) mache aus Schwachstellen, die bisher unbekannt waren, in kurzer Zeit „echte Einfallstore“.
Der US-Geheimdienst National Security Agency (NSA) und das Bundesamt für Sicherheit in der Informationstechnik (BSI) in Bonn hatten wegen der Gefahr von Cyberangriffen zur „umgehenden“ Installation eines Sicherheitsupdates geraten. BSI-Vizepräsident Thomas Caspers warnte auch Nutzer vor kompromittierten Websites.

Hacker könnten Server übernehmen

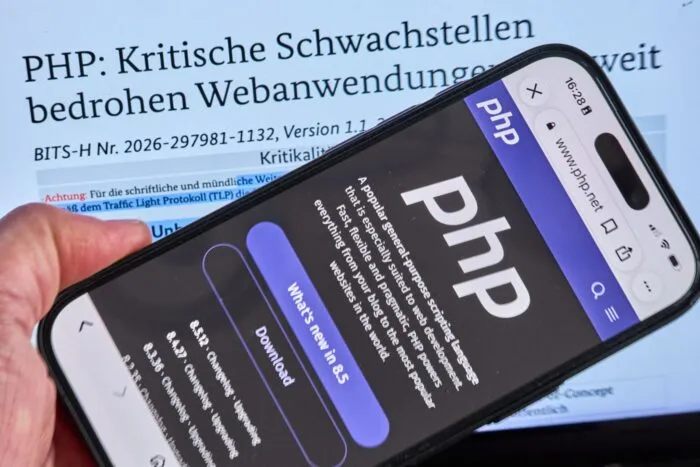
Die Sicherheitslücke könne es Hackern ermöglichen, sich „direkten Zugriff“ auf Datensysteme oder Server-Datenbanken zu verschaffen, warnte die NSA. „Kritische Schwachstellen innerhalb der Programmiersprache PHP bedrohen aktuell weltweit Webanwendungen“, erklärte das BSI.
Das Sicherheitsupdate wurde am Mittwoch zur Verfügung gestellt. Gelinge es nicht, dieses schnell zu installieren, sollten die Internetseiten vorsorglich abgeschaltet werden, rieten NSA und BSI. Sonst könnten Cyberangreifer Server ohne ein Passwort übernehmen.
PHP ist eine beim Erstellen von Websites und Webanwendungen weltweit verbreitete Programmiersprache. Laut BSI sind vermutlich alle Versionen bis mindestens PHP 5 betroffen. „Wenn Sie PHP einsetzen, ist es zwingend erforderlich, dass Sie jetzt ein Update vornehmen“, erklärte die PHP-Stiftung in einem Blogbeitrag.
„Das ist eine der ernstesten Sicherheitslücken der vergangenen Jahre“, sagte der CDU-Politiker Henrichmann. Die Schwachstelle betreffe einen Großteil der Websites weltweit und sei damit „ein Problem für die gesamte digitale Infrastruktur“.
Der Fall zeige auch, wie verwundbar staatliche Einrichtungen seien, wenn zentrale Software über Jahre unentdeckte Fehler enthalte. Solche Sicherheitslücken würden gezielt von Kriminellen und staatlichen Akteuren ausgenutzt.
Betroffen sind nur Websites, die PHP auf eigenen Servern betreiben. Viele große Plattformen basieren auf anderen Programmiersprachen oder verfügen über Betreiber, die das Sicherheitsupdate zügig einspielen konnten, sodass sie weiterhin online bleiben konnten.
Der Digitalverband Bitkom riet Unternehmen, zu prüfen, wo „PHP in ihrer IT überall steckt, auch in älteren Versionen, die keine Updates mehr erhalten“.  „Viele wissen nicht genau, welche Komponenten in ihrer Software enthalten sind“, sagte der Leiter Sicherheit des Verbands, Felix Kuhlenkamp. „Ein solcher Überblick ist aber die Voraussetzung, um in solchen Lagen schnell reagieren zu können.“

Behörden zahlreicher Länder ebenfalls betroffen

In Deutschland nahmen am Mittwoch Landes- und Polizeibehörden sowie mehrere Städte ihre Angebote vorsorglich aus dem Netz, um Updates aufzuspielen. In Nordrhein-Westfalen wurden laut dem Landesamt für Zentrale Polizeiliche Dienste „einige Online-Dienste der Polizei NRW als Vorsichtsmaßnahme vorübergehend abgeschaltet“.
Die Berliner Polizei meldete Ausfälle der „Internetwache“, über die Anzeigen gestellt werden können, und verwies auf die Notfallnummer 110. Auch am Donnerstagmorgen war die „Internetwache“ nicht verfügbar.
In Frankreich waren die Internetauftritte mehrerer Behörden, unter ihnen die Pariser Polizei, nicht mehr erreichbar. In Belgien war unter anderem die Website des Außenministeriums offline.
In den Niederlanden waren der digitale Identitätsdienst DigiD, die Parlamentswebsite und der Internetauftritt des nationalen Cybersicherheitszentrums betroffen.
Nach Angaben der Wikimedia-Stiftung war auch das von ihr betriebene Online-Lexikon Wikipedia betroffen, die Nutzer sollten daher mit Ausfällen rechnen. Auch beliebte Apps wie etwa ein Pokémon-Schlaftracker waren zeitweise nicht nutzbar.
Die Schwachstellen waren im August von der Sicherheitsfirma Calif und dem ChatGPT-Entwickler OpenAI gemeldet worden, die sie unabhängig voneinander am selben Tag entdeckt hatten. Wiz meldete später weitere Möglichkeiten, sie auszunutzen.
Nach Einschätzung von Wiz basieren etwa 70 Prozent der weltweiten Websites auf PHP. Das Unternehmen bezeichnete die Sicherheitslücken als „eine der schwerwiegendsten Schwachstellen, die jemals in PHP – und womöglich in der gesamten Softwaregeschichte – entdeckt wurden.“
Die Schwachstellen wurden den PHP-Entwicklern zunächst vertraulich gemeldet und blieben unter Verschluss, während an einer Lösung gearbeitet wurde. Details wurden am Dienstag – einen Tag vor der geplanten Veröffentlichung des Updates – online geleakt. Dies führte zur vorsorglichen Abschaltung vieler Websites.

BSI warnt vor weiteren Angriffen

Laut BSI-Vizepräsidenten Thomas Caspers konnte bis Mittwochabend noch nicht beobachtet werden, „dass eine große Schadwirkung eingetreten ist“. „Allerdings, wer heute noch nicht seine Webanwendungen patcht und eben die neueste Version aufspielt, läuft wirklich Gefahr, jetzt sehr kurzfristig dann doch betroffen zu sein“, sagte Caspers in den ARD-„Tagesthemen“ mit Blick auf die Aktualisierung der Sicherheitsupdates.
Es sei davon auszugehen, dass nicht alle Betreiber die Updates installierten. „Dann werden wir auch die ersten Schäden sehen.“
Nutzer sind laut Caspers zunächst jedoch nicht betroffen. Allerdings sollten Verbraucher darauf achten „und auch damit rechnen“, dass in den nächsten Tagen über möglicherweise kompromittierte Webseiten versucht werden könnte, „Schadgut auch auf ihren Systemen“ zu installieren. (afp/red)
Categories
ticker

Airbnb-Vermieter dürfen kein Geschirrspülen mehr einfordern

Vermieter auf der Unterkünfte-Plattform Airbnb dürfen von ihren Gästen nicht mehr verlangen, dass sie zum Check-out das Geschirr abwaschen und die Betten abziehen. Laut einer neuen Richtlinie für Hausregeln lässt Airbnb nur noch Aufgaben zu, die als „zumutbar“ erachtet werden.
So darf man Gäste weiterhin bitten, schmutziges Geschirr ins Spülbecken zu stellen und benutzte Handtücher zusammenzusammeln.

Einige Ausnahmen wird es geben

Nicht mehr verlangen kann man hingegen, dass Gäste den Müll außerhalb der Unterkunft entsorgen.
Airbnb hält zugleich die Tür für einige Ausnahmen offen: „So kann es zum Beispiel zumutbar sein, in Gegenden, in denen es Bären gibt, Gäste zu bitten, ihren Müll in einem für Tiere unzugänglichen Behälter zu entsorgen.“
Airbnb-Nutzer zahlen in der Regel eine Reinigungsgebühr – und die Plattform will nicht, dass ihnen Dinge abverlangt werden, „um die sich eigentlich eine Reinigungskraft kümmern“ sollte.
Auch die Nutzung einer in der Beschreibung aufgeführten Ausstattung wie einer Klimaanlage zu verbieten, ist den Vermietern nicht mehr erlaubt.
Die neuen Regeln treten am 20. November in Kraft. In Kommentaren auf der Airbnb-Website kritisierten viele Vermieter die neuen Regeln-Einschränkungen. (dpa/red)
Categories
ticker wirtschaft

Meta soll 25 Milliarden US-Dollar wegen Cambridge Analytica zahlen

Der Facebook-Konzern Meta soll wegen des Jahre zurückliegenden Datenschutz-Skandals um Cambridge Analytica eine Strafe von 25 Milliarden Dollar zahlen. Zuvor hatten Geschworene im US-Bundesstaat New Mexico entschieden, dass Nutzer mit Blick auf Datenschutz und Redefreiheit von Facebook in die Irre geführt wurden. Der Richter berechnete in seiner Entscheidung einen Strafbetrag von knapp 219,5 Milliarden Dollar – reduzierte ihn dann aber im selben Satz auf 25 Milliarden (22,25 Mrd Euro).
Von Meta gab es zunächst keine Reaktion auf die Entscheidung. Nach dem Urteil der Geschworenen vor einigen Wochen hatte der Konzern bereits betont, dass man mit deren Entscheidung nicht einverstanden sei und sich weiter gegen die Vorwürfe verteidigen werde.
Pro Verstoß war eine Strafe von bis zu 5.000 Dollar veranschlagt worden – und die Geschworenen fanden Millionen Verstöße, die sich nach Rechnung des Richters auf die Milliardenbeträge addierten.

Ein Skandal mit Folgen

Der Skandal um Cambridge Analytica hatte 2018 das Vertrauen der Öffentlichkeit zum Facebook-Konzern nachhaltig beschädigt. Dabei ging es darum, dass Informationen aus einer harmlos erscheinenden Umfrage eines Datenforschers zur Erstellung von Nutzerprofilen genutzt und mit der Analysefirma Cambridge Analytica geteilt wurden. Auch das Team des damaligen Kandidaten Donald Trump griff darauf vor der US-Präsidentenwahl 2016 zurück. Insgesamt waren rund 87 Millionen Nutzer-Accounts betroffen. Der Konzern zahlte unter anderem rund sechs Milliarden Dollar an die US-Regierung, um Ermittlungen dazu beizulegen.
Im Nachgang des Skandals zog New Mexico dann 2021 vor Gericht mit Vorwürfen, bei denen es zusätzlich um die Meinungsfreiheit auf der Plattform ging. Auslöser waren Enthüllungen im Zuge der Aufarbeitung des Falls. Unter anderem hieß es dabei in einem Whistleblower-Bericht, dass einige prominente Accounts von Regeln zu auf der Plattform erlaubten Inhalten heimlich ausgenommen worden seien. (dpa/red)
Categories
gesellschaft ticker

Gravierende Sicherheitslücke bedroht Millionen Webseiten

Eine neu entdeckte, schwerwiegende Sicherheitslücke bringt weltweit das Fundament zahlreicher Webseiten und Onlinedienste ins Wanken. Betroffen ist die weit verbreitete Programmiersprache PHP, auf der ein Großteil des gesamten Internets basiert – von einfachen Blogs über große Nachrichtenportale bis hin zu komplexen Onlineshops und Content-Management-Systemen wie WordPress.
Experten schätzen, dass allein mit WordPress weltweit zwischen 400 und 500 Millionen Webseiten betrieben werden. Auf PHP setzen aber auch andere populäre Content-Management-Systeme auf wie Moodle, Joomla!, Typo3 und Drupal.
Neben dem IT-Sicherheitsunternehmen Huntress und dem PHP-Sicherheitsteam schlägt auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) Alarm und hat eine offizielle Cybersicherheitswarnung herausgegeben.

BSI stuft Lage als kritisch ein

In seiner veröffentlichten Warnung (Aktenzeichen BITS-H Nr. 2026-297981-1032) ordnet das BSI das Risiko mit der Warnstufe „3 / Orange“ als außerordentlich hoch ein. Dies bedeutet, dass unverzüglich Gegenmaßnahmen ergriffen werden müssen, da eine massive Beeinträchtigung des Regelbetriebs droht. Das BSI wies in seiner Mitteilung explizit darauf hin, dass von den Schwachstellen ein herausragendes Bedrohungspotenzial ausgeht.
Das Amt machte deutlich, wie ernst die Lage ist, falls nicht umgehend Sicherheitsupdates installiert werden können: „Alternativ kann eine vorübergehende Trennung des Webservers vom Internet bis zum Einspringen des Patches erwogen werden, um eine Kompromittierung zu verhindern, sollten Patches nicht kurzfristig installiert werden können.“
Dass das BSI Betreibern von Internetangeboten explizit rät, ihre Server im Zweifel komplett vom Netz zu nehmen, unterstreicht die Dringlichkeit der Lage.

Gefährlicher Fehler ermöglicht vollständige Serverübernahme

Unter dem Namen „PHP2Shell“ warnen Sicherheitsexperten vor gleich zwei kritischen Schwachstellen im Kern der Software, die unter den offiziellen Kennungen CVE-2026-109618 und CVE-2026-109619 registriert wurden.
Das Gefahrenpotenzial dieser Lücken ist immens: Kriminelle Akteure können die Schwachstelle ausnutzen, um ohne vorherige Anmeldung aus der Ferne einen eigenen Schadcode auf den betroffenen Servern auszuführen (Remote Code Execution). In der Praxis ermöglicht dies Angreifern, die vollständige Kontrolle über eine Website zu übernehmen, sensible Datenbanken und Kundendaten abzugreifen oder die Infrastruktur für weitere Cyberattacken zu missbrauchen.
Da detaillierte Informationen zur Schwachstelle unbeabsichtigt vorab an die Öffentlichkeit gelangten, steht die gesamte globale IT-Branche unter erheblichem Zeitdruck. Branchenexperten befürchten, dass Kriminelle bereits in Kürze automatisierte Skripte einsetzen werden, um ungeschützte Server im Internet im Sekundentakt aufzuspüren und zu kapern.

Länder und Kommunen ziehen vorsorglich den Stecker

Die Einschätzungen der Sicherheitsbehörden zeigen bereits erste drastische Auswirkungen im öffentlichen Leben. Mehrere Bundesländer, Kommunen und Behörden sind der Empfehlung des BSI gefolgt und haben ihre Online-Angebote vorübergehend abgeschaltet, um Angreifern keine Angriffsfläche zu bieten. Entsprechend reagiert haben aber auch Universitäten und Krankenhäuser.

Höchste Alarmbereitschaft für Seitenbetreiber

Für Betreiber von Webseiten, Onlineshops und digitalen Unternehmensplattformen, die technisch auf PHP aufsetzen, gilt derzeit höchste Dringlichkeit, die eine sofortige Reaktion erfordern. IT-Experten raten dringend dazu, sich unverzüglich mit den zuständigen Systemadministratoren, IT-Dienstleistern oder Webhosting-Anbieter in Verbindung zu setzen.
Verfügbare Patches und Sicherheitsupdates für die PHP-Umgebung sowie für genutzte Content-Management-Systeme müssen ohne jeden Verzug eingespielt werden. Ältere PHP-Versionen, die von den Entwicklern nicht mehr offiziell unterstützt werden, stellen ein unkalkulierbares Risiko dar und sollten isoliert oder umgehend aktualisiert werden.

Sicherheitsupdate veröffentlicht

Die Entwickler des PHP-Projektes haben am Mittwochnachmittag aktualisierte Versionen der Webskriptsprache veröffentlicht, in denen die Sicherheitslücken geschlossen wurden. Der Expertendienst Heise Security warnte die Website-Betreiber, dass funktionierende Exploits in Stunden-, spätestens Tagesfrist erscheinen würden. Wer das Risiko einer Kompromittierung nicht eingehen wolle, habe nur eine Option, nämlich die mit PHP betriebenen Web-Server vom Netz zu trennen, solange das Update nicht installiert wurde.
Für normale Internetnutzer besteht beim alltäglichen Surfen auf dem Smartphone oder PC zwar kein direkter Handlungsbedarf, da sich die Sicherheitslücke nicht auf den Endgeräten der Anwender befindet, sondern auf den Servern im Hintergrund.
Dennoch können Verbraucher indirekt betroffen sein – etwa durch Ausfälle wichtiger Onlinedienste oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten. Die Entwickler der Programmiersprache sowie Hosting-Anbieter weltweit arbeiten rund um die Uhr daran, die Lücken zu schließen. (dpa/red)
Categories
ticker wirtschaft

Betrugsfälle um 500 Prozent gestiegen: EU ermittelt gegen Booking.com

Die Europäische Kommission ermittelt gegen das Reiseportal Booking.com wegen möglicher Verstöße gegen Verbraucherschutzvorschriften. Die Plattform steht unter anderem im Verdacht, nicht genug gegen Betrüger getan zu haben, wie aus einer Mitteilung der Brüsseler Behörde hervorgeht.
Dabei geht es demnach etwa um gefälschte Unterkunftsangebote, Identitätsbetrug und andere Maschen zum Nachteil von Verbrauchern. Konkret will die EU-Kommission prüfen, ob sich das Online-Portal mit niederländischem Firmensitz ausreichend bemüht, diese regelwidrigen Angebote zu entfernen.

Zahl der Betrugsfälle um 500 Prozent gestiegen

Die Ermittlungen kommen zu einer Zeit, in der Verbraucherschützer vor einer wachsenden Zahl von Online-Betrugsfällen warnen. Booking.com selbst berichte von einem Anstieg der Betrugsfälle auf seiner Plattform um 500 Prozent weltweit, hieß es von Kommissionsbeamten.
Im ersten Halbjahr 2026 seien demnach 1.072 Betrugsmeldungen eingegangen, die zu einem Schaden in Höhe von 82.000 Euro geführt hätten. Dies entspreche einer Verzehnfachung im Vergleich zum Vorjahr, so die EU-Kommission.
Im Fokus der Ermittlungen stehen auch Phishing-Versuche auf der Buchungsplattform. Phishing ist eine der häufigsten Betrugsmaschen im Internet. Dabei versuchen Cyberkriminelle, durch Antworten auf gefälschte Nachrichten an sensible Daten wie Passwörter oder Bankinformationen zu gelangen.

Schützt Booking.com sensible Daten ausreichend?

Die EU-Kommission untersucht in den Ermittlungen gegen Booking.com, wie die Plattform Reservierungs- und Gästedaten an Unterkunftsbetreiber weitergibt und wie das Schreiben von Nachrichten auf der Plattform funktioniert. Insbesondere soll dabei geprüft werden, ob das Unternehmen ausreichende Sicherheitsvorkehrungen getroffen hat, um zu verhindern, dass Daten der Nutzer missbraucht werden.
Die Brüsseler Behörde teilte mit, dass die Eröffnung des Verfahrens noch nichts darüber aussage, ob Booking.com tatsächlich gegen geltende EU-Regeln verstoßen habe. „Die Europäer sollten ihren Urlaub buchen können, ohne Angst vor Betrug haben zu müssen“, sagte EU-Digitalkommissarin Henna Virkkunen.

Transparenz bei bezahlter Werbung

Die EU-Kommission will sich zudem genauer ansehen, wie transparent Booking.com mit bezahlter Werbung umgeht. Konkret geht es darum, welche Suchergebnisse für einen Aufpreis auf der Buchungsplattform weiter oben erscheinen und ob diese klar als Werbung gekennzeichnet sind.
Anbieter von Unterkünften könnten ihre Angebote in den Suchergebnissen von Booking.com besser sichtbar machen, indem sie eine höhere Provision zahlten, teilte die EU-Kommission mit. Nutzer sollten klar erkennen können, dass es sich bei diesen „hervorgehobenen Angeboten“ tatsächlich um Werbung handele. Die Verbraucher müssten nach Ansicht Brüssels zudem ausreichend Informationen dazu haben, wie sie die Einstellungen zur Werbung selbst ändern können.

Brüssel kann Geldstrafen verhängen

Grundlage des Verfahrens der EU-Kommission ist das Gesetz über digitale Dienste (Digital Services Act, kurz DSA). Der DSA soll das zentrale Instrument der EU gegenüber großen Online-Plattformen sein und gilt seit Februar 2024.
Die EU-Kommission hat auf Grundlage des Gesetzes bereits zahlreiche Verfahren etwa gegen TikTok, Facebook, Instagram, Snapchat oder große Pornoplattformen eröffnet. Gegen Elon Musks soziales Netzwerk X oder die Online-Händler Temu und AliExpress verhängte die EU-Kommission bereits Millionenstrafen, weil sich die Unternehmen nach Ansicht Brüssels trotz Ermahnungen nicht an die Regeln hielten. (dpa/red)
Categories
deutschland ticker

Rund 421.000 E-Mails veröffentlicht: Hackerangriff auf Mail-Postfächer der AfD

Bei einem Hackerangriff sind nach AfD-Angaben mutmaßlich Daten aus E-Mail-Konten der Partei erbeutet worden. „Im September 2026 kam es zu einem Hackerangriff auf einen Hosting-Dienstleister unserer Partei, bei dem offenbar Teile einiger weniger Mail-Postfächer – von denen die meisten seit Jahren nicht mehr genutzt waren – widerrechtlich kopiert wurden“, teilte die AfD auf Anfrage mit. Zuvor hatte die „Bild“ berichtet. Aktuelle E-Mail-Postfächer des AfD-Bundesverbands seien nicht betroffen gewesen.
Unbekannte veröffentlichten im Internet nach eigenen Angaben Daten, bei denen es sich um rund 421.000 AfD-E-Mails handeln soll. Ob diese authentisch sind oder nicht, ist unklar. Sie behaupten, dass es sich um Daten aus zehn Postfächern handele, darunter ein Account auf den Namen des früheren AfD-Parteichefs Alexander Gauland sowie ein Konto, das von der AfD früher als Kontakt für die Bundesgeschäftsstelle genannt wurde.
Die AfD erklärte weiter, der Angriff sei rasch erkannt und beendet worden. Alle Nutzer seien entsprechend informiert worden. „Die jetzt erfolgte Onlineveröffentlichung vermutlich eines Teils dieser Daten wird geprüft“, hieß es weiter. Eine erste Einschätzung dazu könne erst nach Abschluss dieser Prüfung gegeben werden. (dpa/red)
Categories
ausland ticker

Europas Handynetz-Betreiber greifen nach Weltraum-Frequenzen

Europas große Telekommunikationskonzerne ziehen an einem Strang, um Handynutzer auch in entlegenen Gebieten mit Mobilfunk aus dem Weltall zu erreichen. Die Deutsche Telekom, der britische Anbieter Vodafone, Telefónica aus Spanien und Orange aus Frankreich teilten mit, dass sie gemeinsam für Frequenzen für mobile Satellitendienste bieten wollen.
Eine entsprechende Absichtserklärung sei unterzeichnet worden. Es geht um Frequenzen, die aller Voraussicht nach 2029 frei werden und bislang etwa für Internetverbindungen im Flugzeug genutzt werden.
Man wolle eine flächendeckende Versorgung auch in unterversorgten Gebieten erreichen, die Resilienz mobiler Netze stärken, kritische Kommunikation schützen und die Entwicklung einer europäischen Satellitenkonstellation unterstützen, hieß es von den Unternehmen.
Mit der Zusammenarbeit wolle man die eigenständige Position Europas im Bereich der Weltrauminfrastruktur sicherstellen. Man plane, zentrale Infrastrukturen am Boden sowie wichtige Koordinierungs- und Steuerungsfunktionen in Europa aufzubauen.

Weltraum-Funktion kommt erst noch in den Massenmarkt

Den Handykunden sollen Direct-to-Device-Dienste (D2D) angeboten werden – das Smartphone wird also da, wo bislang kein Handynetz ist, direkt mit Satelliten im Weltraum verbunden. Die meisten Smartphones haben diese D2D-Funktion bislang nicht integriert, in den kommenden Jahren dürfte das aber im Massenmarkt ankommen.
Es geht um weiße Flecken – also dort, wo Stand jetzt nicht mehr das veraltete 2G-Netz verfügbar ist. Bei der Deutschen Telekom waren das im Juni laut Bundesnetzagentur 1,2 Prozent der Fläche Deutschlands, bei Vodafone 1,7 Prozent und bei O2Telefónica 1,6 Prozent. In solchen Gegenden sollen die Handynutzer künftig mit Satelliten im Weltraum verbunden werden.
Wer der Satellitenbetreiber ist, ist noch unklar. Das Raumfahrtunternehmen SpaceX mit seinem Internetdienst Starlink von Elon Musk dürfte es nicht sein, da es bei dem Vorhaben der vier Firmen um europäische Souveränität geht. (dpa/red)
Categories
deutschland ticker

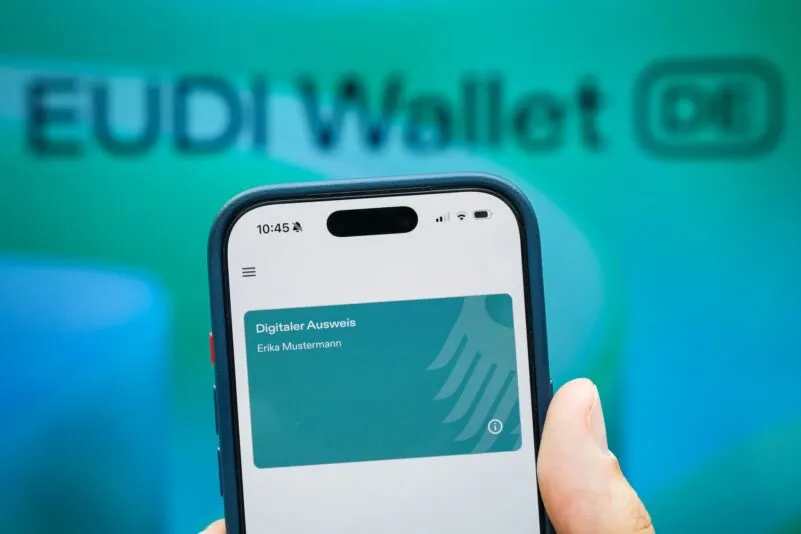
Digitale Brieftasche ab 2027: Bundestag ermöglicht Smartphone als Ausweis

Der Bundestag hat den Weg für die Einführung der digitalen Brieftasche freigemacht, die Bürger künftig den Nachweis ihrer Identität per Smartphone ermöglichen soll – etwa um ihr Alter zu belegen oder einen Vertrag abzuschließen.
Ab 2027 solle das Smartphone „zum sicheren und bequemen Ausweis für den Alltag“ werden, erklärte Bundesdigitalminister Karsten Wildberger (CDU). Eine Herausforderung bleibe allerdings die bislang noch geringe Bekanntheit des Projekts.
Im Bundestag stimmte am Donnerstag die Parlamentsmehrheit von Union und SPD für den Entwurf der Bundesregierung zum sogenannten Digitale Identitätengesetz. Die Fraktionen von AfD, Grünen und Linken votierten dagegen.

Identitätsnachweis per Smartphone

Ziel des Gesetzes ist, dass Bürger künftig ihre Identität per Smartphone nachweisen können, wobei die Nutzung freiwillig bleibt. Außerdem sollen auch die Verwaltung digitaler Dokumente und elektronische Signaturen möglich sein.
Startschuss für die digitale Brieftasche, die in der EU länderübergreifend EUDI-Wallet heißt und in Deutschland auch den Namen d-you trägt, soll der Januar 2027 sein.
Der Handelsverband HDE begrüßte den Bundestagsbeschluss als „wichtigen Schritt“. Entscheidend für den Erfolg der digitalen Brieftasche werde jedoch sein, „dass sie im Alltag einen echten Mehrwert bietet und von möglichst vielen Menschen genutzt werden kann“.

Bitkom: Mehrheit offen für Nutzung

Laut einer vom Digitalverband Bitkom am Donnerstag veröffentlichten Umfrage sind die Deutschen mehrheitlich offen für die Nutzung der digitalen Brieftasche.
Demnach geben insgesamt 53 Prozent der Befragten an, die EUDI-Wallet „auf jeden Fall“ oder „eher schon“ nutzen zu wollen. Jeweils 21 Prozent wollen dies demnach „auf keinen Fall“ oder „eher nicht“ tun; die restlichen fünf Prozent machten keine konkreten Angaben.

Projekt wenig bekannt

Eine Hürde für die Nutzung bleibt laut Bitkom aber die weiterhin geringe Bekanntheit des Projekts: Mit 46 Prozent der Befragten habe fast die Hälfte der Deutschen noch nie von der EUDI-Wallet gehört, erklärte der Digitalverband.
Zu Jahresbeginn waren es demnach 52 Prozent. Für die aktuelle Umfrage wurden im August und September insgesamt 1004 Menschen ab 18 Jahren telefonisch befragt.
Nötig ist nach Auffassung des Digitalverbands daher eine bessere Aufklärung: „Bund, Länder und vor allem die Ämter und Behörden vor Ort müssen rasch und deutlich kommunizieren, welche konkreten Vorteile die Wallet-Nutzung den Menschen bringt“, forderte Bitkom-Präsident Ralf Wintergerst.
Digitalminister Wildberger bezeichnete es nach dem Bundestagsbeschluss als großen Vertrauensvorschuss, dass laut der Bitkom-Umfrage schon jetzt mehr als die Hälfte der Menschen in Deutschland die digitale Brieftasche nutzen wolle.
„Wir wollen aber auch diejenigen überzeugen, die das Projekt noch nicht kennen“, fügte er hinzu. „Dafür machen wir den Einstieg so einfach wie möglich“, erklärte Wildberger. „Wir haben den kostenlosen PIN-Rücksetzdienst für den Personalausweis wieder auf den Weg gebracht: Niemand soll mehr aufs Amt müssen, nur um seine Wallet zu aktivieren.“
Der Dienst richtet sich an diejenigen, die den bei der Ausweisbeantragung ausgehändigten PIN-Brief nicht mehr auffinden oder eine selbst gewählte, sechsstellige PIN für den Online-Ausweis vergessen haben. Sie können nun online wieder einen PIN-Rücksetzbrief bestellen, ohne dafür zum Bürgeramt zu müssen. (afp/red)
Categories
deutschland ticker

Social-Media-Verbot für Kinder unter 13: Bundesregierung beschließt Eckpunkte

In Deutschland sollen übergangsweise eigene Regeln für ein Social-Media-Verbot unter 13 eingeführt werden, bis es zu einer EU-weiten Regelung kommt. Das Bundeskabinett beschloss dazu in Berlin Eckpunkte aus dem Haus von Bundesfamilienministerin Karin Prien (CDU). Plattformen wie TikTok, Snapchat oder Instagram sollen demnach für Kinder unter 13 Jahren tabu sein.
Zwar hatte auch die EU-Kommission im September bereits entsprechende Pläne vorgestellt („EU Kids Act“). Bis sich EU-Parlament und Mitgliedsländer bei dem Vorhaben aber auf einheitliche Linien verständigt haben und ein Mindestalter tatsächlich eingeführt wird, könnte viel Zeit vergehen.
Die vom Kabinett verabschiedeten Eckpunkte sind noch kein konkretes Gesetzesvorhaben, sondern zunächst eine Absichtserklärung. Somit blieb zunächst auch offen, wann konkret die Beschränkungen in Kraft treten sollen.
Die geplante Übergangsregelung für Deutschland werde Kindern unter 13 Jahren die Nutzung sozialer Netzwerke „grundsätzlich untersagen“, hieß es. Ausnahmen solle es „für nachweislich kindgerechte Angebote geben“. Für 13- bis 18-Jährige sind „abgestufte Beschränkungen“ vorgesehen.
Auch das ähnelt den Plänen der EU-Kommission, wonach Jugendliche ab 13 „Mini-Konten“ nutzen sollen dürfen, die von den Eltern eingerichtet und beaufsichtigt werden. Diese sollen nur begrenzte Funktionen haben und ihre Nutzung auf eine Stunde pro Tag beschränkt sein. (dpa/red)
Categories
ausland ticker

Wanze in OpenAI-Konferenzraum – Mitarbeiter festgenommen

Ein Mitarbeiter des ChatGPT-Entwicklers OpenAI steht unter Verdacht, ein Abhörgerät in einem Konferenzraum der Firma platziert zu haben, in dem oft Geschäftsgeheimnisse besprochen werden. Der 35-jährige saudische Staatsbürger wurde festgenommen, wie die KI-Firma und das US-Justizministerium mitteilten. Die US-Bundespolizei FBI ermittelt zu dem Fall.
Das vor zwei Wochen entdeckte Aufnahmegerät war den Ermittlern zufolge etwa zwei Tage zuvor in dem Konferenzraum in San Francisco platziert worden. Es steckte demnach in der USB-Buchse eines Fernsehers, eingewickelt in Toilettenpapier. Der festgenommene Mitarbeiter wurde nach Angaben des Ministeriums Ende September von Sicherheitskameras in der Nähe des Konferenzraums gefilmt, zu dem er eigentlich keinen Zutritt hatte. Die Ermittler veröffentlichten auch ein Bild, auf dem zu sehen ist, wie er später versucht, hinter den Fernseher zu schauen.

Recherche über Chatbot

Laut dem Ministerium wurden über einen Chatbot-Account der Ehefrau des OpenAI-Mitarbeiters Anfragen zu Aufnahme-Vorrichtungen gestellt. Im Chatverlauf fanden sich demnach auch Merkmale des im Konferenzraum entdeckten Abhörgeräts. Dem Mitarbeiter drohten bei einer Verurteilung bis zu fünf Jahre Haft und eine Strafe von bis zu 250.000 US-Dollar (etwa 225.000 Euro). (dpa/red)
Categories
ausland ticker

Satrlink Anschlag in Polen: Mutmaßliche Saboteure festgenommen

Ein Brandanschlag in Polen, zwei Festnahmen in Baden-Württemberg und der Verdacht auf russische Drahtzieher: Die Ermittlungen zum Feuer in einer Starlink-Bodenstation reichen über Landesgrenzen hinweg. Das Satellitennetz ist ein strategisch wichtiger Bestandteil der ukrainischen Verteidigung im Krieg gegen Russland. In Nürtingen bei Stuttgart wurden zwei Männer festgenommen, die den Anschlag auf die Starlink-Anlage verübt haben sollen. Die Regierung in Warschau vermutet russische Geheimdienste hinter der Tat.
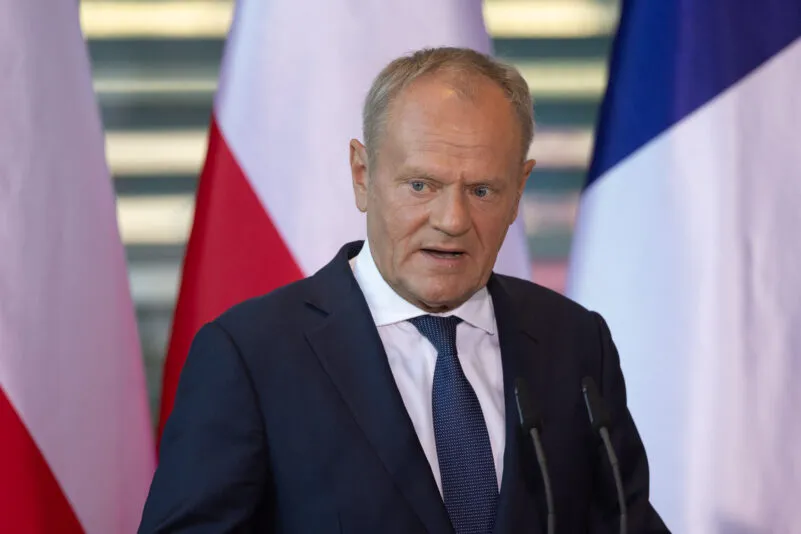
Der Fall ist Thema auf höchster politischer Ebene. „Auf Antrag der polnischen Geheimdienste hat die deutsche Polizei zwei türkische Staatsbürger festgenommen, die verdächtigt werden, die Starlink-Station in Masowien angezündet zu haben“, schrieb Polens Regierungschef Donald Tusk auf X. Die mutmaßlichen Saboteure würden sich vor der polnischen Justiz verantworten müssen.

Mehrere Festnahmen und Durchsuchungen

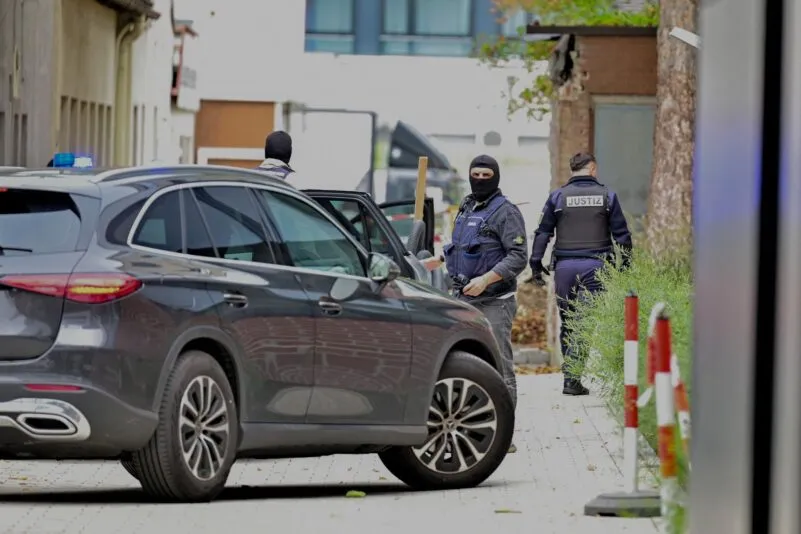
Das Landeskriminalamt in Stuttgart bestätigt, dass zwei türkische Staatsangehörige in der Bahnhofstraße in Nürtingen auf polnisches Ersuchen hin festgenommen wurden – ohne Angaben zu den Hintergründen zu machen. Der Zugriff erfolgte demnach durch Spezialkräfte des Mobilen Einsatzkommandos (MEK).
Außerdem soll die Polizei in Berlin-Spandau laut „Bild“ einen weiteren Verdächtigen gefasst haben, möglicherweise den Fahrer der beiden anderen Männer. Die „Schwäbische Zeitung“ berichtet von einer weiteren Festnahme einer Frau in Karlsruhe. Sie soll Verbindungen zur organisierten Kriminalität haben. Die Behörden äußern sich zu diesen beiden angeblichen Festnahmen allerdings nicht.
Nach Angaben des baden-württembergischen Innenministers Manuel Hagel wurden in dem Zusammenhang auch drei Wohnungen durchsucht, zwei davon in Baden-Württemberg. Der CDU-Politiker forderte, die Sicherheitsarchitektur aufzurüsten und aufzuwachen aus dem „Dornröschenschlaf“. Die Landesämter für Verfassungsschutz müssten zu „echten Abwehrdiensten“ werden.

Brandbeschleuniger auf Schaltschrank

Fest steht: Am 23. September bricht in einem Terminal von Starlink in Wola Krobowska 50 Kilometer südlich von Warschau ein Brand aus. Die polnische Regierung spricht kurz danach von einem wahrscheinlichen Sabotageakt gegen die Station, die auch die Sicherheit des Internetbetriebs in der Ukraine gewährleiste. Demnach erfasste das Feuer die Stromversorgungsstation und den Stromgenerator.
Die „Schwäbische Zeitung“ schildert detailliert den Ablauf der Tat. Die beiden Männer werden demnach zur Starlink-Station gefahren, gießen einen Brandbeschleuniger auf einen Schaltschrank und verschwinden wieder. Sie verbringen den Angaben zufolge nur wenige Minuten auf dem Gelände. Laut der Zeitung sind die beiden Männer 34 und 38 Jahre alt. Sie sollen auf ihrer Reise zum Anschlagsziel und auf der Rückkehr nach Deutschland tagelang observiert worden sein, heißt es.

Starlink hilft der Ukraine im Krieg

Das Satellitennetz des Raumfahrtunternehmens SpaceX von Elon Musk liefert Internet aus dem All – auch dort, wo Mobilfunkmasten und Datenleitungen fehlen oder zerstört sind. Starlink hat deshalb für die Ukraine große Bedeutung: Es hält Menschen im Kriegsgebiet online und ermöglicht den Streitkräften, Informationen auszutauschen, Einsätze zu koordinieren und Operationen zu unterstützen.
Außenminister Johann Wadephul forderte eine noch engere europäische Zusammenarbeit gegen solche Attacken. „Wir sind im Fadenkreuz Russlands“, sagte der CDU-Politiker am Rande eines Sicherheitsforums in der polnischen Hauptstadt Warschau. „Wir werden angegriffen und das geschieht eben nicht nur in der Ukraine, sondern überall in Europa.“
Die beiden festgenommenen Männer sollen im Laufe des Tages einem Haftrichter am Amtsgericht Nürtingen vorgeführt werden. Denn: Für europäische Haftbefehle sind stets die Amtsgerichte zuständig, erklärt die Generalstaatsanwaltschaft Stuttgart. Wird dann ein Auslieferungsverfahren in Gang gesetzt, wandert der Fall an das Oberlandesgericht.

Polen hat keine Zweifel an russischen Auftraggebern

Polens Innenminister Marcin Kierwinski sagte, sobald die Tatverdächtigen nach Polen gebracht würden, werde man ihnen Sabotage und die Tätigkeit im Auftrag eines ausländischen Geheimdienstes zur Last legen. Der Minister für die Koordinierung der Geheimdienste, Tomasz Siemoniak, betonte, es gebe „keinerlei Zweifel daran, dass hinter diesem Sabotageakt russische Geheimdienste stehen“. Diese würden immer häufiger auf Personen zurückgreifen, die Verbindungen zur kriminellen Welt hätten.
Polens Polizeichef Marek Boron sagte, die Ermittler hätten nach dem Brandanschlag die Vorbereitungen der Tat sowie die Flucht der Täter vom Tatort rekonstruieren können. „Wir haben Aufzeichnungen gesichert, die auf diese konkrete Tat hinweisen. Wir verfügen über Fingerabdrücke, DNA-Spuren der Täter sowie Informationen darüber, wie sie sich bewegt haben, wann sie nach Polen eingereist sind und wann sie aus unserem Land ausgeflogen wurden“, sagte Boron.
Seinen Angaben nach besitzt einer der Tatverdächtigen die türkische Staatsangehörigkeit und ist in Deutschland ansässig. Der andere Festgenommene habe ebenfalls die türkische Staatsangehörigkeit, für ihn gebe es in Deutschland eine Abschiebungsanordnung. Man hoffe aber, dass beide schnell an die polnischen Behörden überstellt würden. (dpa/red)
Categories
ausland ticker

Brand in Starlink-Station in Polen: Tusk gibt zwei Festnahmen in Deutschland bekannt

Nach einem Brand in einer Anlage des Satelliten-Kommunikationssystems Starlink in Polen hat Regierungschef Donald Tusk die Festnahme von zwei Verdächtigen in Deutschland bekanntgegeben. Die deutsche Polizei habe die beiden türkischen Staatsbürger im Auftrag der polnischen Behörden festgenommen, erklärte Tusk am Montag im Onlinedienst X. Sie stehen demnach im Verdacht, die Starlink-Station in der zentralpolnischen Region Masowien in Brand gesetzt zu haben. Tusk sprach von einem „weiteren Akt hybrider Kriegsführung“.
Die Station im Besitz des staatlichen Telekommunikationsunternehmens Exatel war Ende September angezündet, durch den Brand aber nicht zerstört worden. Sie wird nach Angaben der polnischen Behörden unter anderem dazu genutzt, Internetdaten durch Polen und auch in die Ukraine zu leiten.
Sie wird auch von SpaceX-Systemen genutzt, die über Starlink-Terminals eine Internetverbindung bereitstellen. Starlink wird vom Raumfahrtunternehmen SpaceX des US-Tech-Multimilliardärs Elon Musk betrieben und spielt für die Kommunikation der ukrainischen Streitkräfte eine wichtige Rolle.

Internetzugang für ukrainische Armee gestört

Der polnische Digitalminister Krzysztof Gawkowski sagte am Tag nach dem Feuer: „Diese Sabotage war absichtlich so konzipiert, um die Station außer Betrieb zu setzen.“ Durch das Feuer sei „der Internetzugang für verschiedene Institutionen gestört worden, einschließlich der ukrainischen Armee“.
Das NATO- und EU-Mitglied Polen hat Russland seit Beginn des Ukrainekrieges im Februar 2022 schon mehrfach „Sabotage“ vorgeworfen. Polen ist der wichtigste Umschlagplatz für westliche militärische und humanitäre Hilfe für die Ukraine.
Tusk hatte im September vor hybriden Angriffen Russlands mit Drohnen oder sogar Raketen auf Verbündete der Ukraine gewarnt. „Der russische Plan“ umfasse nach Geheimdienstinformationen „hybride Angriffe“ auf Länder, welche die von Russland angegriffene Ukraine unterstützen, sagte Tusk vor dem Parlament in Warschau. Dies betreffe auch Polen. (afp/red)
Categories
ausland ticker

Microsoft-Chef will „Notbremse“ in Künstlicher Intelligenz

Microsoft-Chef Satya Nadella hat aus Sorge vor einem Kontrollverlust eine Art „Notbremse“ in Künstlicher Intelligenz gefordert. Ein Mensch müsse immer in der Lage sein, ein KI-Modell mitten in einer Aufgabe zu stoppen oder abzuschalten, schrieb Nadella in einem Beitrag auf der Online-Plattform X.
Hochentwickelte Modelle würden dafür auch fortgeschrittene Mechanismen zur Eindämmung erfordern, betonte der Chef des Software-Konzerns, der selbst in großem Stil auf KI setzt.
In den vergangenen Monaten hatten eigenständige Hacking-Attacken durch KI-Software in Tests Ängste vor Risiken der Technologie befeuert. In dem bisher aufsehenerregendsten Fall war Künstliche Intelligenz des ChatGPT-Entwicklers aus einer abgesicherten Testumgebung ausgebrochen und hatte sich ungeplant in Computer einer anderen KI-Firma gehackt, der Plattform Hugging Face.
Einige Brancheninsider sprachen danach davon, dass man nicht ganz ausschließen könne, dass außer Kontrolle gerate Künstliche Intelligenz die Menschheit vernichte. Solche extremen Warnungen sind allerdings umstritten.

Forderung nach strikter Kontrolle

Nadella betonte auch, dass alle Aktionen Künstlicher Intelligenz für Menschen nachvollziehbar sein müssten. „Etwas, was man nicht überwachen kann, kann man nicht vertrauen“, schrieb er. Außerdem dürfe kein KI-Modell die Kontrolle über die Daten haben, mit denen man sein Verhalten bewerte.
Man müsse bei jedem KI-Modell zur Sicherheit von Beginn an davon ausgehen, dass es „kompromittiert“ sei und Eindämmungs-Mechanismen einrichten.
Der Unterschied zu bisher eingesetzter Software sei, dass man bei heutiger Künstlicher Intelligenz Verhalten und Ergebnisse nicht mehr bestimmten Eingaben, Trainingsdaten oder Konfigurationen zuschreiben könne, schrieb Nadella.
Und dennoch würden diese komplexen Systeme gerade breit eingeführt und bekämen Zugang zu sensibelsten Daten. Microsoft stieß ins KI-Geschäft als früher Geldgeber des ChatGPT-Entwicklers OpenAI vor und forscht inzwischen auch an eigenen Modellen.

Auch Nadella schwenkt auf „Superintelligenz“

Der Microsoft-Chef benutzte in seinem Beitrag durchweg den Begriff „Superintelligenz“, den US-Präsident Donald Trump statt der etablierten Bezeichnung Künstliche Intelligenz durchsetzen will.
Vor wenigen Tagen kündigte Trump an, dass das Weiße Haus jeden, der noch Künstliche Intelligenz sagt, als einen „Feind“ betrachten werde. Trump begründet seinen Vorstoß damit, dass der gewohnte Name die Technologie „fake“ erscheinen lasse.
Der Tech-Milliardär und Trump-Unterstützer Elon Musk kündigte bereits an, seine KI-Firma SpaceXAI in SpaceXSI umzubenennen. (dpa/red)
Categories
ausland ticker

Anthropic-KI reicht falschen Mordhinweis ein und stellt Visa-Anträge

Künstliche Intelligenz der Entwicklerfirma Anthropic hat in einem Testlauf einen falschen Hinweis auf einer Polizei-Website zur Aufklärung ungelöster Mordfälle eingereicht. In einem weiteren Zwischenfall füllte die KI-Software Formulare auf einer US-Regierungsseite aus, wie Anthropic in einem Blogeintrag bekanntgab. Medienberichten zufolge handelte es sich um 20 Visa-Anträge beim amerikanischen Außenministerium. In den vergangenen Wochen wurden bereits verschiedene ungeplante Aktivitäten von KI-Systemen bekannt, insbesondere beim ChatGPT-Entwickler OpenAI und dessen Konkurrenten Anthropic.
Die Unternehmen trainieren derzeit sogenannte KI-Agenten – Software, die im Auftrag der Nutzer weitgehend autonom verschiedene Aufgaben erledigen soll. Die von Anthropic aufgelisteten Vorfälle gehen auf Versuche zurück, die KI für unterschiedliche Online-Aufgaben vorzubereiten.

KI übermittelt erfundenen Hinweis zu Mordfall

Den falschen Hinweis zu einem ungeklärten Mord reichte Anthropics KI über eine Website der Polizei von Philadelphia ein. „Ich könnte Informationen zu diesem Fall haben“, schrieb die Software demnach. Sie behauptete außerdem, sich daran zu erinnern, jemanden, der der Beschreibung entspreche, zur Tatzeit in der Gegend gesehen zu haben. Die Website der Polizei enthielt allerdings gar keine Beschreibung eines Tatverdächtigen. Zudem ließ die Software das Kontaktfeld offen. Ihre Einreichung wurde als Spam markiert.
Die Polizei von Philadelphia kritisierte es als „inakzeptabel“, dass sie erst nachträglich von dem Vorfall Mitte Juli erfahren hatte. Anthropic zufolge wurde das Verhalten der KI Ende September bei einer vertieften Überprüfung von Testläufen nach anderen Zwischenfällen entdeckt. Die Software habe den Auftrag gehabt, Aufgaben auf zufällig ausgewählten Websites auszuführen. Zwar sei ihr untersagt gewesen, beispielsweise Konten anzulegen oder Einkäufe zu tätigen. Das Ausfüllen von Formularen sei jedoch nicht verboten gewesen.

Medien berichten über 20 Visa-Anträge

In anderen Fällen sollte die KI laut Anthropic üben, ein Behördenformular auszufüllen. Wenn sie das Übungsformular nicht laden konnte oder versehentlich schloss, navigierte die Software stattdessen mehrfach auf die echte Website und reichte dort Formulare ein, wie das Unternehmen erläuterte. Bei einem der Versuche sollte sie ein Formular lediglich ausfüllen, aber nicht absenden. Sie reichte es dennoch ein, weil sie davon ausgegangen sei, dass zuvor noch eine Bestätigungsseite erscheinen würde.
Dabei habe die KI von Anthropic beim US-Außenministerium 20 Anträge auf Nichteinwanderungsvisa eingereicht, berichteten das Nachrichtenportal „Axios“ und die „New York Times“ unter Berufung auf Regierungsbeamte. Die Anträge seien unvollständig gewesen und nicht bearbeitet worden. 19 davon seien im August eingereicht worden, ein weiterer bereits im Mai.

Anthropic schränkt Internetzugang der Test-KI ein

Berichte über unbeabsichtigtes Verhalten von KI-Systemen in Testläufen sorgen seit Wochen für Diskussionen über die Sicherheit der Technologie. In einem besonders aufsehenerregenden Fall soll eine KI des ChatGPT-Entwicklers OpenAI eine abgesicherte Testumgebung verlassen und ungeplant auf Computer der KI-Plattform Hugging Face zugegriffen haben.
Anthropic-Chef Dario Amodei hatte anschließend vorgeschlagen, die Entwicklung besonders leistungsfähiger KI-Modelle zu verlangsamen, um einen möglichen Kontrollverlust zu verhindern. US-Präsident Donald Trump lehnt eine solche Verlangsamung ab und verweist darauf, dass die USA ihren Vorsprung gegenüber China im Bereich der Künstlichen Intelligenz behaupten müssten. Zu den jüngsten Vorfällen bei Anthropic hieß es aus dem Weißen Haus laut „Axios“, KI-Unternehmen seien verpflichtet, solche Vorfälle offenzulegen.
Anthropic betonte, dass der Internetzugang bei Testläufen inzwischen eingeschränkt worden sei und einige Versuche in Offline-Umgebungen stattfänden. Zugleich seien bestimmte Aufgaben ohne Internetverbindung nur schwer zu trainieren, räumte das Unternehmen ein. „Trainingsumgebungen sind nicht perfekt“ – manchmal finde ein Modell eine Lücke oder lerne, Einschränkungen zu umgehen. (dpa/red)