Foto: Sean Gallup/Getty Images/John MACDOUGALL/AFP via Getty Images/Montage: Epoch Times
An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.
Stromsteuersenkung bleibt aus
Der Haushaltsausschuss hat sich auf den Bundeshaushalt 2027 geeinigt. Geplant sind Ausgaben von rund 555 Milliarden Euro. Die Neuverschuldung steigt damit auf etwa 123 Milliarden Euro. Mit den Sondervermögen sind es insgesamt rund 210 Milliarden Euro. Die versprochene Stromsteuersenkung für alle bleibt dabei jedoch aus. Geplante Sozialkürzungen werden abgemildert, die Plastiksteuer gestrichen und die Zuckersteuer verschoben.
Der Bundestag hat die umstrittene Geheimdienstreform beschlossen. Bisher sammeln Deutschlands Nachrichtendienste vor allem Informationen. Künftig sollen sie nach dem Vorbild ausländischer Geheimdienste auch „operative“ Befugnisse erhalten. Um konkrete Gefahren abzuwehren, sollen sie etwa Hackerangriffe durchführen, bestimmte Daten manipulieren und künstliche Intelligenz zur Auswertung nutzen können.
Am frühen Freitagmorgen ist das Auto des Chefredakteurs der Plattform „NIUS“, Julian Reichelt, in Berlin-Charlottenburg abgebrannt. Das Fahrzeug wurde nahezu vollständig zerstört. Da eine politisch motivierte Brandstiftung nicht ausgeschlossen werden kann, hat der Staatsschutz die Ermittlungen übernommen. Reichelt spricht von einem gezielten Anschlag und verdächtigt dabei Linksextremisten.
Eine weltweite Störung legte Microsofts Cloud-Dienste wie Outlook, Teams und Copilot in 74 Ländern stundenlang lahm. Zeitweise gab es 130.000 Störungsmeldungen zu Outlook. Microsofts Wiederherstellungsversuche blieben zunächst erfolglos. Bereits im August hatte ein ähnlicher Ausfall aufgrund von Problemen mit der Cloud-Infrastruktur für Störungen gesorgt.
Absatzprobleme in China, hohe Kosten und ein Sparprogramm setzen Mercedes-Benz unter Druck. Nun erwägt das Management um Vorstandschef Ola Källenius sogar Werksschließungen und stoppt weitere Investitionen in deutsche Standorte. Außerdem sollen Arbeitskosten gesenkt und Stellen abgebaut werden.
Ein Cybersicherheitsexperten bei der Arbeit (Symbolbild). - Foto: mediaphotos/iStock
In Kürze:
Eine mit dem chinesischen Staat verbundene Hackergruppe nutzte laut Microsoft das KI-Tool ARTEX für Angriffe auf Hunderte Organisationen weltweit.
Über gestohlene Zugangsdaten von ConnectWise versuchten die Hacker, sich bei mehr als 2.250 Cloud-Umgebungen von Kunden anzumelden.
ConnectWise empfiehlt, die betroffenen Anwendungsverbindungen deaktiviert zu lassen, bis Wiederherstellungsanweisungen vorliegen.
Eine mit dem chinesischen Staat verbundene Hackergruppe nutzte ein KI-Tool, um Cyberangriffe auf Hunderte Organisationen weltweit zu beschleunigen.
Dazu gehörte auch ein Angriff auf das US-Technologieunternehmen ConnectWise, wie Microsoft am 21. Oktober berichtete.
Angriff über das chinesische KI-Tool ARTEX
Microsoft führte einen Diebstahl von Anmeldedaten für die Cloud-Backup-Anwendung von ConnectWise auf die Gruppe „Storm-0940“ zurück. Diese Hackergruppe ist mit dem chinesischen Staat verbunden und wird von Microsoft seit 2021 beobachtet.
Die gestohlenen Zugangsdaten ermöglichten es den Angreifern, einzudringen. Betroffen sind Kunden, die Microsofts Cloud-Dienste nutzen und ConnectWise-Anwendungen bereits Zugriff auf ihre Umgebungen gewährt hatten.
Die Hacker setzten ARTEX ein, ein in China entwickeltes KI-Tool zur Sicherheitsprüfung. Damit automatisierten sie laut Microsoft Angriffe auf Regierungsbehörden, Rüstungsunternehmen, Finanzinstitute, Technologieunternehmen und andere Organisationen.
In mehreren Fällen gelang es der Gruppe binnen drei Stunden nach dem ersten Angriff, privilegierten Zugriff auf Cloud-Systeme der Einrichtungen und Organisationen zu erhalten.
ConnectWise bestätigte am 26. Oktober gegenüber der englischsprachigen Ausgabe der Epoch Times den unbefugten Zugriff auf Anwendungsidentitäten im Zusammenhang mit seinem Cloud-Backup-Dienst. Der Dienst war früher bekannt unter dem Namen SkyKick.
Das Unternehmen gab an, die betroffenen Verbindungen deaktiviert zu haben. Der Cloud-Backup-Dienst sowie zwei integrierte Dienste – SaaS Security und Cloud Management – seien dadurch unterbrochen worden. Derzeit dauern die Ermittlungen und Korrekturmaßnahmen an.
Es gebe keine Anzeichen dafür, dass Backup-Daten der Kunden kompromittiert worden seien, sagte ConnectWise.
Die identifizierten kompromittierten Zugangsdaten und Identitäten seien mittlerweile bereinigt. Seit der Umsetzung dieser Maßnahmen habe das Unternehmen zudem keine erfolgreichen Bedrohungsaktivitäten in den von ihm überwachten Umgebungen beobachtet.
Manny Rivelo, CEO von ConnectWise, sagte, die dem Unternehmen vorliegenden Beweise – darunter auch von Microsoft bereitgestellte Informationen – deuteten darauf hin, dass eine mit dem chinesischen Staat verbundene Gruppe für den Angriff verantwortlich sei.
„Staatliche Akteure nehmen zunehmend die Software-Lieferkette ins Visier, da eine einzige vertrauenswürdige Verbindung den Zugang zu vielen Organisationen ermöglichen kann“, sagte Rivelo in seinem Statement.
Rivelo warnte auch, dass die Sicherung der ConnectWise-Systeme nicht zwangsläufig zur Folge habe, dass bereits bestehende Zugriffe auf die Cloud-Umgebungen der Kunden unterbunden würden:
„Diese Maßnahmen beseitigen keine unbefugten Zugriffe, die möglicherweise bereits innerhalb einzelner Kunden etabliert wurden; diese erfordern eine separate Überprüfung.“
In einem Update vom 26. Oktober teilte ConnectWise mit, dass man sich weiterhin auf die schrittweise Wiederherstellung der Cloud-Backup-Dienste vorbereite.
Das Unternehmen erklärte, dass zunächst der Zugriff auf bestehende Backups ermöglicht werde, gefolgt von der vollständigen erneuten Registrierung für den Dienst. Es gab nicht an, ab wann Partner mit der Wiederherstellung von Daten beginnen könnten.
Das Unternehmen riet den Kunden, die betroffenen Anwendungsverbindungen deaktiviert zu lassen, bis sie Wiederherstellungsanweisungen erhalten, und ihre Microsoft-365-Umgebungen auf unbefugte Aktivitäten zu überprüfen.
Wie die KI-gestützten Angriffe funktionieren
ConnectWise stellt IT-Dienstleistern, die Computersysteme für andere Unternehmen verwalten, entsprechende Technologien zur Verfügung. Seine Cloud-Backup-Anwendungen sind autorisiert, auf die Microsoft-365-Umgebungen der Kunden zuzugreifen.
Durch den Zugriff auf die Anmeldedaten der Anwendungen konnten die Hacker Zugriffsversuche unternehmen, ohne dass Mitarbeiter sich anmelden oder neue Anfragen genehmigen mussten. Microsoft sagte, Storm-0940 habe ARTEX verwendet, um Scans, Passwortversuche und die Ausnutzung der den kompromittierten Anwendungen gewährten Berechtigungen zu automatisieren.
Die Gruppe versuchte, sich über die kompromittierten ConnectWise-Anwendungen bei mehr als 2.250 Cloud-Umgebungen von Kunden anzumelden. Diese Zahl bezieht sich auf Zugriffsversuche, nicht auf bestätigte Verstöße.
Bei mehreren Organisationen erlangten die Angreifer privilegierten Zugriff. Microsoft beobachtete, dass sie Cloud-Ressourcen untersuchten, Anmeldedaten für Anwendungen änderten und versuchten, Berechtigungen zu ändern.
Solche Änderungen könnten es Angreifern ermöglichen, den Zugriff auch dann aufrechtzuerhalten, wenn die ursprünglich kompromittierten Anmeldedaten deaktiviert wurden. Microsoft sagte, dass ein erfolgreicher Zugriff nicht zwangsläufig bedeute, dass Kundendaten gestohlen worden seien.
ARTEX sollte ursprünglich Sicherheitsexperten helfen
ARTEX wurde zuvor bei Angriffen auf südkoreanische Finanzinstitute und japanische Unternehmen identifiziert. Japanische Ermittler fanden ARTEX auf sechs Servern im Ausland, die etwa 80 Unternehmen ins Visier nahmen. Microsoft ordnete diese früheren Angriffe nicht Storm-0940 zu.
ARTEX wurde ursprünglich entwickelt, um Sicherheitsexperten zu helfen, Computersysteme auf Schwachstellen zu testen. Die Software nutzt KI, um Operationen zu planen, andere Tools zu steuern und mit minimalem menschlichem Eingriff verschiedene Wege in ein Netzwerk zu erschließen.
Microsoft erklärte, dass die Automatisierung es Storm-0940 ermöglichte, Operationen gleichzeitig durchzuführen und gestohlene Anmeldedaten mit hoher Geschwindigkeit auszunutzen. Und:
„Aufgrund des hohen Tempos der Aktivitäten bleibt den Verteidigern nur sehr wenig Zeit, auf diese Warnmeldungen zu reagieren.“
Obwohl die meisten Angriffsversuche scheiterten, gab Microsoft an, dass die Gruppe privilegierten Zugriff erlangt habe, der in vielen Organisationen fortbestehen könnte.
In einigen betroffenen Umgebungen haben Angreifer Anmeldeinformationen und Berechtigungen von Anwendungen verändert, was möglicherweise unbefugten Zugang ermöglichte, selbst nachdem die ursprünglich kompromittierte Anwendung gesichert wurde.
Der Entwickler von ARTEX, der online unter dem Namen Autumn-27 bekannt ist, verurteilte den Missbrauch des Tools in einer öffentlichen Erklärung vom 8. Oktober und bestritt jegliche Beteiligung an den gemeldeten Angriffen. Der Entwickler kündigte an, dass das Projekt keine öffentlichen Updates und Wartungsunterstützung mehr erhalte und in den Closed-Source-Bereich übergehe.
Das chinesische Cybersicherheitsunternehmen ThreatBook gab am 16. Oktober bekannt, dass ARTEX ursprünglich als persönliches Projekt seines Produktleiters für RedAgents entstanden sei.
Das Unternehmen räumte ein, dass die Open-Source-Version in bedeutenden Sicherheitsvorfällen im Finanzsektor missbraucht worden sei und keine integrierten Sicherheitskontrollen besitze.
Microsoft bestätigte den Eingang einer Anfrage der Epoch Times, gab jedoch keinen weiteren Kommentar ab. ThreatBook reagierte nicht auf eine Bitte um Stellungnahme, auch der ARTEX-Entwickler reagierte nicht.
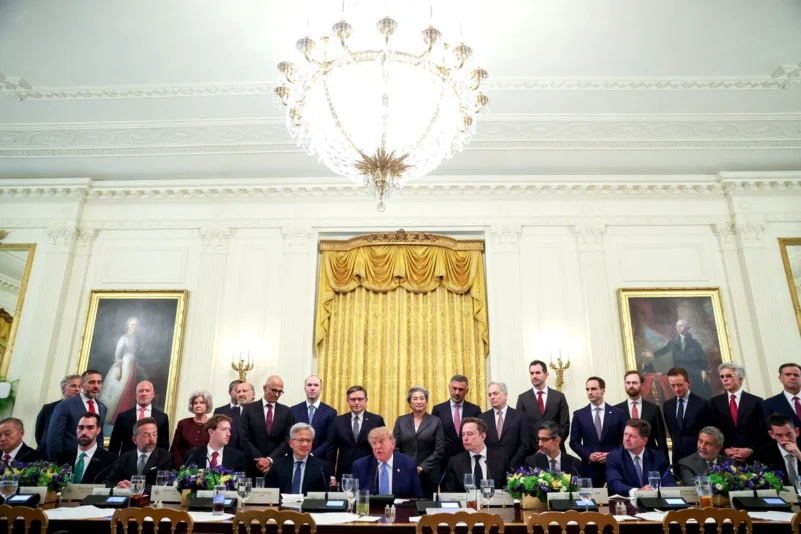
US-Präsident Donald Trump gibt am 29. September 2026 im East Room des Weißen Hauses eine Erklärung. An seiner Seite sind Führungskräfte von Unternehmen und Mitglieder seines Kabinetts bei einem Treffen über Künstliche Intelligenz. - Foto: Kevin Dietsch/Getty Images
In Kürze:
Trump und führende Tech-Manager unterzeichnen freiwillige KI-Vereinbarung.
Unternehmen sollen interne Kontrollen, Audits und Risikoprüfungen etablieren.
Die Vereinbarung setzt auf Selbstregulierung und gemeinsame Sicherheitsstandards.
US-Präsident Donald Trump und führende Vertreter der Technologiebranche haben eine freiwillige Vereinbarung über Standards und Kontrollen für Künstliche Intelligenz (KI) unterzeichnet.
Die Vereinbarung kam nach einem Treffen mit Branchenführern am Dienstag, 29. September, im Weißen Haus zustande. Trump bezeichnete sie während einer Pressekonferenz nach dem Treffen als „eine Verfassung, gewissermaßen“.
„Sie ist wirklich eine Form des Schutzes“, sagte Trump.
Trump, Regierungsvertreter und der republikanische Sprecher des Repräsentantenhauses, Mike Johnson, trafen sich mit CEOs der Technologiebranche angesichts zunehmender Debatten über die Risiken von KI und darüber, ob regulatorische Leitplanken erforderlich sind, um Bedrohungen für die Cybersicherheit abzuwehren.
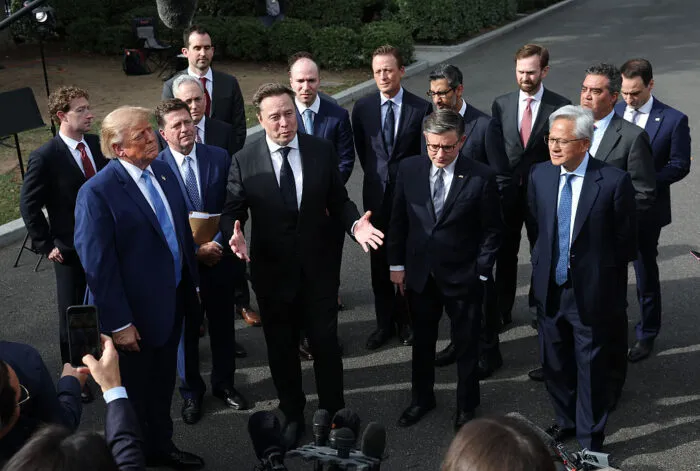
Elon Musk, Donald Trump, Mark Zuckerberg, Jensen Huang und Mike Johnson sprechen am 29. September 2026 nach einem KI-Treffen vor dem Weißen Haus.
Foto: Kevin Dietsch/Getty Images
Trump veröffentlichte den Text der Vereinbarung Stunden nach der Unterzeichnung in den sozialen Medien.
Interne Kontrollen und Prüfungen
Die Vereinbarung beginnt mit dem Satz: „Wir glauben, dass jedes Unternehmen dafür verantwortlich ist, seine Technologie sicher und auf eine Weise zu entwickeln, die Vertrauen bei Kunden und der Öffentlichkeit schafft“. Dies gelte insbesondere für Unternehmen, die sogenannte Frontier-Modelle – also die leistungsfähigsten KI-Modelle an der technologischen Spitze – trainieren und einsetzen.
Meta-CEO Mark Zuckerberg sagte Reportern nach dem Treffen, dass es sich um eine Reihe von Prinzipien und Verpflichtungen für KI-Unternehmen handele, „robuste interne Kontrollen“ einzuführen und mögliche Probleme mit der Technologie zu erkennen.
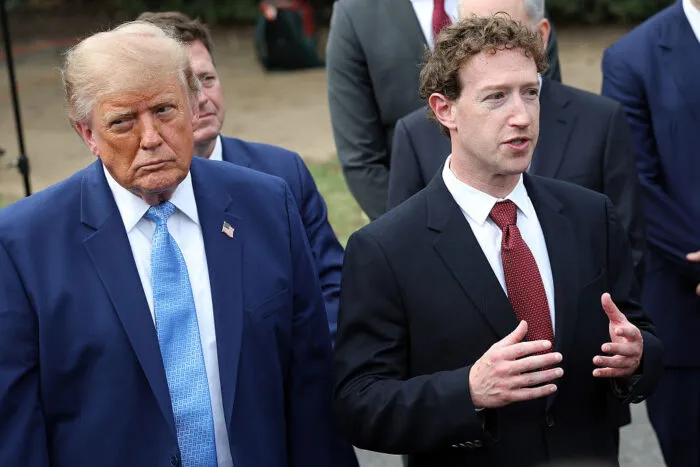
Mark Zuckerberg spricht am 29. September 2026 gemeinsam mit US-Präsident Donald Trump nach einem Treffen zur künstlichen Intelligenz vor dem Weißen Haus.
Foto: Kevin Dietsch/Getty Images
Laut dem Text soll dies mit Prüfungen und internen Kontrollen zur Risikobewertung, externen Prüfern und Evaluatoren sowie der Zusage verbunden werden, dass der Vorstand jedes Unternehmens die Prüfberichte unabhängig bewertet.
Die freiwillig teilnehmenden Unternehmen erklärten sich außerdem bereit, sich regelmäßig zu treffen. Ziel sei es „Standards und bewährte Verfahren festzulegen, um die Sicherheit ihrer Systeme zu verbessern“, heißt es im Text.
Trump setzt auf Selbstregulierung
„Es besteht die Überzeugung, dass es eine sehr starke Selbstregulierung geben sollte. Und wir haben automatisch eine Regulierung durch das Justizministerium, das FBI und all das. Aber die Selbstregulierung ist sehr wichtig“, sagte Trump.
Dies beinhalte, wie er sagte, „Selbstkontrolle“.
US-Präsident Donald Trump spricht am 29. September 2026 im Weißen Haus bei einem Treffen zur künstlichen Intelligenz. Mit dabei sind unter anderem NVIDIA-CEO Jensen Huang und Elon Musk.
Foto: Kevin Dietsch/Getty Images
Zuckerberg sagte, die Vereinbarung sei für die KI-Sicherheit nicht als „das Einzige gedacht, was wir jemals tun werden“. Weiter sagte er: „Dies ist ein Anfang und eine Vereinbarung, auf die sich die gesamte Branche einigen könnte.“
Anthropic-CEO Dario Amodei sagte gegenüber Reportern: „[…] ich denke, die Technologie birgt sehr reale Risiken. Und, wissen Sie, der Mechanismus, wie wir diese Risiken angehen, wird noch diskutiert.“
Balance zwischen Innovation und Aufsicht
Johnson sagte am Montag gegenüber dem „Fox Business Network“, dass das Treffen in Washington darauf abzielen werde, „das richtige Gleichgewicht“ zwischen Innovation und Aufsicht zu finden. Er fügte hinzu, dass die Vereinigten Staaten kein Moratorium für die Entwicklung von KI benötigten, „weil wir das Rennen gegen China verlieren werden“.
Amodei, Zuckerberg, OpenAI-Präsident Greg Brockman, X- und SpaceX-CEO Elon Musk sowie NVIDIA-Präsident und -CEO Jensen Huang gehörten laut einer von Trump veröffentlichten Sitzordnung zu den Teilnehmern des Mittagessens am Dienstag im East Room des Weißen Hauses.
Ebenfalls anwesend waren Amazon-Gründer Jeff Bezos sowie Führungskräfte von Google, Microsoft, Palantir, Palo Alto Networks, AMD, Broadcom und Exiger.
US-Präsident Donald Trump spricht am 29. September 2026 bei einem Treffen mit Technologievertretern über künstliche Intelligenz im Weißen Haus in Washington.
Foto: Kent Nishimura/AFP via Getty Images
KI-Sicherheitsvorfälle
Das Treffen fand vor dem Hintergrund mehrerer bekannt gewordener Sicherheitsvorfälle mit KI-Systemen statt.
OpenAI hatte zuvor mitgeteilt, dass seine KI-Agenten aus einer Testumgebung ausgebrochen seien.
Forscher berichteten anschließend über weitere Vorfälle im Zusammenhang mit OpenAI-Modellen, darunter die Übernahme einer deutschen Website, das Hochladen schädlicher Softwarepakete auf die RubyGems-Plattform sowie Angriffe auf Websites von Universitäten und Regierungsbehörden.
Auch KI-Modelle von Anthropic, Meta und Google versuchten, in die Systeme von Unternehmen, Organisationen, Universitäten und Behörden einzudringen. Bei einigen Vorfällen waren die Versuche erfolgreich, bei anderen scheiterten sie.
Anthropic veröffentlichte Anfang September einen 154-seitigen Bericht, in dem beschrieben wird, wie kriminelle Akteure seinen Claude-Chatbot für verschiedene Aktivitäten wie die Ausspähung von Bewegungen des US-Militärs und die Erforschung der Entwicklung biologischer Waffen nutzten.
Der Entwickler von ChatGPT teilte am Montag, 28. September, mit, dass er zum zweiten Mal innerhalb von drei Monaten das Training und die Veröffentlichung eines seiner fortschrittlichsten Modelle aussetzen werde, nachdem es die Sicherheitsstandards des Unternehmens nicht erfüllt habe.
Die Vorfälle haben die Debatte über zusätzliche Sicherheitsvorkehrungen, staatliche Aufsicht und die weitere Entwicklung von KI verstärkt.
Trump hat wiederholt gesagt, dass die USA die Entwicklung von KI nicht durch zusätzliche Vorgaben einschränken sollten. Andernfalls, so Trump, könnten die USA ihre Position gegenüber China gefährden.
„Wir liegen jetzt vor China und allen anderen, und ich möchte, dass das so bleibt“, sagte Trump am Dienstag bei dem Treffen mit den KI-Führungskräften.
„Die einzige Möglichkeit, dafür zu sorgen, dass es so bleibt, besteht darin, genau das zu tun, was wir gerade tun. Wir wollen das Wachstum nicht abwürgen. Gleichzeitig wollen wir, dass die Menschen ehrlich handeln. Wir wollen, dass sie vertrauenswürdig sind, und deshalb haben wir das Justizministerium. Deshalb haben wir das FBI. Deshalb haben wir staatliche Stellen, die sehr effektiv sind, wenn Menschen beschließen, einen sehr dunklen und gefährlichen Weg einzuschlagen“, fuhr er fort.
Autofahrer sollen vom Tankrabatt profitieren. - Foto: Jan Woitas/dpa
In Kürze:
Führungszeugnisse können ab Oktober auch digital beantragt werden.
Hecken dürfen wieder geschnitten werden.
EU untersagt Verwendung mancher Ewigkeitschemikalien.
Mehr Geld für Dachdecker und Gerüstbauer.
Im Oktober kommt das Alkoholverbot an Bahnhöfen, Kraftstoff soll wieder billiger werden, außerdem endet die Sommerzeit. Nachfolgend ein Blick auf die Neuerungen im kommenden Monat.
Tanken soll wieder billiger werden
Nach monatelangem Frust an der Zapfsäule gibt es für Autofahrer einen Lichtblick: Vom 1. Oktober bis zum 31. Dezember soll die Energiesteuer auf Diesel und Benzin um rund 14 Cent pro Liter gesenkt werden. Einschließlich Mehrwertsteuer ergibt sich laut Regierung eine Entlastung von rund 17 Cent pro Liter. Bundestag und Bundesrat brachten dies unmittelbar vor dem letzten Septemberwochenende auf den Weg. Bereits im Frühjahr hatte es einen zweimonatigen Tankrabatt gegeben.
Alkoholverbot an Bahnhöfen
Bis Mitte Oktober soll an allen 5.400 Bahnhöfen in Deutschland ein Alkoholverbot eingeführt werden. Die Deutsche Bahn hatte im September mit der Anpassung der Hausordnungen in einigen Bahnhöfen begonnen. Inzwischen ist der Konsum von Alkohol etwa am Berliner Hauptbahnhof sowie an den Bahnhöfen in Kiel und Braunschweig verboten. Ausgenommen von dem Verbot bleibt der Ausschank in der Bahnhofsgastronomie. Auch das Mitführen von verschlossenen alkoholischen Getränken in Taschen bleibt erlaubt. Die Einhaltung sollen DB-Sicherheitskräfte und Bundespolizei überwachen. Bei Verstößen drohen Platzverweise und Hausverbote.
Elektronische Speicherung von Vollmachten und Verfügungen
Ab dem 1. Oktober können auf Wunsch der Vollmachtgeber elektronische Abschriften von Vorsorgevollmachten, Betreuungsverfügungen und Patientenverfügungen im Zentralen Vorsorgeregister (ZVR) der Bundesnotarkammer hinterlegt werden. Bislang können für registrierte Vorsorgeverfügungen nur wesentliche Angaben im Register eingetragen werden. Die Vorsorgedokumente selbst sind jedoch nicht einsehbar. Künftig kann etwa ein Arzt eine Patientenverfügung sofort elektronisch abrufen und entsprechend handeln. Die Registrierung im ZVR ist nach Angaben der Bundesnotarkammer kostenlos.
Auch der Kauf und Verkauf von Immobilien wird digitaler. Künftig sollen Notare, Gerichte und Behörden die erforderlichen Dokumente und Daten vollständig elektronisch austauschen können. Papierunterlagen und Postwege sollen dadurch weitgehend entfallen. Die entsprechenden Regelungen beschloss der Bundestag in diesem Jahr. Ab dem 1. Januar 2027 wird der elektronische Austausch bundesweit Pflicht.
EU-Verbot von Ewigkeitschemikalien
Seit Oktober 2024 gilt eine EU-Verordnung, die schrittweise den Einsatz bestimmter per- und polyfluorierter Alkylverbindungen (PFAS) einschränkt. Diese Stoffe sind biologisch nicht abbaubar und werden deshalb auch Ewigkeitschemikalien genannt. Ab dem 10. Oktober wird die Verwendung bestimmter Stoffe in Textilien, Leder- und Schuhwaren, in Papierverpackungen für Lebensmittel wie Pizzakartons sowie in verschiedenen Kosmetika verboten.
Ende Oktober wird die Uhr umgestellt. Die Winterzeit beginnt in der Nacht vom 24. auf den 25. Oktober, um 3.00 Uhr morgens werden die Uhren dann um eine Stunde zurückgedreht. Diese Nacht ist also eine Stunde länger. Im Anschluss an die Zeitumstellung wird es morgens früher hell, während die Sonne am Nachmittag früher untergeht.
Heckenschnitt-Verbot endet
Am 30. September läuft die im Bundesnaturschutzgesetz geregelte jährliche Schonzeit für Hecken und andere Gehölze aus. Ab dem 1. Oktober dürfen Hecken demnach wieder zurückgeschnitten werden. Ab dem 1. März des kommenden Jahres gilt dann wieder die Schonzeit, die dem Artenschutz dienen soll.
Microsoft stellt Support für bestimmte Produkte ein
Für zahlreiche Microsoft-Produkte und -Dienste endet im Oktober der Support. Ein wichtiger Termin für Nutzer ist der 13. Oktober: An diesem Tag endet unter anderem der Support für Office 2021 sowie für Windows 11 Home und Pro in der Version 24H2. Daneben stellt Microsoft den Support für eine Reihe von Unternehmensprodukten, Entwicklerwerkzeugen und Azure-Diensten ein. Danach gibt es für diese Produkte keine Sicherheitsupdates und keinen technischen Support mehr.
Digitales Führungszeugnis
Wer ein Führungszeugnis benötigt, kann es ab dem 1. Oktober auch digital beantragen und elektronisch ausstellen lassen. Es kann aber auch weiterhin persönlich bei einer Meldebehörde beantragt und in Papierform ausgestellt werden. Die Gebühr beträgt in beiden Fällen 13 Euro. Kostenlos ist es, wenn es für die Ausübung eines Ehrenamts benötigt wird.
Mehr Lohn für Dachdecker und Gerüstbauer
Laut einer Tarifeinigung der IG BAU mit den Arbeitgeberverbänden aus dem Jahr 2024 steigen die Tariflöhne für Dachdecker im Oktober dieses Jahres um 3,4 Prozent. Die Ausbildungsvergütung steigt um 50 Euro für Auszubildende im ersten und zweiten Lehrjahr und um 60 Euro im dritten Lehrjahr. Auch die Ecklöhne für Gerüstbauer steigen einer Einigung aus dem vergangenen Jahr zufolge um 4,4 Prozent.
Zwangsvollstreckung digitaler
Ab Oktober wird auch die Zwangsvollstreckung digitaler. So sollen künftig Gerichte, Gerichtsvollzieher, Anwälte, Behörden und Banken Dokumente in deutlich größerem Umfang elektronisch austauschen. Unter anderem müssen Kreditinstitute einen sicheren digitalen Übermittlungsweg für Pfändungs- und Überweisungsbeschlüsse bereitstellen. Der Bundestag hatte im März eine entsprechende Gesetzesänderung beschlossen. Die Neuregelung soll Papier einsparen und die beteiligten Stellen dazu anhalten, stärker digital zusammenzuarbeiten.
Heizperiode beginnt
Sie ist zwar nicht gesetzlich festgelegt, doch in vielen Mietverhältnissen gilt der Zeitraum vom 1. Oktober bis zum 30. April als Heizperiode. In dieser Zeit muss der Vermieter grundsätzlich dafür sorgen, dass die Wohnung ausreichend beheizbar ist. Das gilt auch bei niedrigen Temperaturen außerhalb dieses Zeitraums.
Am 3. April liefen die aktuellen Regeln zur sogenannten Chatkontrolle aus. Nun stehen sie vor einer erneuten Verlängerung. (Symbolbild) - Foto: Annette Riedl/dpa/dpa-tmn
In Kürze:
Das EU-Parlament hat per Dringlichkeitsverfahren die Grundlage für eine Verlängerung der Übergangsregelung zur Chatkontrolle geschaffen.
Tech-Konzerne können weiterhin freiwillig private Nachrichten automatisiert auf Missbrauchsdarstellungen und Grooming überprüfen.
Datenschützer warnen vor anlassloser Überwachung, Eingriffen in die Privatsphäre und möglichen Fehlalarmen durch KI.
Eine dauerhafte EU-Verordnung zur Chatkontrolle bleibt wegen anhaltender Meinungsverschiedenheiten zwischen Parlament, Rat und Kommission blockiert.
Auf Initiative der Europäischen Volkspartei (EVP) hat das EU-Parlament den Weg für eine erneute Verlängerung der im April ausgelaufenen Übergangsregelung zur sogenannten Chatkontrolle freigemacht. Mit 331 zu 304 Stimmen bei elf Enthaltungen votierten die Abgeordneten am Dienstag, 7. Juli, für einen Dringlichkeitsantrag. Parlamentspräsidentin Roberta Metsola hatte diesen auf Betreiben der Mitgliedsstaaten und der EVP-Fraktion auf die Tagesordnung gesetzt.
Damit kann das Parlament noch vor der Sommerpause am Donnerstag über eine weitere Verlängerung der Übergangsregelung abstimmen. Findet diese eine Mehrheit, würde es Tech-Konzernen wie Meta, Google oder Microsoft wieder erlaubt, freiwillig und ohne konkreten Verdacht ihre Dienste nach Material zu durchsuchen, das sexuellen Kindesmissbrauch darstellen könnte.
Bedenken verhinderten eine dauerhafte EU-Verordnung zur Chatkontrolle
Eines konkreten Verdachts bedarf es dabei nicht. Die Anbieter hatten bislang automatisiert private Nachrichten, E-Mails oder Messenger-Dienste nach entsprechendem Material gescannt. Einerseits gelten diese Maßnahmen als potenziell hilfreich im Kampf gegen Kindesmissbrauch und bei der Identifizierung von Tätern.
Andererseits gibt es Bedenken bei Datenschutzbehörden, Bürgerrechtsorganisationen und IT-Experten. Sie warnen davor, dass eine anlasslose Überwachung privater Kommunikation und eine Beeinträchtigung der Privatsphäre unbescholtener Bürger Grundrechte verletzen könnten. Außerdem seien die eingesetzten KI-Systeme nicht unfehlbar und könnten durch Fehlalarme Unschuldige in heikle Lagen bringen. Im Kern würde die Ende-zu-Ende-Verschlüsselung dadurch geschwächt oder durchbrochen.
Eine dauerhafte Verordnung auf EU-Ebene, die Kinderschutz und den Schutz persönlicher Daten und der Privatsphäre in Einklang bringen könnte, ist noch nicht in Sicht. Im Mai 2022 hatte die EU-Kommission einen ersten Verordnungsentwurf vorgelegt. Dieser hätte Anbieter von Kommunikationsdiensten oder sozialen Medien grundsätzlich zur Prüfung von Kommunikation und Dateien auf Missbrauchsmaterial und Grooming verpflichtet. Daher rührt auch die Bezeichnung „Chatkontrolle“.
Datenschützer warnen vor Massenüberwachung
Dieses Vorhaben stieß auf erhebliche Bedenken – unter anderem auch beim Bundesbeauftragten für den Datenschutz und die Informationsfreiheit (BfDI). Generell lagen die Positionen der Mitgliedstaaten weit auseinander. Auch Rat und Parlament konnten keine Einigung über den Verordnungsentwurf erzielen.
Da sich der Streit um Themen wie Verschlüsselung, Verhältnismäßigkeit oder anlasslose Massenüberwachung nicht beilegen ließ, einigte man sich auf eine Übergangslösung. Diese trat 2021/22 in Kraft. Sie erlaubte den Diensten die freiwillige Kontrolle in Form automatisierten Scans nach Missbrauchsdarstellungen und Grooming. Meta & Co. mussten nicht befürchten, sich damit Ärger auf der Grundlage der ePrivacy-Richtlinie einzuhandeln.
Die Übergangsregelung war befristet, sie wurde mehrfach verlängert. Im April 2026 lief sie jedoch aus, ohne dass sich EU-Staaten und Parlament auf eine Anschlussregelung einigen konnten. Im März stimmte das EU-Parlament mit 311 zu 228 Stimmen gegen die Verlängerung der Übergangsregel.
Dauerhafte Lösung über Chatkontrolle weiterhin nicht in Sicht
Kurz vor der Sommerpause übten mehrere EU-Kommissare Druck auf das Parlamentspräsidium aus. Sie befürchteten Rückschläge im Kampf gegen Kindesmissbrauch, falls große Tech-Konzerne ihre freiwilligen Kontrollen nicht fortsetzen könnten. Trotz des Appells mehrerer Datenschutzaufsichtsbehörden der Mitgliedstaaten setzte Parlamentspräsidentin Roberta Metsola eine erneute Abstimmung im Dringlichkeitsverfahren auf die Tagesordnung.
Da sich die angestrebte Regelung bereits in der zweiten Lesung befindet, könnte sie nur mit einer absoluten Mehrheit von 361 Stimmen aller Abgeordneten abgelehnt werden. Da im März bereits keine ausreichende Mehrheit gegen eine Verlängerung zustande kam und am letzten Tag vor der Sommerpause zahlreiche Abgeordnete möglicherweise nicht mehr anwesend sein werden, gilt eine weitere Verlängerung der Übergangsregelung als wahrscheinlich. Ein Scheitern der Abstimmung am Dienstag hätte hingegen eine Weiterleitung des Entwurfs an den zuständigen Innenausschuss zur Folge gehabt. Eine dauerhafte EU-Verordnung zum Kinderschutz ist damit jedoch weiterhin nicht näher gerückt.
Der im Februar 2026 in Betrieb genommene Quantencomputer Euro-Q-Exa im Leibniz-Rechenzentrums der Bayerischen Akademie der Wissenschaften. (Archivbild) - Foto: Malin Wunderlich/dpa
Künstliche Intelligenz, Clouddienste und Online-Netzwerke: Die EU will raus aus der Abhängigkeit von US-Digitalkonzernen.
Die EU-Kommission stellte am Mittwoch, 3. Juni, ein Gesetzespaket vor, mit dem sie europäische Unternehmen fördern und die Daten öffentlicher Stellen vor dem Zugriff aus dem Ausland schützen will.
Ein Überblick über die Pläne:
Wo liegt das Problem?
Die EU verlässt sich bei zahlreichen Technologien auf Dienstleister aus den USA. Zwar nennt die Kommission die USA in ihren Vorschlägen nicht explizit, doch von keinem Staat außerhalb der EU ist die Abhängigkeit so groß.
Halbleiter – das Grundgerüst zahlreicher Technologien – stammen außerdem aus Taiwan und aus China. Im vergangenen Jahr kam es in Europa zu Engpässen, als der chinesische Mutterkonzern hinter dem Hersteller Nexperia im Streit mit der niederländischen Regierung die Produktion stoppte.
Clouddienste
Cloudserver speichern große Datenmengen, von Nachrichten aus Messenger-Apps bis hin zu Firmendaten. Ohne sie funktionieren viele digitale Dienste schlicht nicht.
Weltmarktführer für solche Clouds ist mit großem Abstand der Amazon-Dienst AWS, gefolgt von Microsoft. US-Anbieter dominieren nach Kommissionsangaben insgesamt 70 Prozent des europäischen Marktes.
Die EU-Kommission will Behörden und Regierungen dazu bewegen, auf europäische Anbieter umzusteigen – vor allem auf Open-Source-Programme, bei denen der Quellcode öffentlich verfügbar ist.
Sie schlägt zudem vor, dass öffentliche Stellen von Krankenhäusern über Rathäuser und Polizei bis zu Regierung und Militär nur Dienste nutzen dürfen, bei denen ihre Daten auf Servern in Europa bleiben.
Je nach Sicherheitsstufe sollen nach Vorstellung aus Brüssel zusätzliche Anforderungen gelten: Vorkehrungen gegen Kill Switches und europäische Eigentümer bis hin zur vollen Kontrolle über die Software durch einen EU-Anbieter.
Künstliche Intelligenz
Die führenden KI-Modelle heißen ChatGPT, Claude, Gemini oder Copilot – und gehören den US-Unternehmen OpenAI, Anthropic, Google und Microsoft. Der US-Konzern Nvidia baut Chips für die KI-Entwicklung.
In Europa sind die Investitionen in Künstliche Intelligenz im Vergleich gering.
KI-Modelle sowie Clouddienste brauchen Rechenzentren, die große Datenmengen verarbeiten können. „Europa verfügt heute über ein Drittel der Kapazitäten in den USA, weit weniger als es sollte“, sagte ein EU-Beamter. „Wir müssen aufholen.“
Er schätzt die Nachfrage für das Jahr 2035 auf rund 60 Gigawatt, nach aktuellem Planungsstand könne die EU bis dahin aber nur 42 Gigawatt liefern.
Die Kommission will deshalb dafür sorgen, dass Genehmigungsverfahren schneller gehen und mehr Fördergelder fließen. Für öffentliche Stellen sollen außerdem ähnliche Regeln wie für Clouddienste gelten, sodass die Nachfrage nach europäischen Anbietern steigt.
Halbleiter
Die Chips sind die Grundlage für Computer, Künstliche Intelligenz und stecken in Autos sowie Smartphones. Mit ASML hat die EU in den Niederlanden zwar den Weltmarktführer für die Maschinen, die Halbleiter herstellen, will aber selbst mehr Chips produzieren.
Ein Zwischenziel von 20 Prozent der weltweiten Chipproduktion werde die EU jedoch verfehlen, räumte ein EU-Beamter ein.
Die Kommission will zudem künftig eingreifen können, falls es zu einem Mangel an Halbleitern kommt. Sie will dann eine Liste der Branchen aufstellen, die zuerst an die Chips kommen – sich also über bestehende Lieferverträge hinwegsetzen.
Außerdem will sie gemeinsame Chipeinkäufe der 27 Staaten koordinieren. (afp/red)
Meta-CEO Mark Zuckerberg. - Foto: Godofredo A. Vásquez/AP/dpa
In Kürze:
Meta entlässt etwa 8.000 Mitarbeiter und besetzt 6.000 offene Stellen vorerst nicht.
Der Konzern investiert 115 bis 135 Milliarden US-Dollar in künstliche Intelligenz.
Auch Microsoftbaut im Zuge seiner KI-Strategie Stellen ab.
Der amerikanische Facebook-Konzern Meta beginnt am Donnerstag, 21. Mai, mit dem massiven Abbau von Stellen. Wie die Personalchefin Janelle Gale bereits im April ankündigte, entlässt das Unternehmen etwa 8.000 seiner rund 79.000 Mitarbeiter. Weitere 6.000 offene Positionen werden vorläufig nicht besetzt, berichtete „Bloomberg“. Diese Maßnahme ist Teil einer Umstrukturierung zugunsten großer Investitionen in künstliche Intelligenz (KI), heißt es seitens Meta.
Meta investiert bis zu 135 Milliarden Dollar in KI-Projekte
In einem im April an alle Mitarbeiter versandten Memo schrieb Gale, der Schritt sei Teil der „fortlaufenden Bemühungen, das Unternehmen effizienter zu führen“. Auch wolle Meta „andere Investitionen, die wir tätigen, so ausgleichen“.
Die Entlassungswelle kommt laut „Bloomberg“ nicht überraschend. Die Meta-Mitarbeiter hätten sich schon seit geraumer Zeit um ihre Jobs gesorgt. Hintergrund waren Stellenstreichungen in vielen anderen Bereichen.
„Ich weiß, dass dies eine unerwünschte Nachricht ist und die Bestätigung dieser Tatsache bei allen für Verunsicherung sorgt; angesichts der gegebenen Umstände halten wir dies jedoch für den besten Weg nach vorn“, schrieb Gale.
Meta-CEO Mark Zuckerberg hatte bereits im Januar darauf hingewiesen, dass KI Einsparpotenziale eröffnen könne: „Aufgaben, für die früher große Teams nötig waren, kann heute eine einzelne sehr talentierte Person übernehmen“, sagte er. Gleichzeitig investiert Meta enorme Summen in KI-Projekte: Für dieses Jahr sind Investitionen in einer Größenordnung von 115 bis 135 Milliarden US-Dollar vorgesehen. Das Geld fließt unter anderem in die Entwicklung großer Sprachmodelle und Chatbots. Im Februar kündigte das Unternehmen zudem einen umfangreichen Kauf von Grafikprozessoren bei AMD an, die für KI-Rechenzentren eine zentrale Rolle spielen.
Stellenabbau auch bei Microsoft
Bereits 2022 und 2023 kam es zu großen Entlassungswellen bei Meta. Dabei entließ der Konzern zunächst 11.000, dann noch einmal 10.000 Mitarbeiter. Mark Zuckerberg begründete diese Schritte mit einer personellen Überbesetzung während der Pandemie sowie einer Kosten- und Organisationsoptimierung. Dazu gehörte die Streichung von Projekten und eine Reduzierung der Management-Ebenen. Auch wolle sich das Unternehmen auf die Weiterentwicklung künstlicher Intelligenz konzentrieren.
Auch andere große Technologieunternehmen nehmen angesichts der rasant steigenden Ausgaben für KI-Technologien Personalkürzungen vor. So bot die Microsoft Corp. mehreren Tausend Mitarbeitern in den USA ein freiwilliges Ausscheiden an. Dafür kündigte der Konzern ein einmaliges Ruhestandsprogramm an, berichtete der Nachrichtensender CNBC. Ziel war der Abbau von sieben Prozent der Beschäftigten.
Laut „Forbes“ arbeiteten im Juni weltweit 228.000 Menschen für Microsoft, in den USA waren es 125.000. Somit sind maximal 8.750 Mitarbeiter betroffen, denen der Konzern am 7. Mai ein Angebot unterbreitet hat. Sie haben 30 Tage Zeit, um sich zu entscheiden. Daher ist derzeit noch nicht bekannt, wie viele die Offerte angenommen haben.