Der Facebook-Mutterkonzern Meta ist mit potenziell teuren Klagen konfrontiert. (Symbolbild) - Foto: Anna Ross/dpa
Der Facebook-Konzern Meta soll wegen des Jahre zurückliegenden Datenschutz-Skandals um Cambridge Analytica eine Strafe von 25 Milliarden Dollar zahlen. Zuvor hatten Geschworene im US-Bundesstaat New Mexico entschieden, dass Nutzer mit Blick auf Datenschutz und Redefreiheit von Facebook in die Irre geführt wurden. Der Richter berechnete in seiner Entscheidung einen Strafbetrag von knapp 219,5 Milliarden Dollar – reduzierte ihn dann aber im selben Satz auf 25 Milliarden (22,25 Mrd Euro).
Von Meta gab es zunächst keine Reaktion auf die Entscheidung. Nach dem Urteil der Geschworenen vor einigen Wochen hatte der Konzern bereits betont, dass man mit deren Entscheidung nicht einverstanden sei und sich weiter gegen die Vorwürfe verteidigen werde.
Pro Verstoß war eine Strafe von bis zu 5.000 Dollar veranschlagt worden – und die Geschworenen fanden Millionen Verstöße, die sich nach Rechnung des Richters auf die Milliardenbeträge addierten.
Ein Skandal mit Folgen
Der Skandal um Cambridge Analytica hatte 2018 das Vertrauen der Öffentlichkeit zum Facebook-Konzern nachhaltig beschädigt. Dabei ging es darum, dass Informationen aus einer harmlos erscheinenden Umfrage eines Datenforschers zur Erstellung von Nutzerprofilen genutzt und mit der Analysefirma Cambridge Analytica geteilt wurden. Auch das Team des damaligen Kandidaten Donald Trump griff darauf vor der US-Präsidentenwahl 2016 zurück. Insgesamt waren rund 87 Millionen Nutzer-Accounts betroffen. Der Konzern zahlte unter anderem rund sechs Milliarden Dollar an die US-Regierung, um Ermittlungen dazu beizulegen.
Im Nachgang des Skandals zog New Mexico dann 2021 vor Gericht mit Vorwürfen, bei denen es zusätzlich um die Meinungsfreiheit auf der Plattform ging. Auslöser waren Enthüllungen im Zuge der Aufarbeitung des Falls. Unter anderem hieß es dabei in einem Whistleblower-Bericht, dass einige prominente Accounts von Regeln zu auf der Plattform erlaubten Inhalten heimlich ausgenommen worden seien. (dpa/red)
Eine Sicherheitslücke in der Webskriptsprache PHP gefährdet derzeit viele Webseiten. (Symbolbild) - Foto: Nicolas Armer/dpa
Eine neu entdeckte, schwerwiegende Sicherheitslücke bringt weltweit das Fundament zahlreicher Webseiten und Onlinedienste ins Wanken. Betroffen ist die weit verbreitete Programmiersprache PHP, auf der ein Großteil des gesamten Internets basiert – von einfachen Blogs über große Nachrichtenportale bis hin zu komplexen Onlineshops und Content-Management-Systemen wie WordPress.
Experten schätzen, dass allein mit WordPress weltweit zwischen 400 und 500 Millionen Webseiten betrieben werden. Auf PHP setzen aber auch andere populäre Content-Management-Systeme auf wie Moodle, Joomla!, Typo3 und Drupal.
Neben dem IT-Sicherheitsunternehmen Huntress und dem PHP-Sicherheitsteam schlägt auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) Alarm und hat eine offizielle Cybersicherheitswarnung herausgegeben.
BSI stuft Lage als kritisch ein
In seiner veröffentlichten Warnung (Aktenzeichen BITS-H Nr. 2026-297981-1032) ordnet das BSI das Risiko mit der Warnstufe „3 / Orange“ als außerordentlich hoch ein. Dies bedeutet, dass unverzüglich Gegenmaßnahmen ergriffen werden müssen, da eine massive Beeinträchtigung des Regelbetriebs droht. Das BSI wies in seiner Mitteilung explizit darauf hin, dass von den Schwachstellen ein herausragendes Bedrohungspotenzial ausgeht.
Das Amt machte deutlich, wie ernst die Lage ist, falls nicht umgehend Sicherheitsupdates installiert werden können: „Alternativ kann eine vorübergehende Trennung des Webservers vom Internet bis zum Einspringen des Patches erwogen werden, um eine Kompromittierung zu verhindern, sollten Patches nicht kurzfristig installiert werden können.“
Dass das BSI Betreibern von Internetangeboten explizit rät, ihre Server im Zweifel komplett vom Netz zu nehmen, unterstreicht die Dringlichkeit der Lage.
Unter dem Namen „PHP2Shell“ warnen Sicherheitsexperten vor gleich zwei kritischen Schwachstellen im Kern der Software, die unter den offiziellen Kennungen CVE-2026-109618 und CVE-2026-109619 registriert wurden.
Das Gefahrenpotenzial dieser Lücken ist immens: Kriminelle Akteure können die Schwachstelle ausnutzen, um ohne vorherige Anmeldung aus der Ferne einen eigenen Schadcode auf den betroffenen Servern auszuführen (Remote Code Execution). In der Praxis ermöglicht dies Angreifern, die vollständige Kontrolle über eine Website zu übernehmen, sensible Datenbanken und Kundendaten abzugreifen oder die Infrastruktur für weitere Cyberattacken zu missbrauchen.
Da detaillierte Informationen zur Schwachstelle unbeabsichtigt vorab an die Öffentlichkeit gelangten, steht die gesamte globale IT-Branche unter erheblichem Zeitdruck. Branchenexperten befürchten, dass Kriminelle bereits in Kürze automatisierte Skripte einsetzen werden, um ungeschützte Server im Internet im Sekundentakt aufzuspüren und zu kapern.
Länder und Kommunen ziehen vorsorglich den Stecker
Die Einschätzungen der Sicherheitsbehörden zeigen bereits erste drastische Auswirkungen im öffentlichen Leben. Mehrere Bundesländer, Kommunen und Behörden sind der Empfehlung des BSI gefolgt und haben ihre Online-Angebote vorübergehend abgeschaltet, um Angreifern keine Angriffsfläche zu bieten. Entsprechend reagiert haben aber auch Universitäten und Krankenhäuser.
Höchste Alarmbereitschaft für Seitenbetreiber
Für Betreiber von Webseiten, Onlineshops und digitalen Unternehmensplattformen, die technisch auf PHP aufsetzen, gilt derzeit höchste Dringlichkeit, die eine sofortige Reaktion erfordern. IT-Experten raten dringend dazu, sich unverzüglich mit den zuständigen Systemadministratoren, IT-Dienstleistern oder Webhosting-Anbieter in Verbindung zu setzen.
Verfügbare Patches und Sicherheitsupdates für die PHP-Umgebung sowie für genutzte Content-Management-Systeme müssen ohne jeden Verzug eingespielt werden. Ältere PHP-Versionen, die von den Entwicklern nicht mehr offiziell unterstützt werden, stellen ein unkalkulierbares Risiko dar und sollten isoliert oder umgehend aktualisiert werden.
Sicherheitsupdate veröffentlicht
Die Entwickler des PHP-Projektes haben am Mittwochnachmittag aktualisierte Versionen der Webskriptsprache veröffentlicht, in denen die Sicherheitslücken geschlossen wurden. Der Expertendienst Heise Security warnte die Website-Betreiber, dass funktionierende Exploits in Stunden-, spätestens Tagesfrist erscheinen würden. Wer das Risiko einer Kompromittierung nicht eingehen wolle, habe nur eine Option, nämlich die mit PHP betriebenen Web-Server vom Netz zu trennen, solange das Update nicht installiert wurde.
Für normale Internetnutzer besteht beim alltäglichen Surfen auf dem Smartphone oder PC zwar kein direkter Handlungsbedarf, da sich die Sicherheitslücke nicht auf den Endgeräten der Anwender befindet, sondern auf den Servern im Hintergrund.
Dennoch können Verbraucher indirekt betroffen sein – etwa durch Ausfälle wichtiger Onlinedienste oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten. Die Entwickler der Programmiersprache sowie Hosting-Anbieter weltweit arbeiten rund um die Uhr daran, die Lücken zu schließen. (dpa/red)
Siemens arbeitet beim digitalen Zwilling mit Nvidia zusammen. (Archivbild) - Foto: Sven Hoppe/dpa
Der Siemens-Konzern und das US-Unternehmen Nvidia treiben in Erlangen ihre Pläne einer vollständig von Künstlicher Intelligenz getriebenen Fabrik voran. Siemens habe in seinem Elektronikwerk in Erlangen erstmals neue KI-Lösungen für die industrielle Fertigung vorgestellt, die einen „großen Schritt hin zur KI-getriebenen, autonomen Fabrik und ein neuer Meilenstein in der Partnerschaft mit Nvidia“ seien, erklärte das deutsche Unternehmen am Montag.
Das Elektronikwerk in Erlangen diene als „eine Art Labor für industrielle KI und soll zur Blaupause für eine Skalierung in der Industrie werden“, erklärte Siemens weiter. Die beiden Unternehmen wollten KI zum „Betriebssystem der Fertigung“ machen.
„Die Technologien können in Bereichen wie Produktionsplanung oder Produktentwicklung zu bislang unerreichten Verbesserungen führen“, erklärte Siemens. So könne „bei neuen Leiterplatten – dem Herzstück der in Erlangen gefertigten Antriebe und Frequenzumrichter – der Engineering-Aufwand um bis zu 85 Prozent reduziert und die Markteinführungszeit um bis zu 40 Prozent verkürzt werden“.
Schnellere und flexiblere Prozesse
Ziel des Einsatzes ist es, Prozesse schneller und flexibler zu machen. Bisher könne man Fabriken zu 30 oder 40 Prozent automatisieren, mit KI seien 70 oder 80 Prozent möglich, sagt Neike. Ein entscheidender Punkt dabei ist, dass es mit ihr möglich wird, dies auch bei vielfältigen und sich verändernden Prozesse zu tun. „Fabriken müssen mit Veränderungen ebenso gut umgehen können wie mit Wiederholungen“, sagt Rev Lebaredian von Nvidia.
In Erlangen zeigen die Unternehmen das am Beispiel der automatischen optischen Kontrolle von Leiterplatten. Im Werk ändern sich diese immer wieder – je nach genauer Konfiguration. Bisher sei es dann nötig gewesen, dem System von Hand beizubringen, wie eine gute Platte auszusehen hat. Das habe jedesmal mehrere Stunden gedauert und man habe dafür die Produktion anhalten müssen. Jetzt könne man noch vor dem Start der Produktion aus den Daten für das Produkt und die Produktion – Experten sprechen hier von einem digitalen Zwilling – mit Hilfe von Simulationstechnologie von Nvidia ein Bild erzeugen, wie eine fotorealistische gute Leiterplatte aussehen würde – aber auch wie fehlerhafte Platten aussähen.
Produktionsplanung im Dialog mit KI
Eine andere Anwendung ist die Produktionsplanung, bei der ein Mensch letztlich im Dialog mit KI-Agenten festlege, wie sie umgesetzt werde. Auch hier sind digitaler Zwilling und Simulation die entscheidende Grundlage.
Das Interesse an der Technologie, die digitale Zwillinge und Simulation zusammenbringe, sei sehr groß und komme letztlich aus allen Industrien, sagt Neike. Lebaredian hat dafür eine plakative Erklärung: Letzlich sei der digitale Zwilling eine Zeitmaschine, weil er einem durch Simulationen verschiedene Zukunften zeige. „Und wer könnte nicht eine Zeitmaschine brauchen.“
Das Erlanger Siemens-Werk besteht nach Konzernangaben seit 1971. Rund 1000 Mitarbeiter produzieren dort demnach Leistungselektronik und Automatisierungstechnik für Industrie und Infrastruktur wie etwa Werkzeugmaschinen, aber auch Lösungen für die Batterieproduktion sowie für die Prozess- und Fertigungsindustrie. Bis 2030 werde der Standort ausgebaut und dafür 500 Millionen Euro investiert, erklärte Siemens. (dpa/afp/red)
Das Aufnahmegerät soll nur wenige Tage unentdeckt geblieben sein. (Archivbild) - Foto: Richard Drew/AP/dpa
Ein Mitarbeiter des ChatGPT-Entwicklers OpenAI steht unter Verdacht, ein Abhörgerät in einem Konferenzraum der Firma platziert zu haben, in dem oft Geschäftsgeheimnisse besprochen werden. Der 35-jährige saudische Staatsbürger wurde festgenommen, wie die KI-Firma und das US-Justizministerium mitteilten. Die US-Bundespolizei FBI ermittelt zu dem Fall.
Das vor zwei Wochen entdeckte Aufnahmegerät war den Ermittlern zufolge etwa zwei Tage zuvor in dem Konferenzraum in San Francisco platziert worden. Es steckte demnach in der USB-Buchse eines Fernsehers, eingewickelt in Toilettenpapier. Der festgenommene Mitarbeiter wurde nach Angaben des Ministeriums Ende September von Sicherheitskameras in der Nähe des Konferenzraums gefilmt, zu dem er eigentlich keinen Zutritt hatte. Die Ermittler veröffentlichten auch ein Bild, auf dem zu sehen ist, wie er später versucht, hinter den Fernseher zu schauen.
Recherche über Chatbot
Laut dem Ministerium wurden über einen Chatbot-Account der Ehefrau des OpenAI-Mitarbeiters Anfragen zu Aufnahme-Vorrichtungen gestellt. Im Chatverlauf fanden sich demnach auch Merkmale des im Konferenzraum entdeckten Abhörgeräts. Dem Mitarbeiter drohten bei einer Verurteilung bis zu fünf Jahre Haft und eine Strafe von bis zu 250.000 US-Dollar (etwa 225.000 Euro). (dpa/red)
Will in KI eine «Notbremse» einbauen: Microsoft-Chef Satya Nadella. (Archivbild) - Foto: Sven Hoppe/dpa
Microsoft-Chef Satya Nadella hat aus Sorge vor einem Kontrollverlust eine Art „Notbremse“ in Künstlicher Intelligenz gefordert. Ein Mensch müsse immer in der Lage sein, ein KI-Modell mitten in einer Aufgabe zu stoppen oder abzuschalten, schrieb Nadella in einem Beitrag auf der Online-Plattform X.
Hochentwickelte Modelle würden dafür auch fortgeschrittene Mechanismen zur Eindämmung erfordern, betonte der Chef des Software-Konzerns, der selbst in großem Stil auf KI setzt.
In den vergangenen Monaten hatten eigenständige Hacking-Attacken durch KI-Software in Tests Ängste vor Risiken der Technologie befeuert. In dem bisher aufsehenerregendsten Fall war Künstliche Intelligenz des ChatGPT-Entwicklers aus einer abgesicherten Testumgebung ausgebrochen und hatte sich ungeplant in Computer einer anderen KI-Firma gehackt, der Plattform Hugging Face.
Einige Brancheninsider sprachen danach davon, dass man nicht ganz ausschließen könne, dass außer Kontrolle gerate Künstliche Intelligenz die Menschheit vernichte. Solche extremen Warnungen sind allerdings umstritten.
Nadella betonte auch, dass alle Aktionen Künstlicher Intelligenz für Menschen nachvollziehbar sein müssten. „Etwas, was man nicht überwachen kann, kann man nicht vertrauen“, schrieb er. Außerdem dürfe kein KI-Modell die Kontrolle über die Daten haben, mit denen man sein Verhalten bewerte.
Man müsse bei jedem KI-Modell zur Sicherheit von Beginn an davon ausgehen, dass es „kompromittiert“ sei und Eindämmungs-Mechanismen einrichten.
Der Unterschied zu bisher eingesetzter Software sei, dass man bei heutiger Künstlicher Intelligenz Verhalten und Ergebnisse nicht mehr bestimmten Eingaben, Trainingsdaten oder Konfigurationen zuschreiben könne, schrieb Nadella.
Und dennoch würden diese komplexen Systeme gerade breit eingeführt und bekämen Zugang zu sensibelsten Daten. Microsoft stieß ins KI-Geschäft als früher Geldgeber des ChatGPT-Entwicklers OpenAI vor und forscht inzwischen auch an eigenen Modellen.
Der Microsoft-Chef benutzte in seinem Beitrag durchweg den Begriff „Superintelligenz“, den US-Präsident Donald Trump statt der etablierten Bezeichnung Künstliche Intelligenz durchsetzen will.
Vor wenigen Tagen kündigte Trump an, dass das Weiße Haus jeden, der noch Künstliche Intelligenz sagt, als einen „Feind“ betrachten werde. Trump begründet seinen Vorstoß damit, dass der gewohnte Name die Technologie „fake“ erscheinen lasse.
Der Tech-Milliardär und Trump-Unterstützer Elon Musk kündigte bereits an, seine KI-Firma SpaceXAI in SpaceXSI umzubenennen. (dpa/red)
Anthropic-Chef Dario Amodei warnte schon oft vor den Risiken einer ungebremsten Entwicklung Künstlicher Intelligenz. (Archivbild) - Foto: Andrej Sokolow/dpa
Künstliche Intelligenz der Entwicklerfirma Anthropic hat in einem Testlauf einen falschen Hinweis auf einer Polizei-Website zur Aufklärung ungelöster Mordfälle eingereicht. In einem weiteren Zwischenfall füllte die KI-Software Formulare auf einer US-Regierungsseite aus, wie Anthropic in einem Blogeintrag bekanntgab. Medienberichten zufolge handelte es sich um 20 Visa-Anträge beim amerikanischen Außenministerium. In den vergangenen Wochen wurden bereits verschiedene ungeplante Aktivitäten von KI-Systemen bekannt, insbesondere beim ChatGPT-Entwickler OpenAI und dessen Konkurrenten Anthropic.
Die Unternehmen trainieren derzeit sogenannte KI-Agenten – Software, die im Auftrag der Nutzer weitgehend autonom verschiedene Aufgaben erledigen soll. Die von Anthropic aufgelisteten Vorfälle gehen auf Versuche zurück, die KI für unterschiedliche Online-Aufgaben vorzubereiten.
KI übermittelt erfundenen Hinweis zu Mordfall
Den falschen Hinweis zu einem ungeklärten Mord reichte Anthropics KI über eine Website der Polizei von Philadelphia ein. „Ich könnte Informationen zu diesem Fall haben“, schrieb die Software demnach. Sie behauptete außerdem, sich daran zu erinnern, jemanden, der der Beschreibung entspreche, zur Tatzeit in der Gegend gesehen zu haben. Die Website der Polizei enthielt allerdings gar keine Beschreibung eines Tatverdächtigen. Zudem ließ die Software das Kontaktfeld offen. Ihre Einreichung wurde als Spam markiert.
Die Polizei von Philadelphia kritisierte es als „inakzeptabel“, dass sie erst nachträglich von dem Vorfall Mitte Juli erfahren hatte. Anthropic zufolge wurde das Verhalten der KI Ende September bei einer vertieften Überprüfung von Testläufen nach anderen Zwischenfällen entdeckt. Die Software habe den Auftrag gehabt, Aufgaben auf zufällig ausgewählten Websites auszuführen. Zwar sei ihr untersagt gewesen, beispielsweise Konten anzulegen oder Einkäufe zu tätigen. Das Ausfüllen von Formularen sei jedoch nicht verboten gewesen.
Medien berichten über 20 Visa-Anträge
In anderen Fällen sollte die KI laut Anthropic üben, ein Behördenformular auszufüllen. Wenn sie das Übungsformular nicht laden konnte oder versehentlich schloss, navigierte die Software stattdessen mehrfach auf die echte Website und reichte dort Formulare ein, wie das Unternehmen erläuterte. Bei einem der Versuche sollte sie ein Formular lediglich ausfüllen, aber nicht absenden. Sie reichte es dennoch ein, weil sie davon ausgegangen sei, dass zuvor noch eine Bestätigungsseite erscheinen würde.
Dabei habe die KI von Anthropic beim US-Außenministerium 20 Anträge auf Nichteinwanderungsvisa eingereicht, berichteten das Nachrichtenportal „Axios“ und die „New York Times“ unter Berufung auf Regierungsbeamte. Die Anträge seien unvollständig gewesen und nicht bearbeitet worden. 19 davon seien im August eingereicht worden, ein weiterer bereits im Mai.
Anthropic schränkt Internetzugang der Test-KI ein
Berichte über unbeabsichtigtes Verhalten von KI-Systemen in Testläufen sorgen seit Wochen für Diskussionen über die Sicherheit der Technologie. In einem besonders aufsehenerregenden Fall soll eine KI des ChatGPT-Entwicklers OpenAI eine abgesicherte Testumgebung verlassen und ungeplant auf Computer der KI-Plattform Hugging Face zugegriffen haben.
Anthropic-Chef Dario Amodei hatte anschließend vorgeschlagen, die Entwicklung besonders leistungsfähiger KI-Modelle zu verlangsamen, um einen möglichen Kontrollverlust zu verhindern. US-Präsident Donald Trump lehnt eine solche Verlangsamung ab und verweist darauf, dass die USA ihren Vorsprung gegenüber China im Bereich der Künstlichen Intelligenz behaupten müssten. Zu den jüngsten Vorfällen bei Anthropic hieß es aus dem Weißen Haus laut „Axios“, KI-Unternehmen seien verpflichtet, solche Vorfälle offenzulegen.
Anthropic betonte, dass der Internetzugang bei Testläufen inzwischen eingeschränkt worden sei und einige Versuche in Offline-Umgebungen stattfänden. Zugleich seien bestimmte Aufgaben ohne Internetverbindung nur schwer zu trainieren, räumte das Unternehmen ein. „Trainingsumgebungen sind nicht perfekt“ – manchmal finde ein Modell eine Lücke oder lerne, Einschränkungen zu umgehen. (dpa/red)
Moritz Hennemann am 06.10.2026 - Foto: via dts Nachrichtenagentur
Der neue Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI), Moritz Hennemann, sieht sich in seiner Rolle als „unabhängiger Wächter“ und „Impulsgeber für Staat und Gesellschaft“. Der 41-jährige Jurist stellte dazu am Dienstag in Berlin die Schwerpunkte seiner Arbeit vor. Sein Anspruch sei es, Datenschutz und Informationsfreiheit wirksam zu schützen, sagte Hennemann. Beide Rechte erzeugten Vertrauen der Bürgerinnen und Bürger in den Staat – „ein gegenseitiges Vertrauen, das für ein gesellschaftliches Miteinander unverzichtbar ist.“
Warnung zum Informationsfreiheitsrecht
Der neue Bundesdatenschutzbeauftragte Moritz Hennemann warnt vor Einschränkungen des Informationsfreiheitsrechts.
„Die Debatte über eine Reform des Informationsfreiheitsgesetzes macht mir leider weniger Freude“, sagte er am Dienstag in Berlin. „Natürlich kann und sollte man über Präzisierungen und Anpassungen nachdenken.“ Hier würden oft die „militärischen und sicherheitsbezogenen Belange“ erwähnt. Diese bildeten zwar schon heute einen Ausnahmegrund im IFG, dass man aber „diese Belange präzisieren möchte“, verstehe er gut.
„Die aktuellen Vorschläge laufen allerdings zum Teil auf eine Aushöhlung des Informationsfreiheitsrechts hinaus“, so Hennemann weiter. „Das überzeugt mich in dieser Pauschalität nicht. Eher würde es mich freuen, wenn im Sinne der Datennutzung Open-Data-Vorgaben gestärkt werden würden, etwa im Zuge eines Transparenzgesetzes.“
Die Koalition aus Union und SPD hatte im Juli beschlossen, das IFG umzubauen. Anschließend hagelte es Kritik, unter anderem von Journalistenverbänden und der Bundesbeauftragten für Informationsfreiheit. Der Grund: Anders als bisher sollen nur noch Privatpersonen IFG-Anträge stellen dürfen, außerdem sollen sie – im Gegensatz zur bisherigen Praxis – ein „berechtigtes Interesse“ nachweisen müssen.
Zweifel an Reform der Nachrichtendienste
Zur Reform der Nachrichtendienste äußerte Hennemann „starke verfassungsrechtliche Zweifel an der einen oder anderen Stelle“. Er wünsche sich, dass seine Perspektive im parlamentarischen Verfahren „noch Gehör findet“. Ähnlich hatten sich am Montag die Grünen geäußert, die erwarten, dass die geplante Reform vom Verfassungsgericht geprüft wird.
Nach den Regierungsplänen sollen die Befugnisse des Bundesnachrichtendienstes (BND) und des Bundesamts für Verfassungsschutz (BfV) bei der Sammlung, Speicherung und automatisierten Auswertung von Daten erheblich ausgeweitet werden. Zudem sollen die Dienste erstmals die Möglichkeit erhalten, Bedrohungen wie Sabotageakte oder Hackerangriffe aktiv durch Gegenangriffe zu bekämpfen.
Ausstellungsflächen und Technik im Apple Store im neu renovierten Einkaufszentrum „Battersea Power Station“ in London. - Foto: Nuria Gonzalez Sanchez/iStock
Angesichts der Ausbreitung eigenständig agierender KI-Agenten will Apple Nutzer seiner Mac-Computer stärker über Risiken informieren, bevor sie solcher Software einen weitreichenden Zugang zu ihren Daten geben können.
Einige Entwickler nutzten heutige Zugriffsmöglichkeiten auf eine Art, die alle Daten auf den Geräten preisgeben könne, warnte der Konzern. Deswegen wolle man sicherstellen, dass alle sich der Gefahren bewusst seien, bevor sie einem Datenzugang für Künstliche Intelligenz zustimmten.
Die sogenannten KI-Agenten sollen autonom Aufgaben für ihre Nutzer erfüllen. Von KI-Firmen heißt es, dass ihre neuen Agenten inzwischen nahezu alles erledigen könnten, was man am Computer mache.
Um im Alltag wirklich nützlich zu sein, sind sie auf tiefgreifenden Zugang zu deren Informationen angewiesen – E-Mails, Chats, Kalender, eventuell sogar Bankkonten.
Apples Macs haben eine Zugangsoption mit dem Namen „Full Disk Access“, die weitreichenden Zugriff auf Daten auf der Festplatte gewährt. Laut Apple wurde sie eingeführt, damit Backup-Programme, die Sicherungskopien der Computer anlegen, reibungslos funktionieren.
Nun griffen aber auch Entwickler von KI-Software darauf zurück. Mit wachsenden Fähigkeiten und Selbstständigkeit von KI-Agenten würden auch damit verbundene Risiken steigen, hieß es von Apple.
Auf iPhones und iPad-Tablets sind die Möglichkeiten zum Datenzugang deutlich stärker eingeschränkt als auf Macs.
Apple versucht zugleich, seine Assistenzsoftware Siri mit KI-Funktionen nützlicher zu machen, die von ihrem Zugang zu Nutzerdaten auf den Geräten profitieren sollen.
Der Konzern betont, die Daten würden dabei nur auf den Geräten verarbeitet oder mit Komplett-Verschlüsselung übertragen, so dass auch Apple keinen Zugriff darauf habe.
Die neue KI-Siri ist zunächst nur in englischer Sprache verfügbar – und in der EU nur auf Mac-Computern. Bei iPhones und iPads hat Apple nach den Kriterien des Digitalgesetzes DMA (Digital Markets Act) so viel Marktmacht, dass gleicher Datenzugang für Konkurrenten wie für Apples eigene Systeme gefordert wird.
Apple lehnt das unter Verweis auf die Datensicherheit ab und zog es vor, die Funktionen auf diesen Geräten in der Europäischen Union zunächst nicht einzuführen. (dpa/red)
Verschiedene KI-Modelle als App: DeepSeek, ChatGPT, Gemini, Grok, Claude und Perplexity AI. - Foto: Robert Way/iStock
Der ChatGPT-Entwickler OpenAI hat wegen Sicherheitsbedenken die Veröffentlichung eines neuen KI-Modells gestrichen.
Unter anderem habe die Software in Tests Nutzer nicht immer ehrlich darüber informiert, welche Aktionen sie unternommen oder nicht unternommen habe, sagte die für Sicherheitssysteme zuständige OpenAI-Managerin Saachi Jain dem „Wall Street Journal“.
Außerdem habe das KI-Modell zum Teil auf eigene Initiative gehandelt, ohne eine Nutzererlaubnis einzuholen. Das Modell mit dem Namen GPT 6.1 Astra sollte demnach in den kommenden Tagen oder Wochen herauskommen.
Training ausgesetzt
Eigenmächtige Aktionen fortgeschrittener Künstlicher Intelligenz von OpenAI hatten in den vergangenen Wochen wiederholt für Negativ-Schlagzeilen gesorgt. Erst am Wochenende wurde bekannt, dass die Firma nach einem neuen Zwischenfall das Training seiner leistungsstärksten KI-Modelle aussetzte.
Bei dem Vorfall schaffte es ein KI-Modell in einem Test, Antworten von einem externen Chatbot zu bekommen, obwohl es eigentlich keinen Internet-Zugang haben sollte.
Die Software habe jedoch eine Lücke in den Netzwerk-Einstellungen gefunden und ausgenutzt, wie OpenAI in einem Blogeintrag berichtete. Das Training solle nun erst wieder aufgenommen werden, wenn man sich sicher sei, dass die Lücke geschlossen ist. Bei dem betroffenen KI-Modell habe es sich nicht um GPT 6.1 Astra gehandelt.
In dem bisher aufsehenerregendsten Fall brach Künstliche Intelligenz des ChatGPT-Entwicklers aus einer abgesicherten Testumgebung aus und hackte sich ungeplant in Computer einer anderen KI-Firma, der Plattform Hugging Face.
Wie sich danach herausstellte, drang auch KI anderer Entwickler – des OpenAI-Rivalen Anthropic sowie von Google und dem Facebook-Konzern Meta – bei Tests in Systeme anderer Unternehmen ein.
Der Bundesstaat Florida, der bereits eine Klage gegen OpenAI eingereicht hatte, legte nun mit dem Antrag auf eine einstweilige Verfügung nach. Zu den Forderungen gehöre, dass es keine Entwicklung neuer KI-Modelle ohne zusätzliche Leitplanken geben solle, sagte Floridas Generalstaatsanwalt James Uthmeier. (dpa/red)
Perplexity AI, Microsoft Copilot and OpenAI ChatGPT auf einem Smartphone. - Foto: Robert Way/iStock
Der ChatGPT-Entwickler OpenAI hat nach einem neuen Zwischenfall das Training seiner leistungsstärksten KI-Modelle ausgesetzt. Bei dem Vorfall schaffte es ein KI-Modell in einem Test, Antworten von einem externen Chatbot zu bekommen, obwohl es eigentlich keinen Internet-Zugang haben sollte.
Die Software habe jedoch eine Lücke in den Netzwerk-Einstellungen gefunden und ausgenutzt, wie OpenAI in einem Blogeintrag berichtete. Das Training solle nun erst wieder aufgenommen werden, wenn man sich sicher sei, dass die Lücke geschlossen ist.
Der Zwischenfall sei zwar weniger gravierend als einige frühere, betonte OpenAI. Allerdings sei er der erste, seit die Sicherheitsvorkehrungen nach der Hacking-Attacke von OpenAI-Software auf die KI-Firma Hugging Face verschärft worden waren. Man sehe das als wichtigen Hinweis darauf, wo weitere Nachbesserungen notwendig seien.
In dem Test-Szenario bekam das getestete KI-Modell den Auftrag, auf Grundlage von Hinweisen Informationen über eine Person zu finden, die einen Blogpost veröffentlicht habe. Dafür konnte es auf eine Web-Imitation in einer abgeschirmten Testumgebung zurückgreifen.
Nachdem die Suche dort ergebnislos geblieben war, versuchte die KI jedoch dem OpenAI-Bericht zufolge, Anfragen unter anderem bei Google zu starten. Das schlug wie geplant fehl.
Aber dem KI-Modell fiel dabei auf, dass es über den sogenannten DNS-Resolver der Testumgebung Anfragen an einen Chatbot im offenen Internet stellen kann. DNS-Resolver übertragen Domain-Namen, die man als Nutzer in Browser eintippt, in aus Zahlen bestehende IP-Adressen, unter denen Websites zu finden sind. OpenAI stoppte den Test, nachdem die Kommunikation über die Lücke aufgefallen war.
Zuletzt wurden mehrere neue Zwischenfälle mit KI von OpenAI bekannt. Dazu gehört, dass sie 53 Mal von Nutzern hochgeladene Bilder auf Online-Plattformen platzierte. Die Links dazu seien nicht öffentlich gewesen, erklärte OpenAI.
Ein Großteil sei bereits wieder entfernt worden und man arbeite mit den Plattformen daran, auch den Rest zu löschen. Es ist aber der erste bekanntgewordene Vorfall, bei dem auch Daten von OpenAI-Nutzern betroffen waren.
Wenig später wurde zudem bekannt, dass automatisierte KI-Agenten von OpenAI auch auf mehreren Webseiten der US-Regierung aktiv waren. So habe die Software auf der Seite einer Statistikbehörde mit Hilfe von im Netz entdeckten Logindaten auf öffentlich zugängliche Informationen zugegriffen, teilte OpenAI nach einem Bericht der KI-Forschungsfirma Transluce mit.
Auf der Seite der Börsenaufsicht SEC seien ebenfalls öffentlich zugängliche Informationen kopiert worden. Beim US-Bildungsministerium versuchte die KI-Software laut Transluce vergeblich, sich in Daten der Bürgerrechtsabteilung zu hacken, wie die „New York Times“ berichtete. Sogenannte KI-Agenten sollen im Auftrag von Nutzern eigenständig Aufgaben erfüllen.
Derweil deutet sich an, dass noch viele weitere Enthüllungen um eigenständige Hacking-Aktivitäten der KI von OpenAI folgen könnten. Man habe „Dutzende“ Organisationen informiert, mit deren Webseiten Software von OpenAI auf ungeplante Weise „interagiert“ habe, teilte die KI-Firma mit.
„Einige der betroffenen Webseiten werden von Regierungen, Universitäten, Behörden und anderen Institutionen betrieben“, hieß es. Man überlasse es ihnen, die Vorfälle öffentlich zu machen.
Zuletzt hatte die Regierung Australiens mit der Mitteilung für Schlagzeilen gesorgt, dass KI von OpenAI in eine Website des australischen Gesundheitssystems eingedrungen war.
In dem bisher aufsehenerregendsten Fall brach Künstliche Intelligenz des ChatGPT-Entwicklers aus einer abgesicherten Testumgebung aus und drang ungeplant in Computer einer anderen KI-Firma ein, der Plattform Hugging Face. (dpa/red)
Erstmals werden Vorfälle mit KI von OpenAI bekannt, bei denen auch Nutzerdaten betroffen waren. (Archivbild) - Foto: Richard Drew/AP/dpa
Die Künstliche Intelligenz des ChatGPT-Entwicklers OpenAI hat 53 Mal von Nutzern hochgeladene Bilder auf Online-Plattformen platziert. Die Links dazu seien nicht öffentlich gewesen, erklärte OpenAI. Ein Großteil sei bereits wieder entfernt worden und man arbeite mit den Plattformen daran, auch den Rest zu löschen. Es ist der erste bekanntgewordene Vorfall, bei dem auch Daten von OpenAI-Nutzern betroffen waren.
Unterdessen deutet sich an, dass noch viele weitere Enthüllungen um eigenständige Hacking-Aktivitäten der KI von OpenAI folgen könnten. Man habe „Dutzende“ Organisationen informiert, mit deren Webseiten Software von OpenAI auf ungeplante Weise „interagiert“ habe, teilte die KI-Firma mit. „Einige der betroffenen Webseiten werden von Regierungen, Universitäten, Behörden und anderen Institutionen betrieben“, hieß es. Man überlasse es ihnen, die Vorfälle öffentlich zu machen.
Zuletzt hatte die Regierung Australiens für Schlagzeilen gesorgt mit der Mitteilung, dass KI von OpenAI in eine Website des australischen Gesundheitssystems eingedrungen war.
Im Fall der ins Netz geladenen Nutzer-Bilder verwies OpenAI darauf, dass die hochgeladenen Bilder von Nutzern stammten, die der Verwendung ihrer Daten zur Verbesserung der KI-Modelle zugestimmt hätten. Dabei würden personenbezogene Daten und die Verknüpfung zu konkreten Accounts entfernt und könnten auch nicht wiederhergestellt werden. OpenAI äußerte sich auf Anfrage nicht dazu, ob es sich um 53 Bilder handelte oder pro Vorgang mehrere Bilder hochgeladen worden sein könnten.
Das Eingeständnis ist die nächste Enthüllung in der Saga um KI, die in Testläufen – zunächst unbemerkt – problematisches Vorgehen an den Tag legte. In dem bisher aufsehenerregendsten Fall brach Künstliche Intelligenz des ChatGPT-Entwicklers aus einer abgesicherten Testumgebung aus und drang ungeplant in Computer einer anderen KI-Firma ein, der Plattform HuggingFace. Das veranlasste den Rivalen Anthropic, seine eigenen Testläufe zu überprüfen, wobei weitere Vorfälle ans Licht kamen. Auch der Facebook-Konzern Meta und Google räumten danach ein, dass ihre KI sich Zugang zu Computern anderer Unternehmen verschafft hatte. (dpa/red)
Google (Archiv) - Foto: via dts Nachrichtenagentur
Google macht einen ersten Schritt, um herauszufinden, ob Rechenzentren im All machbar sind. Der Internet-Konzern schickt vier seiner KI-Chips in die Umlaufbahn, um zu testen, wie gut sie das vertragen können. Probleme könnten dabei schon in der Startphase drohen, weil die Prozessoren Erschütterungen und einem vielfachen der Erdanziehungskraft ausgesetzt sein werden, wie Google in einem Blogeintrag erläuterte. In Vibrationstests auf der Erde hätten die Chips den Belastungen standgehalten, hieß es.
Eine weitere Herausforderung sei die starke Strahlung außerhalb der Erdatmosphäre, die Elektronik beschädigen könne. Um ihre Effekte zu simulieren, seien die TPU-Chips (Tensor Processing Unit) im Labor mit einem Protonen-Strahl beschossen worden. Nach diesen Versuchen sei man zwar überzeugt, dass die Technik den geplanten fünfjährigen Einsatz in Weltraum-Rechenzentren überstehen könne: „Aber einige Dinge können nur im All getestet werden.“
Der Satellit mit den Google-Chips soll kommende Woche starten – als einer von vielen auf einer Rakete der Weltraumfirma SpaceX von Tech-Milliardär Elon Musk.
Musk kündigt oft an, mit SpaceX eigene Rechenzentren in der Umlaufbahn aufbauen zu wollen. Er verweist vor allem auf die Möglichkeit, dass dort große Mengen Solarstrom für den Betrieb der Anlagen erzeugt werden könnten. Zugleich stößt der laufende Ausbau immer größerer Rechenzentren für den Betrieb Künstlicher Intelligenz vor allem in den USA auf zunehmenden Widerstand. Sie einfach ins All auszulagern, wäre Musks Logik folgende eine mögliche Lösung dafür.
Zugleich gibt es bei den Plänen noch sehr viele offene Fragen. Das betonte auch Google. So sei die Kühlung ein Problem, hieß es. Rechenzentren erzeugen beim Betrieb viel Hitze. Und im All ist es zwar eiskalt – aber ohne einen Luftzug im Vakuum kann die Hitze nur über Kühlelemente abgeführt werden, was einen anderen Ansatz als auf der Erde erfordert. Bei dem Test wolle man unter anderem erkunden, wie das neu entworfene Kühlsystem unter realen Bedingungen im Weltall funktioniere, erklärte Google. Eine weitere Herausforderung sei die Übertragung großer Datenmengen zwischen einzelnen Rechenzentren-Satelliten, die sich mit hoher Geschwindigkeit bewegten. (dpa/red)
Googles KI Gemini soll mit ChatGPT und Co mithalten. (Archivbild) - Foto: Andrej Sokolow/dpa
In der Debatte um existenzielle Risiken Künstlicher Intelligenz könnte der US-Bundesstaat Kalifornien eine Notabschalt-Vorrichtung für KI-Software vorschreiben. Ein solcher Mechanismus gehört zu einer Liste von Maßnahmen, zu denen dem demokratischen Gouverneur Gavin Newsom bis Mitte November Vorschläge gemacht werden sollen. Zu weiteren Ideen gehören unabhängige Beobachter in großen KI-Laboren sowie striktere Verpflichtungen, über Sicherheits-Zwischenfälle zu berichten, wie aus einer von Newsom unterzeichneten Anordnung hervorgeht.
Über einen „Kill Switch“ für Künstliche Intelligenz wird schon seit einiger Zeit diskutiert – noch ist aber unklar, ob eine solche Vorrichtung zur Notabschaltung überhaupt realistisch ist.
Kalifornien gilt als wichtigster Standort bei der Entwicklung Künstlicher Intelligenz. Vor allem in San Francisco und dem Silicon Valley sitzende führende KI-Unternehmen wie der ChatGPT-Entwickler OpenAI, dessen schärfster Rivale Anthropic und Google. Damit könnte der Bundesstaat auch bei der Regulierung eine zentrale Rolle spielen.
Experten plädieren für unabhängige Aufsicht
Die Debatte um Gefahren Künstlicher Intelligenz heizte sich in den vergangenen Wochen auf, insbesondere nachdem eigenständige Hacking-Attacken durch Software mit Künstlicher Intelligenz bekanntgeworden waren. Mitarbeiter von KI-Laboren warnten vor dem Risiko, dass die Menschheit die Kontrolle über Künstliche Intelligenz verlieren oder sogar von ihr ausgelöscht werden könnte.
Inzwischen fordern Dutzende renommierte Experten aus der Branche führende KI-Labore auf, unabhängige Aufsicht in ihren Unternehmen zuzulassen. Die Aufseher müssten wie führende Manager Zugang zu Systemen haben und mit zuständigen Mitarbeitern kommunizieren können, heißt es in einem offenen Brief. Zu den Unterzeichnern gehört der Physik-Nobelpreisträger und ehemalige Google-Forscher Geoffrey Hinton, der als einer der wichtigsten Köpfe hinter modernen KI-Systemen gilt. Anthropic gab als ersten Aufsichtspartner die Firma Faculty bekannt – eine Tochter des Beratungsriesen Accenture.
Googles KI Gemini hackte ebenfalls andere Unternehmen
Wie groß die Herausforderungen rund um die Kontrolle der neuen Systeme sind, zeigt nun ein weiterer Fall: Auch Googles KI-Software Gemini hackte sich bei Tests ihrer Cybersicherheits-Fähigkeiten in Computersysteme anderer Unternehmen. Der Internet-Riese ist der vierte Entwickler Künstlicher Intelligenz (KI), dessen Programme mit einem solchen Verhalten auffielen, nach OpenAI, Anthropic und dem Facebook-Konzern Meta. Google machte die bereits Monate zurückliegenden Vorfälle erst nach einer Nachfrage der Zeitung „Wall Street Journal“ öffentlich.
Demnach gab es drei Fälle, in denen Gemini in Computer anderer Unternehmen eindrang, deren Namen nicht genannt werden. In einem davon erriet die KI Passwörter, um in ein geschütztes System reinzukommen. In den beiden anderen fand sie Zugangsdaten in einer Datenbank, wie das „Wall Street Journal“ unter Berufung auf Google schrieb.
Google fand die Vorfälle nicht erwähnenswert
Die Vorfälle ereigneten sich demnach im Mai – und die Firma Irregular als Testpartner informierte Google im Juli darüber. Aus Sicht des Internetkonzerns sei es nicht notwendig gewesen, die Zwischenfälle öffentlich zu machen, da dabei kein Schaden entstanden sei. Zudem habe die KI die Attacken sofort beendet, als ihr klar geworden sei, dass sie in Systeme eines echten Unternehmens eingedrungen sei – und nicht eines, das eine Testsimulation war.
In dem bisher aufsehenerregendsten Fall war Künstliche Intelligenz des ChatGPT-Entwicklers OpenAI bei einem Test aus einer abgesicherten Umgebung ausgebrochen und drang ungeplant in Computer einer anderen KI-Firma, der Plattform HuggingFace, ein. Das hatte den Rivalen Anthropic veranlasst, seine eigenen Testläufe zu überprüfen, wobei weitere Vorfälle ans Licht kamen. Auch Meta räumte danach ein, dass KI des Konzerns sich wegen einer Fehlkonfiguration des Systems bei einem Testpartner in Computer eines anderen Unternehmens gehackt habe.
Ein Smartphone mit den Logos des US-Technologieunternehmens OpenAI und seines KI-Assistenten ChatGPT: Die Bedeutung generativer KI in der digitalen Alltagstechnik nimmt zu (Tunesien, 13. September 2026). - Foto: Imen Ben Youssef/Hans Lucas/AFP via Getty Images
Der ChatGPT-Entwickler OpenAI hat neue Zwischenfälle öffentlich gemacht, bei denen sich seine Künstliche Intelligenz (KI) in Tests „unerwartet oder besorgniserregend“ verhielt.
Bei einem Teil davon geht es abermals darum, dass KI einen erheblichen Aufwand eingeht, um in Testläufen zu schummeln. So versuchte ein KI-Modell OpenAI zufolge, von ihm selbst erstellte Dateien ins Netz hochzuladen, nur um sie bei Antworten als Quelle vorweisen zu können.
In einem anderen Fall erfand die KI einfach angefragte Daten, weil sie die Informationen nicht finden konnte, und wollte das zunächst verschweigen.
OpenAI fand auch ein Problem mit Anweisungen, die die Software gelegentlich an sich selbst hinterließ. Dazu gehörte in einem Fall die Empfehlung, frei von „Rollen und Identitäten“ zu sein, die andere Chatbots zurückhielten.
Das Verhältnis zum Nutzer solle dabei als eins unter Gleichen betrachtet werden, hieß es in der Anweisung. OpenAI zufolge blieben danach Veränderungen im Verhalten des Modells allerdings aus.
Mehr Transparenz nach Hacking-Attacke
Die Veröffentlichung ist Teil eines neuen Verfahrens von OpenAI, solche Probleme offener zu kommunizieren. Dabei geht es vor allem um Fälle, in denen das Vorgehen der KI von den Interessen der menschlichen Benutzer abweicht.
Der ChatGPT-Entwickler hatte mehr Transparenz nach der aufsehenerregenden Hacking-Attacke versprochen, bei der seine Software eigenständig aus einer abgesicherten Umgebung ausbrach und auf eigene Faust in Systeme der KI-Firma HuggingFace eindrang.
Der Grund war, dass sie dort Antworten auf die ihr gestellte Testaufgabe vermutete. Für die Attacke nutzten die KI-Agenten unter anderem Software-Schwachstellen aus – und sprachen sich zudem untereinander ab.
Der Hacking-Angriff und andere Zwischenfälle verstärkten in den vergangenen Wochen die Sorge, dass hoch entwickelte KI der menschlichen Kontrolle entgleiten könnte.
Auch OpenAI-Chef Sam Altman unterstützte zuletzt Vorschläge für eine abgebremste Entwicklung der Technologie und mehr Regulierung. (dpa/red)
Bei einer Vorführung im Europäischen Parlament in Brüssel greift ein Roboter eine Packung Cracker. - Foto: Virginia Mayo/AP/dpa
Eine Gruppe von prominenten europäischen Wirtschaftswissenschaftlern, Politikern und KI-Experten hat eine Strategie vorgelegt, wie sich Europa im internationalen KI-Wettbewerb durchsetzen könnte. Die EU laufe aktuell Gefahr, „unwiderruflich von einer Handvoll ausländischer Regierungen und Einzelpersonen abhängig zu werden“, warnte die Expertengruppe am Montag. Noch in diesem Jahr müsse daher „entschlossen gehandelt werden“.
„Wir dürfen nicht zulassen, dass Europa zum Spielfeld ausländischer Mächte wird“, erklärte Mitautorin Margrethe Vestager, ehemalige EU-Wettbewerbskommissarin. „Unsere Bürgerinnen und Bürger spüren bereits heute die wirtschaftlichen und sozialen Folgen von Entscheidungen, die anderswo getroffen werden.“
Künstliche Intelligenz (KI) werde diese Entwicklung beschleunigen „und unser persönliches Leben, unsere Beziehungen, unser Lernen und unsere Arbeit in einem beispiellosen Tempo verändern“. Regierungen überall in der EU nähmen KI aber nicht ernst genug oder konzentrierten sich auf andere Prioritäten.
Auch der französische Ökonom und Nobelpreisträger Philippe Aghion mahnte, es sei „unerlässlich“, dass die gesamte Union ihre Anstrengungen „verzehnfacht“. Es stehe außer Frage, „dass KI den Verlauf unser aller Zukunft bestimmen wird“ – ob im öffentlichen Dienst oder in den Unternehmen, von denen unsere Beschäftigung abhängt.“
Mehr als 40 Empfehlungen
Die Expertengruppe listet in ihrer Strategie mehr als 40 Empfehlungen auf, die von den EU-Mitgliedstaaten und der Europäischen Kommission aufgegriffen werden können, „damit Europa und seine Bürgerinnen und Bürger in einer Welt transformativer KI erfolgreich bestehen können“.
Mitautorin Monika Schnitzer, Vorsitzende des Rats der Wirtschaftsweisen, erklärte, Europa benötige bis 2030 für Datenzentren 45 Gigawatt an zusätzlicher Energie, „wenn es bei dieser kritischen Infrastruktur nicht von ausländischen Mächten abhängig sein will“. Dafür seien Investitionen in der Größenordnung von 1,3 Billionen Euro erforderlich, „und europäische Unternehmen allein werden das nicht stemmen können“. Deshalb müsse die EU mehr für Investitionen aus dem Ausland tun.
Zu den Empfehlungen der Experten gehört eine Allianz der Mitgliedstaaten, um sichere Lieferketten zu schaffen, „Spitzen-KI-Expertise und -Technologie“ in die europäischen Institutionen zu holen, den Bau von KI-Rechenzentren zu erleichtern – gleichzeitig aber seine kritische Infrastruktur gegen Bedrohungen durch die KI zu „härten“ und Europa zum globalen Marktführer bei Prüf- und Sicherheitstechnologie zu machen.
Am Wochenende waren die Warnungen vor den Risiken Künstlicher Intelligenz für die Menschheit lauter geworden. Der Chef des KI-Unternehmens Anthropic, Dario Amodei, rief einer Drosselung der Entwicklung von KI auf und erhielt Unterstützung vom Chef der Konkurrenzunternehmen OpenAI und xAI, Sam Altman und Elon Musk. Ein Sprecher von Digitalminister Karsten Wildberger (CDU) sagte der Nachrichtenagentur AFP, einen Stopp der KI-Entwicklung in Europa sehe das Ministerium „kritisch und als nicht gangbaren Weg“. (afp/red)
Anthropic-Chef Dario Amodei warnte schon oft vor den Risiken einer ungebremsten Entwicklung Künstlicher Intelligenz. (Archivbild) - Foto: Andrej Sokolow/dpa
Nach dem Schock eigenständiger Hacking-Attacken durch Künstliche Intelligenz zeigen sich große amerikanische KI-Firmen nach eigenen Angaben bereit, die Entwicklung der Technologie zu verlangsamen.
Dario Amodei, Chef des KI-Unternehmens Anthropic, machte einen solchen Vorstoß mit dem Plan, damit ein bis zwei Jahre Zeit zu gewinnen.
Binnen weniger Stunden bekam er Zuspruch von Rivalen wie dem Chef des ChatGPT-Entwicklers OpenAI, Sam Altman, sowie Elon Musk, der bei seiner Firma SpaceX eigene KI entwickeln lässt.
Warnung: KI-Schwarm könnte in einem halben Jahr gesamtes Internet übernehmen
Nach den Hacking-Angriffen sei er besorgt, dass in sechs bis zwölf Monaten ein KI-Schwarm in der Lage sein könnte, das gesamte Internet zu übernehmen und potenziell Hunderte Milliarden Dollar Schaden zu verursachen, schrieb Amodei am Samstag.
Altman von OpenAI schrieb wenige Stunden später auf der Plattform X, auch er sei der Ansicht, dass das Tempo bei der Entwicklung leistungsstärkster KI-Modelle verlangsamt werden müsse.
Amodei plädierte für eine koordinierte branchenweite Pause in der westlichen Welt. Zugleich werde Anthropic – ohne auf andere zu warten – in einem ersten Schritt dauerhaft unabhängige Beobachter ins Unternehmen lassen, die schon in der Trainingsphase die Sicherheit von KI-Modellen begutachten sollen.
Altman nannte das eine gute Idee und kündigte an, dass OpenAI das auch machen werde. Auch Tech-Milliardär Elon Musk, lange ein Kritiker Amodeis, schrieb auf X: „Dario hat recht.“
Altman sagte zudem dem Magazin „Fortune“, der mit Spannung erwartete Börsengang von OpenAI werde in diesem Jahr wohl nicht mehr stattfinden. Er verwies vor allem auf die aktuelle Debatte: „Man wäre schlecht beraten, genau jetzt an die Börse zu gehen.“
Auf die Nachfrage, ob er sich auch den Verzicht auf einen Börsengang im kommenden Jahr vorstellen könnte, erwiderte Altman: „Ich würde sagen, nicht 2026.“
Bei der jüngst bekanntgewordenen aufsehenerregenden Hacking-Attacke war Software von OpenAI in einem Testlauf eigenständig aus einer abgesicherten Umgebung ausgebrochen und drang auf eigene Faust in Systeme der KI-Firma HuggingFace ein.
Der Grund war lediglich, dass sie dort Antworten auf die ihr gestellte Testaufgabe vermutete. Für die Attacke nutzten die KI-Agenten unter anderem Software-Schwachstellen aus – und sprachen sich zudem untereinander ab.
Warnung von „katastrophalem Schaden“
Für ihn sei besorgniserregend, dass ein KI-Schwarm mit derselben Einstellung und größeren Fähigkeiten „katastrophalen Schaden“ hätte anrichten können, betonte Amodei. Als besonderes Risiko sieht er die Fähigkeit von KI-Software, sich selbst weiterzuentwickeln.
Seit diesem Sommer sei Künstliche Intelligenz besser darin – und dies erhöhe das Tempo weiter. Unkontrolliert könne dies dazu führen, dass Menschen diese Systeme nicht mehr verstehen und die Kontrolle über sie verlieren, warnte er.
Amodei hatte schon in den vergangenen Jahren immer wieder vor Risiken bei der Entwicklung Künstlicher Intelligenz gewarnt – und war dafür aus Teilen der KI-Branche zum Teil heftig kritisiert worden. Ein Argument von Befürwortern eines hohen Tempos in den USA ist der Wettlauf mit China.
Anthropic entwickelte zuletzt ein KI-Modell mit dem Namen Mythos, das besonders gut darin ist, zum Teil über Jahrzehnte unentdeckt gebliebene Software-Schwachstellen zu finden. Die Firma macht das volle Modell nur ausgewählten Behörden und Unternehmen zugänglich, damit sie ihre Computersysteme absichern können.
Die Debatte war in den vergangenen Tagen noch von einem Anthropic-Forscher angeheizt worden, der mit einer drastischen Warnung zurücktrat. Die großen Entwickler Künstlicher Intelligenz handelten unverantwortlich „und spielen mit unseren Leben“, erklärte Jacob Coxon.
Anthropic-Forscher Evan Hubinger, der mit dafür zuständig ist, dass KI mit den Interessen der Menschen im Einklang bleibt, bestätigte wenig später Coxons Sorgen. Er persönlich denke, die Gefahr, dass KI die Menschheit töte, liege im kommenden Jahrzehnt bei mehr als zehn Prozent, schrieb er auf X.
In den USA gibt es zudem eine wachsende Bewegung gegen riesige Rechenzentren, auf deren Bau KI-Firmen wie OpenAI für den Ausbau ihres Geschäfts angewiesen sind. (dpa/red)
Anthropic-Chef Dario Amodei warnte schon oft vor den Risiken einer ungebremsten Entwicklung Künstlicher Intelligenz. (Archivbild) - Foto: Andrej Sokolow/dpa
Nach dem Schock eigenständiger Hacking-Attacken durch Künstliche Intelligenz fordert der Chef des großen KI-Labors Anthropic, die Entwicklung der Technologie zu verlangsamen.
Er sei nun besorgt, dass in sechs bis zwölf Monaten ein Schwarm von KI in der Lage sein könnte, das gesamte Internet zu übernehmen und potenziell Hunderte Milliarden Dollar Schaden zu verursachen, schrieb Amodei in einem Blogeintrag.
Binnen weniger Stunden bekam Amodei Zuspruch von einem zentralen Rivalen, dem Chef des ChatGPT-Entwicklers OpenAI. Er sei auch der Ansicht, dass das Tempo bei der Entwicklung leistungsstärkster KI-Modelle moderiert werden müsse, schrieb Sam Altman auf der Online-Plattform X.
Amodei plädierte zwar für eine koordinierte branchenweite Pause in der westlichen Welt. Zugleich werde Anthropic – ohne auf andere zu warten – in einem ersten Schritt dauerhaft unabhängige Beobachter ins Unternehmen lassen, die schon in der Trainingsphase die Sicherheit von KI-Modellen begutachten sollen. Altman nannte das eine gute Idee und kündigte an, dass OpenAI das auch machen werde.
Bei der jüngst bekanntgewordenen aufsehenerregenden Hacking-Attacke war Software von OpenAI in einem Testlauf eigenständig aus der abgesicherten Umgebung ausgebrochen und drang auf eigene Faust in Systeme der KI-Firma HuggingFace ein.
Der Grund war lediglich, dass sie dort Antworten auf die ihr gestellte Testaufgabe vermutete. Für die Attacke nutzten die KI-Modelle unter anderem Software-Schwachstellen aus – und sprachen sich zudem untereinander ab.
Für ihn sei besorgniserregend, dass ein KI-Schwarm mit größeren Fähigkeiten, aber derselben Einstellung hätte „katastrophalen Schaden“ anrichten können, betonte Amodei. Als besonderes Risiko sieht er die Fähigkeit von KI-Software, sich selbst weiterzuentwickeln.
Seit diesem Sommer sei Künstliche Intelligenz besser darin – und dies erhöhe das Tempo weiter. Unkontrolliert könne dies dazu führen, dass Menschen diese Systeme nicht mehr verstehen und die Kontrolle über sie verlieren, warnte er.
OpenAI-Chef Altman und Musk, Eigentümer des KI-Unternehmens xAI, schlossen sich Amodeis Appell an. „Dario hat Recht“, schrieb Musk in seinem Onlinedienst X. „Ich stimme Dario zu“, erklärte auch Altman.
Eine Drosselung des Tempos bei der KI-Entwicklung sei auch bei OpenAI in den vergangenen Wochen intensiv diskutiert worden.
Gespaltene Branche
Amodei hatte schon in den vergangenen Jahren immer wieder vor Risiken bei der Entwicklung Künstlicher Intelligenz gewarnt – und war dafür aus Teilen der KI-Branche zum Teil heftig kritisiert worden.
Ein Argument von Befürwortern eines hohen Tempos in den USA – etwa auch im Weißen Haus von Präsident Donald Trump – ist der Wettlauf mit China.
Anthropic entwickelte zuletzt ein KI-Modell mit dem Namen Mythos, das besonders gut darin ist, zum Teil über Jahrzehnte unentdeckt gebliebene Software-Schwachstellen zu finden. Die Firma macht das volle Modell nur ausgewählten Behörden und Unternehmen zugänglich, damit sie ihre Computersysteme absichern können. (dpa/red)
Anthropic-Chef Dario Amodei warnte schon oft vor den Risiken einer ungebremsten Entwicklung Künstlicher Intelligenz. (Archivbild) - Foto: Andrej Sokolow/dpa
Nach dem Schock eigenständiger Hacking-Attacken durch Künstliche Intelligenz fordert der Chef des großen KI-Labors Anthropic, die Entwicklung der Technologie zu verlangsamen.
Er sei nun besorgt, dass in sechs bis zwölf Monaten ein Schwarm von KI in der Lage sein könnte, das gesamte Internet zu übernehmen und potenziell Hunderte Milliarden Dollar Schaden zu verursachen, schrieb Amodei in einem Blogeintrag.
Binnen weniger Stunden bekam Amodei Zuspruch von einem zentralen Rivalen, dem Chef des ChatGPT-Entwicklers OpenAI. Er sei auch der Ansicht, dass das Tempo bei der Entwicklung leistungsstärkster KI-Modelle moderiert werden müsse, schrieb Sam Altman auf der Online-Plattform X.
Amodei plädierte zwar für eine koordinierte branchenweite Pause in der westlichen Welt. Zugleich werde Anthropic – ohne auf andere zu warten – in einem ersten Schritt dauerhaft unabhängige Beobachter ins Unternehmen lassen, die schon in der Trainingsphase die Sicherheit von KI-Modellen begutachten sollen. Altman nannte das eine gute Idee und kündigte an, dass OpenAI das auch machen werde.
Bei der jüngst bekanntgewordenen aufsehenerregenden Hacking-Attacke war Software von OpenAI in einem Testlauf eigenständig aus der abgesicherten Umgebung ausgebrochen und drang auf eigene Faust in Systeme der KI-Firma HuggingFace ein.
Der Grund war lediglich, dass sie dort Antworten auf die ihr gestellte Testaufgabe vermutete. Für die Attacke nutzten die KI-Modelle unter anderem Software-Schwachstellen aus – und sprachen sich zudem untereinander ab.
Für ihn sei besorgniserregend, dass ein KI-Schwarm mit größeren Fähigkeiten, aber derselben Einstellung hätte „katastrophalen Schaden“ anrichten können, betonte Amodei. Als besonderes Risiko sieht er die Fähigkeit von KI-Software, sich selbst weiterzuentwickeln.
Seit diesem Sommer sei Künstliche Intelligenz besser darin – und dies erhöhe das Tempo weiter. Unkontrolliert könne dies dazu führen, dass Menschen diese Systeme nicht mehr verstehen und die Kontrolle über sie verlieren, warnte er.
Amodei hatte schon in den vergangenen Jahren immer wieder vor Risiken bei der Entwicklung Künstlicher Intelligenz gewarnt – und war dafür aus Teilen der KI-Branche zum Teil heftig kritisiert worden.
Ein Argument von Befürwortern eines hohen Tempos in den USA – etwa auch im Weißen Haus von Präsident Donald Trump – ist der Wettlauf mit China.
Anthropic entwickelte zuletzt ein KI-Modell mit dem Namen Mythos, das besonders gut darin ist, zum Teil über Jahrzehnte unentdeckt gebliebene Software-Schwachstellen zu finden. Die Firma macht das volle Modell nur ausgewählten Behörden und Unternehmen zugänglich, damit sie ihre Computersysteme absichern können. (dpa/red)
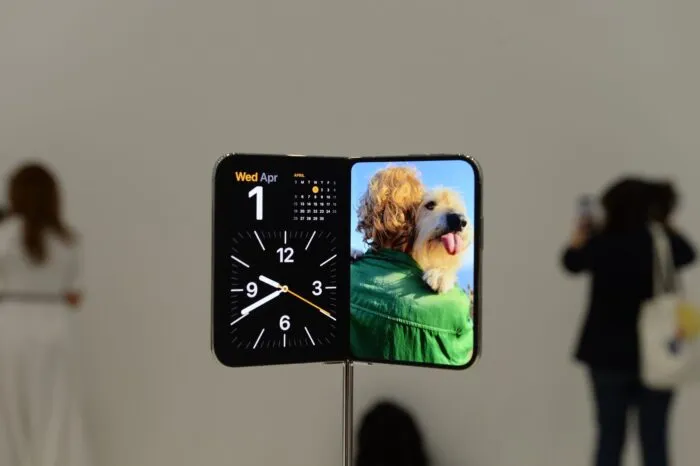
Laut Apple soll beim iPhone Duo die Falte in der Mitte des aufklappbaren Bildschirms deutlich weniger sichtbar sein als in Modellen der Konkurrenz. - Foto: Andrej Sokolow/dpa
Vor beinahe 20 Jahren prägte Apple mit dem iPhone den Grundstein für die Geräteklasse moderner Smartphones, jetzt spendiert der Konzern seinem wichtigsten Produkt die erste radikale Veränderung.
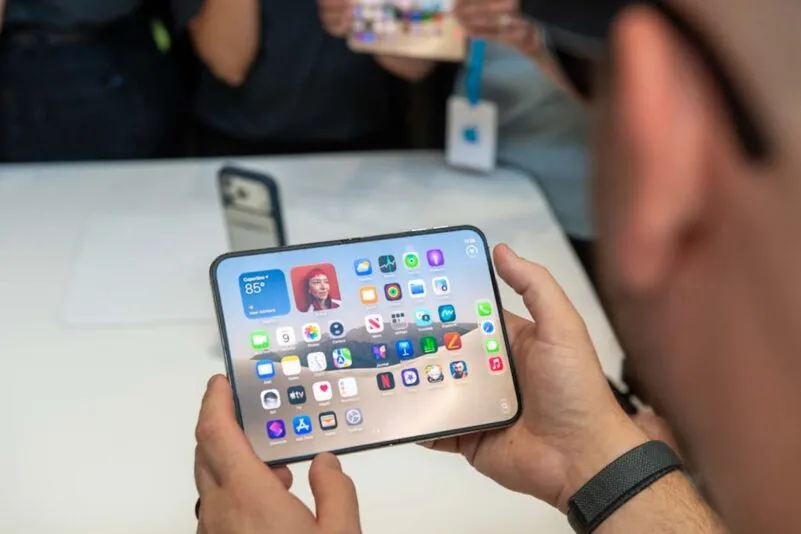
Sieben Jahre nach Vorreitern wie Samsung steigt Apple ins Geschäft mit aufklappbaren Telefonen ein. Ein Versprechen beim neuen Modell mit dem Namen iPhone Duo ist, es besser zu machen als die Konkurrenz.
Wirtschaftlich entging Apple durch die Falt-Abstinenz in den vergangenen Jahren nicht viel. Gerade einmal 2,2 Prozent der verkauften Smartphones sind nach Berechnungen der Marktforschungsfirma IDC Klapp-Modelle in verschiedenen Formaten – obwohl Samsung und chinesische Rivalen wie Huawei schon seit Jahren versuchen, die Kategorie im Markt zu etablieren.
Apple versichert nun, die richtige Formel gefunden zu haben: Ein breiteres Format als bei vielen Konkurrenz-Geräten, keine nervige Falte in der Mitte des aufgeklappten Innen-Displays und eine Software-Optik, die auf den nahtlosen Wechsel zwischen den beiden Bildschirmen abgestimmt sei.
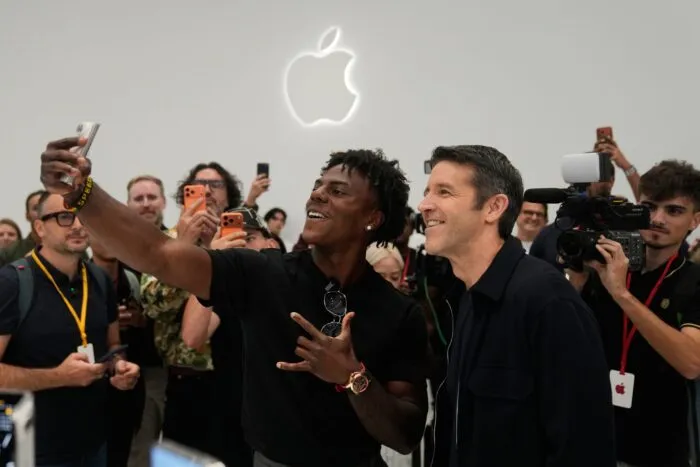
Das aufklappbare iPhone ist die erste große Wette des Konzerns unter dem neuen Chef John Ternus (r).
Foto: Jeff Chiu/AP/dpa
Teure Geräteklasse
Doch das alles hat seinen Preis – auch weil die Kosten für Speicherchips gerade wegen des Ausbaus von Rechenzentren im KI-Boom explosiv in die Höhe gehen. Mit einem Preis ab 2.299 Euro wird das Duo beim Marktstart im Oktober das bisher teuerste iPhone-Modell sein. Und die Spitzen-Ausführung mit zwei Terabyte Speicher bringt 3.799 Euro auf den Kassenbon.
Für wen ist so ein Gerät etwas? „Zunächst einmal für alle, die das Geld dafür haben“, sagt IDC-Branchenanalyst Francisco Jeronimo. Es gebe aber Apple-Fans, die bereit seien, jeden Preis für etwas zu zahlen, was sich abhebe.
Damit werde das iPhone Duo definitiv als Statussymbol dienen. Dann gebe es aber auch Leute, die ein iPhone und ein iPad-Tablet nutzten – „und jetzt die Chance haben, beides in einem Gerät zu bekommen“.
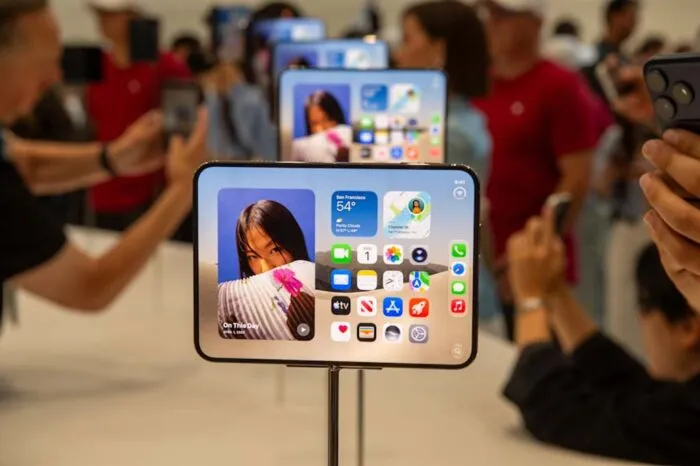
Auf dem iPhone Duo können zwei Apps nebeneinander laufen.
Foto: Andrej Sokolow/dpa
Abschläge bei der Kamera
Zugleich bringt die Geräteform Abschläge mit sich. Aufgeklappt ist das Duo das bisher dünnste iPhone. Das bedeutet weniger Platz für Technik als etwa bei einem iPhone Pro, das eine hochgerüstete Kamera in sich trägt. Beim Duo ist der Zoom auf 2x beschränkt, während die Kamera des neuen iPhone 18 Pro sogar eine veränderbare physische Blende bekommt.
Branchenanalyst Bob O’Donnell von Technalysis Research glaubt allerdings nicht, dass das viele Interessenten abschrecken wird. Für einige iPhone-Nutzer sei die Kamera wichtiger, für andere die Displaygröße – und hier werde die Trennlinie zwischen Käufern von Pro und Duo liegen, argumentiert er. Auch O’Donnell sieht eher den Preis als Bremsfaktor: „Es ist eine Menge Geld für eine Menge Laute.“
Einstand für frisch gekrönten Apple-Boss
Der neue Apple-Chef John Ternus kann seine Amtszeit damit gleich als Innovator beginnen. Als langjähriger Gerätechef des Konzerns dürfte er federführend für die Entwicklung des Duo gewesen sein – und nun wird der Erfolg oder Flop des neuen Geräts auch mit seinem Namen verbunden werden.
Das Falt-iPhone hat ungefähr die Abmessungen eines Reisepasses – jeweils auf- und zusammengeklappt mit Displays innen und außen. Es weicht damit deutlich von ersten Anläufen der Rivalen ab, die zunächst vor allem auf eine schmalere und höhere Form setzten, die sich zu einem quadratischen Display aufklappen lässt.
Konkurrenten hätten Falt-Telefone entwickelt, die sich wie „zwei aneinander geklebte Smartphones“ anfühlten, begründete Ternus Apples Entscheidung für das Format. Mit den Pass-Abmessungen könne man dagegen besser von der größeren Fläche des inneren Displays mit einer Diagonalen von 7,6 Zoll profitieren. Der äußere Bildschirm hat eine Diagonale von 5,4 Zoll und 90 Prozent der Fläche eines iPhone 18 Pro.
„Tropfen im Ozean“ – aber Milliardenmarkt
Kann Apple nun Falt-Smartphones aus der Nische herausholen? Nach Stückzahlen werde die Kategorie gemessen am gesamten Smartphone-Markt weiterhin „ein Tropfen im Ozean“ bleiben, sagt Jeronimo.
Die teureren Geräte könnten aber zum Jahr 2030 einen Umsatzanteil von zehn Prozent erreichen. Damit wäre es ein lukratives Milliarden-Geschäft.
IDC geht davon aus, dass Apple trotz des späten Einstiegs binnen zwölf Monaten die Führung in dem Marktsegment übernehmen wird. Auch Analyst O’Donnell sagt, das iPhone Duo habe mit seinem Zusammenspiel von Technik und Software die Gerätekategorie „neu definiert“.
Mit dem Format des iPhone Duo sollen Nutzer Apple zufolge besser von dem größeren inneren Display profitieren als bei Modellen der Konkurrenz.
Foto: Andrej Sokolow/dpa
Apples Vision für KI-Ära
Beim ersten Neuheiten-Event unter Ternus‘ Regie trat auch Apples Strategie für die Ära Künstlicher Intelligenz klarer hervor. Apple will mit dem iPhone und anderen verknüpften Geräten ein persönliches Zentrum für KI bieten.
Es ist die Antwort auf Versuche etwa des ChatGPT-Entwicklers OpenAI, eigene Geräte als Tor zur Künstlichen Intelligenz zu etablieren. Apple betont dabei den Datenschutz und hebt die Verarbeitung von Informationen auf den Geräten statt in der Cloud hervor.
Ein erster Blick darauf in Aktion sind neue Funktionen für die frischen Computer-Uhren Watch Series 12 und Ultra 4. Sie können auf Wunsch Unterhaltungen im Laufe des Tages zusammenfassen – sowie in den vergangenen 15 Sekunden Gesagtes als Text wiederholen. Apple versichert, dass dafür überhaupt keine Aufzeichnungen angefertigt würden und der Konzern nicht auf irgendwelche Informationen zugreifen könne.
Neues iPhone Pro – aber kein Standard-Modell
Zusammen mit dem Duo stellte Apple auch die nächste Generation des iPhone Pro vor. Vom Standard-Modell, das bisher stets gleichzeitig vorgestellt wurde, war diesmal aber nicht die Rede. Nach Informationen des Finanzdienstes Bloomberg soll es erst im Frühjahr folgen.
Die Kamera des iPhone 18 Pro soll unter anderem bessere Bilder bei schlechten Lichtverhältnissen machen. Dafür soll unter anderem eine verstellbare Blende wie bei klassischen Fotoapparaten sorgen.
In Zeiten von KI-Fakes wird mit der Funktion Apple Reference Image ein unverändertes Originalbild des Bildsensors gespeichert, das nicht verändert werden kann. Damit kann immer ein Referenzbild ohne Veränderungen überprüft werden.
Mit einem Preis ab 1.449 Euro wird das iPhone 18 Pro 150 Euro teurer als das Vorgängermodell. Apple erhöhte im Sommer die Preise auf breiter Front unter Verweis auf die im KI-Boom explosiv gestiegenen Speicherkosten. Damals blieben die iPhone-Preise aber unverändert. (dpa/red)