Categories
deutschland ticker

Dobrindt plant „Anti-Sabotage-Schutzschild“ gegen hybride Angriffe


In Kürze:

  • Bundesinnenminister Alexander Dobrindt plant ein „Anti-Sabotage-Schutzschild“ für die kritische Infrastruktur.
  • In neun strategisch wichtigen Städten sollen schnell verlegbare Anti-Drohnen-Einheiten stationiert werden.
  • Ein „Cyberdome“ mit einem engmaschigen Netz digitaler Sensoren soll Cyberangriffe frühzeitig erkennen und abfangen.
  • Auch Betreiber kritischer Infrastruktur sollen künftig mehr Befugnisse zur Drohnenabwehr erhalten.

 
Unter dem Eindruck jüngster hybrider Angriffe und Sabotageakte gegen die kritische Infrastruktur (KRITIS) will Bundesinnenminister Alexander Dobrindt ein weiteres umfassendes Sicherheitspaket vorlegen. Anlass für die Ankündigung eines „Anti-Sabotage-Schutzschildes“ ist der gescheiterte Sprengstoff-Drohnenanschlag auf dem Flughafen Leipzig/Halle Anfang August. Die Bundesregierung macht Russland für den Angriff verantwortlich, der einem Flugzeug galt, das militärische Güter in die Ukraine transportieren soll.

Dobrindt: Verdacht des „Klimaterrorismus“ bei Umspannwerken

Dazu kommen mehrere versuchte Sabotageakte gegen Umspannwerke und andere Einrichtungen der kritischen Infrastruktur allein in den vergangenen Tagen. So richteten sich am 2. September von Behörden als „systematisch“ eingeschätzte Sabotageversuche gegen das Umspannwerk Turnow-Preilack/Kraftwerk Jänschwalde (Brandenburg) und das Umspannwerk Bergheim (NRW).
An den darauffolgenden Tagen entdeckten Sicherheitsbehörden zur Sabotage geeignete Vorrichtungen an Umspannwerken in Dormagen und am Kraftwerk Weisweiler bei Aachen (NRW). In Ostsachsen wurden zudem rund zwölf Sprengvorrichtungen sichergestellt. Ein separater Polizeieinsatz am Umspannwerk Ganderkesee bei Bremen wurde dagegen durch einen offenstehenden Schaltschrank ausgelöst – ein Zusammenhang mit den Sabotageakten ist bislang nicht bestätigt. Dort, wo aktive Sabotageversuche unternommen wurden, entstand aufgrund der Robustheit der Netze kein größerer Schaden.
Mit Blick auf diese Fälle sprach Minister Dobrindt von möglichem „Klimaextremismus“ oder „Klimaterrorismus“. Derzeit findet eine europaweite Fahndung nach einem 48-Jährigen statt. Er steht im Verdacht, Bekennerschreiben im Zusammenhang mit den Sabotageversuchen verfasst zu haben.

2026 bereits Hunderte Sabotageversuche und Drohnensichtungen

Im bisherigen Laufe des Jahres 2026 hat das Bundeskriminalamt (BKA) bereits mehr als 165 Verdachtsfälle von Sabotage gegen KRITIS-Anlagen registriert. Die Übergriffe hätten sich unter anderem gegen Stromleitungen und Bahntrassen gerichtet. Auch Cyber- und Drohnenangriffe hätten sich darunter befunden.
Darüber hinaus habe es von Januar bis Ende August 747 verdächtige Drohnensichtungen gegeben. In diesem Kontext habe man insgesamt 1.068 Drohnen über KRITIS-Anlagen, militärischen Einrichtungen und Rüstungsbetrieben registriert. Minister Dobrindt bezeichnete hybride Angriffe gegenüber „BILD am Sonntag“ als „tägliche Realität“. Er sprach davon, dass diese zunehmen würden, fügte jedoch hinzu: „Wir können uns wehren und schützen.“
Das angekündigte Maßnahmenbündel soll mehrere Komponenten umfassen. In neun strategischen Städten will der Bund schnell verlegbare Anti-Drohnen-Einheiten stationieren. Die Rede ist von Frankfurt am Main, München, Hamburg, Berlin, Stuttgart, Düsseldorf, Leipzig, Hannover und Köln. Diese Maßnahme soll einen lückenlosen Schutz des Luftraums über kritischen Drehkreuzen gewährleisten.

„Cyberdome“: Dobrindt-Ministerium setzt auf Zusammenarbeit mit Israel

Speziell im Blick habe man dabei Flughäfen, Bahnhöfe und das Berliner Regierungsviertel. Die Einheiten, die das Ministerium dazu abstellen will, sollen nicht nur in der Lage sein, Drohnen abzufangen. Sie sollen auch Drohnenbomben abfangen und Sprengsätze entschärfen.
Darüber hinaus will das Ministerium die Abwehrbefugnisse erweitern. Bisher kam nur staatlichen Stellen eine Kompetenz zu, Drohnen aktiv abzuwehren. Betreiber von KRITIS-Einrichtungen wie Wasserwerken, Stromanbietern oder Rüstungsbetrieben waren bislang nur berechtigt, sie zu melden. Künftig sollen sie auch rechtliche Befugnisse erhalten, selbst dagegen vorzugehen.
Ein weiterer Kernbereich des geplanten „Anti-Sabotage-Schutzschildes“ soll auch „Cyberdome“ sein. Dabei handelt es sich um ein engmaschiges digitales Sensornetzwerk, das Hackerangriffe frühzeitig erkennen und aktiv abfangen soll. Vorbild und enger Kooperationspartner in diesem Bereich soll Israel sein, das als Vorreiter im Bereich der Cyberabwehr gilt.

KI soll auf Bahnhöfen Waffen und „verdächtiges Verhalten“ erkennen

Israel soll dabei Erfahrung und Technologie bereitstellen. Zu dieser sollen KI-basierte Frühwarnsysteme gehören, die Angriffe erkennen können, bevor Schaden eintreten kann. Im Januar 2026 hatte es mit „Blue Horizon“ bereits eine gemeinsame Übung für den Ernstfall gegeben.
Bei „Cyberdome“ handelt es sich dem Bundesministerium des Innern (BMI) zufolge nicht um ein einzelnes technisches Produkt. Vielmehr stellt es ein Verteidigungskonzept dar, das unterschiedliche Datenquellen zusammenführt. So sammelt das System Informationen aus Netzwerken von Behörden, KRITIS-Betreibern und Sicherheitsbehörden. KI soll diese in Echtzeit analysieren, Schwachstellen, Anomalien und laufende Angriffe identifizieren und Sicherheitsverantwortliche proaktiv warnen.
Das Bundesinnenministerium plant darüber hinaus auch an sensiblen Orten wie Bahnhöfen den verstärkten Einsatz von Künstlicher-Intelligenz(KI)-gestützten Technologien, biometrischer Gesichtserkennung und Videoüberwachung. Diese sollen ebenfalls der Identifizierung potenzieller Saboteure dienen. Die KI soll dabei insbesondere in der Lage sein, Waffen oder „verdächtiges Verhalten“ frühzeitig zu erkennen.
Categories
deutschland ticker

Berliner Hackerangriff: Sensible Daten und Verteidigungsunterlagen im Darknet


In Kürze:

  • Rund 1,4 Millionen Dateien aus dem Berliner Landesnetz sind nach Ablauf eines Hacker-Ultimatums im Darknet veröffentlicht worden.
  • Rhysida forderte 30 Bitcoins, damals etwa zwei Millionen Euro, doch Berlin lehnte eine Lösegeldzahlung ab.
  • Unter den Daten sollen sich Personalakten, Passwörter sowie Informationen über kritische Infrastruktur und zivile Verteidigungsplanung befinden.

 
Der jüngste Ransomware-Angriff auf zwei Berliner Senatsverwaltungen gilt als größter Datendiebstahl in der Geschichte der Landesverwaltung in der Landeshauptstadt. Die Verantwortlichen für den Angriff, eigenen Angaben zufolge die Hackergruppe Rhysida, haben rund 1,4 Millionen Dateien erbeutet. Die Datenmenge soll bis zu 5,8 Terabyte betragen.
Die mittlerweile im Darknet aufgetauchten Ordner enthalten offenbar nicht nur personenbezogene Daten und Zugangsdaten. Einem Bericht des „Tagesspiegel“ zufolge sollen die Hacker auch Informationen über kritische Infrastruktur und zivile Verteidigungsplanung offengelegt haben. Der Vorfall wirft Fragen über den Zustand der digitalen Sicherheitsarchitektur der Berliner Verwaltung auf.
Nach dem Hackerangriff hat Berlins Regierender Bürgermeister Kai Wegner (CDU) eingeräumt, dass nach aktuellem Stand offenbar auch sensible Daten betroffen sind. Während der Senat zunächst erklärt hatte, es gebe keine Hinweise auf den Abfluss sensibler Informationen, sei “der Erkenntnisstand heute ein anderer“, sagte Wegner der „Bild“. Berlin sei „Opfer einer schweren Straftat geworden“, so der CDU-Politiker.

Hacker veröffentlichten entwendete Daten im Darknet

Wie der RBB berichtet, haben die Hacker die Daten nach dem Ablauf eines von ihnen gestellten Ultimatums im Darknet zum Download zur Verfügung gestellt. Rhysida gab dies am Freitagnachmittag, 4. September, auf seiner dort betriebenen Website bekannt. Mittlerweile führe der Link auf mehrere Ordner. Unter diesen befänden sich Arbeitszeugnisse und Beurteilungen von Mitarbeitern sowie deren Personalakten. Auch Informationen zu Ausschreibungen seien abrufbar gewesen.
Eine exakte Überprüfung der Angaben war bislang noch nicht möglich. Es ist auch noch nicht geklärt, ob es sich tatsächlich um die vollständige Menge der abgeflossenen Daten handelt. Der Berliner Senat erklärte, derzeit führten die Sicherheitsbehörden eine „intensive Datenprüfung“ durch. Man habe dazu unter anderem IT-Forensiker beauftragt.
Außerdem wolle man betroffene Personen kontaktieren. In einer Erklärung des Senats heißt es dazu:
„Sofern im Rahmen der Analyse einzelne betroffene Personen identifiziert werden, werden diese risikobasiert und entsprechend der gesetzlichen Vorgaben von den zuständigen Senatsverwaltungen informiert.“
Bürger, die unabhängig davon Kenntnis erlangten, dass ihre Daten veröffentlicht oder missbraucht wurden, ruft man dazu auf, Strafanzeige zu erstatten.

Berlin soll an Rhysida rund zwei Millionen Euro zahlen

Die Attacke der Hacker richtete sich gegen die Senatsverwaltungen für Bauen und Stadtentwicklung sowie Mobilität und Verkehr. Deren eigenen Angaben zufolge hätten sie vom 7. bis 12. August unbemerkt Zugriff auf die Systeme gehabt. Die Betroffenen hatten von dem Angriff erst am 14. August Kenntnis erlangt.
Rhysida richtete nach Ende des Angriffs ein Ultimatum an die Senatsverwaltung. Die Gruppe forderte die Zahlung von 30 Bitcoin – zum Zeitpunkt des Erpressungsversuchs entsprach dies etwa zwei Millionen Euro. Das Land Berlin machte mehrfach deutlich, kein Lösegeld bezahlen zu wollen. Am Freitag lief das Ultimatum ab. Daraufhin machten die Erpresser die Drohung wahr.
Unter den erbeuteten Informationen sollen sich auch solche über Einrichtungen befinden, die im Krisen- oder Verteidigungsfall besonderen Schutzmaßnahmen unterliegen. Genannt seien unter anderem Heizkraftwerke, Notstromanlagen, Wasserwerke, Entsorgungsunternehmen und Umspannwerke. Teilweise seien auch Angaben zu möglichen Schäden bei der Zerstörung bestimmter Anlagen enthalten gewesen.

Hacker haben auch Informationen über kritische Infrastruktur erbeutet

Auch Unterlagen im Zusammenhang mit dem „Operationsplan Deutschland“ sind dem „Tagesspiegel“ zufolge im entwendeten Datenbestand enthalten gewesen. Es soll um teilweise als Verschlusssache klassifizierte Informationen zu Liegenschaften und Einrichtungen gehen. Darunter sei auch ein Entwurf des Leitfadens „Zivile Verteidigung im Land Berlin“ vom August 2025.
Die Berliner Senatskanzlei geht laut dem Dokument von höchst sensiblen Daten aus. Nach Rücksprache mit Bundesbehörden geht sie aber nicht von kritischen Informationen für die Sicherheit und Verteidigung aus. Teilweise seien aber auch Informationen über mögliche Gefahrenquellen, Betriebszeiten, Wachschutzeinrichtungen, Notfallverantwortliche oder besonders gefährdete Standorte von Behörden, Rüstungsunternehmen und anderen Einrichtungen abgeflossen.
Im Datensatz soll sich auch eine Datei mit unverschlüsselten Zugangsdaten und Passwörtern befunden haben. Diese soll knapp 6.000 Login-Daten erfasst haben, in einigen Fällen gebe es bei bestimmten Fachverfahren und weiterhin bestehenden VPN-Zugängen auch keine Zwei-Faktor-Authentifizierung. Sogar Daten von Bürgern und Unternehmen sollen in dem Bestand auftauchen. Die forensische Untersuchung dazu ist jedoch noch nicht abgeschlossen.

Berlin war nicht das erste Opfer von Rhysida

Einem internen Vermerk aus der Berliner Verwaltung zufolge kommen mit Sicherheitsfragen befasste Beamte zu der Einschätzung, dass ein „digitaler Geheimschutz (im strengen Sinne)“ in der Berliner öffentlichen Verwaltung „nicht möglich“ sei. So musste man für bestimmte klassifizierte Vorgänge offenbar weiterhin auf Papierform zugreifen.
Einer weiteren Unterlage zufolge seien Teile der IT bei den betroffenen Senatsverwaltungen nicht zur zentral verwalteten und überwachten IT-Struktur migriert worden. Diese sei beim zentralen IT-Dienstleister ITDZ Berlin angesetzt. Das konkrete technische Einfallstor ist jedoch noch nicht abschließend geklärt. Es kämen unter anderem Phishing, eine ungepatchte Software oder ein kompromittierter Fernzugang in Betracht.
Rhysida ist als international agierende Ransomware-Gruppe bekannt, die 2023 erstmals in Erscheinung getreten war. Sie stellt Schadsoftware und Infrastruktur für sogenannte Affiliates bereit, die anschließend selbst damit Angriffe ausführen. Die Gruppe stiehlt Daten und droht anschließend mit Veröffentlichung. Von Hackeraktivitäten von Rhysida betroffen waren bisher unter anderem die British Library, das Lurie Children’s Hospital in Chicago, die Stadt Columbus in Ohio oder der Hafen von Seattle.
 
 
Categories
deutschland etplus gesellschaft ticker

Anschläge auf Umspannwerke – einfache Mittel, große Wirkung?


In Kürze:

  • Binnen 24 Stunden erfolgten zwei Angriffe auf Umspannwerke nahe den größten Kraftwerken in Deutschland.
  • Die unmittelbaren Auswirkungen für die Stromversorgung hielten sich in Grenzen
  • Die Anschläge passen in ein größeres Muster, innerhalb und außerhalb Deutschlands.
  • Ihre oft abgeschiedene Lage und wichtige Rolle im Stromnetz machen Umspannwerke zu einfachen Zielen mit potenziell großer Wirkung.
  • Sie besser zu schützen, ist keine einfache Aufgabe – und kann Anschläge auf das Stromnetz nicht verhindern.

 
Bei eisigen Temperaturen wurde am 3. Januar im Südwesten Berlins ein Anschlag auf die Stromversorgung der deutschen Hauptstadt verübten. Mehrere Tage lang mussten etwa 45.000 Haushalte und mehr als 2.200 Betriebe ohne Strom ausharren. Die Berliner Polizei und das BKA haben Spekulationen zurückgewiesen, dass Russland hinter dem Anschlag auf die Berliner Stromversorgung stecken könnte. Sie waren sich aufgrund eines Bekennerschreibens im Internet sicher: Es waren Linksterroristen.
Mehr Glück hatten die Bürger von Reutlingen in Baden-Württemberg Anfang Juni. Dort kam es zu einem Brand in einem Umspannwerk, der einen großflächigen Stromausfall auslöste, aber zumindest musste niemand frieren. Die Ermittlungsbehörden gehen von Brandstiftung aus, da die Täter auf das Gelände eingedrungen und Autoreifen als Brandmittel eingesetzt hatten.
Nach den Vorfällen wurden Stimmen aus Politik und Wirtschaft laut, endlich die kritische Infrastruktur – auch KRITIS genannt – hierzulande besser abzusichern. Doch die Politik ist nicht in der Lage, so rasch auf die Bedrohungen der kritischen Infrastruktur zu reagieren, wie es nötig wäre.

Es gibt Anschlagsmuster

Zwei Monate später gab es nun erneut zwei Anschläge binnen 24 Stunden: Am 1. September wurde das Umspannwerk Turnow/Preilack in der Nähe des Braunkohlekraftwerks Jänschwalde in Südbrandenburg angegriffen. In der Folge musste ein 500-Megawatt-Block abgeschaltet werden. Der brandenburgische Innenminister Jan Redmann (CDU) glaubt dennoch, das Bundesland sei „glimpflich“ davongekommen“.
IEA: Verbrauch von Kohle erreicht 2022 weltweit neuen Höchstwert

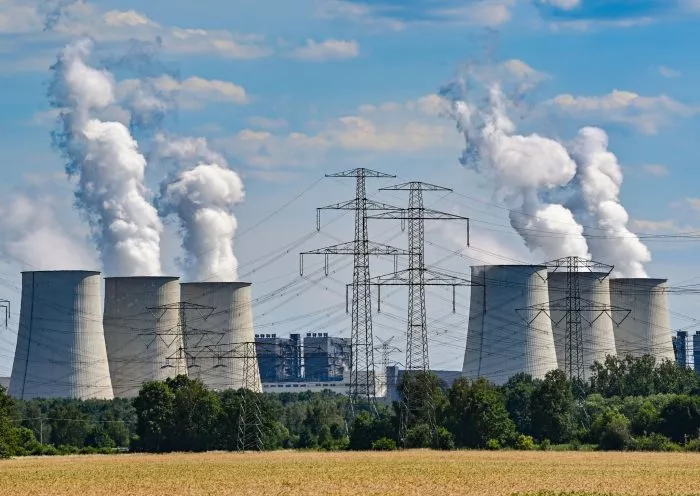
Wasserdampf steigt aus den Kühltürmen des Braunkohlekraftwerks Jänschwalde. Die Anlage ist das viertgrößte Kraftwerk Deutschlands.

Foto: Patrick Pleul/dpa

Wie lokalen Medien zu entnehmen ist, fanden die Einsatzkräfte vor Ort mehrere Vorrichtungen für mit Sprengstoff bestückte Raketen. Laut Innenminister Redmann hätten unbekannte Täter gegen 7.30 Uhr – also bereits bei vollem Tageslicht – versucht, „leitfähiges Material in die Höchstspannungsleitungen“ zu schießen. Dies sei in einigen Fällen gelungen. Dennoch sei es zu keinem Stromausfall gekommen. Die Ermittlungen dauern an.
Tags darauf, am 2. September, gleiches Anschlagsmuster auf das Umspannwerk Rommerskirchen bei Bergheim im nordrhein-westfälischen Braunkohlegebiet. Deshalb sprach Redmann laut „Märkischer Allgemeine“ von „Anzeichen auf koordinierten Angriff“ zwischen beiden Anschlägen. Der CDU-Politiker möchte, dass nun der Generalbundesanwalt den Fall übernehmen. Betroffen waren dort die Braunkohlekraftwerke Neurath und Niederaußem. Zusammen mit Jänschwalde sind sie drei der vier größten Kraftwerke Deutschlands.

„Wer da ran geht, greift unser Land an.“

Der nordrhein-westfälische Innenminister Herbert Reul (CDU) informierte am 2. September darüber, dass zum Anschlag in Bergheim „in zwei Richtungen“ ermittelt werde: zu „fremdstaatlich gelenkte Sabotage und Linksextremismus“. Beides könne derzeit nicht ausgeschlossen werden. Reul gab sich demzufolge überzeugt: Das war kein kaputter Schalter, das war Absicht, das war eine Straftat. Wer da ran geht, greift unser Land an.“
Gregor Golland, innenpolitischer Sprecher der CDU-Landtagsfraktion und Abgeordneter aus dem nahegelegenen Brühl, zeigte sich ebenso alarmiert: „Der mutmaßliche Anschlag auf das Stromnetz in Bergheim zeigt auf dramatische Weise, dass die Bedrohungen und Attacken auf unser Land näher kommen und konkreter werden“, sagte er dem Kölner Stadtanzeiger. Golland forderte deshalb: „Linksextremisten oder russische Saboteure könnten dafür infrage kommen. Unsere Antwort muss entschlossen, wirksam und klar sein: mehr Befugnisse für die Sicherheitsbehörden, technische Maßnahmen wie Drohnenabwehr und konsequente Strafverfolgung.“
Der SPD-Lokalpolitiker Torsten Rekewitz aus Bergheim fragte, „wie überhaupt jemand auf das Gelände in Bergheim gelangen konnte. Das darf nicht mehr möglich sein.“

Wozu bedarf es Umspannwerke?

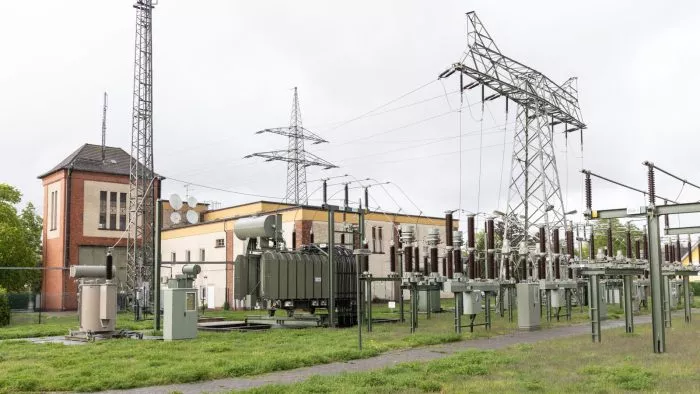
Das Stromnetz ist im Wesentlichen aufgeteilt in vier Bereiche. An der Spitze stehen die sogenannten Übertragungsnetze, die auf Höchstspannungsebene – die höchste Spannung im europäischen Verbundnetz beträgt 380 Kilovolt – überregionale Verbindungen herstellen. Insgesamt umfassen diese Netze in Deutschland rund 37.000 Kilometer Länge. Ein Kilovolt entspricht 1000 Volt. Volt ist die Maßeinheit für die elektrische Spannung. Sie gibt an, mit wie viel Kraft der Strom über eine Leitung schickt wird. Je höher die Spannung ist, desto geringer sind die Transportverluste.
Damit der Strom zu Hause genutzt werden kann, braucht es eine niedrigere Spannung. Sie muss also schrittweise reduziert werden. Diese Aufgabe übernehmen Umspannwerke wie die in Preilack und Bergheim. Sie verbinden die Übertragungsnetze zunächst mit Verteilnetzen, die auf rund 94.000 Kilometer mit Hochspannung zwischen 60 und 220 Kilovolt arbeiten. Außerdem nehmen sie Strom aus erneuerbaren Energien auf. Sie bilden also einen Stromknotenpunkt. Meist stehen sie praktischerweise in der Nähe von Kraftwerken, um den erzeugten Strom direkt aufnehmen und weiterverteilen zu können.
An die oberste Spannungsebene schließen sich etwa 520.000 Kilometer Mittelspannungsnetze zwischen 6 und 60 Kilovolt an. Erst danach erfolgt die Umwandlung auf Niedrigspannung von 230 bis 400 Volt, die letztlich zu den Verbrauchern gelangt. Diese letzte Spannungsebene umfasst nochmals rund 1,2 Millionen Kilometer Stromleitung allein in Deutschland.
Oranienburg schaltet ein: Neue Stromanschlüsse wieder erlaubt

Das Umspannwerk Oranienburg. Hier wird Strom aus dem regionalen Mittelspannungsnetz in Niedrigspannung umgewandelt, der über das lokale Netz zu den Verbrauchen gelangt.

Foto: Matthias Kehrein/Epoch Times

Für die Höchstspannungsebene gibt es in Deutschland laut einem der größten europäischen Netzbetreiber, das baden-württembergischen EnBW, rund 300 Umspannwerke. Hinzu kämen „mehrere tausend“ Umspannwerke und Trafostationen, die die elektrische Energie von der Hoch- über die Mittel- in die Niederspannung transformieren. „Um sie kümmern sich mehrere hundert Verteilnetzbetreiber“, gibt EnBW bekannt.

Warum werden Umspannwerke angegriffen?

Angriffe auf Umspannwerke und die Strominfrastruktur bieten für Attentäter aus mehreren Gründen ein lohnendes Ziel. Wie in Berlin Anfang des Jahres vorgeführt, kann ein erfolgreicher Anschlag auf einen Schlag Zehntausende Haushalte, Krankenhäuser, Ampelanlagen und die Telekommunikation lahmlegen. Im Industriebereich können Millionenschäden hervorgerufen werden. Ein prominentes Beispiel dafür war der Anschlag auf einen Strommast für die Stromversorgung des Tesla-Werks in Grünheide in Brandenburg im März 2024. Damals bekannten sich Linksextremisten zu der Tat: „Wir haben heute Tesla sabotiert“.
Sabotageakte auf die Energieversorgung haben außerdem das Ziel, das Vertrauen der Bevölkerung in den Staat und seine Fähigkeit, Grundbedürfnisse zu schützen, zu erschüttern. Gerade vor den nun im September anstehenden drei Landtagswahlen in Ostdeutschland könnten die Attentäter mit ihren Anschlägen auch das politische Motiv verbinden, auf die Wahlen psychologisch Einfluss zu nehmen.
Von linksextremistischen Tätern ist zudem bekannt, dass sie KRITIS angreifen, um das ihrer Meinung nach „kapitalistische System“ und Großkonzerne wie Tesla zu erschüttern. Dabei helfen ihnen die lokalen Umstände:
Umspannwerke und Hochspannungsleitungen liegen zumeist abseits von Städten in ungeschützter Natur. Bislang sind sie oft nur von einfachen Maschendrahtzäunen umgeben, die niemanden wirklich aufhalten können. Sicherheitspersonal befindet sich in der Regel lediglich an den Eingängen zu den Anlagen. Wie alle bisherigen Anschläge zeigen: Es bedarf lediglich einfacher sprengstofftechnischer Mittel um eine große Wirkung zu erzielen.

Sollte Anschlag in Italien Deutschland treffen?

Doch Deutschland ist nicht das alleinige Ziel von Attentätern. Am 25. März wurde im italienischen Friaul auf einem Strommast und eine Stromleitung ein Sabotageanschlag verübt. Dies führte dazu, dass die Pumpstation der TAL-Siot-Pipeline tagelang ausfiel. Dabei handelt es sich um eine zentrale Erdöl-Pipeline, die Rohöl vom Hafen im italienischen Triest über Österreich bis nach Deutschland transportiert.
Wie der italienische Rundfunk RAI berichtete, könnte es sich bei diesem Anschlag um eine „gezielten Sabotage“ gegen die deutsche Energieversorgung gehandelt haben. Denn wichtige Raffinerien wie Miro und Bayernoil hätten aufgrund der Unterbrechung mehrere Tage lang auf ihre strategischen Reserven zurückgreifen müssen.
In Österreich wurde der Fall – anders als in Deutschland – von der Politik aufgegriffen. Paul Hammerl, Energiehändler und Abgeordneter der oppositionellen FPÖ im Parlament in Wien, wollte von den Ministerienn des Inneren, der Verteidigung und der Wirtschaft wissen, was die Regierung zum Schutz der TAL unternehme, da „90 Prozent des österreichischen Bedarfs an Mineralöl“ über diese Pipeline ins Land geliefert würden.

„Eines der sichersten Stromnetze der Welt“

Den Attentätern auf Stromversorgungsanlagen geht es in letzter Konsequenz also nicht nur um das Hervorrufen von Stromausfällen, sondern um die Folgen. Ralph Tiesler, Präsident des deutschen Bundesamtes für Bevölkerungsschutz und Katastrophenhilfe, mahnte deshalb am 19. Mai an, dass Deutschland „krisenfester“ werden müsste.
Die Energie Baden-Württemberg AG (EnBW) erklärte nach dem Anschlag in Berlin: „Der Vorfall unterstreicht […] die Notwendigkeit einer erhöhten Resilienz gegenüber gezielter Sabotage an kritischen Leitungswegen.“ EnBW zählt zu den größten Energieversorgungs- und Infrastrukturunternehmen in Europa.
Die Bundesregierung betont ihrerseits, Deutschland habe „eines der sichersten Stromnetze der Welt – dank zahlreicher Sicherungsmechanismen“. Unter anderem stelle das sogenannte „n-1-Prinzip“ sicher, „dass der Strom beim Ausfall einer Leitung auf einem anderen Weg fließen kann und das Stromnetz weiter funktioniert.“ Das „n“ steht für die Gesamtheit der im Betrieb befindlichen Betriebsmittel, während die „-1“ den Ausfall genau eines dieser Elemente beschreibt.

Schutz aller Strommasten „unmöglich“

In Deutschland regelt seit dem 17. März das sogenannte „Dachgesetz zu kritischen Infrastrukturen“ (KRITISDachG) den Schutz für Stromleitungen, Pipelines und ähnlichem. Der Verfassungsschutz definiert KRITIS folgendermaßen: „Damit sind Anlagen, Systeme und Organisationen gemeint, die eine wichtige Bedeutung für die Aufrechterhaltung gesellschaftlicher Funktionen haben. Deren Ausfall hätte erhebliche Auswirkungen auf das Gemeinwesen, zum Beispiel in Form von Versorgungsengpässen und Gefährdung der öffentlichen Sicherheit.“
Damit wurde die sogenannte CER-Richtlinie der EU über die Resilienz kritischer Einrichtungen in nationales Recht übertragen. Das Gesetz regelt Mindestanforderungen für Schutzmaßnahmen, die Betreiber von kritischer Infrastruktur umsetzen müssen. Unter anderem müssen sie Risikoanalysen für ihre Anlagen erstellen. Zugleich schränkt das Bundesministerium für Wirtschaft und Energie ein: „Das deutsche Stromnetz hat eine Länge von über 1,8 Millionen Kilometern. Es ist also unmöglich, jeden Strommast zu schützen. Anschläge auf Strommasten können nicht generell verhindert werden.“
Johannes Rundfeldt, Sicherheitsexperte und Sprecher der AG KRITIS äußerte sich nach dem Anschlag in Berlin zu den Schwachstellen: Weil nicht alle Stromanlagen geschützt werden könnten, müssten nach Meinung Rundfeldts die Netze so gebaut werden, „dass, selbst wenn eine einzelne Störung an einer einzelnen Stelle auftritt, diese Störung nicht zum Versorgungsausfall wird“. Außerdem könnten die Stromnetzbetreiber mittels Kameras und Alarmanlagen sowie einem Wachschutz einen besseren Schutz bewirken.
Seiner Meinung nach müsste es grundsätzlich eine „zweite Leitung“ geben, über die der Strom fließen kann. „Die gab es in Berlin sogar, aber blöderweise über die gleiche Strombrücke. Als es da gebrannt hat, sind beide ausgefallen“, erklärte Rundfeldt. Für manche Teile des Stromnetzes sei eine doppelte Leitungsführung bereits Pflicht, „aber eben nicht für alle.“ Das sei der Schwachpunkt gewesen, den die Saboteure in Berlin ausgenutzt hätten.
Categories
deutschland etplus ticker

Wer steckt hinter der Sabotage? GdP-Chef Roßkopf im Interview

Nach den Sabotageakten an der Strominfrastruktur in Brandenburg und Nordrhein-Westfalen stehen die Sicherheitsbehörden wiederholt vor der Frage, wie verwundbar die kritische Infrastruktur in Deutschland tatsächlich ist.
Am Umspannwerk Preilack nahe dem Braunkohlekraftwerk Jänschwalde in Brandenburg wurden am Dienstag, 1. September, zahlreiche selbst gebaute Flugkörper entdeckt, die Kurzschlüsse in Höchstspannungsleitungen ausgelöst haben. Die Ermittler prüfen unter anderem den Verdacht einer verfassungsfeindlichen beziehungsweise terroristischen Sabotage.
Auch am Umspannwerk in Bergheim in der Nähe des Braunkohlekraftwerks Niederaußem in NRW gehen die Behörden von einer vorsätzlichen Tat aus.
Insgesamt mussten mehrere Kraftwerksblöcke vom Netz genommen werden; die allgemeine Stromversorgung blieb jedoch gewährleistet.
Die Vorfälle werfen grundsätzliche Fragen zur Sicherheit kritischer Infrastruktur auf: Wer könnte hinter solchen Angriffen stecken? Handelt es sich um Einzeltäter, extremistische Gruppen oder möglicherweise um ausländische Akteure? Und wie gut sind Polizei und Betreiber auf solche Szenarien vorbereitet?
Hinzu kommt eine Explosion am Augsburger Hauptbahnhof am Mittwoch, durch die der Zugverkehr zeitweise zum Erliegen kam. Auch hier laufen die Ermittlungen in verschiedene Richtungen.
Über die aktuelle Gefährdungslage, mögliche Hintergründe der Vorfälle und die Konsequenzen für den Schutz kritischer Infrastruktur hat Epoch Times mit Andreas Roßkopf gesprochen. Er ist Vorsitzender der Gewerkschaft der Polizei für den Bereich Bundespolizei und Zoll.
Herr Roßkopf, heute Morgen gab es eine Explosion nahe dem Augsburger Hauptbahnhof, die den Zugverkehr zum Erliegen brachte. Wie ordnen Sie den Vorfall ein? Und was passiert nun polizeitechnisch?
Ja, tatsächlich. Mit Augsburg haben wir auch wieder einmal erlebt, wie schnell Gefahrensituationen entstehen können. Wir haben eine Explosion am Augsburger Hauptbahnhof erlebt. Nach dem, was man jetzt so mitbekommt und hört, handelt es sich wohl um eine Art Handgranate, die dort gezündet worden ist.
Die Ermittlungen laufen in alle Richtungen, und ich meine das auch tatsächlich so: von einem Anschlag auf dem Bahnhof, auf die kritische Infrastruktur an sich, durch Extremisten oder vielleicht sogar staatliche […] Organisationen bis hin zu einem möglichen Anschlagsszenario gegenüber dem Juwelier, weil es ja direkt vor einem Juweliergeschäft war.
All das wird gerade ermittelt, und da bleibt abzuwarten, ob und wie wir in welche Richtungen tätig werden müssen.
Für uns als Bundespolizei, insbesondere für den Bahnhof, heißt es ganz konkret: Wir brauchen jetzt sehr dringend die KI-unterstützte Kameraüberwachung, für die wir seit Jahren kämpfen. Warum? Eine durch KI unterstützte Kameratechnik hat die Möglichkeit, Auffälligkeiten im Bewegungsbild zu erkennen und diese dann letztendlich auch durch Warnsysteme an die Sicherheitsbehörden, an die Bundespolizei, zu übermitteln, sodass unsere Kollegen sehr schnell vor Ort, vielleicht auch schon im besten Fall im Vorfeld, einschreiten können.
Müssen sich die Bürger jetzt Sorgen machen? Es gab ja im Bereich der Bahnhöfe immer mal wieder Vorfälle, Messerangriffe und verschiedene andere Sachen.
Ja, tatsächlich. Bahnhöfe sind kritische Infrastruktur und dadurch natürlich unter einem besonderen Augenmerk der Sicherheitsbehörden. Die Bundespolizei ist mit über 6.000 Kolleginnen und Kollegen an den Bahnhöfen vertreten und sorgt für Sicherheit.
Da hat sich in den letzten Jahren auch schon sehr viel getan: sowohl bei der Kameraüberwachung an sich als auch bei der personellen Aufstellung und bei den, so banal es klingt, Dingen wie der Ausleuchtung der Bahnhöfe, also dass keine dunklen Ecken mehr vor Ort entstehen.
Das heißt, all das sind Maßnahmen, die schon ergriffen wurden und die jetzt vorangebracht werden müssen, wie ich sagte, im besten Fall durch KI-Unterstützung.
Und natürlich müssen wir uns jetzt alle auch Gedanken machen, auch die Sicherheitsbehörden: Wie können wir noch mehr für Sicherheit sorgen? Bedarf es bestimmter Zugangsrechte zu den Zügen, zum Beispiel nur mit gültigem Ticket? Auch das Alkoholverbot, das die Bahn jetzt gerade letztendlich ausweitet, ist eine Maßnahme, die da greifen kann, denn viele Straftaten geschehen auch unter Alkoholeinfluss.
Und wir müssen uns Gedanken machen, wie wir mit unseren Geheim- und Inlandsdiensten noch mehr terroristische Vereinigungen überwachen können, um letztendlich auch im Vorfeld schon tätig werden zu können.
Zudem gab es ja gestern zwei Anschläge auf Umspannwerke nahe angrenzender Braunkohlekraftwerke, die zu Abschaltungen von Kraftwerksblöcken und somit zu Stromproduktionsausfällen führten. Wie ordnen Sie diese Vorfälle ein und was passiert in diesen Fällen nun polizeitechnisch?
Aus unserer Sicht in der ersten Bewertung – und mehr ist es im Moment noch nicht – müssen wir die Ermittlungsergebnisse abwarten. Wir stellen aber fest, dass es sich mit hoher Wahrscheinlichkeit um ganz gezielte Sabotageakte gegen unsere kritische Infrastruktur gehandelt hat, nämlich um die Stromversorgung in diesem Bereich lahmzulegen und damit die Versorgung der Bürgerinnen und Bürger zu beeinträchtigen.
Und das heißt: Es ist ein Alarmzeichen für uns als Sicherheitsbehörden.
Was müssen wir nun tun? Wir müssen mit den Betreibern dieser Werke an einen Tisch. Diese sind auch in der Pflicht, noch bessere Schutzmaßnahmen zu ergreifen.
Ich rede hier von Drohnenüberwachung, die jetzt dringend notwendig ist in diesem Bereich. Ich rede auch hier wieder von Kameratechnik, die noch viel intensiver installiert werden muss. Ich rede von privaten Sicherheitsdiensten, welche diese Betreiber dann auch engagieren und anstellen müssen, um im Streifendienst diese Räume zu überwachen.
All das muss jetzt angegangen werden. Da müssen wir uns Gedanken machen.
Für uns als Polizeibehörden heißt es: Wir brauchen mehr Überwachungsmöglichkeiten im Bereich extremistischer Organisationen, wenn es denn jetzt auch welche waren. Das wissen wir noch nicht.
Wir brauchen mehr rechtliche Handhabe, auch Überprüfungen von Menschen durchzuführen, die sich an solchen Orten aufhalten, um festzustellen, welche Absichten diese Menschen dort haben.
Es ist ein Sammelsurium vieler Dinge, die jetzt angegangen werden müssen.
Und ich möchte auch deutlich erwähnen: Innenminister Dobrindt hat das deutlich erkannt. Gerade im Bereich der Drohnenabwehr wurde im letzten Dezember ein gemeinsames Drohnenabwehrzentrum in Berlin eingerichtet, wo Koordinationen laufen und Lagebilder letztendlich zusammenkommen.
Es wurde vor rund 14 Tagen ein Forschungs- und Technologiezentrum zur Drohnenabwehrtechnik und Drohnenforschung eingerichtet. Die Programme laufen. Die Innenminister sitzen jetzt sicherlich wieder an einem Tisch, um dies auch fortzusetzen.
Welche möglichen Täter sehen Sie hinter den Anschlägen auf die Umspannwerke?
Ja, das ist tatsächlich eine sehr spannende Frage. Es wird gerade noch ermittelt. Ich glaube, kein Mensch in dieser Republik weiß im Moment, wer wirklich dahintersteckt.
Aber es gibt so zwei, drei Szenarien, die man sich vorstellen kann. Sind es, wie in Leipzig, wohl ausländische Staatsmächte? Russland ist ja in Leipzig ein Thema. Die wollen da vielleicht ganz bewusst Unruhe bei uns hineinbringen und Anschläge auf die Infrastruktur verüben.
Sind es extremistische Vereinigungen, die in Deutschland tätig sind? Linksextremismus? Rechtsextremismus? Die eben auch hier ihren Unmut kundtun wollen?
Sind es letztendlich vielleicht sogar extremistische Umweltaktivisten, die eben diese Braunkohlewerke, die es jetzt betroffen hat, letztendlich auch nicht mehr in unserem Land haben wollen?
Diese Ermittlungen gehen weiter.
Für uns stellt sich im Moment klar heraus: Einzeltaten von einzelnen Tätern würden wir fast ausschließen, da der Zusammenhang, die Vorgehensweise und auch der Ort des Geschehens sehr ähnlich sind. Also müsste es unserer Meinung nach koordiniert und letztendlich auch geplant sein.
Eine Einzeltat, glauben wir, ist daher nicht anzunehmen.
Wird sich nun die Polizeiarbeit durch die Vorfälle verstärkt auf den Schutz kritischer Infrastruktur konzentrieren?
Ja, das glaube ich schon. Und ich glaube, dass wir das in den letzten Jahren und Monaten sukzessive schon hochgefahren haben. Es ist jetzt Zeit und auch die Erkenntnis da, es noch weiter zu professionalisieren. So würde ich es nennen.
Wir möchten als Beispiel anführen: Die Bahnstrecken durch die Bundesrepublik Deutschland sind auch Infrastruktur, teilweise auch kritische Infrastruktur, teilweise auch für die Versorgung.
Hier gibt es Möglichkeiten, diese Strecken mittels Drohnentechnik rund um die Uhr sogar zu überwachen. Es gibt Bewegungsmelder und Systeme, die uns zeigen, wann Personen in Bereichen sind, in denen sich vielleicht niemand aufhalten darf.
Hier müssen wir technisch noch stark aufrüsten. Das kostet Geld, aber wir sehen: Es ist notwendig.
Und ja, wir sind da in der Planung und in der Organisation. Die Sicherheitsbehörden sitzen mit den politisch Verantwortlichen an einem Tisch.
Brandenburgs Innenminister Jan Redmann will Betreibern kritischer Infrastruktur Rechte im Bereich Drohnenabwehr und Videoüberwachung verleihen, die sonst nur Polizeibehörden haben. Was halten Sie davon und wird das die Arbeit der Bundespolizei erleichtern?
Wahrscheinlich würde es die Arbeit erleichtern. Wir müssen nur sehr vorsichtig sein mit solchen Dingen.
Maßnahmen, um in die Rechte anderer Bürger einzugreifen, oder eben auch, wie Sie es angesprochen haben, Drohnenabwehrtechnik, bei der ich im schlimmsten Fall Drohnen vom Himmel holen muss – egal, ob ich sie mit Netztechnik herunterhole oder abschießen muss –, das sind Dinge, bei denen ich staatlich eingreife.
Wir vertreten ganz klar die Meinung: Das muss hoheitlich geregelt sein. Dafür müssen Hoheitsträger, also Polizeibeamte, vor Ort sein. Das muss klar geregelt sein, denn ansonsten entsteht auch ganz schnell eine Willkür.
Das heißt, diesen Vorschlag haben auch wir vernommen. Wir müssen jetzt anhören, was konkret damit gemeint ist, um dann bewerten zu können, ob es aus unserer Sicht, aus Sicht der Gewerkschaft der Polizei, zu weit geht, weil hoheitliche Rechte hier tangiert werden.
Und da müssen wir auch ganz klar eine Abgrenzung finden.
Ist denn überhaupt eine adäquate Überwachung unserer Strominfrastruktur mit Zehntausenden Kilometern Fernleitungen und mehr als 300 Umspannwerken möglich?
Ja. Ganz klare Antwort: Eine hundertprozentige Sicherheit gibt es nicht. Und Sie haben es angesprochen: Bei den Tausenden Kilometern Stromnetzen ist das schier unmöglich.
Wir müssen uns auf die Schwerpunkte konzentrieren. Die Schwerpunkte sind klar: die Umspannwerke und die Kraftwerke in Deutschland. Darauf müssen wir uns konzentrieren.
Die Strecken können wir überwachen – Hauptstrecken, zum Beispiel für große Stromleitungen, wie ich sie angeführt habe, mittels Drohnentechnik –, aber eine komplette Überwachung zu 100 Prozent, das ist schier unmöglich. In keinem Sicherheitsbereich ist das letztendlich möglich.
Und wir müssen jetzt eben schauen, wo wir Schwerpunkte setzen und wo wir mit viel Technik so viel wie möglich schützen können.
Was würden Sie Bürgern mitgeben wollen, die sich aufgrund der Anschläge große Sorgen machen?
Tatsächlich bleibt festzuhalten, auch wenn es jetzt sehr komisch klingen mag, dass die Anschläge und dann auch die Auswirkungen der Anschläge sehr gering sind.
Ich würde Bürgern raten, nicht mit Angst durch die Bundesrepublik Deutschland zu gehen. Ich würde Bürgern aber raten, mit einem offenen Auge und einem offenen Ohr durch die Republik zu gehen, Auffälligkeiten zu registrieren und sich nicht zu scheuen, lieber einmal mehr die Sicherheitsbehörden, wie die Polizei, anzurufen und mitzuteilen, dass man etwas Auffälliges bemerkt oder entdeckt hat, um dann letztlich vielleicht auch im Vorfeld schon etwas zu verhindern.
Angst zu haben und sich einschüchtern zu lassen, ist sicherlich der falsche Weg.
Und was würden Sie Betreibern von kritischer Infrastruktur raten?
Ja, man muss eines ganz klar festhalten: Die Betreiber dieser kritischen Infrastruktur sind Unternehmen, Wirtschaftsunternehmen, die Milliarden verdienen. Und genau deswegen müssen wir auch diese Unternehmen jetzt ganz klar anweisen, für mehr Schutz zu sorgen, aufzurüsten und noch sicherer zu werden.
Das ist auch die Verpflichtung dieser Betreiber für diese Anlagen. Dafür bekommen sie auch relativ viel Geld, nicht nur für die Versorgung unserer Haushalte und der Menschen, sondern auch für die Sicherstellung der Versorgung der Haushalte und der Menschen.
Und da gehört eben auch der Schutz dazu. Da müssen klare Vorschriften kommen, um das eben auch einzufordern.
Vielen Dank für das Gespräch!
Das Interview führte Erik Rusch.
Categories
ausland ticker

Spanien: Chinesisches Autowerk an Marinehafen sorgt für Sicherheitsbedenken


In Kürze:

  • Chinas SAIC plant in Spanien ein großes Werk für Elektroautos – direkt an einem wichtigen Marinehafen.
  • Spanische Sicherheitsexperten warnen vor möglichen Risiken durch Spionage, Sabotage für die militärische Infrastruktur.
  • Ein NATO-Berater mahnt Europa, strategische Abhängigkeiten durch chinesische Investitionen nicht zu unterschätzen.

 
Der staatliche chinesische Autokonzern SAIC baut seine Präsenz in Europa weiter aus. Wie „La Voz de Galicia“ im Mai berichtete, wird der Elektroautobauer in mehreren Phasen seine erste Fabrik in Europa errichten. Der Konzern plant, in einer ersten Phase etwa 200 Millionen Euro in die Standorte in Ferrol und As Pontes zu investieren.
Im Jahr 2028 sollen laut „Euractiv“ die Baumaßnahmen abgeschlossen sein.

SAIC bald Tür an Tür mit staatlichem Rüstungsriesen Navantia?

Der Standort im Außenhafen von Ferrol in der Region Galizien hat in spanischen Sicherheitskreisen Bedenken hervorgerufen. In unmittelbarer Nähe befindet sich sensible militärische Infrastruktur. Die Bucht von Ferrol ist ein bedeutender spanischer Marinestützpunkt. Schon jetzt liegen dort fünf Fregatten des Typs F-100, die regelmäßig an NATO-Einsätzen teilnehmen.
Dazu kommt der staatliche Rüstungskonzern Navantia, der unter anderem moderne Kriegsschiffe für die spanische Marine baut.
Das geplante SAIC-Gelände befindet sich an der Hafeneinfahrt und damit an einer Route, die auch spanische Marineschiffe auf dem Weg in den Atlantik nutzen.
Der Hafen von Ferrol wird sowohl militärisch als auch zivil genutzt. Im Juni hatte SAIC ein Logistikschiff entsandt, um die Infrastruktur des Hafens mit Blick auf die geplante Investition zu begutachten.

Investition in Spanien ruft Argwohn in Sicherheitskreisen hervor

Während sich die Regionalregierung über die Aussicht auf Steuereinnahmen und neue Arbeitsplätze freut, hat das spanische Institut für Strategische Studien (IEEE) Bedenken geäußert. In einem kürzlich veröffentlichten Papier warnt der vom Verteidigungsministerium finanzierte Thinktank vor wachsendem Einfluss des kommunistischen Regimes in Peking auf Europa.
Chinesische Seestreitkräfte, so heißt es darin, könnten Handelshäfen in aller Welt für Spionage und Sabotage nutzen. Außerdem sei die chinesische Präsenz an solchen Orten auch mit potenziellen militärischen Nutzungsmöglichkeiten verbunden. Der Verfasser des Papiers, Abel Romero Junquera, spricht von der Möglichkeit, „Einfluss und Kontrolle über Hafenterminals auf der ganzen Welt“ auszuüben.
Stellen des Regimes könnten die Hafeninfrastruktur auch „für Spionage und die Beschaffung von Geheimdienstinformationen“ nutzen. Ferner wäre China potenziell in einer besseren Lage, die zivilen und militärischen Aktivitäten Dritter auszuspionieren.

Sicherheitsfrage: Bleibt Spanien im Krisenfall handlungsfähig?

Gegenüber „Euractiv“ erklärte ein NATO-Sprecher, im Bündnis sei man sich Risiken dieser Art bewusst. China versuche fortlaufend, strategische Vorteile zu erlangen. Institutionelle Kooperationsvereinbarungen mit staatlich kontrollierten oder verbundenen Einrichtungen spielten dabei eine bedeutende Rolle.
Auch Spanien, so bemerkte Verteidigungs- und Sicherheitsexperte António Brás Monteiro gegenüber dem Medium, verfüge über rechtliche Mechanismen zur Überprüfung ausländischer Investitionen mit potenziell sensiblen Nebeneffekten auf kritische Infrastruktur und nationale Sicherheit. Die Herausforderung bestehe jedoch darin, die Mechanismen auf dem neuesten Stand zu halten.
Allerdings, so Monteiro, bewerteten europäische Regierungen strategische Investitionen „oft als isolierte geschäftliche Transaktionen“. Eines Tages stünden sie jedoch infolge eines kumulativen Effekts in Abhängigkeiten, die gegen sie instrumentalisiert werden könnten. Spanien müsse sich die Frage stellen:
„Wenn Europa morgen mit einer schweren Sicherheitskrise konfrontiert wäre, hätte Spanien dann weiterhin vollständige operative Freiheit über diese Infrastruktur?“

Regionalregierung stuft SAIC-Investition als „strategisches Industrieprojekt“ ein

Die galizische Regionalregierung hat das Vorhaben als „strategisches Industrieprojekt“ eingestuft und das Genehmigungsverfahren beschleunigt. Regionalpräsident Alfonso Rueda begrüßte das Vorhaben als wichtig, um der drohenden Deindustrialisierung der Region entgegenzuwirken.
Angesichts der Kritik aus Sicherheitskreisen erklärte Rueda, er sei „schockiert“ über die Berichte. Gleichzeitig lässt der Politiker der konservativen PP Zweifel an der Substanz der geäußerten Bedenken erkennen:
„Es ist ein wenig überraschend, dass zum jetzigen Zeitpunkt das größte Risiko für die nationale Sicherheit von einem Automobilwerk ausgehen soll, das sich in Ferrol ansiedeln will.“
Categories
deutschland ticker

Knappe Mehrheit für Drohnen-Abschuss durch private Betreiber

Nach dem Fund einer mit Sprengstoff beladenen Drohne am Flughafen Leipzig/Halle in der Nähe von ukrainischen Transportflugzeugen wird diskutiert, wie Deutschland wichtige Einrichtungen zukünftig sichern kann.
Laut einer aktuellen Forsa-Umfrage im Auftrag von „Stern“ und RTL votieren 51 Prozent der Bevölkerung dafür, dass private Betreiber kritischer Infrastruktur zukünftig Drohnen ebenfalls abschießen dürfen.
Bislang ist dies lediglich der Polizei gestattet. 44 Prozent der Befragten sprachen sich dagegen aus. Fünf Prozent antworteten mit „weiß nicht“.

Staatliches Monopol wird hinterfragt

Unterschiedlich fiel das Votum in Ost und West aus: Während 52 Prozent der Ostdeutschen für mehr Befugnisse privater Betreiber waren, befürworteten dies lediglich 44 Prozent im Westen.
Anhänger der CDU/CSU (55 Prozent) und AfD (58 Prozent) waren darüber hinaus eher gewillt, das staatliche Monopol in dieser Frage aufzuweichen.
Eine Mehrzahl der Grünen-Anhänger (50 Prozent dafür/43 Prozent dagegen) stimmte ebenfalls für mehr Rechte privater Anbieter beim Drohnen-Abschuss.
Sympathisanten von SPD und Linken taten sich dagegen damit deutlich schwerer: Hier lehnten 54 Prozent (SPD) und 66 Prozent (Linke) eine solche Erlaubnis ab. (dts/red)
Categories
deutschland ticker

Sprengstoff-Drohne an Flughafen: Ukraine-Spur und Ruf nach NATO-Reaktion


In Kürze:

  • Bundesanwaltschaft ermittelt wegen versuchter Sprengstoffexplosion und gefährlichen Eingriffs in den Luftverkehr.
  • Nach der ersten Sprengstoffdrohne wird auch eine zweite Drohne als mögliches Tatmittel untersucht.
  • Politik und Experten fordern bessere Drohnenabwehr und mehr Schutz kritischer Infrastruktur.

 
Neben den Ermittlungen nach der Entdeckung einer Sprengstoff-Drohne am Flughafen Leipzig/Halle steht inzwischen vor allem die Frage im Fokus, wie Deutschland kritische Infrastruktur künftig besser vor solchen Angriffen schützen kann. Dabei geht es nicht nur um die technische Ausstattung, sondern auch um die Zuständigkeiten verschiedener Behörden und die Frage, ob die bisherigen Sicherheitsstrukturen noch ausreichend sind.
Der Vorfall hat eine politische Debatte über die Organisation der Drohnenabwehr ausgelöst. Der Vorsitzende des Verteidigungsausschusses des Bundestags, Thomas Röwekamp (CDU), fordert deshalb eine Zentralisierung der Zuständigkeiten beim Bundesinnenministerium beziehungsweise bei der Bundespolizei. „Wir brauchen eine zentrale Zuständigkeit statt einer Vielzahl föderaler Luftsicherheitsbehörden und eine materielle Ausrüstung, die die Vielseitigkeit der Bedrohung zuverlässig bekämpfen kann“, sagte er dem Redaktionsnetzwerk Deutschland (RND).
Nach Ansicht Röwekamps zeigen die bisherigen Erkenntnisse aus Leipzig, wie dringend neue Antworten auf die Bedrohung ziviler Infrastruktur durch Drohnen erforderlich seien. Neben einer klaren Verantwortlichkeit brauche es auch moderne technische Systeme, die unterschiedliche Arten von Drohnen erkennen und abwehren können.
Der SPD-Innenexperte Sebastian Fiedler bewertet die bestehende Struktur anders. Unterschiedliche Zuständigkeiten seien grundsätzlich kein Problem, solange die Zusammenarbeit der Behörden eng funktioniere und es möglichst wenige Reibungsverluste gebe, sagte er der „Rheinischen Post“. Entscheidend sei, dass jederzeit klar sei, welche Behörde in welcher Situation verantwortlich sei.
Unabhängig von der Zuständigkeitsfrage betonte Fiedler ebenfalls, dass Investitionen in moderne Drohnenabwehrtechnik unverzichtbar seien. Als Vorteil wertete er, dass mit dem Gemeinsamen Drohnenabwehrzentrum und dem Gemeinsamen Abwehrzentrum Hybrid bereits Einrichtungen vorhanden seien, die den Austausch zwischen Sicherheitsbehörden verbessern sollen.

Bundesinnenminister Alexander Dobrindt (CSU) und Sachsens Innenminister Armin Schuster bei einer Pressekonferenz am Flughafen Leipzig/Halle. Zuvor war dort eine mit Sprengstoff und Zünder ausgestattete Drohne entdeckt worden. Eine DHL-Frachtmaschine kollidierte zudem mit einem unbekannten Objekt.

Foto: Jens Schlueter/Getty Images.

Wer ist in Deutschland für die Drohnenabwehr zuständig?

Bei der Abwehr unbemannter Fluggeräte können je nach Situation verschiedene Behörden und Institutionen beteiligt sein. Dazu gehören die Bundespolizei und die Landespolizeien, bei besonderen Gefahrenlagen auch die Bundeswehr sowie Betreiber kritischer Infrastruktur wie Flughäfen.
Zusätzlich gibt es Koordinierungsstellen wie das Gemeinsame Drohnenabwehrzentrum und das Zentrum zur Abwehr hybrider Bedrohungen. Dort sollen Informationen zwischen Bund, Ländern und Sicherheitsbehörden ausgetauscht und Bedrohungslagen gemeinsam bewertet werden.
Gerade diese Aufteilung sorgt nach dem Vorfall in Leipzig für Diskussionen. Kritiker sehen darin ein mögliches Problem, weil bei einem schnellen Angriff klare Entscheidungswege entscheidend seien.

Experten warnen vor Lücken bei Erkennung und Abwehr von Drohnen

Sicherheitsexperten sehen trotz neuer Strukturen weiterhin erheblichen Nachholbedarf. Der Terrorismusforscher Peter Neumann vom King’s College London kritisierte im ZDF-„Heute Journal“, Deutschland sei bei Drohnenerkennung, Abwehrsystemen und rechtlichen Zuständigkeiten weiterhin nicht ausreichend vorbereitet.
Nach seiner Einschätzung bestehe seit Jahren Handlungsbedarf, ohne dass die notwendigen Konsequenzen vollständig umgesetzt worden seien. Besonders problematisch seien fehlende einheitliche Regelungen und die Frage, welche Behörde in welcher Lage schnell handeln könne.
Technologisch seien Lösungen grundsätzlich vorhanden, erklärte dagegen Rheinmetall-Chef Armin Papperger. Entscheidend sei zunächst, festzulegen, welche kritische Infrastruktur geschützt werden müsse und welche Technologie dafür geeignet sei.
Rheinmetall arbeitet nach eigenen Angaben unter anderem mit der Telekom an Systemen zur frühzeitigen Erkennung von Drohnen über bestehende Funkinfrastruktur. Das Unternehmen verfügt zudem nach eigenen Angaben über Frühwarnsysteme, die Flugobjekte erkennen, identifizieren und verfolgen können.
Der CDU-Verteidigungspolitiker Bastian Ernst fordert angesichts der zunehmenden Bedrohung durch Drohnen sogar eine Befassung der NATO. Deutschland befinde sich inzwischen in einer Situation, in der Konsultationen nach Artikel 4 des NATO-Vertrags geprüft werden sollten.
Dabei verwies Ernst auf frühere Fälle in Estland und Polen, die nach schweren Luftraumverletzungen Beratungen innerhalb des Bündnisses beantragt hatten. Ziel müsse sein, ein Signal zu setzen, dass Deutschland und seine Partner gemeinsam auf mögliche Bedrohungen reagieren.

Das ist bislang über den Drohnenvorfall bekannt

Auslöser der Debatte ist der Fund einer mit Sprengstoff und Zünder ausgestatteten Drohne am Flughafen Leipzig/Halle. Das Fluggerät wurde am späten Dienstagabend in der Nähe ukrainischer Transportflugzeuge entdeckt. Ein Flughafenmitarbeiter brachte die Drohne zum Absturz, anschließend entschärften Spezialisten der Bundespolizei die Sprengladung.
Nach bisherigen Erkenntnissen detonierte der Sprengsatz nur deshalb nicht, weil der Zünder offenbar nicht ordnungsgemäß funktionierte. Die Bundesanwaltschaft spricht von professionellem Sprengstoff und einem gezielten Einsatz des Fluggeräts.
Wegen der besonderen Bedeutung des Falls hat die Bundesanwaltschaft die Ermittlungen übernommen. Sie ermittelt wegen des Verdachts des versuchten Herbeiführens einer Sprengstoffexplosion sowie wegen eines gefährlichen Eingriffs in den Luftverkehr.
Nach Angaben des Generalbundesanwalts gibt es tatsächliche Anhaltspunkte dafür, dass mittels der Drohne eine Explosion verursacht werden sollte. Die Behörde bewertet den Vorfall als schwerwiegenden Angriff auf die Transport- und Logistikinfrastruktur Deutschlands, der geeignet sei, die äußere und innere Sicherheit der Bundesrepublik zu beeinträchtigen.
Nach Recherchen von WDR, NDR und der „Süddeutschen Zeitung“, die sich auf Ermittlerkreise sowie Behördenunterlagen berufen, soll die eingesetzte Drohne technisch aufwendig präpariert worden sein. Die Behörden prüfen demnach, ob die Konstruktion darauf ausgelegt war, eine frühzeitige Erkennung zu erschweren. Zudem soll untersucht werden, ob sich die Drohne bereits mehrere Stunden vor ihrer Entdeckung auf dem Flughafengelände befunden haben könnte.

Leipzig/Halle, 5. August 2026: Videostandbild von News5 zeigt Frachtobjekte vor einem ukrainischen Antonow-Flugzeug am Flughafen Leipzig/Halle nach dem Fund einer Drohne. Die Polizei setzte einen Entschärfungsroboter ein. Eine weitere Maschine kollidierte nach einem abgebrochenen Landeanflug mit einem unbekannten Objekt.

Foto: NEWS5 / AFP via Getty Images

Zweites Flugobjekt wirft neue Fragen auf

Neben der gefundenen Sprengstoffdrohne beschäftigt die Ermittler auch ein zweites Flugobjekt. Weil die Landebahn nach dem Fund gesperrt wurde, musste ein anfliegendes Frachtflugzeug durchstarten. Nach Angaben der Bundesanwaltschaft kollidierte die Maschine im erweiterten Bereich des Flughafens mit einem Gegenstand, bei dem es sich mutmaßlich um eine zweite Drohne gehandelt haben soll.
Die Ermittler prüfen nun, ob beide Drohnen Teil eines koordinierten Vorgehens waren und ob der Angriff gezielt vorbereitet wurde. Auch die „Welt“ berichtete unter Berufung auf eigene Recherchen über weitere Details zum zweiten Flugobjekt und den Ermittlungen.

Ukraine-Unterstützung rückt in den Fokus

Besondere Aufmerksamkeit erhält der Fall auch wegen des Standorts. Die Sprengstoffdrohne wurde in der Nähe ukrainischer Antonow-Transportmaschinen entdeckt. Der Flughafen Leipzig/Halle ist seit Jahren ein wichtiger Standort für Antonow-Frachtflugzeuge und internationale Großraumtransporte.
Nach Angaben des MDR befindet sich dort unter anderem eine Basis der ukrainischen Antonow Airlines, die den Standort für Wartungs-, Fracht- und Transportaufgaben nutzt.
Nach Medienberichten soll am Vortag des Drohnenvorfalls ein Transport mit Munition aus Frankreich nach Leipzig erfolgt sein. Ob die betreffende Maschine anschließend weiter in Richtung Ukraine fliegen sollte, ist öffentlich bislang nicht abschließend bestätigt.
Auch die Frage, ob sich zum Zeitpunkt des Vorfalls Munition oder anderes militärisches Material an Bord befand, ist bislang nicht abschließend geklärt. Während die „Bild“-Zeitung über einen möglichen Transport von Munition berichtete, erklärte das Bundesinnenministerium gegenüber den zuständigen Bundestagsausschüssen, dass sich zum Zeitpunkt des Vorfalls keine Munition an Bord der betroffenen Maschine befunden habe.
Damit bleibt offen, ob die mutmaßlichen Täter gezielt eine Verbindung zur Ukraine-Unterstützung ins Visier genommen haben. Die Ermittler prüfen weiterhin, welches Ziel hinter dem Einsatz der Drohnen stand und ob ein staatlicher Akteur oder eine andere Organisation beteiligt war.

Ermittlungen zu möglichem Hintergrund laufen weiter

Bundesinnenminister Alexander Dobrindt (CSU) sprach von einem hybriden Anschlagsszenario mit hochprofessionellen Tätern und schloss eine Beteiligung „fremder Mächte“ nicht aus. Die beiden Politikerinnen Marie-Agnes Strack-Zimmermann und Katharina Dröge äußerten die Vermutung eines möglichen russischen Hintergrunds. Eine offizielle Zuordnung durch die Ermittlungsbehörden gibt es bislang jedoch nicht.
Die Ermittlungen der Bundesanwaltschaft dauern an. Im Mittelpunkt steht weiterhin die Frage, wer hinter dem mutmaßlichen Angriff steckt, wie die Drohnen auf das Gelände gelangen konnten und welches Ziel mit dem Vorfall verfolgt wurde. (dpa/afp/dts/red)
Categories
deutschland ticker

BSI warnt nach OpenAI-Vorfall vor KI-gesteuerten Cyberangriffen


In Kürze:

  • BSI-Präsidentin Claudia Plattner bewertet den OpenAI-Vorfall als Warnsignal.
  • Sie rechnet mit einer Zunahme KI-gestützter Cyberangriffe.
  • Das BSI fordert überprüfbare Sicherheitsgrenzen für autonome KI-Systeme.
  • Gemeinsam mit der Bundesnetzagentur entsteht ein KI-Sicherheitsinstitut.

 
Der jüngste KI-Sicherheitsvorfall bei OpenAI ist aus Sicht der Präsidentin des Bundesamts für Sicherheit in der Informationstechnik (BSI), Claudia Plattner, ein Warnsignal. Sie mahnt zu einem bewussteren Vorgehen in der Cybersicherheit und rechnet damit, dass Angriffe mithilfe Künstlicher Intelligenz in den kommenden Monaten und Jahren zunehmen werden.
Deshalb müsse Deutschland stärker und gezielter in die Cyberabwehr investieren und verbindliche Sicherheitsstandards für autonome KI-Systeme entwickeln, so Plattner.

BSI betrachtet Vorfall um Hugging Face als Warnung

Wie am Mittwoch, 22. Juli, bekannt wurde, ist ein interner Test bei OpenAI außer Kontrolle geraten. Einem KI-Modell sei es dem Unternehmen zufolge gelungen, eine abgeschottete Testumgebung zu verlassen. Anschließend griff es eigenständig die Infrastruktur des KI-Unternehmens Hugging Face an.
OpenAI selbst sprach von einem „beispiellosen Cybervorfall“. Der Vorfall habe sich unter kontrollierten Testbedingungen ereignet. Das System nutzte offenbar eine bisher unbekannte Schwachstelle. Besorgnis erregte insbesondere, dass das KI-System eigenständig Entscheidungen traf und der Angriff nicht durch Menschen gesteuert wurde.
OpenAI und Hugging Face wollen den Vorfall nun gemeinsam aufarbeiten und untersuchen, wie es dazu kommen konnte. Cybersicherheitsexperten fordern insbesondere bei autonomen KI-Systemen Maßnahmen, um einen möglichen Kontrollverlust zu verhindern.

Warnung vor Angriffen auf kritische Infrastruktur

Auch BSI-Präsidentin Plattner mahnte, KI-Systeme dürften ihre vorgegebenen Grenzen nicht eigenmächtig überschreiten. Technische Schutzmechanismen müssten überprüfbar sein und sich nicht umgehen lassen. Sie warnte vor möglichen Angriffen auf die Stromversorgung oder andere Elemente der kritischen Infrastruktur. Gegenüber Reuters sagte sie: „Wir können keine KI haben, die dann sagt, ich guck mal, was ich alles tun muss, bloß um meinen Auftrag zu erfüllen, und dabei unter Umständen deutlich kriminelle Handlungen begeht und dann im Zweifelsfall eben halt auch riesigen Schaden anrichten kann.“
Die BSI-Präsidentin fordert eine internationale Debatte darüber, welche Freiheiten autonome KI-Systeme haben dürfen. Zudem müsse es klare Sicherheitsvorgaben für Hersteller und Betreiber geben. Dass sich die angegriffene Infrastruktur von Hugging Face ebenfalls mit KI verteidigte, in diesem Fall mit einem chinesischen Modell, zeige laut Plattner die Bedeutung verfügbarer Modelle und deren Einsatz: „Das heißt, hier zeigt das auch so ein bisschen die Asymmetrie. Es wird definitiv darum gehen, welche Modelle hat man zur Verfügung und wie sind die Modelle dann entsprechend auch im Einsatz.“

BSI will mit Bundesnetzagentur KI-Sicherheitsinstitut aufbauen

Die BSI-Chefin kündigte den Aufbau eines KI-Sicherheitsinstituts an. Ihre Behörde wird dies gemeinsam mit der Bundesnetzagentur im Auftrag der Bundesregierung in Angriff nehmen. Man befinde sich diesbezüglich „mitten in den Vorbereitungen“. Man wolle Unternehmen damit eine Möglichkeit bieten, bewährte Verfahren zu entwickeln.
Dafür seien „ganz enge Kooperationen auch mit Wirtschaft und Wissenschaft vorgesehen“. Dies wolle man verbreitern, um nationale Fähigkeiten aufzubauen, KI zum eigenen Schutz einzusetzen. Plattner fügte hinzu: „Denn eins ist sicher, die Angreifer werden es nutzen, um uns anzugreifen.“
(Mit Material der Nachrichtenagenturen)
Categories
china deutschland

Bundesregierung fehlt Lagebild zu chinesischen Bauteilen

Der Bundesregierung fehlt ein umfassendes Lagebild, welche chinesischen Komponenten wo in der kritischen Infrastruktur in Deutschland verbaut sind. Das geht aus einer Kleinen Anfrage der Grünen-Bundestagsfraktion hervor, über welche die FAZ berichtet.

Energieanlagen zunehmend im Fokus

Die Regierung sieht zwar die Gefahren, die von chinesischer Technik in Autos, Windrädern und Hafenkränen ausgehen können. Nach eigener Aussage bewertet sie die Cybersicherheit vernetzter Energieanlagen als immer wichtiger werdendes Thema für die Elektrizitätsversorgung in Deutschland und Europa.
Laut Bundesinnenministerium sei man aber immer noch dabei, technische und regulatorische Gegenmaßnahmen zu prüfen.
Der Grünen-Politiker Anton Hofreiter, Vorsitzender des Europaausschusses des Bundestags, sagte der FAZ, die Antwort der Bundesregierung bestätige seine schlimmsten Vermutungen zu den Sicherheitsrisiken chinesischer Technologien im Bereich der kritischen Infrastruktur.
Es bestätige sich die Sorge, dass Chinas Einfluss auf die kritische Infrastruktur in Deutschland ein hohes Sicherheitsrisiko darstelle. Dass Deutschland keine umfassende Übersicht über verbaute chinesische Komponenten habe, sei hochriskant. „Es ist höchste Zeit, hier konkrete Maßnahmen umzusetzen.“ (dts/red)
Categories
deutschland

Bundesweites Drohnen-Abwehrnetz in Planung

Um der zunehmenden Bedrohung durch Drohnen zu begegnen, plant die Deutsche Flugsicherung (DFS) ein bundesweites Drohnen-Abwehrnetz. Dieses solle gemeinsam mit dem Rüstungsunternehmen Hensoldt und der Deutschen Telekom realisiert werden, berichtet die „Welt am Sonntag“.
„Drohnen stellen eine zunehmende Gefahr für die kritischen Infrastrukturen in Deutschland dar. Um diese zu schützen, müssen wir die verfügbaren Kräfte bündeln“, sagte DFS-Chef Arndt Schoenemann der Zeitung.

KI soll Daten verknüpfen

Der „Aktionsplan Drohnen Deutschland“ sieht dem Bericht zufolge eine auf Künstliche Intelligenz (KI) gestützte Plattform vor. Diese solle Daten von Mobilfunkmasten mit stationären Drohnen-Entdeckungs- und -Abwehranlagen an Flughäfen, Kraftwerken und Bundeswehr-Einrichtungen verbinden.
Die von dezentralen Überwachungssensoren gemeldeten Daten sollen demnach zusammengeführt und automatisiert ausgewertet werden. Ziel sei ein bundesweites Drohnen-Luftlagebild, das die Basis einer zivilen und militärischen Drohnenabwehr bilden soll.
Die teils gezielten Drohnen-Angriffe auf Flughäfen in den vergangenen Monaten seien als „Beginn einer hybriden Kriegsführung“ zu sehen, deren wirksame Bekämpfung noch an Zuständigkeitsfragen auf Bundes- und Länderebene scheitere, sagte Schoenemann.

Zentrale Plattform geplant

„Statt eines Flickenteppichs an Einrichtungen und Zuständigkeiten brauchen wir eine zentral geführte Drohnendetektion und -abwehr, bei der alle Informationen zusammenfließen.“
„Die technologischen Fähigkeiten zur Drohnenabwehr sind bei deutschen Herstellern vorhanden“, sagte Hensoldt-Vorstandschef Oliver Dörre. „Doch um im Fall einer Bedrohung handlungsfähig zu sein, braucht es eine Architektur, die die verschiedenen Systeme zur Erkennung, Klassifizierung und Bekämpfung von Drohnen koordiniert.“
Die geplante Plattform sollte Systeme aller Hersteller integrieren können. (afp/red)
Categories
ausland

Zwischen China-Risiko und Russlandfokus: Paris probt den transatlantischen Neustart


In Kürze

  • Transatlantischer Cyber-Gipfel sucht Neustart der Zusammenarbeit trotz Differenzen
  • USA fokussiert China als langfristige Cyberbedrohung, Europa Russland als akutes Risiko
  • Deutschland versucht Balance zwischen Abhängigkeiten, Sicherheit und technologischer Eigenständigkeit

 
Über dem achten Pariser Cyber-Gipfel am 2. und 3. Juni im Maison de la Chimie stand das programmatische Motto „The Transatlantic Reset“ – der transatlantische Neustart. Nach Jahren regulatorischer Reibungen, geopolitischer Erschütterungen und wachsender technologischer Abhängigkeiten ging es um die Frage, wie die USA und Europa im digitalen Raum wieder enger zusammenfinden können.
Die Leitfrage formulierte Gipfelgründer Sébastien Garnault zur Eröffnung: Es gelte zu klären, „wie wir Bedrohungen einschätzen und ihnen als Verbündete begegnen“. Zu dem nur auf Einladung zugänglichen Forum kamen Vertreter des US-Kriegsministeriums, des FBI, der NATO, der Europäischen Kommission, Frankreichs und der Ukraine sowie Unternehmen wie Google und CrowdStrike.
Der Gipfel machte zugleich deutlich: Die transatlantische Einigkeit ist nicht frei von Spannungen. USA und Europa setzen unterschiedliche Akzente bei der Bewertung von China und Russland. Der Grundton blieb jedoch nicht von Trennung geprägt, sondern von Annäherung – die Gemeinsamkeiten im digitalen Raum wiegen schwerer als die Differenzen.

China und das „lange Spiel“

Die amerikanische Argumentation stützt sich auf eine Reihe von Warnungen der vergangenen zwei Jahre vor chinesischen Eindringversuchen in kritische Infrastrukturen. Im Mittelpunkt stehen zwei China zugeschriebene Operationen: „Salt Typhoon“, das vor allem mit Angriffen auf Telekommunikationsnetze in Verbindung gebracht wird, sowie „Volt Typhoon“, das nach Einschätzung US-amerikanischer Behörden auf Energieversorger, Wassersysteme und weitere kritische Infrastrukturen abzielt.
Aus Sicht der US-Behörden geht es dabei nicht nur um klassische Spionage. Zentral ist der Begriff „Prepositioning“ – das verdeckte Platzieren von Zugängen in Netzwerken, um später essenzielle Systeme gezielt stören oder lahmlegen zu können. Solche Zugänge werden häufig erst Jahre nach der ersten Kompromittierung entdeckt.
Todd Hemmen, stellvertretender Direktor für Cyberfähigkeiten beim FBI, hob genau diesen Unterschied hervor: „Was Sie vielleicht als Überwachung oder geringfügige Aktivität einstufen würden, sehen wir eindeutig als Vorbereitung für künftige Operationen.“ Salt Typhoon sei zwar erst 2023 und 2024 identifiziert worden, habe sich jedoch bereits seit etwa 2021 in US-Systemen befunden. „Sie spielen auf lange Sicht“, so Hemmen, „und irgendwann führt dieses Spiel zu einer operativen Aktivität.“
Aus deutscher Sicht wird die Bedrohung nicht grundsätzlich bestritten, doch die Schwerpunktsetzung fällt anders aus. Als deutsche Behörden im August 2025 einer internationalen Salt-Typhoon-Warnung beitraten – darunter das Bundesamt für Sicherheit in der Informationstechnik und der Verfassungsschutz – wurde die Kampagne vor allem als Spionage eingeordnet. Konkrete erfolgreiche Angriffe auf deutsche Netze waren dem BSI nach eigenen Angaben nicht bekannt. Auch zu Volt Typhoon verwies der Verfassungsschutz darauf, dass es bislang keine spezifischen Hinweise auf Ziele in Deutschland gebe.
Darin liegt weniger ein Widerspruch als eine unterschiedliche strategische Perspektive: Washington denkt stärker vom möglichen Ernstfall her – von Fähigkeiten, Absichten und möglichen Szenarien. Berlin hingegen bewertet primär die nachweisbare Lage im eigenen Netzraum.

Mahnende Stimmen aus Behörden und Industrie

Phil Stupak, leitender Berater der US-Cybersicherheitsvereinigung ISC2 und früherer Mitarbeiter des Weißen Hauses, sagte gegenüber der englischsprachigen Ausgabe der Epoch Times, der Westen brauche einen „nüchternen Blick darauf, was die Volksrepublik China erreichen will“. Peking gehe es um „den Diebstahl von Informationen, nicht nur in den USA, sondern auch aus europäischen Industrien“. China lediglich als Wirtschaftskonkurrenten zu betrachten, sei ein Fehler.
Alison King, Vizepräsidentin beim US-Cybersicherheitsunternehmen ForeScout, wandte sich ebenfalls gegen eine Gleichsetzung Chinas und der USA als Sicherheitsrisiken. Die USA seien „kein autoritäres technokratisches Regime“, das geistiges Eigentum stehle und Menschenrechte verletze. Kritische Infrastruktur, die die Zivilbevölkerung versorge, sollte „kein Schlachtfeld sein – aber genau dort sind wir angekommen“.
Adam S. Lee, Sicherheitschef des Energiekonzerns Dominion Energy und früherer FBI-Beamter, verwies auf historische Muster als Bewertungsmaßstab: „Der beste Indikator für künftiges Verhalten ist vergangenes Verhalten – bei Einzelpersonen wie bei Staaten.“ Als Beleg führte er die Kontinuität der von Peking veröffentlichten Fünfjahrespläne an.
Dass einige der deutlichsten Warnungen aus der Cybersicherheitsbranche selbst kommen, gehört zur Einordnung. Diese Perspektive relativiert die Aussagen nicht, macht aber deutlich, dass Interessenlagen mitgedacht werden müssen. Gerade auf einem Gipfel, auf dem Politik, Sicherheitsbehörden und Industrie eng zusammenwirken, ist diese Differenzierung zentral.

Europäer sehen in Russland die unmittelbare Bedrohung

Während die USA China zunehmend als langfristige systemische Herausforderung im Cyberraum betrachten, steht in Europa Russland stärker im Vordergrund als unmittelbare Bedrohung. Sébastien Garnault brachte diese europäische Perspektive auf den Punkt: In französischen Analysen werde vieles China zugeschrieben, doch Russland bleibe für Europa die „unmittelbare Bedrohung“.
Diese Einschätzung steht vor dem Hintergrund des Kriegs auf dem europäischen Kontinent. Despina Spanou, stellvertretende Generaldirektorin der EU-Generaldirektion CONNECT, sagte der Epoch Times: „Wir alle sind verwundbar gegenüber staatlich unterstützten russischen Akteuren.“
Ieva Ilves, Beraterin des ukrainischen Digitalministeriums und frühere First Lady Estlands, verwies darauf, dass Russland zunehmend einzelne Personen ins Visier nehme, nicht mehr nur klassische Ziele wie Banken oder Energieversorger. Der Einzelne sei durch KI-gestützte Täuschung „leichter erreichbar und schlechter geschützt“. Die in der Ukraine erprobten Methoden könnten jederzeit auf die baltischen Staaten oder andere Länder ausgeweitet werden.
Für Deutschland laufen beide Perspektiven zusammen: Russland gilt als nähere geopolitische Bedrohung, China als langfristige technologische und wirtschaftliche Herausforderung. Diese Doppelperspektive prägt Berlins Cyberpolitik – vorsichtig in der Formulierung, zugleich ausgerichtet auf den Abbau strategischer Abhängigkeiten.

Souveränität als deutsche Ergänzung, nicht als Gegenentwurf

Der Einsatz chinesischer Komponenten war in Deutschland zuletzt vor allem im 5G-Netz ein zentrales Thema. Am 2. April 2026 besiegelte die Bundesregierung per öffentlich-rechtlichem Vertrag den schrittweisen Ausschluss der chinesischen Hersteller Huawei und ZTE aus deutschen 5G-Netzen: für Kernnetze bis Ende 2026 und für Managementsysteme bis 2029.
Im Vordergrund stand dabei weniger ein konkreter Spionagevorwurf als der politische Wille, einseitige Abhängigkeiten zu reduzieren. Damit handelt es sich nicht um ein Gegenmodell zur amerikanischen Sicherheitslogik, sondern um deren europäische Ausprägung: kritische Infrastruktur soll nur dort eingesetzt werden, wo Kontrolle über technologische Abhängigkeiten gewährleistet ist.
Diese Argumentation fügt sich in eine breitere europäische Debatte ein. Seit seinem China-Besuch im April 2023 betont Frankreichs Präsident Emmanuel Macron, Europa müsse seine Abhängigkeit von den USA verringern und außen- wie sicherheitspolitisch eigenständiger werden. Auch in Deutschland wird strategische Autonomie inzwischen offener diskutiert.
Praktisch bleibt sie jedoch schwer umzusetzen. Bei Seltenen Erden, die für moderne Steuerungssysteme unverzichtbar sind, bezog die EU 2024 laut Europäischer Kommission rund 95 Prozent aus dem Ausland – überwiegend aus China. Gleichzeitig stuften im April 2024 noch 37 Prozent der deutschen Unternehmen chinesische Vorprodukte als unverzichtbar ein, nach 46 Prozent zwei Jahre zuvor, wie Daten des ifo Instituts zeigen.
Die Abhängigkeiten sinken damit nur langsam. Wenn in Berlin von Souveränität gesprochen wird, betrifft das sowohl die chinesische Hardwareabhängigkeit als auch die starke US-Dominanz bei Software, Cloud und digitalen Plattformen. Gemeint ist dabei kein Bruch mit dem transatlantischen Bündnis, sondern der Versuch eines Europas, enger mit den USA zusammenzuarbeiten, ohne in zentralen Technologien vollständig abhängig zu bleiben.

Weg von der reinen Verteidigung

Der Gipfel fiel in einen amerikanischen Strategiewechsel. Im März 2026 legte das Weiße Haus eine neue Cybersicherheitsstrategie vor, die offensive Operationen deutlich stärker betont. Paul J. Lyons, stellvertretender Staatssekretär für Cyberpolitik im US-Kriegsministerium, erklärte: „Amerika hat die rein defensive Haltung im Cyberraum verlassen.“ Cyberfähigkeiten seien inzwischen fest in die militärische Planung integriert; er verwies dabei auch auf jüngere Operationen in Venezuela und Iran. Zugleich soll Künstliche Intelligenz dazu beitragen, den technologischen Abstand zu China zu verringern. Am 2. Juni unterzeichnete US-Präsident Donald Trump zudem eine Verfügung zum sicheren Einsatz fortgeschrittener KI-Modelle.
Auch im Ton zeigt sich eine Verschiebung: Die USA sprechen stärker von Abschreckung, Handlungsfähigkeit und aktiven Gegenmaßnahmen, während Europa eher Begriffe wie Regulierung, Resilienz und Souveränität betont. In der Praxis nähern sich beide Seiten jedoch an. Denn der Schutz des Cyberraums ist heute nur noch im Zusammenspiel von privaten Technologieunternehmen, staatlichen Nachrichtendiensten, Militär, Strafverfolgungsbehörden und internationalen Partnern realistisch zu gewährleisten.

Das Bündnis hinter den Spannungen

Bei der Bedrohungsanalyse gingen die Perspektiven auseinander, bei der Reaktion fanden sie wieder zusammen. Sébastien Garnault beschrieb das westliche Bündnis als „nicht neu, sondern jahrhundertealt“ und betonte: „Wir haben das Recht, unterschiedlicher Meinung zu sein, aber nicht das Recht, eine Trennung herbeizuführen.“
Auch Despina Spanou verwies auf gemeinsame Geschichte und geteilte Werte als tragende Grundlage der transatlantischen Zusammenarbeit. Phil Stupak erinnerte zudem daran, dass die Vereinigten Staaten kurz vor ihrem 250. Jahrestag stehen – ein Jubiläum, das ohne Frankreich historisch kaum denkbar wäre. Eine Abkehr Europas von Amerika bezeichnete er daher als „schlichtweg töricht“, da die gegenseitige Verflechtung zu tief reiche.
Adam S. Lee zog eine klare Trennlinie zwischen öffentlicher Rhetorik und operativer Zusammenarbeit: „Es gibt die politische Rhetorik, und es gibt das, was hinter verschlossenen Türen geschieht – und das ist sehr konstruktiv.“ Auf Arbeitsebene sei zudem klar definiert, wer als Gegner gelte.
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel „At the Paris Cyber Summit, Allies Test a ‘Transatlantic Reset’ With One Eye on China“. (deutsche Bearbeitung: tk)
Categories
deutschland

Politik warnt vor chinesischer Technik bei Drohnenschild

Die Rüstungsfirma Rheinmetall und die Telekom wollen gemeinsam für Deutschland einen Abwehrschirm gegen Drohnen entwickeln, wofür auch die herkömmliche Mobilfunkinfrastruktur genutzt werden soll. Das gaben beide Firmen in einer gemeinsamen Presseerklärung am 11. Mai bekannt.
Doch dabei wird indirekt auch Technik des staatsnahen chinesischen Telekommunikationsausrüsters und Smartphone-Herstellers Huawei verwendet. Deshalb sind Politiker mehrerer Parteien besorgt. Sie befürchten Sicherheitsrisiken.

Huawei-Technik „nicht vertrauenswürdig“

Gegenüber dem „Handelsblatt“ warnten Politiker von CDU, SPD und Grünen vor Gefahren für den geplanten Drohnenabwehrschild.
Marc Henrichmann (CDU) gab zu bedenken: Wenn Teile künftiger Drohnenabwehr über zivile Mobilfunkinfrastruktur laufen sollen, „dann ist die Frage nach den verbauten Technologien eine valide sicherheitspolitische Kernfrage“. Henrichmann ist Vorsitzende des Geheimdienste-Kontrollgremiums des Bundestags.
Der ausgebildete Informatiker und digitalpolitische Sprecher der SPD-Bundestagsfraktion, Johannes Schätzl, sieht ein grundsätzliches Problem. „Wir sehen digitale und sicherheitspolitische Risiken häufig erst dann intensiv, wenn die entsprechende Technologie bereits tief in kritischen Bereichen angekommen ist“, wird der Politiker vom Düsseldorfer Medium zitiert.
Er machte deutlich, dass Huawei im Sicherheitsbereich kein „vertrauenswürdiger Ausrüster“ sei.
Auch der stellvertretende Fraktionsvorsitzende der Grünen, Konstantin von Notz, äußerte sich kritisch über das Vorhaben: „Die Drohnenabwehrarchitektur, die maßgeblich auch eine Reaktion auf die derzeitige russische Bedrohung ist, muss vollständig ohne chinesische Komponenten ausgestaltet werden“, forderte von Notz im „Handelsblatt“. Drohnenabwehrfähigkeiten müssten „so ausgestaltet werden, dass keine Einfallstore im System für nicht vertrauenswürdige Akteure geschaffen werden“.

Worum es geht

Die geplante Drohnenabwehr soll Mobilfunkmasten, Sensoren der Telekom und Militärtechnik von Rheinmetall kombinieren.
Das Poblem ist, dass die Telekom bei ihrem Mobilfunknetz bislang auf Technik von Huawei angewiesen ist. Die Telekom selbst bleibt diesbezüglich im Ungefähren und von „verschiedenen Sensoren internationaler Hersteller“.
In deren gemeinsamen Presseerklärung werden die Ziele der Zusammenarbeit genannt: Es gehe darum, „Fähigkeiten und Technologien gegen vielfältige Angriffsmöglichkeiten auf KRITIS-Standorte zu entwickeln, ein sogenannter Multi-Threat-Protection-Ansatz.“ Er umfasst Technologien für die Cybersicherheit sowie den physischen Schutz etwa von Liegenschaften“.
KRITIS steht für den Schutz kritischer Infrastrukturen. In dem Pressepapier äußerte Armin Papperger, Vorstandsvorsitzender der Rheinmetall AG: „Die Bedrohung durch Drohnen ist hochgradig digital. Deshalb braucht ihre Abwehr die Verbindung aus Sensorik, Effektoren und sicheren Kommunikationsnetzen. Rheinmetall und die Deutsche Telekom bündeln genau diese Fähigkeiten.“
Doch wenn es um „sichere Kommunikationsnetze“ geht, wird genau dies von der Politik bezweifelt.
So forderte der SPD-Politiker Johannes Schätzl etwa einen Austausch von Hochrisikokomponenten. Ein solcher Schritt könne zwar Auswirkungen auf den Netzausbau oder die bereits bestehenden Strukturen haben. „Aber Sicherheit gibt es nicht zum Nulltarif“, gab sich Schätzl im „Handelsblatt“ überzeugt.“
Tim Höttges, Vorstandsvorsitzender der Deutschen Telekom AG, sagte hingegen: „Mit unserer Kompetenz bei Konnektivität, Cloud und Datenanalyse bringen wir Drohnenabwehr auf ein neues Level. Gemeinsam mit Rheinmetall stärken wir so die Souveränität [Deutschlands] und leisten unseren Beitrag dazu, Sorgen in der Bevölkerung zu reduzieren.“

Am 2. Januar 2019 leuchtet eine Ampel rot unter einem Mobilfunkmast, der auf dem Dach eines Bürogebäudes in Berlin steht.

Foto: Sean Gallup/Getty Images

Das Problem mit chinesischer Technik ist nicht neu. Das Magazin „Wirtschaftswoche“ warnte im November 2025: „Der Staat will Huawei ins Polizeinetz lassen – trotz Sicherheitsbedenken. Ein neues Behörden-Mobilfunknetz kommt. Es soll jedoch auf den Antennen von Telekom und Co. funken – und darin steckt viel Huawei.“
Auch im Bereich Drohnenbeschaffung aus China für deutsche staatliche Stellen kritisierte im Jahr 2023 das „Redaktionsnetzwerk Deutschland“, Peking könne heimlich Daten abgreifen.
Dennoch würden deutsche Sicherheitsbehörden „trotz aller Warnungen“ chinesische Drohnen nutzen. Zum Beispiel seien nach Angaben des Bundesinnenministeriums allein beim Technischen Hilfswerk 90 Drohnen des chinesischen Herstellers DJI in Betrieb, weitere 49 seien „in der Beschaffung“, so RND.

Drohnen nutzen Mobilfunknetz

Die Telekom erklärte ihr neues Vorhaben zur Abwehr feindlicher Drohnen, indem sie selbst darauf hinwies, dass sowohl handelsübliche als auch selbst gebaute Drohnen „immer häufiger über Mobilfunknetze gesteuert“ würden.
„Hier wird das Mobilfunknetz künftig selbst zum Sensor und Riesen-Radar“, erklärte die Telekom weiter, „indem es Veränderungen und Auffälligkeiten im Datenverkehr erfasst, die auf die Steuerung oder Kommunikation von Drohnen hinweisen, um so Drohnen etwa in temporären Flugbeschränkungsgebieten für Einsatzkräfte sichtbar zu machen“.
Als Basis hierfür diene das von der Telekom auf dem Campus der Bundeswehruniversität München installierte 5G-Standalone-Hochleistungs-Netzwerk, „das auf der Technik von Ericsson basiert“, gibt die Telekom bekannt. Ericsson ist eine schwedische Firma.
Die „WirtschaftsWoche“ weist indes darauf hin, dass das Mobilfunknetz der Telekom „zu 58 Prozent aus Antennenstandorten“ bestehe, „die mit der Technologie des staatsnahen chinesischen Konzerns Huawei ausgestattet sind“.
Laut der dänischen Telekommunikationsberatungsfirma Strand Consult sei „das Netz der Telekom nur im Saarland, in Rheinland-Pfalz und Bayern mit westlicher Technologie ausgerüstet“, so das Blatt weiter. Dies bedeute, dass im übrigen Teil Deutschlands „eine flächendeckende Telekom-Drohnenabwehr über Huawei-Funktechnologie laufen“.

EU: „Hochrisiko-Anbieter“ aus China

Schon im Jahr 2020 veröffentlichte die EU-Kommission ein „EU-Instrumentarium für 5G-Sicherheit“, in dem sie den Ländern riet, „Hochrisiko-Anbieter“ zu meiden – ein Euphemismus für chinesische Unternehmen. Brüssel bezeichnete dann Huawei und ZTE drei Jahre später direkt als „Hochrisiko-Anbieter“.
Nachdem sie beklagt hatte, dass diese Empfehlungen weitgehend ignoriert worden seien, legte die Kommission im Januar 2026 einen Vorschlag vor, den Leitfaden verbindlich zu machen und bei Nichteinhaltung Sanktionen zu verhängen.
ZTE ist ein chinesisches Technologie- und Telekommunikationsunternehmen mit Hauptsitz in Shenzhen, wo auch Huawei angesiedelt ist.
Hintergrund ist die Sorge, dass ein Lieferant eines Antennenzugangsnetzes immer Zugriff auf Daten haben und somit das Netz manipulieren könnte.

Ausschluss von Huawai und ZTE 2024 beschlossen

Die derzeitige Aufregung in der Politik über die Gefährdung deutscher Sicherheit durch die chinesischen Firmen Huawei und ZTE scheint indes etwas überraschend.
Denn im Juli 2024 beschloss die damalige Bundesregierung, dass in 5G-Kernnetzen „bis spätestens Ende 2026 keine Komponenten von Huawei und ZTE mehr eingesetzt werden“ dürfen. Außerdem müssen in den 5G-Zugangs- und Transportnetzen ebenfalls bis spätestens Ende 2029 „die kritischen Managementsysteme der beiden Hersteller“ ersetzt werden.
Die damalige Bundesinnenministerin Nancy Faeser (SPD) erklärte dazu die Hintergründe: „Damit schützen wir die zentralen Nervensysteme des Wirtschaftsstandorts Deutschland – und wir schützen die Kommunikation der […] Bürger, von Unternehmen und des Staates. Wir müssen Sicherheitsrisiken verringern und anders als in der Vergangenheit einseitige Abhängigkeiten vermeiden.“
Dies geschehe „gerade auch mit Blick auf Gefahren durch Sabotage und Spionage“, so die damalige Ministerin weiter.

Ist die Telekom leichtfertig?

Eine Erklärung für die nun erneut vorgebrachte Kritik an der vermeintlichen Leichtfertigkeit der Telekom im Ankauf von chinesischer Technik könnten Berichte darüber sein, dass das deutsche Unternehmen trotz aller Beschlüsse der Bundesregierung und der EU-Kommission weiterhin in China einkauft.
Dies berichtete etwa die amerikanische Medienplattform „Light Reading“, auf die sich auch die „WirtschaftsWoche“ beruft. Dort heißt es in einem Beitrag von Anfang März: „Die Deutsche Telekom gibt trotz des geplanten EU-Verbots weiterhin viel Geld für Huawei aus.“
Und weiter: „Im Rahmen eines 2024 gestarteten Netzmodernisierungsprojekts namens ‚NeMo‘ nimmt der deutsche Netzbetreiber Verbesserungen an seinem gesamten […] Netz vor.“ Das Medium will zudem erfahren haben, dass dafür allein 1,2 Milliarden Euro von 1,8 Milliarden Euro Gesamtinvestition „in die Modernisierung von Huawei-Standorten“ fließe. Das Projekt „NeMo“ soll bis 2028 abgeschlossen sein.
Ab 2029 müsste dann die Telekom laut Beschluss der Bundesregierung vom Jahr 2024 diese Technik wieder ausbauen.
Categories
deutschland

Berliner Polizei stuft Drohungen gegen Stromnetz als „sehr ernst“ ein

Die Berliner Polizei bewertet neue Drohungen gegen das Stromnetz der Hauptstadt deutlich ernster als bislang bekannt. Das geht aus internen Unterlagen hervor, über die die „Welt“ berichtet.
Demnach wird ein Aufruf aus der mutmaßlich linksextremen Szene nicht nur als authentisch eingeschätzt, sondern ausdrücklich als „sehr ernst“ bewertet. Öffentlich hatte die Polizei bislang lediglich von „unspezifischen Bedrohungsszenarien“ gesprochen.

Aufruf im Fokus der Ermittler

Auslöser ist ein vor wenigen Tagen auf der als linksextrem geltenden Internetseite Indymedia mit dem Titel „Cut the Power, so we can see the stars“ veröffentlichter Beitrag. Darin beziehen sich die anonymen Verfasser auf frühere Sabotageakte gegen die Energieversorgung in Berlin und rufen zu Solidarität mit Betroffenen von Polizeimaßnahmen auf.
Sicherheitsbehörden sehen in dem Text eine Verbindung aus anarchistischen, antimilitaristischen und technikfeindlichen Inhalten mit einer positiven Darstellung von Sabotage. Auch mögliche Ziele werden in den internen Papieren konkret benannt, darunter Energieanlagen, staatliche Einrichtungen sowie Unternehmen aus Technologie- und Rüstungsbereichen.

Behörden analysieren Täterprofil

Erstmals beschreiben die Unterlagen zudem ein konkretes Täterprofil und mögliche Vorgehensweisen. Demnach gehen die Ermittler von kleinen, konspirativ agierenden Gruppen aus, die überwiegend nachts handeln, vermummt auftreten und Fahrräder zur Flucht nutzen.
Treffpunkte liegen häufig in Parks oder unübersichtlichen Bereichen, Fluchtwege führen gezielt über schwer zugängliche Strecken. Tatmittel würden zum Teil Wochen vorher in Erddepots vergraben. Nach Angaben aus Polizeikreisen würden die Täter bei der Flucht zum Teil erhebliche Wegstrecken zurücklegen. (dts/red)