Categories
deutschland ticker

Rüstungsinfos gesammelt? Mutmaßlicher Russland-Spion gefasst

Die Bundesanwaltschaft hat in Brandenburg einen mutmaßlichen russischen Spion festnehmen lassen. Der Ukrainer soll für einen russischen Nachrichtendienst militärisch relevante Informationen gesammelt und dafür unter anderem Kontakte in die europäische Rüstungsindustrie genutzt haben. Die höchste deutsche Strafverfolgungsbehörde wirft ihm daher geheimdienstliche Agententätigkeit vor.
Beamte des Bundeskriminalamts nahmen den Mann laut einer Mitteilung der Bundesanwaltschaft am Donnerstag im Landkreis Oder-Spree fest. Er soll am Freitag einem Ermittlungsrichter am Bundesgerichtshof in Karlsruhe vorgeführt werden, der über die Untersuchungshaft entscheidet. Hintergrund seien Erkenntnisse des Bundesamtes für Verfassungsschutz gewesen.
Seit spätestens Juli 2025 soll der Beschuldigte über einen Mittelsmann in Kontakt mit dem russischen Nachrichtendienst gestanden haben. Zu den Informationen, die er mutmaßlich sammelte, gehörten den Angaben nach etwa Erkenntnisse über die Produktion von Panzern, Munition und Explosivstoffen sowie Personal und militärische Anlagen an Standorten zur Sicherung der Nato-Ostflanke. Einige dieser Informationen waren laut Bundesanwaltschaft öffentlich zugänglich. „Für andere schöpfte der Beschuldigte gezielt Personen aus der europäischen Rüstungsbranche ab“, heißt es in der Mitteilung.

Bereits mehrere Festnahmen mutmaßlicher Russland-Spione

Allein in diesem Jahr wurden in Deutschland schon mehrere mutmaßliche Spione festgenommen, die hier im Auftrag russischer Geheimdienstler tätig gewesen sein sollen. Im Januar ließ die Bundesanwaltschaft in Berlin zum Beispiel eine Frau festnehmen, die für einen Geheimdienstmitarbeiter in der russischen Botschaft Informationen beschafft und ihm beim Aufbau von Kontakten geholfen haben soll. Gegen die Deutsch-Ukrainerin wurde mittlerweile Anklage am Kammergericht in Berlin erhoben.
In der ersten Jahreshälfte folgten mehrere weitere Festnahmen mutmaßlicher Agenten, bei denen die Beschuldigten für Russland vor allem Informationen mit Bezug auf den Krieg in der Ukraine beschafft haben sollen. Eine Rumänin und ein Ukrainer sollen laut Bundesanwaltschaft etwa eine Person ausgespäht haben, die von Deutschland aus Drohnen und Bauteile in die Ukraine lieferte. Ein anderer Verdächtiger soll einen in Deutschland lebenden Ex-Kämpfer der ukrainischen Streitkräfte ausspioniert haben.
Generalbundesanwalt Jens Rommel hatte im Juni betont, dass durch russische Spione nicht nur Informationen gesammelt werden sollen. „Vielmehr dürften Aktionen in der Regel zur Vorbereitung weiterer geheimdienstlicher Maßnahmen dienen – namentlich Sabotage oder womöglich sogar Angriffe auf ausgespähte Zielpersonen“, erklärte Rommel damals. Ziel scheine es oft zu sein, die deutsche Unterstützung für die Ukraine zu untergraben.

Auch andere Geheimdienste in Deutschland tätig

Und nicht nur russische Geheimdienste haben Deutschland im Visier. Im Mai ließ die Bundesanwaltschaft ein Ehepaar festnehmen, das für den chinesischen Geheimdienst an deutschen Hochschulen spioniert haben soll. Kurz darauf erhob die Behörde Anklage gegen einen Spion des Irans, der Juden und Freunde Israels für Mord- und Brandanschläge ausspähte. Der Mann wurde kürzlich in Hamburg zu einer mehrjährigen Haftstrafe verurteilt.
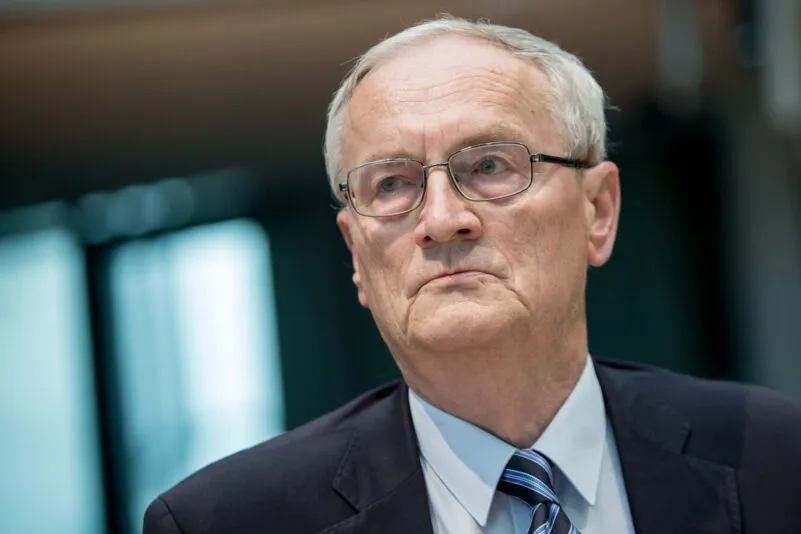
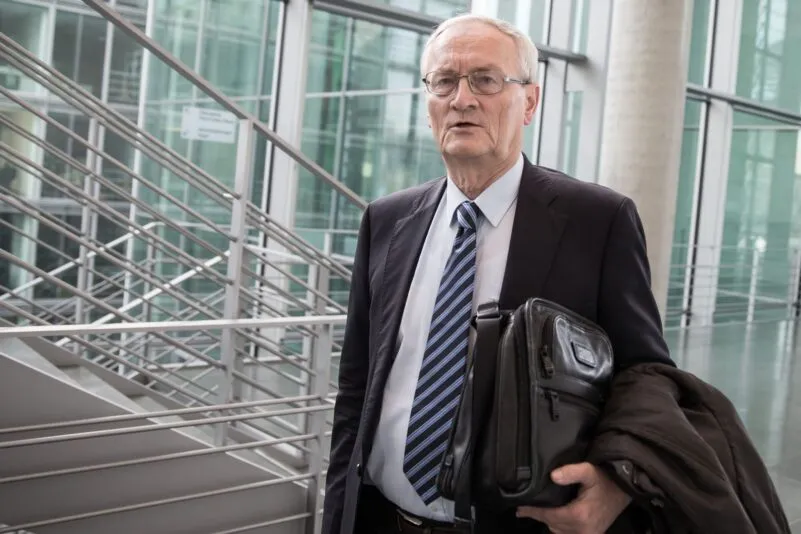
Besonderes Aufsehen erregte zudem jüngst die Festnahme des ehemaligen Präsidenten des Bundesnachrichtendienstes (BND), August Hanning, dem die Bundesanwaltschaft ebenfalls unter anderem Agententätigkeit vorwirft. Er soll geheime Erkenntnisse des BND für seine Beratertätigkeit genutzt haben. In einem Fall soll er die Informationen genutzt haben, um für den Mitarbeiter eines fremden nachrichtendienstlichen Sicherheitsapparates eine Analyse zu erstellen. Hanning sitzt ebenso wie sein mitbeschuldigter ehemaliger Büroleiter in Untersuchungshaft. (dpa/red)
Categories
ausland ticker

Norwegen: Chinesische Mietwagen zeichneten Soldaten und Sicherheitscodes auf

Norwegische Soldaten haben während einer Militärübung im September gespeicherte Videoaufnahmen in mehreren vom Militär gemieteten Fahrzeugen entdeckt. Die Aufnahmen zeigten unter anderem Bewegungsabläufe und Zugangscodes. An der Übung nahmen 5.000 Zugehörige der Heimevernet, der Reservestreitkräfte des norwegischen Militärs, teil. Dies berichten norwegische Medien.

Kameras zeichneten auch Sicherheitscodes auf

Die Fahrzeuge hatte Heimevernet aufgrund der begrenzten Verfügbarkeit eigener Fahrzeuge über den Autovermieter Hertz bezogen. Sie kamen während der gesamten Übung zum Einsatz, berichtete die Tageszeitung „Dagens Næringsliv“. Mindestens zwei stammen von der chinesischen Automarke Deepal.
Der an der Übung beteiligte Leutnant Fredrik Blanck berichtete, dass die Aufnahmen zeigten, wer in die Autos ein- und ausstieg, welche Strecken sie zurücklegten, wen die Soldaten mitnahmen und wie lange die Fahrzeuge an verschiedenen Orten standen.
Auch Sicherheitscodes für Tore und Türen sollen die Autos aufgezeichnet haben, schreibt „Forsvarets forum“, eine Fachpublikation für Verteidigung, Militär und Sicherheitspolitik. Dem Bericht zufolge wurden die Aufnahmen nach der Übung von den Fahrzeugen gelöscht. Ob die Daten zusätzlich an anderer Stelle gespeichert wurden, ist allerdings unklar.
Die norwegische Logistikorganisation des Militärs schloss laut „Forsvarets Forum“ vor gut zwei Jahren einen landesweiten Rahmenvertrag über Mietwagen ab. Die Vereinbarung gilt bis Mai 2028 und hat einen maximalen Wert von 350 Millionen norwegischen Kronen (rund 33 Millionen Euro).
Hauptlieferant ist First Rent A Car Norway, der Hertz in Norwegen betreibt und der zu Volvo Cars gehört. Der chinesische Konzern Geely hat Volvo im Jahr 2010 von Ford übernommen.

Kein Verbot für die Nutzung chinesischer Autos

Moderne Autos können unter anderem GPS-Positionen, Fahrverhalten und Sensordaten erfassen. Welche konkreten Vorgaben der Mietvertrag für GPS, Kameras, Sensoren, Fernzugriff und Datenspeicherung enthält, wollte die norwegische Beschaffungsorganisation Forsvarsmateriell gegenüber der Fachpublikation jedoch nicht offenlegen.
Ein Sprecher der norwegischen Streitkräfte erklärte, das Militär sei sich der Problematik elektronischer Systeme und von Fahrzeugen bewusst. Ein generelles Verbot, Autos von Herstellern bestimmter Länder zu verwenden, gebe es jedoch nicht.
Volvo betonte, dass keine Daten ohne rechtliche Grundlage mit Geely geteilt werden dürfen, berichtet die Tageszeitung „Verdens Gang“.
 
Categories
deutschland etplus ticker

Arztgeheimnis, Staatstrojaner, KI: Was die Geheimdienstreform für Bürger bedeutet


In Kürze:

  • Die Bundesregierung will BND und Verfassungsschutz mehr Befugnisse zur Abwehr von Spionage, Sabotage und hybriden Angriffen geben.
  • Geplant sind unter anderem Staatstrojaner, KI-gestützte Datenanalysen und erweiterte biometrische Abgleiche.
  • Kritiker warnen vor Eingriffen in Grundrechte, ärztliche Vertraulichkeit und Datenschutz. Der Bundestag berät noch, verfassungsrechtliche Fragen sind offen.

 
Der frühere Präsident des Bundesnachrichtendienstes (BND), August Hanning, ist am 6. Oktober unter Spionageverdacht festgenommen worden. Die Bundesanwaltschaft wirft ihm unter anderem landesverräterische Ausspähung, das Auskundschaften von Staatsgeheimnissen, versuchten Landesverrat und geheimdienstliche Agententätigkeit vor. Hanning sitzt in Untersuchungshaft und bestreitet die Vorwürfe über seinen Anwalt. Für ihn gilt die Unschuldsvermutung.
Über den Fall wurde international berichtet. Er wirft Fragen auf: Wie gut sind Staatsgeheimnisse beim BND geschützt? Was muss bei den deutschen Nachrichtendiensten geändert werden?

Reform schon länger geplant

Doch es bedurfte gar nicht erst des Falls Hanning, um bei der Bundesregierung ein Nachdenken über Reformen bei den Geheimdiensten auszulösen. Diese hatten CDU/CSU und SPD bereits in ihrem Koalitionsvertrag angekündigt. Als Anlass für die geplanten Änderungen nennt die Bundesregierung, dass die „staatliche Souveränität“ und das „Gemeinwesen“ vermehrt mit Bedrohungen aus dem In- und Ausland „konfrontiert“ seien.
Die Bundesregierung nennt vermehrte Spionage, Sabotage und sogenannte hybride Angriffe. Deshalb benötigten das Bundesamt für Verfassungsschutz und der BND „zeitgemäße Befugnisse“, „um wirksam agieren zu können“.
Am 12. August beschloss das Bundeskabinett den Gesetzentwurf von Bundesinnenminister Alexander Dobrindt (CSU) und Kanzleramtsministerin Nina Warken (CDU) und brachte ihn am 24. September im Bundestag zur ersten Lesung ein. Hauptziel der Reform ist es, den BND und das Bundesamt für Verfassungsschutz (BfV) von reinen Informationssammlern zu Geheimdiensten mit Handlungsbefugnissen umzubauen.
Im allgemeinen Sprachgebrauch werden die Begriffe „Nachrichtendienst“ und „Geheimdienst“ oft gleichbedeutend verwendet. Selbst die Wissenschaftlichen Dienste des Bundestages bezeichnen die deutschen Nachrichtendienste in einer Ausarbeitung als „Geheimdienste“.
Streng genommen gibt es jedoch einen wesentlichen Unterschied zwischen beiden Begriffen: Ein Nachrichtendienst sammelt lediglich Informationen und wertet sie aus, ein Geheimdienst geht weiter und nutzt die Informationen für eigene aktive Operationen, um Gegner oder Angriffe auszuschalten. Insbesondere der israelische Auslandsgeheimdienst Mossad ist mit solchen Operationen bekannt geworden. Künftig sollen auch die beiden wichtigsten deutschen Nachrichtendienste zu solchen Geheimdiensten umgestaltet werden.
In der Debatte im Bundestag am 24. September sprach die für den BND zuständige Kanzleramtsministerin Warken von der „größten Novellierung“ des Nachrichtendienstrechts in der Geschichte des Landes. Deutschland sei ständiges Ziel hybrider Angriffe geworden, die eine akute Gefahr darstellten. Dabei habe man sich bislang zu häufig darauf verlassen, „dass unsere Sicherheit von unseren Partnern gewährleistet wird“. Mit der Reform würden die deutschen Nachrichtendienste nun konkurrenzfähiger gemacht, so Warken weiter. Dazu würden ihre Aufklärungsbefugnisse gestärkt, damit der BND und das BfV Bedrohungen rechtzeitig entdecken könnten.
Warken sagte zudem, die Reform sehe auch die Anwendung aktiver Maßnahmen vor, etwa die Abschaltung der Server von staatlichen Hackergruppen. Es wäre ihrer Meinung nach nicht vertretbar, wenn der BND bei einer besonders relevanten Bedrohung, die von anderen Stellen nicht abgewendet werden könne, tatenlos zusehen würde.

Bald „echte“ Geheimdienste?

Bundesinnenminister Dobrindt sagte, mit dem Reformgesetz lege die Bundesregierung den „Grundstein für eine neue Zeitrechnung bei den Nachrichtendiensten“, die zu „echten Geheimdiensten“ würden. „Aus Informationsbeschaffung über Bedrohungen wird echte Abwehr von Gefahren, Anschlägen und Terror – das ist Schutz von Land, Bevölkerung und Demokratie.“
Der Inlandsnachrichtendienst, offiziell Verfassungsschutz genannt, ist bisher vielschichtig organisiert. Es gibt zum einen das Bundesamt für Verfassungsschutz und zum anderen 16 Landesämter (LfV), für jedes Bundesland eines. Diese Behörden arbeiten sowohl autonom als auch untereinander zusammen. Ihre Struktur ist uneinheitlich. Die LfV sind teilweise unmittelbar im jeweiligen Landesinnenministerium angesiedelt oder als eigenständige Landesoberbehörde dem jeweiligen Innenministerium nachgeordnet.
Der für das Ausland zuständige BND hat bisher die Aufgabe, „im Ausland Informationen zu sammeln, die von außen- oder sicherheitspolitischer Bedeutung“ für Deutschland sind. BND-Mitarbeiter sind zum Beispiel in jeder deutschen Botschaft im Ausland vertreten.
Der dritte Nachrichtendienst ist in erster Linie für die Bundeswehr relevant: Das Bundesamt für den Militärischen Abschirmdienst (BAMAD) klärt unter Soldaten und Zivilangestellten der Bundeswehr extremistische und sicherheitsgefährdende Handlungen oder Denkweisen auf. Ergeben sich Schnittstellen mit dem Verfassungsschutz, informiert das BAMAD den Inlandsgeheimdienst entsprechend.

Was bringt die Reform für die Bürger?

Einerseits soll ein erhöhter Schutz vor digitalen Bedrohungen hergestellt werden, andererseits könnte das Gesetz tiefgreifende Einschnitte in die digitalen und privaten Freiheitsrechte jedes Einzelnen nach sich ziehen. Die technischen Aufklärungsmöglichkeiten sollen laut Gesetzentwurf umfassend ausgeweitet werden.

Staatstrojaner

Der Verfassungsschutz und der BND sollen bei konkreten Gefährdungslagen gezielt Staatstrojaner einsetzen können, um Smartphones und Computer zu infiltrieren. Juristisch spricht man dabei von Quellen-Telekommunikationsüberwachung beziehungsweise Online-Durchsuchung. Entsprechende Passagen finden sich in den Entwürfen für die einzelnen Nachrichtendienstgesetze.
Die Befugnisse für Online-Durchsuchungen sind unter anderem in den §§ 23, 25 und 26 des Entwurfs zum Bundesverfassungsschutzgesetz (BVerfSchG-E) geregelt. Die Regelungen für den BND finden sich in den §§ 37 bis 39 des Entwurfs zum BND-Gesetz.
Künftig könnte damit die Kommunikation auf den Geräten überwachter Personen inklusive verschlüsselter Messenger-Apps wie WhatsApp oder Signal mitgelesen und ausgewertet werden. Chats, Fotos und Standortdaten wären für die Dienste dann einsehbar.
Laut Bundesregierung reicht das Spektrum von wenig eingriffsintensiven Maßnahmen, etwa gegen einen intelligenten Kühlschrank, bis zu erheblich eingriffsintensiven, etwa gegen ein privat genutztes Mobiltelefon. Auch elterliche Kontroll-Apps oder Familien-Sicherheitssysteme könnten erfasst werden.
Für die Installation der Spionagesoftware könnte zudem das heimliche Betreten von Wohnungen nötig werden. Kritiker sehen darin eine erhebliche Aufweichung der Unverletzlichkeit der Wohnung. Der AfD-Bundestagsabgeordnete Gottfried Curio warf der Bundesregierung vor, eine „Geheimpolizei“ zu ermöglichen. Der Verfassungsschutz werde damit seiner Meinung nach „zur Stasi 2.0 umgebaut“.

Wie erhält man Auskunft über gesammelte Daten?

Wer sich überwacht fühlt, hat ein grundsätzliches Auskunftsrecht. Nach § 15 BVerfSchG-E kann auf Antrag Auskunft über gespeicherte Daten verlangt werden. Allerdings muss die betroffene Person auf einen konkreten Sachverhalt hinweisen und ein besonderes Interesse darlegen. Zudem sieht der Entwurf weitreichende Ausnahmen vor, in denen eine Auskunft unterbleiben kann.
Diese sind allgemein formuliert, etwa mit dem Hinweis auf eine Gefährdung der Aufgabenerfüllung oder des Quellenschutzes, und könnten daher von der Behörde vielfach als Grund für eine Auskunftsverweigerung angeführt werden. Im Entwurf des BND-Gesetzes ist dies in § 9 unter Verweis auf § 15 BVerfSchG-E geregelt.

KI zur Datenanalyse

Der Gesetzentwurf schafft erstmals eine explizite, eigenständige Rechtsgrundlage für den Einsatz von KI-Systemen durch deutsche Nachrichtendienste. Damit sollen riesige Datenmengen in kürzester Zeit verarbeitet werden. Dies könnte zum Beispiel dazu führen, dass auch unbescholtene Bürger ins Visier eines Geheimdienstes geraten, ohne etwas falsch gemacht zu haben.

Biometrischer Datenabgleich

Auch die „Verwendung von Tools für den biometrischen Abgleich von Bilddaten“ soll erleichtert werden. Der gemeinnützige Verein Gesellschaft für Freiheitsrechte (GFF) kritisierte bereits vor Vorlage des Gesetzentwurfs mit Verweis auf die KI-Verordnung der EU (AI Act), dass künftig massenhaft Daten völlig unbeteiligter Menschen abgeglichen würden. Die GFF verweist auf das sogenannte Flächendeckungsverbot, das das Bundesverfassungsgericht in einem Beschluss aus dem Jahr 2018 formuliert hat. Es soll verhindern, „dass der Staat ohne hinreichenden Anlass den gesamten öffentlichen Raum nach potenziellen Treffern durchsucht“, so die GFF.

Arztgeheimnis betroffen

Anders als Rechtsanwälte, Strafverteidiger, Geistliche oder Abgeordnete sollen künftig Ärzte und Psychotherapeuten abgehört und überwacht werden können. Nach § 32 BVerfSchG-E sollen dem Inlandsgeheimdienst Befugnisse eingeräumt werden, die er bisher nicht hatte. So sollen Patientengespräche in Praxen abgehört und aufgezeichnet werden können, indem der Geheimdienst die Praxisräume zuvor heimlich betritt und Abhörgeräte installiert.
Diese Maßnahmen sollen möglich werden, wenn das öffentliche Aufklärungsinteresse des Staates im Fall von Verdacht auf Terrorismus, Spionage oder andere Bedrohungen größer ist als das Vertraulichkeitsinteresse von Patient und Arzt. Dagegen gibt es Protest aus der Ärzteschaft.
Die Bundesärztekammer etwa warnte vor einer Untergrabung des Vertrauensverhältnisses zwischen Arzt und Patient. Wenn Patienten intimste oder psychische Probleme aus Angst vor staatlicher Überwachung verschweigen würden, gefährde dies die medizinische Behandlung.

Aufweichung des Trennungsgebots

Eine weitere wesentliche Änderung findet sich in § 59 BVerfSchG-E. Bisher gilt ein Trennungsgebot zwischen der Polizei, die eingreifen darf, und den Nachrichtendiensten, die nur beobachten dürfen. Dieses Prinzip soll aufgeweicht werden. Den Verfassungsschützern soll bei terroristischen oder hybriden Bedrohungen erlaubt werden, „aktive Schutzmaßnahmen“ zu ergreifen, um Gefahren abzuwehren, wie die Bundesregierung auf ihrer Website schreibt.
Wörtlich heißt es dort: Wenn die Dienste „Gefahren erkennen, die andere Stellen – etwa die Polizei – nicht gleichermaßen wirksam abwehren können, sollen die Nachrichtendienste künftig in engen Grenzen selbst eingreifen können. Das kann etwa das Abschalten eines ausländischen Servers sein, von dem aus ein Cyberangriff unmittelbar bevorsteht.“

Kontrolle soll gebündelt werden

Auf derselben Seite verweist die Bundesregierung darauf, dass der Unabhängige Kontrollrat die Zuständigkeit für alle Nachrichtendienste des Bundes erhalten soll. „Damit soll die aktuelle Zersplitterung der Rechtskontrolle aufgehoben und eine stringente gerichtsähnliche Spruchpraxis ermöglicht werden“, heißt es weiter.
Dabei soll der Kontrollrat „besonders eingriffsintensive Einzelmaßnahmen der Nachrichtendienste“ vorab genehmigen. Das Gesetz über das Parlamentarische Kontrollgremium bleibe von der Novelle unberührt.

Muss das Bundesverfassungsgericht entscheiden?

Über den Gesetzentwurf, der mehr als 600 Seiten umfasst, wird weiter im Bundestag beraten, zumal auch der Bundesrat Einwände erhoben hat. Da das Vorhaben erhebliche verfassungsrechtliche Fragen aufwirft, kann es dazu kommen, dass letztlich das Bundesverfassungsgericht die endgültigen Grenzen der Geheimdienstreform stecken muss.
Categories
deutschland ticker

Ex-BND-Chef Hanning unter Spionageverdacht: Jetzt geht es um Haft und Geheimdienstregeln

Die Festnahme des früheren Präsidenten des Bundesnachrichtendienstes (BND), August Hanning, wegen des Verdachts auf Spionage und Landesverrat sorgt für politische Reaktionen. Politiker von Grünen, SPD und CDU fordern eine umfassende Aufklärung und stellen zugleich die bisherigen Regeln für ehemalige Spitzenkräfte der Nachrichtendienste infrage. Im Mittelpunkt steht die Frage, wie verhindert werden kann, dass ehemalige Geheimdienstmitarbeiter ihr während der Dienstzeit erworbenes Wissen nach dem Ausscheiden für private oder ausländische Interessen nutzen.
Hanning war am Dienstag gemeinsam mit seinem früheren Büroleiter beim BND, Manfred D., festgenommen worden. Die Bundesanwaltschaft wirft Hanning unter anderem geheimdienstliche Agententätigkeit, landesverräterische Ausspähung, das Auskundschaften von Staatsgeheimnissen und versuchten Landesverrat vor. Gegen D. wird wegen des Verdachts der Beihilfe zum versuchten Landesverrat und zur landesverräterischen Ausspähung ermittelt. Er befindet sich bereits in Untersuchungshaft.

Ermittler werfen Hanning jahrelange Nutzung geheimer BND-Informationen vor

Nach dem bisherigen Stand der Ermittlungen sollen Hanning und D. bereits 2010 vereinbart haben, dass der frühere Büroleiter seinem ehemaligen Chef gegen Bezahlung fortlaufend wertvolle Erkenntnisse aus dem BND zur Verfügung stellt. Bis Juni 2022 soll D. seinem früheren Chef annähernd 2.000 Dokumente übergeben haben.
D. hatte lange mit Hanning zusammengearbeitet. Zunächst war er dessen Büroleiter beim BND. Als Hanning Ende 2005 als Staatssekretär ins Bundesinnenministerium wechselte, folgte D. ihm dorthin als Assistent. Ab März 2012 arbeitete D. erneut beim BND, diesmal als Büroleiter für nachfolgende Präsidenten. In dieser Funktion hatte er Zugriff auf geheimhaltungsbedürftige Informationen.
Damit soll Hanning über Jahre Zugang zu Informationen gehabt haben, die ihm nach seinem Ausscheiden aus dem BND nicht mehr hätten zur Verfügung stehen dürfen.

Analyse für ausländischen Nachrichtendienst?

Besonders schwer wiegt der Verdacht, dass Hanning die erhaltenen Informationen für eine Analyse für einen ausländischen Nachrichtendienst nutzte.
Die Bundesanwaltschaft teilte mit, Hanning habe in einem Fall geheime Informationen verwendet, um eine Analyse für den Mitarbeiter eines fremden nachrichtendienstlichen Sicherheitsapparates zu erstellen. Welcher Staat dahinterstand, nannte die Behörde zunächst nicht.
Nach einem Bericht des „Spiegel“ soll es sich beim mutmaßlichen Auftraggeber um einen Geheimdienstmitarbeiter aus Aserbaidschan gehandelt haben. Ermittler gehen demnach dem Verdacht nach, dass Hanning mit einem Agenten der Kaukasusrepublik in Verbindung stand.
Noch ist allerdings unklar, ob die Analyse tatsächlich beim mutmaßlichen Auftraggeber angekommen ist. Die Bundesanwaltschaft erklärte, dass sich dies bislang nicht feststellen lasse. Die Ermittlungen laufen weiter.

Hanning wechselte nach dem BND in die Privatwirtschaft

Hanning leitete den BND von 1998 bis 2005. Anschließend wurde er Staatssekretär im Bundesinnenministerium. Später wechselte er in die Privatwirtschaft und arbeitete als Sicherheitsberater.
Gerade dieser berufliche Wechsel steht nun im Zentrum der politischen Debatte. Mehrere Politiker sehen ein grundsätzliches Problem darin, dass ehemalige Spitzenkräfte der Nachrichtendienste nach ihrem Ausscheiden Beratertätigkeiten im Sicherheitsbereich übernehmen können.
Der Fall wirft die Frage auf, wie das während einer langjährigen Tätigkeit im Staatsdienst erworbene Wissen geschützt werden kann, wenn ehemalige Spitzenbeamte anschließend für private Unternehmen oder andere Auftraggeber tätig werden.

Nouripour fordert Prüfung von Anschlussjobs

Der Grünen-Politiker und Bundestagsvizepräsident Omid Nouripour fordert Konsequenzen. Der Fall Hanning zeige, wie sensibel privatwirtschaftliche Beratungsjobs ehemaliger höchster Geheimnisträger seien, sagte er dem „Kölner Stadt-Anzeiger“.
Die Bundesregierung müsse Anschlussjobs hoher Geheimdienstmitarbeiter prüfen und ihnen nach dem Ausscheiden aus dem Amt Lobby-Tätigkeiten im Sicherheitsbereich untersagen.
Zugleich würdigte Nouripour die Arbeit der Sicherheitsbehörden. Mit der Entlarvung Hannings sei ein gravierendes Sicherheitsleck entdeckt und geschlossen worden. Nun müsse dringend geklärt werden, welcher Schaden durch den möglichen Informationsabfluss entstanden sei.
Auch der Grünen-Politiker Konstantin von Notz verwies auf eine bereits im Mai 2023 vom Parlamentarischen Kontrollgremium (PKGr) ausgesprochene Warnung vor problematischen Nebentätigkeiten ehemaliger höchster Geheimnisträger. Die damaligen Sicherheitsprobleme seien aus seiner Sicht nicht ausreichend beseitigt worden. Die Bundesregierung müsse solche Praktiken umgehend unterbinden.

SPD fordert strengere Regeln und längere Karenzzeiten

Auch die SPD sieht Handlungsbedarf. Der Bundestagsabgeordnete und Geheimdienstkontrolleur Daniel Baldy sprach sich dafür aus, ehemaligen BND-Präsidenten und anderen Personen in besonders sicherheitsempfindlichen Funktionen bestimmte Tätigkeiten in der Privatwirtschaft zu untersagen.
Es müsse verhindert werden, dass während der staatlichen Tätigkeit entstandene Vertrauensverhältnisse nach dem Ausscheiden weitergenutzt würden – insbesondere zur Weitergabe geheimer Informationen oder zur Wahrnehmung privater Interessen.
Noch weiter geht die stellvertretende SPD-Fraktionsvorsitzende Sonja Eichwede. Sie fordert eine lebenslange Karenzzeit für ehemalige Führungskräfte der Nachrichtendienste.
Der Fall zeige deutlich, dass die bisherigen Regeln weiter verschärft werden müssten. Die Karenzzeit war in der vergangenen Legislaturperiode bereits verlängert worden. Eichwede hält dies jedoch nicht für ausreichend und fordert eine lebenslange Karenzzeit für ehemalige führende Mitarbeiter der Nachrichtendienste.
Zugleich betonte sie die Bedeutung der parlamentarischen Kontrolle und des Unabhängigen Kontrollrats. Auch bei der anstehenden Reform der Nachrichtendienste müsse sichergestellt werden, dass diese Kontrollgremien über weitreichende Rechte verfügen. Außerdem müsse geklärt werden, mit wem Hanning Kontakt hatte und welche geheimen Informationen er möglicherweise weitergegeben habe.

Henrichmann fordert zunächst vollständige Aufklärung

Der Vorsitzende des Parlamentarischen Kontrollgremiums, Marc Henrichmann (CDU), fordert ebenfalls eine umfassende Aufklärung. Die Frage nach den Treuepflichten ehemaliger Spitzenkräfte gegenüber dem Staat müsse neu betrachtet werden.
Sollten sich die Vorwürfe gegen Hanning erhärten, brauche es eine deutliche Reaktion, auch als Signal an mögliche Nachahmer.
Gleichzeitig warnt Henrichmann davor, bereits jetzt politische Konsequenzen zu ziehen. Einen Untersuchungsausschuss hält er derzeit für verfrüht. Zunächst müsse geklärt werden, was tatsächlich passiert sei und ob sich ein solcher Fall trotz der bereits erfolgten Reformen beim Geheimschutz und bei Sicherheitsüberprüfungen wiederholen könne.
Eine unmittelbare Gefahr für die staatliche Sicherheit Deutschlands sieht Henrichmann derzeit nicht. Die bei den Durchsuchungen gefundenen Informationen hätten nach seiner Einschätzung nicht die Qualität, Deutschland „in den Grundfesten“ zu erschüttern. Die Tatsache, dass ein ehemaliger BND-Chef in einen solchen Vorgang verwickelt sein soll, habe jedoch eine besondere Dimension.

Kiesewetter warnt vor Folgen für die Nachrichtendienste

Der CDU-Außenpolitiker Roderich Kiesewetter warnt vor möglichen Folgen für die internationale Zusammenarbeit der Nachrichtendienste. In Nachrichtendienstkreisen gelte ein solcher Vorgang sogar als „Supergau“, sagte er RTL und ntv.
Ausländische Nachrichtendienste teilten Informationen nur, wenn sie darauf vertrauen könnten, dass diese beim Partnerdienst sicher behandelt werden. Ein Fall wie der von Hanning könne deshalb die Zusammenarbeit des BND in bestimmten Bereichen gefährden.
Kiesewetter fordert eine schnelle Aufklärung und Schadensbegrenzung. Es müsse ermittelt werden, welche Informationen abgeflossen sein könnten und welche Folgen dies für die deutsche und internationale Nachrichtendienstzusammenarbeit habe.
Er verwies zudem auf die angespannte sicherheitspolitische Lage und den russischen Kriegs gegen die Ukraine. Gerade vor diesem Hintergrund sei es problematisch, wenn die vertrauensvolle Zusammenarbeit zwischen Nachrichtendiensten durch Informationslecks beeinträchtigt werde.

Kritik an der Nutzung früherer Kontakte

Kiesewetter fordert außerdem einen kritischeren Umgang mit ausgeschiedenen Spitzenbeamten von Sicherheitsbehörden. Diese sollten bestimmte Themenbereiche nach ihrem Ausscheiden meiden und ihr während der Dienstzeit erworbenes Wissen nicht wirtschaftlich verwerten.
Bereits 2023 habe das Parlamentarische Kontrollgremium thematisiert, dass ausgeschiedene Spitzenbeamte in Consulting-Netzwerke wechselten und ihre früher aufgebauten Kontakte wirtschaftlich nutzten. Im Fall Hanning zeige sich nun erneut die Problematik einer solchen Verbindung zwischen früherer Spitzenposition im Nachrichtendienst und späterer Beratertätigkeit.

Welche Informationen tatsächlich abgeflossen sind, ist offen

Ein zentraler Punkt der weiteren Ermittlungen ist die Frage, welche Informationen tatsächlich außerhalb des BND verwendet oder weitergegeben wurden.
Nach den bisherigen Angaben soll D. annähernd 2.000 Dokumente an Hanning übermittelt haben. Welche dieser Dokumente für Hanning relevant waren und ob daraus Informationen an ausländische Stellen gelangten, ist noch Gegenstand der Ermittlungen.
Ebenso muss geklärt werden, ob die mutmaßlich für einen ausländischen Nachrichtendienst erstellte Analyse tatsächlich übermittelt wurde. Die Antworten auf diese Fragen sind entscheidend für die Bewertung des möglichen Schadens.

Ermittlungen gegen Hanning und D. dauern an

Hanning soll nach seiner Festnahme einem Ermittlungsrichter des Bundesgerichtshofs in Karlsruhe vorgeführt werden. Dort soll über den Haftbefehl und eine mögliche Untersuchungshaft entschieden werden. Gegen D. wurde bereits Untersuchungshaft angeordnet.
Die Ermittler müssen nun klären, welche Dokumente D. an Hanning weitergegeben hat, wie diese Informationen verwendet wurden, mit welchen Personen ausländischer Nachrichtendienste Hanning Kontakt hatte und ob Informationen tatsächlich ins Ausland gelangten.
Der Fall Hanning hat damit nicht nur strafrechtliche Konsequenzen. Er stellt auch die bisherigen Regeln für ehemalige Spitzenkräfte der Nachrichtendienste auf den Prüfstand. (afp/dts/dpa/red)
Categories
deutschland etplus ticker

Maaßen zu Festnahme von Ex-BND-Chef: „Große Zweifel“, dass es „mit rechten Dingen zugegangen ist“

Der ehemalige BND-Präsident August Hanning ist unter Spionageverdacht festgenommen worden. Neben ihn wurde auch sein ehemaliger Büroleiter Manfred D. festgenommen. Dieser soll insgesamt um die 2.000 Dokumente an Hanning weitergegeben haben. Was würde es bedeuten, wenn sich die Vorwürfe bestätigen? Darüber sprach Epoch Times mit dem ehemaligen Präsidenten des Bundesverfassungsschutzes Hans-Georg Maaßen.

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Dem ehemaligen BND-Chef August Hanning wird vorgeworfen, Geheimhaltungsbedürftige Dokumente des BND über seinen ehemaligen Büroleiter erhalten zu haben und diese weitergegeben zu haben. Wie ordnen Sie diesen Vorwurf ein?
Das ist ein sehr, sehr schwerwiegender Vorwurf, gerade gegenüber einem absoluten Top-Beamten der deutschen Sicherheitsarchitektur. Er war nicht nur BND-Chef, er war auch langjähriger Sicherheitsstaatssekretär unter Wolfgang Schäuble (CDU) im Bundesinnenministerium. Dieser Vorwurf ist natürlich maximal reputationsschädigend für so eine Persönlichkeit. Wenn da nichts dran sein sollte, müsste man sich umgehend bei ihm entschuldigen. Ich kenne Herrn Hanning über 25 Jahre. Ich habe viele Jahre mit ihm zusammengearbeitet. Er war zeitweise auch mein Chef im Bundesinnenministerium. Ich kann mir das einfach nicht vorstellen, dass er geheimhaltungsbedürftige Unterlagen an einen ausländischen Dienst gegeben hat. Ich kann es mir auch deswegen nicht vorstellen, weil der Mann 80 Jahre alt ist. Auch sein angeblicher Büroleiter ist mir bekannt. Er war nie sein Büroleiter gewesen. Manfred D. war Mitarbeiter in seinem Büro vom gehobenen oder mittleren Dienst. Auch die Tatsache, dass es sich um angeblich 2.000 Dokumente handeln soll, ist für mich sehr, sehr merkwürdig. Es ist nicht so, als ob der Bundesnachrichtendienst eine Behörde wäre, aus der man einfach mal eine Aktentasche Unterlagen mit nach Hause nehmen kann oder mal eine E-Mail an irgendjemanden da draußen schicken kann. Der BND ist eine Behörde mit einem ganz hohen Maß an Geheimschutz. Für mich klingt alles sehr, sehr unglaubhaft. Auch die Umstände seiner heutigen Festnahme erfolgte erscheinen mir mehr als dubios. Die Medien waren vor Ort. Dann wurde er dem Haftrichter wegen Fluchtgefahr vorgeführt. Der Mann ist 80 und krank. Wir wissen, dass in Deutschland Messerstecher und Vergewaltiger relativ schnell auf freien Fuß kommen. Das ist für mich alles sehr, sehr merkwürdig und ich habe große Zweifel, dass es hier rechtsstaatlich und mit rechten Dingen zugegangen ist.
Es steht im Raum, dass Herr Hanning die geheimhaltungsbedürftigen Informationen, die er erhalten haben soll, auch für seine private Beratertätigkeit genutzt habe, um sie gewinnbringend zu verwerten. Herr Hanning ist ja Präsident der Schweizer Sicherheitsberatungsfirma Pluteus AG, für die Sie als Berater tätig waren oder sind. Wie realistisch ist denn dieser Vorwurf?
Ich halte ihn für unrealistisch, ohne dass ich jetzt die genauen Umstände kenne. Ich bin nicht in die Geschäfte dieser Firma involviert gewesen, sondern als ein Berater. Ich halte es für in hohem Maße unglaubhaft, dass er Unterlagen verkauft haben soll. Denn um was soll es sich denn da letztendlich handeln? Ein Sachbearbeiter aus dem Bundesnachrichtendienst wird unterstellt, Informationen aus dem Bundesnachrichtendienst rausgeholt zu haben. Er hat nicht die Zugänge zu der Vielzahl an Dokumenten. Es wird alles genau dokumentiert, wer Zugriff auf welche Dokumente hat. Das ist nicht irgendeine Kreisverwaltung, aus der man ein paar Dokumente rausnehmen kann. Das ist jedem, der mit Nachrichtendiensten zu tun hat klar, dass so etwas eigentlich nicht möglich ist.
Es ist nicht unüblich, dass ehemalige Mitarbeiter der deutschen Nachrichtendienste nach ihrem Ausscheiden aus dem Amt für Sicherheitsberatungsfirmen arbeiten. Wie hoch sehen Sie dabei das Sicherheitsrisiko, dass Daten genutzt werden, die einer Geheimhaltungsstufe unterstehen und dass Sicherheitsgrenzen und Gesetze überschritten werden?
Das eine ist, dass man als Beamter ohnehin verpflichtet ist, wenn man in den Ruhestand geht, jegliche Tätigkeit anzumelden. Und das gilt ganz besonders natürlich für Personen, die im Sicherheitsbereich tätig waren. Es gilt nicht nur für den Nachrichtendienst. Schauen Sie sich die Polizeibehörden an. Sehr, sehr viele ehemalige Polizeibeamte arbeiten für Sicherheitsunternehmen. Das ist, wie Sie sagen, im Sicherheitsbereich nicht unüblich, dass so etwas passiert. Beim Nachrichtendienst kommt noch hinzu, dass man einer mehrjährigen besonderen Sicherheitsüberprüfung unterliegt, wenn man für andere arbeitet. Es muss nämlich auch ausgeschlossen werden, dass frühere Informationen vergoldet werden. Und ich denke, das ist auch ausgeschlossen.
Angeblich hat man einen elektronischen Datenträger gefunden auf dem diese Daten gewesen sein sollen. Wie realistisch ist das, dass so was tatsächlich zu Hause gefunden wird?
Beim Bundesnachrichtendienst, wie auch im Verfassungsschutz und anderen Diensten hat man ein Datensystem, das völlig abgekoppelt ist vom normalen Netz. Man nennt es dann das rote Netz. Es gibt auch das schwarze Netz, das offene Netz. Und beide haben nichts miteinander zu tun. Das heißt, wenn man Daten im Bundesnachrichtendienst auf einem Server hat, wird man sie im Zweifel nicht rausbekommen, sondern nur über eine ganz bestimmte Stelle werden diese Daten auf einen Datenträger getan oder ins Netz gestellt. Das wird nach einem Mehr-Augen-Prinzip kontrolliert. Wie ich vorhin sagte, es ist ausgeschlossen, dass beim Dienst jemand am Rechner sitzt und drückt einfach mal bei einem E-Mail-Programm auf Weiterleitung. Und dann geht die E-Mail nach draußen. Das geht nicht. Jeder Datenzugriff wird protokolliert. Und wenn jemand Zugriff auf Daten nimmt, zu denen er normalerweise keinen Zugriff haben darf, gibt es eine Alarmmeldung. Wenn man etwas ausdruckt, wird dies auch protokolliert. Das heißt, auch das Papier, das produziert wird, wird letztendlich für die interne Sicherheitsabteilung festgehalten. Damit soll nachvollziehbar sein was, wann von wem ausgedruckt wurde. Auch beim Rausgehen aus den Dienstgebäuden finden Kontrollen bei den Mitarbeitern statt. Es ist nicht erlaubt Smartphones mit in die Zimmer zu nehmen. Dass keiner auf die Idee kommen kann, mal den Bildschirm zu fotografieren. Ich will damit zum Ausdruck bringen, es ist ein ganz hohes Maß an Schutzmaßnahmen zur Sicherheit der Daten in den Diensten. 2.000 Dokumente sollen an Herrn Hanning gegangen sein. Ich kann es mir einfach nicht vorstellen, wie das möglich war. Zumal jetzt auch der betroffene Mitarbeiter Rentner sein soll. Ich finde da ziemlich vieles ungereimt.
Jetzt mal angenommen, das bewahrheitet sich doch, dass da was abgeflossen ist, was hätte das für Auswirkungen auf die Sicht der ausländischen Geheimdienste auf die deutschen Nachrichtendienste?
Natürlich ist jeder Verratsfall eine Katastrophe für einen Nachrichtendienst. Sollte es zutreffend sein, dass ein Mitarbeiter des BND an einen Nichtangehörigen des Dienstes – und dazu zählt auch der Herr Hanning, weil er nicht mehr zum Dienst gehörte – in hohem Umfang Daten herausgegeben hat, ist das natürlich ein großer Reputationsschaden, auch für den Dienst.
Die Generalbundesanwaltschaft spricht davon, dass Dokumente gefunden worden seien, die dazu dienten, im Kanzleramt die nachrichtendienstliche Lage darzustellen. Wie sensibel sind diese Dokumente?
Die Daten, die in diesen Dokumenten enthalten sind, sind regelmäßig zumindest VS-vertraulich oder VS-geheim eingestuft. Das heißt also die zweite oder dritte Einstufung bei Dokumenten der Geheimschutzqualifikation. Sie sind schon relativ hoch eingestuft.
Zum einen dürfte es in diesen Dokumenten regelmäßig darum gehen, dass bestimmte Tatsachen beschrieben werden, Lagemeldungen dargestellt werden. Aber auch dürfte es für ausländische Dienste interessant sein zu wissen, wie die Bundesregierung beziehungsweise wie der BND diese Tatsachen bewertet und was für Schlussfolgerungen daraus gezogen werden. Ich kann es mir nicht vorstellen, dass es ein derartiges Versagen der gesamten Geheimschutzarchitektur des BND gibt.
Und Sie sehen besondere Kontakte bei Herrn Hanning ins Ausland, die auf irgendeine Art und Weise verdächtig erscheinen würden?
Ich kenne nicht seine Kontaktliste. Der Mann ist 80 Jahre alt. Die Leute, die er früher bei den Nachrichtendiensten kannte, die dürften auch schon in seinem Alter und im Ruhestand sein. Ich kann es mir auch nicht vorstellen, dass er von anderen Diensten angesprochen wurde Informationen zur Verfügung zu stellen. Ich meine, ihn so weit zu kennen, dass er immer ein sehr dienstbeflissener, loyaler Beamter war, der patriotisch dachte. Ich kann mir nicht vorstellen, dass er auf die Idee kam, einen Ex-Mitarbeiter des Bundesnachrichtendienstes zu nutzen, um Informationen an ausländische Staaten weiterzugeben.
Vielen Dank für das Interview!
Das Interview führte Erik Rusch.
Categories
deutschland ticker

6. Oktober: Ex-BND-Chef verhaftet | Erster AfD-Landtagspräsident | Euro auf Jahrestief

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Ex-BND-Chef verhaftet

Der ehemalige BND-Präsident August Hanning wurde wegen des Verdachts auf Landesverrat und Spionage festgenommen. Auch sein früherer Büroleiter Manfred D. wurde festgenommen. Dieser soll Hanning gegen Geld geheime BND-Informationen beschafft haben, welche Hanning anschließend an einen ausländischen Nachrichtendienst weitergegeben haben soll. Es soll sich dabei nicht um Russland handeln.

Erster AfD-Landtagspräsident

Tobias Rausch ist der neue Landtagspräsident von Sachsen-Anhalt. Der AfD-Politiker erhielt 48 Stimmen und damit mehr, als die AfD und das Bündnis Sahra Wagenknecht (BSW) zusammen Sitze haben. Er ist somit der erste AfD-Landtagspräsident in Deutschland. Bei der Wahl folgte die CDU der Enthaltungsempfehlung von Sven Schulze nicht geschlossen.

Euro auf Jahrestief

Frankreich steckt tief in der Schuldenkrise. Die hohen Schulden und die steigenden Zinskosten setzen die Regierung und damit auch den Euro unter Druck. Die Gemeinschaftswährung ist dadurch auf ein Jahrestief gefallen. Premierminister Lecornu plant deshalb für 2027 ein Sparpaket in Höhe von 54 Milliarden Euro. Notfalls könnte die EZB eingreifen.

Ersten Tankstellen geht der Sprit aus

Der Tankrabatt hat die Nachfrage nach Benzin und Diesel deutlich erhöht. In mehreren deutschen Städten sind deshalb einzelne Tankstellen zeitweise leergelaufen. Der Tankstellen-Interessenverband spricht nicht von einem „generellen Spritmangel”, sondern von überlasteten Lieferketten. Verschärft wird die Lage durch das Niedrigwasser am Rhein.

Weniger Geld für Klimaschutz

Deutschland kürzt seine internationale Klimafinanzierung deutlich. Laut dem Entwicklungs- und dem Umweltministerium flossen im vergangenen Jahr 4,7 Milliarden Euro aus dem Bundeshaushalt. Das sind 1,4 Milliarden Euro weniger als im Jahr 2024 und die Bundesregierung verfehlte damit ihr früheres Ziel von sechs Milliarden Euro jährlich.
 
Categories
deutschland ticker

Hanning und BND-Affären: Maulwürfe, Überwachung und Sicherheitslücken

Im Fall der Festnahme des Ex-BND-Präsidenten August Hanning hat der amtierende Präsident des Bundesnachrichtendienstes, Martin Jäger, interne Ermittlungen bestätigt.
„Der BND hat frühzeitig und unverzüglich umfangreiche interne Ermittlungen einleiten lassen, die den Verdacht erhärteten“, sagte Jäger der „Rheinischen Post“ (Mittwoch). „Der Generalbundesanwalt hat die Ermittlungen übernommen. Für den BND und mich gibt es bei der internen Sicherheit keine Kompromisse“, so Jäger.
Der aktuelle Fall um Ex-Präsident August Hanning lenkt den Blick auf frühere Affären.

Mutmaßlicher Verrat an Russland

Im Fall Carsten L. wirft die Bundesanwaltschaft dem BND-Mitarbeiter vor, im September und Oktober 2022 neun interne Dokumente beschafft zu haben. Der Geschäftsmann Arthur E. soll Informationen an den russischen Geheimdienst FSB übermittelt haben. Beide sind wegen besonders schweren Landesverrats angeklagt. Der seit Dezember 2023 laufende Prozess dauert an. Der damalige BND-Präsident Bruno Kahl sprach von einem „schweren Reputationsschaden“.

Ex-BND-Chef Hanning hatte Journalisten im Visier

Der gerade unter Spionageverdacht festgenommene August Hanning musste schon einmal eine Affäre erklären: Im November 2005 entschuldigte sich der damalige BND-Chef bei einem betroffenen Publizisten. BND-Mitarbeiter hatten Journalisten überwacht, um undichte Stellen aufzuspüren. Die Affäre wurde auch parlamentarisch untersucht.

Ein Maulwurf unter deutsch-amerikanischen Freunden

Geheimnisse flossen auch an einen Verbündeten: 2014 flog ein BND-Mitarbeiter als Spion für die CIA auf. Markus R. gab zwischen 2008 und 2014 mehr als 200, teils streng geheime Dokumente weiter und erhielt dafür mindestens 80.000 Euro. Im März 2016 wurde er zu acht Jahren Haft verurteilt.

Spähen unter Verbündeten

Der BND hatte auch Ziele in befreundeten Staaten im Visier. 2015 wurde bekannt, dass der Dienst eigene Suchmerkmale für die Überwachung von Zielen in EU- und Nato-Staaten eingesetzt hatte. Nach Feststellungen des Parlamentarischen Kontrollgremiums waren darunter Regierungen befreundeter Länder und EU-Institutionen. Eine Vielzahl der erfassten Ziele sei nicht auftragskonform und rechtlich unzulässig gewesen.

Ein Spion in der Gegenspionage

Die Verratsfälle beim BND reichen bis in die frühen 1960er Jahre zurück: Heinz Felfe leitete beim BND das Referat „Gegenspionage Sowjetunion“ und arbeitete zugleich für den KGB. Im November 1961 wurde er festgenommen, 1963 wegen Landesverrats zu 14 Jahren Zuchthaus verurteilt. 1969 kam Felfe bei einem Agentenaustausch frei und gelangte in die DDR.

Geheime Pläne, offene Wasserhähne

Auch ungewöhnliche Vorfälle sorgten für Schlagzeilen: Beim Bau der Berliner BND-Zentrale verschwanden 2011 geheime Baupläne. 2015 wiederum montierten Unbekannte Wasserhähne ab und fluteten damit Teile des Hauptgebäudes. Die Ermittler gehen von Sabotage aus. (dpa/red)
Categories
deutschland ticker

Ex-BND-Präsident Hanning wegen Spionageverdacht festgenommen

Der ehemalige BND-Präsident August Hanning ist am Morgen unter Spionageverdacht festgenommen worden. Außer Hanning wurde auch sein ehemaliger Büroleiter Manfred D. festgenommen, teilte der Generalbundesanwalt in Karlsruhe mit.
Demnach steht Hanning unter anderem unter dem Verdacht des versuchten Landesverrats und der geheimdienstlichen Agententätigkeit. Manfred D. wird Beihilfe vorgeworfen. Nach Informationen von WDR, NDR und „Süddeutscher Zeitung“ gehe es dabei aber nicht um Russland.
Ein Regierungssprecher sagt zu den Festnahmen: „Die Bundesregierung wird das wegen der laufenden Ermittlungen nicht kommentieren.“
Laut Bundesanwaltschaft soll Manfred D., der während Hannings Zeit an der Spitze des BND dessen Büroleiter war, seinen ehemaligen Chef auch nach dessen Zeit beim BND weiter mit Informationen des Nachrichtendienstes versorgt haben. Den Ermittlungsbehörden zufolge arbeitete D. von März 2012 bis März 2026 weiter als Büroleiter für BND-Präsidenten.

Weitergabe von Informationen gegen Geld?

Nach dem Ende von Hannings Amtszeit beim BND sollen beide Männer verabredet haben, dass Manfred D. gegen Geld auch weiter Erkenntnisse des Dienstes an Hanning weitergibt. Diese habe Hanning für seine Beratertätigkeit nutzen können, hieß es.
Hanning leitete den Bundesnachrichtendienst von 1998 bis 2005, danach war er Staatssekretär im Bundesinnenministerium. Im Anschluss wechselte Hanning in die Privatwirtschaft und arbeitete als Sicherheitsberater.
Gut 2.000 Dokumente soll D. laut Bundesanwaltschaft Hanning über die Jahre so zur Verfügung gestellt haben. Viele davon seien als Verschlusssache eingestuft und ausschließlich für die interne Verwendung bestimmt gewesen, etwa für Lagebesprechungen verschiedener Spitzenbeamter im Kanzleramt.

Ermittlungen kamen durch Block-Fall ins Laufen

In einem Fall soll Hanning laut Bundesanwaltschaft die Informationen auch dafür verwendet haben, um für Mitarbeiter eines fremden Nachrichtendienstes eine Analyse zu erstellen. Ob diese den Adressaten erreicht habe, sei bislang nicht festzustellen gewesen. Zudem soll Hanning über Jahre in engem Austausch mit einem Angehörigen eines anderen Nachrichtendienstes gestanden und diesen mit Informationen versorgt haben.
Zuletzt stand er auch im Fokus wegen einer möglichen Beteiligung an der Entführung der Kinder der Hamburger Unternehmerin Christina Block. Der frühere Präsident des Bundesnachrichtendiensts und ein pensionierter Beamter des Landeskriminalamts (LKA) Hamburg stünden im Verdacht, als Verantwortliche einer Sicherheitsfirma 2022 einen Auftrag von Christina Block zur Kindesentziehung angenommen zu haben, hatte die Staatsanwaltschaft im Herbst 2025 mitgeteilt.
Durch die Ermittlungen in diesem Fall waren die Beamten Hanning und seinem Mitarbeiter auf die Spur gekommen. Das aktuelle Verfahren gehe auf Funde aus einer Durchsuchung bei Hanning im Zusammenhang mit dem Block-Fall zurück, teilte die Bundesanwaltschaft mit.
Festgenommen wurden Hanning und sein Mitarbeiter laut Bundesanwaltschaft im Landkreis Bad Tölz-Wolfratshausen in Bayern sowie im nordrhein-westfälischen Landkreis Steinfurt.
Der Grünen-Innenpolitiker Konstantin von Notz ziegte sich schockiert. „Das ist eine eisenharte und abgründige Geschichte, wir erwarten eine zügige und vollständige Aufklärung der ungeheuerlichen Vorwürfe“, sagte von Notz, der auch Mitglied im Bundestagsgremium zur Kontrolle der Geheimdienste (PKGr) ist, dem „Spiegel“. „Die dubiosen und vielfältigen Lobbytätigkeiten ehemaliger Spitzenbeamter und höchster Geheimnisträger der Bundesrepublik kritisieren wir seit Jahren.“ Dem Bericht zufolge forderte er konkret, früheren Geheimnisträgern solche Tätigkeiten nach ihrer Amtszeit zu verbieten. (dpa/red)
Categories
deutschland ticker

BND und Verfassungsschutz sehen wachsende Bedrohung durch Russland


In Kürze:

  • BND-Chef Martin Jäger warnt vor einem „Schattenkrieg“ Russlands gegen Deutschland und weiteren hybriden Angriffen.
  • Verfassungsschutzchef Sinan Selen sieht eine zunehmende Vernetzung extremistischer Strukturen und warnt vor Desinformation und Einflussnahme.
  • MAD-Chefin Martina Rosenberg berichtet von zunehmendem Extremismus in der Bundeswehr, zugleich aber auch von einem sensibleren Meldeverhalten.

Im Bundestag fand am Montag, 5. Oktober, die diesjährige öffentliche Anhörung mit den Spitzen der Nachrichtendienste im Parlamentarischen Kontrollgremium statt. Den Abgeordneten Rede und Antwort standen die Vorsitzenden Martin Jäger (BND), Sinan Selen (BfV) und Martina Rosenberg (MAD).
Einen Schwerpunkt der Erörterungen bildete die Außenpolitik und dabei insbesondere die Themenkomplexe Ukrainekrieg und Russland. Daneben ging es auch um Entwicklungen im Bereich des Extremismus und die veränderte Rolle der Nachrichtendienste im In- und Ausland.

BND warnt vor Gefahr eines gewaltsamen Konflikts mit Russland

Der Chef des Bundesnachrichtendienstes, Martin Jäger, erklärte, Deutschland sei „in Gefahr, in einen gewaltsamen Konflikt mit Russland zu geraten“. Der Drohnenvorfall in Leipzig, den die Bundesregierung als gezielten Anschlag im Auftrag Russlands einordnet, illustriere eine „neue, gefährlichere Qualität“ der Konfrontation. Diese habe Deutschland „nicht gesucht“, aber Russland sehe in Deutschland einen Hauptgegner seiner „revisionistisch-expansiven Politik“.
Der Anschlagsversuch von Leipzig zeige, dass von „keinem anderen Land aktuell eine so direkte, umfassende und konkrete Bedrohung gegen Deutschland“ ausgehe. Die derzeitige Lage sei eine „Grauzone zwischen Frieden und Verteidigungsfall“, so Jäger weiter. Die russischen Geheimdienste agierten „hochprofessionell und rücksichtslos“. Russland führe einen „unerklärten Schattenkrieg“ gegen Deutschland. Russland hat die Vorwürfe im Zusammenhang mit dem Drohnenvorfall kategorisch zurückgewiesen. Die Bundesregierung hingegen betonte, dass sie ihre Zuordnung nicht nur auf übereinstimmende Einschätzungen in- und ausländischer Nachrichtendienste, sondern auch auf forensische Ermittlungsergebnisse stütze.
Die Gefahr von Anschlägen in Deutschland sei „weiter real und gegenwärtig“, betonte der BND-Chef. Russland wolle „für die Zukunft gewährleisten, dass in Berlin und anderen europäischen Hauptstädten keine politischen Entscheidungen gegen Moskau getroffen werden“. Der Kreml versuche, „Europas politische Unterstützung für die Ukraine zu brechen“. Es sei mit weiteren Einschüchterungen und auch nuklearen Drohungen zu rechnen.

Verfassungsschutz sieht Ausweitung des operativen Handelns russischer Dienste

Allerdings sieht Jäger derzeit keine Hinweise auf einen großangelegten Angriff Russlands auf NATO-Territorium. Es sei mit „niedrigschwelligen gezielten Aktionen“ gegen einzelne NATO-Staaten zu rechnen, unter anderem im Baltikum. Russische Drohnen über NATO-Gebiet seien eine „neue Normalität“. Russland wolle damit „die Reaktion der einzelnen NATO-Staaten testen, ohne den Verteidigungsfall herbeizuführen“.
Auch der Chef des Bundesamtes für Verfassungsschutz, Sinan Selen, mahnt dazu, den deutschen Geheimdiensten die erforderliche Rückendeckung zu geben, um hybriden Bedrohungen entgegenzuwirken. Russland strebt nach Überzeugung Selens auch außerhalb des Ukraine-Kontexts Destabilisierung westlicher Staaten und insbesondere Deutschlands an.
Dabei weite der Kreml seine Methoden aus und wähle Ziele nach größtmöglicher Effizienz aus. Das operative Handeln sei nicht mehr auf einzelne Bereiche begrenzt. Alle Dienste betonen, es sei in deutschem und europäischem Interesse, eine Niederlage der Ukraine im Krieg gegen Russland zu verhindern. In einem solchen Falle wäre die Sicherheitstektonik in Europa erschüttert. Unter anderem wären neue Fluchtbewegungen zu erwarten.

Risiko durch Autos und digitale Geräte aus China?

Selen erläuterte auf Nachfrage, dass die innenpolitische Lage in Deutschland von russischen Geheimdiensten sehr genau beobachtet werde. Man suche sich Wirkflächen. Mittlerweile komme es im Vorfeld von Landtags- und sogar Kommunalwahlen zu Desinformation und Informationsmanipulationen. Dabei würden einzelne Personen herausgesucht und gezielt diskreditiert. Dank des Einsatzes von Bots und KI sei die Methodik dabei feiner und schneller geworden.
Weiterhin bleibe auch der Einsatz sogenannter Low-Level-Agenten ein Thema. Diese würden häufig über soziale Medien angesprochen. Zu befürchten sei, dass in einer weiteren Stufe Strukturen der Organisierten Kriminalität herangezogen würden. Dass Staaten sich diese nutzbar machten, sei derzeit bereits am Beispiel des Iran zu beobachten.
Die Abgeordnete Sonja Eichwede stellte auch eine Frage an Sinan Selen bezüglich der Risiken chinesischer Technologien in Autos und digitalen Geräten. Der Verfassungsschutzchef betonte, dass neben der Systemintegrität bezüglich personenbezogener Daten auch die Frage von Bedeutung sei, welche Daten wie genutzt würden. So seien in einigen Fällen Datenabflüsse zu beobachten, die auch missbraucht werden könnten.

Mit Peking auch in der Forschung weiter zusammenarbeiten – aber Daten besser schützen

Selen konnte auch eine jüngst erfolgte Warnung des britischen MI5 zu chinesischer Spionage an Hochschulen bestätigen. China wolle technologische Fähigkeitslücken schließen – auch mithilfe der Partizipation an Forschung. In diesem Kontext äußerte der Verfassungsschutzpräsident:
„Wir sollten nicht auf Zusammenarbeit verzichten, aber sensible Daten besser sichern.“
Abgeordnete wie Konstantin von Notz und Marc Henrichmann klagten im Zusammenhang mit dem Narrativ der Bundesregierung zu Russland und zum Ukrainekonflikt, dass dieses in Teilen der Bevölkerung nicht angenommen werde. Dies zeige unter anderem das jüngste Landtagswahlergebnis in Sachsen-Anhalt.
Selen erklärte dazu, dass man zwar vonseiten der Dienste und der Bundesregierung Aufklärungserfolge gegen russische hybride Angriffe dokumentiere. Die eigenen und traditionellen Wirk- und Kommunikationsflächen würden jedoch nicht mehr von der gesamten Bevölkerung wahrgenommen.

„Disruptive Wirkung sozialer Medien“ bewirke „Übermittlungsdefizit“ eigener Botschaften

Der Verfassungsschutzchef verweist auf die „disruptive Wirkung sozialer Medien“. Diese führe dazu, dass Menschen zunehmend andere Informationsquellen konsultierten. Man müsse perspektivisch besser in diese hineinwirken. Im Bereich der KI drohe ein ähnlicher Effekt. In beiden Fällen gehe es jedoch um die „Flächen der Informationsbeschaffung der Zukunft“. Man habe bezüglich eigener Darstellungen kein Dokumentationsdefizit, sondern ein „Übermittlungsdefizit in die breite Gesellschaft“.
Auch mit Blick auf den Extremismus im Inland zeichneten die Nachrichtendienstchefs ein zunehmend komplexes Bild. Selen verwies auf die fortschreitende Internationalisierung rechtsextremistischer Strukturen, die Bildung von Echokammern und eine wachsende Aktionsorientierung – wie man sie etwa bei Störaktionen gegen CSD-Veranstaltungen beobachten könne.
Besonders besorgniserregend sei, dass Akteure immer jünger würden. Zudem werde die Vernetzung zwischen traditionellen und aktionsorientierten Bestrebungen stärker. Selen sprach in diesem Zusammenhang von einer „Kulturrevolution von rechts“. Ziel sei es, neurechte Strukturen stärker miteinander zu verzahnen und entsprechende Narrative in die Gesellschaft zu tragen. Eine wichtige Rolle spielten dabei persönliche Kontakte, die bei Veranstaltungen und gemeinsamen Aktivitäten entstünden.

Selen warnt vor zunehmender Aktionsorientierung von Extremisten

Ein Thema war auch die Entwicklung in der Bundeswehr. MAD-Präsidentin Martina Rosenberg bestätigte eine Zunahme extremistischer Bestrebungen innerhalb der Truppe. Gleichzeitig verwies sie auf ein gestiegenes und aus ihrer Sicht sensibles Meldeverhalten. Als Beispiel wurde der sogenannte Wunstorf-Fall angesprochen, bei dem ein Funktionär der Identitären Bewegung einen AfD-Abgeordneten zu einer militärischen Übung begleitet und dabei unerlaubt fotografiert hatte.
Beim Linksextremismus beobachtet der Verfassungsschutz ebenfalls eine zunehmende Vernetzung unterschiedlicher Milieus, unter anderem im Umfeld von Klima- und Gaza-Protesten. Zugleich sei eine stärkere Aktionsorientierung festzustellen. Selen bezeichnete die Entwicklung als besorgniserregend und verwies darauf, dass auch lokale persönliche Bekanntschaften für die Einschätzung extremistischer Netzwerke von Bedeutung seien.

BND, Verfassungsschutz und MAD wollen Zusammenarbeit neu ordnen

Als weiteres Querschnittsthema wurde der Antisemitismus angesprochen. Selen erklärte, der Gaza-Konflikt habe dazu beigetragen, antisemitische Positionen zunehmend gesellschaftsfähig erscheinen zu lassen. Bei der Finanzierung islamistischer und terroristischer Strukturen wie Hamas und PKK würden zunehmend dezentrale Modelle genutzt. Dazu gehörten unter anderem Hawala-Systeme, digitale Zahlungsmittel und Tarnvereine. Europa solle aus Sicht entsprechender Akteure zwar weiterhin Rückzugsraum bleiben, entwickle sich aber zunehmend auch zu einem Aktionsraum.
Zum Abschluss ging es um die technischen und rechtlichen Voraussetzungen für die Arbeit der Nachrichtendienste. Beim Aufbau und der Weiterentwicklung von Datenaustauschsystemen müsse nach Einschätzung der Dienste ein Gleichgewicht gewahrt bleiben. Abzuwägen sei jeweils zwischen dem Schutz der Vertraulichkeit sensibler Informationen und dem Interesse an einer behördenübergreifenden Übermittlung.
Der Austausch zwischen dem Parlamentarischen Kontrollgremium und den deutschen Nachrichtendiensten erfolgt üblicherweise in vertraulichem Rahmen. Einmal jährlich findet jedoch eine öffentliche Fragerunde statt. In dem Gremium sind Vertreter von CDU/CSU, SPD und Grünen vertreten. Die Kandidaten von AfD und Linkspartei erhielten nicht die erforderlichen Mehrheiten.
Mit Material der Nachrichtenagenturen
Categories
ausland ticker

FBI nimmt mutmaßliche Spionin fest: Ziel war Sohn von Taiwans Präsidenten


In Kürze:

  • Das FBI nimmt eine mutmaßliche Spionin am Flughafen in Los Angeles fest.
  • Sie soll den Sohn des taiwanischen Präsidenten überwacht haben.
  • Laut Strafanzeige arbeitete sie auf Anweisung Chinas.

 
Das FBI hat am Sonntag, 4. Oktober, am internationalen Flughafen von Los Angeles eine 34-jährige Frau festgenommen. Wanying „Heather“ Zhang steht im Verdacht, im Auftrag Pekings als Agentin tätig gewesen zu sein und einen engen Angehörigen eines taiwanischen Regierungsvertreters ausgespäht zu haben.
Zhang, die in Irvine im kalifornischen Orange County lebt, wurde festgenommen, als sie die USA in Richtung China verlassen wollte. Das teilte Bill Essayli, erster Stellvertreter des US-Bundesstaatsanwalt für den Central District of California, mit.

Überwachung des Sohnes des taiwanischen Präsidenten

Das FBI schrieb in einem Beitrag auf X, sie habe „den Sohn des taiwanischen Präsidenten und seine Familie überwacht – ihr Haus und ihre Fahrzeuge gefilmt und Informationen an Führungsoffiziere der Volksrepublik China weitergegeben“.
FBI-Direktor Kash Patel forderte die Gegner Amerikas auf, „dies zur Kenntnis zu nehmen“.
„Amerika ist kein sicherer Ort mehr, um Ihre Spionageoperationen durchzuführen“, schrieb er in einem Beitrag auf X. „Dieses FBI jagt Bedrohungen für unsere nationale Sicherheit, wo immer sie sich verstecken – und bringt sie vor Gericht.“

Vorwurf: nicht registrierte Agentin

Bei der Zielperson handelt es sich um Lai Ting-yu, den in den USA lebenden Sohn des taiwanischen Präsidenten Lai Ching-te.
Essayli sagte dem Sender „Fox News“, Zhang sei eingebürgerte US-Staatsbürgerin. Laut der eidesstattlichen Erklärung eines FBI-Beamten zur Strafanzeige soll Zhang 2025 auf direkte Anweisung chinesischer Staatsbeamter nach Seattle gereist sein, um dort „ausländische Nachrichtendienstoperationen“ durchzuführen.
Zhang ist als Immobilienmaklerin in Irvine tätig.
Die Staatsanwälte beschuldigten Zhang, die Reise mit einer Kontaktperson koordiniert und Methoden aus dem nachrichtendienstlichen Handwerk eingesetzt zu haben, um nicht entdeckt zu werden. Zudem habe Zhang ihre Tätigkeit in den Vereinigten Staaten nie als ausländische Agentin registriert, so die Staatsanwälte.
Zhangs erste Anhörung vor einem Bundesgericht in Los Angeles ist für Montag, 5. Oktober, angesetzt. Essayli wies darauf hin, dass für Beschuldigte die Unschuldsvermutung gelte. Ob Zhang einen Anwalt hat, war zunächst unklar.
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel „FBI Arrests Chinese Woman at LAX for Surveilling Son of Taiwanese President“. (deutsche Bearbeitung: zk)
Categories
deutschland ticker

Verfassungsschutz sieht Spionagegefahr bei Forschungskooperationen mit China


In Kürze:

  • Verfassungsschutz warnt vor Spionagerisiken bei Forschungskooperationen mit China.
  • Im Fokus stehen unter anderem KI, Quantentechnologie und Hyperschalltechnik.
  • Bund, Länder und Wissenschaft wollen Forschungskooperationen stärker auf konkrete Sicherheitsrisiken prüfen.

 
Das Bundesamt für Verfassungsschutz warnt vor chinesischen Spionageaktivitäten bei der Zusammenarbeit deutscher Forschungseinrichtungen mit chinesischen Hochschulen und verweist unter anderem auf „rechtliche Grauzonen“ und „mangelndes Risikobewusstsein“ als Schwachstellen.
Peking baue schon seit Jahren ein „umfassendes System des Technologie- und Knowhow-Transfers“ auf, mit dem Ziel, seine politische, wirtschaftliche, technologische und militärische Vormachtstellung auszubauen. Wie der unter anderem für Spionageabwehr zuständige deutsche Inlandsnachrichtendienst erklärte, könne „die Beschaffung von Technologie und Know-how (…) auch durch wissenschaftliche Kooperationen mit Universitäten und (Spitzen-)Forschungseinrichtungen in Deutschland erfolgen“.
Demnach bestehe die Gefahr, dass chinesische Gastwissenschaftler für „strategische Ambitionen“ Chinas instrumentalisiert werden könnten. Im Fokus stünden insbesondere neue Technologien wie Quantentechnologie, Künstliche Intelligenz und Hyperschalltechnik sowie Bio- und Überwachungstechnologien – Forschungsfelder, die oft sowohl zivil als auch militärisch genutzt werden. Die Warnung erging in einer Antwort auf eine Anfrage des „Handelsblatts“.

Bundesverband der Deutschen Industrie reagiert

In einer Reaktion des Bundesverbandes der Deutschen Industrie (BDI) sagte dessen Senior-Referentin für Innovation, Sicherheit und Technologie, Kerstin Petretto: „Der BDI nimmt die Warnung des Verfassungsschutzes sehr ernst.“ Sie fügte hinzu: „Wir reden nicht nur über formelle Prüfmechanismen, sondern über eine grundlegende Haltung zum Partner China, der eben heute vor allem auch ein systemischer Wettbewerber ist.“
Petretto warnte gegenüber dem „Handelsblatt“ vor den wachsenden Sicherheitsrisiken durch Forschungskooperationen mit China. „China verfolgt den Zugang zu Schlüsseltechnologien und Know-how systematisch, langfristig und mit einem breiten Instrumentarium“, so Petretto. Dazu könnten auch wissenschaftliche Kooperationen und „vermeintlich zivile Kontakte“ genutzt werden.

BDI: Wissen und technologische Souveränität schützen

Petretto plädierte für eine „enge und vertrauensvolle Zusammenarbeit mit den Sicherheitsbehörden“. Sie sagte: „Frühzeitige Hinweise, belastbare Lageinformationen und ein verlässlicher Informationsaustausch helfen, Kooperationspartner und mögliche Risiken fundiert zu bewerten.“
Sie verwies zudem auf die Forschungsfreiheit als „ein hohes Gut“. Dies entbinde jedoch nicht von der Verantwortung, „unser Wissen, unsere Innovationskraft und unsere technologische Souveränität zu schützen“.
Unternehmen, Hochschulen und Forschungseinrichtungen müssten „Kooperationen in sensiblen Feldern also risikobasiert prüfen, Zugänge zu Daten und Wissen konsequent begrenzen und ihr Personal stärker sensibilisieren“, sagte Petretto.
Bund, Länder und die Allianz der Wissenschaftsorganisationen hatten sich bereits im Dezember 2025 auf Eckpunkte zur Stärkung der Forschungssicherheit und zum Aufbau einer Nationalen Plattform für Forschungssicherheit verständigt. Wie der Deutsche Bundestag im Juli 2026 berichtete, soll sie im Herbst starten. Die Plattform soll eine koordinierende Funktion übernehmen und Forschungseinrichtungen dabei unterstützen, Chancen und Risiken von Forschungsaktivitäten und Kooperationen besser abzuwägen und mögliche Sicherheitsrisiken zu reduzieren.
Bundesforschungsministerin Dorothee Bär sagte im Dezember 2025 laut Mitteilung ihres Ministeriums: „Die Welt ist massiv im Umbruch. Für Wohlstand und Souveränität in Deutschland und Europa müssen wir unsere Forschung sichern und gleichzeitig die Wissenschaftsfreiheit schützen. […] Der mit der Verständigung erreichte Konsens ist auch ein starkes Signal an unsere europäischen und internationalen Partner: Deutschland geht Forschungssicherheit ganzheitlich, gesamtstaatlich und in enger Partnerschaft mit der Wissenschaft an.“

Universitäten – ein unterschätztes Spionagefeld

Im Mai dieses Jahres hatte die Bundesanwaltschaft ein chinesischstämmiges Ehepaar mit deutscher Staatsangehörigkeit in München festnehmen lassen. Die beiden sind dringend verdächtig, für einen ausländischen Geheimdienst tätig zu sein. In der Mitteilung der Bundesanwaltschaft heißt es zu den Vorwürfen aus den Haftbefehlen:

„Die Eheleute Xuejun C. und Hua S. arbeiten für einen chinesischen Geheimdienst. Um an wissenschaftliche Informationen über militärisch nutzbare Hochtechnologie zu gelangen, bauten sie Kontakte zu zahlreichen Wissenschaftlern an deutschen Hochschulen und Forschungseinrichtungen auf, darunter insbesondere Lehrstuhlinhaber für die Bereiche Luft- und Raumfahrttechnik, Informatik oder Künstliche Intelligenz.“

Weiter heißt es, dass sich die beiden für ihre Zwecke „als Dolmetscher oder Mitarbeiter eines Automobilherstellers“ ausgegeben hätten. Zudem hätten sie einige Wissenschaftler unter dem Vorwand, „gegen Honorar Vorträge vor einem zivilen Publikum zu halten“, nach China gelockt. Die Vorträge hätten dann aber vor „Angehörigen staatlicher Rüstungsunternehmen“ stattgefunden.

Sicherheitsrisiken bei Forschungskooperationen

Wie stark sich der Blick auf internationale Forschungskooperationen inzwischen verändert hat, zeigt auch die deutsche und europäische Forschungspolitik. Für das Arbeitsprogramm 2026–2027 von Horizont Europa wurde die Teilnahme chinesischer Einrichtungen in mehreren Bereichen eingeschränkt. Die Bundesregierung begründet dies unter anderem mit dem Schutz strategischer Interessen der EU.
Bei der Bewertung von Forschungskooperationen mit China rückt zunehmend eine individuelle Risikoprüfung in den Mittelpunkt. Wie der Deutsche Bundestag berichtete, sollen dabei unter anderem das Forschungsthema, mögliche Dual-Use-Anwendungen, die Art der beteiligten Einrichtung, institutionelle Verbindungen und mögliche künftige Abhängigkeiten berücksichtigt werden.
Auch die Konfuzius-Institute stehen weiterhin in der Diskussion über mögliche chinesische Einflussnahme an deutschen Hochschulen. Eine 2025 veröffentlichte Studie im „Journal of Current Chinese Affairs“ untersuchte fünf deutsche Hochschulen, die ihre Zusammenarbeit mit einem Konfuzius-Institut beendet oder verändert hatten. Die Studie kommt zu dem Ergebnis, dass strategische Überlegungen zum Nutzen der Institute häufiger eine Rolle spielten als konkrete Erfahrungen mit unzulässiger Einflussnahme. Wo Sicherheitsbedenken ausschlaggebend gewesen seien, habe es sich demnach meist um eine vorsorgliche Bewertung möglicher Risiken gehandelt.

CISPA-Fall zeigt konkrete Sicherheitslücken

Wie aktuell das Thema Forschungssicherheit ist, zeigt der Fall des Helmholtz-Zentrums für Informationssicherheit CISPA. Wegen möglicher Sicherheitsrisiken und eines befürchteten Wissensabflusses nach China wurde eine externe und unabhängige Sonderprüfung eingeleitet. Dabei ging es unter anderem um sensible Forschung aus den Bereichen Künstliche Intelligenz, Cybersicherheit und Datenschutztechnologien.
Wie die „Tagesschau“ im September 2026 berichtete, stellte die Prüfung strukturelle Sicherheitsdefizite fest. Ein Abfluss sicherheitsrelevanter Erkenntnisse, auch nach China, sei jederzeit möglich gewesen. Einen Beleg dafür, dass tatsächlich Informationen abgeflossen seien, gebe es allerdings nicht.
 
Mit Material von dts
Categories
deutschland ticker

Verfassungsschutz udnd BND warnen: Nordkorea-Cybergruppe bestiehlt IT-Fachleute

Ein vermeintliches Jobangebot kann für IT-Fachleute zur Hackerfalle werden: Deutsche Nachrichtendienste warnen vor einer nordkoreanischen Cybergruppierung, die gezielt Arbeitssuchende ins Visier nimmt. Die Angreifer stehlen dabei Kryptowährungen, um internationale Sanktionen gegen Nordkorea zu umgehen und das Rüstungsprogramm des Landes zu finanzieren. Dafür setzen sie auf sogenanntes Social Engineering – sie manipulieren ihre Opfer gezielt, um an vertrauliche Informationen zu gelangen oder sie zu bestimmten Handlungen zu bewegen.
In dem Hinweis, den das Bundesamt für Verfassungsschutz und der Bundesnachrichtendienst (BND) gemeinsam mit Sicherheitsbehörden in Japan, den USA und Australien veröffentlicht haben, wird erklärt, wie die nordkoreanischen Cyberkriminellen bei ihrer Kampagne, die in der IT-Sicherheitsszene „Contagious Interview“ genannt wird, vorgehen:
  • Zuerst treten sie über soziale Medien, Job-Plattformen oder Internet-Marktplätze für freiberufliche Aufträge in Kontakt mit Softwareentwicklern und anderen IT-Fachleuten, die Arbeit suchen. Dabei treten sie unter anderem als Vertreter von KI-Firmen oder Unternehmen aus der Kryptobranche auf.
  • Im Verlauf des vermeintlichen Online-Bewerbungsprozesses soll der Job-Kandidat eine Aufgabe erfüllen, für die er eine Datei herunterladen soll. Die enthält ein Schadprogramm.
  • Sobald sich die Angreifer damit so Zugang zum System des Betroffenen verschafft hat, stehlen sie sensible Daten und Kryptowährung. Trojaner halten Zugangswege für weitere Angriffe auf andere Systeme des Opfers aufrecht.

IT-Fachkräfte aus Nordkorea verschleiern ihre Herkunft

Gleichzeitig setzt Nordkorea den Angaben zufolge auf eine andere Kampagne, zu der es bereits im Oktober 2024 einen öffentlichen Hinweis gab. Hier besorgen sich nordkoreanische IT-Spezialisten unter falscher Identität Jobs als Remote-Entwickler bei Unternehmen. Auch hier geht es darum, Zahlungen zu erhalten und Geld für den nordkoreanischen Staat zu beschaffen.
Um nicht als Nordkoreaner sichtbar zu werden, nutzen die Arbeitskräfte teilweise sogenannte Laptop-Farmen, das sind Orte in einem anderen Land, an denen Rechner stehen, auf die der IT-Spezialist aus der Ferne Zugriff hat.
Arbeitgeber sollten misstrauisch werden, wenn ein Bewerber beispielsweise Ausreden erfinde, um ein persönliches Treffen zu vermeiden, um Bezahlung in Kryptowährung bitte oder während des Online-Bewerbungsgesprächs häufig zur Seite schaue, so als würde er von einem zweiten Monitor ablesen.

Umgehung von Sanktionen

Nordkorea unterliegt wegen seines Atom- und Raketenprogramms seit rund zwei Jahrzehnten umfangreichen UN-Sanktionen. Zuletzt hatten China und Russland im UN-Sicherheitsrat weitere Strafmaßnahmen gegen Nordkorea blockiert. Zudem verhinderten sie die Verlängerung des Mandats eines UN-Expertengremiums, das die Umsetzung der Sanktionen überwacht hatte.
Ziel der Gruppe „Waterplum“ sei es, Finanzmittel für die „Gehälter für das Kim-Regime und sein Militär“ zu beschaffen, heißt es in der Mitteilung. Spionage und Diebstahl geistigen Eigentums könnten im Einzelfall jedoch ebenfalls eine Rolle spielen. (dpa/red)
Categories
deutschland ticker

Verfassungsschutz und BND warnen: Nordkorea-Cybergruppe bestiehlt IT-Fachleute

Ein vermeintliches Jobangebot kann für IT-Fachleute zur Hackerfalle werden: Deutsche Nachrichtendienste warnen vor einer nordkoreanischen Cybergruppierung, die gezielt Arbeitssuchende ins Visier nimmt. Die Angreifer stehlen dabei Kryptowährungen, um internationale Sanktionen gegen Nordkorea zu umgehen und das Rüstungsprogramm des Landes zu finanzieren. Dafür setzen sie auf sogenanntes Social Engineering – sie manipulieren ihre Opfer gezielt, um an vertrauliche Informationen zu gelangen oder sie zu bestimmten Handlungen zu bewegen.
In dem Hinweis, den das Bundesamt für Verfassungsschutz und der Bundesnachrichtendienst (BND) gemeinsam mit Sicherheitsbehörden in Japan, den USA und Australien veröffentlicht haben, wird erklärt, wie die nordkoreanischen Cyberkriminellen bei ihrer Kampagne, die in der IT-Sicherheitsszene „Contagious Interview“ genannt wird, vorgehen:
  • Zuerst treten sie über soziale Medien, Job-Plattformen oder Internet-Marktplätze für freiberufliche Aufträge in Kontakt mit Softwareentwicklern und anderen IT-Fachleuten, die Arbeit suchen. Dabei treten sie unter anderem als Vertreter von KI-Firmen oder Unternehmen aus der Kryptobranche auf.
  • Im Verlauf des vermeintlichen Online-Bewerbungsprozesses soll der Job-Kandidat eine Aufgabe erfüllen, für die er eine Datei herunterladen soll. Die enthält ein Schadprogramm.
  • Sobald sich die Angreifer damit so Zugang zum System des Betroffenen verschafft hat, stehlen sie sensible Daten und Kryptowährung. Trojaner halten Zugangswege für weitere Angriffe auf andere Systeme des Opfers aufrecht.

IT-Fachkräfte aus Nordkorea verschleiern ihre Herkunft

Gleichzeitig setzt Nordkorea den Angaben zufolge auf eine andere Kampagne, zu der es bereits im Oktober 2024 einen öffentlichen Hinweis gab. Hier besorgen sich nordkoreanische IT-Spezialisten unter falscher Identität Jobs als Remote-Entwickler bei Unternehmen. Auch hier geht es darum, Zahlungen zu erhalten und Geld für den nordkoreanischen Staat zu beschaffen.
Um nicht als Nordkoreaner sichtbar zu werden, nutzen die Arbeitskräfte teilweise sogenannte Laptop-Farmen, das sind Orte in einem anderen Land, an denen Rechner stehen, auf die der IT-Spezialist aus der Ferne Zugriff hat.
Arbeitgeber sollten misstrauisch werden, wenn ein Bewerber beispielsweise Ausreden erfinde, um ein persönliches Treffen zu vermeiden, um Bezahlung in Kryptowährung bitte oder während des Online-Bewerbungsgesprächs häufig zur Seite schaue, so als würde er von einem zweiten Monitor ablesen.

Umgehung von Sanktionen

Nordkorea unterliegt wegen seines Atom- und Raketenprogramms seit rund zwei Jahrzehnten umfangreichen UN-Sanktionen. Zuletzt hatten China und Russland im UN-Sicherheitsrat weitere Strafmaßnahmen gegen Nordkorea blockiert. Zudem verhinderten sie die Verlängerung des Mandats eines UN-Expertengremiums, das die Umsetzung der Sanktionen überwacht hatte.
Ziel der Gruppe „Waterplum“ sei es, Finanzmittel für die „Gehälter für das Kim-Regime und sein Militär“ zu beschaffen, heißt es in der Mitteilung. Spionage und Diebstahl geistigen Eigentums könnten im Einzelfall jedoch ebenfalls eine Rolle spielen. (dpa/red)
Categories
deutschland ticker

Hybride Bedrohungen in Deutschland nehmen laut MAD zu

Der Militärische Abschirmdienst (MAD) sieht Deutschland in einem wachsenden Ausmaß von hybrider Kriegsführung betroffen. Die hybride Bedrohungslage habe sich „weiter verschärft“, heißt es im Jahresbericht des Militärnachrichtendienstes, der am Montag veröffentlicht wurde.
So sei es im vergangenen Jahr im Bereich der hybriden Kriegsführung wiederholt zu Sabotageverdachtsfällen gekommen, „die mit hoher Wahrscheinlichkeit durch Russland initiiert worden sind“. Zu hybrider Kriegsführung gehörten auch Einflussnahme und Desinformation.
Auch das Bedrohungspotenzial durch den Einsatz sogenannter Wegwerfagenten habe „erheblich zugenommen“, konstatierte der Bericht. Diese Menschen würden zur Ausführung einfacher Aufträge im Interesse ausländischer Geheimdienste „instrumentalisiert“ und seien für diese austauschbar. Rekrutiert würden sie häufig über das Internet.

MAD warnt vor China

Der MAD verwies in dem Bericht auch auf die Rolle Chinas. Die Volksrepublik strebe einen globalen Machtanspruch an und verfolge daher einen „langfristigen Ansatz der nachrichtendienstlichen Informationsgewinnung“, heißt es im Jahresbericht.
Chinas Nachrichtendienste würden vor allem dazu eingesetzt, den „Forschungs- und Wissenschaftsvorsprung des Westens zu überwinden“ oder den eigenen Vorsprung auszubauen.
„Zumindest einige der Ausspähungen der militärischen Infrastruktur in Deutschland“ seien auch auf chinesische Nachrichtendienste zurückzuführen, etwa Drohnenüberflüge und das Eindringen in Liegenschaften der Bundeswehr.
Zugleich konstatierte der MAD intern erneut mehr Verdachtsfälle von Extremisten in der Bundeswehr – vor allem von Rechtsextremisten: 2025 seien 519 Fallbearbeitungen im Phänomenbereich Rechtsextremismus neu aufgenommen worden, heißt es im Bericht. Das sei ein Anstieg um rund 26 Prozent. (afp/red)
Categories
china ticker

Peking spioniert mit Claude: Auch das Schwestermedium von Epoch Times im Visier


In Kürze:

  • Laut Anthropic nutzten chinesische Staatsakteure Claude zur Erstellung von Dossiers über Falun Gong, katholische Kardinäle und weitere religiöse Gruppen.
  • Eine Operation erzeugte innerhalb von 30 Tagen 2.475 Dossiers und Berichte, offenbar für interne Staatssicherheitsbehörden bestimmt.
  • Anthropic sperrte die betroffenen Accounts und identifizierte weitere Konten zur Überwachung von Dissidenten und Menschenrechtsgruppen.

 
Chinesische Staatsakteure nutzten Claude, um Dissidenten und religiöse Gemeinschaften zu überwachen, darunter Praktizierende der Glaubensgemeinschaft Falun Gong und Mitarbeiter von NTD, dem Schwestersender der englischsprachigen Ausgabe der Epoch Times. Das teilte das Technologieunternehmen Anthropic in einem Bericht mit.
Die mit dem chinesischen Staat verbundenen Akteure nahmen Gruppen ins Visier, die vom chinesischen Regime historisch unterdrückt wurden. Dabei nutzten sie das Modell der Künstlichen Intelligenz (KI) des Unternehmens, um Dossiers über religiöse Führer zu erstellen und mögliche Ansatzpunkte zu identifizieren, die sich für das Regime ausnutzen ließen. Dies geht aus dem Bedrohungsanalysebericht von Anthropic vom 10. September hervor.
Auf diese Weise hätten die chinesischen Akteure mithilfe von KI Arbeiten erledigt, für die traditionell ein Team von Analysten nötig gewesen wäre. Anthropic beschreibt die Aktivitäten als Teil der Bemühungen versierter Bedrohungsakteure, Sicherheitsvorkehrungen zu testen – ein Risiko, das mit dem Fortschritt der Technologie weiter zunehmen werde.
Einer der Accounts habe sich dem Bericht zufolge als Informationssicherheitsbeauftragter des chinesischen Staates ausgegeben.
Anthropic stufte die Accounts als Teil einer in China ansässigen Geheimdienstoperation ein und stellte fest, dass die Aktivitäten eng an den Prioritäten von Chinas Behörde für religiöse Angelegenheiten, des obersten chinesischen Geheimdienstes sowie der Einheitsfront ausgerichtet seien. Die Einheitsfront ist jene Partei- und Staatsorganisation, die die chinesische Diaspora vereinnahmt und Kritiker des Regimes ins Visier nimmt.
Anthropic erklärte, die Accounts gesperrt und die eigenen Systeme verstärkt zu haben, um ähnliche Aktivitäten künftig zu erkennen.

„Nachrichtendienstliche Sammelstelle“

In einer Kampagne identifizierte Anthropic einen Betreiber, der eine „nachrichtendienstliche Sammelstelle für religiöse Angelegenheiten“ unterhielt. Der Nutzer setzte Claude ein, um vier parallele Arbeitsstränge zu starten. Claude verarbeitete dabei Material in mehreren Sprachen, übersetzte und fasste es zusammen und erstellte chinesischsprachige Dossiers, Berichte und tägliche Übersichten.
Im Visier stehen hochrangige katholische Kardinäle in ganz Asien, die Führung der presbyterianischen Kirche in Taiwan, tibetische Buddhisten und im Exil lebende Führungspersönlichkeiten, Praktizierende von Falun Gong sowie NTD.
Die Akteure bezogen Informationen von chinesischen Plattformen wie WeChat, RedNote, Douyin – dem chinesischen Pendant zu TikTok – und Weibo sowie von westlichen Plattformen wie LinkedIn, Instagram, Threads, X und Facebook. Sie sammelten sensible Informationen wie Geburtstage und Einwanderungsdaten und versuchten, religiöse Einrichtungen anhand von Grundrissen, Fassadenbildern und baulichen Plänen zu kartieren.
Der Berichtszyklus erfolge täglich und scheine für interne Staatssicherheitsbehörden bestimmt zu sein, heißt es in dem Bericht. Die Akteure fragten laut Anthropic nach China-bezogenen Aktivitäten der Zielpersonen, „negativen Informationen“ sowie persönlichen oder organisatorischen Schwachstellen, die als Druckmittel dienen könnten.
Die Betreiber wiesen Claude zudem an, „Chinas Standpunkt“ einzunehmen und jene Begriffe zu verwenden, mit denen chinesische Behörden gegen Zielpersonen vorgehen, etwa „illegale Separatisten“.
Von einem einzigen Rechner aus habe die Operation laut dem Bericht innerhalb von 30 Tagen 2.475 fertige Dossiers und Berichte erstellt.

Falun Gong: Von der Verbreitung zur Verfolgung

Falun Gong, auch Falun Dafa genannt, ist eine spirituelle Disziplin, die auf Meditationsübungen und den Prinzipien Wahrhaftigkeit, Barmherzigkeit (Güte) und Nachsicht beruht. Sie wurde 1992 erstmals in China öffentlich vorgestellt und verbreitete sich rasch von Mund zu Mund, sodass ihr bis Ende des Jahrzehnts schätzungsweise 70 bis 100 Millionen Menschen folgten.
Aus Sorge, dass die Popularität von Falun Gong die Macht des Regimes gefährden könnte, startete die Kommunistische Partei Chinas (KPCh) im Juli 1999 eine landesweite Verfolgung der Falun-Gong-Praktizierenden. Seitdem haben viele von ihnen willkürliche Inhaftierung, Zwangsarbeit, Folter und sogar den Tod durch erzwungenen Organraub erlitten.
Eine der überwachten Personen arbeitet als Lehrkraft am Fei Tian College Northern Campus in North York, Ontario. Diese Einrichtung ist mit der in New York ansässigen Shen Yun Performing Arts verbunden – einer klassischen chinesischen Tanzkompanie, die 2006 von Falun-Gong-Praktizierenden gegründet wurde.
Auf ihren jährlichen weltweiten Tourneen präsentiert Shen Yun traditionelle chinesische Kultur unter dem Motto „China vor dem Kommunismus“ und macht zugleich auf Menschenrechtsverletzungen im heutigen China aufmerksam, darunter die Verfolgung von Falun-Gong-Praktizierenden.
Laut Anthropic hat der chinesische Staatsakteur Informationen über Lehrkräfte und weitere Personen aus der Falun-Gong-Diaspora zusammengestellt. Wie die Akteure NTD ins Visier nahmen, gab das Unternehmen nicht bekannt.
Bis zum Zeitpunkt der Veröffentlichung reagierte das Unternehmen nicht auf Anfragen der englischsprachigen Ausgabe der Epoch Times.

Breiter angelegte Druckkampagne

In den USA lebende Falun-Gong-Praktizierende und Shen Yun Performing Arts waren seit 2020 laut dem Falun Dafa Information Center Hunderten Fällen transnationaler Repression in den Vereinigten Staaten ausgesetzt.
Zu den gemeldeten Repressionsmethoden zählten körperliche Angriffe, Sachbeschädigung, Gewaltandrohungen und Vergeltungsmaßnahmen gegen Angehörige in China. Betroffen waren unter anderem Künstler, Mitarbeiter und Freiwillige von Shen Yun, die für die Welttournee geworben hatten.
In 50 Fällen kam laut dem Center gegenüber der Epoch Times auch Überwachung zum Einsatz. Das Center verwies auf einen Vorfall, bei dem die in China lebenden Angehörigen eines Mannes Warnungen von der chinesischen Sicherheitspolizei erhielten – kurz nachdem er gegenüber Freunden erwähnt hatte, nach Taiwan reisen zu wollen. Dies ist ein Hinweis darauf, dass das Regime ihn überwachte.
Das Center erklärte, es habe über die im Anthropic-Bericht bereits genannten hinaus keine weiteren Zielpersonen identifiziert.
Laut Anthropic seien Führungspersonen der presbyterianischen Kirche in Taiwan auch Gegenstand mehrerer Dossiers und einer „Objektaufklärung“ gewesen, während die Kardinäle einzeln porträtiert worden seien. Die Akteure baten Claude zudem, im Stil der Staatssicherheit gehaltene Nachrichtendienstberichte über christliche Missionsnetzwerke mit Verbindungen nach Singapur, Hongkong und Festlandchina zu erstellen.
Anthropic identifizierte zudem drei weitere Accounts, die mit kommunalen chinesischen Behörden für öffentliche Sicherheit und Staatssicherheit in Verbindung stehen und die Claude zur Überwachung von im Ausland lebenden Dissidenten und Menschenrechtsgruppen nutzten.
In einem Fall habe eine lokale Staatssicherheitsbehörde versucht, im Voraus Informationen über die Orte zu erhalten, an denen im Ausland Proteste und andere Versammlungen stattfinden sollten. Zu den angeforderten Details zählten der Sammelpunkt, die Route und der Endpunkt eines Pro-Demokratie-Marsches in Vancouver, die Veranstaltungsorte uigurischer Kulturveranstaltungen in der Türkei sowie die Vorführungen des Oslo Freedom Forums. Diese Aktivität wurde als „vorbereitende Objektaufklärung“ bezeichnet.
Epoch Times ist ein langjähriger Medienpartner von Shen Yun Performing Arts und berichtet seit der Gründung von Shen Yun im Jahr 2006 über die Veranstaltungen und Reaktionen des Publikums.
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel „Beijing Used Claude to Spy on Religious Targets, Dissidents, Including Falun Gong and NTD“. (deutsche Bearbeitung: zk)
Categories
gesellschaft ticker

Jedes fünfte Unternehmen spürt hybride Bedrohung

Jedes fünfte Unternehmen in Deutschland spürt nach eigenen Angaben Auswirkungen sogenannter hybrider Bedrohungen aus dem Ausland. Darunter fallen unter anderem Cyberangriffe, Desinformation, Spionage und Sabotage, wie das Institut der deutschen Wirtschaft (IW) der Deutschen Presse-Agentur mitteilte. Die Unternehmen sind dadurch etwa veranlasst, den Werkschutz zu verbessern, oder sie sind durch Vorfälle eingeschränkt im operativen Geschäft.
Das Institut hatte 1.041 Unternehmen befragt. Besonders die größeren mit mehr als 250 Beschäftigten spüren demnach die hybride Bedrohung. Nach Branchen betrachtet nehmen Information und Kommunikation die größten Risiken wahr, gefolgt von Energie- und Wasserversorgung sowie Entsorgung.
Unter hybriden Angriffen versteht man eine Kombination aus militärischen, wirtschaftlichen, geheimdienstlichen und propagandistischen Mitteln. Dazu zählen auch Cyberattacken und Desinformationskampagnen, um die öffentliche Meinung etwa vor Wahlen zu beeinflussen.

Operationsplan gefordert

Siemens-Energy-Chef Christian Bruch hatte jüngst der Deutschen Presse-Agentur gesagt, die Bedrohungslage habe über die letzten 12 bis 18 Monate deutlich zugenommen. Er fordert einen zivilen Operationsplan, um auf Krisenfälle reagieren zu können – zum Schutz der Strom- oder der Wasserinfrastruktur sowie der Versorgung mit Lebensmitteln.
Die Wirtschaftsforscher des IW folgern aus ihren Befunden: „Dies erfordert eine neue Abwehrbereitschaft.“ Zwar hätten viele Unternehmen die Investitionen in die IT-Sicherheit und die digitale Infrastruktur erhöht. Doch nur ein kleiner Teil habe seine Energieversorgung besser abgesichert oder Notfallpläne für den Ausfall kritischer Infrastruktur angelegt.

Warnung vor Destabilisierung

Es fehle an Austausch mit den Sicherheitsbehörden und vielfach auch an einem wirksamen Werkschutz. Die Regelungen seien uneinheitlich und Abstimmungswege diffus. Ein im März für einen besseren Schutz in Kraft getretenes Kritis-Dachgesetz bleibe noch hinter den Anforderungen zurück.
Das IW warnt: „Die mangelnde Vorbereitung hat eine destabilisierende Wirkung auf die Funktionsfähigkeit von Wirtschaft und Gesellschaft.“ Angriffe verursachten erhebliche Kosten, erhöhten die Unsicherheit und könnten zu Produktionsausfällen führen. (dpa/red)
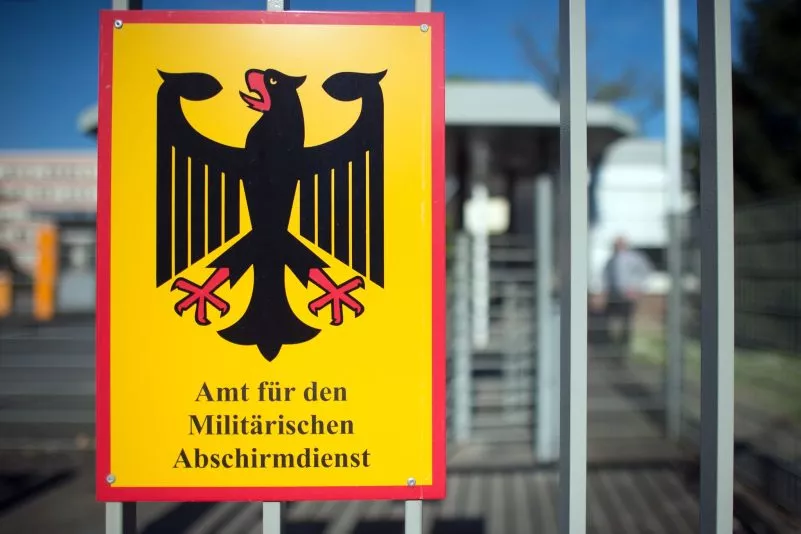
Categories
ticker wirtschaft

Cyberangriffe: Firmen beobachten mehr Angriffe ausländischer Geheimdienste

Deutsche Unternehmen haben in den zurückliegenden zwölf Monaten deutlich mehr Angriffe ausländischer Geheimdienste wahrgenommen als im Jahr zuvor.
Das deckt sich mit der Einschätzung des Bundesamtes für Verfassungsschutz, das seit einigen Monaten auf eine erhöhte Gefährdung hinweist.
Nach Angaben des IT-Branchenverbands Bitkom sahen von den Unternehmen, die Sabotage, Spionage oder Diebstahl erlebt haben, 37 Prozent einen ausländischen Nachrichtendienst am Werke, nach 28 Prozent im Vorjahr.

Etwas weniger Angriffe durch kriminelle Banden

62 Prozent der Betroffenen erlebten Angriffe durch kriminelle Banden, ein Rückgang um sechs Prozentpunkte gegenüber 2025. Jeweils acht Prozent der Unternehmen erlebten Angriffe von Kunden beziehungsweise Lieferanten. Mehrfachnennungen waren möglich.
Der Branchenverband hat für seinen aktuellen Wirtschaftsschutzbericht rund 1.000 Führungskräfte und IT-Verantwortliche in diesem Frühjahr gefragt, ob ihr Unternehmen binnen eines Jahres von Diebstahl, Industriespionage oder Sabotage betroffen war oder nicht.
67 Prozent der Befragten berichteten von entsprechenden Vorfällen; weitere 29 Prozent gaben an, das eigene Unternehmen sei „vermutlich betroffen“ gewesen.

Die meisten Attacken kamen aus Russland und China

Von den Betroffenen gaben 52 Prozent an, der Angriff sei von China aus gestartet worden. In 49 Prozent der Fälle gehen die Firmen davon aus, dass sich der Angreifer in Russland aufhielt.
In den zwei Jahren zuvor war der Anteil der Führungskräfte, die einen solchen Angriff nicht mit Sicherheit erkennen, sondern lediglich vermuten konnten, mit jeweils zehn Prozent geringer gewesen.
Wohl auch deshalb ist die Schadenssumme für die deutsche Wirtschaft durch Angriffe im digitalen und analogen Raum mit mindestens 211 Milliarden Euro diesmal geringer als in den Jahren zuvor. 2025 waren es rund 289 Milliarden Euro gewesen, 2024 lag die Summe der entstandenen Schäden bei 266,6 Milliarden Euro. (dpa/red)
Categories
deutschland gesellschaft ticker

Haftstrafe im Prozess gegen mutmaßlichen Agenten Russlands

Ein junger Ukrainer ist wegen Agententätigkeit in Deutschland zu einer Haftstrafe verurteilt worden – er soll laut Anklage im Auftrag Russlands Brandanschläge vorbereitet haben. Das Oberlandesgericht Stuttgart verhängte eine Freiheitsstrafe von einem Jahr und drei Monaten wegen Agententätigkeit.
Zum Auftraggeber und den konkreten Tatvorwürfen äußerte es sich beim Urteilsspruch und zu Beginn der derzeit laufenden Begründung noch nicht. Zwei weitere ukrainische Angeklagte sprach das Gericht frei.
Die Männer waren in Konstanz, Köln und im Schweizer Kanton Thurgau festgenommen worden. Ermittlungen der Bundesanwaltschaft zufolge sollen sie Teil eines Sabotageplans gewesen sein, der auf Transportwege eines Paketdienstleisters abzielte.
Die Männer waren angeklagt, im März 2025 über einen ukrainischen Postdienst zwei Pakete mit GPS-Trackern in Richtung Ukraine verschickt zu haben.
Den Auftrag hierzu sollte laut Generalbundesanwalt ein russischer Nachrichtendienst erteilt haben – über Mittelsmänner aus der ukrainischen Stadt Mariupol. Damit sollten Routen und Transportabläufe bei dem Paketdienstleister ausgeforscht werden.

Schon bei Vorbereitungen aufgeflogen

Im nächsten Schritt hätten die Angeklagten nach Angaben der Ermittler Pakete mit Brandsätzen verschicken sollen, die sich während des Transports entzünden, so die Anklage.
Solche Pakete sollten sich laut Bundesanwaltschaft „in Deutschland oder sonst auf dem Weg in nicht von Russland besetzte Teile der Ukraine entzünden und möglichst großen Schaden verursachen, um das Sicherheitsgefühl der Bevölkerung zu beeinträchtigen“.
Die drei Männer hätten zugesagt, die Pakete zu verschicken, lautete der Vorwurf weiter. Laut Anklage flogen sie aber bereits bei der Vorbereitung der Anschläge auf.
Der Vertreter der Bundesanwaltschaft hatte in seinem Plädoyer Haftstrafen zwischen zwei Jahren und neun Monaten und vier Jahren und drei Monaten für die Angeklagten gefordert. Die Verteidiger beantragten Freisprüche.

Erinnerungen an andere Vorfälle

Der Fall weckt Erinnerungen an einen Vorfall im Jahr 2024. Damals entzündete sich im DHL-Logistikzentrum in Leipzig ein Luftfrachtpaket. Sicherheitskreise gehen davon aus, dass das Paket im Auftrag Russlands platziert war.
Deutschland entging damals vermutlich nur knapp einem Flugzeugabsturz. Es sei einem Zufall zu verdanken, dass das Paket nicht während des Fluges in Brand geraten sei, so der damalige Verfassungsschutz-Präsident Thomas Haldenwang.
Erst Anfang August war am Leipziger Flughafen in der Nähe ukrainischer Transportflugzeuge eine mit Sprengstoff und Zünder bestückte Drohne entdeckt worden. Zudem war ein Flugzeug mit einem unbekannten kleineren Flugobjekt kollidiert – möglicherweise einer zweiten Drohne.
Die Bundesanwaltschaft ermittelt wegen des Verdachts des versuchten Herbeiführens einer Sprengstoffexplosion und des gefährlichen Eingriffs in den Luftverkehr. Bundesinnenminister Alexander Dobrindt (CSU) sprach von einem „hybriden“ Angriff „fremder Mächte“. (dpa/red)
Categories
ausland ticker

Spanien: Chinesisches Autowerk an Marinehafen sorgt für Sicherheitsbedenken


In Kürze:

  • Chinas SAIC plant in Spanien ein großes Werk für Elektroautos – direkt an einem wichtigen Marinehafen.
  • Spanische Sicherheitsexperten warnen vor möglichen Risiken durch Spionage, Sabotage für die militärische Infrastruktur.
  • Ein NATO-Berater mahnt Europa, strategische Abhängigkeiten durch chinesische Investitionen nicht zu unterschätzen.

 
Der staatliche chinesische Autokonzern SAIC baut seine Präsenz in Europa weiter aus. Wie „La Voz de Galicia“ im Mai berichtete, wird der Elektroautobauer in mehreren Phasen seine erste Fabrik in Europa errichten. Der Konzern plant, in einer ersten Phase etwa 200 Millionen Euro in die Standorte in Ferrol und As Pontes zu investieren.
Im Jahr 2028 sollen laut „Euractiv“ die Baumaßnahmen abgeschlossen sein.

SAIC bald Tür an Tür mit staatlichem Rüstungsriesen Navantia?

Der Standort im Außenhafen von Ferrol in der Region Galizien hat in spanischen Sicherheitskreisen Bedenken hervorgerufen. In unmittelbarer Nähe befindet sich sensible militärische Infrastruktur. Die Bucht von Ferrol ist ein bedeutender spanischer Marinestützpunkt. Schon jetzt liegen dort fünf Fregatten des Typs F-100, die regelmäßig an NATO-Einsätzen teilnehmen.
Dazu kommt der staatliche Rüstungskonzern Navantia, der unter anderem moderne Kriegsschiffe für die spanische Marine baut.
Das geplante SAIC-Gelände befindet sich an der Hafeneinfahrt und damit an einer Route, die auch spanische Marineschiffe auf dem Weg in den Atlantik nutzen.
Der Hafen von Ferrol wird sowohl militärisch als auch zivil genutzt. Im Juni hatte SAIC ein Logistikschiff entsandt, um die Infrastruktur des Hafens mit Blick auf die geplante Investition zu begutachten.

Investition in Spanien ruft Argwohn in Sicherheitskreisen hervor

Während sich die Regionalregierung über die Aussicht auf Steuereinnahmen und neue Arbeitsplätze freut, hat das spanische Institut für Strategische Studien (IEEE) Bedenken geäußert. In einem kürzlich veröffentlichten Papier warnt der vom Verteidigungsministerium finanzierte Thinktank vor wachsendem Einfluss des kommunistischen Regimes in Peking auf Europa.
Chinesische Seestreitkräfte, so heißt es darin, könnten Handelshäfen in aller Welt für Spionage und Sabotage nutzen. Außerdem sei die chinesische Präsenz an solchen Orten auch mit potenziellen militärischen Nutzungsmöglichkeiten verbunden. Der Verfasser des Papiers, Abel Romero Junquera, spricht von der Möglichkeit, „Einfluss und Kontrolle über Hafenterminals auf der ganzen Welt“ auszuüben.
Stellen des Regimes könnten die Hafeninfrastruktur auch „für Spionage und die Beschaffung von Geheimdienstinformationen“ nutzen. Ferner wäre China potenziell in einer besseren Lage, die zivilen und militärischen Aktivitäten Dritter auszuspionieren.

Sicherheitsfrage: Bleibt Spanien im Krisenfall handlungsfähig?

Gegenüber „Euractiv“ erklärte ein NATO-Sprecher, im Bündnis sei man sich Risiken dieser Art bewusst. China versuche fortlaufend, strategische Vorteile zu erlangen. Institutionelle Kooperationsvereinbarungen mit staatlich kontrollierten oder verbundenen Einrichtungen spielten dabei eine bedeutende Rolle.
Auch Spanien, so bemerkte Verteidigungs- und Sicherheitsexperte António Brás Monteiro gegenüber dem Medium, verfüge über rechtliche Mechanismen zur Überprüfung ausländischer Investitionen mit potenziell sensiblen Nebeneffekten auf kritische Infrastruktur und nationale Sicherheit. Die Herausforderung bestehe jedoch darin, die Mechanismen auf dem neuesten Stand zu halten.
Allerdings, so Monteiro, bewerteten europäische Regierungen strategische Investitionen „oft als isolierte geschäftliche Transaktionen“. Eines Tages stünden sie jedoch infolge eines kumulativen Effekts in Abhängigkeiten, die gegen sie instrumentalisiert werden könnten. Spanien müsse sich die Frage stellen:
„Wenn Europa morgen mit einer schweren Sicherheitskrise konfrontiert wäre, hätte Spanien dann weiterhin vollständige operative Freiheit über diese Infrastruktur?“

Regionalregierung stuft SAIC-Investition als „strategisches Industrieprojekt“ ein

Die galizische Regionalregierung hat das Vorhaben als „strategisches Industrieprojekt“ eingestuft und das Genehmigungsverfahren beschleunigt. Regionalpräsident Alfonso Rueda begrüßte das Vorhaben als wichtig, um der drohenden Deindustrialisierung der Region entgegenzuwirken.
Angesichts der Kritik aus Sicherheitskreisen erklärte Rueda, er sei „schockiert“ über die Berichte. Gleichzeitig lässt der Politiker der konservativen PP Zweifel an der Substanz der geäußerten Bedenken erkennen:
„Es ist ein wenig überraschend, dass zum jetzigen Zeitpunkt das größte Risiko für die nationale Sicherheit von einem Automobilwerk ausgehen soll, das sich in Ferrol ansiedeln will.“
Categories
deutschland ticker

DDR-Fluchthelfer: „Menschen Freiheit zu schenken ist was ganz Besonderes“

Dr. Burkhart Veigel (88) war einer der erfolgreichsten Helfer bei der Flucht aus der DDR. Er verhalf mindestens 950 Menschen vor allem mit präparierten Autos und gefälschten Pässen, die DDR zu verlassen. Dabei war ihm die Stasi manchmal dicht auf den Fersen und zwei Entführungsversuche scheiterten nur knapp. Die Epoch Times sprach mit dem rüstigen Pensionär über seine bewegendsten Jahre.