Categories
deutschland ticker

Berliner Hackerangriff: Sensible Daten und Verteidigungsunterlagen im Darknet


In Kürze:

  • Rund 1,4 Millionen Dateien aus dem Berliner Landesnetz sind nach Ablauf eines Hacker-Ultimatums im Darknet veröffentlicht worden.
  • Rhysida forderte 30 Bitcoins, damals etwa zwei Millionen Euro, doch Berlin lehnte eine Lösegeldzahlung ab.
  • Unter den Daten sollen sich Personalakten, Passwörter sowie Informationen über kritische Infrastruktur und zivile Verteidigungsplanung befinden.

 
Der jüngste Ransomware-Angriff auf zwei Berliner Senatsverwaltungen gilt als größter Datendiebstahl in der Geschichte der Landesverwaltung in der Landeshauptstadt. Die Verantwortlichen für den Angriff, eigenen Angaben zufolge die Hackergruppe Rhysida, haben rund 1,4 Millionen Dateien erbeutet. Die Datenmenge soll bis zu 5,8 Terabyte betragen.
Die mittlerweile im Darknet aufgetauchten Ordner enthalten offenbar nicht nur personenbezogene Daten und Zugangsdaten. Einem Bericht des „Tagesspiegel“ zufolge sollen die Hacker auch Informationen über kritische Infrastruktur und zivile Verteidigungsplanung offengelegt haben. Der Vorfall wirft Fragen über den Zustand der digitalen Sicherheitsarchitektur der Berliner Verwaltung auf.
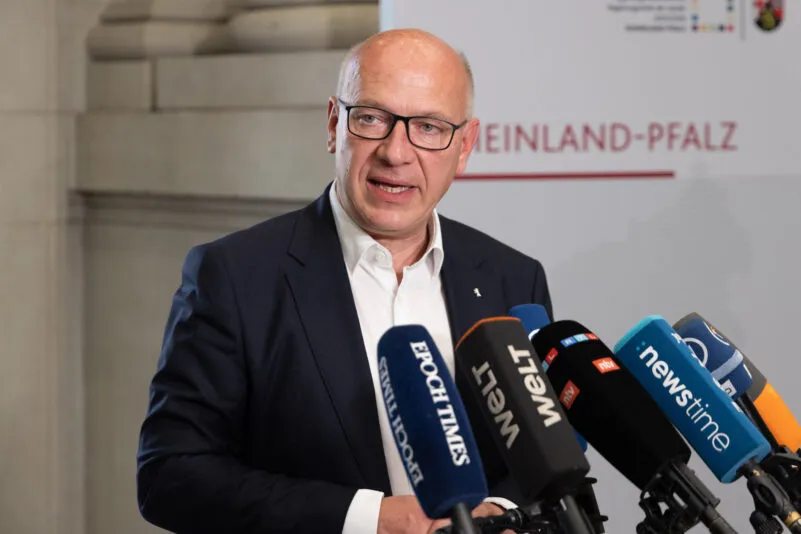
Nach dem Hackerangriff hat Berlins Regierender Bürgermeister Kai Wegner (CDU) eingeräumt, dass nach aktuellem Stand offenbar auch sensible Daten betroffen sind. Während der Senat zunächst erklärt hatte, es gebe keine Hinweise auf den Abfluss sensibler Informationen, sei “der Erkenntnisstand heute ein anderer“, sagte Wegner der „Bild“. Berlin sei „Opfer einer schweren Straftat geworden“, so der CDU-Politiker.

Hacker veröffentlichten entwendete Daten im Darknet

Wie der RBB berichtet, haben die Hacker die Daten nach dem Ablauf eines von ihnen gestellten Ultimatums im Darknet zum Download zur Verfügung gestellt. Rhysida gab dies am Freitagnachmittag, 4. September, auf seiner dort betriebenen Website bekannt. Mittlerweile führe der Link auf mehrere Ordner. Unter diesen befänden sich Arbeitszeugnisse und Beurteilungen von Mitarbeitern sowie deren Personalakten. Auch Informationen zu Ausschreibungen seien abrufbar gewesen.
Eine exakte Überprüfung der Angaben war bislang noch nicht möglich. Es ist auch noch nicht geklärt, ob es sich tatsächlich um die vollständige Menge der abgeflossenen Daten handelt. Der Berliner Senat erklärte, derzeit führten die Sicherheitsbehörden eine „intensive Datenprüfung“ durch. Man habe dazu unter anderem IT-Forensiker beauftragt.
Außerdem wolle man betroffene Personen kontaktieren. In einer Erklärung des Senats heißt es dazu:
„Sofern im Rahmen der Analyse einzelne betroffene Personen identifiziert werden, werden diese risikobasiert und entsprechend der gesetzlichen Vorgaben von den zuständigen Senatsverwaltungen informiert.“
Bürger, die unabhängig davon Kenntnis erlangten, dass ihre Daten veröffentlicht oder missbraucht wurden, ruft man dazu auf, Strafanzeige zu erstatten.

Berlin soll an Rhysida rund zwei Millionen Euro zahlen

Die Attacke der Hacker richtete sich gegen die Senatsverwaltungen für Bauen und Stadtentwicklung sowie Mobilität und Verkehr. Deren eigenen Angaben zufolge hätten sie vom 7. bis 12. August unbemerkt Zugriff auf die Systeme gehabt. Die Betroffenen hatten von dem Angriff erst am 14. August Kenntnis erlangt.
Rhysida richtete nach Ende des Angriffs ein Ultimatum an die Senatsverwaltung. Die Gruppe forderte die Zahlung von 30 Bitcoin – zum Zeitpunkt des Erpressungsversuchs entsprach dies etwa zwei Millionen Euro. Das Land Berlin machte mehrfach deutlich, kein Lösegeld bezahlen zu wollen. Am Freitag lief das Ultimatum ab. Daraufhin machten die Erpresser die Drohung wahr.
Unter den erbeuteten Informationen sollen sich auch solche über Einrichtungen befinden, die im Krisen- oder Verteidigungsfall besonderen Schutzmaßnahmen unterliegen. Genannt seien unter anderem Heizkraftwerke, Notstromanlagen, Wasserwerke, Entsorgungsunternehmen und Umspannwerke. Teilweise seien auch Angaben zu möglichen Schäden bei der Zerstörung bestimmter Anlagen enthalten gewesen.

Hacker haben auch Informationen über kritische Infrastruktur erbeutet

Auch Unterlagen im Zusammenhang mit dem „Operationsplan Deutschland“ sind dem „Tagesspiegel“ zufolge im entwendeten Datenbestand enthalten gewesen. Es soll um teilweise als Verschlusssache klassifizierte Informationen zu Liegenschaften und Einrichtungen gehen. Darunter sei auch ein Entwurf des Leitfadens „Zivile Verteidigung im Land Berlin“ vom August 2025.
Die Berliner Senatskanzlei geht laut dem Dokument von höchst sensiblen Daten aus. Nach Rücksprache mit Bundesbehörden geht sie aber nicht von kritischen Informationen für die Sicherheit und Verteidigung aus. Teilweise seien aber auch Informationen über mögliche Gefahrenquellen, Betriebszeiten, Wachschutzeinrichtungen, Notfallverantwortliche oder besonders gefährdete Standorte von Behörden, Rüstungsunternehmen und anderen Einrichtungen abgeflossen.
Im Datensatz soll sich auch eine Datei mit unverschlüsselten Zugangsdaten und Passwörtern befunden haben. Diese soll knapp 6.000 Login-Daten erfasst haben, in einigen Fällen gebe es bei bestimmten Fachverfahren und weiterhin bestehenden VPN-Zugängen auch keine Zwei-Faktor-Authentifizierung. Sogar Daten von Bürgern und Unternehmen sollen in dem Bestand auftauchen. Die forensische Untersuchung dazu ist jedoch noch nicht abgeschlossen.

Berlin war nicht das erste Opfer von Rhysida

Einem internen Vermerk aus der Berliner Verwaltung zufolge kommen mit Sicherheitsfragen befasste Beamte zu der Einschätzung, dass ein „digitaler Geheimschutz (im strengen Sinne)“ in der Berliner öffentlichen Verwaltung „nicht möglich“ sei. So musste man für bestimmte klassifizierte Vorgänge offenbar weiterhin auf Papierform zugreifen.
Einer weiteren Unterlage zufolge seien Teile der IT bei den betroffenen Senatsverwaltungen nicht zur zentral verwalteten und überwachten IT-Struktur migriert worden. Diese sei beim zentralen IT-Dienstleister ITDZ Berlin angesetzt. Das konkrete technische Einfallstor ist jedoch noch nicht abschließend geklärt. Es kämen unter anderem Phishing, eine ungepatchte Software oder ein kompromittierter Fernzugang in Betracht.
Rhysida ist als international agierende Ransomware-Gruppe bekannt, die 2023 erstmals in Erscheinung getreten war. Sie stellt Schadsoftware und Infrastruktur für sogenannte Affiliates bereit, die anschließend selbst damit Angriffe ausführen. Die Gruppe stiehlt Daten und droht anschließend mit Veröffentlichung. Von Hackeraktivitäten von Rhysida betroffen waren bisher unter anderem die British Library, das Lurie Children’s Hospital in Chicago, die Stadt Columbus in Ohio oder der Hafen von Seattle.
 
 
Categories
deutschland ticker

Hacker erpressen Berlin: Gestohlene Daten könnten heute veröffentlicht werden


In Kürze:

  • Hackergruppe Rhysida droht mit der Veröffentlichung von Daten aus dem Berliner Landesnetz.
  • Die behaupteten 5,7 Terabyte sind bislang nicht behördlich bestätigt; ein Datenabfluss ist jedoch nachgewiesen.
  • Betroffen sein könnten auch personenbezogene Daten von Bürgern, Unternehmen und Landesbeschäftigten.

 
Nach dem Cyberangriff auf das Datennetz der Berliner Verwaltung könnte der Fall an diesem Freitag eine neue Stufe erreichen. Die mutmaßlichen Täter drohen mit der Veröffentlichung gestohlener Daten. Darunter könnten nach Angaben der Berliner Senatskanzlei auch personenbezogene Informationen von Beschäftigten des Landes sowie Daten von Bürgern und Unternehmen sein.
Hinter dem Erpressungsversuch steht nach eigenen Angaben die Gruppe Rhysida. Sie hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung läuft am Freitag aus.
Die Senatskanzlei hält deshalb eine anschließende Veröffentlichung für möglich. Welche Informationen sich unter den entwendeten Daten befinden, wird noch untersucht. Nach jetzigem Kenntnisstand könnten auch personenbezogene Daten von Landesbeschäftigten sowie von Bürgern und Unternehmen betroffen sein. Das geht aus der Lageeinschätzung der Berliner Senatskanzlei vom 3. September hervor.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Inzwischen ist bekannt, wie die mutmaßlichen Täter mit den erbeuteten Daten vorgehen. Nach Angaben der Senatskanzlei werden sie seit Freitag vergangener Woche im Darknet versteigert. Das Mindestgebot beträgt 30 Bitcoin. Die Versteigerung endet am heutigen Freitag. Was anschließend geschieht, ist offen. Die Landesregierung hält es für möglich, dass die Daten verkauft oder veröffentlicht werden. Eine tatsächliche Veröffentlichung war in der jüngsten Mitteilung des Senats noch nicht bestätigt.
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Mit dem Ablauf der Versteigerung richtet sich der Blick nun darauf, ob Rhysida die angekündigte Veröffentlichung tatsächlich umsetzt. Sollte dies geschehen, dürfte sich auch genauer beurteilen lassen, welche Daten die Gruppe besitzt. Die von ihr genannte Größenordnung von 5,7 Terabyte bleibt bis zu einer Bestätigung durch die Ermittlungsbehörden eine Täterangabe.
Categories
deutschland ticker

Hacker erpressen Berlin: Kein Lösegeld – gestohlene Daten veröffentlicht

Nach einem Hackerangriff auf die Berliner Senatsverwaltung haben die mutmaßlichen Täter einem Medienbericht zufolge gestohlene Daten veröffentlicht. Wie der Rundfunk Berlin-Brandenburg (RBB) am Freitag berichtete, gab die Hackergruppe Rhysida dies auf ihrer Webseite im Darknet bekannt. Nach RBB-Informationen wurden rund 1,4 Millionen Daten in mehreren Paketen zugänglich gemacht.
Die Gruppe Rhysida hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung lief am Freitag aus.
Zuvor hatte die Gruppe von der Berliner Senatsverwaltung ein millionenschweres Lösegeld gefordert. Die Summe sollte bis Freitag gezahlt werden, was jedoch nicht geschah. In der vergangenen Woche hatte der Regierende Bürgermeister Kai Wegner (CDU) bestätigt, dass Berlin nach dem Datendiebstahl erpresst werde.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Categories
deutschland ticker

Berlin-Wahl: Evers will Arbeitspflicht für Sozialleistungsempfänger


In Kürze:

  • Nach dem Rückzug von Kai Wegner führt Finanz- und Kultursenator Stefan Evers die CDU als Spitzenkandidat in die Berliner Abgeordnetenhauswahl.
  • Evers setzt auf Haushaltskonsolidierung, Bürokratieabbau sowie mehr Sauberkeit in der Hauptstadt.
  • Seine Vorschläge zu kostenlosem Schulessen und gemeinnütziger Arbeit für Leistungsbezieher stoßen auf Kritik der politischen Konkurrenz.

 
Der Wechsel des Spitzenkandidaten der CDU zur Abgeordnetenhauswahl am 20. September in Berlin hat ein zusätzliches Spannungsmoment in den Wahlkampf gebracht. Am Freitag, 10. Juli, hatte der Regierende Bürgermeister Kai Wegner erklärt, nicht mehr für eine erneute Amtszeit zur Verfügung zu stehen.
Der für Finanzen und Kultur zuständige Senator Stefan Evers wurde daraufhin vom Landesvorstand als Spitzenkandidat für die Abgeordnetenhauswahl im September bestätigt und hat nun vor, an Wegners Stelle künftig den Wahlkampf für die CDU anzuführen.

CDU durch Wegner-Affäre ins Hintertreffen geraten

Eine infratest-dimap-Umfrage von Ende Juni prognostizierte die CDU einen Absturz auf 17 Prozent, während die Linke und die Grünen sich mit 20 und 19 Prozent absetzten. Die SPD drohte mit 13 Prozent den Anschluss zu verlieren. FDP und BSW hätten danach keine Chance auf einen Einzug. Ein rot-rot-grünes Bündnis, das der aus Niedersachsen zurück nach Berlin gewechselte SPD-Spitzenkandidat Steffen Krach skeptisch sieht, hätte eine deutliche Mehrheit.
Bei der Wahl zum Berliner Abgeordnetenhaus im Februar 2023 führte die CDU mit 28,2 Prozent der Zweitstimmen, gefolgt von SPD und Grünen mit jeweils 18,4 Prozent.
Dass Wegner die vorherige Wahl klar für sich entschieden hatte, sei Krach zufolge der Hauptgrund für die Sozialdemokraten gewesen, mit der Union zu koalieren. Wegner habe dann aber das Amt des Regierenden Bürgermeisters massiv beschädigt und auch den Ruf Berlins, betonte Krach.
Nach dem Verzicht von Wegner auf eine erneute Spitzenkandidatur schließt Krach eine Zusammenarbeit mit der CDU nach der Wahl zum Abgeordnetenhaus nicht mehr aus. Mit Evers gebe es eine neue Situation und „eine Möglichkeit für die Zukunft“, sagte Krach im Berlin Playbook Podcast des Nachrichtenmagazins „POLITICO“.

Evers hofft auf Ende des „Frustmodus“ in Berlin

Nachdem der wegen der „Tennis-Affäre“ zur Belastung gewordene Wegner auf seine Wiederkandidatur verzichtet hatte, hofft die CDU nun mit Evers auf einen unbelasteten Neuanfang. Evers, der mittlerweile auch kommissarischer Landesvorsitzender der Union ist, hat am Dienstagmorgen im „RBB Inforadio“ auch einen solchen angekündigt.
Er wolle die Stadt „aus dem Frustmodus“ bringen und erklärt, Berlin solle „ein Zukunftsversprechen sein“. Jeder müsse, egal in welchem Stadtteil er aufgewachsen sei, „spüren, dass man in dieser Stadt alles werden kann“. Zu deutlich will Evers sich jedoch auch von Wegner und dessen Politik nicht abgrenzen – immerhin war er ja dessen Wahlkampfmanager und ist immer noch dessen stellvertretender Bürgermeister.
Stattdessen hebt er die Erfolge des Kabinetts hervor. So habe es der Berliner Senat geschafft, die Terminsituation in den Bürgerämtern deutlich zu verbessern. Dies solle ein Anlass für Optimismus sein, erklärte Evers weiter: „Ich will mal sagen, wenn das in so kurzer Zeit möglich ist, dann ist in den nächsten fünf Jahren noch ganz anderes möglich.“
Evers ist seit 15 Jahren Mitglied des Abgeordnetenhauses, von 2016 bis 2023 war er ehrenamtlicher Generalsekretär der Landes-CDU und seit 2023 ist er deren stellvertretender Vorsitzender.

„Zunehmende Vermüllung stoppen“ – SPD: „Schon vor drei Jahren versprochen“

Kritik übte Evers an Vorschlägen seiner politischen Mitbewerber – auch jenen vom Koalitionspartner SPD. Das kostenlose Schulessen auch für Kinder aus besserverdienenden Haushalten sei sozial nicht gerecht. Man solle „die starken Schultern auch mehr schultern lassen, damit wir für anderes auch den Raum haben“.
Evers beabsichtigt zudem, die Haushaltskonsolidierung fortzusetzen und die Schuldenpolitik zu beenden. Um Unternehmen mehr Spielraum zu verschaffen, sollen teure Vorschriften etwa beim Bauen oder beim Datenschutz rückgebaut werden. Generell müsse man in der Ausgabenpolitik wieder Prioritäten setzen.
Auch wenn Berlin „nie steril“ gewesen sei, hält Evers die „zunehmende Vermüllung“ für inakzeptabel. Die bisherige Verschärfung von Kontrollen, mehr Personal zur Durchsetzung der Regeln und drastische Bußgelder seien ein Anfang, es müsse aber noch mehr geschehen.
Konkret schlägt er vor, Empfänger von Sozialleistungen zu Reinigungsdiensten heranzuziehen. So erklärte er gegenüber dem RBB: „Ich finde, wer staatliche Leistungen erhält und arbeiten kann, sollte der Gemeinschaft auch etwas zurückgeben – zum Beispiel, indem er dabei hilft, Berlin sauber zu halten.“

Erfahrungen mit kommunaler Arbeitspflicht durchwachsen

In einigen deutschen Kommunen gibt es bereits Modellversuche mit gemeinnützigen Arbeiten. So ziehen der Saale-Orla-Kreis und Greiz in Thüringen Asylbewerber zu Tätigkeiten wie Arbeiten in Unterkünften, bei Kommunen oder sozialen Trägern heran. In Schwerin hat der Stadtrat diese auch auf Bürgergeld-Empfänger ausgeweitet. Die Erfahrungen sind bis heute jedoch durchwachsen.
Der SPD-Spitzenkandidat Krach bezeichnet die Äußerungen zur Stadtreinigung und zum kostenlosen Schulessen als „sehr populistische“ Forderungen. Gegenüber der „WELT“ äußerte er, Berlin sei „deutlich vermüllter“, als es noch vor drei Jahren gewesen sei – und das, obwohl Evers dem Müll schon vor drei Jahren den Kampf angesagt hatte.
Auch die Forderung nach Anschaffung des kostenlosen Schulessens für Kinder aus wohlhabenden Familien halte er für einen „Riesenfehler“. Zudem sei die Forderung nicht stimmig, da die CDU doch sonst zunehmende Belastungen für Besserverdiener ablehne.

Opposition sieht mit Evers keinen Neuanfang

Vertreter von Linken, Grünen und AfD sehen bei Evers ebenfalls keinen Neuanfang, sondern nur einen neuen Akteur im „System CDU“. Grüne und Linke verweisen darauf, dass Evers als Finanzsenator in Bereichen wie Soziales und Kultur massive Kürzungen mitgetragen habe. Die AfD verweist darauf, dass allein schon der Verbleib Wegners bis zum 20. September im Amt dafür sorge, dass sich wenig ändere.
Evers hingegen beschreibt sich als Vertreter eines „modernen Konservatismus“, der eine linksgrüne Regierung in Berlin verhindern wolle. Die Linkspartei, die hofft, mit Elif Eralp erstmals die Regierende Bürgermeisterin stellen zu können, wolle „mit ihrer Enteignungspolitik unsere soziale Marktwirtschaft zerstören“. Zudem habe sie ein Antisemitismusproblem und wolle die Polizei schwächen.