Categories
deutschland ticker

Hybride Bedrohungen in Deutschland nehmen laut MAD zu

Der Militärische Abschirmdienst (MAD) sieht Deutschland in einem wachsenden Ausmaß von hybrider Kriegsführung betroffen. Die hybride Bedrohungslage habe sich „weiter verschärft“, heißt es im Jahresbericht des Militärnachrichtendienstes, der am Montag veröffentlicht wurde.
So sei es im vergangenen Jahr im Bereich der hybriden Kriegsführung wiederholt zu Sabotageverdachtsfällen gekommen, „die mit hoher Wahrscheinlichkeit durch Russland initiiert worden sind“. Zu hybrider Kriegsführung gehörten auch Einflussnahme und Desinformation.
Auch das Bedrohungspotenzial durch den Einsatz sogenannter Wegwerfagenten habe „erheblich zugenommen“, konstatierte der Bericht. Diese Menschen würden zur Ausführung einfacher Aufträge im Interesse ausländischer Geheimdienste „instrumentalisiert“ und seien für diese austauschbar. Rekrutiert würden sie häufig über das Internet.

MAD warnt vor China

Der MAD verwies in dem Bericht auch auf die Rolle Chinas. Die Volksrepublik strebe einen globalen Machtanspruch an und verfolge daher einen „langfristigen Ansatz der nachrichtendienstlichen Informationsgewinnung“, heißt es im Jahresbericht.
Chinas Nachrichtendienste würden vor allem dazu eingesetzt, den „Forschungs- und Wissenschaftsvorsprung des Westens zu überwinden“ oder den eigenen Vorsprung auszubauen.
„Zumindest einige der Ausspähungen der militärischen Infrastruktur in Deutschland“ seien auch auf chinesische Nachrichtendienste zurückzuführen, etwa Drohnenüberflüge und das Eindringen in Liegenschaften der Bundeswehr.
Zugleich konstatierte der MAD intern erneut mehr Verdachtsfälle von Extremisten in der Bundeswehr – vor allem von Rechtsextremisten: 2025 seien 519 Fallbearbeitungen im Phänomenbereich Rechtsextremismus neu aufgenommen worden, heißt es im Bericht. Das sei ein Anstieg um rund 26 Prozent. (afp/red)
Categories
deutschland ticker

Dobrindt plant „Anti-Sabotage-Schutzschild“ gegen hybride Angriffe


In Kürze:

  • Bundesinnenminister Alexander Dobrindt plant ein „Anti-Sabotage-Schutzschild“ für die kritische Infrastruktur.
  • In neun strategisch wichtigen Städten sollen schnell verlegbare Anti-Drohnen-Einheiten stationiert werden.
  • Ein „Cyberdome“ mit einem engmaschigen Netz digitaler Sensoren soll Cyberangriffe frühzeitig erkennen und abfangen.
  • Auch Betreiber kritischer Infrastruktur sollen künftig mehr Befugnisse zur Drohnenabwehr erhalten.

 
Unter dem Eindruck jüngster hybrider Angriffe und Sabotageakte gegen die kritische Infrastruktur (KRITIS) will Bundesinnenminister Alexander Dobrindt ein weiteres umfassendes Sicherheitspaket vorlegen. Anlass für die Ankündigung eines „Anti-Sabotage-Schutzschildes“ ist der gescheiterte Sprengstoff-Drohnenanschlag auf dem Flughafen Leipzig/Halle Anfang August. Die Bundesregierung macht Russland für den Angriff verantwortlich, der einem Flugzeug galt, das militärische Güter in die Ukraine transportieren soll.

Dobrindt: Verdacht des „Klimaterrorismus“ bei Umspannwerken

Dazu kommen mehrere versuchte Sabotageakte gegen Umspannwerke und andere Einrichtungen der kritischen Infrastruktur allein in den vergangenen Tagen. So richteten sich am 2. September von Behörden als „systematisch“ eingeschätzte Sabotageversuche gegen das Umspannwerk Turnow-Preilack/Kraftwerk Jänschwalde (Brandenburg) und das Umspannwerk Bergheim (NRW).
An den darauffolgenden Tagen entdeckten Sicherheitsbehörden zur Sabotage geeignete Vorrichtungen an Umspannwerken in Dormagen und am Kraftwerk Weisweiler bei Aachen (NRW). In Ostsachsen wurden zudem rund zwölf Sprengvorrichtungen sichergestellt. Ein separater Polizeieinsatz am Umspannwerk Ganderkesee bei Bremen wurde dagegen durch einen offenstehenden Schaltschrank ausgelöst – ein Zusammenhang mit den Sabotageakten ist bislang nicht bestätigt. Dort, wo aktive Sabotageversuche unternommen wurden, entstand aufgrund der Robustheit der Netze kein größerer Schaden.
Mit Blick auf diese Fälle sprach Minister Dobrindt von möglichem „Klimaextremismus“ oder „Klimaterrorismus“. Derzeit findet eine europaweite Fahndung nach einem 48-Jährigen statt. Er steht im Verdacht, Bekennerschreiben im Zusammenhang mit den Sabotageversuchen verfasst zu haben.

2026 bereits Hunderte Sabotageversuche und Drohnensichtungen

Im bisherigen Laufe des Jahres 2026 hat das Bundeskriminalamt (BKA) bereits mehr als 165 Verdachtsfälle von Sabotage gegen KRITIS-Anlagen registriert. Die Übergriffe hätten sich unter anderem gegen Stromleitungen und Bahntrassen gerichtet. Auch Cyber- und Drohnenangriffe hätten sich darunter befunden.
Darüber hinaus habe es von Januar bis Ende August 747 verdächtige Drohnensichtungen gegeben. In diesem Kontext habe man insgesamt 1.068 Drohnen über KRITIS-Anlagen, militärischen Einrichtungen und Rüstungsbetrieben registriert. Minister Dobrindt bezeichnete hybride Angriffe gegenüber „BILD am Sonntag“ als „tägliche Realität“. Er sprach davon, dass diese zunehmen würden, fügte jedoch hinzu: „Wir können uns wehren und schützen.“
Das angekündigte Maßnahmenbündel soll mehrere Komponenten umfassen. In neun strategischen Städten will der Bund schnell verlegbare Anti-Drohnen-Einheiten stationieren. Die Rede ist von Frankfurt am Main, München, Hamburg, Berlin, Stuttgart, Düsseldorf, Leipzig, Hannover und Köln. Diese Maßnahme soll einen lückenlosen Schutz des Luftraums über kritischen Drehkreuzen gewährleisten.

„Cyberdome“: Dobrindt-Ministerium setzt auf Zusammenarbeit mit Israel

Speziell im Blick habe man dabei Flughäfen, Bahnhöfe und das Berliner Regierungsviertel. Die Einheiten, die das Ministerium dazu abstellen will, sollen nicht nur in der Lage sein, Drohnen abzufangen. Sie sollen auch Drohnenbomben abfangen und Sprengsätze entschärfen.
Darüber hinaus will das Ministerium die Abwehrbefugnisse erweitern. Bisher kam nur staatlichen Stellen eine Kompetenz zu, Drohnen aktiv abzuwehren. Betreiber von KRITIS-Einrichtungen wie Wasserwerken, Stromanbietern oder Rüstungsbetrieben waren bislang nur berechtigt, sie zu melden. Künftig sollen sie auch rechtliche Befugnisse erhalten, selbst dagegen vorzugehen.
Ein weiterer Kernbereich des geplanten „Anti-Sabotage-Schutzschildes“ soll auch „Cyberdome“ sein. Dabei handelt es sich um ein engmaschiges digitales Sensornetzwerk, das Hackerangriffe frühzeitig erkennen und aktiv abfangen soll. Vorbild und enger Kooperationspartner in diesem Bereich soll Israel sein, das als Vorreiter im Bereich der Cyberabwehr gilt.

KI soll auf Bahnhöfen Waffen und „verdächtiges Verhalten“ erkennen

Israel soll dabei Erfahrung und Technologie bereitstellen. Zu dieser sollen KI-basierte Frühwarnsysteme gehören, die Angriffe erkennen können, bevor Schaden eintreten kann. Im Januar 2026 hatte es mit „Blue Horizon“ bereits eine gemeinsame Übung für den Ernstfall gegeben.
Bei „Cyberdome“ handelt es sich dem Bundesministerium des Innern (BMI) zufolge nicht um ein einzelnes technisches Produkt. Vielmehr stellt es ein Verteidigungskonzept dar, das unterschiedliche Datenquellen zusammenführt. So sammelt das System Informationen aus Netzwerken von Behörden, KRITIS-Betreibern und Sicherheitsbehörden. KI soll diese in Echtzeit analysieren, Schwachstellen, Anomalien und laufende Angriffe identifizieren und Sicherheitsverantwortliche proaktiv warnen.
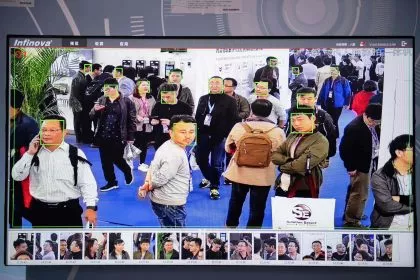
Das Bundesinnenministerium plant darüber hinaus auch an sensiblen Orten wie Bahnhöfen den verstärkten Einsatz von Künstlicher-Intelligenz(KI)-gestützten Technologien, biometrischer Gesichtserkennung und Videoüberwachung. Diese sollen ebenfalls der Identifizierung potenzieller Saboteure dienen. Die KI soll dabei insbesondere in der Lage sein, Waffen oder „verdächtiges Verhalten“ frühzeitig zu erkennen.
Categories
gesellschaft ticker

Zwölf Sprengsätze in Sachsen – Verbindung zu anderen Fällen wird geprüft

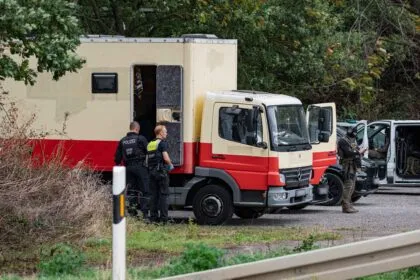
Nach den Anschlägen auf Umspannwerke in Brandenburg und Nordrhein-Westfalen sind auch in Sachsen an zwei Umspannwerken insgesamt zwölf Sprengstoffvorrichtungen entdeckt worden.
Generalstaatsanwaltschaft Dresden, Landeskriminalamt Sachsen und Polizeidirektion Görlitz teilten am Samstag mit, es werde eine Verbindung zu den Ermittlungsverfahren in Brandenburg und Nordrhein-Westfalen geprüft.
Grund sei ein in einem Bekennerschreiben des Verdächtigen aus Gevelsberg erwähnter Tatort sowie die Art der Sprengvorrichtungen.

Zwölf Vorrichtungen entdeckt

Acht Sprengsätze wurden den Angaben zufolge am Freitag südlich des Umspannwerks Bärwalde nahe Lippen entdeckt, vier östlich des Umspannwerks Graustein nahe Schleife. Es handle sich um selbst hergestellte Sprengvorrichtungen.
Sie sollten Schäden an den elektrischen Hochspannungsleitungen durch einen Kurzschluss herbeiführen. Ermittelt werde wegen des Verdachts des Herbeiführens einer Sprengstoffexplosion in Tateinheit mit versuchter Störung öffentlicher Betriebe und versuchter verfassungsfeindlicher Sabotage.

Spezialkräfte entschärfen Sprengsätze

Spezialkräfte des Landeskriminalamtes Sachsen entschärften die Vorrichtungen und stellten sie zur weiteren Untersuchung sicher, wie Staatsanwaltschaft und Polizei weiter mitteilten. Zudem untersuchten Kriminaltechniker die Tatorte.
Im Zuge der Arbeiten vor Ort mussten demnach die Hochspannungsleitungen kurzzeitig stromfrei geschaltet werden. Zu einem tatsächlichen Schaden oder Beeinträchtigungen der Stromversorgung kam es aber nicht. Es besteht keine Gefahrenlage für die Bevölkerung.
Polizeikräfte suchten an der elektrischen Infrastruktur „vorsorglich“ nach weiteren Sprengvorrichtungen.

Ermittler prüfen Zusammenhang

Am Dienstag waren Anschläge auf Umspannwerke bei Jänschwalde in Brandenburg und Bergheim in Nordrhein-Westfalen verübt worden. Weitere verdächtige Vorrichtungen wurden später in Dormagen und Weisweiler entdeckt.
Nach Angaben von Polizei und Netzbetreibern wurde dabei mit pyrotechnischen Geschossen leitfähiges Material in Hochspannungsleitungen geschossen, um Kurzschlüsse zu verursachen. In der Umgebung wurden Abschussvorrichtungen gefunden.
Die Polizei fahndet nach einem 48-jährigen aus Gevelsberg in Nordrhein-Westfalen, der nach Angaben von Bundesinnenminister Alexander Dobrindt (CSU) und Landesinnenminister Herbert Reul (CDU) zwei als authentisch eingeschätzte Bekennerschreiben samt Täterwissen hinterließ.
In den Schreiben begründete er die Anschläge demnach mit Kritik an der Energieerzeugung mit fossilen Brennstoffen. Dobrindt sagte, er gehe von einem Fall von „Klimaextremismus“ aus. (afp/red)
Categories
deutschland ticker

4. September: BSW-Austritte in Thüringen | Stromnetz-Sabotage | VW will weitere 50.000 Stellen abbauen

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

BSW-Austritte in Thüringen

Der Konflikt zwischen der BSW-Gründerin Wagenknecht und dem Landesverband Thüringen ist eskaliert. In dieser Woche haben 13 der 15 BSW-Landtagsabgeordneten der Partei den Rücken gekehrt, allein heute kündigten neun ihren Austritt an. BSW-Landeschef Gernot Süßmuth trat zurück. Damit gerät Deutschlands einzige Brombeer-Koalition aus CDU, BSW und SPD in Thüringen ins Schlingern.

Stromnetz-Sabotage

An einem Umspannwerk in Dormagen, Nordrhein-Westfalen, entdeckte ein Spaziergänger einen verdächtigen Gegenstand. Die Polizei geht von Sabotage aus und hat ein Bekennerschreiben gefunden, das Verbindungen zu Vorfällen in Bergheim und Jänschwalde herstellt. Die Untersuchungen laufen, weitere Anlagen werden geprüft.

VW will weitere 50.000 Stellen abbauen

Volkswagen plant bis 2030 den Abbau von weiteren rund 50.000 Stellen – zusätzlich zu den bereits vereinbarten 50.000. Grund hierfür sind unter anderem Überkapazitäten in Europa von rund 500.000 Fahrzeugen. Für die Standorte Emden, Zwickau, Hannover und Neckarsulm fehlen ab 2031 die Perspektiven. Werksschließungen sind bislang jedoch nicht beschlossen.

Wahlausschluss von AfD-Kandidaten

Das Oberverwaltungsgericht Lüneburg hat den Ausschluss von drei Direktkandidaten der AfD von der niedersächsischen Kommunalwahl am 13. September endgültig bestätigt. Unter ihnen ist der stellvertretende Landesvorsitzende Stephan Bothe. Grund hierfür sind Zweifel an ihrer Verfassungstreue. Die Beschlüsse sind unanfechtbar.

Live-Sendung zur Langtagswahl in Sachsen-Anhalt

Epoch Times ist für Sie bei der mit Spannung erwarteten Landtagswahl in Sachsen-Anhalt dabei: Live-Schalten von Wahlpartys, Reporter vor Ort, exklusive Interviews mit Spitzenkandidaten Sven Schulze und Ulrich Siegmund sowie Einschätzungen zu Ergebnis und Regierungsbildung. Freuen Sie sich auf unsere Live-Sendung am Sonntag, dem 6. September, ab 17:00 Uhr.
 
Categories
deutschland etplus gesellschaft ticker

Anschläge auf Umspannwerke – einfache Mittel, große Wirkung?


In Kürze:

  • Binnen 24 Stunden erfolgten zwei Angriffe auf Umspannwerke nahe den größten Kraftwerken in Deutschland.
  • Die unmittelbaren Auswirkungen für die Stromversorgung hielten sich in Grenzen
  • Die Anschläge passen in ein größeres Muster, innerhalb und außerhalb Deutschlands.
  • Ihre oft abgeschiedene Lage und wichtige Rolle im Stromnetz machen Umspannwerke zu einfachen Zielen mit potenziell großer Wirkung.
  • Sie besser zu schützen, ist keine einfache Aufgabe – und kann Anschläge auf das Stromnetz nicht verhindern.

 
Bei eisigen Temperaturen wurde am 3. Januar im Südwesten Berlins ein Anschlag auf die Stromversorgung der deutschen Hauptstadt verübten. Mehrere Tage lang mussten etwa 45.000 Haushalte und mehr als 2.200 Betriebe ohne Strom ausharren. Die Berliner Polizei und das BKA haben Spekulationen zurückgewiesen, dass Russland hinter dem Anschlag auf die Berliner Stromversorgung stecken könnte. Sie waren sich aufgrund eines Bekennerschreibens im Internet sicher: Es waren Linksterroristen.
Mehr Glück hatten die Bürger von Reutlingen in Baden-Württemberg Anfang Juni. Dort kam es zu einem Brand in einem Umspannwerk, der einen großflächigen Stromausfall auslöste, aber zumindest musste niemand frieren. Die Ermittlungsbehörden gehen von Brandstiftung aus, da die Täter auf das Gelände eingedrungen und Autoreifen als Brandmittel eingesetzt hatten.
Nach den Vorfällen wurden Stimmen aus Politik und Wirtschaft laut, endlich die kritische Infrastruktur – auch KRITIS genannt – hierzulande besser abzusichern. Doch die Politik ist nicht in der Lage, so rasch auf die Bedrohungen der kritischen Infrastruktur zu reagieren, wie es nötig wäre.

Es gibt Anschlagsmuster

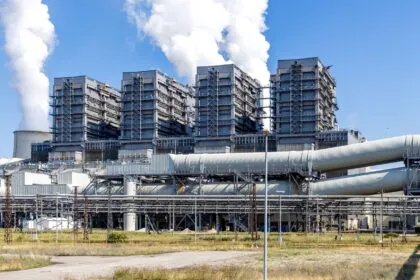
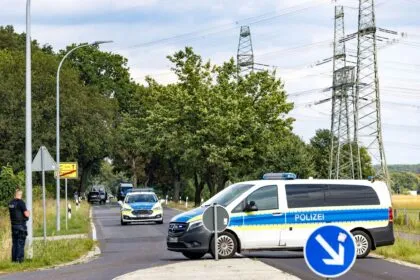
Zwei Monate später gab es nun erneut zwei Anschläge binnen 24 Stunden: Am 1. September wurde das Umspannwerk Turnow/Preilack in der Nähe des Braunkohlekraftwerks Jänschwalde in Südbrandenburg angegriffen. In der Folge musste ein 500-Megawatt-Block abgeschaltet werden. Der brandenburgische Innenminister Jan Redmann (CDU) glaubt dennoch, das Bundesland sei „glimpflich“ davongekommen“.
IEA: Verbrauch von Kohle erreicht 2022 weltweit neuen Höchstwert

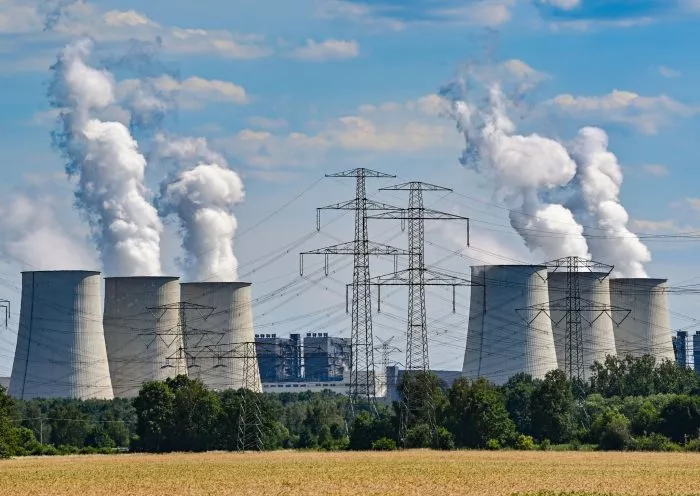
Wasserdampf steigt aus den Kühltürmen des Braunkohlekraftwerks Jänschwalde. Die Anlage ist das viertgrößte Kraftwerk Deutschlands.

Foto: Patrick Pleul/dpa

Wie lokalen Medien zu entnehmen ist, fanden die Einsatzkräfte vor Ort mehrere Vorrichtungen für mit Sprengstoff bestückte Raketen. Laut Innenminister Redmann hätten unbekannte Täter gegen 7.30 Uhr – also bereits bei vollem Tageslicht – versucht, „leitfähiges Material in die Höchstspannungsleitungen“ zu schießen. Dies sei in einigen Fällen gelungen. Dennoch sei es zu keinem Stromausfall gekommen. Die Ermittlungen dauern an.
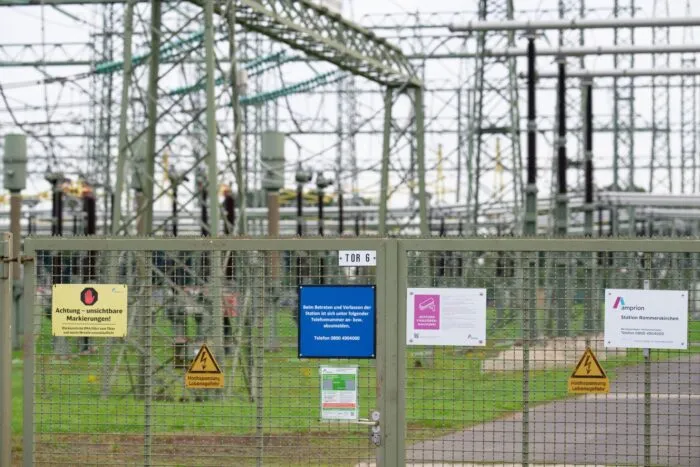
Tags darauf, am 2. September, gleiches Anschlagsmuster auf das Umspannwerk Rommerskirchen bei Bergheim im nordrhein-westfälischen Braunkohlegebiet. Deshalb sprach Redmann laut „Märkischer Allgemeine“ von „Anzeichen auf koordinierten Angriff“ zwischen beiden Anschlägen. Der CDU-Politiker möchte, dass nun der Generalbundesanwalt den Fall übernehmen. Betroffen waren dort die Braunkohlekraftwerke Neurath und Niederaußem. Zusammen mit Jänschwalde sind sie drei der vier größten Kraftwerke Deutschlands.

„Wer da ran geht, greift unser Land an.“

Der nordrhein-westfälische Innenminister Herbert Reul (CDU) informierte am 2. September darüber, dass zum Anschlag in Bergheim „in zwei Richtungen“ ermittelt werde: zu „fremdstaatlich gelenkte Sabotage und Linksextremismus“. Beides könne derzeit nicht ausgeschlossen werden. Reul gab sich demzufolge überzeugt: Das war kein kaputter Schalter, das war Absicht, das war eine Straftat. Wer da ran geht, greift unser Land an.“
Gregor Golland, innenpolitischer Sprecher der CDU-Landtagsfraktion und Abgeordneter aus dem nahegelegenen Brühl, zeigte sich ebenso alarmiert: „Der mutmaßliche Anschlag auf das Stromnetz in Bergheim zeigt auf dramatische Weise, dass die Bedrohungen und Attacken auf unser Land näher kommen und konkreter werden“, sagte er dem Kölner Stadtanzeiger. Golland forderte deshalb: „Linksextremisten oder russische Saboteure könnten dafür infrage kommen. Unsere Antwort muss entschlossen, wirksam und klar sein: mehr Befugnisse für die Sicherheitsbehörden, technische Maßnahmen wie Drohnenabwehr und konsequente Strafverfolgung.“
Der SPD-Lokalpolitiker Torsten Rekewitz aus Bergheim fragte, „wie überhaupt jemand auf das Gelände in Bergheim gelangen konnte. Das darf nicht mehr möglich sein.“

Wozu bedarf es Umspannwerke?

Das Stromnetz ist im Wesentlichen aufgeteilt in vier Bereiche. An der Spitze stehen die sogenannten Übertragungsnetze, die auf Höchstspannungsebene – die höchste Spannung im europäischen Verbundnetz beträgt 380 Kilovolt – überregionale Verbindungen herstellen. Insgesamt umfassen diese Netze in Deutschland rund 37.000 Kilometer Länge. Ein Kilovolt entspricht 1000 Volt. Volt ist die Maßeinheit für die elektrische Spannung. Sie gibt an, mit wie viel Kraft der Strom über eine Leitung schickt wird. Je höher die Spannung ist, desto geringer sind die Transportverluste.
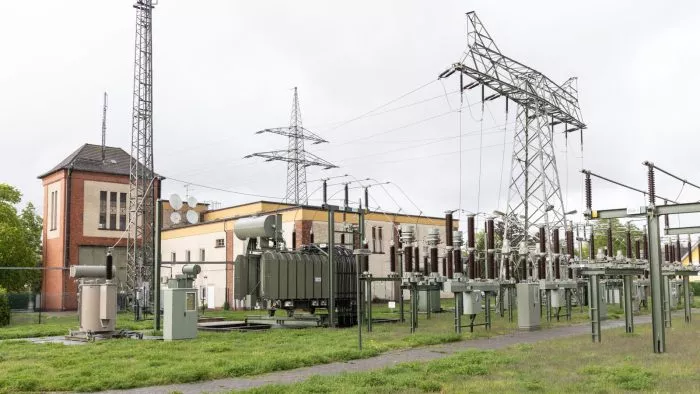
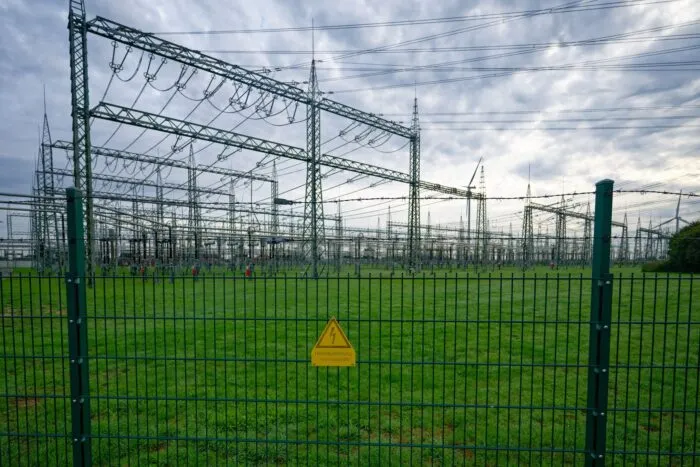
Damit der Strom zu Hause genutzt werden kann, braucht es eine niedrigere Spannung. Sie muss also schrittweise reduziert werden. Diese Aufgabe übernehmen Umspannwerke wie die in Preilack und Bergheim. Sie verbinden die Übertragungsnetze zunächst mit Verteilnetzen, die auf rund 94.000 Kilometer mit Hochspannung zwischen 60 und 220 Kilovolt arbeiten. Außerdem nehmen sie Strom aus erneuerbaren Energien auf. Sie bilden also einen Stromknotenpunkt. Meist stehen sie praktischerweise in der Nähe von Kraftwerken, um den erzeugten Strom direkt aufnehmen und weiterverteilen zu können.
An die oberste Spannungsebene schließen sich etwa 520.000 Kilometer Mittelspannungsnetze zwischen 6 und 60 Kilovolt an. Erst danach erfolgt die Umwandlung auf Niedrigspannung von 230 bis 400 Volt, die letztlich zu den Verbrauchern gelangt. Diese letzte Spannungsebene umfasst nochmals rund 1,2 Millionen Kilometer Stromleitung allein in Deutschland.
Oranienburg schaltet ein: Neue Stromanschlüsse wieder erlaubt

Das Umspannwerk Oranienburg. Hier wird Strom aus dem regionalen Mittelspannungsnetz in Niedrigspannung umgewandelt, der über das lokale Netz zu den Verbrauchen gelangt.

Foto: Matthias Kehrein/Epoch Times

Für die Höchstspannungsebene gibt es in Deutschland laut einem der größten europäischen Netzbetreiber, das baden-württembergischen EnBW, rund 300 Umspannwerke. Hinzu kämen „mehrere tausend“ Umspannwerke und Trafostationen, die die elektrische Energie von der Hoch- über die Mittel- in die Niederspannung transformieren. „Um sie kümmern sich mehrere hundert Verteilnetzbetreiber“, gibt EnBW bekannt.

Warum werden Umspannwerke angegriffen?

Angriffe auf Umspannwerke und die Strominfrastruktur bieten für Attentäter aus mehreren Gründen ein lohnendes Ziel. Wie in Berlin Anfang des Jahres vorgeführt, kann ein erfolgreicher Anschlag auf einen Schlag Zehntausende Haushalte, Krankenhäuser, Ampelanlagen und die Telekommunikation lahmlegen. Im Industriebereich können Millionenschäden hervorgerufen werden. Ein prominentes Beispiel dafür war der Anschlag auf einen Strommast für die Stromversorgung des Tesla-Werks in Grünheide in Brandenburg im März 2024. Damals bekannten sich Linksextremisten zu der Tat: „Wir haben heute Tesla sabotiert“.
Sabotageakte auf die Energieversorgung haben außerdem das Ziel, das Vertrauen der Bevölkerung in den Staat und seine Fähigkeit, Grundbedürfnisse zu schützen, zu erschüttern. Gerade vor den nun im September anstehenden drei Landtagswahlen in Ostdeutschland könnten die Attentäter mit ihren Anschlägen auch das politische Motiv verbinden, auf die Wahlen psychologisch Einfluss zu nehmen.
Von linksextremistischen Tätern ist zudem bekannt, dass sie KRITIS angreifen, um das ihrer Meinung nach „kapitalistische System“ und Großkonzerne wie Tesla zu erschüttern. Dabei helfen ihnen die lokalen Umstände:
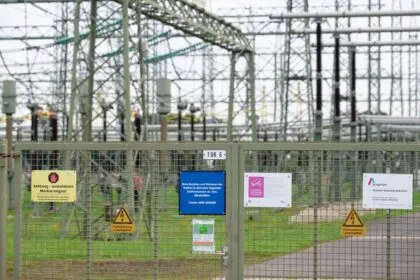
Umspannwerke und Hochspannungsleitungen liegen zumeist abseits von Städten in ungeschützter Natur. Bislang sind sie oft nur von einfachen Maschendrahtzäunen umgeben, die niemanden wirklich aufhalten können. Sicherheitspersonal befindet sich in der Regel lediglich an den Eingängen zu den Anlagen. Wie alle bisherigen Anschläge zeigen: Es bedarf lediglich einfacher sprengstofftechnischer Mittel um eine große Wirkung zu erzielen.

Sollte Anschlag in Italien Deutschland treffen?

Doch Deutschland ist nicht das alleinige Ziel von Attentätern. Am 25. März wurde im italienischen Friaul auf einem Strommast und eine Stromleitung ein Sabotageanschlag verübt. Dies führte dazu, dass die Pumpstation der TAL-Siot-Pipeline tagelang ausfiel. Dabei handelt es sich um eine zentrale Erdöl-Pipeline, die Rohöl vom Hafen im italienischen Triest über Österreich bis nach Deutschland transportiert.
Wie der italienische Rundfunk RAI berichtete, könnte es sich bei diesem Anschlag um eine „gezielten Sabotage“ gegen die deutsche Energieversorgung gehandelt haben. Denn wichtige Raffinerien wie Miro und Bayernoil hätten aufgrund der Unterbrechung mehrere Tage lang auf ihre strategischen Reserven zurückgreifen müssen.
In Österreich wurde der Fall – anders als in Deutschland – von der Politik aufgegriffen. Paul Hammerl, Energiehändler und Abgeordneter der oppositionellen FPÖ im Parlament in Wien, wollte von den Ministerienn des Inneren, der Verteidigung und der Wirtschaft wissen, was die Regierung zum Schutz der TAL unternehme, da „90 Prozent des österreichischen Bedarfs an Mineralöl“ über diese Pipeline ins Land geliefert würden.

„Eines der sichersten Stromnetze der Welt“

Den Attentätern auf Stromversorgungsanlagen geht es in letzter Konsequenz also nicht nur um das Hervorrufen von Stromausfällen, sondern um die Folgen. Ralph Tiesler, Präsident des deutschen Bundesamtes für Bevölkerungsschutz und Katastrophenhilfe, mahnte deshalb am 19. Mai an, dass Deutschland „krisenfester“ werden müsste.
Die Energie Baden-Württemberg AG (EnBW) erklärte nach dem Anschlag in Berlin: „Der Vorfall unterstreicht […] die Notwendigkeit einer erhöhten Resilienz gegenüber gezielter Sabotage an kritischen Leitungswegen.“ EnBW zählt zu den größten Energieversorgungs- und Infrastrukturunternehmen in Europa.
Die Bundesregierung betont ihrerseits, Deutschland habe „eines der sichersten Stromnetze der Welt – dank zahlreicher Sicherungsmechanismen“. Unter anderem stelle das sogenannte „n-1-Prinzip“ sicher, „dass der Strom beim Ausfall einer Leitung auf einem anderen Weg fließen kann und das Stromnetz weiter funktioniert.“ Das „n“ steht für die Gesamtheit der im Betrieb befindlichen Betriebsmittel, während die „-1“ den Ausfall genau eines dieser Elemente beschreibt.

Schutz aller Strommasten „unmöglich“

In Deutschland regelt seit dem 17. März das sogenannte „Dachgesetz zu kritischen Infrastrukturen“ (KRITISDachG) den Schutz für Stromleitungen, Pipelines und ähnlichem. Der Verfassungsschutz definiert KRITIS folgendermaßen: „Damit sind Anlagen, Systeme und Organisationen gemeint, die eine wichtige Bedeutung für die Aufrechterhaltung gesellschaftlicher Funktionen haben. Deren Ausfall hätte erhebliche Auswirkungen auf das Gemeinwesen, zum Beispiel in Form von Versorgungsengpässen und Gefährdung der öffentlichen Sicherheit.“
Damit wurde die sogenannte CER-Richtlinie der EU über die Resilienz kritischer Einrichtungen in nationales Recht übertragen. Das Gesetz regelt Mindestanforderungen für Schutzmaßnahmen, die Betreiber von kritischer Infrastruktur umsetzen müssen. Unter anderem müssen sie Risikoanalysen für ihre Anlagen erstellen. Zugleich schränkt das Bundesministerium für Wirtschaft und Energie ein: „Das deutsche Stromnetz hat eine Länge von über 1,8 Millionen Kilometern. Es ist also unmöglich, jeden Strommast zu schützen. Anschläge auf Strommasten können nicht generell verhindert werden.“
Johannes Rundfeldt, Sicherheitsexperte und Sprecher der AG KRITIS äußerte sich nach dem Anschlag in Berlin zu den Schwachstellen: Weil nicht alle Stromanlagen geschützt werden könnten, müssten nach Meinung Rundfeldts die Netze so gebaut werden, „dass, selbst wenn eine einzelne Störung an einer einzelnen Stelle auftritt, diese Störung nicht zum Versorgungsausfall wird“. Außerdem könnten die Stromnetzbetreiber mittels Kameras und Alarmanlagen sowie einem Wachschutz einen besseren Schutz bewirken.
Seiner Meinung nach müsste es grundsätzlich eine „zweite Leitung“ geben, über die der Strom fließen kann. „Die gab es in Berlin sogar, aber blöderweise über die gleiche Strombrücke. Als es da gebrannt hat, sind beide ausgefallen“, erklärte Rundfeldt. Für manche Teile des Stromnetzes sei eine doppelte Leitungsführung bereits Pflicht, „aber eben nicht für alle.“ Das sei der Schwachpunkt gewesen, den die Saboteure in Berlin ausgenutzt hätten.
Categories
deutschland etplus ticker

Wer steckt hinter der Sabotage? GdP-Chef Roßkopf im Interview

Nach den Sabotageakten an der Strominfrastruktur in Brandenburg und Nordrhein-Westfalen stehen die Sicherheitsbehörden wiederholt vor der Frage, wie verwundbar die kritische Infrastruktur in Deutschland tatsächlich ist.
Am Umspannwerk Preilack nahe dem Braunkohlekraftwerk Jänschwalde in Brandenburg wurden am Dienstag, 1. September, zahlreiche selbst gebaute Flugkörper entdeckt, die Kurzschlüsse in Höchstspannungsleitungen ausgelöst haben. Die Ermittler prüfen unter anderem den Verdacht einer verfassungsfeindlichen beziehungsweise terroristischen Sabotage.
Auch am Umspannwerk in Bergheim in der Nähe des Braunkohlekraftwerks Niederaußem in NRW gehen die Behörden von einer vorsätzlichen Tat aus.
Insgesamt mussten mehrere Kraftwerksblöcke vom Netz genommen werden; die allgemeine Stromversorgung blieb jedoch gewährleistet.
Die Vorfälle werfen grundsätzliche Fragen zur Sicherheit kritischer Infrastruktur auf: Wer könnte hinter solchen Angriffen stecken? Handelt es sich um Einzeltäter, extremistische Gruppen oder möglicherweise um ausländische Akteure? Und wie gut sind Polizei und Betreiber auf solche Szenarien vorbereitet?
Hinzu kommt eine Explosion am Augsburger Hauptbahnhof am Mittwoch, durch die der Zugverkehr zeitweise zum Erliegen kam. Auch hier laufen die Ermittlungen in verschiedene Richtungen.
Über die aktuelle Gefährdungslage, mögliche Hintergründe der Vorfälle und die Konsequenzen für den Schutz kritischer Infrastruktur hat Epoch Times mit Andreas Roßkopf gesprochen. Er ist Vorsitzender der Gewerkschaft der Polizei für den Bereich Bundespolizei und Zoll.
Herr Roßkopf, heute Morgen gab es eine Explosion nahe dem Augsburger Hauptbahnhof, die den Zugverkehr zum Erliegen brachte. Wie ordnen Sie den Vorfall ein? Und was passiert nun polizeitechnisch?
Ja, tatsächlich. Mit Augsburg haben wir auch wieder einmal erlebt, wie schnell Gefahrensituationen entstehen können. Wir haben eine Explosion am Augsburger Hauptbahnhof erlebt. Nach dem, was man jetzt so mitbekommt und hört, handelt es sich wohl um eine Art Handgranate, die dort gezündet worden ist.
Die Ermittlungen laufen in alle Richtungen, und ich meine das auch tatsächlich so: von einem Anschlag auf dem Bahnhof, auf die kritische Infrastruktur an sich, durch Extremisten oder vielleicht sogar staatliche […] Organisationen bis hin zu einem möglichen Anschlagsszenario gegenüber dem Juwelier, weil es ja direkt vor einem Juweliergeschäft war.
All das wird gerade ermittelt, und da bleibt abzuwarten, ob und wie wir in welche Richtungen tätig werden müssen.
Für uns als Bundespolizei, insbesondere für den Bahnhof, heißt es ganz konkret: Wir brauchen jetzt sehr dringend die KI-unterstützte Kameraüberwachung, für die wir seit Jahren kämpfen. Warum? Eine durch KI unterstützte Kameratechnik hat die Möglichkeit, Auffälligkeiten im Bewegungsbild zu erkennen und diese dann letztendlich auch durch Warnsysteme an die Sicherheitsbehörden, an die Bundespolizei, zu übermitteln, sodass unsere Kollegen sehr schnell vor Ort, vielleicht auch schon im besten Fall im Vorfeld, einschreiten können.
Müssen sich die Bürger jetzt Sorgen machen? Es gab ja im Bereich der Bahnhöfe immer mal wieder Vorfälle, Messerangriffe und verschiedene andere Sachen.
Ja, tatsächlich. Bahnhöfe sind kritische Infrastruktur und dadurch natürlich unter einem besonderen Augenmerk der Sicherheitsbehörden. Die Bundespolizei ist mit über 6.000 Kolleginnen und Kollegen an den Bahnhöfen vertreten und sorgt für Sicherheit.
Da hat sich in den letzten Jahren auch schon sehr viel getan: sowohl bei der Kameraüberwachung an sich als auch bei der personellen Aufstellung und bei den, so banal es klingt, Dingen wie der Ausleuchtung der Bahnhöfe, also dass keine dunklen Ecken mehr vor Ort entstehen.
Das heißt, all das sind Maßnahmen, die schon ergriffen wurden und die jetzt vorangebracht werden müssen, wie ich sagte, im besten Fall durch KI-Unterstützung.
Und natürlich müssen wir uns jetzt alle auch Gedanken machen, auch die Sicherheitsbehörden: Wie können wir noch mehr für Sicherheit sorgen? Bedarf es bestimmter Zugangsrechte zu den Zügen, zum Beispiel nur mit gültigem Ticket? Auch das Alkoholverbot, das die Bahn jetzt gerade letztendlich ausweitet, ist eine Maßnahme, die da greifen kann, denn viele Straftaten geschehen auch unter Alkoholeinfluss.
Und wir müssen uns Gedanken machen, wie wir mit unseren Geheim- und Inlandsdiensten noch mehr terroristische Vereinigungen überwachen können, um letztendlich auch im Vorfeld schon tätig werden zu können.
Zudem gab es ja gestern zwei Anschläge auf Umspannwerke nahe angrenzender Braunkohlekraftwerke, die zu Abschaltungen von Kraftwerksblöcken und somit zu Stromproduktionsausfällen führten. Wie ordnen Sie diese Vorfälle ein und was passiert in diesen Fällen nun polizeitechnisch?
Aus unserer Sicht in der ersten Bewertung – und mehr ist es im Moment noch nicht – müssen wir die Ermittlungsergebnisse abwarten. Wir stellen aber fest, dass es sich mit hoher Wahrscheinlichkeit um ganz gezielte Sabotageakte gegen unsere kritische Infrastruktur gehandelt hat, nämlich um die Stromversorgung in diesem Bereich lahmzulegen und damit die Versorgung der Bürgerinnen und Bürger zu beeinträchtigen.
Und das heißt: Es ist ein Alarmzeichen für uns als Sicherheitsbehörden.
Was müssen wir nun tun? Wir müssen mit den Betreibern dieser Werke an einen Tisch. Diese sind auch in der Pflicht, noch bessere Schutzmaßnahmen zu ergreifen.
Ich rede hier von Drohnenüberwachung, die jetzt dringend notwendig ist in diesem Bereich. Ich rede auch hier wieder von Kameratechnik, die noch viel intensiver installiert werden muss. Ich rede von privaten Sicherheitsdiensten, welche diese Betreiber dann auch engagieren und anstellen müssen, um im Streifendienst diese Räume zu überwachen.
All das muss jetzt angegangen werden. Da müssen wir uns Gedanken machen.
Für uns als Polizeibehörden heißt es: Wir brauchen mehr Überwachungsmöglichkeiten im Bereich extremistischer Organisationen, wenn es denn jetzt auch welche waren. Das wissen wir noch nicht.
Wir brauchen mehr rechtliche Handhabe, auch Überprüfungen von Menschen durchzuführen, die sich an solchen Orten aufhalten, um festzustellen, welche Absichten diese Menschen dort haben.
Es ist ein Sammelsurium vieler Dinge, die jetzt angegangen werden müssen.
Und ich möchte auch deutlich erwähnen: Innenminister Dobrindt hat das deutlich erkannt. Gerade im Bereich der Drohnenabwehr wurde im letzten Dezember ein gemeinsames Drohnenabwehrzentrum in Berlin eingerichtet, wo Koordinationen laufen und Lagebilder letztendlich zusammenkommen.
Es wurde vor rund 14 Tagen ein Forschungs- und Technologiezentrum zur Drohnenabwehrtechnik und Drohnenforschung eingerichtet. Die Programme laufen. Die Innenminister sitzen jetzt sicherlich wieder an einem Tisch, um dies auch fortzusetzen.
Welche möglichen Täter sehen Sie hinter den Anschlägen auf die Umspannwerke?
Ja, das ist tatsächlich eine sehr spannende Frage. Es wird gerade noch ermittelt. Ich glaube, kein Mensch in dieser Republik weiß im Moment, wer wirklich dahintersteckt.
Aber es gibt so zwei, drei Szenarien, die man sich vorstellen kann. Sind es, wie in Leipzig, wohl ausländische Staatsmächte? Russland ist ja in Leipzig ein Thema. Die wollen da vielleicht ganz bewusst Unruhe bei uns hineinbringen und Anschläge auf die Infrastruktur verüben.
Sind es extremistische Vereinigungen, die in Deutschland tätig sind? Linksextremismus? Rechtsextremismus? Die eben auch hier ihren Unmut kundtun wollen?
Sind es letztendlich vielleicht sogar extremistische Umweltaktivisten, die eben diese Braunkohlewerke, die es jetzt betroffen hat, letztendlich auch nicht mehr in unserem Land haben wollen?
Diese Ermittlungen gehen weiter.
Für uns stellt sich im Moment klar heraus: Einzeltaten von einzelnen Tätern würden wir fast ausschließen, da der Zusammenhang, die Vorgehensweise und auch der Ort des Geschehens sehr ähnlich sind. Also müsste es unserer Meinung nach koordiniert und letztendlich auch geplant sein.
Eine Einzeltat, glauben wir, ist daher nicht anzunehmen.
Wird sich nun die Polizeiarbeit durch die Vorfälle verstärkt auf den Schutz kritischer Infrastruktur konzentrieren?
Ja, das glaube ich schon. Und ich glaube, dass wir das in den letzten Jahren und Monaten sukzessive schon hochgefahren haben. Es ist jetzt Zeit und auch die Erkenntnis da, es noch weiter zu professionalisieren. So würde ich es nennen.
Wir möchten als Beispiel anführen: Die Bahnstrecken durch die Bundesrepublik Deutschland sind auch Infrastruktur, teilweise auch kritische Infrastruktur, teilweise auch für die Versorgung.
Hier gibt es Möglichkeiten, diese Strecken mittels Drohnentechnik rund um die Uhr sogar zu überwachen. Es gibt Bewegungsmelder und Systeme, die uns zeigen, wann Personen in Bereichen sind, in denen sich vielleicht niemand aufhalten darf.
Hier müssen wir technisch noch stark aufrüsten. Das kostet Geld, aber wir sehen: Es ist notwendig.
Und ja, wir sind da in der Planung und in der Organisation. Die Sicherheitsbehörden sitzen mit den politisch Verantwortlichen an einem Tisch.
Brandenburgs Innenminister Jan Redmann will Betreibern kritischer Infrastruktur Rechte im Bereich Drohnenabwehr und Videoüberwachung verleihen, die sonst nur Polizeibehörden haben. Was halten Sie davon und wird das die Arbeit der Bundespolizei erleichtern?
Wahrscheinlich würde es die Arbeit erleichtern. Wir müssen nur sehr vorsichtig sein mit solchen Dingen.
Maßnahmen, um in die Rechte anderer Bürger einzugreifen, oder eben auch, wie Sie es angesprochen haben, Drohnenabwehrtechnik, bei der ich im schlimmsten Fall Drohnen vom Himmel holen muss – egal, ob ich sie mit Netztechnik herunterhole oder abschießen muss –, das sind Dinge, bei denen ich staatlich eingreife.
Wir vertreten ganz klar die Meinung: Das muss hoheitlich geregelt sein. Dafür müssen Hoheitsträger, also Polizeibeamte, vor Ort sein. Das muss klar geregelt sein, denn ansonsten entsteht auch ganz schnell eine Willkür.
Das heißt, diesen Vorschlag haben auch wir vernommen. Wir müssen jetzt anhören, was konkret damit gemeint ist, um dann bewerten zu können, ob es aus unserer Sicht, aus Sicht der Gewerkschaft der Polizei, zu weit geht, weil hoheitliche Rechte hier tangiert werden.
Und da müssen wir auch ganz klar eine Abgrenzung finden.
Ist denn überhaupt eine adäquate Überwachung unserer Strominfrastruktur mit Zehntausenden Kilometern Fernleitungen und mehr als 300 Umspannwerken möglich?
Ja. Ganz klare Antwort: Eine hundertprozentige Sicherheit gibt es nicht. Und Sie haben es angesprochen: Bei den Tausenden Kilometern Stromnetzen ist das schier unmöglich.
Wir müssen uns auf die Schwerpunkte konzentrieren. Die Schwerpunkte sind klar: die Umspannwerke und die Kraftwerke in Deutschland. Darauf müssen wir uns konzentrieren.
Die Strecken können wir überwachen – Hauptstrecken, zum Beispiel für große Stromleitungen, wie ich sie angeführt habe, mittels Drohnentechnik –, aber eine komplette Überwachung zu 100 Prozent, das ist schier unmöglich. In keinem Sicherheitsbereich ist das letztendlich möglich.
Und wir müssen jetzt eben schauen, wo wir Schwerpunkte setzen und wo wir mit viel Technik so viel wie möglich schützen können.
Was würden Sie Bürgern mitgeben wollen, die sich aufgrund der Anschläge große Sorgen machen?
Tatsächlich bleibt festzuhalten, auch wenn es jetzt sehr komisch klingen mag, dass die Anschläge und dann auch die Auswirkungen der Anschläge sehr gering sind.
Ich würde Bürgern raten, nicht mit Angst durch die Bundesrepublik Deutschland zu gehen. Ich würde Bürgern aber raten, mit einem offenen Auge und einem offenen Ohr durch die Republik zu gehen, Auffälligkeiten zu registrieren und sich nicht zu scheuen, lieber einmal mehr die Sicherheitsbehörden, wie die Polizei, anzurufen und mitzuteilen, dass man etwas Auffälliges bemerkt oder entdeckt hat, um dann letztlich vielleicht auch im Vorfeld schon etwas zu verhindern.
Angst zu haben und sich einschüchtern zu lassen, ist sicherlich der falsche Weg.
Und was würden Sie Betreibern von kritischer Infrastruktur raten?
Ja, man muss eines ganz klar festhalten: Die Betreiber dieser kritischen Infrastruktur sind Unternehmen, Wirtschaftsunternehmen, die Milliarden verdienen. Und genau deswegen müssen wir auch diese Unternehmen jetzt ganz klar anweisen, für mehr Schutz zu sorgen, aufzurüsten und noch sicherer zu werden.
Das ist auch die Verpflichtung dieser Betreiber für diese Anlagen. Dafür bekommen sie auch relativ viel Geld, nicht nur für die Versorgung unserer Haushalte und der Menschen, sondern auch für die Sicherstellung der Versorgung der Haushalte und der Menschen.
Und da gehört eben auch der Schutz dazu. Da müssen klare Vorschriften kommen, um das eben auch einzufordern.
Vielen Dank für das Gespräch!
Das Interview führte Erik Rusch.
Categories
deutschland ticker

2. September: Anschläge in Deutschland | Sanktionen nach Drohnenvorfall | Austritte bei Thüringer BSW

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Anschläge in Deutschland

Heute morgen explodierte eine Handgranate in der Nähe des Bahnhofs Augsburg. Zudem gab es innerhalb kurzer Zeit zwei Angriffe auf die Stromversorgung in Deutschland, erst in Brandenburg, dann in NRW. Unbekannte hatten nahe eines Umspannwerks am Kohlekraftwerk Jänschwalde versucht, eine Höchstspannungsleitung zu beschädigen. Stunden nach dem Angriff in Brandenburg kam es zu einer Störung an einem Umspannwerk bei Köln, wo wegen verfassungsfeindlicher Sabotage ermittelt wird. Landesinnenminister Jan Redmann sprach von Parallelen bei den Anschlägen an den Umspannwerken.

Sanktionen nach Drohnenvorfall

Deutschland macht Russland offiziell für den Drohnenvorfall am Flughafen Leipzig/Halle verantwortlich. Moskau hingegen beklagt mangelnde Beweise, weist die Vorwürfe zurück und kündigt Gegenmaßnahmen an. Die NATO und EU stärkten Deutschland den Rücken.

Austritte bei Thüringer BSW

Die drei BSW-Abgeordneten Stefan Wogawa, Dirk Hoffmeister und Roberto Kobelt verlassen Fraktion und Partei, behalten aber ihre Mandate. Sie gründen eine neue Partei mit dem Namen: „Deine Stimme zählt“. Ministerpräsident Mario Voigt von der CDU führt damit künftig eine Minderheitsregierung. Thüringens AfD-Fraktionschef Björn Höcke fordert Neuwahlen.

Grünes Licht für neue Gaskraftwerke

In Deutschland sollen zahlreiche neue Gaskraftwerke gebaut werden. Die EU-Kommission gab grünes Licht für die staatliche Förderung mit bis zu 35 Milliarden Euro. Ziel ist es, die Stromversorgung auch in Dunkelflauten zu sichern, also wenn weder Sonne noch Wind genügend Energie liefern. Verbraucher sollen über eine neue Umlage ab 2031 die Förderung mitfinanzieren.

IG Metall weist Werksschließungen zurück

Die Gewerkschaft IG Metall weist zurück, dass der VW-Vorstand das Aus für vier Werke in Deutschland bereits beschlossen hat. Für solche Entscheidungen sei stets die Zustimmung des Aufsichtsrats notwendig. Zuvor hatte die „Wirtschaftswoche“ berichtet, dass die Produktion in Emden, Hannover, Zwickau und Neckarsulm ab 2031 eingestellt werden könnte. Grund seien fehlende neue Aufträge.
 
Categories
ticker wirtschaft

Cyberangriffe: Firmen beobachten mehr Angriffe ausländischer Geheimdienste

Deutsche Unternehmen haben in den zurückliegenden zwölf Monaten deutlich mehr Angriffe ausländischer Geheimdienste wahrgenommen als im Jahr zuvor.
Das deckt sich mit der Einschätzung des Bundesamtes für Verfassungsschutz, das seit einigen Monaten auf eine erhöhte Gefährdung hinweist.
Nach Angaben des IT-Branchenverbands Bitkom sahen von den Unternehmen, die Sabotage, Spionage oder Diebstahl erlebt haben, 37 Prozent einen ausländischen Nachrichtendienst am Werke, nach 28 Prozent im Vorjahr.

Etwas weniger Angriffe durch kriminelle Banden

62 Prozent der Betroffenen erlebten Angriffe durch kriminelle Banden, ein Rückgang um sechs Prozentpunkte gegenüber 2025. Jeweils acht Prozent der Unternehmen erlebten Angriffe von Kunden beziehungsweise Lieferanten. Mehrfachnennungen waren möglich.
Der Branchenverband hat für seinen aktuellen Wirtschaftsschutzbericht rund 1.000 Führungskräfte und IT-Verantwortliche in diesem Frühjahr gefragt, ob ihr Unternehmen binnen eines Jahres von Diebstahl, Industriespionage oder Sabotage betroffen war oder nicht.
67 Prozent der Befragten berichteten von entsprechenden Vorfällen; weitere 29 Prozent gaben an, das eigene Unternehmen sei „vermutlich betroffen“ gewesen.

Die meisten Attacken kamen aus Russland und China

Von den Betroffenen gaben 52 Prozent an, der Angriff sei von China aus gestartet worden. In 49 Prozent der Fälle gehen die Firmen davon aus, dass sich der Angreifer in Russland aufhielt.
In den zwei Jahren zuvor war der Anteil der Führungskräfte, die einen solchen Angriff nicht mit Sicherheit erkennen, sondern lediglich vermuten konnten, mit jeweils zehn Prozent geringer gewesen.
Wohl auch deshalb ist die Schadenssumme für die deutsche Wirtschaft durch Angriffe im digitalen und analogen Raum mit mindestens 211 Milliarden Euro diesmal geringer als in den Jahren zuvor. 2025 waren es rund 289 Milliarden Euro gewesen, 2024 lag die Summe der entstandenen Schäden bei 266,6 Milliarden Euro. (dpa/red)
Categories
gesellschaft ticker

Mutmaßliche Sabotage legt Bahnverkehr bei Backnang lahm

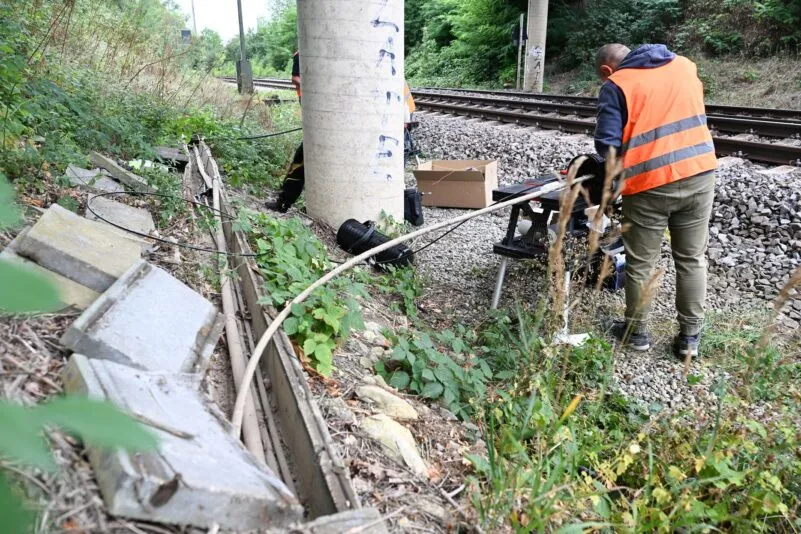
Der Betonschacht unter der Brücke ist nur schwer zu erreichen. Eine steile Böschung führt hinab in ein abgelegenes Gelände am Stadtrand von Backnang. Die Kabel verlaufen unter der Brücke hindurch über wenige Meter entlang der Bahnstrecke.
Dort sollen Unbekannte mehrere Kabel durchtrennt und damit den Zugverkehr sowie die Internet- und Telefonversorgung in Teilen der Stadt beeinträchtigt haben.
Die Polizei geht von einer mutwilligen Tat aus. Deshalb ermittelt die Fachinspektion Staatsschutz wegen des Verdachts der Sabotage. An dem Schacht seien vermutlich Werkzeugspuren gesichert worden, sagte ein Polizeisprecher in Aalen.
Zudem sei nach DNA-Spuren gesucht worden. Wer hinter der Tat steckt und welches Motiv die Unbekannten gehabt haben könnten, war zunächst offen.

Bahn: Es gab dort keine Bauarbeiten

Einen Unfall bei Bauarbeiten hält die Polizei als Ursache für den Schaden an der Strecke nordöstlich von Stuttgart für eher unwahrscheinlich. „Der erste Anschein hat nicht nach einem Bagger ausgesehen, dem das aus Versehen passiert ist“, sagte der Polizeisprecher.
„Sondern es schaut aus, als habe das jemand mutwillig durchschnitten.“ Nach Angaben einer Bahn-Sprecherin gab es auf dem betroffenen Streckenabschnitt auch keine Bauarbeiten.
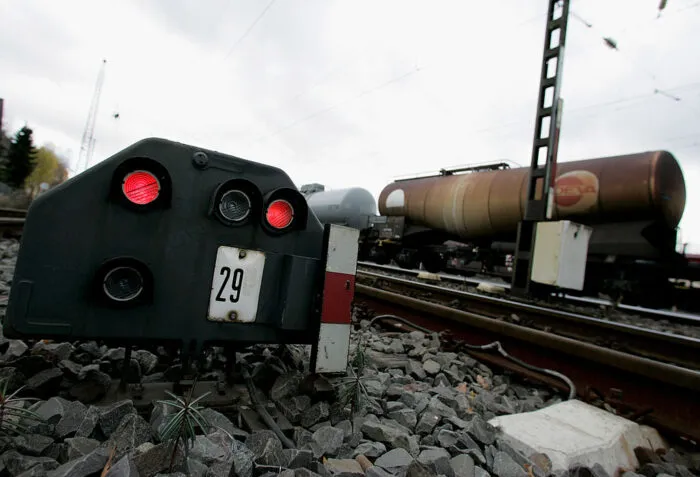
Diese wurde nach ihren Angaben am Sonntag durch eine Fehlermeldung auf den Schaden aufmerksam. Die beschädigten Kabel verursachten eine sogenannte Rotausleuchtung. Dieses Signal zeigt an, dass ein Gleisabschnitt oder eine Weiche von einem Zug besetzt oder blockiert ist – auch wenn tatsächlich kein Zug dort steht.

Beschädigte Kabel verursachten eine Rotausleuchtung: Das Signal zeigt einen belegten oder blockierten Gleisabschnitt an, obwohl dort kein Zug steht. (Symbolbild)

Foto: Ralph Orlowski/Getty Images

Reparatur in der Nacht

Der Schaden hatte nach Polizeiangaben zu Datenausfällen und Einschränkungen im Zugverkehr geführt. Auch die Internet- und Telefonversorgung in der rund 38.000 Einwohner zählenden Stadt Backnang war beeinträchtigt. Wie viele Züge betroffen waren und wie lange die Störungen insgesamt dauerten, war zunächst nicht bekannt.
Für die Reparatur der Kabel wurde die Strecke in der Nacht von Sonntag auf Montag vorübergehend gesperrt. Zwischen etwa Mitternacht und 3.30 Uhr konnten die Arbeiten an dem Betonschacht erledigt werden, teilte die Bahn mit. Nach ihren Angaben ist die Strecke inzwischen wieder frei, die Züge fahren an der betroffenen Stelle weitgehend pünktlich vorbei.

Polizei bittet um Hinweise

Die Ermittler suchen nun Menschen, die rund um die Bahnstrecke verdächtige Beobachtungen gemacht haben. Dabei geht es insbesondere um Personen oder Fahrzeuge auf den Feld- und Wanderwegen in der Nähe des Betonschachts. Auch Hinweise auf mögliche Arbeiter, die durch mitgeführtes Werkzeug aufgefallen sein könnten, könnten für die Polizei wichtig sein. (dpa/red)
Categories
ausland ticker

Spanien: Chinesisches Autowerk an Marinehafen sorgt für Sicherheitsbedenken


In Kürze:

  • Chinas SAIC plant in Spanien ein großes Werk für Elektroautos – direkt an einem wichtigen Marinehafen.
  • Spanische Sicherheitsexperten warnen vor möglichen Risiken durch Spionage, Sabotage für die militärische Infrastruktur.
  • Ein NATO-Berater mahnt Europa, strategische Abhängigkeiten durch chinesische Investitionen nicht zu unterschätzen.

 
Der staatliche chinesische Autokonzern SAIC baut seine Präsenz in Europa weiter aus. Wie „La Voz de Galicia“ im Mai berichtete, wird der Elektroautobauer in mehreren Phasen seine erste Fabrik in Europa errichten. Der Konzern plant, in einer ersten Phase etwa 200 Millionen Euro in die Standorte in Ferrol und As Pontes zu investieren.
Im Jahr 2028 sollen laut „Euractiv“ die Baumaßnahmen abgeschlossen sein.

SAIC bald Tür an Tür mit staatlichem Rüstungsriesen Navantia?

Der Standort im Außenhafen von Ferrol in der Region Galizien hat in spanischen Sicherheitskreisen Bedenken hervorgerufen. In unmittelbarer Nähe befindet sich sensible militärische Infrastruktur. Die Bucht von Ferrol ist ein bedeutender spanischer Marinestützpunkt. Schon jetzt liegen dort fünf Fregatten des Typs F-100, die regelmäßig an NATO-Einsätzen teilnehmen.
Dazu kommt der staatliche Rüstungskonzern Navantia, der unter anderem moderne Kriegsschiffe für die spanische Marine baut.
Das geplante SAIC-Gelände befindet sich an der Hafeneinfahrt und damit an einer Route, die auch spanische Marineschiffe auf dem Weg in den Atlantik nutzen.
Der Hafen von Ferrol wird sowohl militärisch als auch zivil genutzt. Im Juni hatte SAIC ein Logistikschiff entsandt, um die Infrastruktur des Hafens mit Blick auf die geplante Investition zu begutachten.

Investition in Spanien ruft Argwohn in Sicherheitskreisen hervor

Während sich die Regionalregierung über die Aussicht auf Steuereinnahmen und neue Arbeitsplätze freut, hat das spanische Institut für Strategische Studien (IEEE) Bedenken geäußert. In einem kürzlich veröffentlichten Papier warnt der vom Verteidigungsministerium finanzierte Thinktank vor wachsendem Einfluss des kommunistischen Regimes in Peking auf Europa.
Chinesische Seestreitkräfte, so heißt es darin, könnten Handelshäfen in aller Welt für Spionage und Sabotage nutzen. Außerdem sei die chinesische Präsenz an solchen Orten auch mit potenziellen militärischen Nutzungsmöglichkeiten verbunden. Der Verfasser des Papiers, Abel Romero Junquera, spricht von der Möglichkeit, „Einfluss und Kontrolle über Hafenterminals auf der ganzen Welt“ auszuüben.
Stellen des Regimes könnten die Hafeninfrastruktur auch „für Spionage und die Beschaffung von Geheimdienstinformationen“ nutzen. Ferner wäre China potenziell in einer besseren Lage, die zivilen und militärischen Aktivitäten Dritter auszuspionieren.

Sicherheitsfrage: Bleibt Spanien im Krisenfall handlungsfähig?

Gegenüber „Euractiv“ erklärte ein NATO-Sprecher, im Bündnis sei man sich Risiken dieser Art bewusst. China versuche fortlaufend, strategische Vorteile zu erlangen. Institutionelle Kooperationsvereinbarungen mit staatlich kontrollierten oder verbundenen Einrichtungen spielten dabei eine bedeutende Rolle.
Auch Spanien, so bemerkte Verteidigungs- und Sicherheitsexperte António Brás Monteiro gegenüber dem Medium, verfüge über rechtliche Mechanismen zur Überprüfung ausländischer Investitionen mit potenziell sensiblen Nebeneffekten auf kritische Infrastruktur und nationale Sicherheit. Die Herausforderung bestehe jedoch darin, die Mechanismen auf dem neuesten Stand zu halten.
Allerdings, so Monteiro, bewerteten europäische Regierungen strategische Investitionen „oft als isolierte geschäftliche Transaktionen“. Eines Tages stünden sie jedoch infolge eines kumulativen Effekts in Abhängigkeiten, die gegen sie instrumentalisiert werden könnten. Spanien müsse sich die Frage stellen:
„Wenn Europa morgen mit einer schweren Sicherheitskrise konfrontiert wäre, hätte Spanien dann weiterhin vollständige operative Freiheit über diese Infrastruktur?“

Regionalregierung stuft SAIC-Investition als „strategisches Industrieprojekt“ ein

Die galizische Regionalregierung hat das Vorhaben als „strategisches Industrieprojekt“ eingestuft und das Genehmigungsverfahren beschleunigt. Regionalpräsident Alfonso Rueda begrüßte das Vorhaben als wichtig, um der drohenden Deindustrialisierung der Region entgegenzuwirken.
Angesichts der Kritik aus Sicherheitskreisen erklärte Rueda, er sei „schockiert“ über die Berichte. Gleichzeitig lässt der Politiker der konservativen PP Zweifel an der Substanz der geäußerten Bedenken erkennen:
„Es ist ein wenig überraschend, dass zum jetzigen Zeitpunkt das größte Risiko für die nationale Sicherheit von einem Automobilwerk ausgehen soll, das sich in Ferrol ansiedeln will.“
Categories
deutschland ticker

Geheimdienste sollen zurückschlagen dürfen: Was plant die Bundesregierung?


In Kürze:

  • Das Bundeskabinett will den rund 700-seitigen Entwurf zur Reform des Nachrichtendienstrechts beraten.
  • BND und Verfassungsschutz sollen in bestimmten Gefahrenlagen künftig selbst aktiv eingreifen können.
  • Besonders umstritten sind mögliche Hackbacks und der Einsatz „kinetischer Mittel“ gegen eine fremde Macht.
  • Kritiker warnen vor weitreichenden Befugnissen und aus ihrer Sicht teilweise unklaren Eingriffsschwellen.

Über ein heikles Thema will das Bundeskabinett am Mittwoch, 12. August, beraten. Auf der Tagesordnung steht der knapp 700-seitige Referentenentwurf eines Gesetzes zur Reform des Nachrichtendienstrechts. Damit möchte die Regierung die Rolle der deutschen Geheimdienste an veränderte Bedrohungslagen anpassen und auch deren Befugnisse ausweiten. Im Fokus stehen dabei vor allem Bundesnachrichtendienst (BND) und Verfassungsschutz (BfV).
Der Entwurf ist, wie das Bundesinnenministerium selbst betont, noch nicht ressortabgestimmt. Außerdem bestehe insbesondere bezüglich einzelner besonders sensibler Elemente noch weiterer Beratungsbedarf. Unterdessen sprach der CDU-Abgeordnete und Vorsitzende des Parlamentarischen Kontrollgremiums des Bundestages, Marc Henrichmann, im Nachrichtensender „Welt TV“ davon, „Angriffsdrohnen in Russland“ oder Fabriken, die diese herstellen, „lahmlegen und ausschalten“ zu können, bevor eine solche „aufsteigt und Deutschland bedrohen kann“. Er spielt auf den Drohnenvorfall der Vorwoche am Flughafen Leipzig an. Eine russische Urheberschaft des mutmaßlichen Sabotageakts ist jedoch bislang nicht nachgewiesen.

Dienste sollen nicht mehr auf passive Rolle beschränkt bleiben

Nach geltendem Recht beschränkt sich der gesetzliche Auftrag von BND und Verfassungsschutz im Wesentlichen darauf, Nachrichten zu sammeln und auszuwerten. Sie sind als Frühwarnsystem gedacht und sollen bewusst keine exekutiven Befugnisse ausüben. Gefahrenabwehr mit Zwangs- oder Vollzugsmaßnahmen soll grundsätzlich Aufgabe der Polizei beziehungsweise der Streitkräfte bleiben.
Das Trennungsprinzip zwischen Polizei und Geheimdienst ist eine Konsequenz totalitärer Erfahrungen der deutschen Geschichte. Die Dienste sollen Informationen verdeckt erheben und auswerten dürfen. Unter engen Voraussetzungen ist es ihnen auch erlaubt, Erkenntnisse an Polizei, Staatsanwaltschaft, Bundeswehr oder andere Stellen zu übermitteln.
Bereits jetzt besitzt der BND zwar weitreichende Befugnisse im Bereich der Auslandsaufklärung. Diese reichen zum Teil auch weiter als im Inland. Das Bundesverfassungsgericht hat dies bisher nicht beanstandet, weil der Bundesnachrichtendienst keine operativen Anschlussbefugnisse besitzt.

Bund verweist auf veränderte Bedrohungslage

Nun will die Bundesregierung die Nachrichtendienste handlungsfähiger machen. Bundesinnenminister Alexander Dobrindt hatte dies unter anderem bereits anlässlich der Vorstellung des Bundes-Verfassungsschutzberichts Anfang Juli angekündigt. Die Dienste selbst hatten um eine entsprechende Anpassung ihrer Befugnisse gebeten. Sie begründeten dies mit einer veränderten Bedrohungslage. Diese umfasse nun auch Spionage, Sabotage, Cyberangriffe, Drohnen und hybride Einflussnahme.
Deshalb sollen BND und BfV künftig nicht mehr auf das Beobachten, Sammeln von Daten und Warnen beschränkt bleiben. In bestimmten Gefahrenlagen soll es ihnen gestattet sein, selbst aktiv einzugreifen. Der Entwurf spricht in diesem Kontext von „erweiterten nachrichtendienstlichen Maßnahmen“.
Die Dienste sollen künftig demnach nicht mehr nur wissen, wer Deutschland bedroht und wie Angriffe vorbereitet werden. In bestimmten Fällen sollen sie auch darauf hinwirken können, dass der Angriff nicht stattfindet. Die Nachrichtendienste sollen in diesem Sinne zu „begrenzt operativen Akteuren“ werden.

BND darf sich unter bestimmten Umständen selbst ermächtigen

Mit den Neuerungen will die Bundesregierung den bisherigen Rechtsrahmen an neue technische und sicherheitspolitische Entwicklungen anpassen. Gleichzeitig soll die neue gesetzliche Regelung den Vorgaben des Bundesverfassungsgerichts Rechnung tragen und die Kontrolle der Dienste neu ordnen. In diesem Sinne gehe es nicht nur um eine Erweiterung der Befugnisse, sondern auch um Anpassungen an Vorgaben der Rechtsprechung.
Zu den wesentlichsten Änderungen sollen jene Bestimmungen gehören, die in den Paragrafen 49ff. des Entwurfs für ein neues BND-Gesetz verankert sind. Diese betreffen sogenannte „erweiterte nachrichtendienstliche Maßnahmen“. Sie sollen dann greifen, wenn der BND im Zuge seiner nachrichtendienstlichen Auslandsaufklärung eine „spezifische Gefährdungslage“ feststellt.
Die Befugnisse des BND umfassen in einem solchen Fall auch ein „aktives Einwirken mit dem Ziel einer Abwendung oder Einschränkung dieser Gefährdung“. Sie sollen notfalls auch im Inland zum Tragen kommen – aber nur dann, wenn nur der BND selbst dazu in der Lage sein sollte oder eine rechtzeitige Befassung der eigentlich zuständigen Stellen nicht mehr als möglich erscheint.

„Besonders wichtige Rechtsgüter“ sind weit definiert

Eine spezifische Gefährdungslage soll dann vorliegen, wenn „tatsächliche Anhaltspunkte dafür bestehen“, dass eine fremde Macht „besonders gewichtige Rechtsgüter […] anhaltend und planvoll“ in besonderem Maße gefährde. Zu diesen Rechtsgütern sollen etwa Bestand oder Sicherheit der Bundesrepublik Deutschland oder internationaler Organisationen gehören, deren Mitglied das Land ist.
Aber auch verbündete Staaten, die „außenpolitische Handlungsfähigkeit der Bundesrepublik Deutschland“, die Bündnis- und Verteidigungsfähigkeit oder die freiheitliche demokratische Grundordnung sollen vom Schutzzweck umfasst sein. Gleiches gelte für „gewichtige Rechtsgüter der Allgemeinheit, deren Bedrohung die Grundlagen der Existenz der Menschen berührt, sowie Sachen von bedeutendem Wert, deren Erhaltung im öffentlichen Interesse geboten ist“ oder „das Leben, die körperliche Unversehrtheit, Freiheit und sexuelle Selbstbestimmung einer Person“.
Voraussetzung für ein eigenes Eingreifen unter bestimmten Umständen ist also die Feststellung einer qualifizierten Bedrohung. Andere zuständige Stellen dürfen nicht in der Lage sein, rechtzeitig oder ebenso wirksam zu handeln – und der Nachrichtendienst muss über besondere Fähigkeiten verfügen, die es ihm ermöglichen, der Gefahr wirksam zu begegnen. Ein Beispiel stellt dem Bundesinnenministerium zufolge dabei etwa ein laufender Cyberangriff dar.

Besonders heikel ist der Einsatz „kinetischer Mittel“

Liegen die Voraussetzungen für ein eigenes operatives Handeln vor, müsse der Präsident des BND Art und Umfang der Maßnahmen in einer Grundanordnung festlegen. Die durchgeführten Maßnahmen sind zu dokumentieren. Zudem seien das Fortbestehen der entsprechenden Gefahrenlage und die Erforderlichkeit des Eingreifens in vorgegebenen Abständen zu überprüfen.
Formal bleibt das Trennungsgebot zwischen Polizei und Geheimdienst aufrecht. Seine praktische Bedeutung wird jedoch kleiner, wenn der Nachrichtendienst selbst Gefahren abwehren darf. Als einer der heikelsten Punkte gilt der in Paragraf 129 des Entwurfs angesprochene Einsatz „kinetischer Mittel“. Gemeint sind nach der Begründung Maßnahmen, die mit einer physischen Einwirkung auf Rechtsgüter Dritter verbunden sind. Der Begriff geht damit über rein digitale Überwachungsmaßnahmen hinaus.
Im Fall von Gegenmaßnahmen stellt etwa die Störung eines Servers eine solche „kinetische Einwirkung“ dar. Allerdings sind auch andere Formen der physischen Einwirkung auf ein Ziel denkbar. Je nach konkreter Ausgestaltung können damit etwa Sabotage, Beschädigung oder andere physische Einwirkungen auf Sachziele gemeint sein.

Keine „Lizenz zum Töten“ – aber Kollateralschäden denkbar

Der Gesetzentwurf macht deutlich, dass erweiterte nachrichtendienstliche Mittel „gegen die fremde Macht zu richten“ seien, welche „für die spezifische Gefährdungslage verantwortlich“ sei. Sie dürften sich „nicht gezielt gegen Leib und Leben von Personen richten“. Zudem seien sie so durchzuführen, dass „die zu erwartenden Schäden in einem angemessenen Verhältnis zu dem Ziel der Maßnahme stehen“.
Einer Analyse der Gesellschaft für Freiheitsrechte (GFF) zufolge bedeute dies zwar, dass es keine allgemeine gesetzliche Erlaubnis gebe, Menschen im Ausland zu töten. Allerdings sei dem Wortlaut zufolge dann auch nicht automatisch jede Verletzung oder Tötung als Kollateralschaden ausgeschlossen.
Die GFF hält auch die Bedrohungsbegriffe teilweise für zu unbestimmt. Schon die genannten Qualifikationsstufen „erhebliche Bedrohung“ und „Bedrohung von herausgehobener Bedeutung“ seien schwer voneinander abzugrenzen. Es sei außerdem nicht eindeutig zu erkennen, wie konkret eine Bedrohung sein müsse, bevor aus Beobachtung aktive Gefahrenabwehr werde. Abgesehen davon sei der Umfang der als schutzwürdig qualifizierbaren Rechtsgüter erheblich.

Wenn der Gegenschlag den Falschen treffen könnte

Neben den sogenannten kinetischen Maßnahmen seien auch die möglichen Gegenmaßnahmen im digitalen Raum sehr weitreichend. Im Rahmen denkbarer Maßnahmen um zurückzuhacken, sogenannter „Hackbacks“, umfassen aktive Mittel etwa das Löschen oder Verändern von Daten ebenso wie die Umleitung von Datenströmen oder das Beeinträchtigen oder Zerstören von IT-Systemen.
Auch hier gebe es jedoch Problembereiche, die zu berücksichtigen seien. Zum einen sei bei einem Cyberangriff nicht immer zweifelsfrei feststellbar, wer tatsächlich dahinterstehe. Zum anderen könne ein Server kompromittiert und von einem Angreifer missbraucht worden sein, obwohl sein Betreiber selbst unschuldig sei. Dies zeige etwa ein Szenario, wonach ein Krankenhaus als Proxy missbraucht werde und ein virtueller Gegenschlag letztlich dessen Infrastruktur treffe.
Zudem könne aus einer digitalen Abwehrmaßnahme eine neue offensive Operation werden. Im Extremfall könne sich, so die GFF, auch heimlich in IT-Systeme inländischer Telekommunikationsanbieter hacken – was definitiv nicht mehr den Bereich des Vorgehens gegen eine „fremde Macht“ betreffe. Dies ermögliche etwa Paragraf 31 Abs. 6 Nr. 3 des Entwurfes.
Categories
ausland deutschland ticker

Nach Nordstream-Anklage: Wagenknecht drängt auf Untersuchungsausschuss


In Kürze:

  • Bundesanwaltschaft erhebt Anklage gegen Serhii K. wegen der Nord-Stream-Sprengung.
  • Wagenknecht fordert Aufklärung über eine mögliche Beteiligung staatlicher Stellen der Ukraine.
  • Das BSW verlangt einen Untersuchungsausschuss und kritisiert Grüne und Linke.
  • Über die Zulassung der Anklage entscheidet nun das Hanseatische Oberlandesgericht in Hamburg.

 
Im Zusammenhang mit der jüngst verkündeten Anklage der Bundesanwaltschaft wegen der Sprengung der Nord-Stream-Pipelines hat BSW-Gründerin Sahra Wagenknecht politische Konsequenzen gefordert. Zugleich übte sie scharfe Kritik an Linken und Grünen. Diese verhinderten aus ihrer Sicht wegen der „Brandmauer“-Politik die Einsetzung eines parlamentarischen Untersuchungsausschusses zu dem Anschlag.
In einer Erklärung fordert Wagenknecht Aufklärung darüber, ob die ukrainische Führung die Sprengung billigte. Zudem fordert sie Aufklärung darüber, über welche Erkenntnisse die Bundesregierung bereits 2022 zur Planung und Ausführung des Anschlags verfügte. Die BSW-Gründerin regte außerdem an, den ukrainischen Präsidenten Wolodymyr Selenskyj in einem möglichen Prozess als Zeugen zu laden.

Nordstream-Anschlag in internationalen Gewässern – dennoch deutsche Zuständigkeit

Wie die Bundesanwaltschaft am Donnerstag, 2. Juli, mitteilte, wurde am 30. Juni Anklage gegen den ukrainischen Staatsangehörigen Serhii K. erhoben. Die Bundesanwaltschaft strebt damit eine Hauptverhandlung vor dem Staatsschutzsenat des Hanseatischen Oberlandesgerichts Hamburg an. Die Anklagebehörde wirft K. unter anderem das Kriegsverbrechen des Angriffs auf zivile Objekte vor.
Zu den weiteren Anklagepunkten gehören unter anderem das Herbeiführen einer Sprengstoffexplosion, die Zerstörung von Bauwerken und die Störung öffentlicher Betriebe. Die Zuständigkeit der deutschen Justiz begründet die Anklagebehörde mit dem Taterfolg. Dieser sei auch in Deutschland eingetreten.
Die durch die Tat beabsichtigte Funktionsunfähigkeit der Pipelines sei auch auf deutschem Staatsgebiet wirksam geworden, weil die Leitungen dort endeten. Der Bundesgerichtshof wies eine Haftbeschwerde von Serhii K. zurück und verwies hinsichtlich der Zuständigkeit außerdem darauf, dass die Tat nach den Umständen geeignet gewesen sei, die innere Sicherheit der Bundesrepublik zu beeinträchtigen. Zudem komme dem Fall eine besondere Bedeutung zu.

Bundesanwalt geht von Planung nach Kriegsbeginn aus

K. war 2022 Offizier der ukrainischen Armee. Nach dem russischen Einmarsch in die Ukraine Ende Februar desselben Jahres entwickelte er gemeinsam mit weiteren Militärangehörigen den Plan, die Nord-Stream-Pipelines zu zerstören. Ziel sei es gewesen, die Gaslieferungen von Russland nach Deutschland dauerhaft zu unterbinden.
Damit sollten der Russischen Föderation Einnahmen aus dem Gasexport entzogen werden, die als wichtig für die Finanzierung des Krieges gelten. Tatsächlich hatte die russische Regierung die Gaslieferungen über Nord Stream im Jahr 2022 jedoch bereits weitgehend eingestellt.
Zusammen mit Berufstauchern, Skippern und Sprengstoffexperten habe K. Sabotageteams gebildet. Am 4. September 2022 sei er der Anklage zufolge mit einem gefälschten ukrainischen Reisepass über Polen nach Deutschland eingereist. Mithilfe gefälschter Ausweispapiere habe die Gruppe bei einem Unternehmen in Rostock eine hochseetaugliche Segelyacht angemietet und dort militärisch verwendbare Hochleistungssprengstoffe deponiert.

Kreml vermutete USA und Großbritannien hinter Anschlag – Brüssel eine „False Flag“

Später brach die Gruppe der Anklage zufolge in internationale Gewässer in der Nähe der dänischen Insel Bornholm auf. Bis zum 22. September 2022 brachte die Gruppe demnach mit Zeitzündern versehene Sprengsätze an den auf dem Meeresgrund verlaufenden Gaspipelines an. Diese detonierten am 26. September und richteten erhebliche Schäden an. Vor dem kriegsbedingten Ende der Energiepartnerschaft wurde rund die Hälfte des deutschen Erdgasbedarfs über das Nord-Stream-System gedeckt.
Am 21. August 2025 nahmen italienische Beamte K., gegen den ein europäischer Haftbefehl bestand, in der Provinz Rimini fest. Die Auslieferung an Deutschland erfolgte im November 2025. Ob die Anklage zur Hauptverhandlung zugelassen wird, muss das Hanseatische Oberlandesgericht Hamburg entscheiden. Erst im anschließenden Prozess wird geprüft, ob sich die Vorwürfe beweisen lassen. Für K. gilt die Unschuldsvermutung.
Von besonderer Bedeutung ist die Darstellung der Bundesanwaltschaft, wonach die Planung des Anschlags „im Auftrag staatlicher Stellen in der Ukraine“ erfolgt sei. Dies war über lange Zeit Gegenstand von Spekulationen und Dementis. Der Kreml hatte vor allem die USA und Großbritannien verdächtigt, den Sabotageakt ermöglicht oder koordiniert zu haben. In Brüssel wurde dagegen über eine mögliche „False Flag“-Operation Russlands spekuliert.

Quorum für Nordstream-Untersuchungsausschuss im Bundestag verfehlt

Mit der Behauptung, es habe einen Auftrag staatlicher Stellen der Ukraine gegeben, geht die Bundesanwaltschaft in ihrer Anklage deutlich weiter als in früheren öffentlichen Aussagen. Sie benennt allerdings keine konkreten politischen Entscheidungsträger und erhebt auch keine Anklage gegen aktuelle oder frühere ukrainische Regierungsmitglieder. Nach bisheriger Aktenlage bleibt offen, ob und inwieweit die Regierungsspitze in Kiew über das Vorhaben informiert war.
Das BSW will dies nun auf parlamentarischem Weg prüfen lassen. Wagenknecht kritisiert die Fraktionen der Grünen und Linken im Bundestag für deren Weigerung, gemeinsam mit der AfD für einen Untersuchungsausschuss zu stimmen. Es sei „ein Trauerspiel, dass der Bundestag nicht in der Lage ist, einen Untersuchungsausschuss einzurichten“.
Das dafür erforderliche Quorum setzt Stimmen von Abgeordneten aller drei Oppositionsfraktionen voraus. Den bislang eingebrachten Antrag der AfD-Fraktion im Bundestag hatten die Grünen scharf zurückgewiesen. Die SPD betonte zwar den Schutz kritischer Infrastruktur, sah aber keinen Bedarf für einen Ausschuss. Die CDU/CSU verwies darauf, dass das Strafverfahren noch nicht abgeschlossen sei. Zudem seien die Zuständigkeiten eines Untersuchungsausschusses rechtlich begrenzt.
Das BSW will im Fall eines Einzugs in den Landtag von Mecklenburg-Vorpommern einen eigenen Anlauf zur Einrichtung eines Untersuchungsausschusses zur Nord-Stream-Sprengung unternehmen. Dort wird am 20. November ein neues Landesparlament gewählt. Das BSW kann sich aktuellen Umfragen zufolge Hoffnungen auf den Einzug in den Landtag machen.
Categories
deutschland ticker

Verfassungsschutz warnt vor wachsendem Extremismus und hybriden Angriffen


In Kürze:

  • Der Verfassungsschutz sieht Deutschland gleichzeitig durch Extremismus, Spionage, Sabotage und hybride Bedrohungen unter Druck.
  • Rechtsextremismus bleibt laut Bericht die größte Gefahr für die freiheitlich-demokratische Grundordnung, während linksextremistische Gewalt besonders stark zunimmt.
  • Antisemitismus wird als ideologische Schnittmenge verschiedener extremistischer Strömungen hervorgehoben.
  • Bundesinnenminister Dobrindt fordert zusätzliche Befugnisse, um den Verfassungsschutz zu einem operativ stärkeren Nachrichtendienst auszubauen.

 
Am Dienstag, dem 30. Juni, haben Bundesinnenminister Alexander Dobrindt und Behördenchef Sinan Selen den Bericht des Bundesamtes für Verfassungsschutz über das Jahr 2025 vorgestellt. Bei der Vorstellung des Verfassungsschutzberichts betonte der Minister, Deutschland stehe von innen und außen unter Druck. In fast allen beobachteten Phänomenbereichen seien Personenpotenziale und Gewaltrisiken gestiegen. Hinzu kämen Sabotage und Spionage von außen.
Sowohl Dobrindt als auch Selen machten noch einmal deutlich, dass sie es für unabdingbar halten, den Verfassungsschutz zu einem „echten Geheimdienst“ auszubauen. Derzeit bestehe die Aufgabe des Inlandsgeheimdienstes lediglich in der Beobachtung und Auswertung von Informationen zu den beobachteten Phänomenbereichen.

Verfassungsschutz will sich vom reinen Beobachtungsdienst lösen

Künftig solle der Verfassungsschutz auch die Möglichkeit erhalten, mit „Detektion, Disruption und Prävention“ auf gefährliche Entwicklungen zu reagieren, so das Anliegen. Der Ausbau der Befugnisse stößt jedoch auf Schwierigkeiten. In der Bundesrepublik gilt es aufgrund der totalitären Vergangenheit als problematisch, die Geheimdienste mit hoheitlichen Befugnissen auszustatten.
Auch unter den Verfassungsschutzbehörden selbst gibt es Meinungsunterschiede: So lehnt Thüringens Verfassungsschutzpräsident Stephan Kramer den Ausbau zum „echten Geheimdienst“ ab. Der Verfassungsschutz, so äußerte er, solle „den Bürger schützen und nicht überwachen“.
Dobrindt und Selen machten unterdessen deutlich, dass sich Deutschland in einer Lage befinde, in der sich klassische Spionage, Sabotage und Extremismus zunehmend mit digitalen Bedrohungen vermengten. Den deutschen Nachrichtendiensten müsse deshalb auch aktives Reagieren auf Bedrohungspotenziale möglich werden. Dies sei etwa mit Blick auf Cyberangriffe sowie die Rekrutierung immer jüngerer Menschen, teilweise auch von Kindern, durch verfassungsfeindliche Bestrebungen erforderlich. Diese seien in ihrem Weltbild noch nicht gefestigt und könnten durch Deradikalisierung oder Aussteigerprogramme erreicht werden.

Rechtsextremismus bleibt größte Gefahr für freiheitlich-demokratische Grundordnung

Deutschland wird, so betonen Dobrindt und Selen, sowohl von ausländischen Nachrichtendiensten als auch inländischen extremistischen Milieus unter Druck gesetzt. Als staatliche Akteure werden vor allem Russland, China und der Iran genannt. Gleichzeitig nehme das Personenpotenzial fast sämtlicher extremistischer Szenen zu. Dobrindts Schlussfolgerung lautete, die Gegner der freiheitlich-demokratischen Grundordnung wirkten „von außen und innen, analog und digital, sichtbar und verborgen“.
Wie der Minister betonte, bleibe der Rechtsextremismus nach Einschätzung des Verfassungsschutzes weiterhin die größte Gefahr. In diesem Phänomenbereich sei das zuzuordnende Personenpotenzial noch einmal deutlich um rund 17 Prozent von 50.250 auf 58.700 angewachsen. Als gewaltbereit gelten 15.600 Rechtsextremisten – rund 300 mehr als im Beobachtungszeitraum 2024.
Im Vorjahr sei die Zahl der rechtsextremistisch motivierten Straftaten auf hohem Niveau verharrt. Die strafbaren Handlungen insgesamt seien leicht um 2,3 Prozent auf 36.951 gesunken. Unter diesen sei jedoch die Zahl der Gewalttaten um 8,9 Prozent auf 1.395 gestiegen. In sechs Fällen sei es zu versuchten Tötungsdelikten gekommen. Bei den meisten rechtsextremistisch motivierten Straftaten handele es sich nach wie vor um Propagandadelikte.

Bestrebungen in Richtung Rechtsterrorismus – linke Gewaltszene wächst ebenfalls

Sorge bereiteten insbesondere die zunehmende Vernetzung junger Gruppen und deren stärkere Aktionsorientierung. Wie die Zerschlagung der Gruppe „Letzte Verteidigungswelle“ zeige, könne auch mit Blick auf möglichen Rechtsterrorismus keine Entwarnung gegeben werden. Dazu komme die gezielte Ansprache Jugendlicher über soziale Netzwerke und Gaming-Plattformen. Der Bericht erwähnt dabei unter anderem die auch in anderen Ländern bereits in Erscheinung getretenen neueren Phänomene wie „Akzelerationismus“, „Attentäter-Fanklubs“ oder eine „nihilistisch-satanistische Onlinesubkultur“.
Im Phänomenbereich des Linksextremismus sei das Personenpotenzial geringer als im Rechtsextremismus. Allerdings sei das Wachstum dynamischer und allein von 2024 auf 2025 um etwa 4.200 auf nunmehr 42.200 Personen angewachsen. Auch das Gewaltpotenzial stieg von 11.200 auf 11.600 gewaltbereite Linksextremisten. Die Zahl der linksextremistisch motivierten Straftaten insgesamt stieg um 39 Prozent auf 8.133. Bei den Gewalttaten war sogar ein Plus von 60 Prozent auf 856 zu verzeichnen.
Linksextremistisch motivierte Gewalttaten richteten sich dabei immer häufiger gegen politische Gegner sowie gegen die Polizei. Der militante „Antifaschismus“ gewinne insbesondere aufgrund der Wahlerfolge der AfD an Bedeutung. Dazu kämen Anschläge gegen die kritische Infrastruktur, Brandanschläge, aber auch eine zunehmende Bedeutung dogmatisch-kommunistischer Jugendorganisationen. Auch unter diesen sei eine zunehmende Gewaltbereitschaft festzustellen. Außerdem gehe von diesen Bestrebungen eine zunehmende Gefahr für die kritische Infrastruktur aus. Dies zeigten etwa die Anschläge auf die Stromversorgung in Berlin zu Beginn des Jahres.
Sinan Selen erläuterte, dass der organisierte Linksextremismus vor allem versuche, Ängste – etwa um das Klima oder vor Krieg – zu nutzen, um junge Menschen anzusprechen. Dabei würden häufig legitime Protestbewegungen durch Extremisten instrumentalisiert.

Was der Verfassungsschutz zum Bedrohungspotenzial des Islamismus zu sagen hat

Das Gefährdungspotenzial im Bereich des Islamismus bleibt dem Verfassungsschutzbericht zufolge ebenfalls präsent. Von Entwarnung könne auch hier keine Rede sein. Wie auch bei der extremen Rechten falle hier die Bedeutung von Online-Radikalisierung und das immer jüngere Alter Rekrutierter auf. Das Bedrohungspotenzial bleibe groß, weil dschihadistische Terrorgruppen weiterhin auf einfache Mittel wie Messer und Autos als Tatmittel setzten.
Im Phänomenbereich „Islamismus“, in dem terroristische Gruppen ebenso zusammengefasst sind wie die Muslimbruderschaft oder Vereinigungen wie Millî Görüş oder die Furkan-Bewegung, spricht der Verfassungsschutz von einem Personenpotenzial von 28.645 Personen (2024: 28.280). Das gewaltbereite Potenzial sei im Vorjahr von 9.540 leicht auf 9.110 gesunken.
Die Zahl der als islamistisch eingeordneten Straftaten stieg im Jahr 2025 von 1.397 auf 1.599, die meisten davon Propagandadelikte. Die Zahl der Gewalttaten stieg von 71 auf 80, darunter acht versuchte und zwei vollendete Tötungsdelikte. Verfassungsschutzpräsident Selen warnte dabei insbesondere vor der terroristischen Hamas.
Die in Deutschland verbotene palästinensische Organisation unterhalte weiterhin Strukturen im Land. Zunehmend bediene sie sich auch krimineller Netzwerke, um Terrorakte zu planen. Deutschland werde von der Hamas nicht mehr nur als Rückzugsraum, sondern ausdrücklich als möglicher Aktionsraum betrachtet. Besonders gefährdet seien dadurch jüdische und israelische Einrichtungen.

„Woke“-Narrativ als gemeinsame Bezugslinie aller Phänomenbereiche

Auffällig sei, so Selen und Dobrindt, dass Antisemitismus zunehmend ideologische Grenzen überschreite. So bilde Israelfeindschaft weitgehend eine Schnittmenge zwischen Rechtsextremismus, Linksextremismus und Islamismus, in vielen Bereichen auch mit Erscheinungsformen auslandsbezogenen Extremismus. Dieses verbindende Element werde im Bericht mehrfach hervorgehoben.
Die Radikalisierung erfolge immer häufiger digital. Die Gruppierungen versuchten zunehmend auch Künstliche Intelligenz für ihre Agenda zu nutzen, und immer jüngere Menschen würden über TikTok, Instagram, Gaming-Plattformen und andere digitale Räume gewonnen.
Selen hob hervor, dass nahezu alle extremistischen Milieus ähnliche psychologische Mechanismen nutzten. Typisch seien dabei Opfernarrative. Diese bestärkten potenzielle Mitstreiter in der Wahrnehmung, „unterdrückt“ zu sein und nicht zur Gesellschaft zu gehören. Die Verantwortung werde dabei jeweils bestimmten als Feindbilder markierten Gruppen zugeschrieben. Die Mechanismen funktionierten links, rechts und in anderen identitätspolitischen Clustern gleichermaßen. Darauf aufbauende Narrative seien häufig ein Einstieg in spätere Radikalisierungsprozesse.

„Wegwerfagenten“ und transnationale Repression

Ein weiterer Schwerpunkt des Berichts betrifft ausländische Nachrichtendienste. Russland nutze dabei zunehmend sogenannte Low-Level- oder „Wegwerfagenten“, um Sabotage, Desinformation und hybride Kriegsführung zu betreiben. China wiederum sei vor allem in Bereichen wie Wirtschaftsspionage und der Aneignung von Know-how in Wissenschaft und Technologie aktiv. Darüber hinaus schüchtere man auch Dissidenten im Ausland ein.
Ein bekanntes Beispiel sei der im Vorjahr zu einer langjährigen Haftstrafe verurteilte Jian G., der sich unter anderem als Mitarbeiter eines EU-Abgeordneten Zugang zu Informationen verschafft und Oppositionelle ausgespäht habe. Transnationale Repression betreibe auch der Iran. Von Teheran gesteuerte Zellen schüchterten iranische Oppositionelle ein. In einigen Fällen seien zudem gezielte Mord- und Brandanschläge gegen jüdische und israelische Einrichtungen vereitelt worden.
Categories
deutschland ticker

24. Juni: Stilllegung des Gasnetzes | Bundesweite Bahnstörung | Wasserentnahme verboten

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Stilllegung des Gasnetzes

Bis Ende Juni müssen alle deutschen Städte mit mehr als 100.000 Einwohnern ihre Kommunale Wärmeplanung vorlegen. Mehrere Städte, darunter Mannheim und Stuttgart, planen die Stilllegung ihrer Gasnetze bis 2035. München, Hamburg und Berlin wollen bis 2045 aus dem Erdgas aussteigen. Für Millionen Menschen bedeutet das den Umstieg auf neue Heizsysteme.

Bundesweite Bahnstörung

Eine Störung im digitalen Bahnfunk hat den Zugverkehr in ganz Deutschland für mehrere Stunden lahmgelegt. Alle Züge wurden in Bahnhöfen angehalten, Fahrgäste saßen fest, die S-Bahn-Systeme in mehreren Städten fielen aus. Am Morgen lief der Verkehr wieder an. Die Bahn nennt den Austausch einer technischen Komponente als Ursache. Hinweise auf Sabotage gebe es nicht. Politiker fordern Konsequenzen.

Wasserentnahme verboten

Ab Freitag ist in Stuttgart die Wasserentnahme aus Bächen, Flüssen oder Seen verboten. Für den privaten Verbrauch darf dort nichts mehr abgeschöpft oder abgepumpt werden. Bei Verstößen drohen Geldbußen von bis zu 100.000 Euro. Das Verbot gilt vorerst bis zum 31. August und soll dem Natur- und Umweltschutz dienen.

Niederlage für „Spiegel“

Im Eilverfahren gegen den „Spiegel“ hat das Hanseatische Oberlandesgericht Hamburg im Fall Ulmen/Fernandes Grenzen der Verdachtsberichterstattung gezogen. Dem Magazin wird es untersagt, den Eindruck zu erwecken, Christian Ulmen habe Deepfake-Videos seiner Ex-Frau hergestellt oder verbreitet. Berichte zu Fotos, Fake-Profilen und Gewaltvorwürfen bleiben hingegen größtenteils zulässig.

Trump-kritische Resolution

Der US-Senat hat mit 50:48 Stimmen eine Resolution verabschiedet, die Präsident Donald Trump zum Ende des Irankriegs drängt und weitere Militärschritte an die Zustimmung des Kongresses knüpft. Die Resolution konnte durch vier republikanische Stimmen eine Mehrheit finden. Trump nannte die Abstimmung „schlecht getimt und bedeutungslos“. Die Resolution ist nicht bindend.
 
Categories
deutschland

Dobrindt eröffnet neues Zentrum zur Abwehr hybrider Bedrohungen


In Kürze:

  • Neues Abwehrzentrum eröffnet: Bundesinnenminister Dobrindt hat gemeinsam mit Verfassungsschutzpräsident Selen das Gemeinsame Zentrum zur Abwehr hybrider Bedrohungen eingeweiht.
  • Bessere Vernetzung: Das Zentrum soll den Informationsaustausch zwischen Polizei, Nachrichtendiensten und weiteren Sicherheitsbehörden von Bund und Ländern verbessern.
  • Wegwerf-Agenten im Blick: Sicherheitsbehörden beobachten verstärkt Personen, die für einzelne Aufträge angeworben werden, ohne die Hintermänner zu kennen.
  • Reaktion auf neue Bedrohungen: Das Zentrum soll Deutschlands Widerstandsfähigkeit gegen hybride Angriffe aus dem Ausland stärken.

 
Bundesinnenminister Alexander Dobrindt (CSU) und Verfassungsschutzpräsident Sinan Selen haben am Dienstag, 16. Juni, das Gemeinsame Zentrum zur Abwehr hybrider Bedrohungen (GAZ Hybrid) eröffnet. Zu dem Termin, der im Berliner Büro des Bundesamtes für Verfassungsschutz stattfand, sind auch zahlreiche Vertreter von Sicherheitsbehörden des Bundes und der Länder erschienen.
Bei dem Zentrum handele es sich laut Dobrindt um keine neue Behörde, sondern um eine gemeinsame Plattform. Diese solle den Informationsaustausch und die Koordinierung von Sicherheitsmaßnahmen bei der Bekämpfung sogenannter hybrider Angriffe erleichtern.
Unter hybrider Kriegsführung versteht man eine Kombination aus militärischen, wirtschaftlichen, geheimdienstlichen und propagandistischen Mitteln. Dazu zählen auch Cyberattacken und die Beeinflussung der öffentlichen Meinung.
Bei der Plattform handelt es sich nicht um die Erste ihrer Art. So gibt es bereits jetzt ein Nationales Cyber-Abwehrzentrum, ein Gemeinsames Extremismus- und Terrorismusabwehrzentrum und das Gemeinsame Drohnenabwehrzentrum. Das GAZ Hybrid soll diese Koordination nun auf das gesamte Spektrum hybrider Bedrohungen erweitern.

GAZ Hybrid soll Widerstandsfähigkeit gegen feindselige Akteure stärken

Dobrindt erklärte, es gehe bei dem Aufbau der Plattform darum, „Koordinierung statt Kompetenzgerangel“ zu schaffen. Die deutschen Nachrichtendienste müssten zu „echten“ Geheimdiensten weiterentwickelt werden – mit entsprechenden Befugnissen im Online-Bereich und auch Möglichkeiten zur aktiven Abwehr, „die in der Vergangenheit nicht zur Verfügung standen“. Um diese Nachrichtendienstreform voranzutreiben, kündigte Dobrindt auch einen baldigen Kabinettsbeschluss an.
Deutschland sei ein „tägliches Ziel“ hybrider Übergriffe, so der Minister.
Eine entsprechende Einschätzung hatte auch Verfassungsschutzchef Selen vor mehreren Wochen geäußert. Russland sein in diesem Kontext am häufigsten auffällig geworden – allerdings seien auch aus China, dem Iran oder Nordkorea entsprechende Bestrebungen zu verzeichnen.
Dobrindt erklärte dazu:
„Hybride Bedrohungen sind der Schattenkrieg des 21. Jahrhunderts. Kein heißer Krieg, aber eine dunkle Bedrohung, die versucht, sich manipulativ über unser Land zu legen. Wir antworten heute mit einem starken, gemeinsamen Schild gegen diese hybride Bedrohung.“
Einrichtungen wie das GAZ Hybrid seien daher ein Beitrag zum Ausbau der Widerstandsfähigkeit gegen feindselige Akteure.

Breites Aufgabenspektrum und mehrere Sicherheitsbehörden eingebunden

Zu den Bedrohungen, die in diesem Kontext genannt werden, gehören unter anderem Spionage, Sabotage, Cyberangriffe und gezielte Kampagnen zur Desinformation. In weiterem Sinne seien auch Einflussnahme auf Wahlen, Staatsterrorismus, transnationale Repression oder Proliferation dazu zu zählen. Dabei handelt es sich um die Weitergabe sensibler Technologien und Waffen.
Unter transnationaler Repression versteht man Bestrebungen von Staaten, Oppositionelle auch außerhalb der eigenen Grenzen zu verfolgen. Dies kann beispielsweise durch gezielte Angriffe, aber auch durch Verweigerung diplomatischer Dienste oder Diffamierungskampagnen erfolgen. Neben China, das etwa gegen Falun-Gong-Praktizierende, Tibeter und Demokratie-Aktivisten vorgeht, ist auch die Türkei mit Blick auf die Gülen-Bewegung in dieser Weise vorgegangen.
Solche Bedrohungen soll das GAZ Hybrid künftig frühzeitig zu erkennen helfen und bekämpfen. Dabei baut die Einrichtung auf bestehenden Strukturen auf und erweitert die deutsche Sicherheitsarchitektur.
Zu den ständigen Teilnehmern des GAZ Hybrid gehören unter anderem alle Verfassungsschutzämter des Bundes und der Länder, ebenso die Kriminalämter. Außerdem werden auch Bundespolizei, BND, Bundesamt für Sicherheit in der Informationstechnik, Militärischer Abschirmdienst, Generalbundesanwalt und Generalzolldirektion mit von der Partie sein. Bei Bedarf lassen sich auch andere Stellen einbinden, heißt es aus dem Ministerium. Dazu gehören etwa die Bundeswehr oder das Bundesamt für Migration und Flüchtlinge (BAMF).

Fünf Arbeitsgruppen und deren Aufgabenbereiche

Bei den Sitzungen der gemeinsamen Zentren gibt es grundsätzlich keine Hierarchie. Vielmehr wird in den Lagebesprechungen sowie bei den Treffen der einzelnen Arbeitsgruppen in der Regel gemeinsam über das weitere Vorgehen entschieden.
Das neue Zentrum soll nach Angaben des Innenministeriums in fünf Arbeitsgruppen agieren: AG Lage, AG Operativer Informationsaustausch, AG Desinformation und Einflussnahme, AG Wirtschaft und schließlich AG Analyse und Berichtswesen. Die einzelnen Gruppen sammeln und bewerten alle relevanten Infos, besprechen sich zu den Maßnahmen, werten Angriffe im Vorfeld von Wahlen aus und vernetzen sich mit Unternehmen und Verbänden.
Eine Arbeitsgruppe hat dabei sogenannte Wegwerf-Agenten im Fokus. Dabei handelt es sich um Personen, die für einzelne Aktionen angeworben werden – etwa über soziale Netzwerke und gegen Geld.
Häufig geht es dabei um Sabotage oder Informationsbeschaffung. Die Angesprochenen kennen dabei die eigentlichen Auftraggeber oder deren Ziele oft gar nicht. Sicherheitsbehörden zufolge bedienen sich ausländische Akteure zunehmend dieser Akteure.

GAZ Hybrid illustriert Wandel im Sicherheitsverständnis

Das GAZ Hybrid stellt vor diesem Hintergrund nicht nur eine organisatorische Neuordnung dar, sondern spiegelt auch einen Wandel im Sicherheitsverständnis wider. In früheren Zeiten hatten sich Sicherheitsbehörden stärker auf Terrorismus oder klassische Spionage konzentriert. Mittlerweile rücken heute Grauzonen-Konflikte in den Mittelpunkt – dabei handelt es sich Aktivitäten unterhalb der Schwelle eines offenen militärischen Angriffs. Verfassungsschutz-Präsident Selen erklärte im Rahmen des Pressetermins dazu:
„Hybride Angriffe sind keine vorübergehende Gefahr. Sie sind das Mittel der Wahl in internationalen Konflikten unserer Gegenwart weit im Vorfeld klassischer bewaffneter Konflikte. Und wir werden langfristig mit dieser Gefahr konfrontiert bleiben.”
(Mit Material der Nachrichtenagenturen)
Categories
gesellschaft

Brandanschläge auf Stromnetz bei Regensburg

Unbekannte haben nahe einem Wasserkraftwerk in Regensburg einen Brandanschlag auf das Stromnetz verübt. Der oder die Täter setzten in der Nacht zum Montag mehrere Kabel in einem Lüftungsschacht in Brand, wie die Polizei in der bayerischen Stadt am Freitag, 12. Juni, mitteilte.
Ein größerer Stromausfall sei dadurch nicht entstanden. Der Sachschaden belief sich demnach auf rund 30.000 Euro.

Polizei sucht nach Zeugen

In derselben Nacht hatte sich zuvor in der Nähe eines Solarparks zwischen Regensburg und Pentling ein versuchter Brandanschlag ereignet. Dabei versuchten Unbekannte, mit einem selbstgebauten Brandsatz Kabel an einem Strommast zu beschädigen.
Die Vorrichtung zündete zwar, ein Feuer brach jedoch nicht aus. Die Polizei bat Zeugen der Vorfälle um Hinweise. (afp/red)
Categories
deutschland

Bericht: Iran soll konkrete Anschlagspläne gegen jüdische Ziele in Deutschland verfolgt haben


In Kürze:

  • Laut Sicherheitskreisen plante der Iran konkrete Sabotageakte gegen jüdische Einrichtungen in Deutschland.
  • Ermittler gehen davon aus, dass Teheran Kriminelle und „Wegwerfagenten“ für Anschläge anwerben wollte.
  • Auch Mordpläne gegen Volker Beck und Josef Schuster sollen vorbereitet worden sein.
  • Historisch wird der Iran seit Jahrzehnten mit Terroranschlägen im Ausland in Verbindung gebracht.

 
Die Bedrohung jüdischer Gemeinden durch den Iran in Deutschland könnte konkreter gewesen sein als bislang von der Bundesregierung dargestellt. Diese Einschätzung legt ein Bericht der „Wirtschaftswoche“ nahe, der sich auf mehrere übereinstimmende Aussagen aus westlichen Sicherheitsbehörden und Geheimdiensten beruft.
Demnach sollen iranische Dienste bereits konkrete Pläne für Sabotageaktionen gegen eine Synagoge in Ostberlin und eine jüdische Gemeinde in Frankfurt am Main ausgearbeitet haben. Das Mullah-Regime habe die Frankfurter Gemeinde dabei nicht zum ersten Mal ins Visier genommen. Bereits vor zwei Jahren habe der Iran einen Vertreter dieser Gemeinde systematisch bis in private Lebensbereiche ausgespäht.

Merz und Dobrindt sprechen von abstrakter Bedrohung – Herrmann von konkreten Gefahren

Die Bundesregierung hatte in den vergangenen Jahren zumeist von einer abstrakten Bedrohung durch iranische Nachrichtendienste gesprochen. Der Verfassungsschutz hatte von Ausspähungsaktionen Notiz genommen und diese in seinen Berichten erwähnt – ohne exakte Angaben zu machen. Im Fokus standen unter anderem Einflussarbeit über regimegesteuerte Moscheegemeinden sowie Cyberangriffe.
Noch nach Beginn des Irankonflikts betonten Bundeskanzler Friedrich Merz und Bundesinnenminister Alexander Dobrindt ein eher abstraktes Bedrohungsbild. Demgegenüber sprach Bayerns Innenminister Joachim Herrmann Anfang des Monats gegenüber WELT TV von konkreten Gefahren.
Demnach müsse man davon ausgehen, dass der iranische Geheimdienst „eine ganze Reihe von Leuten beschäftigt, die in Deutschland aufhältig sind“. Diese seien „im Prinzip in der Lage, hier schwere Straftaten, möglicherweise Anschläge“ zu begehen. Als mögliche Ziele nannte Herrmann Regimegegner im Exil oder jüdische Einrichtungen.

Geheimdienste sehen „historisches Hoch“ bei Agentenaktivitäten des Iran

Herrmann brachte auch den Sprengstoffanschlag auf das israelische Restaurant „Eclipse“ Anfang April mit einem möglichen proiranischen Hintergrund in Verbindung. Dieser Verdacht hat sich mittlerweile offenbar verdichtet – in den USA ist der irakische Staatsangehörige Mohammad Baqer Saad Dawood Al-Saadi wegen Terrorverdachts angeklagt.
Die Anklagebehörde wirft ihm unter anderem vor, im Auftrag des Iran eine Serie von Terroranschlägen in Europa dirigiert zu haben. Darunter soll auch der Anschlag auf das Restaurant in München gewesen sein. Sicherheitsbehörden hatten Al-Saadi in der Türkei festgenommen und in weiterer Folge an die USA überstellt.
Europäischen Nachrichtendiensten zufolge ist auch in Deutschland ein historisches Hoch iranischer Aktivitäten zu verzeichnen. Allein in den vergangenen Monaten hätten diese etwa vier Dutzend Sabotageaktionen vorbereitet – darunter auch schwere Körperverletzungen oder Mordanschläge. Dafür seien bekannte Kriminelle, Rocker oder Auftragskiller angesprochen worden. Diese sollten als sogenannte Wegwerfagenten eingesetzt werden und seien unter anderem über soziale Netzwerke angeworben worden.

Rekrutierung von „Wegwerfagenten“ und verdeckte Strukturen

Diese Taktik würde das Risiko für den Auftraggeber minimieren: Die Agenten, die selbst keinen ideologischen oder geheimdienstlichen Hintergrund aufweisen, sollen für eine schwere Straftat wie Mord zwischen 10.000 und 30.000 Euro erhalten. Geringfügigere Delikte kosten weniger, so die Geheimdienstkreise.
Werden die Täter gestellt, könne der Iran jede Verantwortung von sich weisen. Dafür seien mehrere Mittelsmänner in der Auftragskette zwischengeschaltet. Teheran soll sich demnach sogar an Mitglieder der Hells Angels oder etablierte kriminelle Netzwerke gewandt haben.
Die Bundesanwaltschaft hat deshalb gegen zwei Personen Anklage erhoben, denen vorgeworfen wird, im Auftrag des Iran Anschlagspläne gegen Volker Beck und den Zentralratspräsidenten der Juden in Deutschland, Josef Schuster, vorbereitet zu haben.

Iran seit 1979 für mehrere schwere Terrorakte verantwortlich gemacht

Seit der Machtergreifung des Mullah-Regimes soll der Iran mehrfach durch Terroranschläge und schwere Straftaten im Ausland in Erscheinung getreten sein. Ziel waren dabei meist jüdische oder israelische Einrichtungen sowie solche der USA oder Oppositionelle im Exil. In einigen Fällen wurden dafür Proxys wie die Hisbollah mobilisiert.
Etwa 350 Menschen starben 1983 bei den sogenannten Kasernenanschlägen gegen diplomatische und militärische Einrichtungen der USA und Frankreichs. 1994 tötete ein Hisbollah-Terrorist etwa 85 Menschen beim Anschlag auf das jüdische Gemeindezentrum AMIA in Buenos Aires. Als bislang bedeutendste Bluttat mit Bezug zur iranischen Regierung auf deutschem Boden gilt der Mord an vier kurdisch-iranischen Oppositionellen im Restaurant „Mykonos“ 1992 in Berlin.
Categories
deutschland

Politik warnt vor chinesischer Technik bei Drohnenschild

Die Rüstungsfirma Rheinmetall und die Telekom wollen gemeinsam für Deutschland einen Abwehrschirm gegen Drohnen entwickeln, wofür auch die herkömmliche Mobilfunkinfrastruktur genutzt werden soll. Das gaben beide Firmen in einer gemeinsamen Presseerklärung am 11. Mai bekannt.
Doch dabei wird indirekt auch Technik des staatsnahen chinesischen Telekommunikationsausrüsters und Smartphone-Herstellers Huawei verwendet. Deshalb sind Politiker mehrerer Parteien besorgt. Sie befürchten Sicherheitsrisiken.

Huawei-Technik „nicht vertrauenswürdig“

Gegenüber dem „Handelsblatt“ warnten Politiker von CDU, SPD und Grünen vor Gefahren für den geplanten Drohnenabwehrschild.
Marc Henrichmann (CDU) gab zu bedenken: Wenn Teile künftiger Drohnenabwehr über zivile Mobilfunkinfrastruktur laufen sollen, „dann ist die Frage nach den verbauten Technologien eine valide sicherheitspolitische Kernfrage“. Henrichmann ist Vorsitzende des Geheimdienste-Kontrollgremiums des Bundestags.
Der ausgebildete Informatiker und digitalpolitische Sprecher der SPD-Bundestagsfraktion, Johannes Schätzl, sieht ein grundsätzliches Problem. „Wir sehen digitale und sicherheitspolitische Risiken häufig erst dann intensiv, wenn die entsprechende Technologie bereits tief in kritischen Bereichen angekommen ist“, wird der Politiker vom Düsseldorfer Medium zitiert.
Er machte deutlich, dass Huawei im Sicherheitsbereich kein „vertrauenswürdiger Ausrüster“ sei.
Auch der stellvertretende Fraktionsvorsitzende der Grünen, Konstantin von Notz, äußerte sich kritisch über das Vorhaben: „Die Drohnenabwehrarchitektur, die maßgeblich auch eine Reaktion auf die derzeitige russische Bedrohung ist, muss vollständig ohne chinesische Komponenten ausgestaltet werden“, forderte von Notz im „Handelsblatt“. Drohnenabwehrfähigkeiten müssten „so ausgestaltet werden, dass keine Einfallstore im System für nicht vertrauenswürdige Akteure geschaffen werden“.

Worum es geht

Die geplante Drohnenabwehr soll Mobilfunkmasten, Sensoren der Telekom und Militärtechnik von Rheinmetall kombinieren.
Das Poblem ist, dass die Telekom bei ihrem Mobilfunknetz bislang auf Technik von Huawei angewiesen ist. Die Telekom selbst bleibt diesbezüglich im Ungefähren und von „verschiedenen Sensoren internationaler Hersteller“.
In deren gemeinsamen Presseerklärung werden die Ziele der Zusammenarbeit genannt: Es gehe darum, „Fähigkeiten und Technologien gegen vielfältige Angriffsmöglichkeiten auf KRITIS-Standorte zu entwickeln, ein sogenannter Multi-Threat-Protection-Ansatz.“ Er umfasst Technologien für die Cybersicherheit sowie den physischen Schutz etwa von Liegenschaften“.
KRITIS steht für den Schutz kritischer Infrastrukturen. In dem Pressepapier äußerte Armin Papperger, Vorstandsvorsitzender der Rheinmetall AG: „Die Bedrohung durch Drohnen ist hochgradig digital. Deshalb braucht ihre Abwehr die Verbindung aus Sensorik, Effektoren und sicheren Kommunikationsnetzen. Rheinmetall und die Deutsche Telekom bündeln genau diese Fähigkeiten.“
Doch wenn es um „sichere Kommunikationsnetze“ geht, wird genau dies von der Politik bezweifelt.
So forderte der SPD-Politiker Johannes Schätzl etwa einen Austausch von Hochrisikokomponenten. Ein solcher Schritt könne zwar Auswirkungen auf den Netzausbau oder die bereits bestehenden Strukturen haben. „Aber Sicherheit gibt es nicht zum Nulltarif“, gab sich Schätzl im „Handelsblatt“ überzeugt.“
Tim Höttges, Vorstandsvorsitzender der Deutschen Telekom AG, sagte hingegen: „Mit unserer Kompetenz bei Konnektivität, Cloud und Datenanalyse bringen wir Drohnenabwehr auf ein neues Level. Gemeinsam mit Rheinmetall stärken wir so die Souveränität [Deutschlands] und leisten unseren Beitrag dazu, Sorgen in der Bevölkerung zu reduzieren.“

Am 2. Januar 2019 leuchtet eine Ampel rot unter einem Mobilfunkmast, der auf dem Dach eines Bürogebäudes in Berlin steht.

Foto: Sean Gallup/Getty Images

Das Problem mit chinesischer Technik ist nicht neu. Das Magazin „Wirtschaftswoche“ warnte im November 2025: „Der Staat will Huawei ins Polizeinetz lassen – trotz Sicherheitsbedenken. Ein neues Behörden-Mobilfunknetz kommt. Es soll jedoch auf den Antennen von Telekom und Co. funken – und darin steckt viel Huawei.“
Auch im Bereich Drohnenbeschaffung aus China für deutsche staatliche Stellen kritisierte im Jahr 2023 das „Redaktionsnetzwerk Deutschland“, Peking könne heimlich Daten abgreifen.
Dennoch würden deutsche Sicherheitsbehörden „trotz aller Warnungen“ chinesische Drohnen nutzen. Zum Beispiel seien nach Angaben des Bundesinnenministeriums allein beim Technischen Hilfswerk 90 Drohnen des chinesischen Herstellers DJI in Betrieb, weitere 49 seien „in der Beschaffung“, so RND.

Drohnen nutzen Mobilfunknetz

Die Telekom erklärte ihr neues Vorhaben zur Abwehr feindlicher Drohnen, indem sie selbst darauf hinwies, dass sowohl handelsübliche als auch selbst gebaute Drohnen „immer häufiger über Mobilfunknetze gesteuert“ würden.
„Hier wird das Mobilfunknetz künftig selbst zum Sensor und Riesen-Radar“, erklärte die Telekom weiter, „indem es Veränderungen und Auffälligkeiten im Datenverkehr erfasst, die auf die Steuerung oder Kommunikation von Drohnen hinweisen, um so Drohnen etwa in temporären Flugbeschränkungsgebieten für Einsatzkräfte sichtbar zu machen“.
Als Basis hierfür diene das von der Telekom auf dem Campus der Bundeswehruniversität München installierte 5G-Standalone-Hochleistungs-Netzwerk, „das auf der Technik von Ericsson basiert“, gibt die Telekom bekannt. Ericsson ist eine schwedische Firma.
Die „WirtschaftsWoche“ weist indes darauf hin, dass das Mobilfunknetz der Telekom „zu 58 Prozent aus Antennenstandorten“ bestehe, „die mit der Technologie des staatsnahen chinesischen Konzerns Huawei ausgestattet sind“.
Laut der dänischen Telekommunikationsberatungsfirma Strand Consult sei „das Netz der Telekom nur im Saarland, in Rheinland-Pfalz und Bayern mit westlicher Technologie ausgerüstet“, so das Blatt weiter. Dies bedeute, dass im übrigen Teil Deutschlands „eine flächendeckende Telekom-Drohnenabwehr über Huawei-Funktechnologie laufen“.

EU: „Hochrisiko-Anbieter“ aus China

Schon im Jahr 2020 veröffentlichte die EU-Kommission ein „EU-Instrumentarium für 5G-Sicherheit“, in dem sie den Ländern riet, „Hochrisiko-Anbieter“ zu meiden – ein Euphemismus für chinesische Unternehmen. Brüssel bezeichnete dann Huawei und ZTE drei Jahre später direkt als „Hochrisiko-Anbieter“.
Nachdem sie beklagt hatte, dass diese Empfehlungen weitgehend ignoriert worden seien, legte die Kommission im Januar 2026 einen Vorschlag vor, den Leitfaden verbindlich zu machen und bei Nichteinhaltung Sanktionen zu verhängen.
ZTE ist ein chinesisches Technologie- und Telekommunikationsunternehmen mit Hauptsitz in Shenzhen, wo auch Huawei angesiedelt ist.
Hintergrund ist die Sorge, dass ein Lieferant eines Antennenzugangsnetzes immer Zugriff auf Daten haben und somit das Netz manipulieren könnte.

Ausschluss von Huawai und ZTE 2024 beschlossen

Die derzeitige Aufregung in der Politik über die Gefährdung deutscher Sicherheit durch die chinesischen Firmen Huawei und ZTE scheint indes etwas überraschend.
Denn im Juli 2024 beschloss die damalige Bundesregierung, dass in 5G-Kernnetzen „bis spätestens Ende 2026 keine Komponenten von Huawei und ZTE mehr eingesetzt werden“ dürfen. Außerdem müssen in den 5G-Zugangs- und Transportnetzen ebenfalls bis spätestens Ende 2029 „die kritischen Managementsysteme der beiden Hersteller“ ersetzt werden.
Die damalige Bundesinnenministerin Nancy Faeser (SPD) erklärte dazu die Hintergründe: „Damit schützen wir die zentralen Nervensysteme des Wirtschaftsstandorts Deutschland – und wir schützen die Kommunikation der […] Bürger, von Unternehmen und des Staates. Wir müssen Sicherheitsrisiken verringern und anders als in der Vergangenheit einseitige Abhängigkeiten vermeiden.“
Dies geschehe „gerade auch mit Blick auf Gefahren durch Sabotage und Spionage“, so die damalige Ministerin weiter.

Ist die Telekom leichtfertig?

Eine Erklärung für die nun erneut vorgebrachte Kritik an der vermeintlichen Leichtfertigkeit der Telekom im Ankauf von chinesischer Technik könnten Berichte darüber sein, dass das deutsche Unternehmen trotz aller Beschlüsse der Bundesregierung und der EU-Kommission weiterhin in China einkauft.
Dies berichtete etwa die amerikanische Medienplattform „Light Reading“, auf die sich auch die „WirtschaftsWoche“ beruft. Dort heißt es in einem Beitrag von Anfang März: „Die Deutsche Telekom gibt trotz des geplanten EU-Verbots weiterhin viel Geld für Huawei aus.“
Und weiter: „Im Rahmen eines 2024 gestarteten Netzmodernisierungsprojekts namens ‚NeMo‘ nimmt der deutsche Netzbetreiber Verbesserungen an seinem gesamten […] Netz vor.“ Das Medium will zudem erfahren haben, dass dafür allein 1,2 Milliarden Euro von 1,8 Milliarden Euro Gesamtinvestition „in die Modernisierung von Huawei-Standorten“ fließe. Das Projekt „NeMo“ soll bis 2028 abgeschlossen sein.
Ab 2029 müsste dann die Telekom laut Beschluss der Bundesregierung vom Jahr 2024 diese Technik wieder ausbauen.
Categories
deutschland

Berliner Polizei stuft Drohungen gegen Stromnetz als „sehr ernst“ ein

Die Berliner Polizei bewertet neue Drohungen gegen das Stromnetz der Hauptstadt deutlich ernster als bislang bekannt. Das geht aus internen Unterlagen hervor, über die die „Welt“ berichtet.
Demnach wird ein Aufruf aus der mutmaßlich linksextremen Szene nicht nur als authentisch eingeschätzt, sondern ausdrücklich als „sehr ernst“ bewertet. Öffentlich hatte die Polizei bislang lediglich von „unspezifischen Bedrohungsszenarien“ gesprochen.

Aufruf im Fokus der Ermittler

Auslöser ist ein vor wenigen Tagen auf der als linksextrem geltenden Internetseite Indymedia mit dem Titel „Cut the Power, so we can see the stars“ veröffentlichter Beitrag. Darin beziehen sich die anonymen Verfasser auf frühere Sabotageakte gegen die Energieversorgung in Berlin und rufen zu Solidarität mit Betroffenen von Polizeimaßnahmen auf.
Sicherheitsbehörden sehen in dem Text eine Verbindung aus anarchistischen, antimilitaristischen und technikfeindlichen Inhalten mit einer positiven Darstellung von Sabotage. Auch mögliche Ziele werden in den internen Papieren konkret benannt, darunter Energieanlagen, staatliche Einrichtungen sowie Unternehmen aus Technologie- und Rüstungsbereichen.

Behörden analysieren Täterprofil

Erstmals beschreiben die Unterlagen zudem ein konkretes Täterprofil und mögliche Vorgehensweisen. Demnach gehen die Ermittler von kleinen, konspirativ agierenden Gruppen aus, die überwiegend nachts handeln, vermummt auftreten und Fahrräder zur Flucht nutzen.
Treffpunkte liegen häufig in Parks oder unübersichtlichen Bereichen, Fluchtwege führen gezielt über schwer zugängliche Strecken. Tatmittel würden zum Teil Wochen vorher in Erddepots vergraben. Nach Angaben aus Polizeikreisen würden die Täter bei der Flucht zum Teil erhebliche Wegstrecken zurücklegen. (dts/red)