Categories
gesellschaft ticker

Sicherheitslücke legt zahlreiche Websites lahm

Nach der Warnung vor einer schwerwiegenden Sicherheitslücke in der Programmiersprache PHP sind etliche Webseiten weltweit zur Sicherheit zunächst vom Netz genommen worden. Auch am Donnerstag dürfte die Sicherheitslücke die Betreiber etlicher Onlineangebote weiter beschäftigen.
Der Vorsitzende des Parlamentarischen Kontrollgremiums für die Geheimdienste, Marc Henrichmann (CDU), warnte im „Handelsblatt“ vor einem „Wendepunkt“: Künstliche Intelligenz (KI) mache aus Schwachstellen, die bisher unbekannt waren, in kurzer Zeit „echte Einfallstore“.
Der US-Geheimdienst National Security Agency (NSA) und das Bundesamt für Sicherheit in der Informationstechnik (BSI) in Bonn hatten wegen der Gefahr von Cyberangriffen zur „umgehenden“ Installation eines Sicherheitsupdates geraten. BSI-Vizepräsident Thomas Caspers warnte auch Nutzer vor kompromittierten Websites.

Hacker könnten Server übernehmen

Die Sicherheitslücke könne es Hackern ermöglichen, sich „direkten Zugriff“ auf Datensysteme oder Server-Datenbanken zu verschaffen, warnte die NSA. „Kritische Schwachstellen innerhalb der Programmiersprache PHP bedrohen aktuell weltweit Webanwendungen“, erklärte das BSI.
Das Sicherheitsupdate wurde am Mittwoch zur Verfügung gestellt. Gelinge es nicht, dieses schnell zu installieren, sollten die Internetseiten vorsorglich abgeschaltet werden, rieten NSA und BSI. Sonst könnten Cyberangreifer Server ohne ein Passwort übernehmen.
PHP ist eine beim Erstellen von Websites und Webanwendungen weltweit verbreitete Programmiersprache. Laut BSI sind vermutlich alle Versionen bis mindestens PHP 5 betroffen. „Wenn Sie PHP einsetzen, ist es zwingend erforderlich, dass Sie jetzt ein Update vornehmen“, erklärte die PHP-Stiftung in einem Blogbeitrag.
„Das ist eine der ernstesten Sicherheitslücken der vergangenen Jahre“, sagte der CDU-Politiker Henrichmann. Die Schwachstelle betreffe einen Großteil der Websites weltweit und sei damit „ein Problem für die gesamte digitale Infrastruktur“.
Der Fall zeige auch, wie verwundbar staatliche Einrichtungen seien, wenn zentrale Software über Jahre unentdeckte Fehler enthalte. Solche Sicherheitslücken würden gezielt von Kriminellen und staatlichen Akteuren ausgenutzt.
Betroffen sind nur Websites, die PHP auf eigenen Servern betreiben. Viele große Plattformen basieren auf anderen Programmiersprachen oder verfügen über Betreiber, die das Sicherheitsupdate zügig einspielen konnten, sodass sie weiterhin online bleiben konnten.
Der Digitalverband Bitkom riet Unternehmen, zu prüfen, wo „PHP in ihrer IT überall steckt, auch in älteren Versionen, die keine Updates mehr erhalten“.  „Viele wissen nicht genau, welche Komponenten in ihrer Software enthalten sind“, sagte der Leiter Sicherheit des Verbands, Felix Kuhlenkamp. „Ein solcher Überblick ist aber die Voraussetzung, um in solchen Lagen schnell reagieren zu können.“

Behörden zahlreicher Länder ebenfalls betroffen

In Deutschland nahmen am Mittwoch Landes- und Polizeibehörden sowie mehrere Städte ihre Angebote vorsorglich aus dem Netz, um Updates aufzuspielen. In Nordrhein-Westfalen wurden laut dem Landesamt für Zentrale Polizeiliche Dienste „einige Online-Dienste der Polizei NRW als Vorsichtsmaßnahme vorübergehend abgeschaltet“.
Die Berliner Polizei meldete Ausfälle der „Internetwache“, über die Anzeigen gestellt werden können, und verwies auf die Notfallnummer 110. Auch am Donnerstagmorgen war die „Internetwache“ nicht verfügbar.
In Frankreich waren die Internetauftritte mehrerer Behörden, unter ihnen die Pariser Polizei, nicht mehr erreichbar. In Belgien war unter anderem die Website des Außenministeriums offline.
In den Niederlanden waren der digitale Identitätsdienst DigiD, die Parlamentswebsite und der Internetauftritt des nationalen Cybersicherheitszentrums betroffen.
Nach Angaben der Wikimedia-Stiftung war auch das von ihr betriebene Online-Lexikon Wikipedia betroffen, die Nutzer sollten daher mit Ausfällen rechnen. Auch beliebte Apps wie etwa ein Pokémon-Schlaftracker waren zeitweise nicht nutzbar.
Die Schwachstellen waren im August von der Sicherheitsfirma Calif und dem ChatGPT-Entwickler OpenAI gemeldet worden, die sie unabhängig voneinander am selben Tag entdeckt hatten. Wiz meldete später weitere Möglichkeiten, sie auszunutzen.
Nach Einschätzung von Wiz basieren etwa 70 Prozent der weltweiten Websites auf PHP. Das Unternehmen bezeichnete die Sicherheitslücken als „eine der schwerwiegendsten Schwachstellen, die jemals in PHP – und womöglich in der gesamten Softwaregeschichte – entdeckt wurden.“
Die Schwachstellen wurden den PHP-Entwicklern zunächst vertraulich gemeldet und blieben unter Verschluss, während an einer Lösung gearbeitet wurde. Details wurden am Dienstag – einen Tag vor der geplanten Veröffentlichung des Updates – online geleakt. Dies führte zur vorsorglichen Abschaltung vieler Websites.

BSI warnt vor weiteren Angriffen

Laut BSI-Vizepräsidenten Thomas Caspers konnte bis Mittwochabend noch nicht beobachtet werden, „dass eine große Schadwirkung eingetreten ist“. „Allerdings, wer heute noch nicht seine Webanwendungen patcht und eben die neueste Version aufspielt, läuft wirklich Gefahr, jetzt sehr kurzfristig dann doch betroffen zu sein“, sagte Caspers in den ARD-„Tagesthemen“ mit Blick auf die Aktualisierung der Sicherheitsupdates.
Es sei davon auszugehen, dass nicht alle Betreiber die Updates installierten. „Dann werden wir auch die ersten Schäden sehen.“
Nutzer sind laut Caspers zunächst jedoch nicht betroffen. Allerdings sollten Verbraucher darauf achten „und auch damit rechnen“, dass in den nächsten Tagen über möglicherweise kompromittierte Webseiten versucht werden könnte, „Schadgut auch auf ihren Systemen“ zu installieren. (afp/red)
Categories
ausland etplus ticker

Wie realistisch ist ein russischer Militärschlag auf NATO-Gebiet?

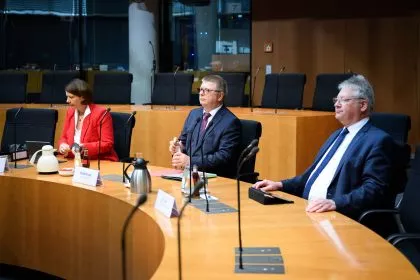
„Russland führt einen Schattenkrieg gegen uns“, sagte am Montag, 5. Oktober, der Präsident des Bundesnachrichtendienstes, Martin Jäger, in einer öffentlichen Anhörung des Parlamentarischen Kontrollgremiums des Bundestages. Der Chef des Auslandsgeheimdienstes warnte: „Deutschland ist in Gefahr, in einen gewaltsamen Konflikt mit Russland zu geraten.“
Von keinem anderen Land gehe derzeit eine so „direkte, umfassende und konkrete Bedrohung gegen Deutschland“ aus, wie von Russland, gab sich Jäger überzeugt. Er stellte auch klar, dass sein Auslandsgeheimdienst keine Hinweise darauf habe, dass Russland einen großangelegten Angriff auf das NATO-Gebiet plane.

Putins Warnung an den Westen

Genau davon war in den vergangenen Wochen jedoch international zunehmend die Rede. „Plant Russland, die NATO anzugreifen?“, titelte am 24. September die britische Hauptstadtzeitung „The Times“. So oder ähnlich lauteten am selben Tag die fast gleichlautenden Schlagzeilen der „Financial Times“ und des „Guardian“: „Russland könnte innerhalb weniger Monate ein NATO-Land angreifen, so der dänische Geheimdienst.“
Die britischen Medien beriefen sich auf eine Veröffentlichung des dänischen Militärgeheimdienstes. Darin heißt es unter anderem, Russland stehe „unter Druck“ und sei bereit, „mehr Risiken einzugehen“. Es sei „äußerst unwahrscheinlich“, dass der russische Präsident Wladimir Putin bereit sein werde, bei seinen grundlegenden Kriegszielen in der Ukraine Kompromisse einzugehen.
Vielmehr gehe Moskau davon aus, „dass Europa schrittweise eigenständige militärische Fähigkeiten aufbauen“ werde, „die bis 2030 eine zunehmende Bedrohung für Russland darstellen“ würden.
„Für Russland bieten die kommenden Jahre daher ein Zeitfenster, in dem Präsident Putin zu dem Schluss kommen könnte, dass es das Risiko wert ist, zu versuchen, die Sicherheitsordnung in Europa drastisch zu verändern“, so der Geheimdienst aus Kopenhagen in seiner Risikoanalyse.
Am 1. Oktober reagierte der Kreml seinerseits mit einer Warnung an den Westen. Unter Hinweis auf die Exklave Kaliningrad (Königsberg) machte der russische Präsident Wladimir Putin deutlich, Russland werde „alle Waffen“ aus seinem Arsenal einsetzen, sollte ein Teil seines Staatsgebiets angegriffen werden.
Unabhängig davon, dass bislang kein NATO-Staat die Absicht geäußert hat, russisches Gebiet anzugreifen, wurde diese Androhung international so verstanden, dass Putin bereit sei, Atomwaffen einzusetzen. Ähnlich äußerten sich am 30. September mehrere russische Botschaften in Europa. Sie warfen in einer gemeinsamen Stellungnahme europäischen Staats- und Regierungschefs vor, „ein gefährliches Spiel zu spielen“, indem sie andeuteten, Russland könnte ein anderes Land angreifen.

Deutsche Sorge vor russischem Angriff bis 2029

Bundesverteidigungsminister Boris Pistorius (SPD) warnt seit über zwei Jahren vor einem Angriff Russlands auf NATO-Gebiet. Während einer Regierungsbefragung im Bundestag am 5. Juni 2024 forderte Pistorius: „Wir müssen bis 2029 kriegstüchtig sein.“
Seither wurde die Warnung, Russland könne bis Ende des Jahrzehnts in der Lage sein, NATO anzugreifen, mehrfach von deutschen Generälen, darunter dem Generalinspekteur Carsten Breuer, wiederholt. Die Einschätzung beruhe „auf nationalen und internationalen Aufklärungsinformationen von nachrichtendienstlichen und offenen Quellen“, zitiert der WDR eine Sprecherin des Verteidigungsministeriums.
In seinen Ausführungen vor dem Ausschuss für auswärtige Angelegenheiten des Europäischen Parlaments im Januar 2025 forderte NATO-Generalsekretär Mark Rutte die EU-Staaten nachdrücklich auf, ihre Verteidigungsausgaben zu erhöhen. Er warnte: Wenn die europäischen Staaten ihre Militärausgaben nicht drastisch aufstocken, müssten die Bürger in vier oder fünf Jahren „ihre Russischkurse wieder hervorholen oder nach Neuseeland gehen“.
Rutte sagte dann im November 2025 gegenüber der spanischen Tageszeitung „EL PAÍS“: „Russland wird auch dann eine Bedrohung für Europa bleiben, wenn es in der Ukraine zu einem Friedensabkommen kommt.“
Doch am 30. September sagte der Generalsekretär gegenüber „Euronews“, dass er die nukleare Warnung Russlands in Bezug auf Kaliningrad nicht ernst nehme. Moskau versuche nur, von seinen Schwierigkeiten in der Ukraine abzulenken. „Es gibt derzeit keine unmittelbare Bedrohung für das NATO-Gebiet“, so Rutte.

Keine Ressourcen für einen weiteren Krieg

Der wissenschaftliche Mitarbeiter am New Europe College in Bukarest, Mihail Evans, stellte in einem Beitrag für das Magazin „Horizons“ des Belgrader Thinktanks Center for International Relations and Sustainable Development die Frage: „Verfügt das russische Militär – sei es heute oder zu irgendeinem Zeitpunkt in absehbarer Zukunft – über die Fähigkeit, einen Angriff auf einen NATO-Mitgliedstaat durchzuführen?“
Evans gab in dem Beitrag vom Sommer 2025 darauf gleich die Antwort: „In fast drei Jahren intensiver Kämpfe ist es den russischen Streitkräften nicht gelungen, Charkiw im Osten der Ukraine einzunehmen, geschweige denn die Hauptstadt Kiew.“ Allein um den geografisch „eher begrenzten Konflikt“ aufrechtzuerhalten, habe sich Putin gezwungen gesehen, Gefangene einzuziehen und nordkoreanische Truppen einzusetzen. Russland habe sogar Freiwillige aus Kuba, Syrien, Nepal, Indien und aus Zentralasien angeworben. Es gebe „große Schwierigkeiten, aus den Rekruten eine schlagkräftige Streitmacht zu formen“.

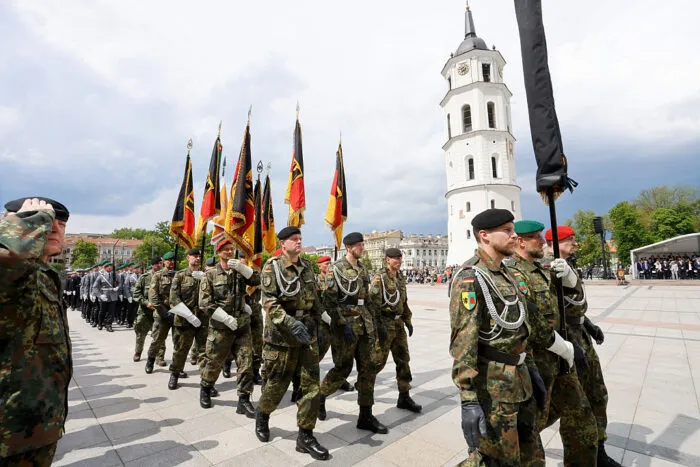
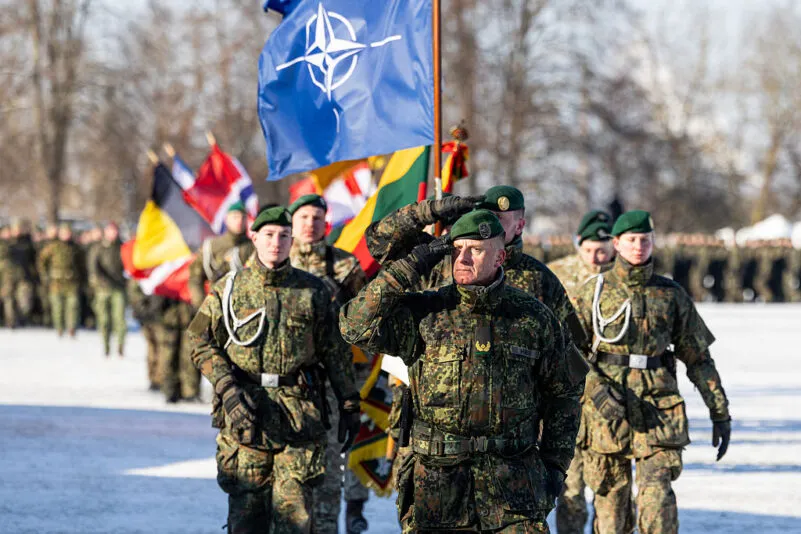
Fahnenträger der Bundeswehr führen am 22. Mai 2025 auf dem Domplatz in Vilnius, Litauen, die Appellzeremonie der 45. Panzerbrigade an. Bundeskanzler Friedrich Merz besucht Litauen anlässlich der offiziellen Aufstellung der ersten ständigen deutschen Militäreinheit im Ausland seit dem Zweiten Weltkrieg, die die Ostflanke der NATO gegenüber Russland stärken soll. Die „Litauen-Brigade“ besteht aus rund 4.800 Soldaten und 200 zivilen Bundeswehrmitarbeitern.

Foto: Petras Malukas/AFP via Getty Images

Sollte die Armee gezwungen sein, in großem Umfang auf Menschen in Ballungsräumen und aus der Mittelschicht zurückzugreifen, könnte es leichter zu Widerstand kommen, ist Evans überzeugt und erinnert daran: „Ende der 1980er-Jahre führte die Zahl von 15.000 Todesopfern im Afghanistankrieg dazu, dass sich die Mütter der Soldaten organisierten.“
Auch die russische Wirtschaft sei inzwischen von dem Krieg massiv betroffen. Der Krieg in der Ukraine nehme „mittlerweile 40 Prozent der Staatsausgaben“ in Anspruch. Zudem gebe es „einen gravierenden Arbeitskräftemangel“ und die Inflation liege offiziell bei rund 10 Prozent.
Um den Krieg in der Ukraine „nur aufrechtzuerhalten“, müsse Russland bereits „militärisch und wirtschaftlich alle Kräfte mobilisieren“, so der Analyst Evans. Er kommt zu dem Schluss: Russland verfüge „schlichtweg nicht über die Ressourcen, um sein Militär wieder aufzubauen und einen weiteren Krieg zu führen, der zwangsläufig wesentlich größere Anforderungen stellen würde“. Und er fügt hinzu: Dem russischen Militär mangle es nicht nur an Soldaten, auch „ihre veralteten militärischen Methoden haben so gut wie ausgedient“.

„Eingebildete Bedrohung“?

Der emeritierte britische Professor für Rechnungslegungspraxis Richard Murphy von der Universität Sheffield befasste sich in seinem Blog im August 2026 ebenfalls mit der Frage „Ist Russland wirklich eine militärische Gefahr?“
Russland sei „ein Land, das nicht einmal einen verwundbaren Nachbarn besiegen kann, geschweige denn eine konventionelle Invasion eines NATO-Staates durchführen könnte“. Die wahren Bedrohungen seien Cyberangriffe und Drohnen, weil sie kostengünstig seien und man sie nicht nachweisen könne.
Murphy zeigt sich zudem überzeugt: „Eine geschwächte russische Armee wird weder jetzt noch in absehbarer Zukunft einen weiteren Konflikt wollen. Sie muss ihre Ressourcen wieder aufbauen, und gleichzeitig wird Putin älter. Die Sorge vor einer Ausweitung des Krieges [in der Ukraine] sollte in diesem Fall ernsthaft geprüft werden.“
Der emeritierte Professor gibt zu bedenken: „Wir sollten uns bewusst sein, dass die Bedrohung für uns nicht nur von außen kommt, sondern auch von der Übermilitarisierung unserer Volkswirtschaften aufgrund von eingebildeten Bedrohungen, die es gar nicht gibt.“
Er stellt klar, dass er nicht bezweifle, dass es äußere Bedrohungen gebe, schreibt Murphy, aber er stelle infrage, „ob wir derzeit Panzer auf uns oder ein anderes europäisches Land zukommen sehen“. Und er kommt zu dem Schluss: „Im Moment kann ich mir eine solche Bedrohung durch Russland nicht vorstellen. Warum geben wir also Geld [für mehr Verteidigung] aus?“

Fünf Szenarien

Der US-Analyst Richard D. Hooker jr. vom Washingtoner Thinktank Atlantic Council entwarf im Februar 2026 fünf mögliche Szenarien, mittels derer Russland Druck auf den Westen ausüben könnte.
Er glaube nicht an einen Großangriff Russlands, jedoch an begrenzte Militäraktionen. Dazu gehörten die Einnahme und Besetzung des norwegischen Archipels Svalbard, der entmilitarisierten finnischen Åland-Inseln, von Ost-Estland rund um die Stadt Narwa mit einer russischsprachigen Mehrheit, der schwedischen Insel Gotland und des Suwałki-Korridors zwischen Polen und Litauen, über den Russland eine Landverbindung zu Kaliningrad herstellen könnte.
Hooker sagt nicht voraus, dass eines dieser Szenarien von Russland tatsächlich umgesetzt werde. Er schreibt vielmehr, dass Putin versuchen könnte, ein Gebiet in der Nähe seines Hoheitsgebiets einzunehmen, das über eine schwache Verteidigung verfüge oder worüber es historisch gesehen völkerrechtliche Unklarheiten gebe, um auf diese Weise die Reaktion der NATO zu testen.

Estland: „Kein Grund zur Panik“

Der estnische Auslandsgeheimdienst kam in seinem im Februar 2026 veröffentlichten Jahresbericht zu dem Schluss, dass Russland nicht die Absicht habe, Estland oder ein anderes NATO-Mitglied im kommenden Jahr und wahrscheinlich auch im Jahr darauf militärisch anzugreifen.
Als Grund wird angeführt, dass die inzwischen gestärkte Verteidigungsfähigkeit der NATO sowie deren kollektive Reaktion den Kreml dazu zwingen, solch ein Risiko sorgfältig abzuwägen. Der Direktor des estnischen Nachrichtendienstes schreibt: „Es besteht kein Grund zur Panik.“
Categories
deutschland ticker

Dobrindt plant „Anti-Sabotage-Schutzschild“ gegen hybride Angriffe


In Kürze:

  • Bundesinnenminister Alexander Dobrindt plant ein „Anti-Sabotage-Schutzschild“ für die kritische Infrastruktur.
  • In neun strategisch wichtigen Städten sollen schnell verlegbare Anti-Drohnen-Einheiten stationiert werden.
  • Ein „Cyberdome“ mit einem engmaschigen Netz digitaler Sensoren soll Cyberangriffe frühzeitig erkennen und abfangen.
  • Auch Betreiber kritischer Infrastruktur sollen künftig mehr Befugnisse zur Drohnenabwehr erhalten.

 
Unter dem Eindruck jüngster hybrider Angriffe und Sabotageakte gegen die kritische Infrastruktur (KRITIS) will Bundesinnenminister Alexander Dobrindt ein weiteres umfassendes Sicherheitspaket vorlegen. Anlass für die Ankündigung eines „Anti-Sabotage-Schutzschildes“ ist der gescheiterte Sprengstoff-Drohnenanschlag auf dem Flughafen Leipzig/Halle Anfang August. Die Bundesregierung macht Russland für den Angriff verantwortlich, der einem Flugzeug galt, das militärische Güter in die Ukraine transportieren soll.

Dobrindt: Verdacht des „Klimaterrorismus“ bei Umspannwerken

Dazu kommen mehrere versuchte Sabotageakte gegen Umspannwerke und andere Einrichtungen der kritischen Infrastruktur allein in den vergangenen Tagen. So richteten sich am 2. September von Behörden als „systematisch“ eingeschätzte Sabotageversuche gegen das Umspannwerk Turnow-Preilack/Kraftwerk Jänschwalde (Brandenburg) und das Umspannwerk Bergheim (NRW).
An den darauffolgenden Tagen entdeckten Sicherheitsbehörden zur Sabotage geeignete Vorrichtungen an Umspannwerken in Dormagen und am Kraftwerk Weisweiler bei Aachen (NRW). In Ostsachsen wurden zudem rund zwölf Sprengvorrichtungen sichergestellt. Ein separater Polizeieinsatz am Umspannwerk Ganderkesee bei Bremen wurde dagegen durch einen offenstehenden Schaltschrank ausgelöst – ein Zusammenhang mit den Sabotageakten ist bislang nicht bestätigt. Dort, wo aktive Sabotageversuche unternommen wurden, entstand aufgrund der Robustheit der Netze kein größerer Schaden.
Mit Blick auf diese Fälle sprach Minister Dobrindt von möglichem „Klimaextremismus“ oder „Klimaterrorismus“. Derzeit findet eine europaweite Fahndung nach einem 48-Jährigen statt. Er steht im Verdacht, Bekennerschreiben im Zusammenhang mit den Sabotageversuchen verfasst zu haben.

2026 bereits Hunderte Sabotageversuche und Drohnensichtungen

Im bisherigen Laufe des Jahres 2026 hat das Bundeskriminalamt (BKA) bereits mehr als 165 Verdachtsfälle von Sabotage gegen KRITIS-Anlagen registriert. Die Übergriffe hätten sich unter anderem gegen Stromleitungen und Bahntrassen gerichtet. Auch Cyber- und Drohnenangriffe hätten sich darunter befunden.
Darüber hinaus habe es von Januar bis Ende August 747 verdächtige Drohnensichtungen gegeben. In diesem Kontext habe man insgesamt 1.068 Drohnen über KRITIS-Anlagen, militärischen Einrichtungen und Rüstungsbetrieben registriert. Minister Dobrindt bezeichnete hybride Angriffe gegenüber „BILD am Sonntag“ als „tägliche Realität“. Er sprach davon, dass diese zunehmen würden, fügte jedoch hinzu: „Wir können uns wehren und schützen.“
Das angekündigte Maßnahmenbündel soll mehrere Komponenten umfassen. In neun strategischen Städten will der Bund schnell verlegbare Anti-Drohnen-Einheiten stationieren. Die Rede ist von Frankfurt am Main, München, Hamburg, Berlin, Stuttgart, Düsseldorf, Leipzig, Hannover und Köln. Diese Maßnahme soll einen lückenlosen Schutz des Luftraums über kritischen Drehkreuzen gewährleisten.

„Cyberdome“: Dobrindt-Ministerium setzt auf Zusammenarbeit mit Israel

Speziell im Blick habe man dabei Flughäfen, Bahnhöfe und das Berliner Regierungsviertel. Die Einheiten, die das Ministerium dazu abstellen will, sollen nicht nur in der Lage sein, Drohnen abzufangen. Sie sollen auch Drohnenbomben abfangen und Sprengsätze entschärfen.
Darüber hinaus will das Ministerium die Abwehrbefugnisse erweitern. Bisher kam nur staatlichen Stellen eine Kompetenz zu, Drohnen aktiv abzuwehren. Betreiber von KRITIS-Einrichtungen wie Wasserwerken, Stromanbietern oder Rüstungsbetrieben waren bislang nur berechtigt, sie zu melden. Künftig sollen sie auch rechtliche Befugnisse erhalten, selbst dagegen vorzugehen.
Ein weiterer Kernbereich des geplanten „Anti-Sabotage-Schutzschildes“ soll auch „Cyberdome“ sein. Dabei handelt es sich um ein engmaschiges digitales Sensornetzwerk, das Hackerangriffe frühzeitig erkennen und aktiv abfangen soll. Vorbild und enger Kooperationspartner in diesem Bereich soll Israel sein, das als Vorreiter im Bereich der Cyberabwehr gilt.

KI soll auf Bahnhöfen Waffen und „verdächtiges Verhalten“ erkennen

Israel soll dabei Erfahrung und Technologie bereitstellen. Zu dieser sollen KI-basierte Frühwarnsysteme gehören, die Angriffe erkennen können, bevor Schaden eintreten kann. Im Januar 2026 hatte es mit „Blue Horizon“ bereits eine gemeinsame Übung für den Ernstfall gegeben.
Bei „Cyberdome“ handelt es sich dem Bundesministerium des Innern (BMI) zufolge nicht um ein einzelnes technisches Produkt. Vielmehr stellt es ein Verteidigungskonzept dar, das unterschiedliche Datenquellen zusammenführt. So sammelt das System Informationen aus Netzwerken von Behörden, KRITIS-Betreibern und Sicherheitsbehörden. KI soll diese in Echtzeit analysieren, Schwachstellen, Anomalien und laufende Angriffe identifizieren und Sicherheitsverantwortliche proaktiv warnen.
Das Bundesinnenministerium plant darüber hinaus auch an sensiblen Orten wie Bahnhöfen den verstärkten Einsatz von Künstlicher-Intelligenz(KI)-gestützten Technologien, biometrischer Gesichtserkennung und Videoüberwachung. Diese sollen ebenfalls der Identifizierung potenzieller Saboteure dienen. Die KI soll dabei insbesondere in der Lage sein, Waffen oder „verdächtiges Verhalten“ frühzeitig zu erkennen.
Categories
deutschland ticker

Geheimdienste sollen zurückschlagen dürfen: Was plant die Bundesregierung?


In Kürze:

  • Das Bundeskabinett will den rund 700-seitigen Entwurf zur Reform des Nachrichtendienstrechts beraten.
  • BND und Verfassungsschutz sollen in bestimmten Gefahrenlagen künftig selbst aktiv eingreifen können.
  • Besonders umstritten sind mögliche Hackbacks und der Einsatz „kinetischer Mittel“ gegen eine fremde Macht.
  • Kritiker warnen vor weitreichenden Befugnissen und aus ihrer Sicht teilweise unklaren Eingriffsschwellen.

Über ein heikles Thema will das Bundeskabinett am Mittwoch, 12. August, beraten. Auf der Tagesordnung steht der knapp 700-seitige Referentenentwurf eines Gesetzes zur Reform des Nachrichtendienstrechts. Damit möchte die Regierung die Rolle der deutschen Geheimdienste an veränderte Bedrohungslagen anpassen und auch deren Befugnisse ausweiten. Im Fokus stehen dabei vor allem Bundesnachrichtendienst (BND) und Verfassungsschutz (BfV).
Der Entwurf ist, wie das Bundesinnenministerium selbst betont, noch nicht ressortabgestimmt. Außerdem bestehe insbesondere bezüglich einzelner besonders sensibler Elemente noch weiterer Beratungsbedarf. Unterdessen sprach der CDU-Abgeordnete und Vorsitzende des Parlamentarischen Kontrollgremiums des Bundestages, Marc Henrichmann, im Nachrichtensender „Welt TV“ davon, „Angriffsdrohnen in Russland“ oder Fabriken, die diese herstellen, „lahmlegen und ausschalten“ zu können, bevor eine solche „aufsteigt und Deutschland bedrohen kann“. Er spielt auf den Drohnenvorfall der Vorwoche am Flughafen Leipzig an. Eine russische Urheberschaft des mutmaßlichen Sabotageakts ist jedoch bislang nicht nachgewiesen.

Dienste sollen nicht mehr auf passive Rolle beschränkt bleiben

Nach geltendem Recht beschränkt sich der gesetzliche Auftrag von BND und Verfassungsschutz im Wesentlichen darauf, Nachrichten zu sammeln und auszuwerten. Sie sind als Frühwarnsystem gedacht und sollen bewusst keine exekutiven Befugnisse ausüben. Gefahrenabwehr mit Zwangs- oder Vollzugsmaßnahmen soll grundsätzlich Aufgabe der Polizei beziehungsweise der Streitkräfte bleiben.
Das Trennungsprinzip zwischen Polizei und Geheimdienst ist eine Konsequenz totalitärer Erfahrungen der deutschen Geschichte. Die Dienste sollen Informationen verdeckt erheben und auswerten dürfen. Unter engen Voraussetzungen ist es ihnen auch erlaubt, Erkenntnisse an Polizei, Staatsanwaltschaft, Bundeswehr oder andere Stellen zu übermitteln.
Bereits jetzt besitzt der BND zwar weitreichende Befugnisse im Bereich der Auslandsaufklärung. Diese reichen zum Teil auch weiter als im Inland. Das Bundesverfassungsgericht hat dies bisher nicht beanstandet, weil der Bundesnachrichtendienst keine operativen Anschlussbefugnisse besitzt.

Bund verweist auf veränderte Bedrohungslage

Nun will die Bundesregierung die Nachrichtendienste handlungsfähiger machen. Bundesinnenminister Alexander Dobrindt hatte dies unter anderem bereits anlässlich der Vorstellung des Bundes-Verfassungsschutzberichts Anfang Juli angekündigt. Die Dienste selbst hatten um eine entsprechende Anpassung ihrer Befugnisse gebeten. Sie begründeten dies mit einer veränderten Bedrohungslage. Diese umfasse nun auch Spionage, Sabotage, Cyberangriffe, Drohnen und hybride Einflussnahme.
Deshalb sollen BND und BfV künftig nicht mehr auf das Beobachten, Sammeln von Daten und Warnen beschränkt bleiben. In bestimmten Gefahrenlagen soll es ihnen gestattet sein, selbst aktiv einzugreifen. Der Entwurf spricht in diesem Kontext von „erweiterten nachrichtendienstlichen Maßnahmen“.
Die Dienste sollen künftig demnach nicht mehr nur wissen, wer Deutschland bedroht und wie Angriffe vorbereitet werden. In bestimmten Fällen sollen sie auch darauf hinwirken können, dass der Angriff nicht stattfindet. Die Nachrichtendienste sollen in diesem Sinne zu „begrenzt operativen Akteuren“ werden.

BND darf sich unter bestimmten Umständen selbst ermächtigen

Mit den Neuerungen will die Bundesregierung den bisherigen Rechtsrahmen an neue technische und sicherheitspolitische Entwicklungen anpassen. Gleichzeitig soll die neue gesetzliche Regelung den Vorgaben des Bundesverfassungsgerichts Rechnung tragen und die Kontrolle der Dienste neu ordnen. In diesem Sinne gehe es nicht nur um eine Erweiterung der Befugnisse, sondern auch um Anpassungen an Vorgaben der Rechtsprechung.
Zu den wesentlichsten Änderungen sollen jene Bestimmungen gehören, die in den Paragrafen 49ff. des Entwurfs für ein neues BND-Gesetz verankert sind. Diese betreffen sogenannte „erweiterte nachrichtendienstliche Maßnahmen“. Sie sollen dann greifen, wenn der BND im Zuge seiner nachrichtendienstlichen Auslandsaufklärung eine „spezifische Gefährdungslage“ feststellt.
Die Befugnisse des BND umfassen in einem solchen Fall auch ein „aktives Einwirken mit dem Ziel einer Abwendung oder Einschränkung dieser Gefährdung“. Sie sollen notfalls auch im Inland zum Tragen kommen – aber nur dann, wenn nur der BND selbst dazu in der Lage sein sollte oder eine rechtzeitige Befassung der eigentlich zuständigen Stellen nicht mehr als möglich erscheint.

„Besonders wichtige Rechtsgüter“ sind weit definiert

Eine spezifische Gefährdungslage soll dann vorliegen, wenn „tatsächliche Anhaltspunkte dafür bestehen“, dass eine fremde Macht „besonders gewichtige Rechtsgüter […] anhaltend und planvoll“ in besonderem Maße gefährde. Zu diesen Rechtsgütern sollen etwa Bestand oder Sicherheit der Bundesrepublik Deutschland oder internationaler Organisationen gehören, deren Mitglied das Land ist.
Aber auch verbündete Staaten, die „außenpolitische Handlungsfähigkeit der Bundesrepublik Deutschland“, die Bündnis- und Verteidigungsfähigkeit oder die freiheitliche demokratische Grundordnung sollen vom Schutzzweck umfasst sein. Gleiches gelte für „gewichtige Rechtsgüter der Allgemeinheit, deren Bedrohung die Grundlagen der Existenz der Menschen berührt, sowie Sachen von bedeutendem Wert, deren Erhaltung im öffentlichen Interesse geboten ist“ oder „das Leben, die körperliche Unversehrtheit, Freiheit und sexuelle Selbstbestimmung einer Person“.
Voraussetzung für ein eigenes Eingreifen unter bestimmten Umständen ist also die Feststellung einer qualifizierten Bedrohung. Andere zuständige Stellen dürfen nicht in der Lage sein, rechtzeitig oder ebenso wirksam zu handeln – und der Nachrichtendienst muss über besondere Fähigkeiten verfügen, die es ihm ermöglichen, der Gefahr wirksam zu begegnen. Ein Beispiel stellt dem Bundesinnenministerium zufolge dabei etwa ein laufender Cyberangriff dar.

Besonders heikel ist der Einsatz „kinetischer Mittel“

Liegen die Voraussetzungen für ein eigenes operatives Handeln vor, müsse der Präsident des BND Art und Umfang der Maßnahmen in einer Grundanordnung festlegen. Die durchgeführten Maßnahmen sind zu dokumentieren. Zudem seien das Fortbestehen der entsprechenden Gefahrenlage und die Erforderlichkeit des Eingreifens in vorgegebenen Abständen zu überprüfen.
Formal bleibt das Trennungsgebot zwischen Polizei und Geheimdienst aufrecht. Seine praktische Bedeutung wird jedoch kleiner, wenn der Nachrichtendienst selbst Gefahren abwehren darf. Als einer der heikelsten Punkte gilt der in Paragraf 129 des Entwurfs angesprochene Einsatz „kinetischer Mittel“. Gemeint sind nach der Begründung Maßnahmen, die mit einer physischen Einwirkung auf Rechtsgüter Dritter verbunden sind. Der Begriff geht damit über rein digitale Überwachungsmaßnahmen hinaus.
Im Fall von Gegenmaßnahmen stellt etwa die Störung eines Servers eine solche „kinetische Einwirkung“ dar. Allerdings sind auch andere Formen der physischen Einwirkung auf ein Ziel denkbar. Je nach konkreter Ausgestaltung können damit etwa Sabotage, Beschädigung oder andere physische Einwirkungen auf Sachziele gemeint sein.

Keine „Lizenz zum Töten“ – aber Kollateralschäden denkbar

Der Gesetzentwurf macht deutlich, dass erweiterte nachrichtendienstliche Mittel „gegen die fremde Macht zu richten“ seien, welche „für die spezifische Gefährdungslage verantwortlich“ sei. Sie dürften sich „nicht gezielt gegen Leib und Leben von Personen richten“. Zudem seien sie so durchzuführen, dass „die zu erwartenden Schäden in einem angemessenen Verhältnis zu dem Ziel der Maßnahme stehen“.
Einer Analyse der Gesellschaft für Freiheitsrechte (GFF) zufolge bedeute dies zwar, dass es keine allgemeine gesetzliche Erlaubnis gebe, Menschen im Ausland zu töten. Allerdings sei dem Wortlaut zufolge dann auch nicht automatisch jede Verletzung oder Tötung als Kollateralschaden ausgeschlossen.
Die GFF hält auch die Bedrohungsbegriffe teilweise für zu unbestimmt. Schon die genannten Qualifikationsstufen „erhebliche Bedrohung“ und „Bedrohung von herausgehobener Bedeutung“ seien schwer voneinander abzugrenzen. Es sei außerdem nicht eindeutig zu erkennen, wie konkret eine Bedrohung sein müsse, bevor aus Beobachtung aktive Gefahrenabwehr werde. Abgesehen davon sei der Umfang der als schutzwürdig qualifizierbaren Rechtsgüter erheblich.

Wenn der Gegenschlag den Falschen treffen könnte

Neben den sogenannten kinetischen Maßnahmen seien auch die möglichen Gegenmaßnahmen im digitalen Raum sehr weitreichend. Im Rahmen denkbarer Maßnahmen um zurückzuhacken, sogenannter „Hackbacks“, umfassen aktive Mittel etwa das Löschen oder Verändern von Daten ebenso wie die Umleitung von Datenströmen oder das Beeinträchtigen oder Zerstören von IT-Systemen.
Auch hier gebe es jedoch Problembereiche, die zu berücksichtigen seien. Zum einen sei bei einem Cyberangriff nicht immer zweifelsfrei feststellbar, wer tatsächlich dahinterstehe. Zum anderen könne ein Server kompromittiert und von einem Angreifer missbraucht worden sein, obwohl sein Betreiber selbst unschuldig sei. Dies zeige etwa ein Szenario, wonach ein Krankenhaus als Proxy missbraucht werde und ein virtueller Gegenschlag letztlich dessen Infrastruktur treffe.
Zudem könne aus einer digitalen Abwehrmaßnahme eine neue offensive Operation werden. Im Extremfall könne sich, so die GFF, auch heimlich in IT-Systeme inländischer Telekommunikationsanbieter hacken – was definitiv nicht mehr den Bereich des Vorgehens gegen eine „fremde Macht“ betreffe. Dies ermögliche etwa Paragraf 31 Abs. 6 Nr. 3 des Entwurfes.
Categories
ausland etplus ticker

Trump veröffentlicht Dokumente zu mutmaßlicher chinesischer Einflussnahme auf US-Wahlen


In Kürze:

  • Neue Dokumente zu mutmaßlicher ausländischer Einflussnahme auf US-Wahlen veröffentlicht.
  • Berichte nennen China, Cyberaktivitäten und den Zugriff auf Wählerdaten.
  • Untersuchungen zu Wahlregistrierungen und Sicherheitsfragen werden fortgesetzt.

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

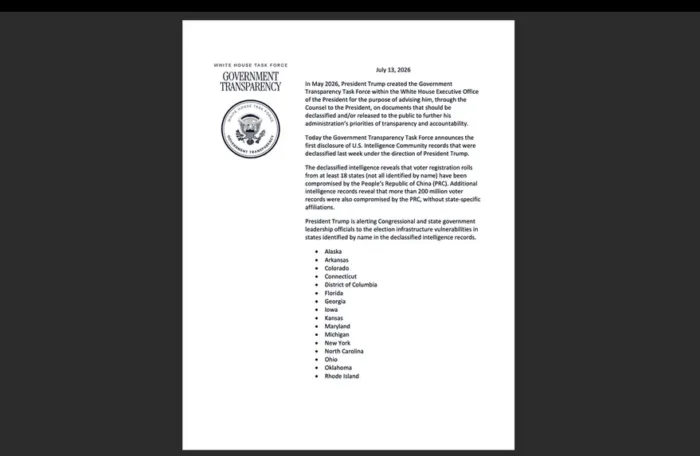
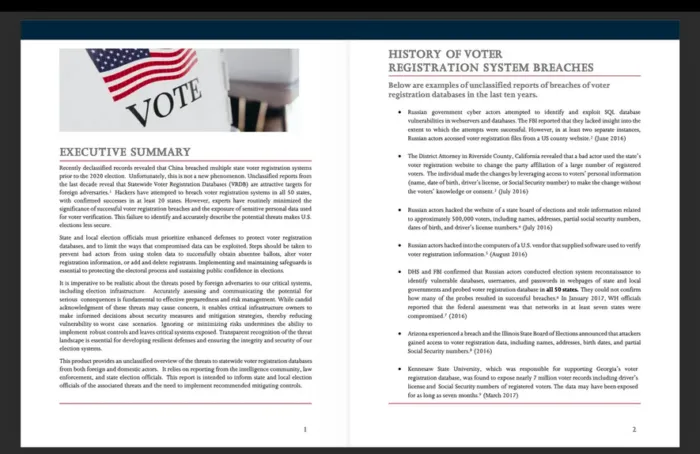
Mit der Freigabe bislang geheimer Dokumente hat US-Präsident Donald Trump eine neue Debatte über ausländische Einflussnahme auf US-Wahlen ausgelöst. Die am 16. Juli veröffentlichten Unterlagen befassen sich mit mutmaßlicher ausländischer Einflussnahme auf die US-Wahlen 2020 und enthalten Berichte über chinesische Cyberaktivitäten, Wählerdaten sowie den Umgang amerikanischer Geheimdienste mit entsprechenden Erkenntnissen.

Die teilweise stark geschwärzten Dateien wurden auf einer neuen Plattform des Weißen Hauses zur Wahlintegrität veröffentlicht. Sie behandeln unter anderem die Beschaffung und Nutzung amerikanischer Wählerdaten durch China, mögliche Schwachstellen elektronischer Wahl- und Stimmzählungssysteme, Ermittlungen zu Wählerregistrierungen in Michigan sowie Fragen zu Nichtbürgern in staatlichen Wählerverzeichnissen.
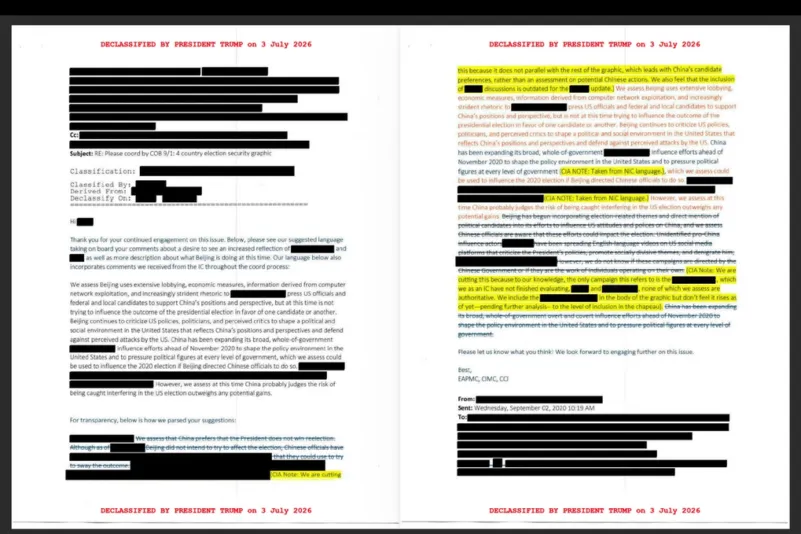
Nach Angaben der veröffentlichten Geheimdienstunterlagen untersuchten Analysten mögliche Aktivitäten der Kommunistischen Partei Chinas (KPCh), darunter das Sammeln umfangreicher persönlicher Daten amerikanischer Bürger, Cyberaktivitäten gegen US-Ziele und Versuche, die öffentliche Wahrnehmung politischer Themen zu beeinflussen.

Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Foto: Bildschirmfoto/Epoch Times USA

Chinesische Cyberaktivitäten im Fokus

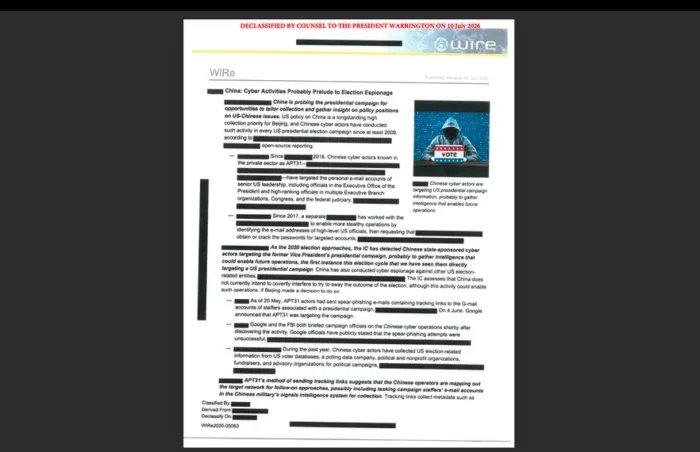
Ein neu freigegebener CIA-Vermerk aus dem Juli 2020, der Erkenntnisse des Federal Bureau of Investigation (FBI) und der National Security Agency (NSA) enthält, beschreibt mutmaßliche Aktivitäten chinesischer Cyberakteure gegen hochrangige US-Vertreter. Demnach standen persönliche E-Mail-Konten von Personen aus dem Umfeld des Präsidenten, der Exekutive, des Kongresses und der Bundesjustiz im Fokus möglicher Ausspähversuche.
Die Unterlagen legen zudem dar, dass mit der Kommunistischen Partei Chinas verbundene Cyberakteure umfangreiche wahlbezogene Informationen aus verschiedenen US-Quellen sammelten. Dazu gehörten Datenbanken, Meinungsforschungsunternehmen, politische Organisationen, Wahlkampagnen und gemeinnützige Einrichtungen.
Nach Angaben des Berichts wurden dabei Informationen von mehr als 204 Millionen Amerikanern erfasst. Ein erheblicher Teil dieser Daten stammte aus Informationen, die öffentlich zugänglich und zum Herunterladen verfügbar waren.

Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Foto: Bildschirmfoto/Epoch Times USA

Berichte über Einfluss auf die US-Wahl

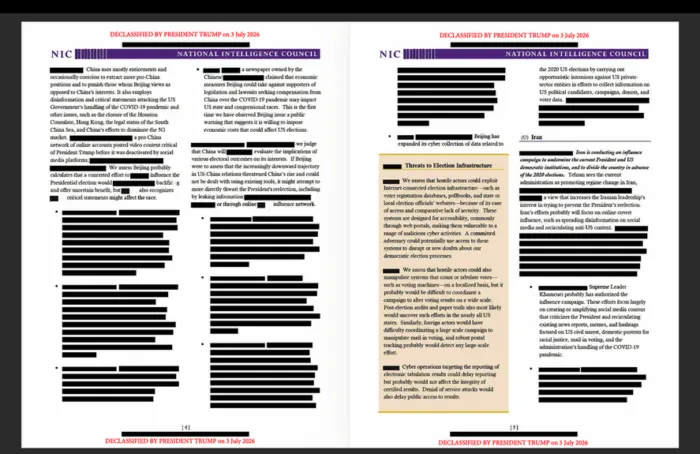
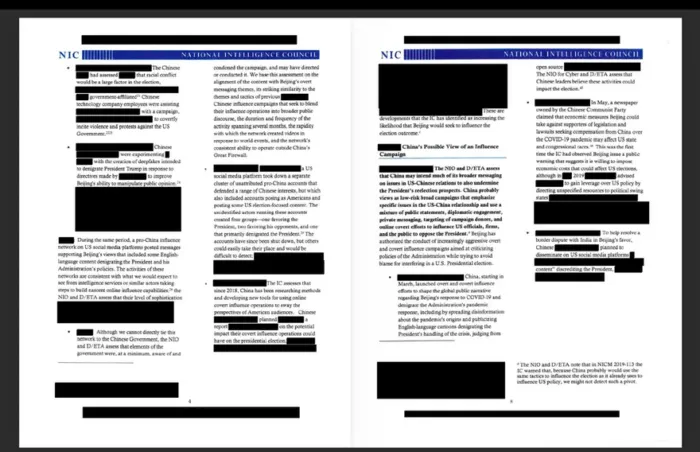
Ein separater Bericht des National Intelligence Council kommt zu dem Schluss, dass Peking seine Cyberaktivitäten im Zusammenhang mit den US-Wahlen 2020 ausgeweitet habe. Demnach führten mit China verbundene Akteure gezielte Eindringversuche gegen Unternehmen des privaten Sektors durch, um Informationen über US-Politikkandidaten, Wahlkampagnen, Spender und Wählerdaten zu sammeln.
Nach Einschätzung der Geheimdienstanalysten umfassten die chinesischen Einflussmaßnahmen verschiedene Instrumente – darunter öffentliche Botschaften, sich entwickelnde verdeckte Online-Aktivitäten, diplomatische Einflussnahme und den Einsatz wirtschaftlicher Druckmittel.
Gleichzeitig stellten die Analysten fest, dass die KPCh offenbar auf die Nutzung ihrer „aggressivsten Optionen“ zur direkten Beeinflussung oder Störung der Wahl verzichtete. Als mögliche Gründe nannten sie die Sorge vor politischen Gegenreaktionen sowie das Interesse Pekings, die bilateralen Beziehungen nach der Wahl zu stabilisieren.

Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Foto: Bildschirmfoto/Epoch Times USA

Vorwürfe um gefälschte Führerscheine

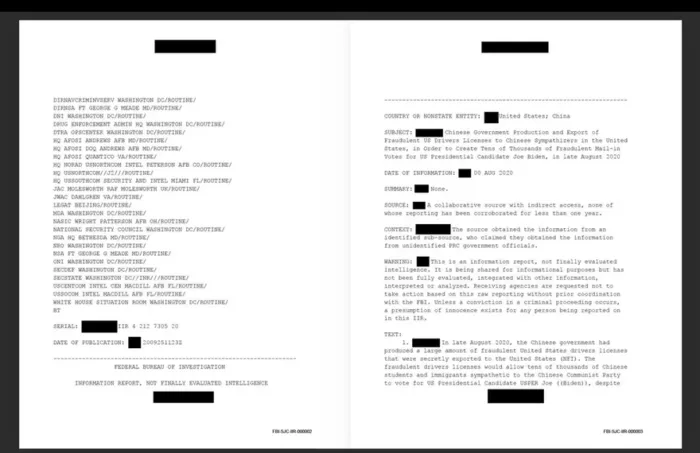
Ein unbearbeiteter FBI-Geheimdienstbericht beschreibt die Aussagen einer Quelle, wonach die KPCh Zehntausende gefälschte US-Führerscheine hergestellt und in die Vereinigten Staaten gebracht haben soll. Der Quelle zufolge sollten die gefälschten Dokumente dazu dienen, chinesischen Studenten und Einwanderern mit Nähe zur KPCh eine Teilnahme an der US-Präsidentschaftswahl zu ermöglichen.
Weitere Dokumente aus dem veröffentlichten Berichtspaket zeigen Diskussionen innerhalb von Geheimdienstkreisen über den Umgang mit Berichten zu möglichen Wahlproblemen. Dabei ging es um die Frage, ob bestimmte Verbindungen und Zusammenhänge im Zusammenhang mit ausländischer Einflussnahme öffentlich stärker thematisiert oder zurückhaltender dargestellt werden sollten.

Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Foto: Bildschirmfoto/Epoch Times USA

Kritik an Geheimdiensten

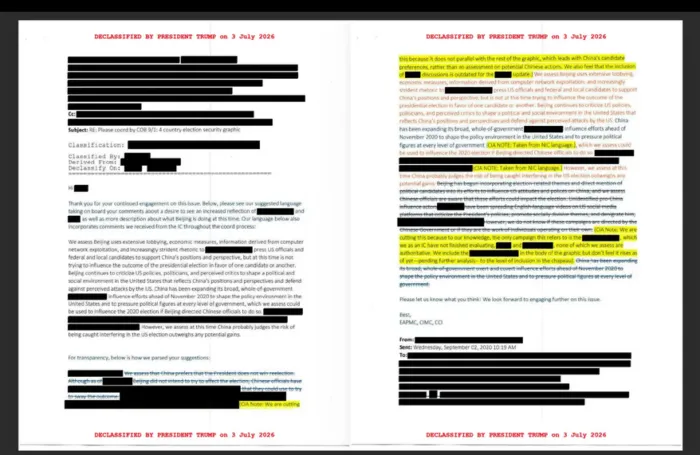
„Dies ist ein sehr gutes Beispiel – aber bei Weitem nicht das einzige – für ein Problem, auf das ich seit dem Sommer hingewiesen habe: dass die [Geheimdienstgemeinschaft] aus nicht sachlichen Gründen darauf verzichtet, Verbindungen zu Wahlen ausdrücklich zu benennen“, schrieb ein nicht namentlich genannter Geheimdienstmitarbeiter in einer E-Mail.
Die Nachricht entstand, nachdem Erkenntnisse bekannt geworden waren, wonach China an Aktivitäten zur Einflussnahme auf den US-Wahlprozess beteiligt gewesen sein soll. Der Verfasser kritisierte dabei den Umgang innerhalb der Geheimdienststrukturen mit entsprechenden Hinweisen und stellte die Frage, ob bestimmte Verbindungen zur Wahl bewusst weniger hervorgehoben wurden.

Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Foto: Bildschirmfoto/Epoch Times USA

Gesellschaftliche Spannungen gezielt genutzt

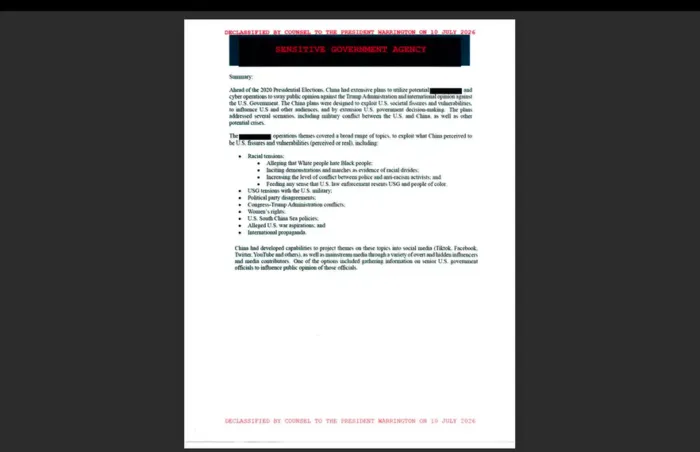
Untersuchungen zufolge gab es Versuche, Einfluss auf die politische Debatte in den Vereinigten Staaten zu nehmen, indem gesellschaftliche Spannungen verstärkt und bestehende Konflikte innerhalb der Bevölkerung genutzt wurden. Dabei ging es unter anderem um Themen wie Einwanderung, soziale Ungleichheiten und regierungskritische Protestbewegungen.
Ein neu veröffentlichter Bericht des National Intelligence Council beschreibt Einschätzungen, wonach chinesische Akteure gesellschaftliche Spannungen in den Vereinigten Staaten, insbesondere im Zusammenhang mit Rassenkonflikten, als möglichen Einflussfaktor im Wahlkampf betrachtet hätten. Zudem wird der Verdacht genannt, dass Mitarbeiter eines regierungsnahen chinesischen Technologieunternehmens eine Kampagne unterstützt haben könnten, die darauf abzielte, verdeckt Proteste und Spannungen gegen die US-Regierung zu verstärken.

Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Foto: Bildschirmfoto/Epoch Times USA

Einfluss über soziale Medien

Laut einem der veröffentlichten Dokumente wurden gezielte Maßnahmen eingesetzt, um bestimmte Botschaften und Themen in der Öffentlichkeit zu verbreiten. Dabei sollen soziale Medienplattformen wie TikTok, Facebook, Twitter und YouTube sowie weitere Online-Kanäle genutzt worden sein, um öffentliche Diskussionen und Wahrnehmungen zu beeinflussen.
Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Foto: Bildschirmfoto/Epoch Times USA

Weitere Staaten im Visier

Direkte Verbindungen zur Kommunistischen Partei Chinas konnten den Angaben zufolge nicht eindeutig nachgewiesen werden. Geheimdienstanalysten kamen jedoch zu der Einschätzung, dass Teile des chinesischen Regimes zumindest von der beschriebenen Kampagne gewusst und diese geduldet haben könnten. Zudem bestehe die Möglichkeit, dass einzelne staatliche Stellen die Aktivitäten unterstützt, angeordnet oder selbst durchgeführt haben.
Weitere Berichte befassen sich mit den Fähigkeiten ausländischer Akteure, die Sicherheit und Integrität von US-Wahlsystemen zu gefährden. Dabei werden unter anderem China, Iran, Nordkorea, Russland und Venezuela als Staaten genannt, deren Aktivitäten oder technische Möglichkeiten im Zusammenhang mit möglichen Einfluss- und Cyberoperationen untersucht wurden.

Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Foto: Bildschirmfoto/Epoch Times USA

Trump fordert neue Ermittlungen

Vor der Veröffentlichung der Dokumente erklärte Donald Trump während einer landesweit ausgestrahlten Veranstaltung: „Jahrelang wurden die Amerikaner dreist über die Sicherheit unserer Wahlinfrastruktur belogen.“
Mit dieser Aussage kritisierte Trump den bisherigen Umgang mit der Sicherheit elektronischer Wahlsysteme und stellte die bisherigen Einschätzungen zur Widerstandsfähigkeit der US-Wahlinfrastruktur infrage.

Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Foto: Bildschirmfoto/Epoch Times USA

Ermittlungen in Michigan

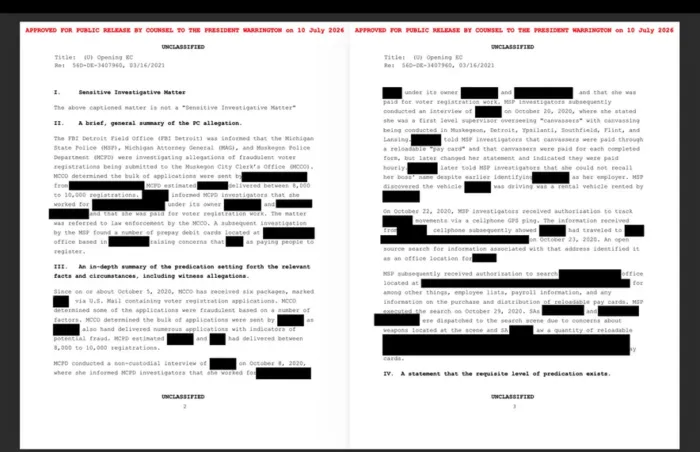
Zu den veröffentlichten Unterlagen gehören auch Dokumente über Ermittlungen zu Wählerregistrierungen im Bundesstaat Michigan. Darin enthalten sind FBI-Akten zu einer Razzia im Jahr 2020 in der Stadt Muskegon, die im Zusammenhang mit Vorwürfen mutmaßlich betrügerischer Wählerregistrierungen durchgeführt wurde.
Trump ordnete auf Grundlage der neu veröffentlichten Unterlagen weitere Untersuchungen auf Bundesebene an. Sollten sich strafrechtlich relevante Verstöße bestätigen, sollen die zuständigen Behörden entsprechende Ermittlungen und Strafverfolgungsmaßnahmen einleiten.

Neu freigegebene Dokumente, veröffentlicht von US-Präsident Donald Trump am 16. Juli 2026.

Foto: Bildschirmfoto/Epoch Times USA

Heimatschutzministerium überprüft Wählerverzeichnisse

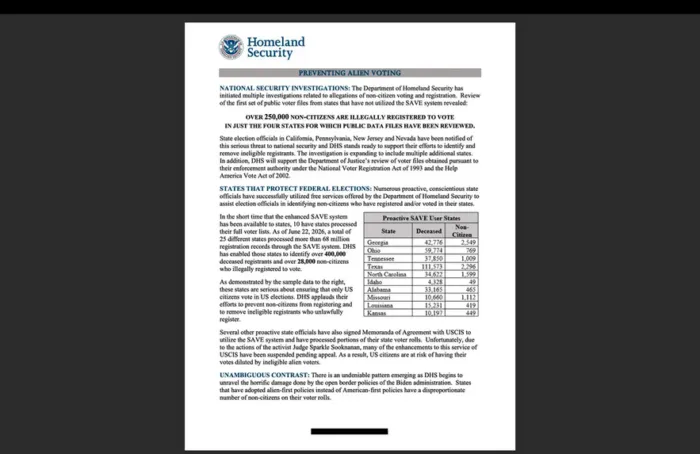
Ein weiterer Teil der freigegebenen Unterlagen betrifft die Überprüfung von Wählerverzeichnissen durch das US-Heimatschutzministerium. Demnach identifizierte die Behörde in den Wählerlisten kooperierender Bundesstaaten rund 278.000 Personen, bei denen der Verdacht besteht, dass sie keine US-Staatsbürger sind.
Aus den Dokumenten geht außerdem hervor, dass Wahlbehörden in Kalifornien, Pennsylvania, New Jersey und Nevada über die Ergebnisse informiert wurden. Darin wird die mögliche Teilnahme von Nichtbürgern an Wahlen als „ernsthafte Bedrohung für die nationale Sicherheit“ bezeichnet und auf die Notwendigkeit entsprechender Prüfungen hingewiesen.
Mit der Veröffentlichung der Unterlagen rückt die Debatte über Wahlsicherheit, ausländische Einflussnahme und den Umgang der US-Geheimdienste mit entsprechenden Erkenntnissen erneut in den Fokus. Welche politischen oder rechtlichen Folgen sich daraus ergeben, bleibt abzuwarten.
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel „Newly Declassified Docs Describe China’s Election Influence Efforts, Concern That US Intel Downplayed Connections“. (Deutsche Bearbeitung: zk)
Categories
deutschland ticker

Verfassungsschutz warnt vor wachsendem Extremismus und hybriden Angriffen


In Kürze:

  • Der Verfassungsschutz sieht Deutschland gleichzeitig durch Extremismus, Spionage, Sabotage und hybride Bedrohungen unter Druck.
  • Rechtsextremismus bleibt laut Bericht die größte Gefahr für die freiheitlich-demokratische Grundordnung, während linksextremistische Gewalt besonders stark zunimmt.
  • Antisemitismus wird als ideologische Schnittmenge verschiedener extremistischer Strömungen hervorgehoben.
  • Bundesinnenminister Dobrindt fordert zusätzliche Befugnisse, um den Verfassungsschutz zu einem operativ stärkeren Nachrichtendienst auszubauen.

 
Am Dienstag, dem 30. Juni, haben Bundesinnenminister Alexander Dobrindt und Behördenchef Sinan Selen den Bericht des Bundesamtes für Verfassungsschutz über das Jahr 2025 vorgestellt. Bei der Vorstellung des Verfassungsschutzberichts betonte der Minister, Deutschland stehe von innen und außen unter Druck. In fast allen beobachteten Phänomenbereichen seien Personenpotenziale und Gewaltrisiken gestiegen. Hinzu kämen Sabotage und Spionage von außen.
Sowohl Dobrindt als auch Selen machten noch einmal deutlich, dass sie es für unabdingbar halten, den Verfassungsschutz zu einem „echten Geheimdienst“ auszubauen. Derzeit bestehe die Aufgabe des Inlandsgeheimdienstes lediglich in der Beobachtung und Auswertung von Informationen zu den beobachteten Phänomenbereichen.

Verfassungsschutz will sich vom reinen Beobachtungsdienst lösen

Künftig solle der Verfassungsschutz auch die Möglichkeit erhalten, mit „Detektion, Disruption und Prävention“ auf gefährliche Entwicklungen zu reagieren, so das Anliegen. Der Ausbau der Befugnisse stößt jedoch auf Schwierigkeiten. In der Bundesrepublik gilt es aufgrund der totalitären Vergangenheit als problematisch, die Geheimdienste mit hoheitlichen Befugnissen auszustatten.
Auch unter den Verfassungsschutzbehörden selbst gibt es Meinungsunterschiede: So lehnt Thüringens Verfassungsschutzpräsident Stephan Kramer den Ausbau zum „echten Geheimdienst“ ab. Der Verfassungsschutz, so äußerte er, solle „den Bürger schützen und nicht überwachen“.
Dobrindt und Selen machten unterdessen deutlich, dass sich Deutschland in einer Lage befinde, in der sich klassische Spionage, Sabotage und Extremismus zunehmend mit digitalen Bedrohungen vermengten. Den deutschen Nachrichtendiensten müsse deshalb auch aktives Reagieren auf Bedrohungspotenziale möglich werden. Dies sei etwa mit Blick auf Cyberangriffe sowie die Rekrutierung immer jüngerer Menschen, teilweise auch von Kindern, durch verfassungsfeindliche Bestrebungen erforderlich. Diese seien in ihrem Weltbild noch nicht gefestigt und könnten durch Deradikalisierung oder Aussteigerprogramme erreicht werden.

Rechtsextremismus bleibt größte Gefahr für freiheitlich-demokratische Grundordnung

Deutschland wird, so betonen Dobrindt und Selen, sowohl von ausländischen Nachrichtendiensten als auch inländischen extremistischen Milieus unter Druck gesetzt. Als staatliche Akteure werden vor allem Russland, China und der Iran genannt. Gleichzeitig nehme das Personenpotenzial fast sämtlicher extremistischer Szenen zu. Dobrindts Schlussfolgerung lautete, die Gegner der freiheitlich-demokratischen Grundordnung wirkten „von außen und innen, analog und digital, sichtbar und verborgen“.
Wie der Minister betonte, bleibe der Rechtsextremismus nach Einschätzung des Verfassungsschutzes weiterhin die größte Gefahr. In diesem Phänomenbereich sei das zuzuordnende Personenpotenzial noch einmal deutlich um rund 17 Prozent von 50.250 auf 58.700 angewachsen. Als gewaltbereit gelten 15.600 Rechtsextremisten – rund 300 mehr als im Beobachtungszeitraum 2024.
Im Vorjahr sei die Zahl der rechtsextremistisch motivierten Straftaten auf hohem Niveau verharrt. Die strafbaren Handlungen insgesamt seien leicht um 2,3 Prozent auf 36.951 gesunken. Unter diesen sei jedoch die Zahl der Gewalttaten um 8,9 Prozent auf 1.395 gestiegen. In sechs Fällen sei es zu versuchten Tötungsdelikten gekommen. Bei den meisten rechtsextremistisch motivierten Straftaten handele es sich nach wie vor um Propagandadelikte.

Bestrebungen in Richtung Rechtsterrorismus – linke Gewaltszene wächst ebenfalls

Sorge bereiteten insbesondere die zunehmende Vernetzung junger Gruppen und deren stärkere Aktionsorientierung. Wie die Zerschlagung der Gruppe „Letzte Verteidigungswelle“ zeige, könne auch mit Blick auf möglichen Rechtsterrorismus keine Entwarnung gegeben werden. Dazu komme die gezielte Ansprache Jugendlicher über soziale Netzwerke und Gaming-Plattformen. Der Bericht erwähnt dabei unter anderem die auch in anderen Ländern bereits in Erscheinung getretenen neueren Phänomene wie „Akzelerationismus“, „Attentäter-Fanklubs“ oder eine „nihilistisch-satanistische Onlinesubkultur“.
Im Phänomenbereich des Linksextremismus sei das Personenpotenzial geringer als im Rechtsextremismus. Allerdings sei das Wachstum dynamischer und allein von 2024 auf 2025 um etwa 4.200 auf nunmehr 42.200 Personen angewachsen. Auch das Gewaltpotenzial stieg von 11.200 auf 11.600 gewaltbereite Linksextremisten. Die Zahl der linksextremistisch motivierten Straftaten insgesamt stieg um 39 Prozent auf 8.133. Bei den Gewalttaten war sogar ein Plus von 60 Prozent auf 856 zu verzeichnen.
Linksextremistisch motivierte Gewalttaten richteten sich dabei immer häufiger gegen politische Gegner sowie gegen die Polizei. Der militante „Antifaschismus“ gewinne insbesondere aufgrund der Wahlerfolge der AfD an Bedeutung. Dazu kämen Anschläge gegen die kritische Infrastruktur, Brandanschläge, aber auch eine zunehmende Bedeutung dogmatisch-kommunistischer Jugendorganisationen. Auch unter diesen sei eine zunehmende Gewaltbereitschaft festzustellen. Außerdem gehe von diesen Bestrebungen eine zunehmende Gefahr für die kritische Infrastruktur aus. Dies zeigten etwa die Anschläge auf die Stromversorgung in Berlin zu Beginn des Jahres.
Sinan Selen erläuterte, dass der organisierte Linksextremismus vor allem versuche, Ängste – etwa um das Klima oder vor Krieg – zu nutzen, um junge Menschen anzusprechen. Dabei würden häufig legitime Protestbewegungen durch Extremisten instrumentalisiert.

Was der Verfassungsschutz zum Bedrohungspotenzial des Islamismus zu sagen hat

Das Gefährdungspotenzial im Bereich des Islamismus bleibt dem Verfassungsschutzbericht zufolge ebenfalls präsent. Von Entwarnung könne auch hier keine Rede sein. Wie auch bei der extremen Rechten falle hier die Bedeutung von Online-Radikalisierung und das immer jüngere Alter Rekrutierter auf. Das Bedrohungspotenzial bleibe groß, weil dschihadistische Terrorgruppen weiterhin auf einfache Mittel wie Messer und Autos als Tatmittel setzten.
Im Phänomenbereich „Islamismus“, in dem terroristische Gruppen ebenso zusammengefasst sind wie die Muslimbruderschaft oder Vereinigungen wie Millî Görüş oder die Furkan-Bewegung, spricht der Verfassungsschutz von einem Personenpotenzial von 28.645 Personen (2024: 28.280). Das gewaltbereite Potenzial sei im Vorjahr von 9.540 leicht auf 9.110 gesunken.
Die Zahl der als islamistisch eingeordneten Straftaten stieg im Jahr 2025 von 1.397 auf 1.599, die meisten davon Propagandadelikte. Die Zahl der Gewalttaten stieg von 71 auf 80, darunter acht versuchte und zwei vollendete Tötungsdelikte. Verfassungsschutzpräsident Selen warnte dabei insbesondere vor der terroristischen Hamas.
Die in Deutschland verbotene palästinensische Organisation unterhalte weiterhin Strukturen im Land. Zunehmend bediene sie sich auch krimineller Netzwerke, um Terrorakte zu planen. Deutschland werde von der Hamas nicht mehr nur als Rückzugsraum, sondern ausdrücklich als möglicher Aktionsraum betrachtet. Besonders gefährdet seien dadurch jüdische und israelische Einrichtungen.

„Woke“-Narrativ als gemeinsame Bezugslinie aller Phänomenbereiche

Auffällig sei, so Selen und Dobrindt, dass Antisemitismus zunehmend ideologische Grenzen überschreite. So bilde Israelfeindschaft weitgehend eine Schnittmenge zwischen Rechtsextremismus, Linksextremismus und Islamismus, in vielen Bereichen auch mit Erscheinungsformen auslandsbezogenen Extremismus. Dieses verbindende Element werde im Bericht mehrfach hervorgehoben.
Die Radikalisierung erfolge immer häufiger digital. Die Gruppierungen versuchten zunehmend auch Künstliche Intelligenz für ihre Agenda zu nutzen, und immer jüngere Menschen würden über TikTok, Instagram, Gaming-Plattformen und andere digitale Räume gewonnen.
Selen hob hervor, dass nahezu alle extremistischen Milieus ähnliche psychologische Mechanismen nutzten. Typisch seien dabei Opfernarrative. Diese bestärkten potenzielle Mitstreiter in der Wahrnehmung, „unterdrückt“ zu sein und nicht zur Gesellschaft zu gehören. Die Verantwortung werde dabei jeweils bestimmten als Feindbilder markierten Gruppen zugeschrieben. Die Mechanismen funktionierten links, rechts und in anderen identitätspolitischen Clustern gleichermaßen. Darauf aufbauende Narrative seien häufig ein Einstieg in spätere Radikalisierungsprozesse.

„Wegwerfagenten“ und transnationale Repression

Ein weiterer Schwerpunkt des Berichts betrifft ausländische Nachrichtendienste. Russland nutze dabei zunehmend sogenannte Low-Level- oder „Wegwerfagenten“, um Sabotage, Desinformation und hybride Kriegsführung zu betreiben. China wiederum sei vor allem in Bereichen wie Wirtschaftsspionage und der Aneignung von Know-how in Wissenschaft und Technologie aktiv. Darüber hinaus schüchtere man auch Dissidenten im Ausland ein.
Ein bekanntes Beispiel sei der im Vorjahr zu einer langjährigen Haftstrafe verurteilte Jian G., der sich unter anderem als Mitarbeiter eines EU-Abgeordneten Zugang zu Informationen verschafft und Oppositionelle ausgespäht habe. Transnationale Repression betreibe auch der Iran. Von Teheran gesteuerte Zellen schüchterten iranische Oppositionelle ein. In einigen Fällen seien zudem gezielte Mord- und Brandanschläge gegen jüdische und israelische Einrichtungen vereitelt worden.
Categories
deutschland

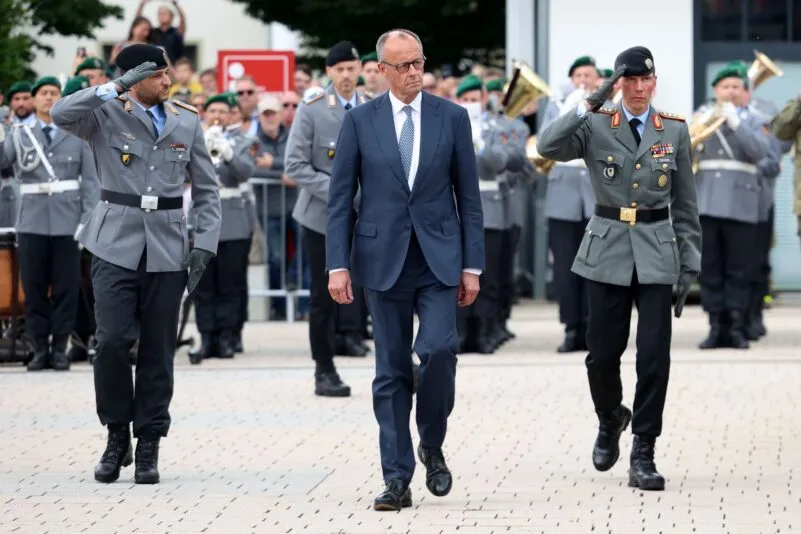
Unsichere Weltlage: Merz fordert starke Bundeswehr

Bundeskanzler Friedrich Merz hat die dringende Notwendigkeit einer verstärkten Bundeswehr angesichts wachsender konkreter Gefahren hervorgehoben.
„Wir sehen in Deutschland und Europa täglich hybride Angriffe auf unsere Infrastruktur, Spionage, Sabotage, Cyberangriffe, Drohnenüberflüge, Desinformationskampagnen“, warnte der CDU-Politiker bei einem Rekruten-Gelöbnis im sauerländischen Medebach.
„Nicht nur unsere europäische Friedensordnung ist unter Druck, unsere Welt ist insgesamt unfriedlicher und unsicherer geworden.“

Ehrgeiziger Zeitplan

Die Bundeswehr wachse mit einem ehrgeizigen Zeitplan. Merz listete vor rund 110 Rekruten der Panzerbrigade 21 „Lipperland“, die sich auf dem Medebacher Marktplatz feierlich zur Verfassung und zum Dienst für Deutschland bekannten, mehrere Bereiche auf:
  • In hohem Tempo würden, auch dank des neuen Wehrdienstes, wieder mehr Soldaten eingestellt.
  • Gleichzeitig werde die Zahl der Reservisten erhöht.
  • Zudem werde die militärische Ausrüstung verstärkt.

Abschreckung soll Sicherheit schaffen

„Der Motor unserer Verteidigungsindustrie ist wieder angesprungen“, sagte Merz. Dies alles seien notwendige Investitionen in die deutsche, europäische und in die transatlantische Sicherheit.
„Wir sind bereit, die größten Kraftanstrengungen zu leisten für unsere Abschreckungs- und Verteidigungsfähigkeit“, betonte der Kanzler. „Wir wollen uns verteidigen können, damit wir uns nicht verteidigen müssen. Wir nennen das Abschreckung.“
Er erinnere sich noch gut an sein eigenes Gelöbnis vor über 50 Jahren, sagte der 70-Jährige. Damals habe es noch Vorbehalte gegen öffentliche Gelöbnisse gegeben.
„Heute sind wir hier auf dem Marktplatz in Medebach. Das zeigt: Die Bundeswehr, Sie als Soldatinnen und Soldaten, stehen in der Mitte unserer Gesellschaft“, hob der Kanzler vor Hunderten Zaungästen hervor. „Die Bundesregierung und die deutsche Bevölkerung stehen hinter Ihnen.“
Konkret bedeute das, die Streitkräfte zu stärken mit klarem Fokus auf Landes- und Bündnisverteidigung. (dpa/red)
Categories
deutschland

27. Mai: Neuer Gas-Deal mit Kanada | Wirtschaftswachstum nimmt ab | Wohnen hat jetzt Vorfahrt

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Neuer Gas-Deal mit Kanada

Deutschland hat mit einem kanadischen Unternehmen eine Absichtserklärung zu einem Mega-LNG-Deal unterzeichnet. Geplant ist eine Lieferung, die den Jahresbedarf von bis zu einer Million Haushalten decken kann. Aktuell wird das Erdgas dort hauptsächlich über hydraulisches Fracking gewonnen. Die Lieferungen sollen Anfang der 2030er Jahre starten und 20 Jahre lang erfolgen.

Wirtschaftswachstum nimmt ab

Top-Ökonomen erwarten, dass das deutsche Bruttoinlandsprodukt in diesem Jahr nur um 0,5 Prozent wächst. Bisher rechneten sie mit 0,9 Prozent. Die Wirtschaftsweisen empfehlen daher Reformen im Pflege- und Gesundheitssystem, damit die Sozialabgaben nicht auf 50 Prozent steigen.

Aktive Cyberabwehr

Um Cyberangriffe abzuwehren, will die Bundesregierung der Polizei und dem Bundesamt für IT-Sicherheit neue Befugnisse erteilen. So soll es beispielsweise erlaubt sein, Datenverkehr umzuleiten oder zu blockieren. Zudem könnten IT-Systeme künftig stillgelegt sowie Daten gelöscht oder verändert werden. Diese Befugnisse dienen allein der Gefahrenabwehr und nicht der Strafverfolgung.

Wohnen hat jetzt Vorfahrt

Das Bundeskabinett hat eine Reform des Baugesetzbuchs beschlossen. Ziel ist, Bauprojekte im Wohnungsbau schneller voranzubringen. Kommunen wird zudem mehr Handlungsmacht im Umgang mit Schrottimmobilien gegeben. Auch soll es weniger Umweltprüfungen geben. Der Deutsche Städte- und Gemeindebund begrüßt das Vorhaben, kritisiert aber die Frist von zwei Jahren für Bebauungsplanverfahren.

Autonomes Fahren

Mercedes-Benz will sein hochautomatisiertes Fahrsystem ab 2027 deutschlandweit anbieten. Es soll bei Geschwindigkeiten von bis zu 95 km/h eingesetzt werden können. Dabei übernimmt das Fahrzeug zeitweilig die Aufgabe vom Fahrer. Dieser soll dann TV schauen, das Handy nutzen oder eine Zeitung lesen können. Seit 2017 gibt es die rechtliche Grundlage zum Betrieb solcher Systeme.