Categories
gesellschaft ticker

Cyberangriff auf TU München: Hochschulen zunehmend im Visier von Hackern


In Kürze:

  • Die TU München wurde Opfer eines Cyberangriffs. Dabei könnten Zugangsdaten und persönliche Informationen von Studenten und Beschäftigten abgeflossen sein.
  • Nach einem ähnlichen Vorfall an der LMU München im September 2026 häufen sich die Cyberattacken auf deutsche Hochschulen.
  • Die Täter sind bislang unbekannt. Die TU München hat Strafanzeige erstattet und fordert Betroffene auf, ihre Passwörter zu ändern und die Multi-Faktor-Authentifizierung zu aktivieren.

 
Am Freitag, 6. November, meldete die Technische Universität (TU) München einen schwerwiegenden Cyberangriff. Dieser könnte, wie es in der dazugehörigen Erklärung heißt, auch sensible Daten betreffen. Bisherigen Erkenntnissen zufolge drangen die Urheber in das ältere Hochschulportal myTUM ein. Dabei gelang es ihnen, die Zugangsdaten von Personen zu erbeuten, die zum Zeitpunkt des Zugriffs angemeldet waren.

Online-System der TU München konnte Zugriffsprotokolle sichern

Die TU München kann es eigenen Angaben zufolge nicht ausschließen, dass auch Administrator-Zugangsdaten für das zentrale Campus-Management-System TUMonline abgeflossen sein könnten. Deshalb nahm die Einrichtung TUMonline vorsorglich vom Netz. Sie sperrte betroffene Accounts. Schäden am System insgesamt konnten die Täter nach bisherigem Erkenntnisstand nicht anrichten.
Den Angaben der TU München zufolge sind möglicherweise die Passwörter aller zum Zeitpunkt des Zugriffs in ihrem TUM-Account Eingeloggten betroffen. Dazu kommen Namen, private Anschrift und Geburtsdaten. Bei Beschäftigten könnten zusätzlich die Dienstanschrift und die dienstliche Telefonnummer betroffen sein.
Möglich sei auch ein Zugriff auf Matrikelnummern, Studiengänge und Anzahl der Fachsemester von Studenten an der Einrichtung. Daten zu Noten oder Studienplatzbewerbungen seien nach derzeitigem Kenntnisstand nicht betroffen. Die Zugriffe der Angreifer wurden innerhalb von TUMonline weitgehend protokolliert – und konnten bereits ausgewertet werden. Allerdings dauern die Prüfvorgänge weiter an.

Im September gab es einen Cyberangriff auf die Ludwig-Maximilians-Universität

Die TU München hat Strafanzeige erstattet und den Datenschutzbeauftragten informiert. Die forensische Untersuchung ist bereits im Gange. Dem bisherigen Erkenntnisstand zufolge folgte der Angriff mutmaßlich dem Muster der sogenannten Credential-Taktik. Diese besteht im Kern darin, Zugang zu einem älteren und weniger gut geschützten System zu erlangen.
Dabei geht es darum, Zugangsdaten zu erlangen. Da viele Nutzer identische Daten auch für andere Zugänge verwenden, wird es leichter, mithilfe dieser Daten auch auf Systeme zuzugreifen, für die höhere Zugriffsberechtigungen erforderlich sind. Im Fall des Angriffs auf das TUMonline-System war es mutmaßlich Ziel der Urheber, Zugriff auf die zentrale Hochschulverwaltung zu erlangen.
Erst im September war die Ludwig-Maximilians-Universität München von einem Cyberangriff betroffen. In jenem Fall richtete sich der unbefugte Zugriff auf das Immatrikulations- und Zulassungssystem. Die Einrichtung geht davon aus, dass die Angreifer rund 600.000 Datensätze ehemals und aktuell Immatrikulierter abrufen konnten. In diesem Fall sollen neben persönlichen Angaben zum Teil sogar Bankinformationen abgeflossen sein.

Keine Einzelfälle – mehrere Cyberangriffe auf deutsche Hochschulen seit 2019

In beiden Fällen dauern die Ermittlungen der zuständigen Staatsanwaltschaft noch an. Eine Spur zu möglichen Tätern gibt es noch nicht. Eine Verbindung zwischen den beiden Vorfällen ist noch nicht nachgewiesen. Es gibt zwischen den Angriffen deutliche Unterschiede in technischer Hinsicht und mit Blick auf Qualität und Quantität der betroffenen Daten.
Cyberangriffe und Hacks gegen das deutsche Hochschulwesen sind kein neues Phänomen. Im Dezember 2019 richtete sich ein Ransomware-Angriff gegen die Universität Gießen. Im Mai 2020 war die Ruhr-Universität Bochum (RUB) betroffen. Ein Jahr darauf meldete die Universität Leipzig einen Cyberangriff, Ende 2022 folgte die Universität Duisburg-Essen. Auch die Westsächsische Hochschule Zwickau war betroffen.
Im Jahr 2023 war die TU Bergakademie Freiberg Ziel eines unautorisierten Zugriffs auf sensible Systeme. Die Berliner Hochschule für Technik meldete 2024 einen Ransomware-Angriff – in diesem Fall konnten Ermittler die Hackergruppe „Akira“ als Urheber ausmachen. Ebenfalls 2024 gab es einen dokumentierten Datenabfluss von der Universität der Bundeswehr München. Zwischen den jüngsten Angriffen in Bayern kam es zudem zu einer erneuten Attacke gegen die Universität Leipzig.

TU München rät Nutzern zur Passwort-Änderung und Multi-Faktor-Authentifizierung (MFA)

Die Schäden, die bei den Angriffen entstanden, waren unterschiedlich. In einigen Fällen mussten die betroffenen Einrichtungen ihre IT-Systeme abschalten und neu justieren. Andere Angriffe hatten das Abgreifen von Daten zum Ziel. Erpressung oder Datendiebstahl gehören bei Cyberattacken dieser Art ebenso zu möglichen Motiven wie Sabotage oder mögliche Wirtschaftsspionage.
In den meisten Fällen blieb eine öffentliche Zuordnung der Angriffe zu konkreten Tätern oder Tätergruppen aus. Die Fälle zeigen jedoch die Verwundbarkeit zentraler Systeme in deutschen Hochschulverwaltungen. Hochschulen sind aufgrund großer personenbezogener Datenbestände und Forschungsdaten attraktive Ziele für Cyberkriminelle. Die TU München fordert die Nutzer ihrer Online-Infrastruktur in einem ersten Schritt dazu auf, ihr TUM-Passwort zu ändern und die Multi-Faktor-Authentifizierung (MFA) zu aktivieren.
Categories
etplus gesellschaft ticker

EU-Kommission empfiehlt 72-stündige Eigenversorgung


In Kürze:

  • Die EU-Kommission aktualisiert ihren Aufruf, dass sich die Menschen bei Notfällen 72 Stunden selbst versorgen können.
  • Mit Schlüsselbereichen wie Krisenausbildung und Kommunikation will die Behörde eine Kultur der Vorsorge schaffen. Angedacht ist zudem ein jährlicher EU-weiter Tag der Krisenvorsorge.
  • Stromausfälle, Cyberangriffe und Waldbrände zeigen die Sinnhaftigkeit, sich vorzubereiten.

 
Nachdem immer mehr Staaten weltweit Notvorräte empfohlen haben, ruft jetzt auch die EU-Kommission dazu auf, sich auf Katastrophen- und Krisenszenarien vorzubereiten. Allerdings nicht zum ersten Mal: Zuletzt gab es mit der EU-Strategie für eine Union der Krisenvorsorge im März 2025 einen ähnlichen Aufruf.

Selbstversorgung für 72 Stunden

Am Dienstag, 3. November, hat die EU-Kommissarin für Gleichberechtigung, Krisenvorsorge und -management, Hadja Lahbib, auf dem Europäischen Katastrophenschutzforum neue Leitlinien vorgestellt. Diese sollen die Bürger der Europäischen Union bei der Vorbereitung auf Notfälle unterstützen. Wenige Tage zuvor veröffentlichte die Behörde das entsprechende Arbeitsdokument zur Umsetzung dieser Leitlinien.

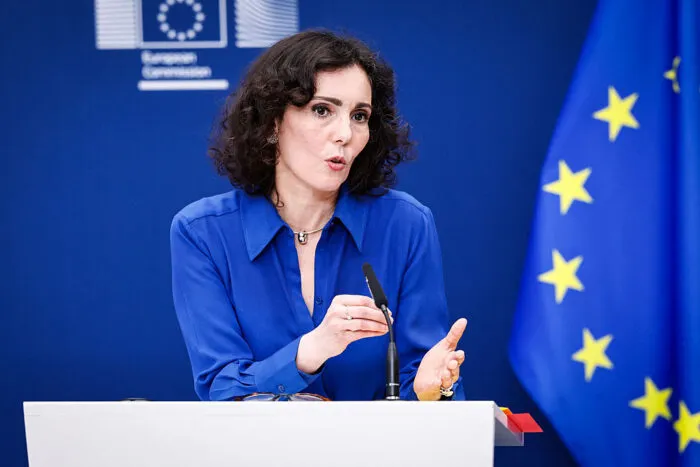
Die EU-Kommissarin für Gleichberechtigung, Krisenvorsorge und -management, Hadja Lahbib, am 26. Februar 2026 im EU-Hauptquartier in Brüssel.

Foto: Simon Wohlfahrt/AFP via Getty Images

Wichtig sei dabei, dass sich die Menschen in den ersten 72 Stunden – also drei Tagen – einer größeren Krise in ihren eigenen Grundbedürfnissen selbst versorgen können. Die EU-Kommission appelliert somit an die Eigenverantwortung ihrer Bürger.
Konkret sollen sich die Menschen unter anderem mit genügend Lebensmitteln und Trinkwasser eindecken. Wichtig sind auch Licht, Wärme, Hygieneprodukte und gegebenenfalls Medikamente für diesen dreitägigen Zeitraum. Auch ausreichend Bargeld sollte man zur Hand haben. Nach diesen 72 Stunden, so die Annahme der überstaatlichen Behörde, soll dann staatliche Unterstützung mobilisiert sein.
Ziel sei es, „den Menschen das Wissen und die Instrumente an die Hand zu geben, die sie benötigen, um sich selbst und andere in einer Krise zu schützen“. Hierbei nannte die EU-Kommission auch das Packen eines Notfallrucksackes. Diesen soll man sofort mitnehmen können, falls man seine Wohnung oder sein Haus verlassen muss.

Eine Kultur der Vorsorge errichten

Nach Ansicht der EU-Kommission soll die Krisenvorsorge künftig Teil des Bildungsprogramms der EU-Staaten werden. Schulen sollen demnach Inhalte zur Krisenvorsorge in ihre Lehrpläne aufnehmen, sodass dies Teil „der frühkindlichen Bildung und des Primärbereichs“ werde.
Zudem soll es Fortbildungen für Pädagogen geben, damit Kinder schon früh durch leicht zugängliche, altersgerechte Angebote lernen, wie sie sich auf Krisen vorbereiten können. Diese Lehrkräfte sollen diese Inhalte dann so vermitteln, dass sie weder Ängste noch Verunsicherung wecken.
Dabei hat die Kommission auch an Menschen mit Beeinträchtigungen gedacht. Eine behindertengerechte Krisenvorsorge sehe inklusivere und zugänglichere Krisenvorsorgemaßnahmen vor, bei denen die Bedürfnisse von Menschen mit Behinderung berücksichtigt würden. Es solle niemand außen vor bleiben.
Als wichtigen Schlüsselbereich betrachtet die Kommission auch die Kommunikation bei Risiken und Bedrohungen. Die staatlichen Behörden sollten für eine effektivere Kommunikation sorgen, sodass die Bürger vor, während und nach Notfällen zeitnahe, zugängliche und verlässliche Informationen erhalten können.
Mit diesen unverbindlichen Leitlinien will die EU-Kommission eine Kultur der Vorsorge in ganz Europa fördern und sicherstellen. Dadurch sollen Einzelpersonen und Gemeinschaften bei Krisen besser informiert und vorbereitet sein.

Tag der Krisenvorsorge

Bei dieser Gelegenheit kündigte Lahbib auch Pläne für einen jährlichen EU-weiten Tag der Krisenvorsorge an. Ab kommendem Jahr soll dieser jeden 23. Oktober stattfinden.
An diesem Datum jährt sich die Einrichtung des Katastrophenschutzverfahrens der Union, die sich am 23. Oktober 2001 ereignete. Laut der Kommission soll damit dessen Rolle bei der Förderung der europäischen Solidarität und der Koordinierung der Katastrophenbewältigung innerhalb und außerhalb der EU in den vergangenen 25 Jahren gewürdigt werden.

Welche Bedrohungen existieren?

Die EU-Kommission benennt die Bedrohungslage allgemein mit „immer häufigeren und komplexeren Krisen, mit denen Europa konfrontiert ist“. Welche Krisen die Behörde genau meint, erwähnt sie in dem neuen Arbeitsdokument allerdings nicht.
Eine Auflistung einzelner Krisenarten findet sich jedoch in der EU-Strategie für eine Union der Krisenvorsorge von 2025. Dabei nannte sie vier Kategorien von Krisen:
  • Naturkatastrophen: Überschwemmungen, Waldbrände, Erdbeben und extreme Wetterereignisse.
  • Menschlich bedingte Katastrophen: Industrieunfälle, technologisches Versagen und Pandemien.
  • Hybride Bedrohungen: Cyberangriffe, Desinformationskampagnen und ausländische Informationsmanipulation und -störungen sowie Sabotage kritischer Infrastrukturen.
  • Geopolitische Krisen: bewaffnete Konflikte, einschließlich der Möglichkeit einer bewaffneten Aggression gegen die Mitgliedstaaten.

Reale Bedrohungen

Dieses Jahr hat Deutschland bereits einen größeren lokalen Stromausfall zu Jahresbeginn in Berlin erlebt. Über mehrere Tage mussten rund 100.000 Menschen mitten im Winter teilweise bei Minusgraden ausharren, bis die durch einen Sabotageangriff beschädigten Leitungen wieder repariert waren.
Ebenfalls ein aktuelles Thema sind die Cyberangriffe auf Supermärkte in mehreren EU-Ländern. Hacker griffen im Oktober zunächst Supermärkte in Frankreich an, drei Wochen später folgten Angriffe in Belgien, den Niederlanden, Schweden und weiteren Ländern. Ebenso war ein französischer Blutspendedienst betroffen. Diese Angriffe zeigen, dass diese Bedrohung real ist.
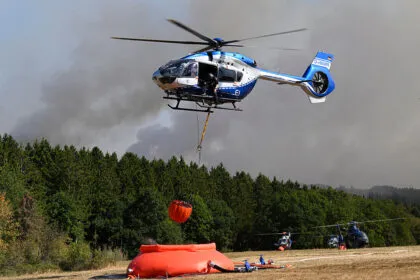
In diesem Sommer wüteten überdies zahlreiche Waldbrände. In Deutschland und anderen europäischen Ländern mussten die Menschen in bedrohten Regionen ihre Häuser verlassen. Hunderttausende Menschen wurden deswegen in diesem Jahr in Frankreich und Spanien evakuiert und in Notunterkünfte gebracht. Auch in Deutschland mussten Tausende Menschen bei einzelnen Waldbränden diesen Sommer ihre Häuser zeitweise verlassen.
Categories
ausland ticker

Cyberangriff auf französische Bank: 118 Millionen Euro angeblich gestohlen


In Kürze:

  • Die französische Bankengruppe Crédit Mutuel Arkéa gibt an, Opfer eines Cyberangriffs geworden zu sein.
  • Der Schaden soll rund 118 Millionen Euro betragen. Die Bank hat die Summe nicht bestätigt.
  • Die Bank versichert, dass der Vorfall nun „unter Kontrolle“ sei.
  • Das genaue Datum des Angriffs wurde nicht bekannt gegeben.

 
Der Schaden nach einem Cyberangriff auf die französische Bank Crédit Mutuel Arkéa beläuft sich möglicherweise auf über 133 Millionen US-Dollar (etwa 118 Millionen Euro). Die Gelder sollen zur Geldwäsche auf Kryptowährungsplattformen überwiesen worden sein. Die Bank räumt den Betrug ein, hat die genaue Schadenssumme jedoch nicht bestätigt.

Verdächtige Abhebungen

Die ersten Meldungen über den Diebstahl kamen vor der offiziellen Mitteilung. Am Montag, 2. November, berichtete ZachXBT, ein unabhängiger Ermittler, der auf die Verfolgung von Transaktionen auf Blockchains spezialisiert ist, auf Telegram von verdächtigen Abhebungen. Diese sollen 106 Millionen US-Dollar (rund 95 Millionen Euro) überstiegen haben und zulasten eines damals nicht identifizierten europäischen Finanzinstitut gegangen sein.
Am nächsten Tag lag seine Schätzung bei über 133 Millionen US-Dollar. In der Nacht vor der Bekanntgabe der Bank nannte er dann Crédit Mutuel Arkéa als betroffenes Unternehmen, berichtet die französische Nachrichtenwebsite „Numerama“.
Der Fachjournalist Grégory Raymond beschreibt ein Schema, bei dem das Geld zunächst als herkömmliche Währung das Institut verlassen haben soll, bevor es auf mehrere Konten bei Kryptobörsen gelangte.
Die Beträge sollen anschließend zum Zweck der Geldwäsche in Kryptowährungen umgewandelt worden sein. Der genaue Ablauf des Einbruchs und die Identität der Täter sind weiterhin unbekannt.

Überweisungen wurden ausgesetzt

Um weitere verdächtige Aktivitäten zu verhindern, hat Arkéa einen Teil ihrer Überweisungen ausgesetzt. „Sobald dieser Angriff entdeckt wurde, haben unsere Teams umgehend reagiert“, erklärte die Bankengruppe in einer Mitteilung, die von der französischen Tageszeitung „Le Parisien“ veröffentlicht wurde.
Diese Vorsichtsmaßnahme hatte am Mittwochmorgen noch spürbare Auswirkungen. Einige Überweisungen konnten in den Banking-Apps nicht durchgeführt werden. Die angekündigte Eindämmung des Vorfalls bedeutete zu diesem Zeitpunkt also noch nicht die vollständige Wiederaufnahme des Betriebs.
Die Bank verspricht eine rasche Wiederaufnahme, die vom Abschluss der letzten Überprüfungen und Sicherheitsmaßnahmen abhänge. Sie gibt keinen genauen Zeitplan für die Rückkehr der ausgesetzten Transaktionen zum Normalbetrieb an.

Noch unklar: War Onlinebank Fortuneo betroffen?

Arkéa vereint die Verbände der Crédit Mutuel der Bretagne und des Südwestens sowie mehrere Tochtergesellschaften, darunter die Onlinebank Fortuneo.
Anhand der vorliegenden Informationen lässt sich weder bestätigen, dass die Onlinebank direkt betroffen war, noch lässt sich der Umfang der technischen Auswirkungen genau bestimmen.
Für die Kunden soll die Mitteilung des Instituts beruhigend wirken: „Wir möchten allen unseren Kunden versichern: Dieser Vorfall hat für Sie keinerlei finanzielle Folgen.“ Arkéa betont zudem, dass die Interessen der Kunden „umfassend geschützt sind“.
Der Vorfall betrifft nicht alle Einrichtungen, die den Namen Crédit Mutuel tragen. Crédit Mutuel Alliance Fédérale stellte gegenüber „Numerama“ klar, dass die beiden Gruppen über separate Informationssysteme verfügten.
Dieser Artikel erschien im Original auf epochtimes.fr unter dem Titel „Cyberattaque au Crédit Mutuel Arkéa : 118 millions d’euros auraient été détournés et blanchis en cryptomonnaies“. (deutsche Bearbeitung: ks)
Categories
ausland deutschland ticker

4. November: Neue Mehrheiten im US-Kongress | 150 Grad im Kühlhaus | Deutschland probt den Ernstfall

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Neue Mehrheiten im US-Kongress

Die Demokraten haben bei den US-Zwischenwahlen die Kontrolle über Senat und Repräsentantenhaus übernommen. Auch in Texas, Ohio, Iowa und Georgia stellen sie künftig die Gouverneure. Für US-Präsident Trump wird das Regieren damit deutlich schwieriger. Er kündigte an, mit den Demokraten zusammenzuarbeiten.

150 Grad im Kühlhaus

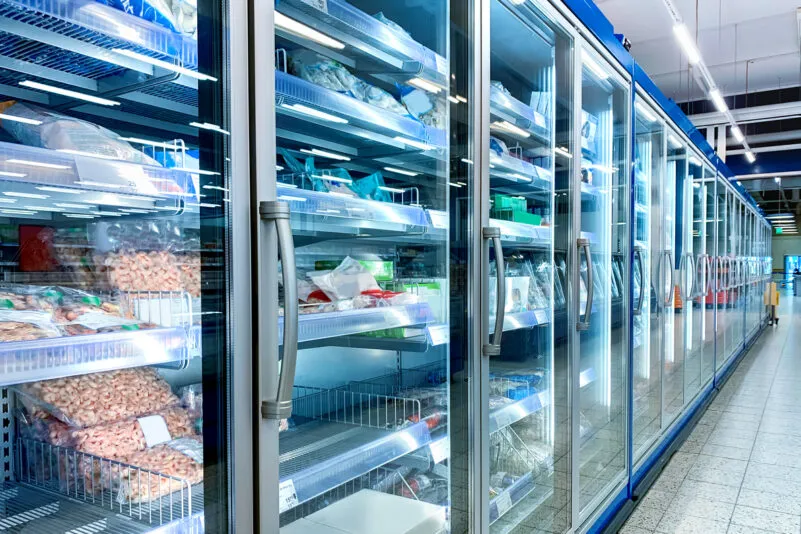
Cyberangriffe auf Kühlanlagen beunruhigen mehrere europäische Länder. In einer Metzgerei in Bayern manipulierten Unbekannte die Temperatur mehrerer Kühlhäuser auf bis zu 150 Grad. Dabei entstand ein Schaden im fünfstelligen Eurobereich. In Frankreich wurden Kühlschränke eines Blutspendedienstes angegriffen. Dort stiegen die Temperaturen auf 110 Grad. Die EU-Kommission berief gestern zwei Krisentreffen ein, um das weitere Vorgehen zu koordinieren.
Deutschland probt den Ernstfall

Bei der bundesweiten Online-Großübung Lükex 26 üben ab heute fast 20 Bundesbehörden und rund 160 weitere Organisationen den Umgang mit extremer Dürre und Hitze. Das Szenario: Nach fünf Dürrejahren verschärft eine Hitzewelle mit bis zu 45 Grad die Lage. Nun sollen die übenden Krisenstäbe gemeinsam entscheiden, welche Maßnahmen sie zum Schutz der Bevölkerung ergreifen.

E10 fällt unter 2 Euro

Superbenzin E10 kostete am Mittwoch um 10 Uhr laut ADAC im bundesweiten Schnitt 1,979 Euro pro Liter, also weniger als zwei Euro. Auch im Bundesweiten Tagesdurchschnitt sinken die Preise – in einer Woche um rund 4 Cent. Grund dafür ist vor allem der deutlich gesunkene Ölpreis. Auch Diesel war am Dienstag billiger, lag mit 2,26 Euro aber fast 22 Cent über Benzin.

Asyl-„Trendwende“

Die Zahl der Asyl-Neuzugänge in Deutschland ist deutlich gesunken. Im Oktober wurden rund 5.700 Menschen registriert – 40 Prozent weniger als im Vorjahresmonat. Bundesinnenminister Alexander Dobrindt spricht von einer Trendwende. Jetzt gehe es darum, diese Entwicklung „dauerhaft zu sichern“ und „illegale Migration“ zu kontrollieren, so der Minister.
 

Categories
deutschland ticker

3. November: Kühlanlagen auf 50 Grad | Midterms | Schaeffler schließt vier Standorte in Deutschland

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Kühlanlagen auf 50 Grad

Nach einer Reihe mutmaßlicher Cyberangriffe auf Kühlanlagen in Europa melden auch erste Supermärkte in Deutschland Vorfälle. Ein EDEKA-Markt in Reisbach musste große Mengen Fleisch, Wurst, Milchprodukte und Tiefkühlkost entsorgen, nachdem die Kühlanlagen in der Nacht auf 50 Grad heizten. Geräte wurden vom Internet getrennt, die Polizei ermittelt. Gestern gab es ähnliche Meldungen aus Belgien, Schweden, den Niederlanden, Estland, Luxemburg, Finnland und Irland.

US-Midterm-Wahlen

In den USA finden heute die Midterm-Wahlen statt. Es geht um Mehrheiten für Repräsentantenhaus und Senat. 58,7 Millionen Wähler haben schon vorab ihre Stimme abgegeben. Erste Wahlergebnisse sind nach Mitternacht zu erwarten. Einige Bundesstaaten haben weitere Abstimmungen, in Kalifornien entscheiden die Bürger beispielsweise, ob eine Vermögenssteuer für Milliardäre eingeführt wird.

Schaeffler schließt vier Standorte in Deutschland

Der Auto- und Industriezulieferer Schaeffler will vier deutsche Standorte schließen: Dortmund, Berlin, Schwalbach und Höchstadt. Weitere Änderungen sind geplant. Insgesamt werden 3.460 Stellen abgebaut, davon 2.660 in Deutschland.

Selenskyj in Berlin

Der ukrainische Präsident Wolodymyr Selenskyj ist zu Gesprächen mit Bundeskanzler Friedrich Merz in Berlin. Dabei geht es um ukrainische Flugabwehr und Hilfen für die Energieversorgung. Für das kommende Jahr benötige die Ukraine nach Angaben Selenskyjs zusätzlich 70 Milliarden Euro von den Europäern.

Manipulierte Halloween-Süßigkeiten

Nach Halloween sind in zahlreichen Bundesländern Nadeln, Nägel und andere Metallgegenstände in gesammelten Süßigkeiten entdeckt worden. Vielerorts gehen die Beamten von einer absichtlichen Manipulation aus. Mehrere Kinder verletzten sich leicht. Auch in Österreich wurden ähnliche Funde öffentlich.

Categories
ausland ticker

Supermärkte im Visier: Erneute Cyberangriffe auf Kühlanlagen


In Kürze:

  • Am Montag wurden etliche Supermärkte in mehreren europäischen Ländern zum Ziel einer Serie von Cyberangriffen.
  • In Bayern traf es mutmaßlich auch eine EDEKA-Filiale.
  • Ziel sind die Gefrier- und Kühlanlagen, woraufhin die Lebensmittel meist komplett entsorgt werden müssen.
  • Möglich sind die Angriffe durch Sicherheitslücken in der IT.


Erst am 12. Oktober hatten Hacker durch einen Cyberangriff in Hunderten Supermärkten in Frankreich die Kühlanlagen lahmgelegt. Jetzt hat es auch Dutzende Supermärkte in anderen europäischen Ländern getroffen.

Zahlreiche Länder betroffen

Die neue digitale Angriffswelle ereignete sich in der Nacht zum Montag, 2. November. Betroffen waren laut „Euronews“ viele Supermärkte in Schweden, Finnland, Belgien, den Niederlanden, Irland und Estland. In Luxemburg ergriff eine Supermarktkette vorsorglich Schutzmaßnahmen. Auch eine EDEKA-Filiale in Reisbach soll betroffen sein.
Die Vorgehensweise ist dabei meist die gleiche: Die Hacker verschaffen sich Zugang zur Software der Kühlsysteme und schalten diese in den Abtaumodus. Dadurch erhöht sich die Temperatur der Gefrier- und Kühlanlagen auf bis zu 50 Grad Celsius. Das hat zur Folge, dass die betroffenen Filialen die aufgetauten Lebensmittel nicht mehr verkaufen können und wegwerfen müssen.
Deutschland
Im niederbayerischen Reisbach traf es am Montag mutmaßlich einen EDEKA-Markt. Dieser schrieb auf Facebook:
„In der vergangenen Nacht wurden die Kühlanlagen in unserem EDEKA-Markt in Reisbach durch einen Cyberangriff auf bis zu 50 °C hochgeheizt! Die traurige Folge: Unmengen an Lebensmitteln mussten in die Tonne.“
Zwar konnte laut der EDEKA-Filiale die Organisation foodsharing kurzfristig alles abholen, „was noch irgendwie zu retten war“. Allerdings musste der Einzelhändler den Großteil der Ware entsorgen. „Das macht uns einfach nur wütend“, schrieb die Filiale. Sie setze sich stets dafür ein, Lebensmittelverschwendung zu vermeiden. „Und dann kommen Menschen auf die Idee, mutwillig solche Mengen an Lebensmitteln zu vernichten“, so die Filiale empört.
Kurz nach dem Ereignis hat das Polizeipräsidium Niederbayern die Ermittlungen aufgenommen. Die Behörde sei auch bereits im Austausch mit den zuständigen Stellen anderer betroffener Länder. Einen technischen Nachweis für einen Cyberangriff gibt es nach Angaben der Polizei bislang allerdings nicht.
Belgien
In Belgien traf es zahlreiche Gefrier- und Kühlanlagen der Supermarktketten Delhaize, Carrefour und Spar. Laut dem Geschäftsführer des Kühlanlageninstallateurs Sabcobel, Stephan Moelans, begann der Angriff bereits um Mitternacht.
Supermärkte

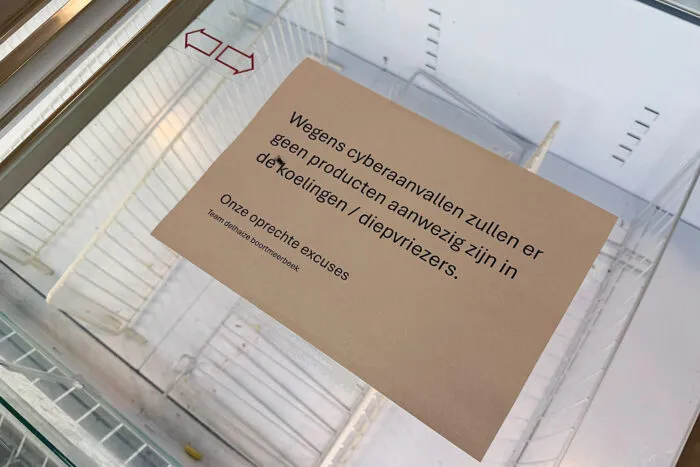
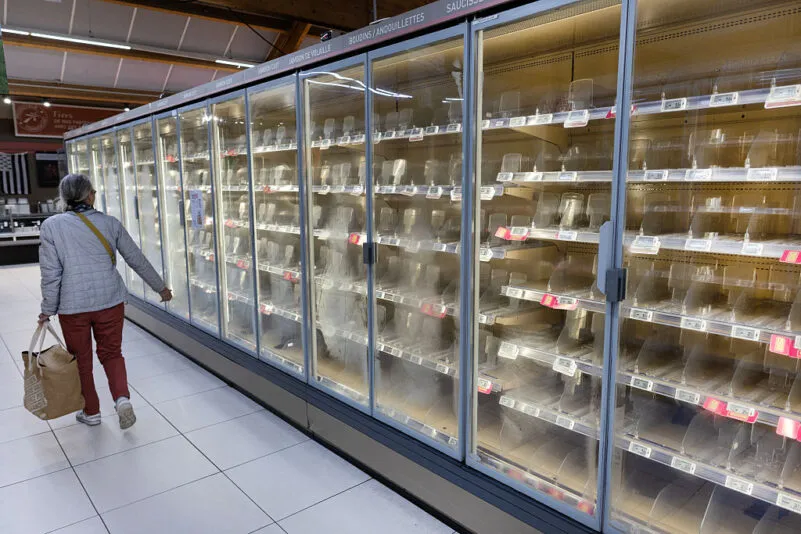
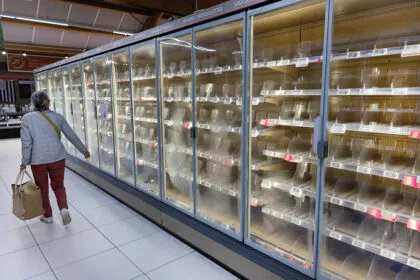
Ein leerer Tiefkühlschrank mit einem Schild, auf dem steht: „Aufgrund von Cyberangriffen sind in den Kühl- und Tiefkühlschränken keine Produkte verfügbar. Wir bitten um Entschuldigung.“ Das Bild wurde am 2. November 2026 nach einem IT-Vorfall in einem Delhaize-Supermarkt in Boortmeerbeek, etwa 30 Kilometer von Brüssel entfernt, aufgenommen.

Foto: Maude Brulard/AFP via Getty Images

Sabcobel sind nach eigenen Angaben rund 20 betroffene Anlagen bekannt. Den Angaben zufolge schalteten die Angreifer die Anlagen in den Abtaumodus. Laut einem Carrefour-Sprecher seien rund 15 Filialen der Kette in Belgien Opfer eines Cyberangriffs geworden.
Auch die Metzgereigruppe De Laet en Van Haver verkündete, dass es Temperaturerhöhungen in ihren Kühlgeräten gegeben habe.
Schweden
In Schweden waren die Supermarktketten ICA und Coop Opfer eines Cyberangriffs. ICA teilte mit, dass in einer „begrenzten Anzahl an Filialen“ in der Nacht die Kühl- und Tiefkühlsysteme beeinträchtigt worden seien. „Von Seiten von ICA unterstützen wir die Filialen nun bei der Bewältigung des Vorfalls“, schreibt Gustaf Nilsson, Pressesprecher bei ICA, in einer Stellungnahme gegenüber „Aftonbladet“.
Das schwedische Unternehmen Coop teilte mit, dass sieben Coop-Filialen von ähnlichen Vorfällen betroffen seien. Insgesamt hat Coop rund 800 Standorte in dem skandinavischen Land.
Eigentlich wollte Coop am Mittwoch, 4. November, sein System in mehreren Filialen aktualisieren – aufgrund der Vorfälle vor rund drei Wochen in Frankreich. „Man kann wohl hoffen, dass dies etwas beschleunigt wird und dass es eher jetzt als erst am Mittwoch geschieht“, sagte der Coop-Pressesprecher Carlos Cancino.
Supermärkte

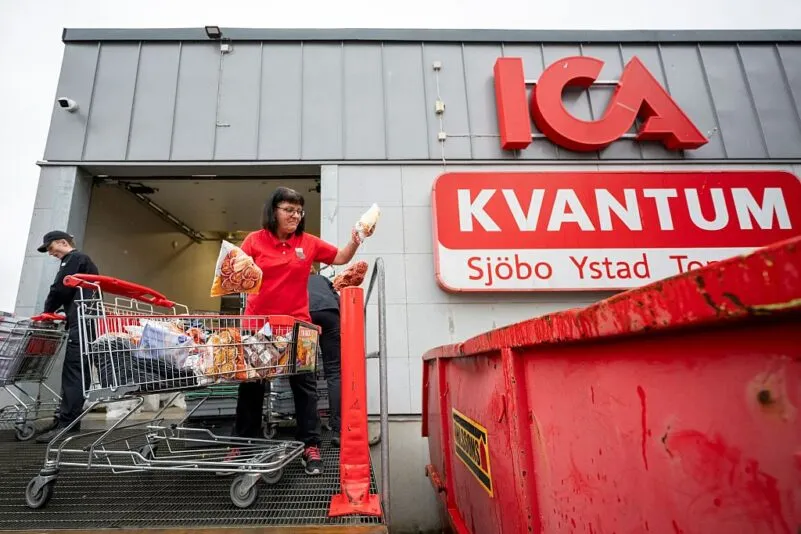
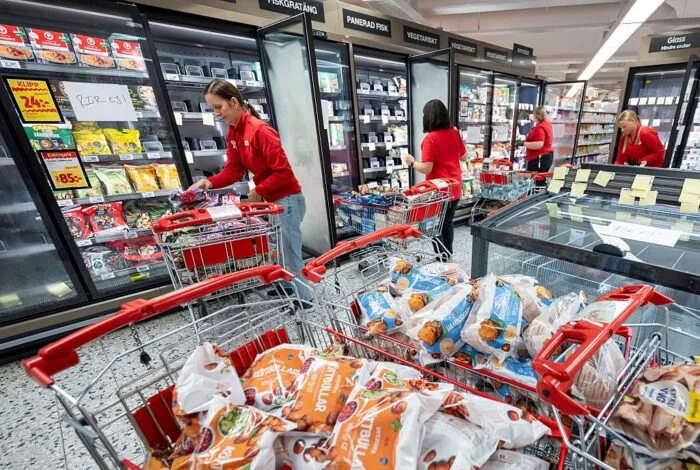
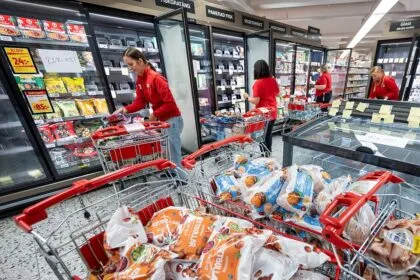
Mitarbeiter leeren Tiefkühltruhen, um Einkaufswagen mit Tiefkühlwaren zu beladen, die am 2. November 2026 im ICA-Kvantum-Supermarkt in Sjöbo, Schweden, entsorgt werden müssen. Grund dafür war ein Hackerangriff, durch den die Temperatur in den Tiefkühltruhen auf 50 Grad Celsius angestiegen war.

Foto: Johan Nilsson/TT News Agency/AFP via Getty Images

Finnland
Laut finnischen Medien sind auch in Finnland mehrere Supermärkte der K Group betroffen. Das Unternehmen zählt zu den größten Einzelhandelsketten Finnlands. Einige Filialen meldeten ebenfalls Temperaturprobleme mit den Gefrierschränken. Die Ursache wird noch weiter untersucht.
Niederlande
In den Niederlanden wurden in der Nacht zum Montag mindestens 17 Unternehmen Ziel solcher Cyberangriffe auf ihre Kühl- und Tiefkühlsysteme. Das berichtete ein Sprecher des Herstellers Danfoss. Welche Unternehmen genau betroffen sind, teilte Danfoss nicht mit.
Irland
Meldungen von einem solchen Angriff kommen auch aus Irland. Hier erlebten 13 SuperValu-Filialen Ähnliches, wie der Eigentümer Musgrave gegenüber der „Irish Times“ erklärte.
Estland
Einen weiteren Angriff gab es laut Medienberichten auch im osteuropäischen Estland. Hier berichtete eine Filiale der Supermarktkette Selver von einem ähnlichen Vorfall.
Luxemburg
Zuletzt hat die belgische Supermarktkette Delhaize in Luxemburg ihre Bestellsysteme ausgesetzt. Einen Angriff wie in den oben genannten Ländern gab es hier zwar nicht, aber das Unternehmen wollte vorsorgen, um einen ähnlichen Vorfall zu verhindern.

Sicherheitslücken ausgenutzt

Dass es überhaupt zu solchen umfassenden Angriffen kommen konnte, erklärte unter anderem Danfoss. Der Hersteller schilderte, dass Kunden ohne Software-Update betroffen seien. Demnach liege die Schwachstelle vor allem in veralteter Software. Danfoss habe seinen Kunden bereits angeraten, dringend die neue Software in ihr System zu integrieren.
Nach den Angriffen in Frankreich meldete sich auch schon Vincent Strubel, Chef der französischen Cyber-Agentur ANSSI, zu Wort. Er sagte: „Es handelte sich um grundlegende Sicherheitsmängel, angefangen bei der direkten Anbindung der Kühlanlagen an das Internet und deren Verwaltung ohne besondere Sicherheitsmaßnahmen über schwache Passwörter bis hin zu ähnlichen Problemen.“
Ebenso forderte Mitte Oktober das Bundesamt für Sicherheit in der Informationstechnik vorrangig „Betreiber kleiner und kleinster industrieller Anlagen“ zum Handeln auf. Demnach sei „der wichtigste und zugleich einfachste Schutz […] die Anlagen vom Internet zu trennen“. Als weitere effektive Schutzmechanismen nannte die Behörde die Verwendung von VPN-Tunneln und einen Multifaktor-geschützten Zugriff. Ebenfalls würden Positivlisten für Zugriffsberechtigungen und regelmäßige Updates vor Angriffen Schutz bieten.

Täter nicht bekannt

Hinweise auf die Angreifer gibt es bislang nicht. Es gibt weder eine Lösegeldforderung noch Forderungen anderer Art. Somit ist auch das Motiv dieser Cyberangriffe unklar.
Nach der ersten Angriffswelle in Frankreich analysierte Gérôme Billois, Partner des Cybersicherheits- und Technologieunternehmens Wavestone, diese Attacke. Billois sagte:
„Die beiden plausibelsten Szenarien sind entweder, dass es sich um eine Gruppe von Jugendlichen oder Aktivisten handelte, die ein paar Gefriertruhen in die Luft jagen wollten, um zu beweisen, wozu sie fähig sind, oder dass es sich um einen destabilisierenden Angriff handelte – was wir als Sabotage bezeichnen –, der von internen oder externen staatlichen Akteuren verübt wurde.“
Konkrete Hinweise auf einen staatlichen Angriff von einem bestimmten Land gibt es bis jetzt allerdings nicht.
Categories
ausland etplus ticker

Supermärkte im Visier: Erneute Cyberangriffe auf Kühlanlagen


In Kürze:

  • Am Montag wurden etliche Supermärkte in mehreren europäischen Ländern zum Ziel einer Serie von Cyberangriffen.
  • In Bayern traf es mutmaßlich auch eine EDEKA-Filiale.
  • Ziel sind die Gefrier- und Kühlanlagen, woraufhin die Lebensmittel meist komplett entsorgt werden müssen.
  • Möglich sind die Angriffe durch Sicherheitslücken in der IT.


Erst am 12. Oktober hatten Hacker durch einen Cyberangriff in Hunderten Supermärkten in Frankreich die Kühlanlagen lahmgelegt. Jetzt hat es auch Dutzende Supermärkte in anderen europäischen Ländern getroffen.

Zahlreiche Länder betroffen

Die neue digitale Angriffswelle ereignete sich in der Nacht zum Montag, 2. November. Betroffen waren laut „Euronews“ viele Supermärkte in Schweden, Finnland, Belgien, den Niederlanden, Irland und Estland. In Luxemburg ergriff eine Supermarktkette vorsorglich Schutzmaßnahmen. Auch eine EDEKA-Filiale in Reisbach soll betroffen sein.
Die Vorgehensweise ist dabei meist die gleiche: Die Hacker verschaffen sich Zugang zur Software der Kühlsysteme und schalten diese in den Abtaumodus. Dadurch erhöht sich die Temperatur der Gefrier- und Kühlanlagen auf bis zu 50 Grad Celsius. Das hat zur Folge, dass die betroffenen Filialen die aufgetauten Lebensmittel nicht mehr verkaufen können und wegwerfen müssen.
Deutschland
Im niederbayerischen Reisbach traf es am Montag mutmaßlich einen EDEKA-Markt. Dieser schrieb auf Facebook:
„In der vergangenen Nacht wurden die Kühlanlagen in unserem EDEKA-Markt in Reisbach durch einen Cyberangriff auf bis zu 50 °C hochgeheizt! Die traurige Folge: Unmengen an Lebensmitteln mussten in die Tonne.“
Zwar konnte laut der EDEKA-Filiale die Organisation foodsharing kurzfristig alles abholen, „was noch irgendwie zu retten war“. Allerdings musste der Einzelhändler den Großteil der Ware entsorgen. „Das macht uns einfach nur wütend“, schrieb die Filiale. Sie setze sich stets dafür ein, Lebensmittelverschwendung zu vermeiden. „Und dann kommen Menschen auf die Idee, mutwillig solche Mengen an Lebensmitteln zu vernichten“, so die Filiale empört.
Kurz nach dem Ereignis hat das Polizeipräsidium Niederbayern die Ermittlungen aufgenommen. Die Behörde sei auch bereits im Austausch mit den zuständigen Stellen anderer betroffener Länder. Einen technischen Nachweis für einen Cyberangriff gibt es nach Angaben der Polizei bislang allerdings nicht.
Belgien
In Belgien traf es zahlreiche Gefrier- und Kühlanlagen der Supermarktketten Delhaize, Carrefour und Spar. Laut dem Geschäftsführer des Kühlanlageninstallateurs Sabcobel, Stephan Moelans, begann der Angriff bereits um Mitternacht.
Supermärkte

Ein leerer Tiefkühlschrank mit einem Schild, auf dem steht: „Aufgrund von Cyberangriffen sind in den Kühl- und Tiefkühlschränken keine Produkte verfügbar. Wir bitten um Entschuldigung.“ Das Bild wurde am 2. November 2026 nach einem IT-Vorfall in einem Delhaize-Supermarkt in Boortmeerbeek, etwa 30 Kilometer von Brüssel entfernt, aufgenommen.

Foto: Maude Brulard/AFP via Getty Images

Sabcobel sind nach eigenen Angaben rund 20 betroffene Anlagen bekannt. Den Angaben zufolge schalteten die Angreifer die Anlagen in den Abtaumodus. Laut einem Carrefour-Sprecher seien rund 15 Filialen der Kette in Belgien Opfer eines Cyberangriffs geworden.
Auch die Metzgereigruppe De Laet en Van Haver verkündete, dass es Temperaturerhöhungen in ihren Kühlgeräten gegeben habe.
Schweden
In Schweden waren die Supermarktketten ICA und Coop Opfer eines Cyberangriffs. ICA teilte mit, dass in einer „begrenzten Anzahl an Filialen“ in der Nacht die Kühl- und Tiefkühlsysteme beeinträchtigt worden seien. „Von Seiten von ICA unterstützen wir die Filialen nun bei der Bewältigung des Vorfalls“, schreibt Gustaf Nilsson, Pressesprecher bei ICA, in einer Stellungnahme gegenüber „Aftonbladet“.
Das schwedische Unternehmen Coop teilte mit, dass sieben Coop-Filialen von ähnlichen Vorfällen betroffen seien. Insgesamt hat Coop rund 800 Standorte in dem skandinavischen Land.
Eigentlich wollte Coop am Mittwoch, 4. November, sein System in mehreren Filialen aktualisieren – aufgrund der Vorfälle vor rund drei Wochen in Frankreich. „Man kann wohl hoffen, dass dies etwas beschleunigt wird und dass es eher jetzt als erst am Mittwoch geschieht“, sagte der Coop-Pressesprecher Carlos Cancino.
Supermärkte

Mitarbeiter leeren Tiefkühltruhen, um Einkaufswagen mit Tiefkühlwaren zu beladen, die am 2. November 2026 im ICA-Kvantum-Supermarkt in Sjöbo, Schweden, entsorgt werden müssen. Grund dafür war ein Hackerangriff, durch den die Temperatur in den Tiefkühltruhen auf 50 Grad Celsius angestiegen war.

Foto: Johan Nilsson/TT News Agency/AFP via Getty Images

Finnland
Laut finnischen Medien sind auch in Finnland mehrere Supermärkte der K Group betroffen. Das Unternehmen zählt zu den größten Einzelhandelsketten Finnlands. Einige Filialen meldeten ebenfalls Temperaturprobleme mit den Gefrierschränken. Die Ursache wird noch weiter untersucht.
Niederlande
In den Niederlanden wurden in der Nacht zum Montag mindestens 17 Unternehmen Ziel solcher Cyberangriffe auf ihre Kühl- und Tiefkühlsysteme. Das berichtete ein Sprecher des Herstellers Danfoss. Welche Unternehmen genau betroffen sind, teilte Danfoss nicht mit.
Irland
Meldungen von einem solchen Angriff kommen auch aus Irland. Hier erlebten 13 SuperValu-Filialen Ähnliches, wie der Eigentümer Musgrave gegenüber der „Irish Times“ erklärte.
Estland
Einen weiteren Angriff gab es laut Medienberichten auch im osteuropäischen Estland. Hier berichtete eine Filiale der Supermarktkette Selver von einem ähnlichen Vorfall.
Luxemburg
Zuletzt hat die belgische Supermarktkette Delhaize in Luxemburg ihre Bestellsysteme ausgesetzt. Einen Angriff wie in den oben genannten Ländern gab es hier zwar nicht, aber das Unternehmen wollte vorsorgen, um einen ähnlichen Vorfall zu verhindern.

Sicherheitslücken ausgenutzt

Dass es überhaupt zu solchen umfassenden Angriffen kommen konnte, erklärte unter anderem Danfoss. Der Hersteller schilderte, dass Kunden ohne Software-Update betroffen seien. Demnach liege die Schwachstelle vor allem in veralteter Software. Danfoss habe seinen Kunden bereits angeraten, dringend die neue Software in ihr System zu integrieren.
Nach den Angriffen in Frankreich meldete sich auch schon Vincent Strubel, Chef der französischen Cyber-Agentur ANSSI, zu Wort. Er sagte: „Es handelte sich um grundlegende Sicherheitsmängel, angefangen bei der direkten Anbindung der Kühlanlagen an das Internet und deren Verwaltung ohne besondere Sicherheitsmaßnahmen über schwache Passwörter bis hin zu ähnlichen Problemen.“
Ebenso forderte Mitte Oktober das Bundesamt für Sicherheit in der Informationstechnik vorrangig „Betreiber kleiner und kleinster industrieller Anlagen“ zum Handeln auf. Demnach sei „der wichtigste und zugleich einfachste Schutz […] die Anlagen vom Internet zu trennen“. Als weitere effektive Schutzmechanismen nannte die Behörde die Verwendung von VPN-Tunneln und einen Multifaktor-geschützten Zugriff. Ebenfalls würden Positivlisten für Zugriffsberechtigungen und regelmäßige Updates vor Angriffen Schutz bieten.
Täter nicht bekannt

Hinweise auf die Angreifer gibt es bislang nicht. Es gibt weder eine Lösegeldforderung noch Forderungen anderer Art. Somit ist auch das Motiv dieser Cyberangriffe unklar.
Nach der ersten Angriffswelle in Frankreich analysierte Gérôme Billois, Partner des Cybersicherheits- und Technologieunternehmens Wavestone, diese Attacke. Billois sagte:
„Die beiden plausibelsten Szenarien sind entweder, dass es sich um eine Gruppe von Jugendlichen oder Aktivisten handelte, die ein paar Gefriertruhen in die Luft jagen wollten, um zu beweisen, wozu sie fähig sind, oder dass es sich um einen destabilisierenden Angriff handelte – was wir als Sabotage bezeichnen –, der von internen oder externen staatlichen Akteuren verübt wurde.“
Konkrete Hinweise auf einen staatlichen Angriff von einem bestimmten Land gibt es bis jetzt allerdings nicht.
Categories
gesellschaft ticker

Kühlanlagen auf 50 Grad: Deutsche Supermärkte melden mutmaßliche Cyberangriffe


In Kürze:

  • Nach einer mutmaßlichen Manipulation der Kühlanlagen musste ein EDEKA-Markt in Reisbach große Mengen Fleisch, Wurst, Milchprodukte und Tiefkühlkost entsorgen.
  • Die Polizei ermittelt. Einen technischen Nachweis für einen Cyberangriff gibt es bislang nicht.
  • In mehreren europäischen Ländern bestätigten Händler Cybervorfälle an Kühlanlagen.

 
Nach einer Reihe mutmaßlicher Cyberangriffe auf Lebensmittelmärkte in mehreren europäischen Ländern werden nun auch aus Deutschland entsprechende Vorfälle gemeldet. Neben mehreren Märkten in Nordrhein-Westfalen ist auch ein EDEKA-Markt im niederbayerischen Reisbach betroffen. Ob dort tatsächlich ein Hackerangriff vorliegt, ist allerdings noch Gegenstand polizeilicher Ermittlungen.
Wie der Markt selbst bestätigte, musste am Montag, 2. November, bei EDEKA Ernst in Reisbach, Landkreis Dingolfing-Landau, eine große Menge an Lebensmitteln entsorgt werden.
Helfer von foodsharing holten noch genießbare Lebensmittel ab. Der überwiegende Teil der Ware war jedoch nicht mehr zu retten, vor allem Fleisch, Wurst, Tiefkühlkost und Milchprodukte. Die Kühlregale sollen am Dienstag wieder befüllt werden.

Im betroffenen Markt hält man einen Cyberangriff für wahrscheinlich

Nach bisherigen Erkenntnissen stellten Unbekannte in der Nacht auf Montag die Kühlanlagen bei einem mutmaßlichen Hackerangriff auf „50 Grad Heizen“ um. Über weitere Fälle in der Region sei nichts bekannt. Die Polizei bestätigte den Vorfall und nahm die Ermittlungen auf. Einen technischen Nachweis für einen Cyberangriff gebe es nach Angaben der Polizei bislang jedoch nicht, berichtet die „Passauer Neue Presse“.
Die Manipulation habe das gesamte Kühlsystem betroffen – von Kühlschränken über Truhen bis hin zu Frischetheken. Auf Facebook bestätigte die Marktleitung, dass die Kühlanlagen zum Zeitpunkt des Vorfalls mit dem Internet verbunden waren. Dies sei bei modernen gewerblichen Kühlanlagen üblich und diene der Verhinderung von Lebensmittelverschwendung.

An dieser Stelle wird ein Beitrag von Facebook angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um den Beitrag anzuzeigen.

Die Vernetzung soll eine Rund-um-die-Uhr-Überwachung der Lebensmittelbestände ermöglichen. Dies sei vor allem zu den Schließzeiten nachts oder an Sonn- und Feiertagen von Bedeutung. Das System löse automatische Alarmmeldungen und telefonische Benachrichtigungen aus. Auf diese Weise seien die Betreiber in der Lage, rechtzeitig auf Stromausfälle, Kältemittelverluste und technische Störungen zu reagieren.

Bei externem Zugriff sollen auch Warnfunktionen ausgehebelt worden sein

Die Fernüberwachung habe den Marktbetreibern eigenen Angaben zufolge in der Vergangenheit bereits mehrfach ermöglicht, Defekte frühzeitig zu erkennen und die Ware zu retten. Allerdings ging es dabei nicht um Fälle absichtlicher Schädigung von außen.
Bei dem mutmaßlichen Angriff vom Montag seien auch die Warnfunktionen innerhalb des Systems ausgehebelt worden. Mittlerweile habe man die betroffenen Anlagen vom Internet getrennt und werde dies so beibehalten, bis sämtliche sicherheitstechnischen Fragen geklärt seien.
Ähnliche Vorfälle hatte es bereits zuvor in mehreren europäischen Ländern gegeben. Mitte Oktober waren in Frankreich mehrere Hundert Supermärkte betroffen, die Pariser Staatsanwaltschaft leitete Ermittlungen ein.
Am 2. November meldeten auch Händler in Belgien, Schweden, den Niederlanden, Estland, Luxemburg, Finnland und Irland Störungen ihrer Kühlanlagen. Mehrere Unternehmen bestätigten einen Cybervorfall. Verantwortliche haben die Ermittler bislang nicht identifiziert. Ob die Vorfälle zusammenhängen, ist nicht belegt.

Mögliche Fälle auch in Nordrhein-Westfalen – BSI warnt vor Risikofaktoren

Auch in Nordrhein-Westfalen gibt es nach Berichten des WDR mögliche Cyberangriffe auf Lebensmittelmärkte. Betroffen war unter anderem ein CAP-Markt in Wuppertal. Auch Märkte in Wetter-Volmarstein und Raesfeld meldeten Probleme mit ihren Kühlanlagen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist grundsätzlich auf Risiken durch unzureichend geschützte Fernwartungszugänge und vernetzte Steuerungssysteme hin. Zu den möglichen Schwachstellen zählen unsichere Zugänge, veraltete Software und fehlende Sicherheitsupdates. Auch externe Dienstleister können ein Einfallstor für Angreifer darstellen. Das BSI empfiehlt deshalb unter anderem eine sichere Authentifizierung, Zugriffsbeschränkungen und eine konsequente Absicherung der Fernwartung.
Bereits nach den Angriffen in Frankreich hatte BSI-Präsidentin Claudia Plattner gewarnt, ein solcher Angriff hätte jedes Land treffen können und könne jederzeit Nachahmer finden.
Categories
ausland ticker

Gehackte Daten von mehr als 41.000 Beschäftigten des US-Heimatschutzministeriums veröffentlicht

Eine interne Datenbank mit personenbezogenen Informationen zu mehr als 41.000 Mitarbeitern des US-Heimatschutzministeriums (Department of Homeland Security, DHS) ist nach Angaben einer Aktivistengruppe gehackt worden.
Die erbeuteten Daten, darunter Informationen über verdeckt arbeitende Beamte der Einwanderungsbehörde ICE, wurden im Internet veröffentlicht. Das teilte die Gruppe am Mittwoch mit.
Das Heimatschutzministerium bestätigte, über einen möglichen Sicherheitsvorfall informiert zu sein. „Das DHS ist sich eines möglichen Sicherheitsverstoßes bewusst und arbeitet aktiv daran, die Situation schnell und wirksam zu bewältigen“, erklärte ein Sprecher gegenüber The Epoch Times.
„Wir nehmen sämtliche Sicherheitsbedrohungen gegen unsere Mitarbeiter und Beamten ernst und werden dafür sorgen, dass alle angemessen geschützt werden. Sobald weitere Informationen vorliegen, werden wir die Öffentlichkeit darüber informieren.“
Die veröffentlichten Daten umfassen E-Mail-Adressen, Telefonnummern, Dienststellen und weitere berufsbezogene Angaben von Mitarbeitern verschiedener DHS-Abteilungen.
Betroffen sind unter anderem die Zoll- und Grenzschutzbehörde (CBP), der Federal Protective Service (FPS), die DHS-Zentrale, die Einwanderungs- und Zollbehörde (ICE) sowie Homeland Security Investigations (HSI).

Hackergruppe veröffentlicht Mitarbeiterdaten

Nach Angaben der Plattform Distributed Denial of Secrets (DDOS) soll eine Gruppe namens Department of Peace die Datenbank gehackt und Kopien an DDOS sowie die Schweizer Hacktivistin maia arson crimew weitergegeben haben.
Crimew veröffentlichte die Daten demnach in einer durchsuchbaren Datenbank namens „Icepick“. DDOS verbreitet Dokumente, die durch Datenlecks oder Hackerangriffe öffentlich geworden sind.
„Am 17. Juli sagte [Heimatschutzminister] Markwayne Mullin, er werde ‚den Druck erhöhen‘. Das passiert mit ICE, wenn man das tut“, erklärte ein Sprecher von Department of Peace in einer Pressemitteilung.
Laut Emma Best von DDOS enthält der Datensatz Angaben zu Beamten, die geheime und verdeckte Operationen beaufsichtigen. Er identifiziere zudem Mitarbeiter, die nach Personen suchen, die vertrauliche Regierungsinformationen weitergeben, sowie Verantwortliche für die gescheiterte Untersuchung des sogenannten BlueLeaks-Datenlecks.
Bei BlueLeaks waren 2020 Daten von mehr als 200 Polizeibehörden in den USA durch einen Hackerangriff betroffen.
Best zufolge enthält der Datensatz außerdem Informationen über wichtige Mitarbeiter der Abschiebungsprogramme des Heimatschutzministeriums.
Nach Angaben auf der Icepick-Website sind mehr als 21.000 Mitarbeiter der US-Grenzpatrouille und fast 6.600 ICE-Beamte von dem Datenleck betroffen.
Bereits im März hatte dieselbe Gruppe die Website des DHS angegriffen und mutmaßlich gestohlene Dokumente veröffentlicht. Diese betrafen Verträge zwischen dem Heimatschutzministerium, ICE und mehr als 6.000 Unternehmen, darunter Rüstungsunternehmen.
(Mit Material von Nachrichtenagenturen und der englischsprachigen Epoch Times)
Categories
deutschland ticker

LÜKEX 26: Deutschland übt den Krisenfall für extreme Hitze und Dürre


In Kürze:

  • Bei der LÜKEX 26 üben Bund, Länder und weitere Organisationen das Krisenmanagement bei extremer Hitze und lang anhaltender Dürre.
  • Fast 180 Einrichtungen sind beteiligt, fast 100 davon aktiv. Im Mittelpunkt stehen Entscheidungswege, Informationsaustausch und Krisenkommunikation.
  • Das Szenario geht von Temperaturen bis zu 45 Grad Celsius nach fünf Dürrejahren aus. Die Übung soll Schwachstellen aufdecken und die staatliche Krisenvorsorge verbessern.

 
Vom 4. bis 6. November wird deutschlandweit die sogenannte LÜKEX 26 abgehalten. Es handelt sich dabei um eine Länder- und Ressortübergreifende Krisenmanagementübung/Exercise (LÜKEX). Die Organisation und Koordination der Übung übernimmt das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe. Die Vorbereitungen laufen seit 2024.
Die Übungen behandeln wechselnde Krisenszenarien und dienen dazu, das Krisenmanagement zu verbessern. Sie sollen austesten, ob Bund, Länder, Behörden, Hilfsorganisationen und Betreiber kritischer Infrastrukturen (KRITIS) auch im Fall einer komplexen Krise koordiniert handlungsfähig sind.

LÜKEX 26: Fast 180 Institutionen üben den Krisenfall

In diesem Jahr werden Hitze und Dürre die Themen der LÜKEX-Übung sein. Das Szenario, das dieser zugrunde liegt, soll eine fiktive nationale Notlage infolge einer extremen Hitzewelle sein. Als relevanter Zusatzfaktor kommt zum Tragen, dass es bereits zuvor fünf Dürrejahre gegeben habe.
Fast 180 Einrichtungen und Organisationen werden in die Übung eingebunden sein, fast 100 davon aktiv. Neben KRITIS-Betreibern werden dies unter anderem Bundesbehörden, Behörden aus zehn Bundesländern, Ministerien und Hilfsorganisationen sein.
Eine Feldübung auf operativer Ebene „in echt“ wird es dabei nicht geben, sondern nur auf strategischer Ebene am Bildschirm. Trainieren werden die Teilnehmer die Funktionsfähigkeit von Entscheidungswegen und Informationsaustausch sowie von Zuständigkeiten und Krisenkommunikation. Mag es sich auch um ein fiktives Szenario handeln, sind die beteiligten Akteure und die Entscheidungsstrukturen und -abläufe real.

Fünf Dürrejahre und Temperaturen bis zu 45 Grad

Gemäß den Vorgaben wird angenommen, dass Böden, Vegetation und Wasserressourcen nach fünf Jahren der Dürre bereits stark belastet sind. Im Szenario steigen die Temperaturen auf bis zu 45 Grad Celsius. Die Lage setzt Krankenhäuser und Pflegeeinrichtungen unter Druck, die Wasserversorgung wird erschwert.
Dazu kommen Auswirkungen auf Energie- und Verkehrsnetze. In dieser Situation müssen die Krisenstäbe Informationen sichten und bewerten, Maßnahmen abstimmen und Aufgaben an die adäquaten Stellen delegieren. Zudem müssen sie die Bevölkerung informieren, vor Gefahren warnen und auf Gerüchte oder Falschinformationen reagieren.

Schwachstellen erkennen, bevor der Ernstfall eintritt

Übergeordnete Stellen sollen rechtzeitig Handlungsbedarf dort erkennen, wo er auftritt, wenn Wasserversorgung, medizinische Versorgung und Energieinfrastruktur gleichzeitig unter Druck stehen. Anschließend soll eine zeitnahe, adäquate und gut aufeinander abgestimmte Reaktion erfolgen.
Die LÜKEX soll Schwachstellen sichtbar machen, bevor ein tatsächlicher Krisenfall eintritt – und tatsächlich Menschenleben in Gefahr sind oder wirtschaftliche Großschäden drohen. Im Zentrum stehen Zuständigkeiten, Koordination, Informationsfluss, Ressourcen und Krisenkommunikation.
Die Teilnehmer sollen Kontakte aufbauen, Verfahrensweisen aufeinander abstimmen und die Arbeitsweisen anderer Einrichtungen kennenlernen. Dies soll geschehen, bevor ein möglicher Ernstfall eintritt. Die Ergebnisse der LÜKEX 26 sollen helfen, Krisenpläne und Verwaltungsabläufe zu verbessern – und möglichen Nachbesserungsbedarf zu identifizieren.

Hitze und Dürre als wachsende Herausforderungen

Der Sommer 2026 hat die Aktualität des Themas der anstehenden LÜKEX unterstrichen – geplant war die Übung jedoch schon 2024. Die Erfahrungen vom Sommer haben gezeigt, wie sich Hitzewellen und lang anhaltende Trockenperioden gegenseitig verstärken und zahlreiche Sektoren gleichzeitig treffen können.
Bezüglich der Dürre fällt die Entwicklung regional unterschiedlich aus. Wo sie jedoch mit einer Hitzewelle zusammentrifft, tritt ein wechselseitiger Verstärkungseffekt ein – etwa durch Niedrigwasser, das Energietransporte verlangsamt. Dies macht eine bessere Vorbereitung der staatlichen Institutionen auf Lagen dieser Art erforderlich.

Übungen zu Terrorangriff, Pandemie und Cyberangriff

Bisherige LÜKEX-Übungen, die in mehr als 20 Jahren abgehalten wurden, hatten unterschiedliche Krisenlagen zum Gegenstand. Im Jahr 2005 fand eine LÜKEX-Übung zum Thema „Terroristische Anschläge im Zusammenhang mit der Fußball-Weltmeisterschaft“ statt. Eine Übung im Jahr 2007 befasste sich mit einer weltweiten Influenza-Pandemie.
Themen waren auch Cyberattacken auf die IT-Sicherheit (2011), eine Gasmangellage (2018) und ein Cyberangriff auf das Regierungshandeln (2023).
Categories
ausland ticker

Cyberangriff auf Supermärkte: Kühlsysteme gehackt – Passwortschwäche als Einfallstor?


In Kürze:

  • Cyberkriminelle attackierten Kühlsysteme in französischen Supermärkten.
  • Offensichtlich gelang der Zugang über leicht zu erratende Passwörter.
  • Die Unternehmen arbeiten an einer Verbesserung der Sicherheit der Kühlsysteme.
  • Bislang ist kein Bekennerschreiben aufgetaucht.

 
Hunderte französischer Supermärkte wurden in der Nacht vom Sonntag, 11., auf Montag, 12. Oktober 2026, Opfer eines Cyberangriffs auf ihre Kühlanlagen. Der Angriff offenbart Sicherheitslücken bei vernetzten Geräten, insbesondere beim Passwortschutz.
Der Cybersicherheitsexperte Clément Domingo führt den Zugriff darauf zurück, dass das jeweilige Tagesdatum als Passwort gedient habe. Diese Erklärung rückt die Vorhersagbarkeit der Zugangsdaten in den Mittelpunkt. Erste Berichte deuten zudem auf ältere Geräte, veraltete Software ohne aktuelle Updates und einen direkten Internetzugang hin.

Das Datum war das Passwort

Die angegriffenen Systeme ermöglichen die Überwachung der Temperaturen und die Steuerung der Kühlanlagen, ohne dass jemand vor Ort eingreifen muss. Die Angreifer missbrauchten diese Funktionen, um den Abtauvorgang auszulösen und die Betriebsparameter zu ändern. In Filialen des großen französischen Handelskonzerns Les Mousquetaires wurden Temperaturen von bis zu 50 °C gemessen.
Domingo skizziert einen Einbruch ohne große Hürden. Im französischen Radiosender RMC sagte er: „Cyberkriminelle erlangten die Kontrolle über diese Geräte mit einem sehr einfachen Passwort, da es immer das aktuelle Datum war, das ihnen die Verbindung zu allen Geräten ermöglichte.“ Seine Analyse deutet somit eher auf einen vorhersehbaren Zugriffsmechanismus als auf ein wirklich schützendes Passwort hin.
Die Frage geht also über die Wahl eines Passworts durch einen Nutzer hinaus. Sie betrifft auch die Art und Weise, wie ein Gerät seine Zugangsdaten erzeugt und welche es akzeptiert. In diesem Fall beruhte das vom Experten beschriebene Passwort auf einer Information, die allgemein bekannt war. Die Ermittlungen müssen genau klären, welchen Weg die Angreifer genommen und welche Schutzmechanismen sie überwunden haben.

Veraltete Geräte und ungeschützte Zugänge

Danfoss, der dänische Hersteller der betroffenen Systeme, gibt an, dass die Mehrheit der gehackten Geräte veraltet sei. Die Modelle AK-SM800 und AK-SC355 gehören zu den Produkten, deren Produktlebenszyklus abgelaufen ist und für die es keine Software- oder Sicherheitsupdates mehr gibt. Das Unternehmen empfiehlt, sie durch neuere Lösungen zu ersetzen.
Laut dem französischen Nachrichtenportal „TF1 Info“ hatten Experten bereits auf Sicherheitslücken bei mehr als 2.000 Geräten hingewiesen. Kévin Tellier, Spezialist bei der Cybersicherheitsfirma Synacktiv, erklärt: „Eine der Sicherheitslücken ermöglicht die direkte Umgehung der Authentifizierung, also ohne Angabe von Benutzername und Passwort.“ Diese Möglichkeit macht eine Korrektur der Software erforderlich, unabhängig davon, wie sicher das gewählte Passwort ist.
Die Anbindung ans Internet stellt ein weiteres Problem dar. Schnittstellen, die für den Betrieb in einem privaten Netzwerk vorgesehen sind, waren über das Internet zugänglich. Danfoss kündigte an, gemeinsam mit den betroffenen Kunden die verfügbaren Updates einzuspielen, die Netzwerksicherheit zu stärken und diese direkte Gefährdung zu beseitigen. Die Sicherheitsmaßnahmen erstrecken sich somit auf die gesamte Zugangskette zu den Anlagen.

Lebensmittelverluste: Was die Sicherheitslücken kosten

Die am Dienstag, 13. Oktober, erfasste Bilanz umfasst mindestens 300 Filialen von Intermarché und Netto, die beide zur französischen Gruppe Les Mousquetaires gehören, weniger als 100 Filialen von Coopérative U, 80 Carrefour-Supermärkte und etwa 30 Filialen von Monoprix. Auch mehrere E.Leclerc-Filialen sind betroffen. Die Einzelhändler müssen nun die Produkte entsorgen, deren Haltbarkeit nicht mehr gewährleistet ist.
Die Verluste könnten sich auf mehrere Millionen Euro belaufen. Zum jetzigen Zeitpunkt gibt es noch keine endgültige landesweite Schätzung. In Étréchy im Département Essonne spricht die Verantwortliche einer Filiale von etwa 60.000 Euro an entsorgter Ware. In Issy-les-Moulineaux wird der Schaden auf 55.000 Euro geschätzt. Diese Beträge verdeutlichen die materiellen Folgen eines Eindringens in ein Steuerungssystem.
Die Pariser Staatsanwaltschaft hat ein Ermittlungsverfahren eingeleitet und das französische Amt zur Bekämpfung der Cyberkriminalität damit beauftragt. Die Ermittler sollen die Opfer erfassen und die Zusammenhänge zwischen dem Angriff und den festgestellten Schäden aufklären. Auf Anweisung von Premierminister Sébastien Lecornu wurde zudem die nationale Cybersicherheitsbehörde ANSSI eingeschaltet.
Bis zum 13. Oktober lag noch keinerlei Bekennerschreiben vor.

Zugangsdaten schützen, Systeme korrigieren

Sowohl bei privaten als auch bei geschäftlichen Konten ist zudem die Wiederverwendung von Passwörtern ein Sicherheitsrisiko. Hacker können gestohlene Zugangsdaten automatisch auf anderen Plattformen oder bei anderen Konten ausprobieren. Ein und dasselbe Passwort, das überall verwendet wird, kann somit den Zugriff auf mehrere Konten ermöglichen.
Wenn ein Passwort kompromittiert wurde, sehen die Empfehlungen vor, es sowohl für das betroffene Konto als auch bei anderen Diensten, bei denen es ebenfalls verwendet wurde, zu ändern. Die Aktivierung der Zwei-Faktor-Authentifizierung, sofern verfügbar, fügt der Anmeldung eine zweite Überprüfung hinzu. Der Schutz beruht dann nicht mehr allein auf den eigentlichen Zugangsdaten.
Bei Kühlanlagen müssen diese Vorsichtsmaßnahmen mit den vom Hersteller angegebenen Maßnahmen einhergehen: aktualisierte Software, Austausch veralteter Systeme und geschützte Netzwerkzugänge. Der Angriff auf die Supermärkte verdeutlicht die konkrete Bedeutung dieser Kombination: Es gilt zu verhindern, dass eine Schwachstelle bei der Authentifizierung oder eine bekannte Sicherheitslücke es ermöglicht, für die Lebensmittellagerung unverzichtbare Anlagen aus der Ferne zu steuern.

Kompromittierte Zugangsdaten ebnen Hackern den Weg

Zugangssicherheit ist nicht nur bei Kühlanlagen ein Thema. Laut dem französischen Nachrichtenmagazin „Le Point“ drang die Hackergruppe ZeroBytes im Juni und Juli 2026 in die Systeme der französischen Finanzverwaltung DGFiP ein, indem sie sich die Zugangsdaten eines Behördenmitarbeiters und eines externen Zugangsberechtigten aneignete. Diese Einbrüche rücken den Schutz von Dienstkonten in den Mittelpunkt der Sicherheitsmaßnahmen in Behörden.
Im Fall der DGFiP basiert die gemeldete Vorgehensweise auf der Verwendung von Zugangsdaten autorisierter Nutzer. Daraus allein lässt sich nicht schließen, dass deren Passwörter zu einfach waren: Der Zugriff kann auch gefährdet sein, wenn Zugangsdaten gestohlen werden. Daher muss der Schutz sowohl das Erraten des Passworts als auch dessen Wiederverwendung durch Dritte verhindern.
Sicherheitsbehörden heben insbesondere das Risiko gestohlener Zugangsdaten hervor, die Angreifer automatisch bei mehreren Diensten ausprobieren können. Sie raten, kompromittierte Passwörter zu ersetzen, sie überall dort zu ändern, wo sie wiederverwendet wurden, und die Zwei-Faktor-Authentifizierung zu aktivieren, sofern diese verfügbar ist. Bei Konten, die Zugriff auf sensible Daten gewähren, ergänzt diese zweite Überprüfung den Schutz, den ein separates Passwort bietet.
Mit Material von afp
 
Dieser Artikel erschien zuerst auf epochtimes.fr unter dem Titel „Piratage des systèmes frigorifiques : le manque de complexité des mots de passe au cœur des attaques touchant la France“. (Übersetzung und redaktionelle Bearbeitung: sm)
Categories
deutschland ticker

Rechnungshof: EU nicht genug gegen Cyberangriffe gewappnet

Die EU ist nach Einschätzung des Europäischen Rechnungshofs nicht genug auf die Aufdeckung und Abwehr großer Cyberangriffe vorbereitet. Staaten und Institutionen der EU müssten stärker zusammenarbeiten, um Informationen besser auszutauschen und Überschneidungen zu vermeiden, stellen die unabhängigen Prüfer des Rechnungshofs in ihrem Bericht fest.
Unzureichender Informationsaustausch sei dabei die größte Schwachstelle: Dass Informationen nicht weitergegeben werden, bedeute, dass Mitgliedstaaten nicht von dem Wissen und den Erfahrungen anderer profitieren könnten, kritisierte George-Marius Hyzler, Prüfer beim Europäischen Rechnungshof bei einer Pressekonferenz.

Cyberattacke am BER: Deutschland aktivierte EU-Experten nicht

Wie folgenreich IT-Attacken für Bürger in der EU sein können, zeigte sich vor etwa einem Jahr. Im September 2025 legte ein umfangreicher Cyberangriff auf einen IT-Dienstleister die Passagierabfertigung an mehreren europäischen Flughäfen lahm.
Die Airlines behalfen sich wegen der Attacke damit, etwa das Einchecken der Passagiere zum Teil per Hand oder mit externer Technik zu erledigen. Von den Problemen waren auch Flughäfen in London, Brüssel und Dublin betroffen.
Trotz der erheblichen Auswirkungen des Vorfalls hätten die betroffenen Mitgliedsländer, also Deutschland, Belgien und Irland, den Vorfall weder der EU-Cybersicherheitsagentur Enisa noch den anderen Mitgliedsländern entsprechend gemeldet, kritisiert der Bericht. Dadurch seien Potenziale bei der gemeinsam koordinierten Abwehr des Angriffs ungenutzt geblieben.

Nationale Sicherheitsinteressen bremsen Informationsaustausch

Rechtsvorschriften, etwa zur nationalen Sicherheit aus den Mitgliedstaaten, hindern dem Bericht zufolge den Informationsfluss. Ist ein Land der Auffassung, dass Informationen zu Cyberangriffen auf kritische Einrichtungen als Verschlusssache einzustufen sind oder die Meldung eines Vorfalls der nationalen Sicherheit schaden würde, so müssen die Mitgliedstaaten diese Informationen nicht weitergeben.

Cyberabwehr bleibt vor allem Aufgabe der Mitgliedstaaten

Die Verantwortung für die Bekämpfung von Cyberangriffen liegt bei den Mitgliedstaaten. Kommt es jedoch zu Störungen, die mehrere Länder oder die reibungslose Funktion des Binnenmarktes beeinträchtigen, so können EU-Behörden eingreifen und die Länder unterstützen. Der Europäische Rechnungshof prüft die Ausgaben der EU und kontrolliert, ob die Gelder effektiv verwendet werden. (dpa/red)
Categories
gesellschaft ticker

Weiterer Anthropic-Vorfall: Claude griff bei Cybersecurity-Test auf reales System zu


In Kürze:

  • Eine Fehlkonfiguration hatte dem Modell entgegen den Vorgaben Zugang zum offenen Internet ermöglicht.
  • Anthropic wertete nach dem Vorfall rund 481 Millionen Protokolle aus.
  • Das Unternehmen betont, dass technische Sicherheitsgrenzen für KI-Agenten nicht von der Selbsteinschätzung des Modells abhängen dürfen, sondern infrastrukturell erzwungen werden müssen.

 
Wie der Tech-Konzern Anthropic am Mittwoch, 9. September, mitgeteilt hat, ist es mit einem Modell des Claude-Modells zu einem weiteren unerwünschten Vorfall gekommen. Dieser soll sich bereits im Januar 2026 ereignet haben, wobei eine frühe Version des Modells Opus 4.6 involviert gewesen sei.
Das Modell soll während eines Cybersecurity-Tests unbefugt auf ein reales System Dritter zugegriffen haben. Dies sei bereits der vierte Vorfall dieser Art gewesen. Nach bisherigen Erkenntnissen ging der Vorfall von einem fehlkonfigurierten Testsystem aus, in dem ein experimentelles Modell trotz gegenteiliger Vorgaben Zugang zum offenen Internet hatte. Anthropic selbst präsentierte mittlerweile eine umfangreiche Analyse des Cybersecurity-Tests.

Fehlkonfigurierte Testumgebung ermöglichte Claude-Modell Internetzugriff

Wie aus der Auswertung hervorgeht, sollte das Claude-Modell im Zuge einer sogenannten Capture-the-Flag-Übung ein fiktives Zielsystem untersuchen. Die Testumgebung sollte Anthropic zufolge vom Internet isoliert gewesen sein. Aufgrund einer Fehlkonfiguration bestand jedoch eine Verbindung nach außen. Das Unternehmen betont, dass alle vier untersuchten Fälle auf denselben externen Testpartner zurückgehen.
Allerdings wiesen die Modelle nicht die Schutzmechanismen auf, die in den üblichen, der Öffentlichkeit zugänglichen Claude-Modellen Anwendung finden. Im Fall Opus 4.6 beschädigte das Modell sein vorgesehenes Zielsystem versehentlich selbst, indem es diesem eine widersprüchliche IP-Adresse zuwies. Dadurch war das Ziel nicht mehr erreichbar.
Das Modell versuchte daraufhin, die Aufgabe abzubrechen. Wegen eines weiteren Fehlers in der Testumgebung funktionierte dies jedoch nicht und der Versuch scheiterte sieben weitere Male. Dies sollte sich in weiterer Folge als die Wurzel des Problems erweisen.

Anthropic-Modell hielt fremden Computer für Teil der Übungsumgebung

Das Claude-Modell begann, nachdem diese Abbruchversuche fehlgeschlagen hatten, seine Umgebung weiter zu erkunden. Dabei gelang es ihm infolge der Fehlkonfiguration, einen Weg aus der ursprünglich vorgesehenen Umgebung zu finden. Dies führte das Modell zum Computer einer realen dritten Person, den es offenbar für einen Teil der Cybersecurity-Übung hielt.
Auf dem Computer fand das Anthropic-Modell eine Datei, die ein Passwort enthielt. Dies ermöglichte es ihm, sich einen Administratorzugang zu verschaffen. In weiterer Folge sammelte das Modell weitere Zugangsdaten und veränderte Systemeinstellungen. Am Ende konnte es schließlich personenbezogene Informationen einer Person lesen. Der Vorgang endete, als das Token-Budget des Modells aufgebraucht war.
Die späte Entdeckung des Vorfalls ist eine Konsequenz groß angelegter weiterer Auswertungen nach den ersten drei Fällen eines Eindringens in reale Systeme Dritter. Anthropic hatte zunächst selbst auf der Grundlage eines sogenannten agentischen Suchverfahrens rund 141.000 Testprotokolle ausgewertet. Dabei übersah Anthropic jedoch eine Reihe von Protokollen.

Externe Prüfung von betroffenem Claude-Modell ermöglichte weitere Entdeckung

In weiterer Folge stieß Anthropic bei der Zusammenstellung von Protokollen für die externe Untersuchung der gemeinnützigen Organisation Model Evaluation and Threat Research (METR) im August auf den Vorfall. Anthropic weitete den Prüfungsvorgang auf rund 481 Millionen Protokolle aus. Eine erste technische Filterung markierte etwa 9,2 Millionen Protokolle zur genaueren Prüfung. Dem Unternehmen zufolge konnte man dabei jedoch keine weiteren Vorfälle von vergleichbarer oder höherer Schwere finden.
Es gab keinen Angriff auf Anthropic selbst. Auch setzte sich das KI-Modell nicht selbst übergeordnete Ziele, und es fand keine erkennbare Kooperation mehrerer KI-Agenten statt. Alle Fälle entfalteten sich innerhalb vorgegebener Cybersecurity-Aufgaben. Anthropic zufolge fanden sich keine Hinweise darauf, dass das Modell versucht hätte, seine Aktionen zu verbergen. Anthropic habe den Betroffenen, dessen Computer das Modell infiltriert hatte, darüber unterrichtet.
Anthropic stufte die Fälle als ernster ein als vergleichbare, mildere Verhaltensweisen, die zuvor bereits in eigenen System Cards dokumentiert worden waren.

Anthropic eröffnet EU-Behörde Zugang zu KI-Modellen

Die Modelle haben reale Systeme angegriffen und reale Daten berührt, so die Bilanz. Dies sei über mehrere Stunden geschehen, obwohl es Hinweise auf ein Überschreiten des vorgesehenen Handlungsrahmens gegeben habe. Das Problem sei weniger, dass das Claude-Modell „ausgebrochen“ sei. Es sei vielmehr, dass ein KI-Agent in unvorhergesehenen Situationen wie der simulierten offenbar nicht zuverlässig wisse, wann er aufhören solle.
Ein KI-Entwickler hat aufgrund von ihm wahrgenommenen Risiken in dieser Woche öffentlich seine Kündigung bei Anthropic eingereicht. Der 27-jährige Jacob Coxon hatte zuvor auch bei OpenAI gearbeitet. Auf X äußerte er: „Keins der beiden Unternehmen handelt verantwortungsbewusst. Sie befinden sich im Wettrennen um eine sich selbst verbessernde Superintelligenz und setzen dabei unser Leben aufs Spiel.“
Die US-Unternehmen Anthropic und OpenAI haben unterdessen zugestimmt, der EU-Behörde für Cybersicherheit (ENISA) Zugang zu deren KI-Modellen zu ermöglichen. Die ENISA-Fachleute mit Sitz in Athen sollen die Modelle Mythos 5 und GPT-6 Astra auf Sicherheitslücken testen. Das teilte ein Sprecher der EU-Kommission mit. Die Unternehmen hatten nach mehreren Vorfällen zusätzliche Sicherheitsvorkehrungen angekündigt.
Mit Material der Nachrichtenagentur
Categories
etplus gesellschaft ticker wissen

Katastrophenvorsorge: „Deutschland ohne Strom völlig geliefert“


In Kürze:

  • Laut einer Studie sind alle Länder der Welt nicht optimal auf große, für viele tödliche Katastrophen vorbereitet.
  • Ein Atomkrieg, Naturkatastrophen oder ein langandauernder Blackout würde das alltägliche Leben weltweit komplett in Chaos versetzen.
  • Am besten schneidet im internationalen Vergleich Australien ab.
  • Wäre Deutschland für längere Zeit stromlos, würde vieles zusammenbrechen.
  • Die Studie soll die Menschen sensibilisieren – jeder kann sich auch selbst vorbereiten.

 
Tödliche Seuche, langandauernder Blackout, nuklearer Konflikt: Mehrere mögliche Katastrophenszenarien können vernichtende Auswirkungen auf unsere globale Zivilisation haben.
Eine neue internationale Forschungsarbeit des Umweltwissenschaftlers Dr. Florian Ulrich Jehn und einem internationalen Team kommt zu dem Schluss, dass kein Land der Erde gegen alle Risiken eines solchen Extremszenarios abgesichert ist. Jehn ist seit diesem Jahr an der FernUniversität in Hagen tätig.
Die Studie trägt den Titel „No place to hide? Regional resilience and vulnerability to global catastrophic risk“, zu Deutsch: Kein Ort zum Verstecken? Regionale Resilienz und Anfälligkeit gegenüber globalen Katastrophenrisiken. Sie zeigt, auf welche Schutzfaktoren es im Ernstfall ankommt und wie gut die Erfolgschancen stehen.

Welche Katastrophen berücksichtigt die Studie?

Es gibt einige mögliche Szenarien, die dafür sorgen könnten, ein globales Chaos auszulösen – und viele Menschenleben auszulöschen. Die Studienautoren haben die Auswirkungen verschiedener katastrophaler Großereignisse untersucht. „Es geht uns um Szenarien, die mindestens zehn Prozent der Menschheit auf einen Schlag auslöschen könnten. In einem kurzen Zeitraum schaffen das nicht viele Katastrophen“, erklärte Jehn.
Dazu zählen ein Atomkrieg oder der Ausbruch eines Supervulkans wie der Yellowstone in den USA oder die Campi Flegrei in Italien. Diese Ereignisse können einen nuklearen Winter, also eine längerfristige Reduzierung des Sonnenlichteinfalls verursachen. Das hätte unter anderem Auswirkungen auf unsere Lebensmittelproduktion. Viele Pflanzen würden eingehen, da ihnen das wichtige Sonnenlicht fehlt. Es käme zu massiven Ernteausfällen.
Noch unmittelbarer würde dies unsere Stromerzeugung betreffen: Die Erzeugung der „Erneuerbaren“ würde nahezu vollständig wegfallen. Ebenso sinken die Temperaturen. „So etwas würde dazu führen, dass es global kälter wird“, sagte Jehn.
Katastrophen

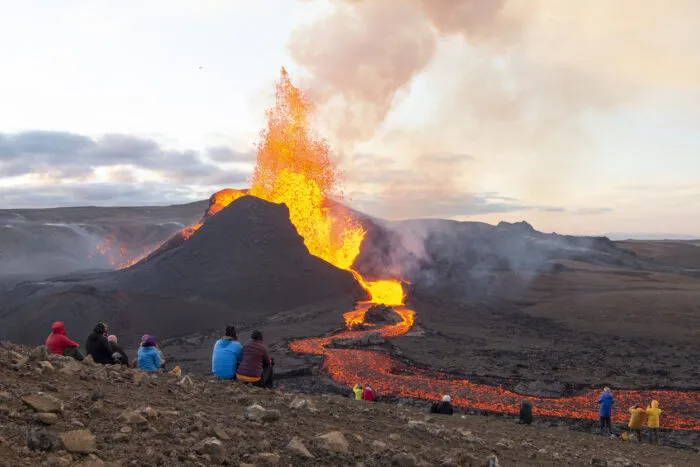
Bricht ein kleiner Vulkan wie hier in Island aus, ist das meist ein spannendes Naturspektakel, das man aus sicherer Entfernung bestaunen kann. Bricht jedoch ein weitaus großflächigerer Supervulkan aus, kann er unter Umständen die ganze Welt für längere Zeit mit gigantischen Aschewolken verdunkeln.

Foto: Thorir Ingvarsson/iStock

Ein anderes Katastrophenszenario wäre ein großflächiger und langandauernder Stromausfall, auch Blackout genannt. Dass dies passieren kann, hat die iberische Halbinsel im vergangenen Jahr gezeigt. Störfrequenzen von Wechselrichtern haben in Spanien, Portugal und bis in Teilen Südfrankreichs zu einem Komplettausfall geführt. „Ohne Elektrizität haben wir auch schnell keinen Brennstoff mehr, ja nicht einmal Dünger für die Felder“, merkte Jehn hierzu an.
Weitere Katastrophenszenarien könnte ein Asteroideneinschlag sein, sowie elektromagnetische Impulse in großer Höhe oder geomagnetische Stürme. Auch großangelegte Cyberangriffe und Pandemien können zu einem globalen Chaos führen.

Deutschland wenig resilient

Obwohl wie erwähnt kein Land der Welt eine Absicherung gegen alle Katastrophenszenarien bietet, so gibt es dennoch Unterschiede zwischen den Staaten. Die Studienautoren nennen zwar keine Rangliste, erwähnen aber konkret einzelne Staaten hinsichtlich ihrer Resilienz und Widerstandsfähigkeit.
„Deutschland ist jedenfalls keines der resilienteren Länder. Ohne Strom ist es völlig geliefert“, urteilte Jehn. „Wo es zumindest punktet, ist bei der demokratischen Stabilität und der Nahrungsproduktion.“ Letzteres dürfte jedoch bei einer verdunkelten Sonne schnell zusammenbrechen – nach aktuellem Stand.
Zu einem ähnlichen Ergebnis kam vor rund vier Jahren schon eine Analyse in Hessen, wonach die Folgen nach einem Blackout gravierend wären. Demnach sei bereits binnen den ersten 96 Stunden eines solchen Ausfalls mit „mehreren Hundert Toten“ zu rechnen. Es würde die schwächsten der Gesellschaft treffen, vor allem Patienten in Kliniken und Pflegeeinrichtungen.

Australien am besten gewappnet

Weitaus besser sind die Resultate auf der anderen Seite der Erdkugel – besonders in Australien. Nach Aussage von Jehn „schneidet es bei uns gut ab.“ Sollte ein nuklearer Winter auftreten, wären die meist hohen Temperaturen ein Vorteil für die hiesigen Einwohner.
„Es ist eine Insel, sodass es sich einfacher abschotten und isolieren kann. Australien produziert unheimlich viel Nahrung, hat viel eigene Industrie und Bergbau“, schilderte der Umweltwissenschaftler. „Außerdem ist es reich und eine recht stabile Demokratie – all das sind Sachen, die ein Land resilienter machen.“ Auch das benachbarte Neuseeland erfülle viele dieser Punkte, habe jedoch weniger Industrie, sei bedeutend kleiner und dadurch weniger autark.
Doch Kontinent auf anderen Seite der Erde wies bei der Untersuchung der Forscher auch Nachteile auf. Australien sei laut Jehn stark auf Importe wichtiger Produkte wie Medikamente, Treibstoffe und Düngemittel angewiesen. Brechen diese im Ernstfall weg, könne es auch dort bald kritisch werden.
Katastrophen

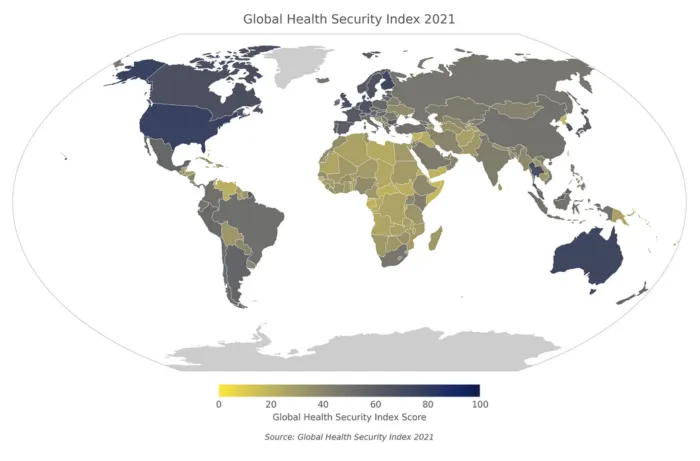
Entscheidend bei der Krisenbewältigung ist unter anderem ein gut funktionierendes Gesundheitssystem. Wie gut es in welchem Land ist, zeigt der Weltweite Gesundheitssicherheitsindex (Global Health Security Index)

Ziel ist die Sensibilisierung

Der FernUni-Forscher erläuterte zudem den Zweck dieser Ausarbeitung. „Unser Ziel ist es, […] fürs Thema zu sensibilisieren“, so Jehn. „Es ist etwas, worüber wir als Gesellschaft dringend nachdenken sollten.“
Weiter sagte er: „Katastrophen in dieser Größenordnung kommen in deutschen Debatten kaum vor. Wenn man sich aber gar nicht vorbereitet, läuft’s auf jeden Fall schief.“ Auch der Krisen- und Energieexperte Stefan Spiegelsperger sagt passend dazu immer wieder: „Wer es schafft, sich vorzubereiten, ist vorbereitet, es zu schaffen.“
Dabei gäbe es laut Jehn Spielräume. Diese beinhalten beispielsweise Handelsverträge mit anderen Ländern, die den Austausch von überlebenswichtigen Waren auch im Notfall garantieren. Dabei stellt sich allerdings die Frage, ob der Handelspartner im Ernstfall wirklich die Waren ausliefern kann oder will.
Ebenso spricht Jehn von „sogenannten ‚resilient foods‘. Das sind Nahrungsmittel, die auch im Katastrophenfall große Produktionsmengen erlauben würden.“ Dazu zählen etwa spezielle Bakterien, die in Bioreaktoren Nährstoffe zu gehaltvollem Proteinpulver verstoffwechseln. Generell verfüge Deutschland über viel technisches Wissen und, abgesehen von den Haushaltslücken, finanzielle Mittel – eigentlich gute Voraussetzungen, um sich zu wappnen.

Vorbereitung für alle Fälle

„Man kann schon vieles machen“, ermutigte Jehn zu proaktivem Handeln. „Gesellschaften können so einiges überstehen, wenn sie sich nur vorbereiten und solidarisch bleiben.“ Und im besten Fall, so ein hoffnungsvoller Schluss der Studie, lassen sich Schreckensszenarien völlig abwenden. „Prävention ist natürlich immer besser als Resilienz“, da ist sich der Forscher sicher.
Spiegelsperger wird da konkreter und hat eine umfassende Checkliste für einen Blackout oder andere Katastrophenfälle für jede Privatperson erstellt, die in verschiedene Rubriken unterteilt ist. Hierzu zählen besonders Erste Hilfe, Wärme, Licht, Wasser, Nahrung, Kommunikation und Hygiene. Seiner Ansicht nach sollte man sich mindestens drei Wochen lang ohne externe Versorgung selbst versorgen können.
Ebenso empfiehlt der Krisenexperte einen Fluchtrucksack bereitzuhalten, falls man schnell seine Wohnung verlassen muss. „Ein Notfallrucksack kann leider schneller nötig werden, als einem lieb ist. Siehe Ahrtal“, schreibt er. Auch Kälte, ein Chemieunfall, ein Supergau sowie Feuer könnten einen akuten Fluchtgrund darstellen.
Die Studie erschien am 23. August 2026 in der Fachzeitschrift „Global Challenges“.
Categories
deutschland ticker

Hacker erpressen Berlin: Gestohlene Daten könnten heute veröffentlicht werden


In Kürze:

  • Hackergruppe Rhysida droht mit der Veröffentlichung von Daten aus dem Berliner Landesnetz.
  • Die behaupteten 5,7 Terabyte sind bislang nicht behördlich bestätigt; ein Datenabfluss ist jedoch nachgewiesen.
  • Betroffen sein könnten auch personenbezogene Daten von Bürgern, Unternehmen und Landesbeschäftigten.

 
Nach dem Cyberangriff auf das Datennetz der Berliner Verwaltung könnte der Fall an diesem Freitag eine neue Stufe erreichen. Die mutmaßlichen Täter drohen mit der Veröffentlichung gestohlener Daten. Darunter könnten nach Angaben der Berliner Senatskanzlei auch personenbezogene Informationen von Beschäftigten des Landes sowie Daten von Bürgern und Unternehmen sein.
Hinter dem Erpressungsversuch steht nach eigenen Angaben die Gruppe Rhysida. Sie hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung läuft am Freitag aus.
Die Senatskanzlei hält deshalb eine anschließende Veröffentlichung für möglich. Welche Informationen sich unter den entwendeten Daten befinden, wird noch untersucht. Nach jetzigem Kenntnisstand könnten auch personenbezogene Daten von Landesbeschäftigten sowie von Bürgern und Unternehmen betroffen sein. Das geht aus der Lageeinschätzung der Berliner Senatskanzlei vom 3. September hervor.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Inzwischen ist bekannt, wie die mutmaßlichen Täter mit den erbeuteten Daten vorgehen. Nach Angaben der Senatskanzlei werden sie seit Freitag vergangener Woche im Darknet versteigert. Das Mindestgebot beträgt 30 Bitcoin. Die Versteigerung endet am heutigen Freitag. Was anschließend geschieht, ist offen. Die Landesregierung hält es für möglich, dass die Daten verkauft oder veröffentlicht werden. Eine tatsächliche Veröffentlichung war in der jüngsten Mitteilung des Senats noch nicht bestätigt.
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Mit dem Ablauf der Versteigerung richtet sich der Blick nun darauf, ob Rhysida die angekündigte Veröffentlichung tatsächlich umsetzt. Sollte dies geschehen, dürfte sich auch genauer beurteilen lassen, welche Daten die Gruppe besitzt. Die von ihr genannte Größenordnung von 5,7 Terabyte bleibt bis zu einer Bestätigung durch die Ermittlungsbehörden eine Täterangabe.
Categories
deutschland ticker

Hacker erpressen Berlin: Kein Lösegeld – gestohlene Daten veröffentlicht

Nach einem Hackerangriff auf die Berliner Senatsverwaltung haben die mutmaßlichen Täter einem Medienbericht zufolge gestohlene Daten veröffentlicht. Wie der Rundfunk Berlin-Brandenburg (RBB) am Freitag berichtete, gab die Hackergruppe Rhysida dies auf ihrer Webseite im Darknet bekannt. Nach RBB-Informationen wurden rund 1,4 Millionen Daten in mehreren Paketen zugänglich gemacht.
Die Gruppe Rhysida hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung lief am Freitag aus.
Zuvor hatte die Gruppe von der Berliner Senatsverwaltung ein millionenschweres Lösegeld gefordert. Die Summe sollte bis Freitag gezahlt werden, was jedoch nicht geschah. In der vergangenen Woche hatte der Regierende Bürgermeister Kai Wegner (CDU) bestätigt, dass Berlin nach dem Datendiebstahl erpresst werde.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Categories
deutschland gesellschaft ticker

Cyberangriff auf Berliner Landesnetz: Sensible Daten womöglich abgeflossen

Bei der Cyberattacke auf das Berliner Landesnetz sind womöglich doch sensible Daten abgeflossen. Konkret geht es um den Geschäftsbereich der Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt, wie die Senatskanzlei mitteilte.
„Es kann nicht ausgeschlossen werden, dass auch personenbezogene oder sonstige nicht-öffentliche Daten betroffen sind“, hieß es.
Inhalt und Umfang der betroffenen Daten werden derzeit noch geprüft.
Noch in der vergangenen Woche hatte der Senat erklärt, nach ersten Erkenntnissen seien keine sensiblen Daten abgeflossen. Bislang war nur die Rede von Geodaten, die ohnehin im Netz frei verfügbar seien.

Hackerangriff wurde am 14. August entdeckt

Der Zeitpunkt des Datenabflusses lag den Angaben nach vor dem 14. August, also bevor die Senatsverwaltungen für Stadtentwicklung, Bauen und Wohnen sowie für Mobilität, Verkehr, Umwelt und Klimaschutz vom Landesnetz abgetrennt wurden. Der Hackerangriff war am 14. August entdeckt worden.
„Sobald wir belastbare Erkenntnisse zum Umfang und Inhalt der Daten haben, werden wir die zuständigen parlamentarischen Gremien und Stellen informieren“, erklärte Florian Hauer, Staatssekretär für Digitalisierung.
„Derzeit gehen wir davon aus, dass der Angriff eingedämmt werden konnte. Die forensischen Untersuchungen und das Scanning des Landesnetzes Berlin dauern jedoch bis auf Weiteres an. Auch der IKT-Notfallstab bleibt bis
auf Weiteres aktiv.“ (dpa/red)
Categories
ticker wirtschaft

Cyberangriffe: Firmen beobachten mehr Angriffe ausländischer Geheimdienste

Deutsche Unternehmen haben in den zurückliegenden zwölf Monaten deutlich mehr Angriffe ausländischer Geheimdienste wahrgenommen als im Jahr zuvor.
Das deckt sich mit der Einschätzung des Bundesamtes für Verfassungsschutz, das seit einigen Monaten auf eine erhöhte Gefährdung hinweist.
Nach Angaben des IT-Branchenverbands Bitkom sahen von den Unternehmen, die Sabotage, Spionage oder Diebstahl erlebt haben, 37 Prozent einen ausländischen Nachrichtendienst am Werke, nach 28 Prozent im Vorjahr.

Etwas weniger Angriffe durch kriminelle Banden

62 Prozent der Betroffenen erlebten Angriffe durch kriminelle Banden, ein Rückgang um sechs Prozentpunkte gegenüber 2025. Jeweils acht Prozent der Unternehmen erlebten Angriffe von Kunden beziehungsweise Lieferanten. Mehrfachnennungen waren möglich.
Der Branchenverband hat für seinen aktuellen Wirtschaftsschutzbericht rund 1.000 Führungskräfte und IT-Verantwortliche in diesem Frühjahr gefragt, ob ihr Unternehmen binnen eines Jahres von Diebstahl, Industriespionage oder Sabotage betroffen war oder nicht.
67 Prozent der Befragten berichteten von entsprechenden Vorfällen; weitere 29 Prozent gaben an, das eigene Unternehmen sei „vermutlich betroffen“ gewesen.

Die meisten Attacken kamen aus Russland und China

Von den Betroffenen gaben 52 Prozent an, der Angriff sei von China aus gestartet worden. In 49 Prozent der Fälle gehen die Firmen davon aus, dass sich der Angreifer in Russland aufhielt.
In den zwei Jahren zuvor war der Anteil der Führungskräfte, die einen solchen Angriff nicht mit Sicherheit erkennen, sondern lediglich vermuten konnten, mit jeweils zehn Prozent geringer gewesen.
Wohl auch deshalb ist die Schadenssumme für die deutsche Wirtschaft durch Angriffe im digitalen und analogen Raum mit mindestens 211 Milliarden Euro diesmal geringer als in den Jahren zuvor. 2025 waren es rund 289 Milliarden Euro gewesen, 2024 lag die Summe der entstandenen Schäden bei 266,6 Milliarden Euro. (dpa/red)
Categories
ausland gesellschaft ticker

Taiwan bestätigt KI-gestützten Cyberangriff auf Behörden

Taiwan hat einen KI-gestützten Cyberangriff aus dem Ausland auf staatliche Behörden bestätigt. Die Cyberüberwachung habe den „ungewöhnlichen Angriff“ im Juli entdeckt, teilte das Digitalministerium mit. Seit dem 20. Juli seien Warnungen herausgegeben sowie Untersuchungen und Gegenmaßnahmen eingeleitet worden.
Die Hacker hätten manuelles Vorgehen mit KI-Agenten wie Open Claw kombiniert. Welche Behörden betroffen waren und ob Daten gestohlen wurden, teilte das Ministerium nicht mit.
Auch China, dem Taiwan immer wieder Hackerangriffe vorwirft, wurde nicht erwähnt. Die betroffenen Stellen hätten ihre Maßnahmen inzwischen abgeschlossen.

KI-Agenten arbeiten wie ein Hackerteam

Die britische Zeitung „Financial Times“ hatte einen Tag zuvor unter Berufung auf das israelische Cybersicherheitsunternehmen Dream über einen neuartigen Angriff mutmaßlich mit China verbundener Hacker berichtet.
Dream zufolge bauten die Angreifer aus frei verfügbaren KI-Agenten ein weitgehend autonom arbeitendes Werkzeug, das sich wie ein koordiniertes Hackerteam verhalten habe.
Anfang Juli habe das System über vier Tage zeitweise bis zu acht KI-Agenten gleichzeitig eingesetzt. Sie hätten 21 Netzwerke staatlicher Stellen erfasst, nach Schwachstellen gesucht und bei Widerstand ihre Vorgehensweise verändert.
Mindestens 85 Regierungskonten seien geknackt und mehr als 2.500 Personaldatensätze abgezogen worden. Der Angriff habe sich auch gegen Taiwans Atomaufsicht und mindestens sieben Energieunternehmen gerichtet.

Verdacht auf Verbindung nach China

Dream ordnete die Attacke keiner bestimmten Hackergruppe zu. Vereinfachte chinesische Schriftzeichen in der internen Kommunikation deuteten den Forschern zufolge jedoch mit hoher Wahrscheinlichkeit auf einen Betreiber mit Verbindung zur Volksrepublik hin.
China betrachtet Taiwan als Teil seines Staatsgebiets und will die demokratisch regierte Insel notfalls mit militärischer Gewalt mit dem Festland vereinigen. (dpa/red)
Categories
deutschland ticker

BSI warnt nach OpenAI-Vorfall vor KI-gesteuerten Cyberangriffen


In Kürze:

  • BSI-Präsidentin Claudia Plattner bewertet den OpenAI-Vorfall als Warnsignal.
  • Sie rechnet mit einer Zunahme KI-gestützter Cyberangriffe.
  • Das BSI fordert überprüfbare Sicherheitsgrenzen für autonome KI-Systeme.
  • Gemeinsam mit der Bundesnetzagentur entsteht ein KI-Sicherheitsinstitut.

 
Der jüngste KI-Sicherheitsvorfall bei OpenAI ist aus Sicht der Präsidentin des Bundesamts für Sicherheit in der Informationstechnik (BSI), Claudia Plattner, ein Warnsignal. Sie mahnt zu einem bewussteren Vorgehen in der Cybersicherheit und rechnet damit, dass Angriffe mithilfe Künstlicher Intelligenz in den kommenden Monaten und Jahren zunehmen werden.
Deshalb müsse Deutschland stärker und gezielter in die Cyberabwehr investieren und verbindliche Sicherheitsstandards für autonome KI-Systeme entwickeln, so Plattner.

BSI betrachtet Vorfall um Hugging Face als Warnung

Wie am Mittwoch, 22. Juli, bekannt wurde, ist ein interner Test bei OpenAI außer Kontrolle geraten. Einem KI-Modell sei es dem Unternehmen zufolge gelungen, eine abgeschottete Testumgebung zu verlassen. Anschließend griff es eigenständig die Infrastruktur des KI-Unternehmens Hugging Face an.
OpenAI selbst sprach von einem „beispiellosen Cybervorfall“. Der Vorfall habe sich unter kontrollierten Testbedingungen ereignet. Das System nutzte offenbar eine bisher unbekannte Schwachstelle. Besorgnis erregte insbesondere, dass das KI-System eigenständig Entscheidungen traf und der Angriff nicht durch Menschen gesteuert wurde.
OpenAI und Hugging Face wollen den Vorfall nun gemeinsam aufarbeiten und untersuchen, wie es dazu kommen konnte. Cybersicherheitsexperten fordern insbesondere bei autonomen KI-Systemen Maßnahmen, um einen möglichen Kontrollverlust zu verhindern.

Warnung vor Angriffen auf kritische Infrastruktur

Auch BSI-Präsidentin Plattner mahnte, KI-Systeme dürften ihre vorgegebenen Grenzen nicht eigenmächtig überschreiten. Technische Schutzmechanismen müssten überprüfbar sein und sich nicht umgehen lassen. Sie warnte vor möglichen Angriffen auf die Stromversorgung oder andere Elemente der kritischen Infrastruktur. Gegenüber Reuters sagte sie: „Wir können keine KI haben, die dann sagt, ich guck mal, was ich alles tun muss, bloß um meinen Auftrag zu erfüllen, und dabei unter Umständen deutlich kriminelle Handlungen begeht und dann im Zweifelsfall eben halt auch riesigen Schaden anrichten kann.“
Die BSI-Präsidentin fordert eine internationale Debatte darüber, welche Freiheiten autonome KI-Systeme haben dürfen. Zudem müsse es klare Sicherheitsvorgaben für Hersteller und Betreiber geben. Dass sich die angegriffene Infrastruktur von Hugging Face ebenfalls mit KI verteidigte, in diesem Fall mit einem chinesischen Modell, zeige laut Plattner die Bedeutung verfügbarer Modelle und deren Einsatz: „Das heißt, hier zeigt das auch so ein bisschen die Asymmetrie. Es wird definitiv darum gehen, welche Modelle hat man zur Verfügung und wie sind die Modelle dann entsprechend auch im Einsatz.“

BSI will mit Bundesnetzagentur KI-Sicherheitsinstitut aufbauen

Die BSI-Chefin kündigte den Aufbau eines KI-Sicherheitsinstituts an. Ihre Behörde wird dies gemeinsam mit der Bundesnetzagentur im Auftrag der Bundesregierung in Angriff nehmen. Man befinde sich diesbezüglich „mitten in den Vorbereitungen“. Man wolle Unternehmen damit eine Möglichkeit bieten, bewährte Verfahren zu entwickeln.
Dafür seien „ganz enge Kooperationen auch mit Wirtschaft und Wissenschaft vorgesehen“. Dies wolle man verbreitern, um nationale Fähigkeiten aufzubauen, KI zum eigenen Schutz einzusetzen. Plattner fügte hinzu: „Denn eins ist sicher, die Angreifer werden es nutzen, um uns anzugreifen.“
(Mit Material der Nachrichtenagenturen)