In Kürze:
- Rund 1,4 Millionen Dateien aus dem Berliner Landesnetz sind nach Ablauf eines Hacker-Ultimatums im Darknet veröffentlicht worden.
- Rhysida forderte 30 Bitcoins, damals etwa zwei Millionen Euro, doch Berlin lehnte eine Lösegeldzahlung ab.
- Unter den Daten sollen sich Personalakten, Passwörter sowie Informationen über kritische Infrastruktur und zivile Verteidigungsplanung befinden.
Der jüngste Ransomware-Angriff auf zwei Berliner Senatsverwaltungen gilt als größter Datendiebstahl in der Geschichte der Landesverwaltung in der Landeshauptstadt. Die Verantwortlichen für den Angriff, eigenen Angaben zufolge die Hackergruppe Rhysida, haben rund 1,4 Millionen Dateien erbeutet. Die Datenmenge soll bis zu 5,8 Terabyte betragen.
Die mittlerweile im Darknet aufgetauchten Ordner enthalten offenbar nicht nur personenbezogene Daten und Zugangsdaten. Einem Bericht des „Tagesspiegel“ zufolge sollen die Hacker auch Informationen über kritische Infrastruktur und zivile Verteidigungsplanung offengelegt haben. Der Vorfall wirft Fragen über den Zustand der digitalen Sicherheitsarchitektur der Berliner Verwaltung auf.
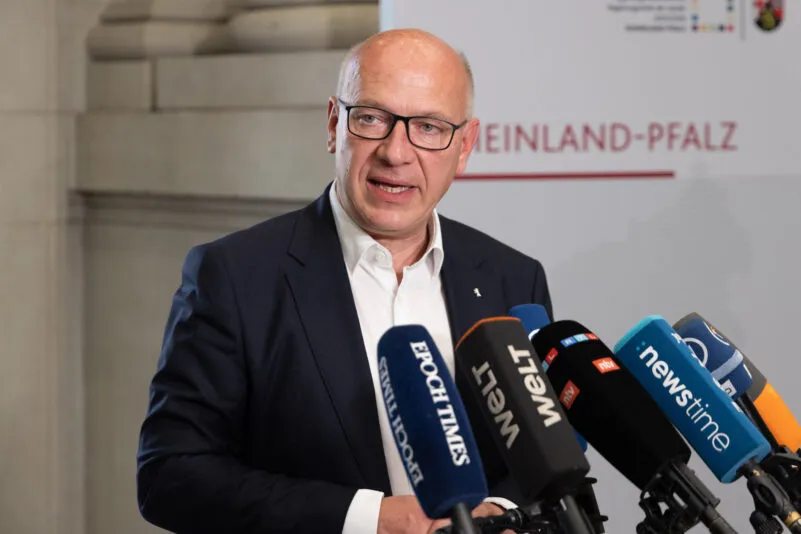
Nach dem Hackerangriff hat Berlins Regierender Bürgermeister Kai Wegner (CDU) eingeräumt, dass nach aktuellem Stand offenbar auch sensible Daten betroffen sind. Während der Senat zunächst erklärt hatte, es gebe keine Hinweise auf den Abfluss sensibler Informationen, sei “der Erkenntnisstand heute ein anderer“, sagte Wegner der „Bild“. Berlin sei „Opfer einer schweren Straftat geworden“, so der CDU-Politiker.
Hacker veröffentlichten entwendete Daten im Darknet
Wie der RBB berichtet, haben die Hacker die Daten nach dem Ablauf eines von ihnen gestellten Ultimatums im Darknet zum Download zur Verfügung gestellt. Rhysida gab dies am Freitagnachmittag, 4. September, auf seiner dort betriebenen Website bekannt. Mittlerweile führe der Link auf mehrere Ordner. Unter diesen befänden sich Arbeitszeugnisse und Beurteilungen von Mitarbeitern sowie deren Personalakten. Auch Informationen zu Ausschreibungen seien abrufbar gewesen.
Eine exakte Überprüfung der Angaben war bislang noch nicht möglich. Es ist auch noch nicht geklärt, ob es sich tatsächlich um die vollständige Menge der abgeflossenen Daten handelt. Der Berliner Senat erklärte, derzeit führten die Sicherheitsbehörden eine „intensive Datenprüfung“ durch. Man habe dazu unter anderem IT-Forensiker beauftragt.
Außerdem wolle man betroffene Personen kontaktieren. In einer Erklärung des Senats heißt es dazu:
„Sofern im Rahmen der Analyse einzelne betroffene Personen identifiziert werden, werden diese risikobasiert und entsprechend der gesetzlichen Vorgaben von den zuständigen Senatsverwaltungen informiert.“
Bürger, die unabhängig davon Kenntnis erlangten, dass ihre Daten veröffentlicht oder missbraucht wurden, ruft man dazu auf, Strafanzeige zu erstatten.
Berlin soll an Rhysida rund zwei Millionen Euro zahlen
Die Attacke der Hacker richtete sich gegen die Senatsverwaltungen für Bauen und Stadtentwicklung sowie Mobilität und Verkehr. Deren eigenen Angaben zufolge hätten sie vom 7. bis 12. August unbemerkt Zugriff auf die Systeme gehabt. Die Betroffenen hatten von dem Angriff erst am 14. August Kenntnis erlangt.
Rhysida richtete nach Ende des Angriffs ein Ultimatum an die Senatsverwaltung. Die Gruppe forderte die Zahlung von 30 Bitcoin – zum Zeitpunkt des Erpressungsversuchs entsprach dies etwa zwei Millionen Euro. Das Land Berlin machte mehrfach deutlich, kein Lösegeld bezahlen zu wollen. Am Freitag lief das Ultimatum ab. Daraufhin machten die Erpresser die Drohung wahr.
Unter den erbeuteten Informationen sollen sich auch solche über Einrichtungen befinden, die im Krisen- oder Verteidigungsfall besonderen Schutzmaßnahmen unterliegen. Genannt seien unter anderem Heizkraftwerke, Notstromanlagen, Wasserwerke, Entsorgungsunternehmen und Umspannwerke. Teilweise seien auch Angaben zu möglichen Schäden bei der Zerstörung bestimmter Anlagen enthalten gewesen.
Hacker haben auch Informationen über kritische Infrastruktur erbeutet
Auch Unterlagen im Zusammenhang mit dem „Operationsplan Deutschland“ sind dem „Tagesspiegel“ zufolge im entwendeten Datenbestand enthalten gewesen. Es soll um teilweise als Verschlusssache klassifizierte Informationen zu Liegenschaften und Einrichtungen gehen. Darunter sei auch ein Entwurf des Leitfadens „Zivile Verteidigung im Land Berlin“ vom August 2025.
Die Berliner Senatskanzlei geht laut dem Dokument von höchst sensiblen Daten aus. Nach Rücksprache mit Bundesbehörden geht sie aber nicht von kritischen Informationen für die Sicherheit und Verteidigung aus. Teilweise seien aber auch Informationen über mögliche Gefahrenquellen, Betriebszeiten, Wachschutzeinrichtungen, Notfallverantwortliche oder besonders gefährdete Standorte von Behörden, Rüstungsunternehmen und anderen Einrichtungen abgeflossen.
Im Datensatz soll sich auch eine Datei mit unverschlüsselten Zugangsdaten und Passwörtern befunden haben. Diese soll knapp 6.000 Login-Daten erfasst haben, in einigen Fällen gebe es bei bestimmten Fachverfahren und weiterhin bestehenden VPN-Zugängen auch keine Zwei-Faktor-Authentifizierung. Sogar Daten von Bürgern und Unternehmen sollen in dem Bestand auftauchen. Die forensische Untersuchung dazu ist jedoch noch nicht abgeschlossen.
Berlin war nicht das erste Opfer von Rhysida
Einem internen Vermerk aus der Berliner Verwaltung zufolge kommen mit Sicherheitsfragen befasste Beamte zu der Einschätzung, dass ein „digitaler Geheimschutz (im strengen Sinne)“ in der Berliner öffentlichen Verwaltung „nicht möglich“ sei. So musste man für bestimmte klassifizierte Vorgänge offenbar weiterhin auf Papierform zugreifen.
Einer weiteren Unterlage zufolge seien Teile der IT bei den betroffenen Senatsverwaltungen nicht zur zentral verwalteten und überwachten IT-Struktur migriert worden. Diese sei beim zentralen IT-Dienstleister ITDZ Berlin angesetzt. Das konkrete technische Einfallstor ist jedoch noch nicht abschließend geklärt. Es kämen unter anderem Phishing, eine ungepatchte Software oder ein kompromittierter Fernzugang in Betracht.
Rhysida ist als international agierende Ransomware-Gruppe bekannt, die 2023 erstmals in Erscheinung getreten war. Sie stellt Schadsoftware und Infrastruktur für sogenannte Affiliates bereit, die anschließend selbst damit Angriffe ausführen. Die Gruppe stiehlt Daten und droht anschließend mit Veröffentlichung. Von Hackeraktivitäten von Rhysida betroffen waren bisher unter anderem die British Library, das Lurie Children’s Hospital in Chicago, die Stadt Columbus in Ohio oder der Hafen von Seattle.