Categories
ausland ticker

Paris macht iranische Revolutionsgarden für Cyberangriffe auf Kühlanlagen verantwortlich

Die Regierung in Paris hat die iranischen Revolutionsgarden für Cyberangriffe auf Kühlanlagen in Frankreich verantwortlich gemacht. „Es ist der erste groß angelegte Cyberangriff zu Sabotagezwecken auf dem nationalen Hoheitsgebiet“, sagte der französische Außenminister Jean-Noël Barrot am Montag in Paris.
„Ich kann bestätigen, dass die Verantwortung für diesen Angriff bei den Revolutionsgarden der Islamischen Republik Iran liegt.“
Die Cyberangriffe hätten Mitte Oktober insgesamt 700 Standorte in Frankreich betroffen, sagte Barrot.
„Wir werden auf europäischer Ebene Sanktionen gegen alle Verantwortlichen dieses Angriffs verhängen“, betonte Barrot. Er kündigte zudem „alle weiteren verhältnismäßigen und notwendigen Maßnahmen“, um mögliche Nachahmer abzuschrecken. Die Justiz sei bereits mit dem Fall befasst.
Der iranische Botschafter in Frankreich sei einbestellt worden, „um sehr energisch gegen diese äußerst schwerwiegende Tat zu protestieren“. Der Iran hat bisher nicht auf die Vorwürfe reagiert.

Eine Cyber-Einheit namens Schahid Kaweh im Visier

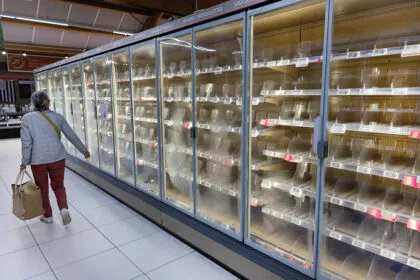
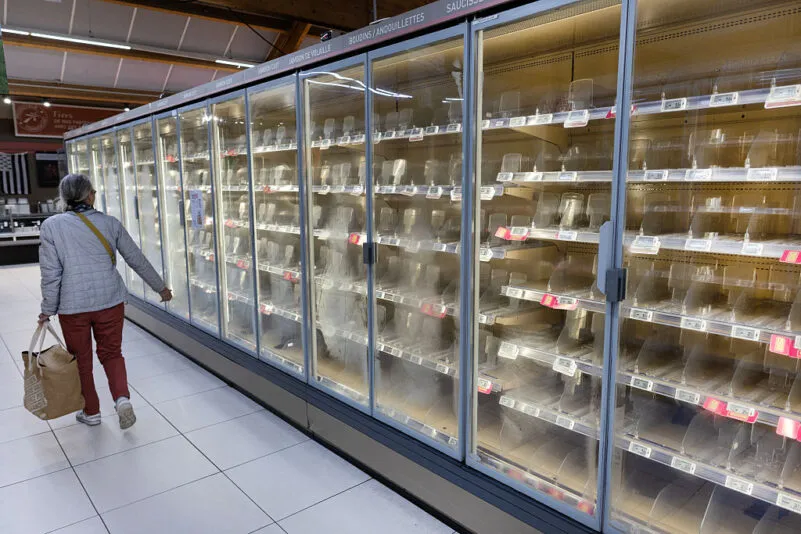
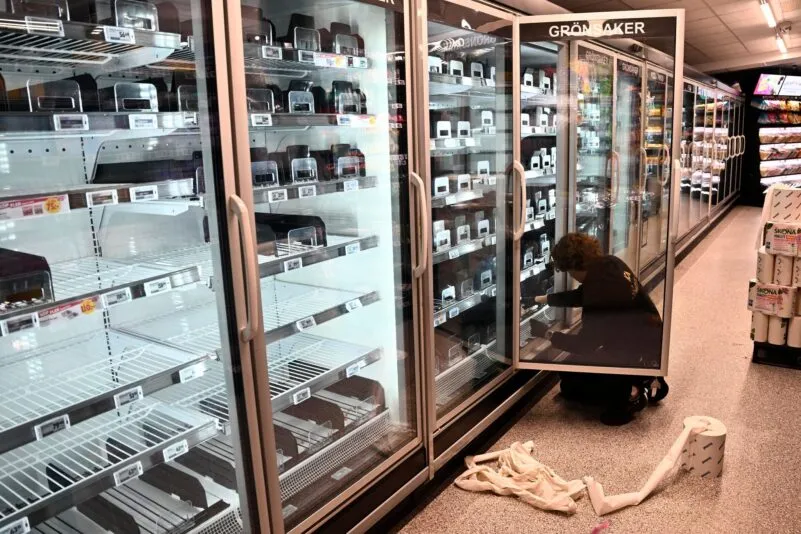
Bislang war nicht bekannt, wer hinter den Angriffen steckte. Es gab Vermutungen, dass es sich um sogenannte hybride Angriffe von russischer Seite handeln könnte. Neben Frankreich waren auch Deutschland und zahlreiche weitere europäische Länder von den Cyberangriffen betroffen, die dazu führten, dass große Mengen an Lebensmitteln weggeworfen werden mussten.
Die französische Staatsanwaltschaft nahm Ermittlungen wegen betrügerischen Zugriffs auf ein Datenverarbeitungssystem auf, „um einer ausländischen Macht zu dienen, nämlich dem Iran“.
Das Ermittlungsverfahren richte sich insbesondere gegen eine Cyber-Einheit namens Schahid Kaweh, die den Islamischen Revolutionsgarden angegliedert ist. Gegen deren Chefs seien internationale Haftbefehle beantragt worden.

Umstellung der Temperaturen und zahlreiche Brände

Von den Angriffen in Frankreich in der Nacht zum 12. Oktober waren in erster Linie Kühlsysteme eines dänischen Herstellers betroffen, deren Sicherheitssystem veraltet war.
Die Angreifer hatten nach Darstellung der Staatsanwaltschaft aus der Ferne über das Internet die Kontrolle über die Geräte übernommen und sie zeitlich unbegrenzt auf hohe Temperaturen eingestellt.
Zugleich schalteten sie die Alarmsysteme aus, die bei diesen Temperaturen sonst ausgelöst worden wären. In etwa 20 Fällen brachen zudem Brände aus.
Die französischen Ermittlungen hätten eine für die iranische Einheit für Cyberangriffe charakteristische Vorgehensweise bei Angriffen ans Licht gebracht, sagte die Staatsanwältin. Dabei gehe es um die Verwendung der persischen Sprache Farsi und von IP-Adressen, die auf Endgeräte im Iran verweisen.

Angriffe auch auf Deutschland

Später meldeten sieben weitere europäische Länder Cyberangriffe auf Gefrier- und Kühlanlagen in Supermärkten, darunter auch Deutschland.
In Nordrhein-Westfalen traf es einen Supermarkt im Ennepe-Ruhr-Kreis und Medien berichteten von weiteren Supermärkten in Wuppertal und im Münsterland. Angreifer sorgten aus der Ferne dafür, dass die Temperatur in Kühlschränken und Tiefkühltruhen stieg, sodass Ware verdarb.
Das Bundesamt für Verfassungsschutz (BfV) ist derzeit mit den Angriffen auf Kühlanlagen sowie mit den jüngsten Bombendrohungen gegen europäische Fluggesellschaften befasst.
Anfang November wurde die französische Blutbank Ziel eines solchen Angriffs. Auch in den Vereinigten Staaten werden US-Medien zufolge mehrere Vorfälle untersucht. Die EU-Kommission berief ein Krisentreffen ein.
Ob hinter all den Angriffen außerhalb Frankreichs auch der Iran stecken könnte, sagte der französische Minister nicht. Konkrete Hinweise auf andere Urheber waren bislang nicht öffentlich geworden.
Die G7-Außenminister wollen am Dienstag in Paris auch über die Lage im Iran beraten. Die von Frankreich wegen der Cyberangriffe erhobenen Vorwürfe dürften dabei auch Thema sein. (afp/dpa/red)
Categories
gesellschaft ticker

Cyberangriff auf TU München: Hochschulen zunehmend im Visier von Hackern


In Kürze:

  • Die TU München wurde Opfer eines Cyberangriffs. Dabei könnten Zugangsdaten und persönliche Informationen von Studenten und Beschäftigten abgeflossen sein.
  • Nach einem ähnlichen Vorfall an der LMU München im September 2026 häufen sich die Cyberattacken auf deutsche Hochschulen.
  • Die Täter sind bislang unbekannt. Die TU München hat Strafanzeige erstattet und fordert Betroffene auf, ihre Passwörter zu ändern und die Multi-Faktor-Authentifizierung zu aktivieren.

 
Am Freitag, 6. November, meldete die Technische Universität (TU) München einen schwerwiegenden Cyberangriff. Dieser könnte, wie es in der dazugehörigen Erklärung heißt, auch sensible Daten betreffen. Bisherigen Erkenntnissen zufolge drangen die Urheber in das ältere Hochschulportal myTUM ein. Dabei gelang es ihnen, die Zugangsdaten von Personen zu erbeuten, die zum Zeitpunkt des Zugriffs angemeldet waren.

Online-System der TU München konnte Zugriffsprotokolle sichern

Die TU München kann es eigenen Angaben zufolge nicht ausschließen, dass auch Administrator-Zugangsdaten für das zentrale Campus-Management-System TUMonline abgeflossen sein könnten. Deshalb nahm die Einrichtung TUMonline vorsorglich vom Netz. Sie sperrte betroffene Accounts. Schäden am System insgesamt konnten die Täter nach bisherigem Erkenntnisstand nicht anrichten.
Den Angaben der TU München zufolge sind möglicherweise die Passwörter aller zum Zeitpunkt des Zugriffs in ihrem TUM-Account Eingeloggten betroffen. Dazu kommen Namen, private Anschrift und Geburtsdaten. Bei Beschäftigten könnten zusätzlich die Dienstanschrift und die dienstliche Telefonnummer betroffen sein.
Möglich sei auch ein Zugriff auf Matrikelnummern, Studiengänge und Anzahl der Fachsemester von Studenten an der Einrichtung. Daten zu Noten oder Studienplatzbewerbungen seien nach derzeitigem Kenntnisstand nicht betroffen. Die Zugriffe der Angreifer wurden innerhalb von TUMonline weitgehend protokolliert – und konnten bereits ausgewertet werden. Allerdings dauern die Prüfvorgänge weiter an.

Im September gab es einen Cyberangriff auf die Ludwig-Maximilians-Universität

Die TU München hat Strafanzeige erstattet und den Datenschutzbeauftragten informiert. Die forensische Untersuchung ist bereits im Gange. Dem bisherigen Erkenntnisstand zufolge folgte der Angriff mutmaßlich dem Muster der sogenannten Credential-Taktik. Diese besteht im Kern darin, Zugang zu einem älteren und weniger gut geschützten System zu erlangen.
Dabei geht es darum, Zugangsdaten zu erlangen. Da viele Nutzer identische Daten auch für andere Zugänge verwenden, wird es leichter, mithilfe dieser Daten auch auf Systeme zuzugreifen, für die höhere Zugriffsberechtigungen erforderlich sind. Im Fall des Angriffs auf das TUMonline-System war es mutmaßlich Ziel der Urheber, Zugriff auf die zentrale Hochschulverwaltung zu erlangen.
Erst im September war die Ludwig-Maximilians-Universität München von einem Cyberangriff betroffen. In jenem Fall richtete sich der unbefugte Zugriff auf das Immatrikulations- und Zulassungssystem. Die Einrichtung geht davon aus, dass die Angreifer rund 600.000 Datensätze ehemals und aktuell Immatrikulierter abrufen konnten. In diesem Fall sollen neben persönlichen Angaben zum Teil sogar Bankinformationen abgeflossen sein.

Keine Einzelfälle – mehrere Cyberangriffe auf deutsche Hochschulen seit 2019

In beiden Fällen dauern die Ermittlungen der zuständigen Staatsanwaltschaft noch an. Eine Spur zu möglichen Tätern gibt es noch nicht. Eine Verbindung zwischen den beiden Vorfällen ist noch nicht nachgewiesen. Es gibt zwischen den Angriffen deutliche Unterschiede in technischer Hinsicht und mit Blick auf Qualität und Quantität der betroffenen Daten.
Cyberangriffe und Hacks gegen das deutsche Hochschulwesen sind kein neues Phänomen. Im Dezember 2019 richtete sich ein Ransomware-Angriff gegen die Universität Gießen. Im Mai 2020 war die Ruhr-Universität Bochum (RUB) betroffen. Ein Jahr darauf meldete die Universität Leipzig einen Cyberangriff, Ende 2022 folgte die Universität Duisburg-Essen. Auch die Westsächsische Hochschule Zwickau war betroffen.
Im Jahr 2023 war die TU Bergakademie Freiberg Ziel eines unautorisierten Zugriffs auf sensible Systeme. Die Berliner Hochschule für Technik meldete 2024 einen Ransomware-Angriff – in diesem Fall konnten Ermittler die Hackergruppe „Akira“ als Urheber ausmachen. Ebenfalls 2024 gab es einen dokumentierten Datenabfluss von der Universität der Bundeswehr München. Zwischen den jüngsten Angriffen in Bayern kam es zudem zu einer erneuten Attacke gegen die Universität Leipzig.

TU München rät Nutzern zur Passwort-Änderung und Multi-Faktor-Authentifizierung (MFA)

Die Schäden, die bei den Angriffen entstanden, waren unterschiedlich. In einigen Fällen mussten die betroffenen Einrichtungen ihre IT-Systeme abschalten und neu justieren. Andere Angriffe hatten das Abgreifen von Daten zum Ziel. Erpressung oder Datendiebstahl gehören bei Cyberattacken dieser Art ebenso zu möglichen Motiven wie Sabotage oder mögliche Wirtschaftsspionage.
In den meisten Fällen blieb eine öffentliche Zuordnung der Angriffe zu konkreten Tätern oder Tätergruppen aus. Die Fälle zeigen jedoch die Verwundbarkeit zentraler Systeme in deutschen Hochschulverwaltungen. Hochschulen sind aufgrund großer personenbezogener Datenbestände und Forschungsdaten attraktive Ziele für Cyberkriminelle. Die TU München fordert die Nutzer ihrer Online-Infrastruktur in einem ersten Schritt dazu auf, ihr TUM-Passwort zu ändern und die Multi-Faktor-Authentifizierung (MFA) zu aktivieren.
Categories
ausland ticker

Cyberangriffe auf Kühlsysteme: EU-Kommission beruft Krisentreffen ein


In Kürze:

  • Nach mutmaßlich koordinierten Cyberangriffen auf Supermarkt-Kühlanlagen in mehreren EU-Staaten hat die EU-Kommission zwei Krisentreffen abgehalten.
  • Auch ein französischer Blutspendedienst war über einen externen Kältedienstleister von einem Hackerangriff betroffen. Blutprodukte konnten rechtzeitig gesichert werden.
  • Die Hintergründe der Angriffe sind bislang ungeklärt.

 
Am Dienstag, 3. November, hat die EU-Kommission nach Informationen eines Sprechers zwei Krisen- beziehungsweise Koordinierungstreffen abgehalten. Anlass dafür waren mutmaßlich koordinierte Cyberangriffe auf Lebensmittelläden in mehreren Mitgliedstaaten, darunter auch Deutschland.
In der Nacht von Sonntag auf Montag hatten Akteure vernetzte Kühl- und Gefriersysteme von Supermärkten in mindestens zehn EU-Mitgliedsländern zugegriffen. Dadurch verursachten sie Störungen, die Lebensmittel unbrauchbar machten.
In Frankreich war zudem die Rede von einem unbefugten Zugriff auf einen Kältedienstleister des staatlichen Blutspendedienstes EFS. Allerdings konnte der Dienst die Unregelmäßigkeiten rechtzeitig bemerken und die Blutprodukte sichern.
Am Donnerstag, 5.11., gab das Bundesamtes für Sicherheit in der Informationstechnik (BSI) an, dass auch ein deutscher Pharmahändler von einer Attacke betroffen war. Angegriffen wurden demnach die Systeme zum Kühlen von Medikamenten.
„Dem BSI sind einzelne Vorfälle bei Supermärkten und in der Pharmabranche bekannt“, so ein Sprecher der Behörde. Das BSI gehe allerdings davon aus, dass die Attacken „ungezielt und opportunistisch“ seien. „Die Angreifer suchen also nach verwundbaren Instanzen und nutzen diese aus, im Zweifel auch ohne zu wissen, welches Unternehmen oder welche Branche sie damit treffen“, heißt es demnach in der Antwort des Bundesamtes.

EU strebt gemeinsame Antwort auf Cyberangriffe an

EU-Kommissionssprecher Thomas Regnier hob am Dienstag hervor, dass die Vorfälle zeigten, „wie Cyberangriffe grundlegende Dienste stören und den Alltag der Bürger beeinträchtigen können“. Es handle sich dabei nicht um Einzelfälle – „und natürlich müssen wir gemeinsam widerstandsfähig sein und auf solche Cybervorfälle vorbereitet sein“.
An einer ersten Runde der EU-Krisentreffen nahmen unter anderem die EU-Cybersicherheitsagentur ENISA, die Polizeibehörde Europol und die zuständigen Experten der Kommission teil. Auch das europäische Netzwerk für Cyberkrisen sei aktiviert worden.
Die Ermittlungen zu den Angriffen laufen nach Angaben von Regnier bei den nationalen Behörden, die Kommission stehe mit ihnen in engem Kontakt. Wer hinter den Attacken steckt, sei bislang unklar. Die Vorfälle zeigten aber, dass die EU sich gemeinsam auf solche Angriffe einstellen müsse.
EU-Agrarkommissar Christophe Hansen sprach von einem gezielten Versuch, die Lebensmittelversorgung zu stören und das Vertrauen der Verbraucher zu untergraben. Die Versorgungssicherheit sei derzeit aber nicht gefährdet.

Kommission geht nicht von isolierten Ereignissen aus

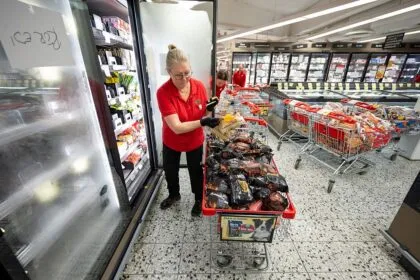
Bei den unautorisierten Zugriffen haben die mutmaßlichen Angreifer vermutlich gezielt die Temperatursteuerungen der Anlagen manipuliert – und damit bewusst Abtauprozesse ausgelöst. Die Temperaturen in den Kühl- und Tiefkühlbereichen stiegen teilweise so stark an, dass die Ware nicht mehr für den Verkauf geeignet war und man sie entsorgen musste.
Die mutmaßlichen Cyberattacken auf die vernetzten Systeme zielten vermutlich nicht auf Datensätze oder einen Diebstahl von Kundendaten. Die Manipulation hatte unmittelbare physische Auswirkungen auf die Warenversorgung.
Moderne Kühlanlagen arbeiten nicht länger isoliert. Sie verfügen regelmäßig über vernetzte Steuersysteme. Diese ermöglichen eine Überwachung und Beeinflussung der Temperatursteuerung, der Abtauzyklen und teilweise des Energieverbrauchs selbst. Dazu ermöglichen sie Fernwartung und die Aktivierung von Alarmmeldungen.
Supermärkte

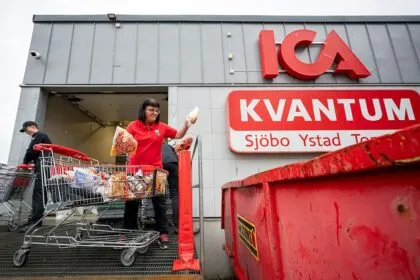
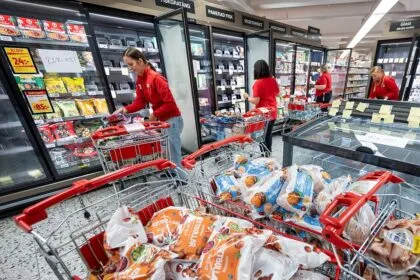
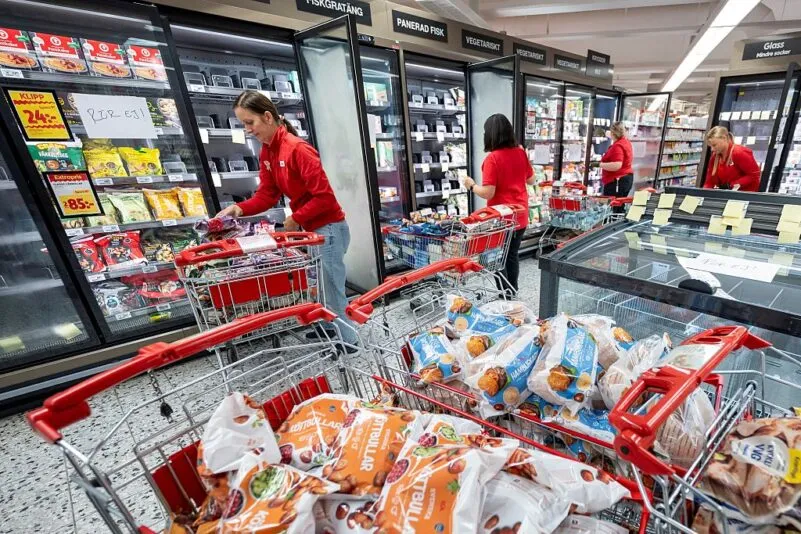
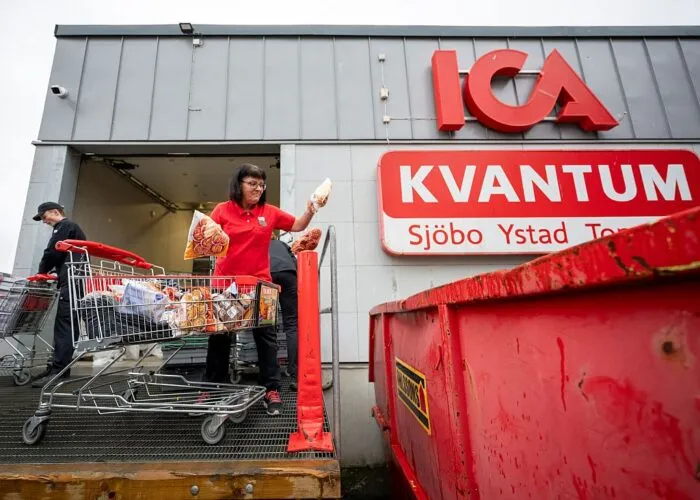
Mitarbeiter werfen am 2. November 2026 vor dem ICA-Kvantum-Supermarkt in Sjöbo, Schweden, verdorbene oder vom Verderben bedrohte Lebensmittel in einen großen Container, nachdem ein Hackerangriff die Temperatur in den Tiefkühlschränken auf 50 Grad Celsius erhöht hatte.

Foto: Johan Nilsson/TT News Agency/AFP via Getty Images

Fast 13.000 Kühlmanagement-Dienste im Internet erreichbar

Diese Möglichkeiten bringen wirtschaftliche Vorteile, ermöglichen die Reaktion auf Stromausfälle und ähnliche Unwägbarkeiten und verhindern das Verderben von Lebensmitteln. Gleichzeitig schaffen sie aber auch Angriffsflächen, sobald die System über das öffentliche Internet erreichbar sind und ihre Software und Firmware nicht regelmäßig aktualisiert werden.
Einer Untersuchung des Cybersicherheitsunternehmens Forescout vom 22. Oktober zufolge sind mittlerweile fast 13.000 Kühlmanagement-Dienste in 99 Staaten und Regionen über das öffentliche Internet erreichbar. Dabei arbeiteten einige Systeme nach wie vor mit veralteter Software, die nicht über die erforderlichen Sicherheitsupdates verfügte.
Die Quintessenz der Untersuchung: Es bedürfe keiner hochkomplexen Schadsoftware, um vernetzte Kühl- und Steuerungssysteme manipulieren zu können. Es reichten unzureichend geschützte Fernzugänge, fehlende Updates oder mangelhafte Zugriffskontrollen aus, um Sicherheitsrisiken hervorzurufen. Deshalb bedürften Kühl- und Steuerungssysteme ebenso konsequenter Schutzmaßnahmen wie klassische IT-Infrastruktur.

Staatlich gesteuerte Sabotage? Erpresser? Nihilisten?

Bezüglich der möglichen Urheber wurden noch keinerlei belastbare Erkenntnisse öffentlich gemacht. Als mögliche Hintergründe kommen von Drittstaaten gelenkte Sabotageakte gegen zivile kritische Infrastruktur ebenso in Betracht wie organisierte Cyberkriminalität als auch Hacktivisten-Angriffe von nichtstaatlichen Hackergruppen. Anders als im Fall vieler bisheriger Ransomware-Angriffe ist jedoch noch nichts über Lösegeldforderungen bekannt.
Eine Attacke, die zivile Versorgungseinrichtungen trifft, Chaos verursacht und offenbar keinen unmittelbaren wirtschaftlichen Gewinn verfolgt, würde aber auch zum Phänomen des sogenannten nihilistischen Extremismus passen. Bislang ist jedoch nichts über ein Bekennerschreiben oder eine ideologische Inszenierung dazu bekannt.
Insgesamt illustrieren die mutmaßlichen Angriffe jedoch gleich mehrere Problemfelder, auf die sich die EU hinsichtlich der Funktionsfähigkeit kritischer Infrastruktur einstellen muss. Darunter befinden sich die Abhängigkeit von Drittanbietern, die grenzüberschreitende Verwundbarkeit, eine unterschätzte Bedeutung von Betriebstechnik und das zerstörerische Potenzial physischer Folgen digitaler Angriffe.
Mit Material der Nachrichtenagenturen
Categories
gesellschaft ticker

Kühlanlagen auf 50 Grad: Deutsche Supermärkte melden mutmaßliche Cyberangriffe


In Kürze:

  • Nach einer mutmaßlichen Manipulation der Kühlanlagen musste ein EDEKA-Markt in Reisbach große Mengen Fleisch, Wurst, Milchprodukte und Tiefkühlkost entsorgen.
  • Die Polizei ermittelt. Einen technischen Nachweis für einen Cyberangriff gibt es bislang nicht.
  • In mehreren europäischen Ländern bestätigten Händler Cybervorfälle an Kühlanlagen.

 
Nach einer Reihe mutmaßlicher Cyberangriffe auf Lebensmittelmärkte in mehreren europäischen Ländern werden nun auch aus Deutschland entsprechende Vorfälle gemeldet. Neben mehreren Märkten in Nordrhein-Westfalen ist auch ein EDEKA-Markt im niederbayerischen Reisbach betroffen. Ob dort tatsächlich ein Hackerangriff vorliegt, ist allerdings noch Gegenstand polizeilicher Ermittlungen.
Wie der Markt selbst bestätigte, musste am Montag, 2. November, bei EDEKA Ernst in Reisbach, Landkreis Dingolfing-Landau, eine große Menge an Lebensmitteln entsorgt werden.
Helfer von foodsharing holten noch genießbare Lebensmittel ab. Der überwiegende Teil der Ware war jedoch nicht mehr zu retten, vor allem Fleisch, Wurst, Tiefkühlkost und Milchprodukte. Die Kühlregale sollen am Dienstag wieder befüllt werden.

Im betroffenen Markt hält man einen Cyberangriff für wahrscheinlich

Nach bisherigen Erkenntnissen stellten Unbekannte in der Nacht auf Montag die Kühlanlagen bei einem mutmaßlichen Hackerangriff auf „50 Grad Heizen“ um. Über weitere Fälle in der Region sei nichts bekannt. Die Polizei bestätigte den Vorfall und nahm die Ermittlungen auf. Einen technischen Nachweis für einen Cyberangriff gebe es nach Angaben der Polizei bislang jedoch nicht, berichtet die „Passauer Neue Presse“.
Die Manipulation habe das gesamte Kühlsystem betroffen – von Kühlschränken über Truhen bis hin zu Frischetheken. Auf Facebook bestätigte die Marktleitung, dass die Kühlanlagen zum Zeitpunkt des Vorfalls mit dem Internet verbunden waren. Dies sei bei modernen gewerblichen Kühlanlagen üblich und diene der Verhinderung von Lebensmittelverschwendung.

An dieser Stelle wird ein Beitrag von Facebook angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um den Beitrag anzuzeigen.

Die Vernetzung soll eine Rund-um-die-Uhr-Überwachung der Lebensmittelbestände ermöglichen. Dies sei vor allem zu den Schließzeiten nachts oder an Sonn- und Feiertagen von Bedeutung. Das System löse automatische Alarmmeldungen und telefonische Benachrichtigungen aus. Auf diese Weise seien die Betreiber in der Lage, rechtzeitig auf Stromausfälle, Kältemittelverluste und technische Störungen zu reagieren.

Bei externem Zugriff sollen auch Warnfunktionen ausgehebelt worden sein

Die Fernüberwachung habe den Marktbetreibern eigenen Angaben zufolge in der Vergangenheit bereits mehrfach ermöglicht, Defekte frühzeitig zu erkennen und die Ware zu retten. Allerdings ging es dabei nicht um Fälle absichtlicher Schädigung von außen.
Bei dem mutmaßlichen Angriff vom Montag seien auch die Warnfunktionen innerhalb des Systems ausgehebelt worden. Mittlerweile habe man die betroffenen Anlagen vom Internet getrennt und werde dies so beibehalten, bis sämtliche sicherheitstechnischen Fragen geklärt seien.
Ähnliche Vorfälle hatte es bereits zuvor in mehreren europäischen Ländern gegeben. Mitte Oktober waren in Frankreich mehrere Hundert Supermärkte betroffen, die Pariser Staatsanwaltschaft leitete Ermittlungen ein.
Am 2. November meldeten auch Händler in Belgien, Schweden, den Niederlanden, Estland, Luxemburg, Finnland und Irland Störungen ihrer Kühlanlagen. Mehrere Unternehmen bestätigten einen Cybervorfall. Verantwortliche haben die Ermittler bislang nicht identifiziert. Ob die Vorfälle zusammenhängen, ist nicht belegt.

Mögliche Fälle auch in Nordrhein-Westfalen – BSI warnt vor Risikofaktoren

Auch in Nordrhein-Westfalen gibt es nach Berichten des WDR mögliche Cyberangriffe auf Lebensmittelmärkte. Betroffen war unter anderem ein CAP-Markt in Wuppertal. Auch Märkte in Wetter-Volmarstein und Raesfeld meldeten Probleme mit ihren Kühlanlagen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist grundsätzlich auf Risiken durch unzureichend geschützte Fernwartungszugänge und vernetzte Steuerungssysteme hin. Zu den möglichen Schwachstellen zählen unsichere Zugänge, veraltete Software und fehlende Sicherheitsupdates. Auch externe Dienstleister können ein Einfallstor für Angreifer darstellen. Das BSI empfiehlt deshalb unter anderem eine sichere Authentifizierung, Zugriffsbeschränkungen und eine konsequente Absicherung der Fernwartung.
Bereits nach den Angriffen in Frankreich hatte BSI-Präsidentin Claudia Plattner gewarnt, ein solcher Angriff hätte jedes Land treffen können und könne jederzeit Nachahmer finden.
Categories
deutschland etplus gesellschaft ticker

Sechs gute Nachrichten aus Deutschland: Was Hoffnung macht

Eines der weltweit größten Meinungsforschungsinstitute, Ipsos, veröffentlichte Ende August seine jüngste monatliche Meinungsumfrage zur Stimmungslage in Deutschland und dazu, welche Themen die Bevölkerung derzeit am meisten beschäftigen.
Seit der Migrationskrise in der spanischen Exklave Ceuta Ende Juli ist laut Ipsos „die Sorge vor Einwanderung im August 2026 deutlich gestiegen und rangiert erstmals seit Monaten wieder auf Platz eins im Ipsos-Sorgenbarometer“. 32 Prozent der Befragten zählen Migration zu den drei größten Problemen im eigenen Land. Es folgen die Themen „Armut und soziale Ungleichheit“ mit 31 Prozent sowie knapp dahinter die Inflation mit 30 Prozent.
Ein weiteres Sorgenthema betrifft die innere Sicherheit: 28 Prozent der Befragten zählen Kriminalität und Gewalt zu den drei größten Problemen im eigenen Land. Auch das Gesundheitswesen liegt mit 24 Prozent unter den Top Fünf der deutschen Sorgen. Militärische Konflikte zwischen Staaten werden hingegen nur noch von 23 Prozent als Sorgenthema wahrgenommen.
Auch das Thema Klimawandel rutschte trotz des vergangenen heißen Sommers um 1 Prozentpunkt auf 21 Prozent. Nach dem Anschlag auf den Berliner CSD stieg allerdings die Sorge vor Terrorismus um 7 Prozentpunkte auf 13 Prozent und liegt damit gleichauf mit der Angst vor Arbeitslosigkeit.
Hunger oder Obdachlosigkeit finden sich indes nicht unter den Spitzenthemen. Gibt es also auch Positives in der deutschen Gesellschaft? Vergangenes Jahr hat sich Epoch Times an dieser Stelle mit den Erntedankbräuchen in Deutschland auseinandergesetzt sowie mit dem christlichen Hintergrund des Festes. Dieses Jahr blickt der Beitrag auf sechs ausgewählte Entwicklungen, die gut in Deutschland laufen und wofür man hierzulande dankbar sein kann.

Ozonschicht erholt sich wieder

Bereits im vergangenen Jahr meldeten die US-Wetter- und Ozeanbehörde NOAA und die NASA gemeinsam, dass das Ozonloch über der Antarktis, das Anfang der 1990er Jahre erschreckende Ausmaße angenommen hatte, kleiner wird. 2025 sei es das fünftkleinste seit 1992 gewesen.
Dies betrifft die ganze Weltbevölkerung und damit auch die Deutschen. Die Ozonschicht in der Stratosphäre schützt vor schädlicher UV-Strahlung, die unter anderem Hautkrebs begünstigen kann. Davon zu unterscheiden ist das bodennahe Ozon, das etwa bei Sommersmog entsteht und die Atemwege reizt.

Lebenserwartung erreicht neuen Höchststand

Wie das Statistische Bundesamt am 7. Juli mitteilte, ist die Lebenserwartung in Deutschland gestiegen und hat 2025 einen neuen Höchststand erreicht. Die durchschnittliche Lebenserwartung bei Geburt betrug laut dieser Erhebung im Jahr 2025 für Frauen 83,6 Jahre und für Männer 79,1 Jahre. Damit sei die Lebenserwartung im Vergleich zum Vorjahr bei Frauen um knapp zwei Monate und bei Männern um etwa drei Monate gestiegen.
Beide Geschlechter erreichten damit neue Höchstwerte. Im Vergleich zum Corona-Jahr 2022 seien die Werte für Frauen und Männer nach den Rückgängen der Coronazeit sogar „deutlich gestiegen“. Frauen hätten seitdem statistisch gesehen etwa neun Monate hinzugewonnen, Männer fast 13 Monate.
Das Statistische Bundesamt, auch bekannt als Destatis, wird aus Steuergeldern über den Bundeshaushalt finanziert. Es ist eine Bundesoberbehörde, die zum Geschäftsbereich des Bundesinnenministeriums gehört.

Deutlich weniger Müll

Nach schweren Regenfällen versanken im August Teile der philippinischen Hauptstadtregion Manila in gewaltigen Müllmengen. Der philippinische Minister für öffentliche Arbeiten, Vince Dizon, sprach von einer „Müllkrise“. Präsident Ferdinand Marcos Jr. nannte die Lage „kritisch“, wollte aber nicht von einer Krise sprechen. In Deutschland dagegen sank das Abfallaufkommen 2024 auf den niedrigsten Stand seit 2009. Dies verkündete im Juni ebenfalls das Statistische Bundesamt.
Im Jahr 2024 seien nach vorläufigen Ergebnissen 362,7 Millionen Tonnen Abfälle angefallen, 17,4 Millionen Tonnen oder 4,6 Prozent weniger als im Vorjahr, teilte die Behörde mit. Ein noch niedrigeres Gesamtabfallaufkommen sei lediglich im Jahr 2009 mit 359,4 Millionen Tonnen erreicht worden. Der Rückgang geht zum größten Teil auf weniger Bau- und Abbruchabfälle zurück (minus 16,0 Millionen Tonnen).
Die Menge der Siedlungsabfälle, also vor allem der Abfälle aus privaten Haushalten, stieg dagegen leicht um 0,8 Prozent. Die Hälfte aller Abfälle im Jahr 2024 sei im Bau- und Abbruchbereich angefallen. 82 Prozent des Gesamtabfallaufkommens konnten dem Amt zufolge verwertet werden. Diese Quote sei seit 2019 stabil.

Startup-Boom

„Wirtschaft in Deutschland: Wie schlimm ist es denn nun?“, fragte die Berliner taz am 19. September. Stellenabbau, zahlreiche Insolvenzen von Unternehmen, teure Energie, Sorgen um die Wettbewerbsfähigkeit – die Wirtschaftsverbände zeichnen ein düsteres Bild der deutschen Wirtschaft und mahnen bei der Bundesregierung Reformen an. „Die Situation ist besser, als es die öffentliche Diskussion vermuten lässt“, sagte dagegen Sebastian Dullien, Direktor des Instituts für Makroökonomie und Konjunkturforschung (IMK), der taz.
Das Institut der deutschen Wirtschaft (IW) kam am 20. September zu dem Schluss: „Die wirtschaftliche Bilanz für das erste Halbjahr 2026 fällt trotz zusätzlicher geopolitischer Belastungen durch den Nahostkonflikt überraschend gut aus. (…) Das deutsche Konjunkturbild für die letzten Jahre hat sich etwas zum Positiven verändert.“ Dazu habe laut IW auch eine statistische Revision beigetragen. Eine anhaltende Erholung lasse sich daraus allerdings nicht ableiten, mahnt das Institut.
Vor allem bei Startups ist derzeit eine hohe Gründungsaktivität zu beobachten. Einer Studie des Startup-Verbands zufolge beschleunige sich der Gründungsboom. Es seien mehr als 3.000 neue Startups in nur sechs Monaten entstanden, teilte der Verband Anfang Juli mit. „So viel Gründungsdynamik gab es in Deutschland noch nie“, sagte Verena Pausder, Vorstandsvorsitzende des Startup-Verbands, in einer Pressemitteilung.
Vor allem KI senke die Hürden fürs Gründen „deutlich“ und immer mehr Menschen nutzten diese Chance. Allerdings: Damit aus dem Gründungsboom auch ein Wachstumsboom werde, müsse die Politik beim Thema Gründungskapital unterstützen, „sonst entstehen die Ideen hier und die Champions woanders“, mahnte Pausder.
Der Juni sei mit über 600 Neugründungen der gründungsstärkste Monat seit Beginn der Erhebung 2019 gewesen. Die derzeitige Gründungsaktivität liege damit rund doppelt so hoch wie das langjährige Mittel. „Für viele Talente wird die eigene Gründung zur attraktiven Alternative, während etablierte Unternehmen bei Neueinstellungen deutlich zurückhaltender geworden sind“, erklärte der Verband den neuen Trend.

Erfolg gegen Cyberkriminalität

Ermittler aus Deutschland und den USA haben den international genutzten Phishing-Dienst „Kratos“ zerschlagen. Damit seien Angriffe auf Hunderttausende potenzielle Opfer weltweit abgewehrt worden. Dies teilte das Bundeskriminalamt (BKA) am 20. Juli mit. „Der Entwickler und technische Administrator von Kratos wurde in Indonesien von den dortigen Behörden festgenommen“, heißt es in der BKA-Pressemitteilung.
Die Gruppierung habe einen digitalen Baukasten an andere Kriminelle vermietet, mit dem sich täuschend echte Microsoft-Anmeldeseiten erstellen ließen. Darüber seien Zugangsdaten wie Passwörter und E-Mail-Adressen durch gefälschte Abfragemasken erschlichen worden, „mit denen dann weitere Straftaten begangen wurden“, so das BKA.

Zu guter Letzt: Störche nehmen wieder zu

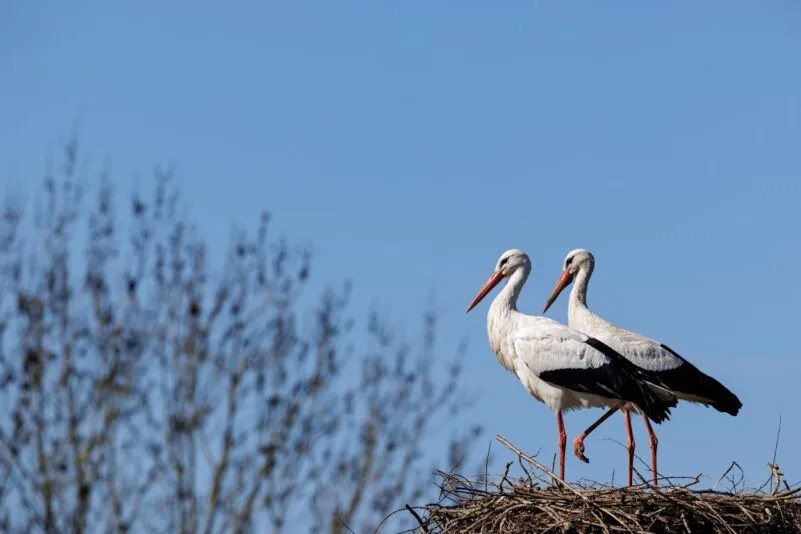
Vor wenigen Jahrzehnten war der Weißstorch in vielen Regionen Deutschlands, vor allem im Westen, fast verschwunden. Heute brüten hierzulande so viele Storchenpaare wie noch nie. Naturschutzmaßnahmen und neue Nahrungsquellen haben den Bestand auf rund 15.000 Brutpaare wachsen lassen, fünfmal so viele wie in den 1980er-Jahren, berichtete etwa die in Zusammenarbeit mit dem Auswärtigen Amt herausgegebene Nachrichtenplattform deutschland.de am 5. August.
Dort kam Bernd Petri, Experte für den Weißstorch beim Naturschutzbund Deutschland, zu Wort und erklärte die Gründe für die Zunahme der Störche: So seien ehemalige Feuchtgebiete wieder renaturiert und Wasser zurückgehalten worden.
Auch Natur- und Vogelschutzgebiete seien gezielt entwickelt und Nisthilfen aufgestellt worden. „Außerdem ist der Weißstorch enorm anpassungsfähig. Er erschloss sich neue Nahrungsquellen – etwa auf Mülldeponien“, erklärte Petri. „Dort fand er reichlich Futter: Mäuse, Insekten, aber auch weggeworfene Lebensmittel wie Wurst oder Fleisch.“
Auch die Reisanbaugebiete Spaniens würden „Nahrung im Überfluss“ anbieten. Deshalb müssten viele Störche nicht mehr den langen und gefährlichen Zug nach Westafrika antreten, sondern könnten in Südeuropa überwintern.

Dankbarkeit bewusst machen

Trotz vieler Herausforderungen gibt es auch Entwicklungen, die Anlass für eine positive Betrachtung geben. Das gilt es, sich immer wieder bewusst zu machen. Das christliche Erntedankfest lädt dazu ein, innezuhalten und sich darüber klar zu werden, wofür man ganz persönlich dankbar sein kann und sollte.
Ob für die Kreativität junger Deutscher im Startup-Bereich oder für die Rückkehr der Störche, die ein wesentliches historisches Naturgut Deutschlands darstellen.
Categories
deutschland ticker

Berliner Hackerangriff: Sensible Daten und Verteidigungsunterlagen im Darknet


In Kürze:

  • Rund 1,4 Millionen Dateien aus dem Berliner Landesnetz sind nach Ablauf eines Hacker-Ultimatums im Darknet veröffentlicht worden.
  • Rhysida forderte 30 Bitcoins, damals etwa zwei Millionen Euro, doch Berlin lehnte eine Lösegeldzahlung ab.
  • Unter den Daten sollen sich Personalakten, Passwörter sowie Informationen über kritische Infrastruktur und zivile Verteidigungsplanung befinden.

 
Der jüngste Ransomware-Angriff auf zwei Berliner Senatsverwaltungen gilt als größter Datendiebstahl in der Geschichte der Landesverwaltung in der Landeshauptstadt. Die Verantwortlichen für den Angriff, eigenen Angaben zufolge die Hackergruppe Rhysida, haben rund 1,4 Millionen Dateien erbeutet. Die Datenmenge soll bis zu 5,8 Terabyte betragen.
Die mittlerweile im Darknet aufgetauchten Ordner enthalten offenbar nicht nur personenbezogene Daten und Zugangsdaten. Einem Bericht des „Tagesspiegel“ zufolge sollen die Hacker auch Informationen über kritische Infrastruktur und zivile Verteidigungsplanung offengelegt haben. Der Vorfall wirft Fragen über den Zustand der digitalen Sicherheitsarchitektur der Berliner Verwaltung auf.
Nach dem Hackerangriff hat Berlins Regierender Bürgermeister Kai Wegner (CDU) eingeräumt, dass nach aktuellem Stand offenbar auch sensible Daten betroffen sind. Während der Senat zunächst erklärt hatte, es gebe keine Hinweise auf den Abfluss sensibler Informationen, sei “der Erkenntnisstand heute ein anderer“, sagte Wegner der „Bild“. Berlin sei „Opfer einer schweren Straftat geworden“, so der CDU-Politiker.

Hacker veröffentlichten entwendete Daten im Darknet

Wie der RBB berichtet, haben die Hacker die Daten nach dem Ablauf eines von ihnen gestellten Ultimatums im Darknet zum Download zur Verfügung gestellt. Rhysida gab dies am Freitagnachmittag, 4. September, auf seiner dort betriebenen Website bekannt. Mittlerweile führe der Link auf mehrere Ordner. Unter diesen befänden sich Arbeitszeugnisse und Beurteilungen von Mitarbeitern sowie deren Personalakten. Auch Informationen zu Ausschreibungen seien abrufbar gewesen.
Eine exakte Überprüfung der Angaben war bislang noch nicht möglich. Es ist auch noch nicht geklärt, ob es sich tatsächlich um die vollständige Menge der abgeflossenen Daten handelt. Der Berliner Senat erklärte, derzeit führten die Sicherheitsbehörden eine „intensive Datenprüfung“ durch. Man habe dazu unter anderem IT-Forensiker beauftragt.
Außerdem wolle man betroffene Personen kontaktieren. In einer Erklärung des Senats heißt es dazu:
„Sofern im Rahmen der Analyse einzelne betroffene Personen identifiziert werden, werden diese risikobasiert und entsprechend der gesetzlichen Vorgaben von den zuständigen Senatsverwaltungen informiert.“
Bürger, die unabhängig davon Kenntnis erlangten, dass ihre Daten veröffentlicht oder missbraucht wurden, ruft man dazu auf, Strafanzeige zu erstatten.

Berlin soll an Rhysida rund zwei Millionen Euro zahlen

Die Attacke der Hacker richtete sich gegen die Senatsverwaltungen für Bauen und Stadtentwicklung sowie Mobilität und Verkehr. Deren eigenen Angaben zufolge hätten sie vom 7. bis 12. August unbemerkt Zugriff auf die Systeme gehabt. Die Betroffenen hatten von dem Angriff erst am 14. August Kenntnis erlangt.
Rhysida richtete nach Ende des Angriffs ein Ultimatum an die Senatsverwaltung. Die Gruppe forderte die Zahlung von 30 Bitcoin – zum Zeitpunkt des Erpressungsversuchs entsprach dies etwa zwei Millionen Euro. Das Land Berlin machte mehrfach deutlich, kein Lösegeld bezahlen zu wollen. Am Freitag lief das Ultimatum ab. Daraufhin machten die Erpresser die Drohung wahr.
Unter den erbeuteten Informationen sollen sich auch solche über Einrichtungen befinden, die im Krisen- oder Verteidigungsfall besonderen Schutzmaßnahmen unterliegen. Genannt seien unter anderem Heizkraftwerke, Notstromanlagen, Wasserwerke, Entsorgungsunternehmen und Umspannwerke. Teilweise seien auch Angaben zu möglichen Schäden bei der Zerstörung bestimmter Anlagen enthalten gewesen.

Hacker haben auch Informationen über kritische Infrastruktur erbeutet

Auch Unterlagen im Zusammenhang mit dem „Operationsplan Deutschland“ sind dem „Tagesspiegel“ zufolge im entwendeten Datenbestand enthalten gewesen. Es soll um teilweise als Verschlusssache klassifizierte Informationen zu Liegenschaften und Einrichtungen gehen. Darunter sei auch ein Entwurf des Leitfadens „Zivile Verteidigung im Land Berlin“ vom August 2025.
Die Berliner Senatskanzlei geht laut dem Dokument von höchst sensiblen Daten aus. Nach Rücksprache mit Bundesbehörden geht sie aber nicht von kritischen Informationen für die Sicherheit und Verteidigung aus. Teilweise seien aber auch Informationen über mögliche Gefahrenquellen, Betriebszeiten, Wachschutzeinrichtungen, Notfallverantwortliche oder besonders gefährdete Standorte von Behörden, Rüstungsunternehmen und anderen Einrichtungen abgeflossen.
Im Datensatz soll sich auch eine Datei mit unverschlüsselten Zugangsdaten und Passwörtern befunden haben. Diese soll knapp 6.000 Login-Daten erfasst haben, in einigen Fällen gebe es bei bestimmten Fachverfahren und weiterhin bestehenden VPN-Zugängen auch keine Zwei-Faktor-Authentifizierung. Sogar Daten von Bürgern und Unternehmen sollen in dem Bestand auftauchen. Die forensische Untersuchung dazu ist jedoch noch nicht abgeschlossen.

Berlin war nicht das erste Opfer von Rhysida

Einem internen Vermerk aus der Berliner Verwaltung zufolge kommen mit Sicherheitsfragen befasste Beamte zu der Einschätzung, dass ein „digitaler Geheimschutz (im strengen Sinne)“ in der Berliner öffentlichen Verwaltung „nicht möglich“ sei. So musste man für bestimmte klassifizierte Vorgänge offenbar weiterhin auf Papierform zugreifen.
Einer weiteren Unterlage zufolge seien Teile der IT bei den betroffenen Senatsverwaltungen nicht zur zentral verwalteten und überwachten IT-Struktur migriert worden. Diese sei beim zentralen IT-Dienstleister ITDZ Berlin angesetzt. Das konkrete technische Einfallstor ist jedoch noch nicht abschließend geklärt. Es kämen unter anderem Phishing, eine ungepatchte Software oder ein kompromittierter Fernzugang in Betracht.
Rhysida ist als international agierende Ransomware-Gruppe bekannt, die 2023 erstmals in Erscheinung getreten war. Sie stellt Schadsoftware und Infrastruktur für sogenannte Affiliates bereit, die anschließend selbst damit Angriffe ausführen. Die Gruppe stiehlt Daten und droht anschließend mit Veröffentlichung. Von Hackeraktivitäten von Rhysida betroffen waren bisher unter anderem die British Library, das Lurie Children’s Hospital in Chicago, die Stadt Columbus in Ohio oder der Hafen von Seattle.
 
 
Categories
deutschland ticker

Hacker erpressen Berlin: Gestohlene Daten könnten heute veröffentlicht werden


In Kürze:

  • Hackergruppe Rhysida droht mit der Veröffentlichung von Daten aus dem Berliner Landesnetz.
  • Die behaupteten 5,7 Terabyte sind bislang nicht behördlich bestätigt; ein Datenabfluss ist jedoch nachgewiesen.
  • Betroffen sein könnten auch personenbezogene Daten von Bürgern, Unternehmen und Landesbeschäftigten.

 
Nach dem Cyberangriff auf das Datennetz der Berliner Verwaltung könnte der Fall an diesem Freitag eine neue Stufe erreichen. Die mutmaßlichen Täter drohen mit der Veröffentlichung gestohlener Daten. Darunter könnten nach Angaben der Berliner Senatskanzlei auch personenbezogene Informationen von Beschäftigten des Landes sowie Daten von Bürgern und Unternehmen sein.
Hinter dem Erpressungsversuch steht nach eigenen Angaben die Gruppe Rhysida. Sie hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung läuft am Freitag aus.
Die Senatskanzlei hält deshalb eine anschließende Veröffentlichung für möglich. Welche Informationen sich unter den entwendeten Daten befinden, wird noch untersucht. Nach jetzigem Kenntnisstand könnten auch personenbezogene Daten von Landesbeschäftigten sowie von Bürgern und Unternehmen betroffen sein. Das geht aus der Lageeinschätzung der Berliner Senatskanzlei vom 3. September hervor.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Inzwischen ist bekannt, wie die mutmaßlichen Täter mit den erbeuteten Daten vorgehen. Nach Angaben der Senatskanzlei werden sie seit Freitag vergangener Woche im Darknet versteigert. Das Mindestgebot beträgt 30 Bitcoin. Die Versteigerung endet am heutigen Freitag. Was anschließend geschieht, ist offen. Die Landesregierung hält es für möglich, dass die Daten verkauft oder veröffentlicht werden. Eine tatsächliche Veröffentlichung war in der jüngsten Mitteilung des Senats noch nicht bestätigt.
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Mit dem Ablauf der Versteigerung richtet sich der Blick nun darauf, ob Rhysida die angekündigte Veröffentlichung tatsächlich umsetzt. Sollte dies geschehen, dürfte sich auch genauer beurteilen lassen, welche Daten die Gruppe besitzt. Die von ihr genannte Größenordnung von 5,7 Terabyte bleibt bis zu einer Bestätigung durch die Ermittlungsbehörden eine Täterangabe.
Categories
deutschland ticker

Hacker erpressen Berlin: Kein Lösegeld – gestohlene Daten veröffentlicht

Nach einem Hackerangriff auf die Berliner Senatsverwaltung haben die mutmaßlichen Täter einem Medienbericht zufolge gestohlene Daten veröffentlicht. Wie der Rundfunk Berlin-Brandenburg (RBB) am Freitag berichtete, gab die Hackergruppe Rhysida dies auf ihrer Webseite im Darknet bekannt. Nach RBB-Informationen wurden rund 1,4 Millionen Daten in mehreren Paketen zugänglich gemacht.
Die Gruppe Rhysida hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung lief am Freitag aus.
Zuvor hatte die Gruppe von der Berliner Senatsverwaltung ein millionenschweres Lösegeld gefordert. Die Summe sollte bis Freitag gezahlt werden, was jedoch nicht geschah. In der vergangenen Woche hatte der Regierende Bürgermeister Kai Wegner (CDU) bestätigt, dass Berlin nach dem Datendiebstahl erpresst werde.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Categories
deutschland ticker

Hackergruppe erpresst Berlin nach Datenklau – offenbar Millionenforderung

Nach dem Datendiebstahl bei einem Hackerangriff wird das Land Berlin erpresst. „Berlin ist Opfer einer schweren Straftat geworden“, sagte der Regierende Bürgermeister Kai Wegner (CDU) am Freitag.
Die Forderung sei am frühen Donnerstagabend eingetroffen. Darauf werde jedoch nicht eingegangen, betonte Wegner: „Das Land Berlin wird sich nicht erpressen lassen.“ Laut einem Pressebericht verlangen die Erpresser rund zwei Millionen Euro.
Wegen des Hackerangriffs waren die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Umwelt und Klimaschutz am 14. August für rund eine Woche vom Landesnetz isoliert worden. Wegen der Cyberattacke konnte in Berlin unter anderem tagelang kein Wohngeld beantragt oder ausgezahlt werden.
Zunächst hieß es, sensible Daten seien nicht erbeutet worden. Am Mittwoch hieß es dann, dass auch personenbezogene oder sonstige nicht-öffentliche Daten betroffen sein könnten.
Der „Spiegel“ berichtete am Freitag, hinter dem Angriff stecke offenbar die bekannte Ransomware-Gruppierung Rhysida. Das gehe aus einem aktuellen Eintrag auf der Leak-Seite der Gruppierung im Darknet hervor. Sicherheitskreise hätten bestätigt, dass es sich bei den Erpressern um die Gruppe Rhysida handele.
In ihrer Mitteilung behaupten die Hacker laut „Spiegel“, bei ihrem Raubzug insgesamt knapp sechs Terabyte an Daten erbeutet zu haben. Sie forderten vom Land Berlin die Zahlung von 30 Bitcoin (rund 2,05 Millionen Euro) – sonst würden sie die Daten veröffentlichen. Daneben laufe eine Countdown-Anzeige, derzufolge Berlin noch eine Woche Zeit habe, die geforderte Summe zu bezahlen.
Die Sicherheitsbehörden von Land und Bund arbeiteten mit Hochdruck daran, die „Tätergruppe“ zu fassen, sagte Wegner. Gleichzeitig werde weiterhin überprüft, welche Daten abgeflossen seien.
Die Rhysida-Gruppe, die 2023 durch eine Attacke auf die British Library bekannt wurde, behauptet laut „Spiegel“, nicht nur über die Daten von knapp 80.000 Ordnungswidrigkeitsverfahren und mehr als 46.500 Verträgen zu verfügen.
Zudem habe sie auch Informationen über Einrichtungen der kritischen Infrastruktur, sensible Justizunterlagen, Notfallpläne, Passwörter und knapp 6000 Dateien mit Login-Daten abgegriffen.
Berlins Innensenatorin Iris Spranger (SPD) betonte unterdessen erneut, dass die Abgeordnetenhauswahl am 20. September durch den Vorfall nicht gefährdet sei. „Die Wahl ist zu 100 Prozent abgesichert“, sagte sie.(afp/red)
Categories
ausland

Drohung mit Angriffen auf WM: Iran-nahe Gruppe will FBI-Drohnen gehackt haben

Eine Iran-nahe Hackergruppe reklamiert für sich, Drohnen-Daten der US-Bundespolizei FBI erlangt zu haben, die sie für Angriffe auf die Fußball-Weltmeisterschaft nutzen könnte.
Die auf die Beobachtung islamistischer Plattformen spezialisierte US-Firma Site veröffentlichte am Freitag eine Erklärung der Gruppe Handala. Darin führen die Hacker an, sie hätten schon „seit Monaten“ Zugriff auf „jedes Bild und jeden Verdächtigen“, die von den sogenannten FPV-Drohnen des FBI erfasst worden seien.
Laut Handala stammen die Daten der Drohnen unter anderem aus Gesichtserkennungssoftware und der Erfassung von Kfz-Kennzeichen. „Erhöht besser Eure Sicherheit für die WM, wir mögen manche dieser Teams überhaupt nicht“, wurde die Handala-Erklärung zitiert. „FPVs sind überall; Ihr könnt nie wissen, wann eine davon vielleicht in Eurem Mannschaftsbus landet“.
FPV steht für „First Person View“. Diese Drohnen sind mit einer Bordkamera ausgestattet, die Live-Bilder an den Piloten am Boden streamt. Dieser kann damit die Drohne aus der Perspektive der Kamera steuern – so als ob er sich selbst in der Drohne befände. Dies erhöht die Präzision beim Auskundschaften von Zielen wie auch von Angriffen.
Das FBI setzt Drohnen rund um die WM-Stadien ein, um diese gegen das Eindringen unbefugter Fluggeräte zu schützen. Das  Mammutturnier mit Mannschaften aus 48 Ländern, das in den USA, Mexiko und Kanada ausgetragen wird, hatte am Donnerstag begonnen.
Handala verbreitete auch Bilder, die von den angeblich gehackten Drohnen stammen sollen. Site bestritt jedoch, dass die Aufnahmen tatsächlich von dort stammen. So wurde der Firma zufolge eines der von Handala gezeigten Videos von einer Softwareplattform im Dezember 2024 produziert, um eine Technologie der US-Polizei zur Kontrolle von Tornado-Schäden zu illustrieren.
Handala hatte im März bereits Cyberangriffe auf die US-Unternehmen Stryker und Verifone für sich beansprucht. Die Gruppierung bezeichnete dies als Vergeltung für den Angriff vom 28. Februar auf eine Grundschule im Iran zu Beginn des US-israelischen Krieges gegen das Land. Dabei waren nach nicht überprüfbaren Angaben des Iran mehr als 175 Menschen getötet worden.
Auch reklamierte Handala im März für sich, das private E-Mail-Konto von FBI-Chef Kash Patel gehackt haben. Auf von der Gruppe verbreiteten privaten Fotos war Patel unter anderem mit Zigarren zu sehen. Das US-Außenministerium hat eine Belohnung von bis zu zehn Millionen Dollar (8,6 Millionen Euro) für Hinweise zur Ergreifung von Handala-Mitgliedern ausgesetzt.(afp/red)