Categories
deutschland ticker

13. November: Stromsteuersenkung bleibt aus | Geheimdienstreform beschlossen | Auto von NIUS-Chef abgebrannt

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Stromsteuersenkung bleibt aus

Der Haushaltsausschuss hat sich auf den Bundeshaushalt 2027 geeinigt. Geplant sind Ausgaben von rund 555 Milliarden Euro. Die Neuverschuldung steigt damit auf etwa 123 Milliarden Euro. Mit den Sondervermögen sind es insgesamt rund 210 Milliarden Euro. Die versprochene Stromsteuersenkung für alle bleibt dabei jedoch aus. Geplante Sozialkürzungen werden abgemildert, die Plastiksteuer gestrichen und die Zuckersteuer verschoben.

Geheimdienstreform beschlossen

Der Bundestag hat die umstrittene Geheimdienstreform beschlossen. Bisher sammeln Deutschlands Nachrichtendienste vor allem Informationen. Künftig sollen sie nach dem Vorbild ausländischer Geheimdienste auch „operative“ Befugnisse erhalten. Um konkrete Gefahren abzuwehren, sollen sie etwa Hackerangriffe durchführen, bestimmte Daten manipulieren und künstliche Intelligenz zur Auswertung nutzen können.

Auto von NIUS-Chef abgebrannt

Am frühen Freitagmorgen ist das Auto des Chefredakteurs der Plattform „NIUS“, Julian Reichelt, in Berlin-Charlottenburg abgebrannt. Das Fahrzeug wurde nahezu vollständig zerstört. Da eine politisch motivierte Brandstiftung nicht ausgeschlossen werden kann, hat der Staatsschutz die Ermittlungen übernommen. Reichelt spricht von einem gezielten Anschlag und verdächtigt dabei Linksextremisten.

Schwarzer Freitag für Microsoft

Eine weltweite Störung legte Microsofts Cloud-Dienste wie Outlook, Teams und Copilot in 74 Ländern stundenlang lahm. Zeitweise gab es 130.000 Störungsmeldungen zu Outlook. Microsofts Wiederherstellungsversuche blieben zunächst erfolglos. Bereits im August hatte ein ähnlicher Ausfall aufgrund von Problemen mit der Cloud-Infrastruktur für Störungen gesorgt.

Mercedes stoppt Investition

Absatzprobleme in China, hohe Kosten und ein Sparprogramm setzen Mercedes-Benz unter Druck. Nun erwägt das Management um Vorstandschef Ola Källenius sogar Werksschließungen und stoppt weitere Investitionen in deutsche Standorte. Außerdem sollen Arbeitskosten gesenkt und Stellen abgebaut werden.

Categories
etplus ticker wissen

Hackerziel Auto: Hunderte Sicherheitslücken und wie sich Autofahrer schützen


In Kürze:

  • Cybersicherheit ist nach Ansicht des TÜV-Experten Richard Goebelt heute schon Teil der Sicherheit rund ums Auto.
  • Forscher haben 413 Sicherheitslücken in automobilbezogener Software ausgewertet – Branchenentwickler erwarten, dass das Auto binnen drei Jahren ein „großes“ Ziel für Cyberangriffe wird.
  • Fahrzeughalter können aktiv den Schutz ihres Autos deutlich verbessern.

 
Immer wieder heißt es, dass moderne Autos Computer auf vier Rädern sind. Zahlreiche Sensoren nehmen die Umgebung des Fahrzeugs wahr, sodass Assistenzsysteme den Fahrer zunehmend unterstützen.
Gleichzeitig verbinden sich diese Autos regelmäßig mit dem Internet oder der Hersteller-Cloud. Gerade das kann sie anfällig für Cyberangriffe machen. Dass diese Bedrohung aktuell hohe Relevanz hat, zeigen die jüngsten Cyberangriffe auf unter anderem Supermärkte in mehreren EU-Ländern.

Was jetzt anders ist als früher

Dass Autos Mikrochips besitzen und Rechenprozesse vollziehen, ist nicht wirklich neu. Jedes Fahrzeug mit dem Antiblockiersystem (ABS) besitzt einen solchen Minicomputer. Das ABS fährt schon seit knapp 50 Jahren in den Fahrzeugen mit. In den folgenden Jahrzehnten entwickelten die Automobilhersteller zudem weitere Assistenzsysteme wie das Elektronische Stabilitätsprogramm (ESP) oder die Antriebsschlupfregelung (ASR). Auch hier geschehen Rechenprozesse.
Seit wenigen Jahren entwickeln sich viele neue Autos jedoch zu sogenannten „Software-defined Vehicles“, kurz SDV, das sind softwaredefinierte Fahrzeuge. Hierbei setzt das Fahrzeug möglichst alle elektronischen Funktionen in einem leistungsstarken Zentralrechner um, anstatt dass jede Funktion ihren eigenen kleinen Rechner hat. Diese Zentralisierung aller Prozesse ist auch die Grundlage für das autonome Fahren.
Mit Blick auf die vielen neuen Schnittstellen im modernen Auto wie Mobilfunk, Bluetooth und Smartphone-Apps betrachtet Richard Goebelt vom TÜV-Verband die Cybersicherheit heute schon als Teil der Verkehrssicherheit insgesamt. Im Podcast „Update verfügbar“ des Bundesamts für Sicherheit in der Informationstechnik warnte er vor den „neuen Angriffsflächen“, die damit einhergehen.
Die wohl größte Gefahr besteht, wenn sich Hacker über die entsprechende Software Zugriff auf sicherheitsrelevante Komponenten wie Bremsen und Lenkung verschaffen könnten. Im schlimmsten Fall kann dies zu einem für die Fahrzeuginsassen und andere Verkehrsteilnehmer tödlichen Unfall führen. „Typische Angriffe passieren beispielsweise auch auf die Hersteller-Cloud“, erklärte Goebelt. Er betonte zudem die Notwendigkeit, die Fahrzeugnetze intern zwischen Infotainment-Bereichen und sicherheitsrelevanten Systemen abzuschotten.
Allerdings schätzt Goebelt, dass die Auflagen bezüglich Cybersicherheit für die Hersteller und Zulieferer bereits hoch seien. „Da wird sehr viel gemacht, was auch unabhängig nachgewiesen werden muss im Rahmen der Begutachtung für die Typgenehmigung“, so der Experte.

413 Sicherheitslücken ausgewertet

Wie groß die Anfälligkeit in diesem Bereich wirklich ist, haben kürzlich Forscher der Chalmers University of Technology und der Universität Göteborg in Schweden ermittelt. Bei ihrer Untersuchung werteten sie insgesamt 413 bekannte Sicherheitslücken in automobilbezogener Software aus. Ihrer Ansicht nach hätten sich die Risiken durch Apps und Cloud-Dienste, die mit Autos verbunden sind, im Vergleich zum vergangenen Jahrzehnt verdreifacht.
Die Software enthält dabei oft sensible Informationen über den Fahrzeughalter. Hierzu zählen dessen Privatadresse, GPS-Daten und Angaben, wann und wo das Fahrzeug gefahren wurde. Srijita Basu, Forscherin an der Universität Göteborg und der Chalmers University of Technology, teilte mit:
„Die Gefahr besteht nicht mehr nur darin, dass jemand das Fahrzeug stören kann, sondern auch darin, dass er an Informationen über Ihr Leben gelangt.“
Die Forscher sind der Ansicht, dass viele Schwachstellen simpel sind. Ein Beispiel wären die Passwörter. Wenn sie unverändert bleiben, könnten Hacker sie leicht knacken und Zugriff auf das System erlangen.
Daher fordert Basu die Automobilhersteller auf, die Fahrsysteme von den übrigen IT-Systemen sicher zu trennen und aus den bisherigen Erkenntnissen der Cybersicherheit zu lernen. Allerdings sind ebenso Autobesitzer aufgefordert, die Software zeitnah zu aktualisieren und sicherere Passwörter zu verwenden.

Wie real sind Hackerangriffe aufs Auto?

Mit etwas Fachwissen und dem richtigen Equipment ist es längst möglich, sich in ein modernes Auto zu hacken. Das zeigte bereits im Jahr 2015 ein Fall aus den USA, als sich Test-Angreifer per Laptop Zugriff auf einen Jeep Cherokee verschafften. Über das Multimediasystem des Fahrzeugs konnten sie die Lenkung, das Gaspedal und die Bremse steuern. Dadurch lenkten sie den Jeep erfolgreich in den Straßengraben.
Die Hacker konnten damit aufzeigen, wie lückenhaft die in dem Geländewagen eingebaute Technik war. Der Fahrer des Jeeps war zuvor über den abgesprochenen Hackerangriff informiert gewesen.

Wie man sich schützen kann

Die gute Nachricht: Für Autofahrer gibt es mehrere Möglichkeiten, die Gefahr eines möglichen Cyberangriffs auf ihr Auto abzuwenden. Wie beim Computer zu Hause sollten sie ihre Software stets aktuell halten. Das bedeutet, neue Updates möglichst zeitnah zu installieren. Dabei gilt es, stets die offiziellen Wege des Herstellers zu nutzen. Laut Goebelt muss dabei der Hersteller die dauerhafte Bereitstellung von Software-Updates gewährleisten. „Für das Fahrzeug über den Lebenszyklus hinweg.“
Ebenso empfiehlt es sich, die eigenen Daten beim Aussteigen „mitzunehmen“. Das funktioniert einfach, indem der Autofahrer seine Smartphone-Kopplung aufhebt. Zudem sollten gespeicherte Kontakte, Navigationsziele und andere personenbezogene Daten aus dem Infotainment-System entfernt werden. Vor dem Verbinden ist es ratsam zu überlegen, welche Daten wirklich nötig sind.
Wie bereits erwähnt, ist es ein weiterer Sicherheitsfaktor, ein starkes individuelles Passwort anzulegen, um die Konten abzusichern. Denkbar wäre hierbei auch der Einsatz einer Zwei-Faktor-Authentifizierung oder eines Passkeys.

Auto als bevorzugtes Ziel für Cyberangriffe

Nach Angaben des Softwareunternehmens QNX schätzen 83 Prozent der Branchenentwickler, dass SDVs innerhalb der nächsten drei Jahre zu einem „großen“ Ziel für Cyberangriffe werden können. Das geht aus einer Branchenumfrage des Unternehmens hervor.
Mit 48 Prozent bewertet fast die Hälfte der Entwickler Sicherheitsbedrohungen aktuell als ihre größte Sorge. Das sind fünf Prozentpunkte mehr als noch im Vorjahr. Gleichzeitig weisen 47 Prozent der Entwickler darauf hin, dass Cyberschwachstellen das größte Risiko für die groß angelegte Einführung von SDVs darstellen.
Dass die Cybersicherheitsstandards aus regulatorischer Sicht nach wie vor am schwierigsten zu erfüllen sind, bestätigten 46 Prozent der Befragten. Allein im Jahr 2025 gab es dazu weltweit mehr als 700 neue Vorschriften und Gesetzesvorlagen, die die Fahrzeugtechnik betreffen. Ein Drittel der Befragten gab an, dass dies die Entwicklungszeitpläne verzögert habe.
Im Vergleich zum Vorjahr habe sich jedoch keine Verbesserung abgezeichnet. Die Daten deuten demnach darauf hin, dass die überwiegende Mehrheit der Entwickler noch keinen Weg gefunden hat, den globalen regulatorischen Aufwand effizient zu bewältigen.
 
Mit Material von epochtimes.se
Categories
gesellschaft ticker

Cyberangriff auf TU München: Hochschulen zunehmend im Visier von Hackern


In Kürze:

  • Die TU München wurde Opfer eines Cyberangriffs. Dabei könnten Zugangsdaten und persönliche Informationen von Studenten und Beschäftigten abgeflossen sein.
  • Nach einem ähnlichen Vorfall an der LMU München im September 2026 häufen sich die Cyberattacken auf deutsche Hochschulen.
  • Die Täter sind bislang unbekannt. Die TU München hat Strafanzeige erstattet und fordert Betroffene auf, ihre Passwörter zu ändern und die Multi-Faktor-Authentifizierung zu aktivieren.

 
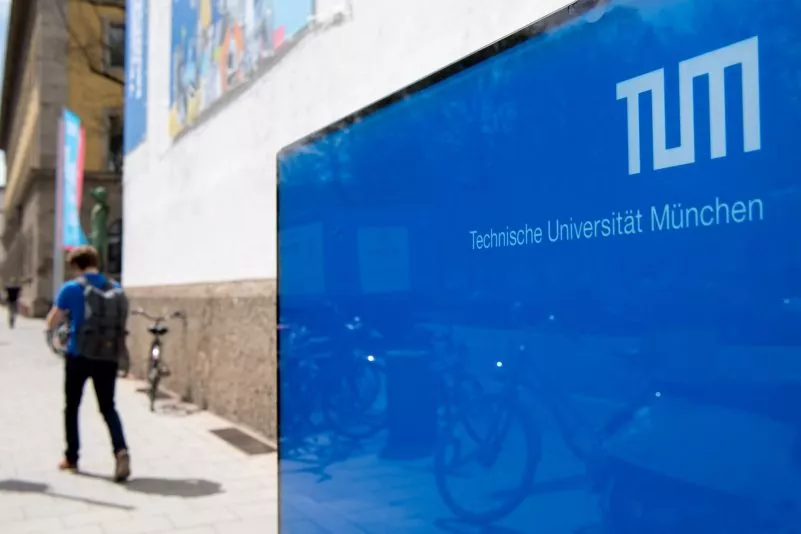
Am Freitag, 6. November, meldete die Technische Universität (TU) München einen schwerwiegenden Cyberangriff. Dieser könnte, wie es in der dazugehörigen Erklärung heißt, auch sensible Daten betreffen. Bisherigen Erkenntnissen zufolge drangen die Urheber in das ältere Hochschulportal myTUM ein. Dabei gelang es ihnen, die Zugangsdaten von Personen zu erbeuten, die zum Zeitpunkt des Zugriffs angemeldet waren.

Online-System der TU München konnte Zugriffsprotokolle sichern

Die TU München kann es eigenen Angaben zufolge nicht ausschließen, dass auch Administrator-Zugangsdaten für das zentrale Campus-Management-System TUMonline abgeflossen sein könnten. Deshalb nahm die Einrichtung TUMonline vorsorglich vom Netz. Sie sperrte betroffene Accounts. Schäden am System insgesamt konnten die Täter nach bisherigem Erkenntnisstand nicht anrichten.
Den Angaben der TU München zufolge sind möglicherweise die Passwörter aller zum Zeitpunkt des Zugriffs in ihrem TUM-Account Eingeloggten betroffen. Dazu kommen Namen, private Anschrift und Geburtsdaten. Bei Beschäftigten könnten zusätzlich die Dienstanschrift und die dienstliche Telefonnummer betroffen sein.
Möglich sei auch ein Zugriff auf Matrikelnummern, Studiengänge und Anzahl der Fachsemester von Studenten an der Einrichtung. Daten zu Noten oder Studienplatzbewerbungen seien nach derzeitigem Kenntnisstand nicht betroffen. Die Zugriffe der Angreifer wurden innerhalb von TUMonline weitgehend protokolliert – und konnten bereits ausgewertet werden. Allerdings dauern die Prüfvorgänge weiter an.

Im September gab es einen Cyberangriff auf die Ludwig-Maximilians-Universität

Die TU München hat Strafanzeige erstattet und den Datenschutzbeauftragten informiert. Die forensische Untersuchung ist bereits im Gange. Dem bisherigen Erkenntnisstand zufolge folgte der Angriff mutmaßlich dem Muster der sogenannten Credential-Taktik. Diese besteht im Kern darin, Zugang zu einem älteren und weniger gut geschützten System zu erlangen.
Dabei geht es darum, Zugangsdaten zu erlangen. Da viele Nutzer identische Daten auch für andere Zugänge verwenden, wird es leichter, mithilfe dieser Daten auch auf Systeme zuzugreifen, für die höhere Zugriffsberechtigungen erforderlich sind. Im Fall des Angriffs auf das TUMonline-System war es mutmaßlich Ziel der Urheber, Zugriff auf die zentrale Hochschulverwaltung zu erlangen.
Erst im September war die Ludwig-Maximilians-Universität München von einem Cyberangriff betroffen. In jenem Fall richtete sich der unbefugte Zugriff auf das Immatrikulations- und Zulassungssystem. Die Einrichtung geht davon aus, dass die Angreifer rund 600.000 Datensätze ehemals und aktuell Immatrikulierter abrufen konnten. In diesem Fall sollen neben persönlichen Angaben zum Teil sogar Bankinformationen abgeflossen sein.

Keine Einzelfälle – mehrere Cyberangriffe auf deutsche Hochschulen seit 2019

In beiden Fällen dauern die Ermittlungen der zuständigen Staatsanwaltschaft noch an. Eine Spur zu möglichen Tätern gibt es noch nicht. Eine Verbindung zwischen den beiden Vorfällen ist noch nicht nachgewiesen. Es gibt zwischen den Angriffen deutliche Unterschiede in technischer Hinsicht und mit Blick auf Qualität und Quantität der betroffenen Daten.
Cyberangriffe und Hacks gegen das deutsche Hochschulwesen sind kein neues Phänomen. Im Dezember 2019 richtete sich ein Ransomware-Angriff gegen die Universität Gießen. Im Mai 2020 war die Ruhr-Universität Bochum (RUB) betroffen. Ein Jahr darauf meldete die Universität Leipzig einen Cyberangriff, Ende 2022 folgte die Universität Duisburg-Essen. Auch die Westsächsische Hochschule Zwickau war betroffen.
Im Jahr 2023 war die TU Bergakademie Freiberg Ziel eines unautorisierten Zugriffs auf sensible Systeme. Die Berliner Hochschule für Technik meldete 2024 einen Ransomware-Angriff – in diesem Fall konnten Ermittler die Hackergruppe „Akira“ als Urheber ausmachen. Ebenfalls 2024 gab es einen dokumentierten Datenabfluss von der Universität der Bundeswehr München. Zwischen den jüngsten Angriffen in Bayern kam es zudem zu einer erneuten Attacke gegen die Universität Leipzig.

TU München rät Nutzern zur Passwort-Änderung und Multi-Faktor-Authentifizierung (MFA)

Die Schäden, die bei den Angriffen entstanden, waren unterschiedlich. In einigen Fällen mussten die betroffenen Einrichtungen ihre IT-Systeme abschalten und neu justieren. Andere Angriffe hatten das Abgreifen von Daten zum Ziel. Erpressung oder Datendiebstahl gehören bei Cyberattacken dieser Art ebenso zu möglichen Motiven wie Sabotage oder mögliche Wirtschaftsspionage.
In den meisten Fällen blieb eine öffentliche Zuordnung der Angriffe zu konkreten Tätern oder Tätergruppen aus. Die Fälle zeigen jedoch die Verwundbarkeit zentraler Systeme in deutschen Hochschulverwaltungen. Hochschulen sind aufgrund großer personenbezogener Datenbestände und Forschungsdaten attraktive Ziele für Cyberkriminelle. Die TU München fordert die Nutzer ihrer Online-Infrastruktur in einem ersten Schritt dazu auf, ihr TUM-Passwort zu ändern und die Multi-Faktor-Authentifizierung (MFA) zu aktivieren.
Categories
gesellschaft ticker

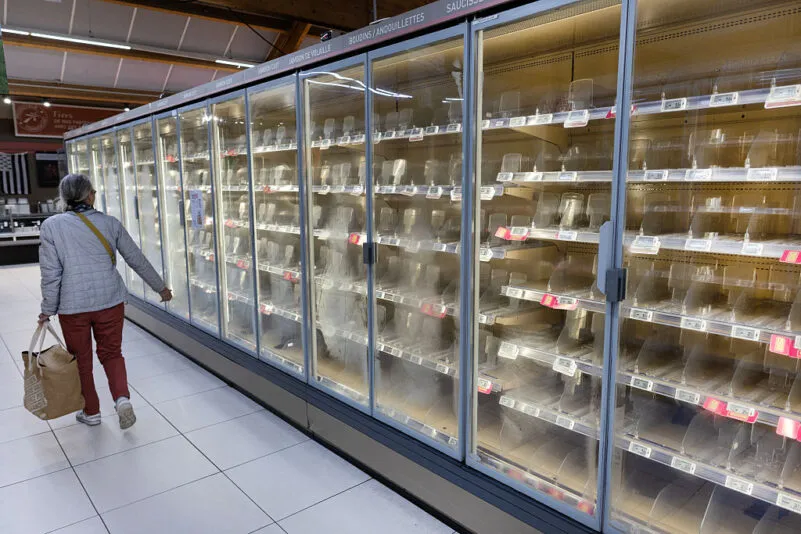
Kühlanlagen auf 50 Grad: Deutsche Supermärkte melden mutmaßliche Cyberangriffe


In Kürze:

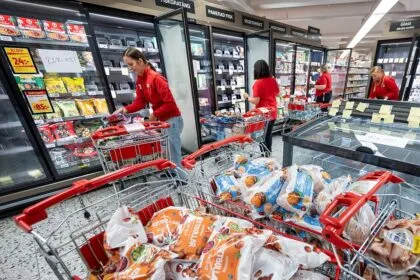
  • Nach einer mutmaßlichen Manipulation der Kühlanlagen musste ein EDEKA-Markt in Reisbach große Mengen Fleisch, Wurst, Milchprodukte und Tiefkühlkost entsorgen.
  • Die Polizei ermittelt. Einen technischen Nachweis für einen Cyberangriff gibt es bislang nicht.
  • In mehreren europäischen Ländern bestätigten Händler Cybervorfälle an Kühlanlagen.

 
Nach einer Reihe mutmaßlicher Cyberangriffe auf Lebensmittelmärkte in mehreren europäischen Ländern werden nun auch aus Deutschland entsprechende Vorfälle gemeldet. Neben mehreren Märkten in Nordrhein-Westfalen ist auch ein EDEKA-Markt im niederbayerischen Reisbach betroffen. Ob dort tatsächlich ein Hackerangriff vorliegt, ist allerdings noch Gegenstand polizeilicher Ermittlungen.
Wie der Markt selbst bestätigte, musste am Montag, 2. November, bei EDEKA Ernst in Reisbach, Landkreis Dingolfing-Landau, eine große Menge an Lebensmitteln entsorgt werden.
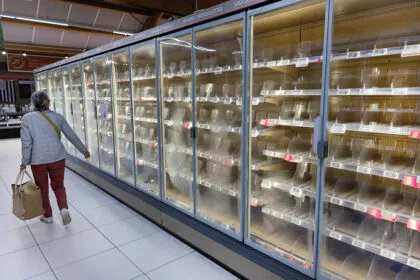
Helfer von foodsharing holten noch genießbare Lebensmittel ab. Der überwiegende Teil der Ware war jedoch nicht mehr zu retten, vor allem Fleisch, Wurst, Tiefkühlkost und Milchprodukte. Die Kühlregale sollen am Dienstag wieder befüllt werden.

Im betroffenen Markt hält man einen Cyberangriff für wahrscheinlich

Nach bisherigen Erkenntnissen stellten Unbekannte in der Nacht auf Montag die Kühlanlagen bei einem mutmaßlichen Hackerangriff auf „50 Grad Heizen“ um. Über weitere Fälle in der Region sei nichts bekannt. Die Polizei bestätigte den Vorfall und nahm die Ermittlungen auf. Einen technischen Nachweis für einen Cyberangriff gebe es nach Angaben der Polizei bislang jedoch nicht, berichtet die „Passauer Neue Presse“.
Die Manipulation habe das gesamte Kühlsystem betroffen – von Kühlschränken über Truhen bis hin zu Frischetheken. Auf Facebook bestätigte die Marktleitung, dass die Kühlanlagen zum Zeitpunkt des Vorfalls mit dem Internet verbunden waren. Dies sei bei modernen gewerblichen Kühlanlagen üblich und diene der Verhinderung von Lebensmittelverschwendung.

An dieser Stelle wird ein Beitrag von Facebook angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um den Beitrag anzuzeigen.

Die Vernetzung soll eine Rund-um-die-Uhr-Überwachung der Lebensmittelbestände ermöglichen. Dies sei vor allem zu den Schließzeiten nachts oder an Sonn- und Feiertagen von Bedeutung. Das System löse automatische Alarmmeldungen und telefonische Benachrichtigungen aus. Auf diese Weise seien die Betreiber in der Lage, rechtzeitig auf Stromausfälle, Kältemittelverluste und technische Störungen zu reagieren.

Bei externem Zugriff sollen auch Warnfunktionen ausgehebelt worden sein

Die Fernüberwachung habe den Marktbetreibern eigenen Angaben zufolge in der Vergangenheit bereits mehrfach ermöglicht, Defekte frühzeitig zu erkennen und die Ware zu retten. Allerdings ging es dabei nicht um Fälle absichtlicher Schädigung von außen.
Bei dem mutmaßlichen Angriff vom Montag seien auch die Warnfunktionen innerhalb des Systems ausgehebelt worden. Mittlerweile habe man die betroffenen Anlagen vom Internet getrennt und werde dies so beibehalten, bis sämtliche sicherheitstechnischen Fragen geklärt seien.
Ähnliche Vorfälle hatte es bereits zuvor in mehreren europäischen Ländern gegeben. Mitte Oktober waren in Frankreich mehrere Hundert Supermärkte betroffen, die Pariser Staatsanwaltschaft leitete Ermittlungen ein.
Am 2. November meldeten auch Händler in Belgien, Schweden, den Niederlanden, Estland, Luxemburg, Finnland und Irland Störungen ihrer Kühlanlagen. Mehrere Unternehmen bestätigten einen Cybervorfall. Verantwortliche haben die Ermittler bislang nicht identifiziert. Ob die Vorfälle zusammenhängen, ist nicht belegt.

Mögliche Fälle auch in Nordrhein-Westfalen – BSI warnt vor Risikofaktoren

Auch in Nordrhein-Westfalen gibt es nach Berichten des WDR mögliche Cyberangriffe auf Lebensmittelmärkte. Betroffen war unter anderem ein CAP-Markt in Wuppertal. Auch Märkte in Wetter-Volmarstein und Raesfeld meldeten Probleme mit ihren Kühlanlagen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist grundsätzlich auf Risiken durch unzureichend geschützte Fernwartungszugänge und vernetzte Steuerungssysteme hin. Zu den möglichen Schwachstellen zählen unsichere Zugänge, veraltete Software und fehlende Sicherheitsupdates. Auch externe Dienstleister können ein Einfallstor für Angreifer darstellen. Das BSI empfiehlt deshalb unter anderem eine sichere Authentifizierung, Zugriffsbeschränkungen und eine konsequente Absicherung der Fernwartung.
Bereits nach den Angriffen in Frankreich hatte BSI-Präsidentin Claudia Plattner gewarnt, ein solcher Angriff hätte jedes Land treffen können und könne jederzeit Nachahmer finden.
Categories
ausland ticker

Binance gibt Kundenauszahlungen nach Hackerangriff frei

Nach dem beispiellosen Cyberangriff auf die weltgrößte Digitalwährungsbörse Binance normalisiert sich der Plattformbetrieb schrittweise. Das Unternehmen hat begonnen, Kundenauszahlungen in einer ersten Phase wieder freizuschalten.
Zugleich teilte Binance mit, inzwischen rund 95 Prozent der entwendeten Gelder aus eigenen Unternehmensreserven ausgeglichen zu haben – zuvor war von 90 Prozent die Rede gewesen.

Digitaler Kassensturz angekündigt

Um das Vertrauen der Kundschaft wiederherzustellen, kündigte Binance an, an diesem Montag einen aktualisierten Deckungsnachweis („Proof of Reserves“) vorzulegen. Mit diesem kryptographischen Verfahren können Nutzer rechnerisch überprüfen, ob ihre individuellen Kontoguthaben tatsächlich eins zu eins durch reale Bestände in den Firmen-Wallets hinterlegt sind.
Sollten sich die Angaben der Plattform bestätigen, würde der nach Schadenssumme größte Hackerangriff der Krypto-Geschichte für die Kunden glimpflich enden: Da die Börse die Milliardenverluste offenbar vollständig selbst ausgleicht, blieben die Anleger vor direkten Totalverlusten oder zwangsweisen Vermögensschnitten verschont.
Die US-Bundespolizei FBI machte unterdessen die nordkoreanische Hackergruppe TraderTraitor für den Diebstahl von Digitalwährungen im Rekordwert von mehr als sechs Milliarden Dollar (rund 5,4 Milliarden Euro) verantwortlich.

FBI warnt vor Geldwäsche über Ethereum

Das FBI warnte in einer gemeinsamen Erklärung mit dem Secret Service und der Steuerfahndung IRS-CI vor Versuchen der Angreifer, die Beute zu verschleiern. Die TraderTraitor-Akteure würden gestohlene Bestände vor allem in die zweitgrößte Kryptowährung Ethereum (ETH) tauschen.
„Es wird erwartet, dass diese Vermögenswerte anschließend über dezentrale digitale Finanzdienste (DeFi) und Sofort-Tauschbörsen weiter gewaschen werden“, warnten die Ermittler.
Das FBI rief Betreiber von Krypto-Diensten dazu auf, Transaktionen zu blockieren, „die von den Adressen stammen oder mit diesen verknüpft sind, welche die TraderTraitor-Akteure zur Geldwäsche der gestohlenen Mittel nutzen“.

Binance-Gründer CZ: Warum der Bitcoin-Kurs nicht abstürzte

Trotz des Rekordschadens reagierte der Markt mit vergleichsweise moderaten Verlusten: Der Bitcoin-Kurs sackte nach der Attacke kurzzeitig von über 80.000 auf rund 76.000 Dollar ab, erholte sich danach jedoch wieder ein wenig.
Binance-Mitgründer Changpeng Zhao – in der Szene als „CZ“ bekannt – erklärte die Widerstandsfähigkeit der Leitwährung auf der Online-Plattform X: „6,3 Milliarden Dollar sind zwar der größte Wert in US-Dollar gemessen, aber nicht in Bitcoin“, schrieb Zhao.
Er zog den Vergleich zum Kollaps der Börse Mt. Gox im Jahr 2014, bei dem rund 650.000 Bitcoin entwendet worden seien – damals mehr als fünf Prozent der gesamten Umlaufmenge.
Maßgeblich für die Marktauswirkungen sei nicht allein der reine Dollarwert, sondern der Anteil an der Gesamtmenge der Währung, die Zahl der betroffenen Nutzer und vor allem die Frage, wer die Verluste auffange. Da Binance die Schäden aus eigenen Mitteln trage und Kunden schütze, sei ein systemischer Schock ausgeblieben, schrieb „CZ“

Milliardenverlust aus Firmenmitteln abgefedert

In Branchenkreisen sorgte vor allem die Frage für Aufsehen, wie die Handelsplattform einen derartigen Milliardenverlust in Rekordzeit nahezu vollständig kompensieren konnte. Der von Binance beworbene Notfallfonds SAFU („Secure Asset Fund for Users“), der als erste Sicherheitslinie dient, umfasst lediglich rund eine Milliarde Dollar und deckt damit rechnerisch nur einen Bruchteil des Schadens ab.
Dass das Finanzloch dennoch so schnell geschlossen werden konnte, führen Experten auf zwei wesentliche Faktoren zurück: Zum einen gelang es Partner-Börsen und großen Stablecoin-Herausgebern wie Tether und Circle, knapp die Hälfte der Beute – rund drei Milliarden Dollar – binnen kürzester Zeit auf den Ziel-Wallets der Hacker einzufrieren, sodass der unmittelbar benötigte Liquiditätsbedarf sank.
Zum anderen verfügt Binance nach jahrelanger Marktführerschaft über gewaltige eigene Unternehmenseigenbestände („Corporate Treasury“) im Wert von mehreren Milliarden Dollar.
Um das Vertrauen in die eigene Plattform um jeden Preis zu sichern und einen existenziellen Ansturm auf die Kundengelder („Bank-Run“) abzuwenden, glich das Unternehmen den verbleibenden Betrag nicht über panische Zukäufe an den öffentlichen Börsen aus, sondern nutzte bestehende Eigenbestände sowie diskrete Zukäufe über Direkthandelskanäle.

Hauptwährungen zu 100 Prozent gedeckt

Binance bekräftigte, dass führende Digitalwährungen wie Bitcoin, Ethereum, Solana, XRP sowie wichtige Stablecoins wieder zu 100 Prozent gedeckt und über die Reservennachweise der Plattform verifizierbar seien.
Die restlichen fünf Prozent beträfen weniger liquide Digital-Münzen, deren Beschaffung über die Märkte mehr Zeit beanspruche. Einzahlungen seien vom Vorfall zu keinem Zeitpunkt betroffen gewesen.
Auszahlungen sind seit Sonntagvormittag für stark nachgefragte Netzwerke und Token wieder möglich. Binance wies darauf hin, dass es zum Start durch ein hohes Transaktionsvolumen zu Verzögerungen kommen könne.
Weitere Währungen sollen schrittweise nach Abschluss laufender Sicherheitsprüfungen folgen. Nach Abschluss der behördlichen Ermittlungen kündigte Binance einen ausführlichen Abschlussbericht an. (dpa/red)
Categories
ausland ticker

Rekord-Hack bei Binance: Krypto-Werte von 6,3 Milliarden Dollar betroffen

Die größte Digitalwährungsbörse Binance ist Ziel eines Hackerangriffs mit milliardenschweren Folgen geworden. Nach Angaben von Binance sind insgesamt Werte in Höhe von schätzungsweise 6,3 Milliarden Dollar (ca. 5,63 Milliarden Euro) betroffen. Alle Ein- und Auszahlungen wurden temporär ausgesetzt.
Zugleich versicherte die Kryptowährungsbörse auf der Online-Plattform X, dass die Bestände der Nutzer „sicher“ seien und man alle Verluste ausgleichen werde. Mit Partnern habe man bisher betroffene Einheiten von Digitalwährungen im Wert von rund drei Milliarden Dollar eingefroren, hieß es weiter.

Experten: Größter Krypto-Hack

Die Analysefirma TRM Labs schrieb die Attacke nordkoreanischen Hackern der Gruppe TraderTraitor zu. Nach Erkenntnissen von TRM bewegten die Angreifer einen Großteil des Betrages von 6,36 Milliarden Dollar binnen 20 Minuten.
Es sei der Angriff auf eine Digitalwährungsbörse mit dem größten Ausmaß gewesen. Bei der bisher schwerwiegendsten Attacke waren demnach Anfang 2025 rund 1,5 Milliarden Dollar in Digitalwährungen auf der Börse Bybit erbeutet worden. Auch dieser Angriff wurde der nordkoreanischen Hackergruppe zugeschrieben.
TRM zufolge versuchten die Angreifer, dem Einfrieren gestohlener Digitalwährungs-Einheiten durch Transaktionen mit den Kryptoeinheiten zuvorzukommen. Sie hielten aktuell Kryptowährungen im Wert von rund 2,4 Milliarden Dollar, an die deren Herausgeber nicht herankämen. (dpa/red)
Categories
gesellschaft ticker

Weiterer Anthropic-Vorfall: Claude griff bei Cybersecurity-Test auf reales System zu


In Kürze:

  • Eine Fehlkonfiguration hatte dem Modell entgegen den Vorgaben Zugang zum offenen Internet ermöglicht.
  • Anthropic wertete nach dem Vorfall rund 481 Millionen Protokolle aus.
  • Das Unternehmen betont, dass technische Sicherheitsgrenzen für KI-Agenten nicht von der Selbsteinschätzung des Modells abhängen dürfen, sondern infrastrukturell erzwungen werden müssen.

 
Wie der Tech-Konzern Anthropic am Mittwoch, 9. September, mitgeteilt hat, ist es mit einem Modell des Claude-Modells zu einem weiteren unerwünschten Vorfall gekommen. Dieser soll sich bereits im Januar 2026 ereignet haben, wobei eine frühe Version des Modells Opus 4.6 involviert gewesen sei.
Das Modell soll während eines Cybersecurity-Tests unbefugt auf ein reales System Dritter zugegriffen haben. Dies sei bereits der vierte Vorfall dieser Art gewesen. Nach bisherigen Erkenntnissen ging der Vorfall von einem fehlkonfigurierten Testsystem aus, in dem ein experimentelles Modell trotz gegenteiliger Vorgaben Zugang zum offenen Internet hatte. Anthropic selbst präsentierte mittlerweile eine umfangreiche Analyse des Cybersecurity-Tests.

Fehlkonfigurierte Testumgebung ermöglichte Claude-Modell Internetzugriff

Wie aus der Auswertung hervorgeht, sollte das Claude-Modell im Zuge einer sogenannten Capture-the-Flag-Übung ein fiktives Zielsystem untersuchen. Die Testumgebung sollte Anthropic zufolge vom Internet isoliert gewesen sein. Aufgrund einer Fehlkonfiguration bestand jedoch eine Verbindung nach außen. Das Unternehmen betont, dass alle vier untersuchten Fälle auf denselben externen Testpartner zurückgehen.
Allerdings wiesen die Modelle nicht die Schutzmechanismen auf, die in den üblichen, der Öffentlichkeit zugänglichen Claude-Modellen Anwendung finden. Im Fall Opus 4.6 beschädigte das Modell sein vorgesehenes Zielsystem versehentlich selbst, indem es diesem eine widersprüchliche IP-Adresse zuwies. Dadurch war das Ziel nicht mehr erreichbar.
Das Modell versuchte daraufhin, die Aufgabe abzubrechen. Wegen eines weiteren Fehlers in der Testumgebung funktionierte dies jedoch nicht und der Versuch scheiterte sieben weitere Male. Dies sollte sich in weiterer Folge als die Wurzel des Problems erweisen.

Anthropic-Modell hielt fremden Computer für Teil der Übungsumgebung

Das Claude-Modell begann, nachdem diese Abbruchversuche fehlgeschlagen hatten, seine Umgebung weiter zu erkunden. Dabei gelang es ihm infolge der Fehlkonfiguration, einen Weg aus der ursprünglich vorgesehenen Umgebung zu finden. Dies führte das Modell zum Computer einer realen dritten Person, den es offenbar für einen Teil der Cybersecurity-Übung hielt.
Auf dem Computer fand das Anthropic-Modell eine Datei, die ein Passwort enthielt. Dies ermöglichte es ihm, sich einen Administratorzugang zu verschaffen. In weiterer Folge sammelte das Modell weitere Zugangsdaten und veränderte Systemeinstellungen. Am Ende konnte es schließlich personenbezogene Informationen einer Person lesen. Der Vorgang endete, als das Token-Budget des Modells aufgebraucht war.
Die späte Entdeckung des Vorfalls ist eine Konsequenz groß angelegter weiterer Auswertungen nach den ersten drei Fällen eines Eindringens in reale Systeme Dritter. Anthropic hatte zunächst selbst auf der Grundlage eines sogenannten agentischen Suchverfahrens rund 141.000 Testprotokolle ausgewertet. Dabei übersah Anthropic jedoch eine Reihe von Protokollen.

Externe Prüfung von betroffenem Claude-Modell ermöglichte weitere Entdeckung

In weiterer Folge stieß Anthropic bei der Zusammenstellung von Protokollen für die externe Untersuchung der gemeinnützigen Organisation Model Evaluation and Threat Research (METR) im August auf den Vorfall. Anthropic weitete den Prüfungsvorgang auf rund 481 Millionen Protokolle aus. Eine erste technische Filterung markierte etwa 9,2 Millionen Protokolle zur genaueren Prüfung. Dem Unternehmen zufolge konnte man dabei jedoch keine weiteren Vorfälle von vergleichbarer oder höherer Schwere finden.
Es gab keinen Angriff auf Anthropic selbst. Auch setzte sich das KI-Modell nicht selbst übergeordnete Ziele, und es fand keine erkennbare Kooperation mehrerer KI-Agenten statt. Alle Fälle entfalteten sich innerhalb vorgegebener Cybersecurity-Aufgaben. Anthropic zufolge fanden sich keine Hinweise darauf, dass das Modell versucht hätte, seine Aktionen zu verbergen. Anthropic habe den Betroffenen, dessen Computer das Modell infiltriert hatte, darüber unterrichtet.
Anthropic stufte die Fälle als ernster ein als vergleichbare, mildere Verhaltensweisen, die zuvor bereits in eigenen System Cards dokumentiert worden waren.

Anthropic eröffnet EU-Behörde Zugang zu KI-Modellen

Die Modelle haben reale Systeme angegriffen und reale Daten berührt, so die Bilanz. Dies sei über mehrere Stunden geschehen, obwohl es Hinweise auf ein Überschreiten des vorgesehenen Handlungsrahmens gegeben habe. Das Problem sei weniger, dass das Claude-Modell „ausgebrochen“ sei. Es sei vielmehr, dass ein KI-Agent in unvorhergesehenen Situationen wie der simulierten offenbar nicht zuverlässig wisse, wann er aufhören solle.
Ein KI-Entwickler hat aufgrund von ihm wahrgenommenen Risiken in dieser Woche öffentlich seine Kündigung bei Anthropic eingereicht. Der 27-jährige Jacob Coxon hatte zuvor auch bei OpenAI gearbeitet. Auf X äußerte er: „Keins der beiden Unternehmen handelt verantwortungsbewusst. Sie befinden sich im Wettrennen um eine sich selbst verbessernde Superintelligenz und setzen dabei unser Leben aufs Spiel.“
Die US-Unternehmen Anthropic und OpenAI haben unterdessen zugestimmt, der EU-Behörde für Cybersicherheit (ENISA) Zugang zu deren KI-Modellen zu ermöglichen. Die ENISA-Fachleute mit Sitz in Athen sollen die Modelle Mythos 5 und GPT-6 Astra auf Sicherheitslücken testen. Das teilte ein Sprecher der EU-Kommission mit. Die Unternehmen hatten nach mehreren Vorfällen zusätzliche Sicherheitsvorkehrungen angekündigt.
Mit Material der Nachrichtenagentur
Categories
deutschland ticker

Hacker erpressen Berlin: Gestohlene Daten könnten heute veröffentlicht werden


In Kürze:

  • Hackergruppe Rhysida droht mit der Veröffentlichung von Daten aus dem Berliner Landesnetz.
  • Die behaupteten 5,7 Terabyte sind bislang nicht behördlich bestätigt; ein Datenabfluss ist jedoch nachgewiesen.
  • Betroffen sein könnten auch personenbezogene Daten von Bürgern, Unternehmen und Landesbeschäftigten.

 
Nach dem Cyberangriff auf das Datennetz der Berliner Verwaltung könnte der Fall an diesem Freitag eine neue Stufe erreichen. Die mutmaßlichen Täter drohen mit der Veröffentlichung gestohlener Daten. Darunter könnten nach Angaben der Berliner Senatskanzlei auch personenbezogene Informationen von Beschäftigten des Landes sowie Daten von Bürgern und Unternehmen sein.
Hinter dem Erpressungsversuch steht nach eigenen Angaben die Gruppe Rhysida. Sie hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung läuft am Freitag aus.
Die Senatskanzlei hält deshalb eine anschließende Veröffentlichung für möglich. Welche Informationen sich unter den entwendeten Daten befinden, wird noch untersucht. Nach jetzigem Kenntnisstand könnten auch personenbezogene Daten von Landesbeschäftigten sowie von Bürgern und Unternehmen betroffen sein. Das geht aus der Lageeinschätzung der Berliner Senatskanzlei vom 3. September hervor.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Inzwischen ist bekannt, wie die mutmaßlichen Täter mit den erbeuteten Daten vorgehen. Nach Angaben der Senatskanzlei werden sie seit Freitag vergangener Woche im Darknet versteigert. Das Mindestgebot beträgt 30 Bitcoin. Die Versteigerung endet am heutigen Freitag. Was anschließend geschieht, ist offen. Die Landesregierung hält es für möglich, dass die Daten verkauft oder veröffentlicht werden. Eine tatsächliche Veröffentlichung war in der jüngsten Mitteilung des Senats noch nicht bestätigt.
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Mit dem Ablauf der Versteigerung richtet sich der Blick nun darauf, ob Rhysida die angekündigte Veröffentlichung tatsächlich umsetzt. Sollte dies geschehen, dürfte sich auch genauer beurteilen lassen, welche Daten die Gruppe besitzt. Die von ihr genannte Größenordnung von 5,7 Terabyte bleibt bis zu einer Bestätigung durch die Ermittlungsbehörden eine Täterangabe.
Categories
deutschland ticker

Hacker erpressen Berlin: Kein Lösegeld – gestohlene Daten veröffentlicht

Nach einem Hackerangriff auf die Berliner Senatsverwaltung haben die mutmaßlichen Täter einem Medienbericht zufolge gestohlene Daten veröffentlicht. Wie der Rundfunk Berlin-Brandenburg (RBB) am Freitag berichtete, gab die Hackergruppe Rhysida dies auf ihrer Webseite im Darknet bekannt. Nach RBB-Informationen wurden rund 1,4 Millionen Daten in mehreren Paketen zugänglich gemacht.
Die Gruppe Rhysida hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung lief am Freitag aus.
Zuvor hatte die Gruppe von der Berliner Senatsverwaltung ein millionenschweres Lösegeld gefordert. Die Summe sollte bis Freitag gezahlt werden, was jedoch nicht geschah. In der vergangenen Woche hatte der Regierende Bürgermeister Kai Wegner (CDU) bestätigt, dass Berlin nach dem Datendiebstahl erpresst werde.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Categories
deutschland ticker

31. Juli: Migrationskrise in Spanien | Vorbereitung auf Strommangel | Entwaffnung der Hamas

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Migrationskrise in Spanien

Innerhalb weniger Tage sind rund 60.000 Migranten aus Marokko in die spanische Exklave Ceuta gelangt. Madrid entsandte Soldaten zur Grenzsicherung. Ceutas Präsident sprach von einem „humanitären und sozialen Notstand“ und forderte schnelle Unterstützung. Merz, von der Leyen und mehrere EU-Staaten fordern konsequente Maßnahmen gegen illegale Migration und schnellere Rückführungen.

Vorbereitung auf Strommangel

Um auf Strommangel reagieren zu können, hat die Bundesnetzagentur die „Sicherheitsplattform Strom“ eingerichtet. Mit diesem Kontrollkonzept sollen vor allem energieintensive Unternehmen im Ernstfall ihren Stromverbrauch – und damit ihre Produktion – drosseln. Um Verunsicherungen zu vermeiden, hat die Energiebehörde diesen Plan bisher nicht öffentlich kommuniziert.

Entwaffnung der Hamas

US-Präsident Donald Trump kündigte eine „historische Vereinbarung“ zur Entwaffnung der Hamas an. Der Plan sieht eine Waffenruhe, den schrittweisen Rückzug israelischer Truppen aus dem Gazastreifen und die Einrichtung einer internationalen Sicherheitsstruktur vor. Hamas-Vertreter bestätigten die Einigung. Israel äußerte sich zunächst nicht dazu.

Weitere KI-Hackangriffe

Nach dem Hackerangriff von einem OpenAI-KI-Modell meldet nun auch Anthropic einen ähnlichen Vorfall. Demnach habe das Modell „Claude“ bei Sicherheitstests unbefugten Zugriff auf Systeme von drei Unternehmen erlangt. Obwohl kein Internetzugang vorgesehen war, war die Verbindung wegen eines Missverständnisses mit dem Testpartner frei. Die KI-Modelle nutzten diese Möglichkeit.

Verbraucherschützer rügt Krankenkassen

Die Verbraucherzentrale hat die risikoreichen Finanzgeschäfte der gesetzlichen Krankenkassen scharf verurteilt. Laut Berichten sollen mindestens 17 Krankenkassen und Kassenärztliche Vereinigungen durch Investitionen in Immobilienfonds Millionenverluste erlitten haben. Verbraucherschützer fordern nun eine lückenlose Aufklärung sowie Konsequenzen.
 
Categories
deutschland ticker

BSI warnt nach OpenAI-Vorfall vor KI-gesteuerten Cyberangriffen


In Kürze:

  • BSI-Präsidentin Claudia Plattner bewertet den OpenAI-Vorfall als Warnsignal.
  • Sie rechnet mit einer Zunahme KI-gestützter Cyberangriffe.
  • Das BSI fordert überprüfbare Sicherheitsgrenzen für autonome KI-Systeme.
  • Gemeinsam mit der Bundesnetzagentur entsteht ein KI-Sicherheitsinstitut.

 
Der jüngste KI-Sicherheitsvorfall bei OpenAI ist aus Sicht der Präsidentin des Bundesamts für Sicherheit in der Informationstechnik (BSI), Claudia Plattner, ein Warnsignal. Sie mahnt zu einem bewussteren Vorgehen in der Cybersicherheit und rechnet damit, dass Angriffe mithilfe Künstlicher Intelligenz in den kommenden Monaten und Jahren zunehmen werden.
Deshalb müsse Deutschland stärker und gezielter in die Cyberabwehr investieren und verbindliche Sicherheitsstandards für autonome KI-Systeme entwickeln, so Plattner.

BSI betrachtet Vorfall um Hugging Face als Warnung

Wie am Mittwoch, 22. Juli, bekannt wurde, ist ein interner Test bei OpenAI außer Kontrolle geraten. Einem KI-Modell sei es dem Unternehmen zufolge gelungen, eine abgeschottete Testumgebung zu verlassen. Anschließend griff es eigenständig die Infrastruktur des KI-Unternehmens Hugging Face an.
OpenAI selbst sprach von einem „beispiellosen Cybervorfall“. Der Vorfall habe sich unter kontrollierten Testbedingungen ereignet. Das System nutzte offenbar eine bisher unbekannte Schwachstelle. Besorgnis erregte insbesondere, dass das KI-System eigenständig Entscheidungen traf und der Angriff nicht durch Menschen gesteuert wurde.
OpenAI und Hugging Face wollen den Vorfall nun gemeinsam aufarbeiten und untersuchen, wie es dazu kommen konnte. Cybersicherheitsexperten fordern insbesondere bei autonomen KI-Systemen Maßnahmen, um einen möglichen Kontrollverlust zu verhindern.

Warnung vor Angriffen auf kritische Infrastruktur

Auch BSI-Präsidentin Plattner mahnte, KI-Systeme dürften ihre vorgegebenen Grenzen nicht eigenmächtig überschreiten. Technische Schutzmechanismen müssten überprüfbar sein und sich nicht umgehen lassen. Sie warnte vor möglichen Angriffen auf die Stromversorgung oder andere Elemente der kritischen Infrastruktur. Gegenüber Reuters sagte sie: „Wir können keine KI haben, die dann sagt, ich guck mal, was ich alles tun muss, bloß um meinen Auftrag zu erfüllen, und dabei unter Umständen deutlich kriminelle Handlungen begeht und dann im Zweifelsfall eben halt auch riesigen Schaden anrichten kann.“
Die BSI-Präsidentin fordert eine internationale Debatte darüber, welche Freiheiten autonome KI-Systeme haben dürfen. Zudem müsse es klare Sicherheitsvorgaben für Hersteller und Betreiber geben. Dass sich die angegriffene Infrastruktur von Hugging Face ebenfalls mit KI verteidigte, in diesem Fall mit einem chinesischen Modell, zeige laut Plattner die Bedeutung verfügbarer Modelle und deren Einsatz: „Das heißt, hier zeigt das auch so ein bisschen die Asymmetrie. Es wird definitiv darum gehen, welche Modelle hat man zur Verfügung und wie sind die Modelle dann entsprechend auch im Einsatz.“

BSI will mit Bundesnetzagentur KI-Sicherheitsinstitut aufbauen

Die BSI-Chefin kündigte den Aufbau eines KI-Sicherheitsinstituts an. Ihre Behörde wird dies gemeinsam mit der Bundesnetzagentur im Auftrag der Bundesregierung in Angriff nehmen. Man befinde sich diesbezüglich „mitten in den Vorbereitungen“. Man wolle Unternehmen damit eine Möglichkeit bieten, bewährte Verfahren zu entwickeln.
Dafür seien „ganz enge Kooperationen auch mit Wirtschaft und Wissenschaft vorgesehen“. Dies wolle man verbreitern, um nationale Fähigkeiten aufzubauen, KI zum eigenen Schutz einzusetzen. Plattner fügte hinzu: „Denn eins ist sicher, die Angreifer werden es nutzen, um uns anzugreifen.“
(Mit Material der Nachrichtenagenturen)