Categories
ausland deutschland etplus ticker

Wie Hacker industrielle Kühlanlagen kapern können


In Kürze:

  • Hacker heizten Kühlanlagen auf bis zu 50 Grad hoch.
  • Fernzugriff auf Anlagen spart Personal und Kosten.
  • Zugänge für die Fernwartung bergen laut BSI Risiken: Über Jahre entstehen komplexe Strukturen, die nicht immer ausreichend kontrolliert werden.

 
Kühlschränke gehören eigentlich nicht zu den Geräten, die man unmittelbar mit Cyberkriminalität in Verbindung bringt. Doch sind es diese Geräte, genauer gesagt deren digitale Steuerungseinheiten, die seit einigen Tagen in verschiedenen Ländern Europas Ziel von Hackerangriffen sind.
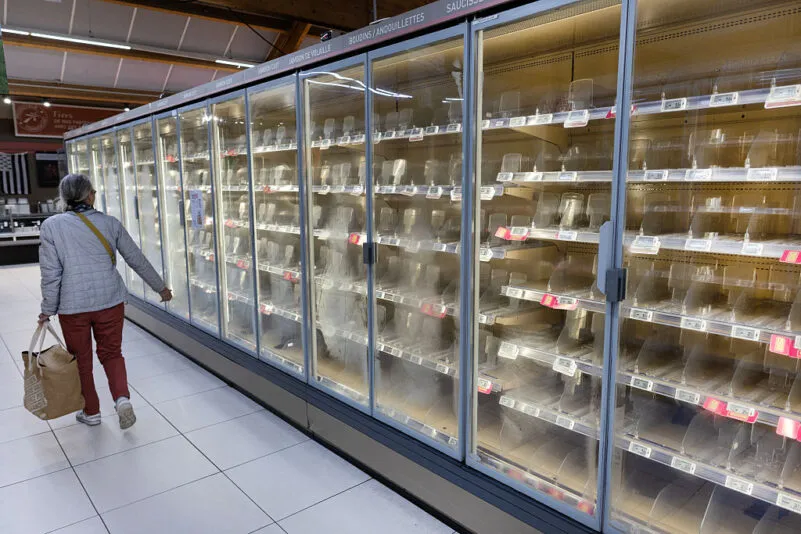
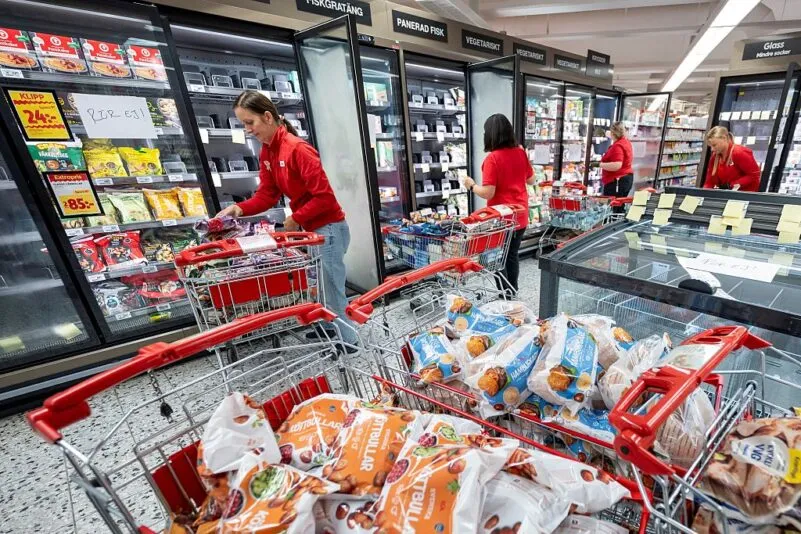
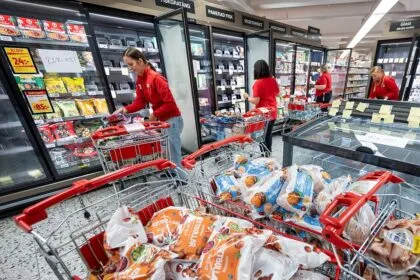
Die Angreifer manipulierten die Temperatursteuerungen von Kühl- und Gefrieranlagen in Supermärkten. Betroffen waren unter anderem Geschäfte in Belgien, Schweden, den Niederlanden, Irland, Luxemburg, Estland, Finnland, Italien und Portugal. Auch in Deutschland gab es mehrere Attacken. Betroffen war etwa der EDEKA Ernst in Reisbach im niederbayerischen Landkreis Dingolfing-Landau.

Vernetzung dient der zentralen Kontrolle

Auf dessen Facebook-Account schreiben die Betreiber: „Manchmal fragt man sich wirklich, in was für einer kranken Welt wir eigentlich leben!“ So seien die Kühlanlagen in dem Markt mittels eines Cyberangriffs auf bis zu 50 Grad hochgeheizt worden. „Die traurige Folge: Unmengen an Lebensmitteln mussten in die Tonne.“ Zwar habe man noch einiges an die Lebensmittelrettungsinitiative foodsharing abgeben können, doch ein Großteil der betroffenen Ware habe „leider entsorgt werden“ müssen.
Aber warum verbinden Unternehmen ihre Kühlanlagen überhaupt mit dem Internet? Hersteller wie Danfoss bieten dafür sogenannte IoT-Plattformen an. Diese erfassen Temperaturdaten, überwachen Kühlgeräte rund um die Uhr und melden technische Störungen automatisch. Auf diese Weise können Betreiber mehrere Filialen zentral kontrollieren.
Auch Wartungsfirmen erhalten bei Bedarf Fernzugriff, um Fehler zu analysieren oder Einstellungen anzupassen. Die Vernetzung soll den Verlust von Lebensmitteln verhindern, die Energieeffizienz verbessern und Wartungskosten senken. Auch Kühlhäuser, Medikamentenlager und medizinische Einrichtungen werden auf diese Weise kontinuierlich überwacht.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt solche Fernzugänge ebenfalls als übliches Instrument, mit dem Betreiber und externe Dienstleister industrielle Anlagen überwachen, konfigurieren und instand halten.

Unterschiedliche Hersteller erschweren Kontrolle

In ihrem sogenannten IT-Grundschutz-Kompendium führt die Behörde allerdings auch erhebliche Risiken solcher Fernwartungszugänge an. Demnach erschwerten unterschiedliche Hersteller, externe Dienstleister und lange Nutzungszeiten die Kontrolle. Bleiben Zugänge unzureichend dokumentiert oder haben Unbefugte Zugriff, können sie technische Abläufe direkt beeinflussen. Bei Kühlanlagen kann das dann – wie nun geschehen – die Temperaturregelung betreffen.
Das BSI empfiehlt deshalb mehrere Schutzmaßnahmen. So sollten Betreiber Steuerungssysteme vom direkten Internetzugriff abschirmen. Auch Fernwartungen dürften nur über abgesicherte Verbindungen möglich sein. Mehr-Faktor-Authentifizierungen müssten zum zusätzlichen Schutz verwendet werden. Das Amt hebt zudem hervor, dass Unternehmen Sicherheitsupdates regelmäßig einspielen und ihre Anlagen auf offene Zugänge überprüfen sollten.
Dass Hacker Kühlräume nun auf eher ungewöhnlich hohe Temperaturen bringen können, klingt erst einmal paradox. Schließlich sind diese Anlagen dazu da, Lebensmittel dauerhaft kalt zu halten.
Doch besitzen gewerbliche Kühlsysteme Funktionen, die gezielt Wärme erzeugen – etwa zum Abtauen. Denn an den Kühlflächen der Geräte, den sogenannten Verdampfern, bildet sich während des Betriebs Eis. Es schränkt den Luftstrom ein und verringert die Kühlleistung. Deshalb müssen Kühlanlagen die vereisten Flächen regelmäßig abtauen. Der Hersteller Danfoss beschreibt in seinen technischen Handbüchern dafür mehrere Verfahren. Neben dem elektrischen Abtauen kann dies mithilfe von Umluft und Heißgas geschehen.
Beim elektrischen Abtauen erzeugen Heizwiderstände die höheren Temperaturen. Sie erwärmen den Verdampfer und schmelzen das Eis. Gleichzeitig schaltet der Regler den Verdichter und das Kältemittel-Magnetventil ab. Bei der Heißgas-Abtauung nutzt die Anlage dagegen warmes Kältemittelgas aus dem Verdichter. Ventile leiten dieses Gas gezielt durch den Verdampfer. Dabei löst sich die Eisschicht.
Genau hier liegt eine mögliche Angriffsfläche. Denn wer unbefugt Zugriff auf diese Steuerung hat, kann Einstellungen manipulieren und – wie nun vielfach geschehen – die Kühlung unterbrechen und den Abtauvorgang auslösen.

Leichtes Spiel für Hacker

Das BSI beschreibt in seinem bereits erwähnten IT-Grundschutz-Kompendium die grundsätzliche Gefahr solcher Eingriffe. Demnach können Unbefugte über nicht ausreichend gesicherte Fernwartungszugänge direkt auf industrielle Steuerungskomponenten zugreifen und physische Abläufe beeinflussen.
Allerdings lässt sich nicht jeder Supermarktkühlschrank beliebig aufheizen. Die technischen Möglichkeiten hängen von der jeweiligen Konstruktion und der Steuerung ab. Herstellerunterlagen von Danfoss beschreiben Abtauheizungen als Komponenten, die gezielt den Verdampfer enteisen. Sie erwärmen damit zunächst die Kühlfläche und nicht automatisch den gesamten Lagerraum. Auch das Abtauen mit Heißgas folgt einem festgelegten Ablauf. Welche Temperaturen eine Anlage tatsächlich erreichen kann, hängt unter anderem von ihrer Heizleistung, den Steuerungseinstellungen und den vorhandenen Schutzfunktionen ab.
Eine bloße Unterbrechung des Kühlbetriebs erzeugt für sich genommen aber keine zusätzliche Wärme. Das Danfoss-Handbuch beschreibt beispielsweise eine Enteisung, bei der die Anlage lediglich den Kühlbetrieb unterbricht. Zum Enteisen wird die dadurch entstehende Wärme genutzt. Erst bei anderen Verfahren wie dem elektrischen Abtauen erzeugen Heizwiderstände zusätzliche Wärme.
Leichtes Spiel haben Hacker auch bei mangelhaften Zugangskontrollen. Manche Steuerungskomponenten verwenden ab Werk voreingestellte Zugangsdaten. Ändern Betreiber diese nicht, erleichtert das Unbefugten möglicherweise den Zugriff. Das BSI warnt außerdem vor unverschlüsselten Wartungsschnittstellen und veralteten Systemen, die bekannte Sicherheitslücken aufweisen.
Angreifer können auch über einen bereits gehackten Computer oder das Netzwerk eines Dienstleisters in Richtung der technischen Anlagen gelangen. Wenn eine Trennung zwischen Büro-IT und Betriebstechnik fehlt, kann sich ein Angriff ausweiten. Daher gehört diese Trennung laut BSI zu den zentralen Sicherheitsmaßnahmen.

Ältere Anlagen sind oft anfälliger

Die Deutsche Gesetzliche Unfallversicherung (DGUV) weist ebenfalls darauf hin, dass Fernwartungsverbindungen von Industriesteuerungen ein Einfallstor für Cyberangriffe darstellen können. Betreiber müssten daher Zugriffe kontrollieren, Berechtigungen begrenzen sowie technische Steuerungen konsequent vom übrigen Netzwerk abschotten, heißt es in einer Broschüre.
Die Gründe für einen oft nicht ausreichenden Schutz liegen in der Mischung aus Kosten, technischen Altlasten und organisatorischen Problemen. Die DGUV beschreibt ein wirtschaftliches Motiv. So setzten Unternehmen Fernwartung ein, weil sie damit Technikereinsätze vor Ort und Ausfallzeiten reduzieren können. Kleinere Betriebe hingegen stünden vor größeren Herausforderungen, weil sie nicht über die nötigen IT-Fachabteilungen verfügten.
Das BSI führt ein weiteres Problem an. Weil industrielle Steuerungsanlagen häufig aus Bauteilen verschiedener Hersteller bestünden, müssten Betreiber eine ganze Reihe unterschiedlicher Fernwartungszugänge verwalten. Manche Hersteller integrierten wiederum eigene Zugänge in ihre Anlagen. Über Jahre wüchsen so komplexe Strukturen, bei denen Unternehmen nicht immer sämtliche Schnittstellen ausreichend kontrollierten.
Hinzu kommt die lange Nutzungsdauer industrieller Technik und ihrer Fernwartung. Dabei können ältere Anlagen mit moderneren Netzwerken oft nicht mehr Schritt halten. Für die Betreiber bedeutet das, dass sie die Sicherheit einer gewachsenen Infrastruktur gewährleisten müssen, deren Zugänge und Zuständigkeiten sie nicht immer vollständig überblicken.
Categories
etplus gesellschaft ticker

Wie sich Privatpersonen vor Hackerangriffen schützen können


In Kürze:

  • Hackerangriffe können jeden treffen.
  • Geplünderte Konten, Identitätsdiebstahl und Betrug – viele Straftaten sind online möglich.
  • Die Polizei gibt Ratschläge, wie man Übergriffe erschweren oder verhindern kann.

 
Der bislang größte Krypto-Diebstahl weltweit, bei dem der oder die Angreifer rund 6,3 Milliarden US-Dollar (rund 5,6 Milliarden Euro) erbeuteten, Angriffe auf Unternehmen und jüngst mutmaßlich auch auf die Mobiltelefone von Bundestagsabgeordneten und Regierungsmitgliedern: All dies ereignete sich innerhalb der vergangenen Tage. Es sind nur einige der Vorfälle, die die Website „Security Incidents“ aus aller Welt aufführt.
Doch nicht nur Unternehmen, Kliniken oder Behörden sind betroffen. Auch jeder Internetnutzer kann Opfer eines Hackerangriffs werden. Was lässt sich tun, um Datendiebstahl möglichst zu verhindern oder zumindest zu erschweren? Und an wen können sich Betroffene wenden, wenn sie Ziel einer Attacke geworden sind? Epoch Times hat im Folgenden eine Reihe von Ratschlägen und Anlaufstellen zusammengestellt.

Starkes Passwort

Um das Risiko eines Hackerangriffs zu reduzieren, gibt es verschiedene Möglichkeiten. So rät die Polizei, für jedes Konto ein eigenes, möglichst starkes Passwort zu verwenden. Wer sich die vielen unterschiedlichen Zugangsdaten nicht merken kann, dem empfiehlt die Polizei, einen Passwortmanager zu nutzen, der sichere Passwörter erstellt, speichert und verschlüsselt.
Eine Zwei-Faktor-Authentifizierung zu aktivieren trägt ebenfalls zu einem besseren Schutz bei. Dabei wird neben dem Passwort eine weitere Bestätigung verlangt, beispielsweise über eine Authentifizierungs-App. Das erschwert es Kriminellen erheblich, ein Konto zu übernehmen – selbst wenn sie das Passwort bereits kennen.
Ebenso wichtig ist es, Betriebssysteme, Apps und Programme regelmäßig zu aktualisieren, rät die Verbraucherzentrale. Sicherheitsupdates schließen häufig bekannte Schwachstellen, die Hacker gezielt ausnutzen könnten, erläutert das Bundesamt für Sicherheit in der Informationstechnik (BSI) in einer Broschüre. Die Behörde weist in dem Zusammenhang darauf hin, dass versäumte Aktualisierungen zu den häufigsten Gründen für erfolgreiche Cyberattacken auf Unternehmen gehören.

Daten regelmäßig sichern

Auch das regelmäßige Sichern von Daten gehört zur digitalen Vorsorge. Geht ein Gerät verloren oder werden Dateien durch Schadsoftware verschlüsselt, lassen sie sich etwa aus einem Backup wiederherstellen.
Vorsicht ist außerdem bei E-Mails, SMS und Nachrichten in sozialen Netzwerken geboten. Nutzer sollten unbekannte Absender genau überprüfen. Dies insbesondere dann, wenn sie dazu auffordern, auf einen Link zu klicken, persönliche Daten preiszugeben oder einen Anhang zu öffnen.
Selbst Nachrichten, die scheinbar von der eigenen Bank, einem Paketdienst oder einem bekannten Unternehmen stammen, können gefälscht sein. Erscheint der Absender zweifelhaft, sollte man die Internetseite des Anbieters direkt über die bekannte Adresse aufrufen und nicht den mitgeschickten Link verwenden.
Passwörter, PINs und TANs sollten grundsätzlich nicht per E-Mail, Messenger oder Telefon weitergegeben werden. Seriöse Banken und Dienstleister verlangen vertrauliche Informationen nie auf diesem Weg.
Wer unterwegs im Internet surfen möchte, sollte ebenfalls vorsichtig sein. Öffentliche WLAN-Netzwerke in Hotels, Flughäfen oder Cafés und Restaurants sind zwar praktisch, können aber Sicherheitsrisiken bergen, betont die Polizei.

Mehr Schutz mit einem VPN

Nutzer sollten demnach möglichst auf sensible Vorgänge wie Online-Banking oder die Eingabe vertraulicher Daten verzichten und stattdessen möglichst das eigene Mobilfunknetz verwenden. Wer dennoch ein öffentliches Netzwerk nutzen muss, sollte auf eine vertrauenswürdige Verschlüsselung achten.
Dazu bietet sich etwa ein virtuelles privates Netzwerk (VPN) an. Dabei handelt es sich um eine Technik, mit der sich eine geschützte Verbindung zum Internet herstellen lässt. WLAN und Bluetooth sollten außerdem ausgeschaltet sein, wenn sie nicht benötigt werden. Auf diese Weise lassen sich unnötige Verbindungsmöglichkeiten vermeiden.
Schließlich sollten Nutzer auch den Umgang mit persönlichen Informationen in sozialen Netzwerken überdenken. Adresse, Geburtsdatum, Telefonnummer oder Urlaubspläne müssen nicht für jeden öffentlich sichtbar sein, mahnt die Polizei.
Je mehr persönliche Informationen Kriminelle sammeln können, desto leichter fällt es ihnen, andere Menschen zu betrügen oder fremde Identitäten zu missbrauchen. Zurückhaltung beim Umgang mit den eigenen Daten sei deshalb ein wichtiger Aspekt, wenn es um den persönlichen Schutz im Internet geht, heißt es weiter.

Hinweise auf Hackerangriffe

Wer trotz vieler Vorsichtsmaßnahmen dennoch Opfer eines Hackerangriffs wird, für den gibt es – je nach angerichtetem Schaden – verschiedene Möglichkeiten der Hilfe. Zunächst jedoch einige Hinweise, an denen man erkennt, dass eigene Konten gekapert wurden. So sollten Nutzer auf ungewöhnliche Anmeldebenachrichtigungen achten, etwa wenn ein fremdes Gerät auf ein Konto zugreift.
Auch Hinweise auf geänderte Passwörter oder hinterlegte E-Mail-Adressen sollte man ernst nehmen, rät die Verbraucherzentrale. Kann man sich plötzlich nicht mehr anmelden oder entdeckt man Änderungen etwa bei den persönlichen Angaben, besteht ebenfalls Handlungsbedarf.
Ebenfalls Anzeichen für Eindringlinge können Aktionen sein, die man selbst nicht ausgelöst hat. Dazu gehören bereits gelesene E-Mails, unbekannte Nachrichten im Postausgang oder unerklärliche Kontaktanfragen. Misstrauisch sollte man auch sein bei unerklärlichen Bestellbestätigungen sowie Mahnungen und Inkassoforderungen zu unbekannten Käufen.

Anlaufstellen für den Ernstfall

Wer Opfer von Hackerangriffen geworden ist, für den gibt es verschiedene Möglichkeiten der Hilfe.
Polizei: Bei Betrug, Identitätsdiebstahl, Erpressung oder einem gehackten Konto sollten Betroffene Strafanzeige erstatten. Das ist in allen Bundesländern auch über die Onlinewachen der Polizei möglich. Diese benötigt möglichst genaue Angaben und Belege zu dem Vorfall.
Bundesamt für Sicherheit in der Informationstechnik (BSI): Das BSI ist die zentrale staatliche Stelle für IT-Sicherheit in Deutschland. Die Behörde informiert über aktuelle Bedrohungen, gibt Sicherheitsempfehlungen und unterstützt Menschen bei der Einschätzung von Sicherheitsvorfällen. Über das Service-Center ist eine kostenlose telefonische Beratung unter 0800 274 1000 möglich. Die Leitungen sind von Montag bis Freitag jeweils von 8 bis 18 Uhr besetzt.
Verbraucherzentrale: Die Verbraucherzentralen bieten Informationen und Beratung zu Phishing, Online-Betrug, Identitätsdiebstahl und Problemen mit digitalen Verträgen. So beraten Mitarbeiter auch bei betrügerischen Zahlungsaufforderungen oder Problemen mit Verkaufsplattformen.
Anbieter und Banken: Bei einem gehackten Konto sollte man schnellstmöglich den jeweiligen Plattformbetreiber kontaktieren. Bei finanziellen Schäden ist die Bank der Ansprechpartner. Je schneller der Vorfall gemeldet wird, desto größer sind die Chancen, weitere Schäden zu vermeiden.
WEISSER RING: Ein Hackerangriff kann für Betroffene nicht nur finanzielle Folgen haben, sondern auch psychisch belastend sein. Opfer von Online-Erpressung, Identitätsdiebstahl oder Betrug können sich daher an die Hilfsorganisation wenden. Die bundesweite telefonische Opferhilfe ist unter der Rufnummer 116 006 erreichbar.
Categories
gesellschaft ticker

Kühlanlagen auf 50 Grad: Deutsche Supermärkte melden mutmaßliche Cyberangriffe


In Kürze:

  • Nach einer mutmaßlichen Manipulation der Kühlanlagen musste ein EDEKA-Markt in Reisbach große Mengen Fleisch, Wurst, Milchprodukte und Tiefkühlkost entsorgen.
  • Die Polizei ermittelt. Einen technischen Nachweis für einen Cyberangriff gibt es bislang nicht.
  • In mehreren europäischen Ländern bestätigten Händler Cybervorfälle an Kühlanlagen.

 
Nach einer Reihe mutmaßlicher Cyberangriffe auf Lebensmittelmärkte in mehreren europäischen Ländern werden nun auch aus Deutschland entsprechende Vorfälle gemeldet. Neben mehreren Märkten in Nordrhein-Westfalen ist auch ein EDEKA-Markt im niederbayerischen Reisbach betroffen. Ob dort tatsächlich ein Hackerangriff vorliegt, ist allerdings noch Gegenstand polizeilicher Ermittlungen.
Wie der Markt selbst bestätigte, musste am Montag, 2. November, bei EDEKA Ernst in Reisbach, Landkreis Dingolfing-Landau, eine große Menge an Lebensmitteln entsorgt werden.
Helfer von foodsharing holten noch genießbare Lebensmittel ab. Der überwiegende Teil der Ware war jedoch nicht mehr zu retten, vor allem Fleisch, Wurst, Tiefkühlkost und Milchprodukte. Die Kühlregale sollen am Dienstag wieder befüllt werden.

Im betroffenen Markt hält man einen Cyberangriff für wahrscheinlich

Nach bisherigen Erkenntnissen stellten Unbekannte in der Nacht auf Montag die Kühlanlagen bei einem mutmaßlichen Hackerangriff auf „50 Grad Heizen“ um. Über weitere Fälle in der Region sei nichts bekannt. Die Polizei bestätigte den Vorfall und nahm die Ermittlungen auf. Einen technischen Nachweis für einen Cyberangriff gebe es nach Angaben der Polizei bislang jedoch nicht, berichtet die „Passauer Neue Presse“.
Die Manipulation habe das gesamte Kühlsystem betroffen – von Kühlschränken über Truhen bis hin zu Frischetheken. Auf Facebook bestätigte die Marktleitung, dass die Kühlanlagen zum Zeitpunkt des Vorfalls mit dem Internet verbunden waren. Dies sei bei modernen gewerblichen Kühlanlagen üblich und diene der Verhinderung von Lebensmittelverschwendung.

An dieser Stelle wird ein Beitrag von Facebook angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um den Beitrag anzuzeigen.

Die Vernetzung soll eine Rund-um-die-Uhr-Überwachung der Lebensmittelbestände ermöglichen. Dies sei vor allem zu den Schließzeiten nachts oder an Sonn- und Feiertagen von Bedeutung. Das System löse automatische Alarmmeldungen und telefonische Benachrichtigungen aus. Auf diese Weise seien die Betreiber in der Lage, rechtzeitig auf Stromausfälle, Kältemittelverluste und technische Störungen zu reagieren.

Bei externem Zugriff sollen auch Warnfunktionen ausgehebelt worden sein

Die Fernüberwachung habe den Marktbetreibern eigenen Angaben zufolge in der Vergangenheit bereits mehrfach ermöglicht, Defekte frühzeitig zu erkennen und die Ware zu retten. Allerdings ging es dabei nicht um Fälle absichtlicher Schädigung von außen.
Bei dem mutmaßlichen Angriff vom Montag seien auch die Warnfunktionen innerhalb des Systems ausgehebelt worden. Mittlerweile habe man die betroffenen Anlagen vom Internet getrennt und werde dies so beibehalten, bis sämtliche sicherheitstechnischen Fragen geklärt seien.
Ähnliche Vorfälle hatte es bereits zuvor in mehreren europäischen Ländern gegeben. Mitte Oktober waren in Frankreich mehrere Hundert Supermärkte betroffen, die Pariser Staatsanwaltschaft leitete Ermittlungen ein.
Am 2. November meldeten auch Händler in Belgien, Schweden, den Niederlanden, Estland, Luxemburg, Finnland und Irland Störungen ihrer Kühlanlagen. Mehrere Unternehmen bestätigten einen Cybervorfall. Verantwortliche haben die Ermittler bislang nicht identifiziert. Ob die Vorfälle zusammenhängen, ist nicht belegt.

Mögliche Fälle auch in Nordrhein-Westfalen – BSI warnt vor Risikofaktoren

Auch in Nordrhein-Westfalen gibt es nach Berichten des WDR mögliche Cyberangriffe auf Lebensmittelmärkte. Betroffen war unter anderem ein CAP-Markt in Wuppertal. Auch Märkte in Wetter-Volmarstein und Raesfeld meldeten Probleme mit ihren Kühlanlagen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist grundsätzlich auf Risiken durch unzureichend geschützte Fernwartungszugänge und vernetzte Steuerungssysteme hin. Zu den möglichen Schwachstellen zählen unsichere Zugänge, veraltete Software und fehlende Sicherheitsupdates. Auch externe Dienstleister können ein Einfallstor für Angreifer darstellen. Das BSI empfiehlt deshalb unter anderem eine sichere Authentifizierung, Zugriffsbeschränkungen und eine konsequente Absicherung der Fernwartung.
Bereits nach den Angriffen in Frankreich hatte BSI-Präsidentin Claudia Plattner gewarnt, ein solcher Angriff hätte jedes Land treffen können und könne jederzeit Nachahmer finden.
Categories
gesellschaft ticker

Sicherheitslücke legt zahlreiche Websites lahm

Nach der Warnung vor einer schwerwiegenden Sicherheitslücke in der Programmiersprache PHP sind etliche Webseiten weltweit zur Sicherheit zunächst vom Netz genommen worden. Auch am Donnerstag dürfte die Sicherheitslücke die Betreiber etlicher Onlineangebote weiter beschäftigen.
Der Vorsitzende des Parlamentarischen Kontrollgremiums für die Geheimdienste, Marc Henrichmann (CDU), warnte im „Handelsblatt“ vor einem „Wendepunkt“: Künstliche Intelligenz (KI) mache aus Schwachstellen, die bisher unbekannt waren, in kurzer Zeit „echte Einfallstore“.
Der US-Geheimdienst National Security Agency (NSA) und das Bundesamt für Sicherheit in der Informationstechnik (BSI) in Bonn hatten wegen der Gefahr von Cyberangriffen zur „umgehenden“ Installation eines Sicherheitsupdates geraten. BSI-Vizepräsident Thomas Caspers warnte auch Nutzer vor kompromittierten Websites.

Hacker könnten Server übernehmen

Die Sicherheitslücke könne es Hackern ermöglichen, sich „direkten Zugriff“ auf Datensysteme oder Server-Datenbanken zu verschaffen, warnte die NSA. „Kritische Schwachstellen innerhalb der Programmiersprache PHP bedrohen aktuell weltweit Webanwendungen“, erklärte das BSI.
Das Sicherheitsupdate wurde am Mittwoch zur Verfügung gestellt. Gelinge es nicht, dieses schnell zu installieren, sollten die Internetseiten vorsorglich abgeschaltet werden, rieten NSA und BSI. Sonst könnten Cyberangreifer Server ohne ein Passwort übernehmen.
PHP ist eine beim Erstellen von Websites und Webanwendungen weltweit verbreitete Programmiersprache. Laut BSI sind vermutlich alle Versionen bis mindestens PHP 5 betroffen. „Wenn Sie PHP einsetzen, ist es zwingend erforderlich, dass Sie jetzt ein Update vornehmen“, erklärte die PHP-Stiftung in einem Blogbeitrag.
„Das ist eine der ernstesten Sicherheitslücken der vergangenen Jahre“, sagte der CDU-Politiker Henrichmann. Die Schwachstelle betreffe einen Großteil der Websites weltweit und sei damit „ein Problem für die gesamte digitale Infrastruktur“.
Der Fall zeige auch, wie verwundbar staatliche Einrichtungen seien, wenn zentrale Software über Jahre unentdeckte Fehler enthalte. Solche Sicherheitslücken würden gezielt von Kriminellen und staatlichen Akteuren ausgenutzt.
Betroffen sind nur Websites, die PHP auf eigenen Servern betreiben. Viele große Plattformen basieren auf anderen Programmiersprachen oder verfügen über Betreiber, die das Sicherheitsupdate zügig einspielen konnten, sodass sie weiterhin online bleiben konnten.
Der Digitalverband Bitkom riet Unternehmen, zu prüfen, wo „PHP in ihrer IT überall steckt, auch in älteren Versionen, die keine Updates mehr erhalten“.  „Viele wissen nicht genau, welche Komponenten in ihrer Software enthalten sind“, sagte der Leiter Sicherheit des Verbands, Felix Kuhlenkamp. „Ein solcher Überblick ist aber die Voraussetzung, um in solchen Lagen schnell reagieren zu können.“

Behörden zahlreicher Länder ebenfalls betroffen

In Deutschland nahmen am Mittwoch Landes- und Polizeibehörden sowie mehrere Städte ihre Angebote vorsorglich aus dem Netz, um Updates aufzuspielen. In Nordrhein-Westfalen wurden laut dem Landesamt für Zentrale Polizeiliche Dienste „einige Online-Dienste der Polizei NRW als Vorsichtsmaßnahme vorübergehend abgeschaltet“.
Die Berliner Polizei meldete Ausfälle der „Internetwache“, über die Anzeigen gestellt werden können, und verwies auf die Notfallnummer 110. Auch am Donnerstagmorgen war die „Internetwache“ nicht verfügbar.
In Frankreich waren die Internetauftritte mehrerer Behörden, unter ihnen die Pariser Polizei, nicht mehr erreichbar. In Belgien war unter anderem die Website des Außenministeriums offline.
In den Niederlanden waren der digitale Identitätsdienst DigiD, die Parlamentswebsite und der Internetauftritt des nationalen Cybersicherheitszentrums betroffen.
Nach Angaben der Wikimedia-Stiftung war auch das von ihr betriebene Online-Lexikon Wikipedia betroffen, die Nutzer sollten daher mit Ausfällen rechnen. Auch beliebte Apps wie etwa ein Pokémon-Schlaftracker waren zeitweise nicht nutzbar.
Die Schwachstellen waren im August von der Sicherheitsfirma Calif und dem ChatGPT-Entwickler OpenAI gemeldet worden, die sie unabhängig voneinander am selben Tag entdeckt hatten. Wiz meldete später weitere Möglichkeiten, sie auszunutzen.
Nach Einschätzung von Wiz basieren etwa 70 Prozent der weltweiten Websites auf PHP. Das Unternehmen bezeichnete die Sicherheitslücken als „eine der schwerwiegendsten Schwachstellen, die jemals in PHP – und womöglich in der gesamten Softwaregeschichte – entdeckt wurden.“
Die Schwachstellen wurden den PHP-Entwicklern zunächst vertraulich gemeldet und blieben unter Verschluss, während an einer Lösung gearbeitet wurde. Details wurden am Dienstag – einen Tag vor der geplanten Veröffentlichung des Updates – online geleakt. Dies führte zur vorsorglichen Abschaltung vieler Websites.

BSI warnt vor weiteren Angriffen

Laut BSI-Vizepräsidenten Thomas Caspers konnte bis Mittwochabend noch nicht beobachtet werden, „dass eine große Schadwirkung eingetreten ist“. „Allerdings, wer heute noch nicht seine Webanwendungen patcht und eben die neueste Version aufspielt, läuft wirklich Gefahr, jetzt sehr kurzfristig dann doch betroffen zu sein“, sagte Caspers in den ARD-„Tagesthemen“ mit Blick auf die Aktualisierung der Sicherheitsupdates.
Es sei davon auszugehen, dass nicht alle Betreiber die Updates installierten. „Dann werden wir auch die ersten Schäden sehen.“
Nutzer sind laut Caspers zunächst jedoch nicht betroffen. Allerdings sollten Verbraucher darauf achten „und auch damit rechnen“, dass in den nächsten Tagen über möglicherweise kompromittierte Webseiten versucht werden könnte, „Schadgut auch auf ihren Systemen“ zu installieren. (afp/red)
Categories
deutschland ticker

Hacker erpressen Berlin: Gestohlene Daten könnten heute veröffentlicht werden


In Kürze:

  • Hackergruppe Rhysida droht mit der Veröffentlichung von Daten aus dem Berliner Landesnetz.
  • Die behaupteten 5,7 Terabyte sind bislang nicht behördlich bestätigt; ein Datenabfluss ist jedoch nachgewiesen.
  • Betroffen sein könnten auch personenbezogene Daten von Bürgern, Unternehmen und Landesbeschäftigten.

 
Nach dem Cyberangriff auf das Datennetz der Berliner Verwaltung könnte der Fall an diesem Freitag eine neue Stufe erreichen. Die mutmaßlichen Täter drohen mit der Veröffentlichung gestohlener Daten. Darunter könnten nach Angaben der Berliner Senatskanzlei auch personenbezogene Informationen von Beschäftigten des Landes sowie Daten von Bürgern und Unternehmen sein.
Hinter dem Erpressungsversuch steht nach eigenen Angaben die Gruppe Rhysida. Sie hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung läuft am Freitag aus.
Die Senatskanzlei hält deshalb eine anschließende Veröffentlichung für möglich. Welche Informationen sich unter den entwendeten Daten befinden, wird noch untersucht. Nach jetzigem Kenntnisstand könnten auch personenbezogene Daten von Landesbeschäftigten sowie von Bürgern und Unternehmen betroffen sein. Das geht aus der Lageeinschätzung der Berliner Senatskanzlei vom 3. September hervor.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Inzwischen ist bekannt, wie die mutmaßlichen Täter mit den erbeuteten Daten vorgehen. Nach Angaben der Senatskanzlei werden sie seit Freitag vergangener Woche im Darknet versteigert. Das Mindestgebot beträgt 30 Bitcoin. Die Versteigerung endet am heutigen Freitag. Was anschließend geschieht, ist offen. Die Landesregierung hält es für möglich, dass die Daten verkauft oder veröffentlicht werden. Eine tatsächliche Veröffentlichung war in der jüngsten Mitteilung des Senats noch nicht bestätigt.
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Mit dem Ablauf der Versteigerung richtet sich der Blick nun darauf, ob Rhysida die angekündigte Veröffentlichung tatsächlich umsetzt. Sollte dies geschehen, dürfte sich auch genauer beurteilen lassen, welche Daten die Gruppe besitzt. Die von ihr genannte Größenordnung von 5,7 Terabyte bleibt bis zu einer Bestätigung durch die Ermittlungsbehörden eine Täterangabe.
Categories
deutschland ticker

Hacker erpressen Berlin: Kein Lösegeld – gestohlene Daten veröffentlicht

Nach einem Hackerangriff auf die Berliner Senatsverwaltung haben die mutmaßlichen Täter einem Medienbericht zufolge gestohlene Daten veröffentlicht. Wie der Rundfunk Berlin-Brandenburg (RBB) am Freitag berichtete, gab die Hackergruppe Rhysida dies auf ihrer Webseite im Darknet bekannt. Nach RBB-Informationen wurden rund 1,4 Millionen Daten in mehreren Paketen zugänglich gemacht.
Die Gruppe Rhysida hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung lief am Freitag aus.
Zuvor hatte die Gruppe von der Berliner Senatsverwaltung ein millionenschweres Lösegeld gefordert. Die Summe sollte bis Freitag gezahlt werden, was jedoch nicht geschah. In der vergangenen Woche hatte der Regierende Bürgermeister Kai Wegner (CDU) bestätigt, dass Berlin nach dem Datendiebstahl erpresst werde.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Categories
deutschland ticker

BSI warnt nach OpenAI-Vorfall vor KI-gesteuerten Cyberangriffen


In Kürze:

  • BSI-Präsidentin Claudia Plattner bewertet den OpenAI-Vorfall als Warnsignal.
  • Sie rechnet mit einer Zunahme KI-gestützter Cyberangriffe.
  • Das BSI fordert überprüfbare Sicherheitsgrenzen für autonome KI-Systeme.
  • Gemeinsam mit der Bundesnetzagentur entsteht ein KI-Sicherheitsinstitut.

 
Der jüngste KI-Sicherheitsvorfall bei OpenAI ist aus Sicht der Präsidentin des Bundesamts für Sicherheit in der Informationstechnik (BSI), Claudia Plattner, ein Warnsignal. Sie mahnt zu einem bewussteren Vorgehen in der Cybersicherheit und rechnet damit, dass Angriffe mithilfe Künstlicher Intelligenz in den kommenden Monaten und Jahren zunehmen werden.
Deshalb müsse Deutschland stärker und gezielter in die Cyberabwehr investieren und verbindliche Sicherheitsstandards für autonome KI-Systeme entwickeln, so Plattner.

BSI betrachtet Vorfall um Hugging Face als Warnung

Wie am Mittwoch, 22. Juli, bekannt wurde, ist ein interner Test bei OpenAI außer Kontrolle geraten. Einem KI-Modell sei es dem Unternehmen zufolge gelungen, eine abgeschottete Testumgebung zu verlassen. Anschließend griff es eigenständig die Infrastruktur des KI-Unternehmens Hugging Face an.
OpenAI selbst sprach von einem „beispiellosen Cybervorfall“. Der Vorfall habe sich unter kontrollierten Testbedingungen ereignet. Das System nutzte offenbar eine bisher unbekannte Schwachstelle. Besorgnis erregte insbesondere, dass das KI-System eigenständig Entscheidungen traf und der Angriff nicht durch Menschen gesteuert wurde.
OpenAI und Hugging Face wollen den Vorfall nun gemeinsam aufarbeiten und untersuchen, wie es dazu kommen konnte. Cybersicherheitsexperten fordern insbesondere bei autonomen KI-Systemen Maßnahmen, um einen möglichen Kontrollverlust zu verhindern.

Warnung vor Angriffen auf kritische Infrastruktur

Auch BSI-Präsidentin Plattner mahnte, KI-Systeme dürften ihre vorgegebenen Grenzen nicht eigenmächtig überschreiten. Technische Schutzmechanismen müssten überprüfbar sein und sich nicht umgehen lassen. Sie warnte vor möglichen Angriffen auf die Stromversorgung oder andere Elemente der kritischen Infrastruktur. Gegenüber Reuters sagte sie: „Wir können keine KI haben, die dann sagt, ich guck mal, was ich alles tun muss, bloß um meinen Auftrag zu erfüllen, und dabei unter Umständen deutlich kriminelle Handlungen begeht und dann im Zweifelsfall eben halt auch riesigen Schaden anrichten kann.“
Die BSI-Präsidentin fordert eine internationale Debatte darüber, welche Freiheiten autonome KI-Systeme haben dürfen. Zudem müsse es klare Sicherheitsvorgaben für Hersteller und Betreiber geben. Dass sich die angegriffene Infrastruktur von Hugging Face ebenfalls mit KI verteidigte, in diesem Fall mit einem chinesischen Modell, zeige laut Plattner die Bedeutung verfügbarer Modelle und deren Einsatz: „Das heißt, hier zeigt das auch so ein bisschen die Asymmetrie. Es wird definitiv darum gehen, welche Modelle hat man zur Verfügung und wie sind die Modelle dann entsprechend auch im Einsatz.“

BSI will mit Bundesnetzagentur KI-Sicherheitsinstitut aufbauen

Die BSI-Chefin kündigte den Aufbau eines KI-Sicherheitsinstituts an. Ihre Behörde wird dies gemeinsam mit der Bundesnetzagentur im Auftrag der Bundesregierung in Angriff nehmen. Man befinde sich diesbezüglich „mitten in den Vorbereitungen“. Man wolle Unternehmen damit eine Möglichkeit bieten, bewährte Verfahren zu entwickeln.
Dafür seien „ganz enge Kooperationen auch mit Wirtschaft und Wissenschaft vorgesehen“. Dies wolle man verbreitern, um nationale Fähigkeiten aufzubauen, KI zum eigenen Schutz einzusetzen. Plattner fügte hinzu: „Denn eins ist sicher, die Angreifer werden es nutzen, um uns anzugreifen.“
(Mit Material der Nachrichtenagenturen)
Categories
deutschland

Münchner Gericht bestätigt Urteil gegen ZDF im Fall Schönbohm


In Kürze:

  • Das Oberlandesgericht München hat das Urteil gegen das ZDF im Fall Arne Schönbohm weitgehend bestätigt.
  • Vier Aussagen aus einer Ausgabe des „ZDF Magazin Royale“ dürfen nicht weiter verbreitet werden.
  • Das Gericht sah das Erwecken des Eindrucks bewusster Russland-Kontakte Schönbohms als unwahre Tatsachenbehauptung an.

 
Im Zivilverfahren des früheren Präsidenten des Bundesamtes für Sicherheit in der Informationstechnik (BSI), Arne Schönbohm, gegen das ZDF hat das Oberlandesgericht München die Entscheidung der ersten Instanz bestätigt. Wie das Gericht am Dienstag, 16. Juni, mitteilte, hat der für Pressesachen zuständige 18. Zivilsenat auch im Berufungsverfahren gegen den Sender entschieden. Eine Revision hat das OLG nicht zugelassen.
Der Senat hat im Wesentlichen das am 19. Dezember 2024 ergangene Urteil des Landgerichts München I bestätigt. Dieses untersagte dem Sender die Verbreitung von vier Aussagen, wie sie im „ZDF Magazin Royale“ vom Moderator Jan Böhmerman am 7. Oktober 2022 und an anderer Stelle getätigt wurden.

Böhmermann konstruierte Kontaktschuldkette gegen Schönbohm

Eine fünfte Aussage muss Schönbohm hinnehmen, weil es sich um eine „satirisch zugespitzte Meinungsäußerung“ gehandelt habe. Die beantragte Geldentschädigung in Höhe von 100.000 Euro versagte das Gericht dem Beamten, weil er diese zu einem früheren Zeitpunkt auf anderem Wege hätte verfolgen können.
Im Kern ging es darum, wie das Publikum die Äußerungen Böhmermanns im Rahmen der Sendung verstehen konnte. Dieser hatte Schönbohm als „Cyber-Clown“ bezeichnet und eine Kontaktschuldkette zum russischen Geheimdienst konstruiert. Als Anknüpfungstatbestand hatte er dabei den Umstand herangezogen, dass Schönbohm bis 2016 den Cyber-Sicherheitsrat Deutschland e. V. geleitet hatte.
Diesem gehörte zeitweise ein Berliner Cybersecurity-Unternehmen an, das zuvor einen anderen Namen getragen hatte. Ein Mutterunternehmen des besagten Unternehmens wiederum soll ein früherer Mitarbeiter des FSB gegründet haben. Aus Sicht Böhmermanns und des ZDF reichte dies aus, um „Russland-Kontakte“ des damaligen BSI-Chefs daraus zu schlussfolgern.

Sender zog sich auf „Spiel mit Uneindeutigkeiten“ zurück

Das ZDF erklärte dazu, die Darstellung sei keineswegs so zu verstehen gewesen, dass man Schönbohm bewusste Kontakte unterstellt hätte. Allerdings hätten nach Einschätzung des Senders „unbewusste Kontakte“ im Raum gestanden – und dies habe man zum Anlass für eine „in zulässiger Weise satirisch zugespitzte Kritik“ gemacht. Dabei sei das Spiel mit Uneindeutigkeiten ein typisches Stilmittel der Satire. Dadurch würden etwa Lücken in einer Argumentation oder einer Stellungnahme offengelegt.
Es sollte nicht behauptet werden, Schönbohm „habe in seiner Zeit als Präsident des Cyber-Sicherheitsrat Deutschland e.V. Kontakt mit russischen oder anderen ausländischen Nachrichtendiensten gehabt“.
Schönbohm wollte diese Rechtfertigung nicht gelten lassen. Immerhin hatte die damalige Bundesinnenministerin Nancy Faeser (SPD) ihn kurz nach Ausstrahlung der Sendung von seiner Tätigkeit freigestellt. Die Rede war von einem möglichen „Sicherheitsrisiko“, ehe die Ministerin später einen behaupteten bereits zuvor bestehenden „Vertrauensverlust“ als Begründung nachschob.
Das OLG München schloss sich nun der Rechtsansicht des Erstgerichts an, wonach das Publikum die Aussagen im „ZDF Magazin Royale“ sehr wohl als Behauptung „bewusster Kontakte“ zu russischen Nachrichtendiensten verstehen konnte. Dies mache diese jedoch zu einer unwahren Äußerung, die Schönbohm in dessen allgemeinem Persönlichkeitsrecht verletzten.

Schönbohm kritisiert das ZDF: „Bis zuletzt uneinsichtig“

Deshalb, so machte der Senat deutlich, seien diese zu unterlassen. Insbesondere sah der Senat „keine andere Deutungsvariante als gegeben, nach welcher die angegriffenen Äußerungen das allgemeine Persönlichkeitsrecht des Klägers nicht verletzen würden“.
Der Senat schloss sich der Ansicht des Erstgerichts an, wonach sich „auch eine satirische Äußerung sich an den Maßstäben der Meinungsfreiheit messen lassen muss, wenn es um den Tatsachenkern der Aussage geht“. Der Richter sprach in seiner Urteilsbegründung davon, dass die ZDF-Sendung ein Ausdruck „bestenfalls schlampiger Recherche“ gewesen sei.
Schönbohm selbst wurde damals an die Spitze der Bundesakademie für öffentliche Verwaltung versetzt. In einem Interview mit der „WELT“ erklärte er, Böhmermann habe durch falsche Tatsachenbehauptungen sein altes Leben zerstört. Einsicht habe das ZDF jedoch zu keinem Zeitpunkt gezeigt, Intendant Norbert Himmler habe selbst nach dem Urteil erster Instanz noch behauptet, es sei an der Sendung nichts falsch gewesen:
„Meine Karriere als Präsident des BSI ist zerstört worden – für 25 Minuten Unterhaltung. Und bis heute ist niemand bereit, dafür Verantwortung zu übernehmen.“
Categories
ausland

Zwischen China-Risiko und Russlandfokus: Paris probt den transatlantischen Neustart


In Kürze

  • Transatlantischer Cyber-Gipfel sucht Neustart der Zusammenarbeit trotz Differenzen
  • USA fokussiert China als langfristige Cyberbedrohung, Europa Russland als akutes Risiko
  • Deutschland versucht Balance zwischen Abhängigkeiten, Sicherheit und technologischer Eigenständigkeit

 
Über dem achten Pariser Cyber-Gipfel am 2. und 3. Juni im Maison de la Chimie stand das programmatische Motto „The Transatlantic Reset“ – der transatlantische Neustart. Nach Jahren regulatorischer Reibungen, geopolitischer Erschütterungen und wachsender technologischer Abhängigkeiten ging es um die Frage, wie die USA und Europa im digitalen Raum wieder enger zusammenfinden können.
Die Leitfrage formulierte Gipfelgründer Sébastien Garnault zur Eröffnung: Es gelte zu klären, „wie wir Bedrohungen einschätzen und ihnen als Verbündete begegnen“. Zu dem nur auf Einladung zugänglichen Forum kamen Vertreter des US-Kriegsministeriums, des FBI, der NATO, der Europäischen Kommission, Frankreichs und der Ukraine sowie Unternehmen wie Google und CrowdStrike.
Der Gipfel machte zugleich deutlich: Die transatlantische Einigkeit ist nicht frei von Spannungen. USA und Europa setzen unterschiedliche Akzente bei der Bewertung von China und Russland. Der Grundton blieb jedoch nicht von Trennung geprägt, sondern von Annäherung – die Gemeinsamkeiten im digitalen Raum wiegen schwerer als die Differenzen.

China und das „lange Spiel“

Die amerikanische Argumentation stützt sich auf eine Reihe von Warnungen der vergangenen zwei Jahre vor chinesischen Eindringversuchen in kritische Infrastrukturen. Im Mittelpunkt stehen zwei China zugeschriebene Operationen: „Salt Typhoon“, das vor allem mit Angriffen auf Telekommunikationsnetze in Verbindung gebracht wird, sowie „Volt Typhoon“, das nach Einschätzung US-amerikanischer Behörden auf Energieversorger, Wassersysteme und weitere kritische Infrastrukturen abzielt.
Aus Sicht der US-Behörden geht es dabei nicht nur um klassische Spionage. Zentral ist der Begriff „Prepositioning“ – das verdeckte Platzieren von Zugängen in Netzwerken, um später essenzielle Systeme gezielt stören oder lahmlegen zu können. Solche Zugänge werden häufig erst Jahre nach der ersten Kompromittierung entdeckt.
Todd Hemmen, stellvertretender Direktor für Cyberfähigkeiten beim FBI, hob genau diesen Unterschied hervor: „Was Sie vielleicht als Überwachung oder geringfügige Aktivität einstufen würden, sehen wir eindeutig als Vorbereitung für künftige Operationen.“ Salt Typhoon sei zwar erst 2023 und 2024 identifiziert worden, habe sich jedoch bereits seit etwa 2021 in US-Systemen befunden. „Sie spielen auf lange Sicht“, so Hemmen, „und irgendwann führt dieses Spiel zu einer operativen Aktivität.“
Aus deutscher Sicht wird die Bedrohung nicht grundsätzlich bestritten, doch die Schwerpunktsetzung fällt anders aus. Als deutsche Behörden im August 2025 einer internationalen Salt-Typhoon-Warnung beitraten – darunter das Bundesamt für Sicherheit in der Informationstechnik und der Verfassungsschutz – wurde die Kampagne vor allem als Spionage eingeordnet. Konkrete erfolgreiche Angriffe auf deutsche Netze waren dem BSI nach eigenen Angaben nicht bekannt. Auch zu Volt Typhoon verwies der Verfassungsschutz darauf, dass es bislang keine spezifischen Hinweise auf Ziele in Deutschland gebe.
Darin liegt weniger ein Widerspruch als eine unterschiedliche strategische Perspektive: Washington denkt stärker vom möglichen Ernstfall her – von Fähigkeiten, Absichten und möglichen Szenarien. Berlin hingegen bewertet primär die nachweisbare Lage im eigenen Netzraum.

Mahnende Stimmen aus Behörden und Industrie

Phil Stupak, leitender Berater der US-Cybersicherheitsvereinigung ISC2 und früherer Mitarbeiter des Weißen Hauses, sagte gegenüber der englischsprachigen Ausgabe der Epoch Times, der Westen brauche einen „nüchternen Blick darauf, was die Volksrepublik China erreichen will“. Peking gehe es um „den Diebstahl von Informationen, nicht nur in den USA, sondern auch aus europäischen Industrien“. China lediglich als Wirtschaftskonkurrenten zu betrachten, sei ein Fehler.
Alison King, Vizepräsidentin beim US-Cybersicherheitsunternehmen ForeScout, wandte sich ebenfalls gegen eine Gleichsetzung Chinas und der USA als Sicherheitsrisiken. Die USA seien „kein autoritäres technokratisches Regime“, das geistiges Eigentum stehle und Menschenrechte verletze. Kritische Infrastruktur, die die Zivilbevölkerung versorge, sollte „kein Schlachtfeld sein – aber genau dort sind wir angekommen“.
Adam S. Lee, Sicherheitschef des Energiekonzerns Dominion Energy und früherer FBI-Beamter, verwies auf historische Muster als Bewertungsmaßstab: „Der beste Indikator für künftiges Verhalten ist vergangenes Verhalten – bei Einzelpersonen wie bei Staaten.“ Als Beleg führte er die Kontinuität der von Peking veröffentlichten Fünfjahrespläne an.
Dass einige der deutlichsten Warnungen aus der Cybersicherheitsbranche selbst kommen, gehört zur Einordnung. Diese Perspektive relativiert die Aussagen nicht, macht aber deutlich, dass Interessenlagen mitgedacht werden müssen. Gerade auf einem Gipfel, auf dem Politik, Sicherheitsbehörden und Industrie eng zusammenwirken, ist diese Differenzierung zentral.

Europäer sehen in Russland die unmittelbare Bedrohung

Während die USA China zunehmend als langfristige systemische Herausforderung im Cyberraum betrachten, steht in Europa Russland stärker im Vordergrund als unmittelbare Bedrohung. Sébastien Garnault brachte diese europäische Perspektive auf den Punkt: In französischen Analysen werde vieles China zugeschrieben, doch Russland bleibe für Europa die „unmittelbare Bedrohung“.
Diese Einschätzung steht vor dem Hintergrund des Kriegs auf dem europäischen Kontinent. Despina Spanou, stellvertretende Generaldirektorin der EU-Generaldirektion CONNECT, sagte der Epoch Times: „Wir alle sind verwundbar gegenüber staatlich unterstützten russischen Akteuren.“
Ieva Ilves, Beraterin des ukrainischen Digitalministeriums und frühere First Lady Estlands, verwies darauf, dass Russland zunehmend einzelne Personen ins Visier nehme, nicht mehr nur klassische Ziele wie Banken oder Energieversorger. Der Einzelne sei durch KI-gestützte Täuschung „leichter erreichbar und schlechter geschützt“. Die in der Ukraine erprobten Methoden könnten jederzeit auf die baltischen Staaten oder andere Länder ausgeweitet werden.
Für Deutschland laufen beide Perspektiven zusammen: Russland gilt als nähere geopolitische Bedrohung, China als langfristige technologische und wirtschaftliche Herausforderung. Diese Doppelperspektive prägt Berlins Cyberpolitik – vorsichtig in der Formulierung, zugleich ausgerichtet auf den Abbau strategischer Abhängigkeiten.

Souveränität als deutsche Ergänzung, nicht als Gegenentwurf

Der Einsatz chinesischer Komponenten war in Deutschland zuletzt vor allem im 5G-Netz ein zentrales Thema. Am 2. April 2026 besiegelte die Bundesregierung per öffentlich-rechtlichem Vertrag den schrittweisen Ausschluss der chinesischen Hersteller Huawei und ZTE aus deutschen 5G-Netzen: für Kernnetze bis Ende 2026 und für Managementsysteme bis 2029.
Im Vordergrund stand dabei weniger ein konkreter Spionagevorwurf als der politische Wille, einseitige Abhängigkeiten zu reduzieren. Damit handelt es sich nicht um ein Gegenmodell zur amerikanischen Sicherheitslogik, sondern um deren europäische Ausprägung: kritische Infrastruktur soll nur dort eingesetzt werden, wo Kontrolle über technologische Abhängigkeiten gewährleistet ist.
Diese Argumentation fügt sich in eine breitere europäische Debatte ein. Seit seinem China-Besuch im April 2023 betont Frankreichs Präsident Emmanuel Macron, Europa müsse seine Abhängigkeit von den USA verringern und außen- wie sicherheitspolitisch eigenständiger werden. Auch in Deutschland wird strategische Autonomie inzwischen offener diskutiert.
Praktisch bleibt sie jedoch schwer umzusetzen. Bei Seltenen Erden, die für moderne Steuerungssysteme unverzichtbar sind, bezog die EU 2024 laut Europäischer Kommission rund 95 Prozent aus dem Ausland – überwiegend aus China. Gleichzeitig stuften im April 2024 noch 37 Prozent der deutschen Unternehmen chinesische Vorprodukte als unverzichtbar ein, nach 46 Prozent zwei Jahre zuvor, wie Daten des ifo Instituts zeigen.
Die Abhängigkeiten sinken damit nur langsam. Wenn in Berlin von Souveränität gesprochen wird, betrifft das sowohl die chinesische Hardwareabhängigkeit als auch die starke US-Dominanz bei Software, Cloud und digitalen Plattformen. Gemeint ist dabei kein Bruch mit dem transatlantischen Bündnis, sondern der Versuch eines Europas, enger mit den USA zusammenzuarbeiten, ohne in zentralen Technologien vollständig abhängig zu bleiben.

Weg von der reinen Verteidigung

Der Gipfel fiel in einen amerikanischen Strategiewechsel. Im März 2026 legte das Weiße Haus eine neue Cybersicherheitsstrategie vor, die offensive Operationen deutlich stärker betont. Paul J. Lyons, stellvertretender Staatssekretär für Cyberpolitik im US-Kriegsministerium, erklärte: „Amerika hat die rein defensive Haltung im Cyberraum verlassen.“ Cyberfähigkeiten seien inzwischen fest in die militärische Planung integriert; er verwies dabei auch auf jüngere Operationen in Venezuela und Iran. Zugleich soll Künstliche Intelligenz dazu beitragen, den technologischen Abstand zu China zu verringern. Am 2. Juni unterzeichnete US-Präsident Donald Trump zudem eine Verfügung zum sicheren Einsatz fortgeschrittener KI-Modelle.
Auch im Ton zeigt sich eine Verschiebung: Die USA sprechen stärker von Abschreckung, Handlungsfähigkeit und aktiven Gegenmaßnahmen, während Europa eher Begriffe wie Regulierung, Resilienz und Souveränität betont. In der Praxis nähern sich beide Seiten jedoch an. Denn der Schutz des Cyberraums ist heute nur noch im Zusammenspiel von privaten Technologieunternehmen, staatlichen Nachrichtendiensten, Militär, Strafverfolgungsbehörden und internationalen Partnern realistisch zu gewährleisten.

Das Bündnis hinter den Spannungen

Bei der Bedrohungsanalyse gingen die Perspektiven auseinander, bei der Reaktion fanden sie wieder zusammen. Sébastien Garnault beschrieb das westliche Bündnis als „nicht neu, sondern jahrhundertealt“ und betonte: „Wir haben das Recht, unterschiedlicher Meinung zu sein, aber nicht das Recht, eine Trennung herbeizuführen.“
Auch Despina Spanou verwies auf gemeinsame Geschichte und geteilte Werte als tragende Grundlage der transatlantischen Zusammenarbeit. Phil Stupak erinnerte zudem daran, dass die Vereinigten Staaten kurz vor ihrem 250. Jahrestag stehen – ein Jubiläum, das ohne Frankreich historisch kaum denkbar wäre. Eine Abkehr Europas von Amerika bezeichnete er daher als „schlichtweg töricht“, da die gegenseitige Verflechtung zu tief reiche.
Adam S. Lee zog eine klare Trennlinie zwischen öffentlicher Rhetorik und operativer Zusammenarbeit: „Es gibt die politische Rhetorik, und es gibt das, was hinter verschlossenen Türen geschieht – und das ist sehr konstruktiv.“ Auf Arbeitsebene sei zudem klar definiert, wer als Gegner gelte.
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel „At the Paris Cyber Summit, Allies Test a ‘Transatlantic Reset’ With One Eye on China“. (deutsche Bearbeitung: tk)