Categories
deutschland ticker

Dobrindt plant „Anti-Sabotage-Schutzschild“ gegen hybride Angriffe


In Kürze:

  • Bundesinnenminister Alexander Dobrindt plant ein „Anti-Sabotage-Schutzschild“ für die kritische Infrastruktur.
  • In neun strategisch wichtigen Städten sollen schnell verlegbare Anti-Drohnen-Einheiten stationiert werden.
  • Ein „Cyberdome“ mit einem engmaschigen Netz digitaler Sensoren soll Cyberangriffe frühzeitig erkennen und abfangen.
  • Auch Betreiber kritischer Infrastruktur sollen künftig mehr Befugnisse zur Drohnenabwehr erhalten.

 
Unter dem Eindruck jüngster hybrider Angriffe und Sabotageakte gegen die kritische Infrastruktur (KRITIS) will Bundesinnenminister Alexander Dobrindt ein weiteres umfassendes Sicherheitspaket vorlegen. Anlass für die Ankündigung eines „Anti-Sabotage-Schutzschildes“ ist der gescheiterte Sprengstoff-Drohnenanschlag auf dem Flughafen Leipzig/Halle Anfang August. Die Bundesregierung macht Russland für den Angriff verantwortlich, der einem Flugzeug galt, das militärische Güter in die Ukraine transportieren soll.

Dobrindt: Verdacht des „Klimaterrorismus“ bei Umspannwerken

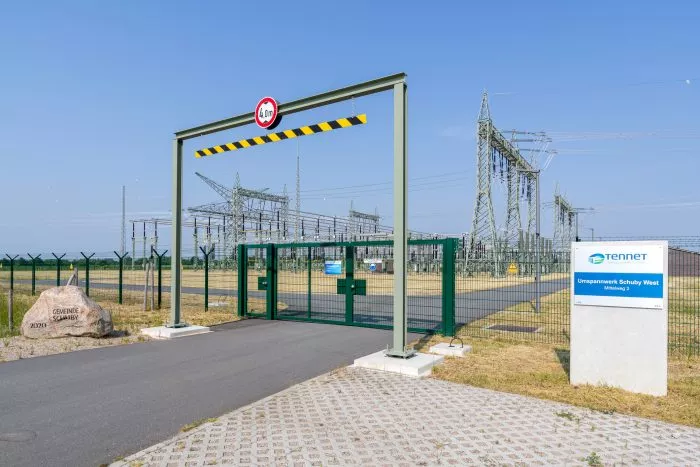
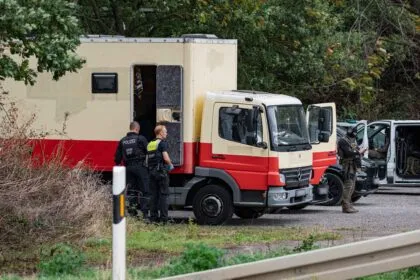
Dazu kommen mehrere versuchte Sabotageakte gegen Umspannwerke und andere Einrichtungen der kritischen Infrastruktur allein in den vergangenen Tagen. So richteten sich am 2. September von Behörden als „systematisch“ eingeschätzte Sabotageversuche gegen das Umspannwerk Turnow-Preilack/Kraftwerk Jänschwalde (Brandenburg) und das Umspannwerk Bergheim (NRW).
An den darauffolgenden Tagen entdeckten Sicherheitsbehörden zur Sabotage geeignete Vorrichtungen an Umspannwerken in Dormagen und am Kraftwerk Weisweiler bei Aachen (NRW). In Ostsachsen wurden zudem rund zwölf Sprengvorrichtungen sichergestellt. Ein separater Polizeieinsatz am Umspannwerk Ganderkesee bei Bremen wurde dagegen durch einen offenstehenden Schaltschrank ausgelöst – ein Zusammenhang mit den Sabotageakten ist bislang nicht bestätigt. Dort, wo aktive Sabotageversuche unternommen wurden, entstand aufgrund der Robustheit der Netze kein größerer Schaden.
Mit Blick auf diese Fälle sprach Minister Dobrindt von möglichem „Klimaextremismus“ oder „Klimaterrorismus“. Derzeit findet eine europaweite Fahndung nach einem 48-Jährigen statt. Er steht im Verdacht, Bekennerschreiben im Zusammenhang mit den Sabotageversuchen verfasst zu haben.

2026 bereits Hunderte Sabotageversuche und Drohnensichtungen

Im bisherigen Laufe des Jahres 2026 hat das Bundeskriminalamt (BKA) bereits mehr als 165 Verdachtsfälle von Sabotage gegen KRITIS-Anlagen registriert. Die Übergriffe hätten sich unter anderem gegen Stromleitungen und Bahntrassen gerichtet. Auch Cyber- und Drohnenangriffe hätten sich darunter befunden.
Darüber hinaus habe es von Januar bis Ende August 747 verdächtige Drohnensichtungen gegeben. In diesem Kontext habe man insgesamt 1.068 Drohnen über KRITIS-Anlagen, militärischen Einrichtungen und Rüstungsbetrieben registriert. Minister Dobrindt bezeichnete hybride Angriffe gegenüber „BILD am Sonntag“ als „tägliche Realität“. Er sprach davon, dass diese zunehmen würden, fügte jedoch hinzu: „Wir können uns wehren und schützen.“
Das angekündigte Maßnahmenbündel soll mehrere Komponenten umfassen. In neun strategischen Städten will der Bund schnell verlegbare Anti-Drohnen-Einheiten stationieren. Die Rede ist von Frankfurt am Main, München, Hamburg, Berlin, Stuttgart, Düsseldorf, Leipzig, Hannover und Köln. Diese Maßnahme soll einen lückenlosen Schutz des Luftraums über kritischen Drehkreuzen gewährleisten.

„Cyberdome“: Dobrindt-Ministerium setzt auf Zusammenarbeit mit Israel

Speziell im Blick habe man dabei Flughäfen, Bahnhöfe und das Berliner Regierungsviertel. Die Einheiten, die das Ministerium dazu abstellen will, sollen nicht nur in der Lage sein, Drohnen abzufangen. Sie sollen auch Drohnenbomben abfangen und Sprengsätze entschärfen.
Darüber hinaus will das Ministerium die Abwehrbefugnisse erweitern. Bisher kam nur staatlichen Stellen eine Kompetenz zu, Drohnen aktiv abzuwehren. Betreiber von KRITIS-Einrichtungen wie Wasserwerken, Stromanbietern oder Rüstungsbetrieben waren bislang nur berechtigt, sie zu melden. Künftig sollen sie auch rechtliche Befugnisse erhalten, selbst dagegen vorzugehen.
Ein weiterer Kernbereich des geplanten „Anti-Sabotage-Schutzschildes“ soll auch „Cyberdome“ sein. Dabei handelt es sich um ein engmaschiges digitales Sensornetzwerk, das Hackerangriffe frühzeitig erkennen und aktiv abfangen soll. Vorbild und enger Kooperationspartner in diesem Bereich soll Israel sein, das als Vorreiter im Bereich der Cyberabwehr gilt.

KI soll auf Bahnhöfen Waffen und „verdächtiges Verhalten“ erkennen

Israel soll dabei Erfahrung und Technologie bereitstellen. Zu dieser sollen KI-basierte Frühwarnsysteme gehören, die Angriffe erkennen können, bevor Schaden eintreten kann. Im Januar 2026 hatte es mit „Blue Horizon“ bereits eine gemeinsame Übung für den Ernstfall gegeben.
Bei „Cyberdome“ handelt es sich dem Bundesministerium des Innern (BMI) zufolge nicht um ein einzelnes technisches Produkt. Vielmehr stellt es ein Verteidigungskonzept dar, das unterschiedliche Datenquellen zusammenführt. So sammelt das System Informationen aus Netzwerken von Behörden, KRITIS-Betreibern und Sicherheitsbehörden. KI soll diese in Echtzeit analysieren, Schwachstellen, Anomalien und laufende Angriffe identifizieren und Sicherheitsverantwortliche proaktiv warnen.
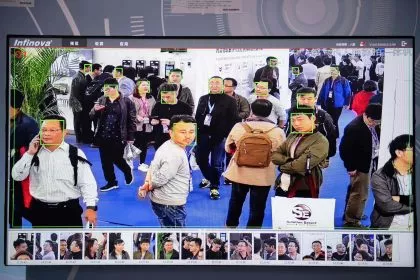
Das Bundesinnenministerium plant darüber hinaus auch an sensiblen Orten wie Bahnhöfen den verstärkten Einsatz von Künstlicher-Intelligenz(KI)-gestützten Technologien, biometrischer Gesichtserkennung und Videoüberwachung. Diese sollen ebenfalls der Identifizierung potenzieller Saboteure dienen. Die KI soll dabei insbesondere in der Lage sein, Waffen oder „verdächtiges Verhalten“ frühzeitig zu erkennen.
Categories
deutschland etplus gesellschaft ticker

Anschläge auf Umspannwerke – einfache Mittel, große Wirkung?


In Kürze:

  • Binnen 24 Stunden erfolgten zwei Angriffe auf Umspannwerke nahe den größten Kraftwerken in Deutschland.
  • Die unmittelbaren Auswirkungen für die Stromversorgung hielten sich in Grenzen
  • Die Anschläge passen in ein größeres Muster, innerhalb und außerhalb Deutschlands.
  • Ihre oft abgeschiedene Lage und wichtige Rolle im Stromnetz machen Umspannwerke zu einfachen Zielen mit potenziell großer Wirkung.
  • Sie besser zu schützen, ist keine einfache Aufgabe – und kann Anschläge auf das Stromnetz nicht verhindern.

 
Bei eisigen Temperaturen wurde am 3. Januar im Südwesten Berlins ein Anschlag auf die Stromversorgung der deutschen Hauptstadt verübten. Mehrere Tage lang mussten etwa 45.000 Haushalte und mehr als 2.200 Betriebe ohne Strom ausharren. Die Berliner Polizei und das BKA haben Spekulationen zurückgewiesen, dass Russland hinter dem Anschlag auf die Berliner Stromversorgung stecken könnte. Sie waren sich aufgrund eines Bekennerschreibens im Internet sicher: Es waren Linksterroristen.
Mehr Glück hatten die Bürger von Reutlingen in Baden-Württemberg Anfang Juni. Dort kam es zu einem Brand in einem Umspannwerk, der einen großflächigen Stromausfall auslöste, aber zumindest musste niemand frieren. Die Ermittlungsbehörden gehen von Brandstiftung aus, da die Täter auf das Gelände eingedrungen und Autoreifen als Brandmittel eingesetzt hatten.
Nach den Vorfällen wurden Stimmen aus Politik und Wirtschaft laut, endlich die kritische Infrastruktur – auch KRITIS genannt – hierzulande besser abzusichern. Doch die Politik ist nicht in der Lage, so rasch auf die Bedrohungen der kritischen Infrastruktur zu reagieren, wie es nötig wäre.

Es gibt Anschlagsmuster

Zwei Monate später gab es nun erneut zwei Anschläge binnen 24 Stunden: Am 1. September wurde das Umspannwerk Turnow/Preilack in der Nähe des Braunkohlekraftwerks Jänschwalde in Südbrandenburg angegriffen. In der Folge musste ein 500-Megawatt-Block abgeschaltet werden. Der brandenburgische Innenminister Jan Redmann (CDU) glaubt dennoch, das Bundesland sei „glimpflich“ davongekommen“.
IEA: Verbrauch von Kohle erreicht 2022 weltweit neuen Höchstwert

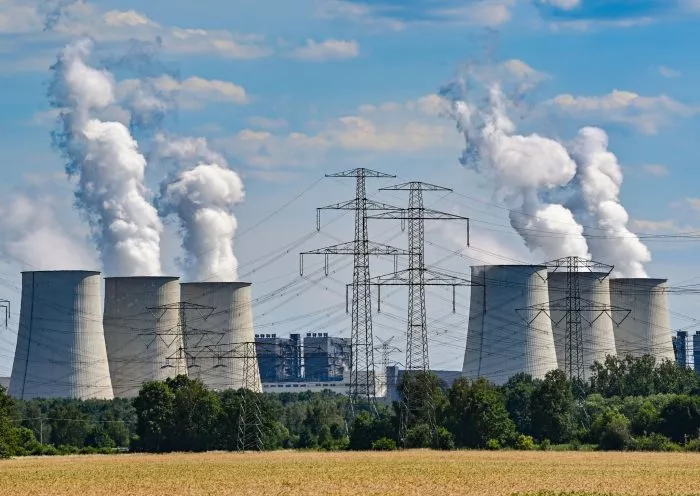
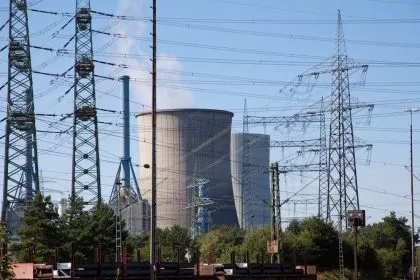
Wasserdampf steigt aus den Kühltürmen des Braunkohlekraftwerks Jänschwalde. Die Anlage ist das viertgrößte Kraftwerk Deutschlands.

Foto: Patrick Pleul/dpa

Wie lokalen Medien zu entnehmen ist, fanden die Einsatzkräfte vor Ort mehrere Vorrichtungen für mit Sprengstoff bestückte Raketen. Laut Innenminister Redmann hätten unbekannte Täter gegen 7.30 Uhr – also bereits bei vollem Tageslicht – versucht, „leitfähiges Material in die Höchstspannungsleitungen“ zu schießen. Dies sei in einigen Fällen gelungen. Dennoch sei es zu keinem Stromausfall gekommen. Die Ermittlungen dauern an.
Tags darauf, am 2. September, gleiches Anschlagsmuster auf das Umspannwerk Rommerskirchen bei Bergheim im nordrhein-westfälischen Braunkohlegebiet. Deshalb sprach Redmann laut „Märkischer Allgemeine“ von „Anzeichen auf koordinierten Angriff“ zwischen beiden Anschlägen. Der CDU-Politiker möchte, dass nun der Generalbundesanwalt den Fall übernehmen. Betroffen waren dort die Braunkohlekraftwerke Neurath und Niederaußem. Zusammen mit Jänschwalde sind sie drei der vier größten Kraftwerke Deutschlands.

„Wer da ran geht, greift unser Land an.“

Der nordrhein-westfälische Innenminister Herbert Reul (CDU) informierte am 2. September darüber, dass zum Anschlag in Bergheim „in zwei Richtungen“ ermittelt werde: zu „fremdstaatlich gelenkte Sabotage und Linksextremismus“. Beides könne derzeit nicht ausgeschlossen werden. Reul gab sich demzufolge überzeugt: Das war kein kaputter Schalter, das war Absicht, das war eine Straftat. Wer da ran geht, greift unser Land an.“
Gregor Golland, innenpolitischer Sprecher der CDU-Landtagsfraktion und Abgeordneter aus dem nahegelegenen Brühl, zeigte sich ebenso alarmiert: „Der mutmaßliche Anschlag auf das Stromnetz in Bergheim zeigt auf dramatische Weise, dass die Bedrohungen und Attacken auf unser Land näher kommen und konkreter werden“, sagte er dem Kölner Stadtanzeiger. Golland forderte deshalb: „Linksextremisten oder russische Saboteure könnten dafür infrage kommen. Unsere Antwort muss entschlossen, wirksam und klar sein: mehr Befugnisse für die Sicherheitsbehörden, technische Maßnahmen wie Drohnenabwehr und konsequente Strafverfolgung.“
Der SPD-Lokalpolitiker Torsten Rekewitz aus Bergheim fragte, „wie überhaupt jemand auf das Gelände in Bergheim gelangen konnte. Das darf nicht mehr möglich sein.“

Wozu bedarf es Umspannwerke?

Das Stromnetz ist im Wesentlichen aufgeteilt in vier Bereiche. An der Spitze stehen die sogenannten Übertragungsnetze, die auf Höchstspannungsebene – die höchste Spannung im europäischen Verbundnetz beträgt 380 Kilovolt – überregionale Verbindungen herstellen. Insgesamt umfassen diese Netze in Deutschland rund 37.000 Kilometer Länge. Ein Kilovolt entspricht 1000 Volt. Volt ist die Maßeinheit für die elektrische Spannung. Sie gibt an, mit wie viel Kraft der Strom über eine Leitung schickt wird. Je höher die Spannung ist, desto geringer sind die Transportverluste.
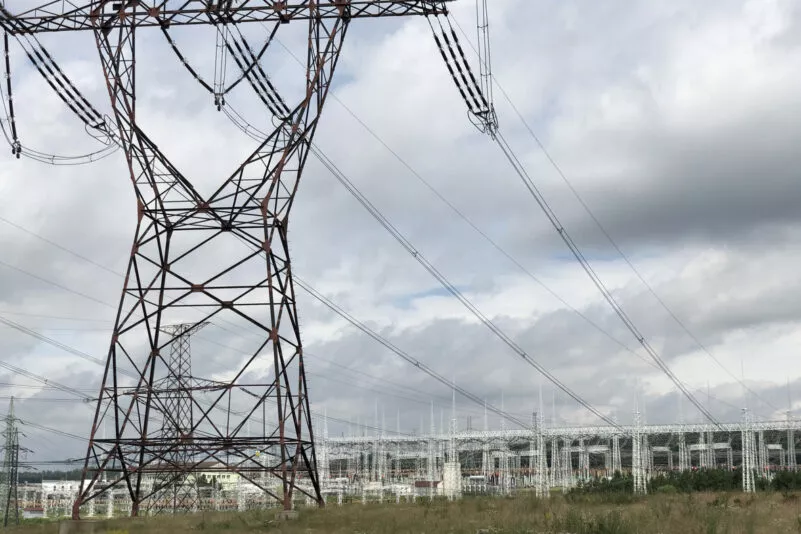
Damit der Strom zu Hause genutzt werden kann, braucht es eine niedrigere Spannung. Sie muss also schrittweise reduziert werden. Diese Aufgabe übernehmen Umspannwerke wie die in Preilack und Bergheim. Sie verbinden die Übertragungsnetze zunächst mit Verteilnetzen, die auf rund 94.000 Kilometer mit Hochspannung zwischen 60 und 220 Kilovolt arbeiten. Außerdem nehmen sie Strom aus erneuerbaren Energien auf. Sie bilden also einen Stromknotenpunkt. Meist stehen sie praktischerweise in der Nähe von Kraftwerken, um den erzeugten Strom direkt aufnehmen und weiterverteilen zu können.
An die oberste Spannungsebene schließen sich etwa 520.000 Kilometer Mittelspannungsnetze zwischen 6 und 60 Kilovolt an. Erst danach erfolgt die Umwandlung auf Niedrigspannung von 230 bis 400 Volt, die letztlich zu den Verbrauchern gelangt. Diese letzte Spannungsebene umfasst nochmals rund 1,2 Millionen Kilometer Stromleitung allein in Deutschland.
Oranienburg schaltet ein: Neue Stromanschlüsse wieder erlaubt

Das Umspannwerk Oranienburg. Hier wird Strom aus dem regionalen Mittelspannungsnetz in Niedrigspannung umgewandelt, der über das lokale Netz zu den Verbrauchen gelangt.

Foto: Matthias Kehrein/Epoch Times

Für die Höchstspannungsebene gibt es in Deutschland laut einem der größten europäischen Netzbetreiber, das baden-württembergischen EnBW, rund 300 Umspannwerke. Hinzu kämen „mehrere tausend“ Umspannwerke und Trafostationen, die die elektrische Energie von der Hoch- über die Mittel- in die Niederspannung transformieren. „Um sie kümmern sich mehrere hundert Verteilnetzbetreiber“, gibt EnBW bekannt.

Warum werden Umspannwerke angegriffen?

Angriffe auf Umspannwerke und die Strominfrastruktur bieten für Attentäter aus mehreren Gründen ein lohnendes Ziel. Wie in Berlin Anfang des Jahres vorgeführt, kann ein erfolgreicher Anschlag auf einen Schlag Zehntausende Haushalte, Krankenhäuser, Ampelanlagen und die Telekommunikation lahmlegen. Im Industriebereich können Millionenschäden hervorgerufen werden. Ein prominentes Beispiel dafür war der Anschlag auf einen Strommast für die Stromversorgung des Tesla-Werks in Grünheide in Brandenburg im März 2024. Damals bekannten sich Linksextremisten zu der Tat: „Wir haben heute Tesla sabotiert“.
Sabotageakte auf die Energieversorgung haben außerdem das Ziel, das Vertrauen der Bevölkerung in den Staat und seine Fähigkeit, Grundbedürfnisse zu schützen, zu erschüttern. Gerade vor den nun im September anstehenden drei Landtagswahlen in Ostdeutschland könnten die Attentäter mit ihren Anschlägen auch das politische Motiv verbinden, auf die Wahlen psychologisch Einfluss zu nehmen.
Von linksextremistischen Tätern ist zudem bekannt, dass sie KRITIS angreifen, um das ihrer Meinung nach „kapitalistische System“ und Großkonzerne wie Tesla zu erschüttern. Dabei helfen ihnen die lokalen Umstände:
Umspannwerke und Hochspannungsleitungen liegen zumeist abseits von Städten in ungeschützter Natur. Bislang sind sie oft nur von einfachen Maschendrahtzäunen umgeben, die niemanden wirklich aufhalten können. Sicherheitspersonal befindet sich in der Regel lediglich an den Eingängen zu den Anlagen. Wie alle bisherigen Anschläge zeigen: Es bedarf lediglich einfacher sprengstofftechnischer Mittel um eine große Wirkung zu erzielen.

Sollte Anschlag in Italien Deutschland treffen?

Doch Deutschland ist nicht das alleinige Ziel von Attentätern. Am 25. März wurde im italienischen Friaul auf einem Strommast und eine Stromleitung ein Sabotageanschlag verübt. Dies führte dazu, dass die Pumpstation der TAL-Siot-Pipeline tagelang ausfiel. Dabei handelt es sich um eine zentrale Erdöl-Pipeline, die Rohöl vom Hafen im italienischen Triest über Österreich bis nach Deutschland transportiert.
Wie der italienische Rundfunk RAI berichtete, könnte es sich bei diesem Anschlag um eine „gezielten Sabotage“ gegen die deutsche Energieversorgung gehandelt haben. Denn wichtige Raffinerien wie Miro und Bayernoil hätten aufgrund der Unterbrechung mehrere Tage lang auf ihre strategischen Reserven zurückgreifen müssen.
In Österreich wurde der Fall – anders als in Deutschland – von der Politik aufgegriffen. Paul Hammerl, Energiehändler und Abgeordneter der oppositionellen FPÖ im Parlament in Wien, wollte von den Ministerienn des Inneren, der Verteidigung und der Wirtschaft wissen, was die Regierung zum Schutz der TAL unternehme, da „90 Prozent des österreichischen Bedarfs an Mineralöl“ über diese Pipeline ins Land geliefert würden.

„Eines der sichersten Stromnetze der Welt“

Den Attentätern auf Stromversorgungsanlagen geht es in letzter Konsequenz also nicht nur um das Hervorrufen von Stromausfällen, sondern um die Folgen. Ralph Tiesler, Präsident des deutschen Bundesamtes für Bevölkerungsschutz und Katastrophenhilfe, mahnte deshalb am 19. Mai an, dass Deutschland „krisenfester“ werden müsste.
Die Energie Baden-Württemberg AG (EnBW) erklärte nach dem Anschlag in Berlin: „Der Vorfall unterstreicht […] die Notwendigkeit einer erhöhten Resilienz gegenüber gezielter Sabotage an kritischen Leitungswegen.“ EnBW zählt zu den größten Energieversorgungs- und Infrastrukturunternehmen in Europa.
Die Bundesregierung betont ihrerseits, Deutschland habe „eines der sichersten Stromnetze der Welt – dank zahlreicher Sicherungsmechanismen“. Unter anderem stelle das sogenannte „n-1-Prinzip“ sicher, „dass der Strom beim Ausfall einer Leitung auf einem anderen Weg fließen kann und das Stromnetz weiter funktioniert.“ Das „n“ steht für die Gesamtheit der im Betrieb befindlichen Betriebsmittel, während die „-1“ den Ausfall genau eines dieser Elemente beschreibt.

Schutz aller Strommasten „unmöglich“

In Deutschland regelt seit dem 17. März das sogenannte „Dachgesetz zu kritischen Infrastrukturen“ (KRITISDachG) den Schutz für Stromleitungen, Pipelines und ähnlichem. Der Verfassungsschutz definiert KRITIS folgendermaßen: „Damit sind Anlagen, Systeme und Organisationen gemeint, die eine wichtige Bedeutung für die Aufrechterhaltung gesellschaftlicher Funktionen haben. Deren Ausfall hätte erhebliche Auswirkungen auf das Gemeinwesen, zum Beispiel in Form von Versorgungsengpässen und Gefährdung der öffentlichen Sicherheit.“
Damit wurde die sogenannte CER-Richtlinie der EU über die Resilienz kritischer Einrichtungen in nationales Recht übertragen. Das Gesetz regelt Mindestanforderungen für Schutzmaßnahmen, die Betreiber von kritischer Infrastruktur umsetzen müssen. Unter anderem müssen sie Risikoanalysen für ihre Anlagen erstellen. Zugleich schränkt das Bundesministerium für Wirtschaft und Energie ein: „Das deutsche Stromnetz hat eine Länge von über 1,8 Millionen Kilometern. Es ist also unmöglich, jeden Strommast zu schützen. Anschläge auf Strommasten können nicht generell verhindert werden.“
Johannes Rundfeldt, Sicherheitsexperte und Sprecher der AG KRITIS äußerte sich nach dem Anschlag in Berlin zu den Schwachstellen: Weil nicht alle Stromanlagen geschützt werden könnten, müssten nach Meinung Rundfeldts die Netze so gebaut werden, „dass, selbst wenn eine einzelne Störung an einer einzelnen Stelle auftritt, diese Störung nicht zum Versorgungsausfall wird“. Außerdem könnten die Stromnetzbetreiber mittels Kameras und Alarmanlagen sowie einem Wachschutz einen besseren Schutz bewirken.
Seiner Meinung nach müsste es grundsätzlich eine „zweite Leitung“ geben, über die der Strom fließen kann. „Die gab es in Berlin sogar, aber blöderweise über die gleiche Strombrücke. Als es da gebrannt hat, sind beide ausgefallen“, erklärte Rundfeldt. Für manche Teile des Stromnetzes sei eine doppelte Leitungsführung bereits Pflicht, „aber eben nicht für alle.“ Das sei der Schwachpunkt gewesen, den die Saboteure in Berlin ausgenutzt hätten.
Categories
deutschland

Politik warnt vor chinesischer Technik bei Drohnenschild

Die Rüstungsfirma Rheinmetall und die Telekom wollen gemeinsam für Deutschland einen Abwehrschirm gegen Drohnen entwickeln, wofür auch die herkömmliche Mobilfunkinfrastruktur genutzt werden soll. Das gaben beide Firmen in einer gemeinsamen Presseerklärung am 11. Mai bekannt.
Doch dabei wird indirekt auch Technik des staatsnahen chinesischen Telekommunikationsausrüsters und Smartphone-Herstellers Huawei verwendet. Deshalb sind Politiker mehrerer Parteien besorgt. Sie befürchten Sicherheitsrisiken.

Huawei-Technik „nicht vertrauenswürdig“

Gegenüber dem „Handelsblatt“ warnten Politiker von CDU, SPD und Grünen vor Gefahren für den geplanten Drohnenabwehrschild.
Marc Henrichmann (CDU) gab zu bedenken: Wenn Teile künftiger Drohnenabwehr über zivile Mobilfunkinfrastruktur laufen sollen, „dann ist die Frage nach den verbauten Technologien eine valide sicherheitspolitische Kernfrage“. Henrichmann ist Vorsitzende des Geheimdienste-Kontrollgremiums des Bundestags.
Der ausgebildete Informatiker und digitalpolitische Sprecher der SPD-Bundestagsfraktion, Johannes Schätzl, sieht ein grundsätzliches Problem. „Wir sehen digitale und sicherheitspolitische Risiken häufig erst dann intensiv, wenn die entsprechende Technologie bereits tief in kritischen Bereichen angekommen ist“, wird der Politiker vom Düsseldorfer Medium zitiert.
Er machte deutlich, dass Huawei im Sicherheitsbereich kein „vertrauenswürdiger Ausrüster“ sei.
Auch der stellvertretende Fraktionsvorsitzende der Grünen, Konstantin von Notz, äußerte sich kritisch über das Vorhaben: „Die Drohnenabwehrarchitektur, die maßgeblich auch eine Reaktion auf die derzeitige russische Bedrohung ist, muss vollständig ohne chinesische Komponenten ausgestaltet werden“, forderte von Notz im „Handelsblatt“. Drohnenabwehrfähigkeiten müssten „so ausgestaltet werden, dass keine Einfallstore im System für nicht vertrauenswürdige Akteure geschaffen werden“.

Worum es geht

Die geplante Drohnenabwehr soll Mobilfunkmasten, Sensoren der Telekom und Militärtechnik von Rheinmetall kombinieren.
Das Poblem ist, dass die Telekom bei ihrem Mobilfunknetz bislang auf Technik von Huawei angewiesen ist. Die Telekom selbst bleibt diesbezüglich im Ungefähren und von „verschiedenen Sensoren internationaler Hersteller“.
In deren gemeinsamen Presseerklärung werden die Ziele der Zusammenarbeit genannt: Es gehe darum, „Fähigkeiten und Technologien gegen vielfältige Angriffsmöglichkeiten auf KRITIS-Standorte zu entwickeln, ein sogenannter Multi-Threat-Protection-Ansatz.“ Er umfasst Technologien für die Cybersicherheit sowie den physischen Schutz etwa von Liegenschaften“.
KRITIS steht für den Schutz kritischer Infrastrukturen. In dem Pressepapier äußerte Armin Papperger, Vorstandsvorsitzender der Rheinmetall AG: „Die Bedrohung durch Drohnen ist hochgradig digital. Deshalb braucht ihre Abwehr die Verbindung aus Sensorik, Effektoren und sicheren Kommunikationsnetzen. Rheinmetall und die Deutsche Telekom bündeln genau diese Fähigkeiten.“
Doch wenn es um „sichere Kommunikationsnetze“ geht, wird genau dies von der Politik bezweifelt.
So forderte der SPD-Politiker Johannes Schätzl etwa einen Austausch von Hochrisikokomponenten. Ein solcher Schritt könne zwar Auswirkungen auf den Netzausbau oder die bereits bestehenden Strukturen haben. „Aber Sicherheit gibt es nicht zum Nulltarif“, gab sich Schätzl im „Handelsblatt“ überzeugt.“
Tim Höttges, Vorstandsvorsitzender der Deutschen Telekom AG, sagte hingegen: „Mit unserer Kompetenz bei Konnektivität, Cloud und Datenanalyse bringen wir Drohnenabwehr auf ein neues Level. Gemeinsam mit Rheinmetall stärken wir so die Souveränität [Deutschlands] und leisten unseren Beitrag dazu, Sorgen in der Bevölkerung zu reduzieren.“

Am 2. Januar 2019 leuchtet eine Ampel rot unter einem Mobilfunkmast, der auf dem Dach eines Bürogebäudes in Berlin steht.

Foto: Sean Gallup/Getty Images

Das Problem mit chinesischer Technik ist nicht neu. Das Magazin „Wirtschaftswoche“ warnte im November 2025: „Der Staat will Huawei ins Polizeinetz lassen – trotz Sicherheitsbedenken. Ein neues Behörden-Mobilfunknetz kommt. Es soll jedoch auf den Antennen von Telekom und Co. funken – und darin steckt viel Huawei.“
Auch im Bereich Drohnenbeschaffung aus China für deutsche staatliche Stellen kritisierte im Jahr 2023 das „Redaktionsnetzwerk Deutschland“, Peking könne heimlich Daten abgreifen.
Dennoch würden deutsche Sicherheitsbehörden „trotz aller Warnungen“ chinesische Drohnen nutzen. Zum Beispiel seien nach Angaben des Bundesinnenministeriums allein beim Technischen Hilfswerk 90 Drohnen des chinesischen Herstellers DJI in Betrieb, weitere 49 seien „in der Beschaffung“, so RND.

Drohnen nutzen Mobilfunknetz

Die Telekom erklärte ihr neues Vorhaben zur Abwehr feindlicher Drohnen, indem sie selbst darauf hinwies, dass sowohl handelsübliche als auch selbst gebaute Drohnen „immer häufiger über Mobilfunknetze gesteuert“ würden.
„Hier wird das Mobilfunknetz künftig selbst zum Sensor und Riesen-Radar“, erklärte die Telekom weiter, „indem es Veränderungen und Auffälligkeiten im Datenverkehr erfasst, die auf die Steuerung oder Kommunikation von Drohnen hinweisen, um so Drohnen etwa in temporären Flugbeschränkungsgebieten für Einsatzkräfte sichtbar zu machen“.
Als Basis hierfür diene das von der Telekom auf dem Campus der Bundeswehruniversität München installierte 5G-Standalone-Hochleistungs-Netzwerk, „das auf der Technik von Ericsson basiert“, gibt die Telekom bekannt. Ericsson ist eine schwedische Firma.
Die „WirtschaftsWoche“ weist indes darauf hin, dass das Mobilfunknetz der Telekom „zu 58 Prozent aus Antennenstandorten“ bestehe, „die mit der Technologie des staatsnahen chinesischen Konzerns Huawei ausgestattet sind“.
Laut der dänischen Telekommunikationsberatungsfirma Strand Consult sei „das Netz der Telekom nur im Saarland, in Rheinland-Pfalz und Bayern mit westlicher Technologie ausgerüstet“, so das Blatt weiter. Dies bedeute, dass im übrigen Teil Deutschlands „eine flächendeckende Telekom-Drohnenabwehr über Huawei-Funktechnologie laufen“.

EU: „Hochrisiko-Anbieter“ aus China

Schon im Jahr 2020 veröffentlichte die EU-Kommission ein „EU-Instrumentarium für 5G-Sicherheit“, in dem sie den Ländern riet, „Hochrisiko-Anbieter“ zu meiden – ein Euphemismus für chinesische Unternehmen. Brüssel bezeichnete dann Huawei und ZTE drei Jahre später direkt als „Hochrisiko-Anbieter“.
Nachdem sie beklagt hatte, dass diese Empfehlungen weitgehend ignoriert worden seien, legte die Kommission im Januar 2026 einen Vorschlag vor, den Leitfaden verbindlich zu machen und bei Nichteinhaltung Sanktionen zu verhängen.
ZTE ist ein chinesisches Technologie- und Telekommunikationsunternehmen mit Hauptsitz in Shenzhen, wo auch Huawei angesiedelt ist.
Hintergrund ist die Sorge, dass ein Lieferant eines Antennenzugangsnetzes immer Zugriff auf Daten haben und somit das Netz manipulieren könnte.

Ausschluss von Huawai und ZTE 2024 beschlossen

Die derzeitige Aufregung in der Politik über die Gefährdung deutscher Sicherheit durch die chinesischen Firmen Huawei und ZTE scheint indes etwas überraschend.
Denn im Juli 2024 beschloss die damalige Bundesregierung, dass in 5G-Kernnetzen „bis spätestens Ende 2026 keine Komponenten von Huawei und ZTE mehr eingesetzt werden“ dürfen. Außerdem müssen in den 5G-Zugangs- und Transportnetzen ebenfalls bis spätestens Ende 2029 „die kritischen Managementsysteme der beiden Hersteller“ ersetzt werden.
Die damalige Bundesinnenministerin Nancy Faeser (SPD) erklärte dazu die Hintergründe: „Damit schützen wir die zentralen Nervensysteme des Wirtschaftsstandorts Deutschland – und wir schützen die Kommunikation der […] Bürger, von Unternehmen und des Staates. Wir müssen Sicherheitsrisiken verringern und anders als in der Vergangenheit einseitige Abhängigkeiten vermeiden.“
Dies geschehe „gerade auch mit Blick auf Gefahren durch Sabotage und Spionage“, so die damalige Ministerin weiter.

Ist die Telekom leichtfertig?

Eine Erklärung für die nun erneut vorgebrachte Kritik an der vermeintlichen Leichtfertigkeit der Telekom im Ankauf von chinesischer Technik könnten Berichte darüber sein, dass das deutsche Unternehmen trotz aller Beschlüsse der Bundesregierung und der EU-Kommission weiterhin in China einkauft.
Dies berichtete etwa die amerikanische Medienplattform „Light Reading“, auf die sich auch die „WirtschaftsWoche“ beruft. Dort heißt es in einem Beitrag von Anfang März: „Die Deutsche Telekom gibt trotz des geplanten EU-Verbots weiterhin viel Geld für Huawei aus.“
Und weiter: „Im Rahmen eines 2024 gestarteten Netzmodernisierungsprojekts namens ‚NeMo‘ nimmt der deutsche Netzbetreiber Verbesserungen an seinem gesamten […] Netz vor.“ Das Medium will zudem erfahren haben, dass dafür allein 1,2 Milliarden Euro von 1,8 Milliarden Euro Gesamtinvestition „in die Modernisierung von Huawei-Standorten“ fließe. Das Projekt „NeMo“ soll bis 2028 abgeschlossen sein.
Ab 2029 müsste dann die Telekom laut Beschluss der Bundesregierung vom Jahr 2024 diese Technik wieder ausbauen.