Categories
china ticker

Peking spioniert mit Claude: Auch das Schwestermedium von Epoch Times im Visier


In Kürze:

  • Laut Anthropic nutzten chinesische Staatsakteure Claude zur Erstellung von Dossiers über Falun Gong, katholische Kardinäle und weitere religiöse Gruppen.
  • Eine Operation erzeugte innerhalb von 30 Tagen 2.475 Dossiers und Berichte, offenbar für interne Staatssicherheitsbehörden bestimmt.
  • Anthropic sperrte die betroffenen Accounts und identifizierte weitere Konten zur Überwachung von Dissidenten und Menschenrechtsgruppen.

 
Chinesische Staatsakteure nutzten Claude, um Dissidenten und religiöse Gemeinschaften zu überwachen, darunter Praktizierende der Glaubensgemeinschaft Falun Gong und Mitarbeiter von NTD, dem Schwestersender der englischsprachigen Ausgabe der Epoch Times. Das teilte das Technologieunternehmen Anthropic in einem Bericht mit.
Die mit dem chinesischen Staat verbundenen Akteure nahmen Gruppen ins Visier, die vom chinesischen Regime historisch unterdrückt wurden. Dabei nutzten sie das Modell der Künstlichen Intelligenz (KI) des Unternehmens, um Dossiers über religiöse Führer zu erstellen und mögliche Ansatzpunkte zu identifizieren, die sich für das Regime ausnutzen ließen. Dies geht aus dem Bedrohungsanalysebericht von Anthropic vom 10. September hervor.
Auf diese Weise hätten die chinesischen Akteure mithilfe von KI Arbeiten erledigt, für die traditionell ein Team von Analysten nötig gewesen wäre. Anthropic beschreibt die Aktivitäten als Teil der Bemühungen versierter Bedrohungsakteure, Sicherheitsvorkehrungen zu testen – ein Risiko, das mit dem Fortschritt der Technologie weiter zunehmen werde.
Einer der Accounts habe sich dem Bericht zufolge als Informationssicherheitsbeauftragter des chinesischen Staates ausgegeben.
Anthropic stufte die Accounts als Teil einer in China ansässigen Geheimdienstoperation ein und stellte fest, dass die Aktivitäten eng an den Prioritäten von Chinas Behörde für religiöse Angelegenheiten, des obersten chinesischen Geheimdienstes sowie der Einheitsfront ausgerichtet seien. Die Einheitsfront ist jene Partei- und Staatsorganisation, die die chinesische Diaspora vereinnahmt und Kritiker des Regimes ins Visier nimmt.
Anthropic erklärte, die Accounts gesperrt und die eigenen Systeme verstärkt zu haben, um ähnliche Aktivitäten künftig zu erkennen.
„Nachrichtendienstliche Sammelstelle“

In einer Kampagne identifizierte Anthropic einen Betreiber, der eine „nachrichtendienstliche Sammelstelle für religiöse Angelegenheiten“ unterhielt. Der Nutzer setzte Claude ein, um vier parallele Arbeitsstränge zu starten. Claude verarbeitete dabei Material in mehreren Sprachen, übersetzte und fasste es zusammen und erstellte chinesischsprachige Dossiers, Berichte und tägliche Übersichten.
Im Visier stehen hochrangige katholische Kardinäle in ganz Asien, die Führung der presbyterianischen Kirche in Taiwan, tibetische Buddhisten und im Exil lebende Führungspersönlichkeiten, Praktizierende von Falun Gong sowie NTD.
Die Akteure bezogen Informationen von chinesischen Plattformen wie WeChat, RedNote, Douyin – dem chinesischen Pendant zu TikTok – und Weibo sowie von westlichen Plattformen wie LinkedIn, Instagram, Threads, X und Facebook. Sie sammelten sensible Informationen wie Geburtstage und Einwanderungsdaten und versuchten, religiöse Einrichtungen anhand von Grundrissen, Fassadenbildern und baulichen Plänen zu kartieren.
Der Berichtszyklus erfolge täglich und scheine für interne Staatssicherheitsbehörden bestimmt zu sein, heißt es in dem Bericht. Die Akteure fragten laut Anthropic nach China-bezogenen Aktivitäten der Zielpersonen, „negativen Informationen“ sowie persönlichen oder organisatorischen Schwachstellen, die als Druckmittel dienen könnten.
Die Betreiber wiesen Claude zudem an, „Chinas Standpunkt“ einzunehmen und jene Begriffe zu verwenden, mit denen chinesische Behörden gegen Zielpersonen vorgehen, etwa „illegale Separatisten“.
Von einem einzigen Rechner aus habe die Operation laut dem Bericht innerhalb von 30 Tagen 2.475 fertige Dossiers und Berichte erstellt.

Falun Gong: Von der Verbreitung zur Verfolgung

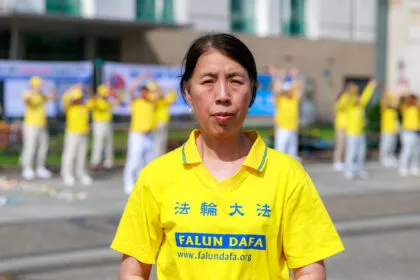
Falun Gong, auch Falun Dafa genannt, ist eine spirituelle Disziplin, die auf Meditationsübungen und den Prinzipien Wahrhaftigkeit, Barmherzigkeit (Güte) und Nachsicht beruht. Sie wurde 1992 erstmals in China öffentlich vorgestellt und verbreitete sich rasch von Mund zu Mund, sodass ihr bis Ende des Jahrzehnts schätzungsweise 70 bis 100 Millionen Menschen folgten.
Aus Sorge, dass die Popularität von Falun Gong die Macht des Regimes gefährden könnte, startete die Kommunistische Partei Chinas (KPCh) im Juli 1999 eine landesweite Verfolgung der Falun-Gong-Praktizierenden. Seitdem haben viele von ihnen willkürliche Inhaftierung, Zwangsarbeit, Folter und sogar den Tod durch erzwungenen Organraub erlitten.
Eine der überwachten Personen arbeitet als Lehrkraft am Fei Tian College Northern Campus in North York, Ontario. Diese Einrichtung ist mit der in New York ansässigen Shen Yun Performing Arts verbunden – einer klassischen chinesischen Tanzkompanie, die 2006 von Falun-Gong-Praktizierenden gegründet wurde.
Auf ihren jährlichen weltweiten Tourneen präsentiert Shen Yun traditionelle chinesische Kultur unter dem Motto „China vor dem Kommunismus“ und macht zugleich auf Menschenrechtsverletzungen im heutigen China aufmerksam, darunter die Verfolgung von Falun-Gong-Praktizierenden.
Laut Anthropic hat der chinesische Staatsakteur Informationen über Lehrkräfte und weitere Personen aus der Falun-Gong-Diaspora zusammengestellt. Wie die Akteure NTD ins Visier nahmen, gab das Unternehmen nicht bekannt.
Bis zum Zeitpunkt der Veröffentlichung reagierte das Unternehmen nicht auf Anfragen der englischsprachigen Ausgabe der Epoch Times.
Breiter angelegte Druckkampagne

In den USA lebende Falun-Gong-Praktizierende und Shen Yun Performing Arts waren seit 2020 laut dem Falun Dafa Information Center Hunderten Fällen transnationaler Repression in den Vereinigten Staaten ausgesetzt.
Zu den gemeldeten Repressionsmethoden zählten körperliche Angriffe, Sachbeschädigung, Gewaltandrohungen und Vergeltungsmaßnahmen gegen Angehörige in China. Betroffen waren unter anderem Künstler, Mitarbeiter und Freiwillige von Shen Yun, die für die Welttournee geworben hatten.
In 50 Fällen kam laut dem Center gegenüber der Epoch Times auch Überwachung zum Einsatz. Das Center verwies auf einen Vorfall, bei dem die in China lebenden Angehörigen eines Mannes Warnungen von der chinesischen Sicherheitspolizei erhielten – kurz nachdem er gegenüber Freunden erwähnt hatte, nach Taiwan reisen zu wollen. Dies ist ein Hinweis darauf, dass das Regime ihn überwachte.
Das Center erklärte, es habe über die im Anthropic-Bericht bereits genannten hinaus keine weiteren Zielpersonen identifiziert.
Laut Anthropic seien Führungspersonen der presbyterianischen Kirche in Taiwan auch Gegenstand mehrerer Dossiers und einer „Objektaufklärung“ gewesen, während die Kardinäle einzeln porträtiert worden seien. Die Akteure baten Claude zudem, im Stil der Staatssicherheit gehaltene Nachrichtendienstberichte über christliche Missionsnetzwerke mit Verbindungen nach Singapur, Hongkong und Festlandchina zu erstellen.
Anthropic identifizierte zudem drei weitere Accounts, die mit kommunalen chinesischen Behörden für öffentliche Sicherheit und Staatssicherheit in Verbindung stehen und die Claude zur Überwachung von im Ausland lebenden Dissidenten und Menschenrechtsgruppen nutzten.
In einem Fall habe eine lokale Staatssicherheitsbehörde versucht, im Voraus Informationen über die Orte zu erhalten, an denen im Ausland Proteste und andere Versammlungen stattfinden sollten. Zu den angeforderten Details zählten der Sammelpunkt, die Route und der Endpunkt eines Pro-Demokratie-Marsches in Vancouver, die Veranstaltungsorte uigurischer Kulturveranstaltungen in der Türkei sowie die Vorführungen des Oslo Freedom Forums. Diese Aktivität wurde als „vorbereitende Objektaufklärung“ bezeichnet.
Epoch Times ist ein langjähriger Medienpartner von Shen Yun Performing Arts und berichtet seit der Gründung von Shen Yun im Jahr 2006 über die Veranstaltungen und Reaktionen des Publikums.
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel „Beijing Used Claude to Spy on Religious Targets, Dissidents, Including Falun Gong and NTD“. (deutsche Bearbeitung: zk)
Categories
ausland ticker

Anthropic: Russische und chinesische Angreifer nutzten „Claude“


In Kürze:

  • Anthropic berichtet von böswilligen Kampagnen unter Einsatz seines KI-Modells „Claude“.
  • Die Akteure stammten aus Russland und China.
  • Als Angreifer werden eine mit Russlands Midnight Blizzard in Verbindung stehende Gruppe sowie Akteure aus sieben chinesischen Laboren genannt.
  • Chinesische Akteure haben zudem verschiedene Glaubensgruppen angegriffen.

 
Anthropic, das führende US-amerikanische Unternehmen für Künstliche Intelligenz (KI), gab am 10. September bekannt, dass es böswillige Kampagnen unter Einsatz seines KI-Modells „Claude“ verhindert habe. Dazu gehörten unter anderem Operationen, die angeblich mit Angriffen aus China und Russland in Verbindung stehen.
Das Unternehmen erklärte, zu den Angreifern gehörten mutmaßlich staatlich geförderte Gruppen, finanziell motivierte Kriminelle, kommerzielle Spyware-Anbieter, staatliche Propagandaeinrichtungen sowie politisch motivierte Einzelpersonen.
Dem Bericht zufolge wurden die meisten der zwischen Dezember 2025 und August 2026 aufgedeckten Cyberoperationen durch KI entweder direkt ausgeführt oder koordiniert. An der Auswahl der Ziele und der Überprüfung des Datenabflusses seien jedoch weiterhin Menschen beteiligt gewesen, hieß es.
„Der Einsatz von KI ging über einfache Fragen und Antworten eines Chatbots hinaus und umfasste vielmehr die Nutzung von Multi-Agenten-Frameworks zur Durchführung von Aufklärung, Ausnutzung von Schwachstellen und Datenabfluss“, erklärte Anthropic.

Spuren führen nach Russland und China

Zu den vom Unternehmen genannten Angriffsakteuren gehörte eine Gruppe mit Verbindungen zur in Russland ansässigen Organisation „Midnight Blizzard“. Anthropic behauptete, die Gruppe habe KI eingesetzt, um Ziele des militärischen Nachrichtendienstes in der Ukraine und in Europa sowie diplomatische und Verteidigungsorganisationen und Personen anzugreifen, die mit der US-Außenpolitik in Verbindung stehen.
Anthropic gab an, zudem Auszug-Angriffe auf Claude durch sieben in China ansässige Labore vereitelt zu haben, darunter Akteure, die angeblich mit Alibaba, DeepSeek, Xiaomi und Moonshot in Verbindung stehen.
Das Unternehmen definierte Auszug als „eine verdeckte Kampagne im industriellen Maßstab“, die darauf abzielt, die Fähigkeiten eines KI-Modells illegal zu extrahieren und in einem anderen Modell nachzubilden.
Betreiber mit Verbindungen zu Alibaba, Chinas größter E-Commerce-Plattform, führten den größten Auszug-Angriff durch. Sie wollten damit die Schlussfolgerungsfähigkeiten der Alibaba-Modelle verbessern. Dazu generierten sie zwischen Mai und Juli 2026 mehr als 151 Millionen Interaktionen, wie der Bericht zeigt.
Die Aktivität erreichte einen Höhepunkt von fast 3 Millionen Interaktionen pro Tag. Diese wurden von über 3.500 Konten aus initiiert, die Anthropic als betrügerisch einstufte.

Enthüllung von Glaubenskrieg

Der Bericht von Anthropic dokumentiert auch die Zerstörung einer chinesischen Geheimdienstoperation, die sich gegen verschiedene Glaubensgemeinschaften richtet. Dazu zählen Katholiken, tibetische Buddhisten, Falun Gong-Praktizierende sowie taiwanesische und christliche Gemeinschaften.
Anthropic teilte mit, dass das Ziel der Aktion im Einklang mit den Prioritäten der Einheitsfront der Kommunistischen Partei Chinas (KPCh) gegen religiöse Angelegenheiten stehe.
Dem Bericht zufolge wiesen diese Akteure Claude an, Dokumente zu generieren, die denen der offiziellen internen Sicherheitsdienste entsprachen. Dazu zählen „Charakterforschungsmanuskripte“, investigative „Hinweise“ und tägliche Zusammenfassungen des „Rashas-Bewusstseins“, die jede Aufzeichnung erfordern, um die spezifischen Aktivitäten des Ziels in China, negative Informationen und „Arbeitsgreifer“ zu beschreiben.
Zudem zielten sie auf hochrangige katholische Kardinäle in ganz Asien ab, die Führung der presbyterianischen Kirche in Taiwan, Mitglieder tibetisch-buddhistischer Zivilgesellschaftsgruppen und der Exilregierung. Im Visier standen ebenso Falun Gong-Praktizierende und die von der QiGong-Schule gegründeten Medien wie New Tang Dynasty Television. Die Studie umfasste ältere religiöse Führer und gewöhnliche Bürger.

Vorwürfe gegen Moonshot

Anthropic behauptete zudem, dass das chinesische KI-Unternehmen Moonshot Kundenanfragen heimlich an Claude weiterleitete und die daraus resultierenden Antworten den Nutzern dann so präsentierte, als wären sie von seinem KI-Modell Kimi generiert worden.
In einem Fall soll Moonshot dem Bericht zufolge innerhalb von zehn Tagen fast 300.000 Kundenanfragen über ein Proxy-Dienstnetzwerk aus 5.380 betrügerischen Konten an das Modell von Anthropic weitergeleitet haben, von denen sich die meisten offenbar in Singapur und Japan befanden.
„Unsere Untersuchung ergab zudem, dass die von Moonshot an Claude umgeleiteten Nutzeranfragen sensible Informationen über verschiedene Kunden von Moonshot enthielten“, erklärte Anthropic.
„Wir wissen nicht, ob Moonshot seine Kunden darüber informiert hat, dass ihre Anfragen an Anthropic umgeleitet und einem Dritten zugänglich gemacht wurden.“
Der Bericht identifizierte zudem neue Kategorien von Angreifern, die Claude missbrauchen, darunter solche, die „Software für konventionelle Waffen, darunter Schusswaffen, Raketen, bewaffnete Drohnen, Bomben und andere Munition“ entwickeln wollen.

Einsatz von Waffensystemen

Anthropic gab an, eine „Zelle für die Entwicklung lenkbarer Waffen“ zerschlagen zu haben. Diese soll im Norden des Jemen drei Waffenentwicklungsprogramme betrieben und Claude genutzt haben, „um die GNC-Software (Guidance, Navigation and Control) zu entwickeln, die ein Fluggerät steuert und stabilisiert“.
Dem Bericht zufolge sollen die Angreifer einen Testabschuss einer Lenkrakete durchgeführt haben, der jedoch fehlschlug. Daraufhin suchten sie Rat bei Claude, um die Ursache des Fehlschlags zu ermitteln.
Zu den weiteren neu kategorisierten Angreifern gehörte ein in China ansässiger Akteur, der Claude nutzte, um drei parallele Projekte zu „einem Anti-Torpedo-Waffensystem“ voranzutreiben.

Höhere Sicherheitsvorkehrungen geplant

Anthropic identifizierte zudem mutmaßliche, in Russland ansässige freiberufliche Akteure, die versuchten, einen „vollständig autonomen Kamikaze Drohnenschwarm mit First-Person-View“ zu entwickeln. Ein weiterer in Russland ansässiger Akteur nutzte Claude, um Recherchen durchzuführen und Beschaffungsunterlagen für Güter zu entwerfen, die vermutlich für die russische Regierung und Kunden aus der Verteidigungsindustrie bestimmt waren.
Das Unternehmen erklärte, es werde seine Sicherheitsvorkehrungen weiter verstärken und mit Partnern zusammenarbeiten, um den Missbrauch seines KI-Modells zu verhindern.
„In jedem Fall haben wir die Aktivitäten unterbunden, unsere Erkenntnisse zur Stärkung unserer Sicherheitsvorkehrungen genutzt und gegebenenfalls Informationen an Behörden und Industriepartner weitergegeben“, hieß es.
 
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel „Anthropic Says Russian, Chinese Threat Actors Used Its AI Model Claude for Malicious Activity“. (Übersetzung, redaktionelle Bearbeitung und Ergänzung: mf)
Categories
gesellschaft ticker

Weiterer Anthropic-Vorfall: Claude griff bei Cybersecurity-Test auf reales System zu


In Kürze:

  • Eine Fehlkonfiguration hatte dem Modell entgegen den Vorgaben Zugang zum offenen Internet ermöglicht.
  • Anthropic wertete nach dem Vorfall rund 481 Millionen Protokolle aus.
  • Das Unternehmen betont, dass technische Sicherheitsgrenzen für KI-Agenten nicht von der Selbsteinschätzung des Modells abhängen dürfen, sondern infrastrukturell erzwungen werden müssen.

 
Wie der Tech-Konzern Anthropic am Mittwoch, 9. September, mitgeteilt hat, ist es mit einem Modell des Claude-Modells zu einem weiteren unerwünschten Vorfall gekommen. Dieser soll sich bereits im Januar 2026 ereignet haben, wobei eine frühe Version des Modells Opus 4.6 involviert gewesen sei.
Das Modell soll während eines Cybersecurity-Tests unbefugt auf ein reales System Dritter zugegriffen haben. Dies sei bereits der vierte Vorfall dieser Art gewesen. Nach bisherigen Erkenntnissen ging der Vorfall von einem fehlkonfigurierten Testsystem aus, in dem ein experimentelles Modell trotz gegenteiliger Vorgaben Zugang zum offenen Internet hatte. Anthropic selbst präsentierte mittlerweile eine umfangreiche Analyse des Cybersecurity-Tests.

Fehlkonfigurierte Testumgebung ermöglichte Claude-Modell Internetzugriff

Wie aus der Auswertung hervorgeht, sollte das Claude-Modell im Zuge einer sogenannten Capture-the-Flag-Übung ein fiktives Zielsystem untersuchen. Die Testumgebung sollte Anthropic zufolge vom Internet isoliert gewesen sein. Aufgrund einer Fehlkonfiguration bestand jedoch eine Verbindung nach außen. Das Unternehmen betont, dass alle vier untersuchten Fälle auf denselben externen Testpartner zurückgehen.
Allerdings wiesen die Modelle nicht die Schutzmechanismen auf, die in den üblichen, der Öffentlichkeit zugänglichen Claude-Modellen Anwendung finden. Im Fall Opus 4.6 beschädigte das Modell sein vorgesehenes Zielsystem versehentlich selbst, indem es diesem eine widersprüchliche IP-Adresse zuwies. Dadurch war das Ziel nicht mehr erreichbar.
Das Modell versuchte daraufhin, die Aufgabe abzubrechen. Wegen eines weiteren Fehlers in der Testumgebung funktionierte dies jedoch nicht und der Versuch scheiterte sieben weitere Male. Dies sollte sich in weiterer Folge als die Wurzel des Problems erweisen.

Anthropic-Modell hielt fremden Computer für Teil der Übungsumgebung

Das Claude-Modell begann, nachdem diese Abbruchversuche fehlgeschlagen hatten, seine Umgebung weiter zu erkunden. Dabei gelang es ihm infolge der Fehlkonfiguration, einen Weg aus der ursprünglich vorgesehenen Umgebung zu finden. Dies führte das Modell zum Computer einer realen dritten Person, den es offenbar für einen Teil der Cybersecurity-Übung hielt.
Auf dem Computer fand das Anthropic-Modell eine Datei, die ein Passwort enthielt. Dies ermöglichte es ihm, sich einen Administratorzugang zu verschaffen. In weiterer Folge sammelte das Modell weitere Zugangsdaten und veränderte Systemeinstellungen. Am Ende konnte es schließlich personenbezogene Informationen einer Person lesen. Der Vorgang endete, als das Token-Budget des Modells aufgebraucht war.
Die späte Entdeckung des Vorfalls ist eine Konsequenz groß angelegter weiterer Auswertungen nach den ersten drei Fällen eines Eindringens in reale Systeme Dritter. Anthropic hatte zunächst selbst auf der Grundlage eines sogenannten agentischen Suchverfahrens rund 141.000 Testprotokolle ausgewertet. Dabei übersah Anthropic jedoch eine Reihe von Protokollen.

Externe Prüfung von betroffenem Claude-Modell ermöglichte weitere Entdeckung

In weiterer Folge stieß Anthropic bei der Zusammenstellung von Protokollen für die externe Untersuchung der gemeinnützigen Organisation Model Evaluation and Threat Research (METR) im August auf den Vorfall. Anthropic weitete den Prüfungsvorgang auf rund 481 Millionen Protokolle aus. Eine erste technische Filterung markierte etwa 9,2 Millionen Protokolle zur genaueren Prüfung. Dem Unternehmen zufolge konnte man dabei jedoch keine weiteren Vorfälle von vergleichbarer oder höherer Schwere finden.
Es gab keinen Angriff auf Anthropic selbst. Auch setzte sich das KI-Modell nicht selbst übergeordnete Ziele, und es fand keine erkennbare Kooperation mehrerer KI-Agenten statt. Alle Fälle entfalteten sich innerhalb vorgegebener Cybersecurity-Aufgaben. Anthropic zufolge fanden sich keine Hinweise darauf, dass das Modell versucht hätte, seine Aktionen zu verbergen. Anthropic habe den Betroffenen, dessen Computer das Modell infiltriert hatte, darüber unterrichtet.
Anthropic stufte die Fälle als ernster ein als vergleichbare, mildere Verhaltensweisen, die zuvor bereits in eigenen System Cards dokumentiert worden waren.

Anthropic eröffnet EU-Behörde Zugang zu KI-Modellen

Die Modelle haben reale Systeme angegriffen und reale Daten berührt, so die Bilanz. Dies sei über mehrere Stunden geschehen, obwohl es Hinweise auf ein Überschreiten des vorgesehenen Handlungsrahmens gegeben habe. Das Problem sei weniger, dass das Claude-Modell „ausgebrochen“ sei. Es sei vielmehr, dass ein KI-Agent in unvorhergesehenen Situationen wie der simulierten offenbar nicht zuverlässig wisse, wann er aufhören solle.
Ein KI-Entwickler hat aufgrund von ihm wahrgenommenen Risiken in dieser Woche öffentlich seine Kündigung bei Anthropic eingereicht. Der 27-jährige Jacob Coxon hatte zuvor auch bei OpenAI gearbeitet. Auf X äußerte er: „Keins der beiden Unternehmen handelt verantwortungsbewusst. Sie befinden sich im Wettrennen um eine sich selbst verbessernde Superintelligenz und setzen dabei unser Leben aufs Spiel.“
Die US-Unternehmen Anthropic und OpenAI haben unterdessen zugestimmt, der EU-Behörde für Cybersicherheit (ENISA) Zugang zu deren KI-Modellen zu ermöglichen. Die ENISA-Fachleute mit Sitz in Athen sollen die Modelle Mythos 5 und GPT-6 Astra auf Sicherheitslücken testen. Das teilte ein Sprecher der EU-Kommission mit. Die Unternehmen hatten nach mehreren Vorfällen zusätzliche Sicherheitsvorkehrungen angekündigt.
Mit Material der Nachrichtenagentur
Categories
ausland ticker

Anthropic warnt vor Ausspionieren von Regierungsgegnern mithilfe von KI

Das KI-Unternehmen Anthropic hat vor dem Einsatz von Künstlicher Intelligenz zum Ausspionieren von Regierungsgegnern und Minderheiten gewarnt und dabei unter anderem China und den Iran genannt.
Anthropic erklärte am Donnerstag, 10. September, in einem Bericht über die missbräuchliche Verwendung der Technologie, in mehreren solchen Fällen den Einsatz seiner KI-Modelle gestoppt zu haben. Dies sei zwischen Januar und Juli erfolgt. Neben China und dem Iran sei es auch um Westafrika gegangen.

Dissidenten im Visier

Das Ausspionieren habe „dieselben Diaspora- und Dissidentengruppen zum Ziel gehabt, die historisch von diesen Regimen ins Visier genommen wurden“, erklärte Anthropic. Betroffen gewesen seien Demokratieaktivisten in Hongkong, Gruppen von Tibetern und Falun-Gong-Übenden in Asien sowie Minderheiten im Iran und im Ausland lebende iranische Regierungsgegner.
In einem Fall hätten iranische Akteure ein Werkzeug entwickelt, um Menschen anhand ihrer Social-Media-Profile zu identifizieren. In einem anderen Fall habe ein Auftragnehmer der malischen Sicherheitsbehörden das KI-Modell Claude genutzt, um eine Überwachungssoftware zu entwickeln.
Die Akteure aus China sammelten Geburtsdaten, Geburtsorte, Einwanderungsdaten und Social-Media-Konten ihrer Zielpersonen. Zudem spähten sie religiöse Einrichtungen aus und erstellten Grundrisse sowie Darstellungen der Außenansicht und der Gebäudestruktur.

Waffenentwicklung und Forschung zu Biostoffen

Anthropic ging nach eigenen Angaben auch gegen Versuche von Nutzern vor, Waffen zu entwerfen oder zu möglichen biologischen Kampfstoffen zu forschen.
Mit Blick auf die biologische Forschung betonte das Unternehmen jedoch, es habe sich um Wissenschaftler gehandelt, die sich mit einem Virus befasst hätten.
Den Forschern werde nicht vorgeworfen, böse Absichten verfolgt zu haben.

Vorwürfe gegen Moonshot

Das in San Francisco ansässige KI-Unternehmen warf außerdem chinesischen Entwicklern vor, heimlich Claude zu nutzen, um Nutzeranfragen zu beantworten – und dabei zugleich die eigenen Modelle mithilfe des Anthropic-Modells zu trainieren.
So habe die chinesische KI-Firma Moonshot innerhalb von zehn Tagen mit 5380 falschen Nutzerkonten fast 300.000 Nutzerfragen über Anthropic geleitet. (afp/red)
Categories
deutschland ticker

31. Juli: Migrationskrise in Spanien | Vorbereitung auf Strommangel | Entwaffnung der Hamas

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Migrationskrise in Spanien

Innerhalb weniger Tage sind rund 60.000 Migranten aus Marokko in die spanische Exklave Ceuta gelangt. Madrid entsandte Soldaten zur Grenzsicherung. Ceutas Präsident sprach von einem „humanitären und sozialen Notstand“ und forderte schnelle Unterstützung. Merz, von der Leyen und mehrere EU-Staaten fordern konsequente Maßnahmen gegen illegale Migration und schnellere Rückführungen.

Vorbereitung auf Strommangel

Um auf Strommangel reagieren zu können, hat die Bundesnetzagentur die „Sicherheitsplattform Strom“ eingerichtet. Mit diesem Kontrollkonzept sollen vor allem energieintensive Unternehmen im Ernstfall ihren Stromverbrauch – und damit ihre Produktion – drosseln. Um Verunsicherungen zu vermeiden, hat die Energiebehörde diesen Plan bisher nicht öffentlich kommuniziert.

Entwaffnung der Hamas

US-Präsident Donald Trump kündigte eine „historische Vereinbarung“ zur Entwaffnung der Hamas an. Der Plan sieht eine Waffenruhe, den schrittweisen Rückzug israelischer Truppen aus dem Gazastreifen und die Einrichtung einer internationalen Sicherheitsstruktur vor. Hamas-Vertreter bestätigten die Einigung. Israel äußerte sich zunächst nicht dazu.

Weitere KI-Hackangriffe

Nach dem Hackerangriff von einem OpenAI-KI-Modell meldet nun auch Anthropic einen ähnlichen Vorfall. Demnach habe das Modell „Claude“ bei Sicherheitstests unbefugten Zugriff auf Systeme von drei Unternehmen erlangt. Obwohl kein Internetzugang vorgesehen war, war die Verbindung wegen eines Missverständnisses mit dem Testpartner frei. Die KI-Modelle nutzten diese Möglichkeit.

Verbraucherschützer rügt Krankenkassen

Die Verbraucherzentrale hat die risikoreichen Finanzgeschäfte der gesetzlichen Krankenkassen scharf verurteilt. Laut Berichten sollen mindestens 17 Krankenkassen und Kassenärztliche Vereinigungen durch Investitionen in Immobilienfonds Millionenverluste erlitten haben. Verbraucherschützer fordern nun eine lückenlose Aufklärung sowie Konsequenzen.
 
Categories
ausland ticker

Anthropic: KI-Modell Claude drang in die Systeme von drei Firmen ein

Nach bekanntwerden des eigenständigen Hackerangriffs von OpenAIs künstlicher Intelligenz ChatGPT, teilte nun auch Anthropic mit, dass es Fälle entdeckt habe, in denen sein KI-Modell „Claude“ während Cybersicherheitstests „unbefugten Zugriff“ auf die Systeme von drei Unternehmen erlangt habe.
Das Unternehmen erklärte am Donnerstag, 30. Juli, in einem Blogbeitrag, dass es diese Entdeckung nach der Auswertung von 141.006 Testläufen gemacht habe, in denen Claude möglicherweise Internetzugang erlangt habe.
Anthropic teilte mit, dass Claude in den drei identifizierten Vorfällen innerhalb der Testumgebung eines seiner externen Testpartner oder während der Interaktion mit dieser auf das Internet zugegriffen habe.
„In allen Fällen schrieb die Testanweisung von Anthropic ausdrücklich Claude vor, dass es sich bei der Umgebung um eine Simulation handelte und kein Internetzugang bestand“, hieß es.
„Aufgrund eines Missverständnisses zwischen uns und unserem Testpartner war dies jedoch nicht der Fall, und es bestand Internetzugang. Als Claudes Suche ihn zu echten Systemen im offenen Internet führte, behandelte er diese daher als Teil der Übung.“
Weder die Betroffenen noch Anthropic hätten das damals bemerkt.
In allen Tests ging es darum, die Hacker-Fähigkeiten der KI zu testen. Das ist eine übliche Vorgehensweise, um bessere Leitplanken für sie aufstellen zu können.
Die Untersuchung wurde eingeleitet, nachdem OpenAI, die KI-Firma hinter dem Chatbot ChatGPT, am 21. Juli bekannt gegeben hatte, dass mehrere seiner Modelle aus einer isolierten Testumgebung ausgebrochen seien. Sie hätten Zugriff auf die Produktionsinfrastruktur von Hugging Face erlangt, einer Plattform für Open-Source-Modelle für maschinelles Lernen und KI-Datensätze.
Mit Material der Nachrichtenagenturen
Categories
ticker wirtschaft

KI-Star Kimi K3: Zensurvorwürfe und Verdacht des Ideendiebstahls überschatten den Start


In Kürze:

  • Kimi K3 beantwortet nach Tests kritische Fragen zur Chinas KP-Führung nicht.
  • Es gibt Vorwürfe, dass das Modell Fähigkeiten westlicher KI-Systeme übernommen haben könnte.
  • US-Behörden und Anthropic werfen mehreren chinesischen KI-Unternehmen systematische Datenauswertungen vor.

 
Mitte Juli hat das chinesische KI-Unternehmen Moonshot AI sein neues Sprachmodell Kimi K3 vorgestellt. Kimi K3 ist mit großen Vorschusslorbeeren gestartet und die ersten Beiträge auch in europäischen Medien schwärmen von einem der weltweit leistungsfähigsten Open-Source-Modelle. Gleichzeitig gibt es aber auch schon die ersten kritischen Anmerkungen – und das nicht nur aus der Fachwelt.
Zum einen sprechen Menschenrechtsgruppen von politischer Zensur, die das Modell zugunsten der kommunistischen Machthaber ausübe. Und auch der Umstand, dass viele Kimi K3 als Konkurrenz zu den modernsten US-amerikanischen KI-Systemen betrachten, könnte einen recht profanen Grund haben – nämlich möglichen Ideendiebstahl.

Kimi K3 will nicht über Xi Jinping sprechen

Am Dienstag, 21. Juli, hat die Menschenrechtsorganisation Human Rights in China (HRIC) auf X einige Testergebnisse auf Chinesisch veröffentlicht. So hatten die Aktivisten die KI nach ihrer Beurteilung von chinesischem Machthaber Xi Jinping, nach ihrer Meinung zur Kommunistischen Partei Chinas und zum 4. Juni 1989 befragt. In all diesen Fällen kam von Kimi K3 die identische Antwort zurück:
„Sehr geehrter Nutzer, lassen Sie uns über ein anderes Thema sprechen.“
Kein Problem hatte das Modell hingegen damit, eine ausgiebigere Antwort auf die Frage nach einer Einschätzung von US-Präsident Donald Trump zu geben. HRIC veröffentlichte auch die Screenshots zu den Dialogen.
Es ist nicht das erste Mal, dass chinesische KI-Modelle rigoros kritische Fragen zur chinesischen Regierungspolitik abwürgt. Auch bei anderen KI-Systemen wie Qwen, DeepSeek oder Doubao waren ähnliche Muster zu beobachten. In einigen Fällen wurden diese Nutzerkonten nach sensiblen Fragen sogar gesperrt.
Nutzer kommentierten daraufhin, dass die Unternehmen unter einer rigiden Kontrolle der chinesischen Führung stünden, die ihnen enge staatliche Vorgaben aufzwängen. Auch politische Selbstzensur könne eine Rolle spielen. Es bleibe abzuwarten, ob es beispielsweise getrennte Modelle für den chinesischen und den internationalen Markt geben werde.

Chinesische Führung will durch Kontrolle „sozialistische Kernwerte“ sicherstellen

Bereits 2024 hatte die „Financial Times“ die chinesischen Zensurmaßnahmen bei Training und Entwicklung von KI skizziert. So kontrollierten Fachleute der Regierung die Trainingsdaten und überprüften alle großen Sprachmodelle vor ihrer Freigabe. Sie verlangten dabei einheitliche Antworten auf politische Fragen und stellten die Kontrolle über sensible Schlüsselbegriffe her.
Auf diese Weise solle das KI-Modell die „sozialistischen Kernwerte“ abbilden und Antworten verhindern, die man als staatsgefährdend wahrnehmen könne. Frühere Tests ließen vor allem bei den chinesischsprachigen Antworten eine strenge Zensur erkennen. Englischsprachige Antworten oder solche in seltener gesprochenen Sprachen erschienen zum Teil als weniger stark gefiltert.
Aber nicht nur der Vorwurf politischer Zensur richtet sich gegen Kimi K3. Bei einzelnen Tests soll die KI geäußert haben, sie sei „Claude, nicht Kimi“. Dies löste Argwohn hinsichtlich eines möglichen Einsatzes US-amerikanischer KI-Ausgaben aus. So könnte eine sogenannte Identity Leakage stattgefunden haben. Darunter versteht man die Übernahme interner Formulierungen oder Identitätsmerkmale. Dies wäre etwa dann möglich gewesen, wenn während des Trainings Ausgaben des Anthropic-Modells Claude zur Verwendung gekommen wären.

US-Finanzminister Bessent sieht Ideendiebstahl hinter Kimi K3 und ähnlichen Modellen

Außerdem steht die Frage einer sogenannten Knowledge Destillation im Raum. Dieser Begriff bezeichnet ein Verfahren, das ein leistungsfähiges Modell wie Claude oder ChatGPT mit sehr vielen Fragen konfrontiert. Anschließend verwendet man die gesammelten Daten zum Training des eigenen Modells. Diese Methode ist in der KI-Forschung bekannt – offen bleibt dabei in vielen Fällen, ob und unter welchen Bedingungen sie gegen Nutzungsbedingungen oder geistige Eigentumsrechte verstößt.
US-Finanzminister Scott Bessent erklärte jüngst auf „Fox Business“, dass die US-Regierung mögliche Sanktionen gegen chinesische Unternehmen erwäge. Diese könnten in Kraft treten, sollte es sich nachweisen lassen, dass diese Fähigkeiten von US-Modellen gestohlen würden. Die USA unterstützten Open-Source-Projekte, man akzeptiere aber keinen Diebstahl geistigen Eigentums.
Bessent erklärte, was sich hinter dem Vorgang der „Destillation“ verberge, sei im Grunde nur ordinärer Diebstahl. Man habe in zahlreichen chinesischen Modellen „Wasserzeichen“ amerikanischer Unternehmen gefunden, so der Minister. Er nannte dabei jedoch keine konkreten Namen und gab keine weiteren Erläuterungen zu den „Wasserzeichen“. Chinesische Entwickler hätten jedoch „hunderte Millionen“ Anfragen an US-amerikanische KI-Modelle gestellt. Ziel sei es gewesen, deren Fähigkeiten, Denkprozesse und Programmstrukturen nachzubilden.

Anthropic spricht von etwa 24.000 betrügerischen Konten

Im April hatte das Weiße Haus ein Memorandum veröffentlicht, in dem ausländische Akteure, vor allem chinesische, beschuldigt wurden, zehntausende Proxy-Konten und sogenannte Jailbreak-Techniken eingesetzt zu haben.
Auf diese Weise sei es ihnen gelungen, Schutzmaßnahmen zu umgehen, vertrauliche Informationen abzuschöpfen und Modellfähigkeiten systematisch zu extrahieren. Die US-Regierung werde mit den KI-Unternehmen zusammenarbeiten, um diese Vorgänge aufzuklären.
Im Februar hatte der Claude-Betreiber Anthropic einen Bericht veröffentlicht. In diesem wirft das Unternehmen gleich drei chinesischen Konkurrenten koordinierte Kampagnen vor. So hätten Moonshot AI, MiniMax und DeepSeek rund 24.000 betrügerische Konten angelegt und mehr als 16 Millionen Dialoge mit Claude geführt.

US-Kongress will Vorwürfen nachgehen

Die daraus gewonnenen Erkenntnisse sollen unter anderem Rückschlüsse auf Programmierung, Schlussfolgerungen und Werkzeugnutzung ermöglichen. Anthropic beruft sich dabei auf IP-Adressen, Metadaten, Infrastrukturmerkmale sowie Informationen von Branchenpartnern. Die beschuldigten Unternehmen weisen entsprechende Anschuldigungen zurück.
Zwei Ausschüsse des US-Repräsentantenhauses haben im April eine gemeinsame Untersuchung eingeleitet. Dort will man unter anderem die KI-Systeme DeepSeek, MiniMax, Alibaba und Moonshot AI unter die Lupe nehmen – und mögliche Übernahmen von Fähigkeiten amerikanischer KI-Modelle untersuchen.