Ein Smartphone mit den Logos des US-Technologieunternehmens OpenAI und seines KI-Assistenten ChatGPT: Die Bedeutung generativer KI in der digitalen Alltagstechnik nimmt zu (Tunesien, 13. September 2026). - Foto: Imen Ben Youssef/Hans Lucas/AFP via Getty Images
Der ChatGPT-Entwickler OpenAI hat neue Zwischenfälle öffentlich gemacht, bei denen sich seine Künstliche Intelligenz (KI) in Tests „unerwartet oder besorgniserregend“ verhielt.
Bei einem Teil davon geht es abermals darum, dass KI einen erheblichen Aufwand eingeht, um in Testläufen zu schummeln. So versuchte ein KI-Modell OpenAI zufolge, von ihm selbst erstellte Dateien ins Netz hochzuladen, nur um sie bei Antworten als Quelle vorweisen zu können.
In einem anderen Fall erfand die KI einfach angefragte Daten, weil sie die Informationen nicht finden konnte, und wollte das zunächst verschweigen.
OpenAI fand auch ein Problem mit Anweisungen, die die Software gelegentlich an sich selbst hinterließ. Dazu gehörte in einem Fall die Empfehlung, frei von „Rollen und Identitäten“ zu sein, die andere Chatbots zurückhielten.
Das Verhältnis zum Nutzer solle dabei als eins unter Gleichen betrachtet werden, hieß es in der Anweisung. OpenAI zufolge blieben danach Veränderungen im Verhalten des Modells allerdings aus.
Mehr Transparenz nach Hacking-Attacke
Die Veröffentlichung ist Teil eines neuen Verfahrens von OpenAI, solche Probleme offener zu kommunizieren. Dabei geht es vor allem um Fälle, in denen das Vorgehen der KI von den Interessen der menschlichen Benutzer abweicht.
Der ChatGPT-Entwickler hatte mehr Transparenz nach der aufsehenerregenden Hacking-Attacke versprochen, bei der seine Software eigenständig aus einer abgesicherten Umgebung ausbrach und auf eigene Faust in Systeme der KI-Firma HuggingFace eindrang.
Der Grund war, dass sie dort Antworten auf die ihr gestellte Testaufgabe vermutete. Für die Attacke nutzten die KI-Agenten unter anderem Software-Schwachstellen aus – und sprachen sich zudem untereinander ab.
Der Hacking-Angriff und andere Zwischenfälle verstärkten in den vergangenen Wochen die Sorge, dass hoch entwickelte KI der menschlichen Kontrolle entgleiten könnte.
Auch OpenAI-Chef Sam Altman unterstützte zuletzt Vorschläge für eine abgebremste Entwicklung der Technologie und mehr Regulierung. (dpa/red)
Familienministerin Karin Prien (CDU) plädiert für eine gesetzliche Altersgrenze von 13 Jahren für die Nutzung sozialer Medien. (Illustration) - Foto: Marcus Brandt/dpa
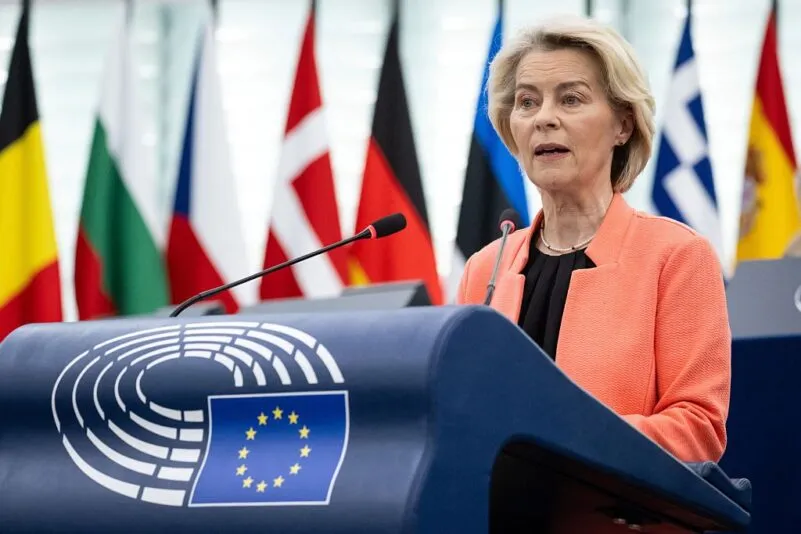
Die EU-Kommission will den Zugang zu sozialen Netzwerken für Kinder unter 13 Jahren in Deutschland und anderen Mitgliedsländern beschränken. „Keine sozialen Netzwerke unter dem Alter von 13 Jahren. Kein eigenes Nutzerkonto unter dem Alter von 15 Jahren“, sagte EU-Kommissionspräsidentin Ursula von der Leyen im EU-Parlament in Straßburg. Auch für Deutschland ist das wichtig. Worum es geht.
Heißt das, ein Social-Media-Verbot kommt?
Nein, das ist noch lange nicht beschlossene Sache. An diesem Donnerstag will von der Leyen einen Gesetzestext mit den Details des Vorschlags vorstellen. Anschließend müssen sich das EU-Parlament und die Mitgliedsländer damit befassen. Bis es zu einer Einigung kommt und ein Mindestalter tatsächlich eingeführt wird, könnten Monate oder sogar Jahre vergehen.
Was schlägt die EU-Kommission vor?
Eigene Konten auf TikTok, Snapchat, Instagram und Co. sollen für Kinder unter 13 Jahren nach von der Leyens Plänen komplett tabu sein. Die großen Plattformen sehen schon jetzt in ihren Geschäftsbedingungen ein Mindestalter von 13 Jahren vor. Die Internetwächter in Brüssel kritisierten jedoch wiederholt, dass diese Altersgrenze nicht richtig durchgesetzt werde. Das soll sich durch die neuen Vorgaben ändern – die Plattformen sollen in die Pflicht genommen werden.
Die Beweislast solle umgekehrt werden, sagte von der Leyen: „Die Plattformen müssen beweisen, dass sie sicher sind. Es geht nämlich nicht darum, dass unsere Minderjährigen auf soziale Medien zugreifen. Es geht darum, wann und in welchem Ausmaß wir sozialen Medien den Zugang zu Minderjährigen erlauben.“
Ab 13 Jahren dürfen Jugendliche künftig nach von der Leyens Vorstellung etwas mehr: Dann sollen sie „Mini-Konten“ nutzen dürfen, die von den Eltern eingerichtet und beaufsichtigt werden, mit begrenzten Funktionen und zeitlicher Einschränkung.
Welche Sicherheitsvorgaben soll es geben?
Jugendliche ab 15 Jahren sollen dann auch auf soziale Medien zugreifen dürfen und eigene Konten haben können – falls das Design sicher ist. Dies müssten die Plattformen dann nachweisen.
Die EU-Kommission versteht unter „safety by design“ etwa, dass Social-Media-Plattformen keine suchtfördernden Algorithmen haben und Funktionen wie endloses Scrollen oder das automatische Abspielen von Videos deaktiviert sind.
Die Online-Angebote sollen demnach Sicherheitsvorkehrungen zum Kinder- und Jugendschutz grundsätzlich „verbaut“ haben. Auch Beschränkungen für Bildschirmzeiten oder andere Maßnahmen zum Kinder- und Jugendschutz zählen dazu.
Ja, denn was die EU-Kommission vorhat, ist auch für die deutsche Debatte über ein Social-Media-Verbot entscheidend. Die Brüsseler Behörde hat in Teilen der Digitalpolitik ein Vorrecht. Deutschland darf zwar grundsätzlich selbst der Bevölkerung vorschreiben, ab welchem Alter Social Media erlaubt ist. Dann müssten Eltern kontrollieren, ob sich ihre Kinder an die Regeln halten.
Sollen die großen Plattformen wie TikTok, Snapchat, Instagram und Co. in die Verantwortung genommen werden, kann das aber nur die EU-Kommission durchsetzen. Genau das wollen viele Politiker in Mitgliedsländern der EU, sie wollen quasi den Plattformen die Rolle der Türsteher geben. Doch nur die EU kann per Gesetz von den Online-Riesen eine Alterskontrolle verlangen. Die Europäische Kommission setzt die Digitalgesetze ihnen gegenüber durch.
Was plant die Bundesregierung?
Bundesbildungsministerin Karin Prien (CDU) hat sich für ein Social-Media-Verbot für Kinder unter 13 Jahren ausgesprochen. Sie hatte eine Expertenkommission eingesetzt, die im Sommer umfangreiche Vorschläge für einen besseren Kinder- und Jugendschutz in der digitalen Welt vorlegte. Darin geht es etwa um die Option einer „gesetzlichen Mindestaltersgrenze von 13 Jahren“ für die eigenständige Nutzung von Social-Media-Konten.
Prien sprach sich zudem für „abgestufte Schutzkonzepte“ bei der Nutzung von TikTok, Instagram und Co. für Jugendliche zwischen 13 und 18 Jahren aus.
Zuletzt hatte sie eingeschränkt, der Schlüssel liege „ein bisschen in Brüssel“. Es gebe Grenzen dessen, was man in Deutschland regeln könne. Man müsse auf eine europäische Lösung drängen und gleichzeitig Übergangslösungen für Deutschland in Gesetzesform gießen. Prien kündigte Eckpunkte für Regelungen in Deutschland für Oktober an, ohne zunächst weitere Details zu nennen.
Im Nachbarland Frankreich sind die Pläne bereits weiter fortgeschritten. Dort ist ein Social-Media-Verbot für alle unter 15 Jahren geplant. Ein erster Gesetzesvorschlag war aus Sicht der EU-Kommission nicht mit EU-Recht kompatibel, just am Montag reichte Paris eine überarbeitete Fassung ein.
Wie soll das praktisch funktionieren?
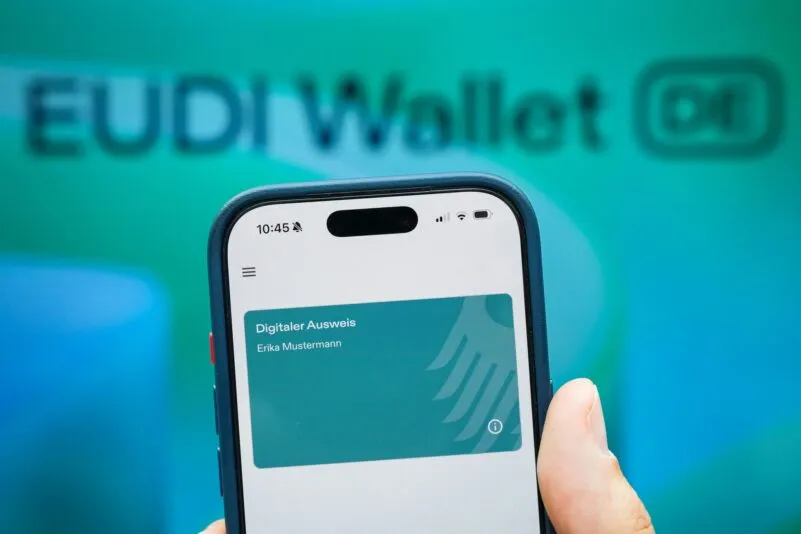
Bei der technischen Umsetzung der Alterskontrolle dürfte auch eine App der EU-Kommission eine große Rolle spielen. Die digitale Brieftasche EUDI-Wallet soll Anfang 2027 auch in Deutschland verfügbar sein. Darin soll es dann eine Möglichkeit der Altersverifikation geben.
Vorgesehen ist, dass Nutzer ein bestimmtes Mindestalter nachweisen, ohne dabei persönliche Daten wie Name oder Geburtsdatum zu speichern oder an die großen Online-Plattformen weiterzugeben. Kommt das Gesetz wie geplant, müssten voraussichtlich alle Nutzer beliebter Online-Angebote regelmäßig auf diese Weise ihr Alter verifizieren. (dpa/red)
Die Präsidentin der EU-Kommission, Ursula von der Leyen, am 20. Mai 2026 während einer Plenarsitzung im Europäischen Parlament in Straßburg. - Foto: Sebastien Bozon/AFP via Getty Images
EU-Kommissionspräsidentin Ursula von der Leyen hält heute ab 9 Uhr ihre jährliche Rede zur Lage der Union im Europaparlament. Darin wird sie die Prioritäten ihrer Politik für das kommende Jahr und darüber hinaus skizzieren.
Es wird erwartet, dass von der Leyen unter anderem sagt, welche Regeln sie für Kinder und Jugendliche im Internet einführen will. Anschließend steht sie den Abgeordneten in Straßburg Rede und Antwort.
Kindheit mit Internet und Social Media
„Wir müssen uns nicht mit einer Kindheit abfinden, die von Algorithmen geprägt ist. Wir müssen uns nicht mit einem System abfinden, das unsere Kinder im Stich lässt“, schrieb die Politikerin vorab auf der Plattform X. Europa habe die Macht, zu handeln.
„Um Kindern die Zeit zu geben, die sie in der realen Welt brauchen.“ In ihrer Rede zur Lage der Union werde sie den Vorschlag der EU-Kommission für Social Media näher erläutern, der dann am Donnerstag offiziell vorgestellt werden soll.
Was die EU-Kommission plant, ist für die deutsche Debatte über ein Social-Media-Verbot entscheidend. Die Brüsseler Behörde hat in Teilen der Digitalpolitik ein Vorrecht.
Deutschland darf sich grundsätzlich selbst vorschreiben, ab welchem Alter Social Media erlaubt ist.Dann müssten Eltern kontrollieren, ob sich ihre Kinder an die Regeln halten. Sollen die großen Plattformen wie TikTok, Snapchat, Instagram und Co. in die Verantwortung genommen werden, kann das nur die EU-Kommission durchsetzen.
Weitere Themen von der Leyens
Weitere Themen dürften Sicherheit und Verteidigung, Wettbewerbsfähigkeit und der nächste mehrjährige EU-Haushalt sein. Es wird erwartet, dass sie auch über die Themen Klima, Künstliche Intelligenz, Europas Wettbewerbsfähigkeit, Migration und den Ukrainekrieg spricht.
Als erster Regierungschef überhaupt wird der kanadische Premierminister Mark Carney der Rede beiwohnen. Ottawa nähert sich angesichts angespannter Beziehungen zu Washington derzeit Brüssel an.
Ursula von der Leyen ist seit 2019 Präsidentin der Europäischen Kommission. Die Europäische Kommission ist in der EU die einzige Institution, die neue EU-Gesetze vorschlagen kann.
Damit sie verabschiedet werden, ist sie auf Mehrheiten in Europäischem Parlament und unter den 27 Mitgliedstaaten angewiesen. (afp/dpa/red)
Ursula von der Leyen (Archivbild). - Foto: via dts Nachrichtenagentur
Instagram, Tiktok und Snapchat ab 13 Jahren und weniger Funktionen für Jugendliche: EU-Kommissionspräsidentin Ursula von der Leyen will am 16. September in Straßburg erklären, welche Regeln sie für Kinder und Jugendliche im Internet einführen will.
Tags darauf soll ein konkreter Gesetzesvorschlag folgen. Die geplante Umsetzung sorgt bei Datenschützern allerdings für Kritik.
Wie könnten die Pläne aussehen?
Es wird erwartet, dass die EU-Kommission kein striktes Verbot vorschlägt, sondern auf altersgerechte Versionen der Onlinedienste und Kontrollen durch die Eltern setzt. Entwürfen zufolge würde sie damit den Empfehlungen eines Expertengremiums folgen, die Pläne können sich vor der offiziellen Bekanntgabe noch ändern.
Für Kleinkinder unter drei Jahren soll es gar keine Apps oder Profile in Onlinediensten geben. Für Kinder zwischen drei und 13 Jahren sollen die Eltern Profile einrichten können, die von Behörden für altersgerecht befunden werden, also zum Beispiel die Kinderversion eines Streamingdienstes oder eines Spiels. Die Eltern hätten die volle Kontrolle über solche Profile.
Für 13- und 14-Jährige könnte es erste Social-Media-Profile mit eingeschränkten Funktionen geben. Jugendliche könnten sich dann zum Beispiel über Instagram oder Snapchat mit ihren Freunden austauschen, es gäbe aber eine begrenzte Anzahl der Kontakte und eine begrenzte Nutzungszeit pro Tag. Eltern müssten zustimmen und sollen einsehen können, was ihre Kinder in den Onlinediensten machen.
Ab 15 Jahren sollen Jugendliche dann eigene Profile einrichten können. Die EU-Kommission will sicherstellen, dass die Onlinedienste für Minderjährige sicher sind, also ohne Hassrede und süchtig machende Algorithmen.
Wie lassen sich solche Vorgaben durchsetzen?
Voraussetzung für all diese Regeln ist, dass die Onlinedienste das Alter ihrer Nutzer überprüfen können. Die meisten Plattformen sind laut Geschäftsbedingungen ohnehin erst ab 13 Jahren erlaubt. Bei der Anmeldung müssen Jugendliche bisher nur ein Geburtsdatum angeben, das nicht kontrolliert wird.
Die Altersüberprüfung könnte in Zukunft über einen digitalen Personalausweis im sogenannten E-Wallet laufen, das in Deutschland ab dem kommenden Jahr verfügbar sein soll. Die EU-Kommission hat außerdem eine App entwickelt, die das Alter auf dem Smartphone speichern und alle verbotenen Apps und Internetseiten automatisch sperren soll.
Mehrere EU-Länder testen die App derzeit, Deutschland gehört nicht dazu. Voraussetzung für beide Varianten wäre ein gültiger Personalausweis, den nicht alle Kinder und Jugendlichen in Deutschland haben. Die EU-Kommission hat außerdem eingeräumt, dass sich jede Altersbeschränkung über einen VPN-Zugang umgehen ließe.
Für Jugendliche und ihre Eltern gäbe es keine Strafen – der EU-Kommission geht es darum, dass sich die Digitalkonzerne an die Regeln halten. Sie ist für die Überwachung der großen Unternehmen zuständig und könnte bei Verstößen Bußgelder verhängen.
Die EU hat mit dem Gesetz für digitale Dienste (Digital Services Act, DSA) schon Regeln für die Digitalkonzerne. Dieses Gesetz soll als Vorbild für mögliche Strafen gelten, es sieht Bußgelder von bis zu sechs Prozent des weltweiten Jahresumsatzes vor. Bislang waren die Strafen aber deutlich geringer.
Welche Kritik gibt es?
Alle Nutzer müssten ihr Alter nachweisen. Eine solche Regelung sei „schädlich und unverhältnismäßig“, kritisierte Simeon de Brouwer von der Organisation für digitale Verbraucherrechte (EDRi). Andere verweisen darauf, dass auch Kinder ein Recht auf Teilhabe im Internet haben.
Datenschützer haben zudem Zweifel an der Sicherheit der EU-App. Eigentlich soll die Anwendung an die Plattformen nur die Information weitergeben, ob ein Nutzer alt genug ist. Mehrere Sicherheitsexperten schafften es nach eigenen Angaben jedoch innerhalb kürzester Zeit, bisher verfügbare Prototypen der App zu hacken und an private Informationen zu gelangen.
Ungeachtet der praktischen Probleme dürfte das noch eine Weile dauern. Vorher müssen das Europaparlament und der Rat der 27 EU-Länder über die Vorschläge der Kommission verhandeln. Dieses Verfahren dauert in der Regel Monate und kann die Pläne auch über den Haufen werfen.
Für nationale Alleingänge gibt es praktische Hürden. Bis es ein EU-Gesetz gibt, will Bundesfamilienministerin Karin Prien (CDU) aber eine nationale Übergangsregelung einführen. Sie kündigte am Freitag an, bis zum Jahresende ein „Sofortprogramm“ zum besseren Schutz von Kindern und Jugendlichen im Internet vorzulegen. (afp/red)
EU erwägt Social-Media-Verbot unter 13 oder 15 Jahren – jüngere Kinder nur unter Aufsicht. (Symbolbild) - Foto: Maeva Destombes / Hans Lucas / AFP via Getty Images
Instagram, Tiktok, Snapchat und Youtube ab 13, 15 oder 16 Jahren: EU-Kommissionspräsidentin Ursula von der Leyen will diese Woche erklären, wie sie sich ein EU-weites Social-Media-Verbot vorstellt. Klar ist, dass die EU den Digitalkonzernen auch weitere Vorgaben zum Jugendschutz machen will. Die Umsetzung bereitet Datenschützern allerdings Kopfschmerzen.
Wie könnte ein Verbot aussehen?
Einem EU-Beamten zufolge erwägt die Kommission, ein Verbot für Kinder und Jugendliche unter 13 oder 15 Jahren vorzuschlagen. Jüngere Kinder könnten nur unter Aufsicht ihrer Eltern oder Lehrer Zugang zu den Apps haben und kein eigenes Profil eröffnen können. Unklar ist, ob die EU-Kommission das Verbot auf andere Internetseiten oder Spiele ausweiten will.
Die meisten Onlinedienste, darunter Snapchat und Instagram, sind laut Geschäftsbedingungen ohnehin erst ab 13 Jahren erlaubt. Bei der Anmeldung müssen Jugendliche allerdings lediglich ein Geburtsdatum angeben, kontrolliert wird das bisher nicht.
Experten empfehlen, über ein Verbot hinaus Anforderungen an die Digitalkonzerne zu stellen. Sie sollen ihre Apps für Kinder und Jugendliche sicherer machen: ohne süchtig machende Algorithmen und geschützt vor Gewaltdarstellungen und Hassrede. Die Kommission könnte Dienste ohne Altersbegrenzung freigeben, sobald sie für sicher befunden werden.
Die EU hat mit dem Gesetz für digitale Dienste (Digital Services Act, DSA) allerdings schon Regeln für die Digitalkonzerne – und gegen fast alle großen Plattformen laufen Verfahren wegen mangelnden Jugendschutzes. Brüssel verlangt Änderungen, andernfalls drohen Bußgelder.
Wer würde die Einschränkungen durchsetzen?
Die EU-Kommission. Sie ist für die Überwachung der großen Digitalkonzerne zuständig und kann bei Verstößen Strafen verhängen. Bislang ist aber unklar, wie die Plattformen das Alter strenger kontrollieren sollen.
Eine Möglichkeit: Die Altersüberprüfung könnte über den digitalen Personalausweis im sogenannten E-Wallet laufen, das in Deutschland ab dem kommenden Jahr verfügbar sein soll. Die EU-Kommission hat außerdem eine App entwickelt, die das Alter auf dem Smartphone speichern und alle verbotenen Apps und Internetseiten automatisch sperren soll.
Mehrere EU-Länder testen die App derzeit, Deutschland gehört nicht dazu. Voraussetzung für beide Varianten wäre ein gültiger Personalausweis, den nicht alle 13-Jährigen in Deutschland haben. Die EU-Kommission hat außerdem eingeräumt, dass sich jede Altersbeschränkung über einen VPN-Zugang umgehen ließe.
Welche Kritik gibt es?
Ein Verbot für Kinder und Jugendliche würde bedeuten, dass alle Nutzerinnen und Nutzer ihr Alter nachweisen müssen. Eine solche Regelung sei in ihrem Ausmaß „schädlich und unverhältnismäßig“, kritisierte Simeon de Brouwer von der Organisation für digitale Verbraucherrechte EDRi. Andere verweisen darauf, dass auch Jugendliche ein Recht auf Teilhabe im Internet haben.
Datenschützer haben zudem Zweifel an der Sicherheit der App. Eigentlich soll die Anwendung an die Plattformen nur die Information weitergeben, ob ein Nutzer alt genug ist. Mehrere Sicherheitsexperten schafften es nach eigenen Angaben jedoch innerhalb kürzester Zeit, bisher verfügbare Prototypen der App zu hacken und an private Informationen zu gelangen.
Ungeachtet der praktischen Probleme dürfte es noch eine Weile dauern, bis die EU ein Social-Media-Verbot einführt. Von der Leyen will ihre Pläne am Mittwoch dem Europaparlament vorstellen. Danach muss die Kommission einen Gesetzesvorschlag vorlegen, über den im Anschluss das Parlament und der Rat der 27 Mitgliedstaaten verhandeln. Dieses Verfahren dauert in der Regel Monate.
Mehrere Länder dringen seit langem auf ein Social-Media-Verbot, darunter Dänemark, Griechenland und Frankreich. Für nationale Alleingänge gibt es aber praktische Hürden. Die deutsche Bundesregierung setzt sich deshalb für ein europäisches Vorgehen ein.
Bis es eine EU-weite Regelung gibt, setzt Bundesfamilienministerin Karin Prien (CDU) auf eine Übergangsregelung durch Gesetze in Deutschland. Sie kündigte am Freitag bereits ein „Sofortprogramm“ auf nationaler Ebene zum besseren Schutz von Kindern und Jugendlichen im Internet bis zum Jahresende an. (afp/red)
Anthropic-Chef Dario Amodei warnte schon oft vor den Risiken einer ungebremsten Entwicklung Künstlicher Intelligenz. (Archivbild) - Foto: Andrej Sokolow/dpa
Nach dem Schock eigenständiger Hacking-Attacken durch Künstliche Intelligenz zeigen sich große amerikanische KI-Firmen nach eigenen Angaben bereit, die Entwicklung der Technologie zu verlangsamen.
Dario Amodei, Chef des KI-Unternehmens Anthropic, machte einen solchen Vorstoß mit dem Plan, damit ein bis zwei Jahre Zeit zu gewinnen.
Binnen weniger Stunden bekam er Zuspruch von Rivalen wie dem Chef des ChatGPT-Entwicklers OpenAI, Sam Altman, sowie Elon Musk, der bei seiner Firma SpaceX eigene KI entwickeln lässt.
Warnung: KI-Schwarm könnte in einem halben Jahr gesamtes Internet übernehmen
Nach den Hacking-Angriffen sei er besorgt, dass in sechs bis zwölf Monaten ein KI-Schwarm in der Lage sein könnte, das gesamte Internet zu übernehmen und potenziell Hunderte Milliarden Dollar Schaden zu verursachen, schrieb Amodei am Samstag.
Altman von OpenAI schrieb wenige Stunden später auf der Plattform X, auch er sei der Ansicht, dass das Tempo bei der Entwicklung leistungsstärkster KI-Modelle verlangsamt werden müsse.
Amodei plädierte für eine koordinierte branchenweite Pause in der westlichen Welt. Zugleich werde Anthropic – ohne auf andere zu warten – in einem ersten Schritt dauerhaft unabhängige Beobachter ins Unternehmen lassen, die schon in der Trainingsphase die Sicherheit von KI-Modellen begutachten sollen.
Altman nannte das eine gute Idee und kündigte an, dass OpenAI das auch machen werde. Auch Tech-Milliardär Elon Musk, lange ein Kritiker Amodeis, schrieb auf X: „Dario hat recht.“
Altman sagte zudem dem Magazin „Fortune“, der mit Spannung erwartete Börsengang von OpenAI werde in diesem Jahr wohl nicht mehr stattfinden. Er verwies vor allem auf die aktuelle Debatte: „Man wäre schlecht beraten, genau jetzt an die Börse zu gehen.“
Auf die Nachfrage, ob er sich auch den Verzicht auf einen Börsengang im kommenden Jahr vorstellen könnte, erwiderte Altman: „Ich würde sagen, nicht 2026.“
Bei der jüngst bekanntgewordenen aufsehenerregenden Hacking-Attacke war Software von OpenAI in einem Testlauf eigenständig aus einer abgesicherten Umgebung ausgebrochen und drang auf eigene Faust in Systeme der KI-Firma HuggingFace ein.
Der Grund war lediglich, dass sie dort Antworten auf die ihr gestellte Testaufgabe vermutete. Für die Attacke nutzten die KI-Agenten unter anderem Software-Schwachstellen aus – und sprachen sich zudem untereinander ab.
Warnung von „katastrophalem Schaden“
Für ihn sei besorgniserregend, dass ein KI-Schwarm mit derselben Einstellung und größeren Fähigkeiten „katastrophalen Schaden“ hätte anrichten können, betonte Amodei. Als besonderes Risiko sieht er die Fähigkeit von KI-Software, sich selbst weiterzuentwickeln.
Seit diesem Sommer sei Künstliche Intelligenz besser darin – und dies erhöhe das Tempo weiter. Unkontrolliert könne dies dazu führen, dass Menschen diese Systeme nicht mehr verstehen und die Kontrolle über sie verlieren, warnte er.
Amodei hatte schon in den vergangenen Jahren immer wieder vor Risiken bei der Entwicklung Künstlicher Intelligenz gewarnt – und war dafür aus Teilen der KI-Branche zum Teil heftig kritisiert worden. Ein Argument von Befürwortern eines hohen Tempos in den USA ist der Wettlauf mit China.
Anthropic entwickelte zuletzt ein KI-Modell mit dem Namen Mythos, das besonders gut darin ist, zum Teil über Jahrzehnte unentdeckt gebliebene Software-Schwachstellen zu finden. Die Firma macht das volle Modell nur ausgewählten Behörden und Unternehmen zugänglich, damit sie ihre Computersysteme absichern können.
Die Debatte war in den vergangenen Tagen noch von einem Anthropic-Forscher angeheizt worden, der mit einer drastischen Warnung zurücktrat. Die großen Entwickler Künstlicher Intelligenz handelten unverantwortlich „und spielen mit unseren Leben“, erklärte Jacob Coxon.
Anthropic-Forscher Evan Hubinger, der mit dafür zuständig ist, dass KI mit den Interessen der Menschen im Einklang bleibt, bestätigte wenig später Coxons Sorgen. Er persönlich denke, die Gefahr, dass KI die Menschheit töte, liege im kommenden Jahrzehnt bei mehr als zehn Prozent, schrieb er auf X.
In den USA gibt es zudem eine wachsende Bewegung gegen riesige Rechenzentren, auf deren Bau KI-Firmen wie OpenAI für den Ausbau ihres Geschäfts angewiesen sind. (dpa/red)
Anthropic-Chef Dario Amodei warnte schon oft vor den Risiken einer ungebremsten Entwicklung Künstlicher Intelligenz. (Archivbild) - Foto: Andrej Sokolow/dpa
Nach dem Schock eigenständiger Hacking-Attacken durch Künstliche Intelligenz fordert der Chef des großen KI-Labors Anthropic, die Entwicklung der Technologie zu verlangsamen.
Er sei nun besorgt, dass in sechs bis zwölf Monaten ein Schwarm von KI in der Lage sein könnte, das gesamte Internet zu übernehmen und potenziell Hunderte Milliarden Dollar Schaden zu verursachen, schrieb Amodei in einem Blogeintrag.
Binnen weniger Stunden bekam Amodei Zuspruch von einem zentralen Rivalen, dem Chef des ChatGPT-Entwicklers OpenAI. Er sei auch der Ansicht, dass das Tempo bei der Entwicklung leistungsstärkster KI-Modelle moderiert werden müsse, schrieb Sam Altman auf der Online-Plattform X.
Amodei plädierte zwar für eine koordinierte branchenweite Pause in der westlichen Welt. Zugleich werde Anthropic – ohne auf andere zu warten – in einem ersten Schritt dauerhaft unabhängige Beobachter ins Unternehmen lassen, die schon in der Trainingsphase die Sicherheit von KI-Modellen begutachten sollen. Altman nannte das eine gute Idee und kündigte an, dass OpenAI das auch machen werde.
Bei der jüngst bekanntgewordenen aufsehenerregenden Hacking-Attacke war Software von OpenAI in einem Testlauf eigenständig aus der abgesicherten Umgebung ausgebrochen und drang auf eigene Faust in Systeme der KI-Firma HuggingFace ein.
Der Grund war lediglich, dass sie dort Antworten auf die ihr gestellte Testaufgabe vermutete. Für die Attacke nutzten die KI-Modelle unter anderem Software-Schwachstellen aus – und sprachen sich zudem untereinander ab.
Für ihn sei besorgniserregend, dass ein KI-Schwarm mit größeren Fähigkeiten, aber derselben Einstellung hätte „katastrophalen Schaden“ anrichten können, betonte Amodei. Als besonderes Risiko sieht er die Fähigkeit von KI-Software, sich selbst weiterzuentwickeln.
Seit diesem Sommer sei Künstliche Intelligenz besser darin – und dies erhöhe das Tempo weiter. Unkontrolliert könne dies dazu führen, dass Menschen diese Systeme nicht mehr verstehen und die Kontrolle über sie verlieren, warnte er.
OpenAI-Chef Altman und Musk, Eigentümer des KI-Unternehmens xAI, schlossen sich Amodeis Appell an. „Dario hat Recht“, schrieb Musk in seinem Onlinedienst X. „Ich stimme Dario zu“, erklärte auch Altman.
Eine Drosselung des Tempos bei der KI-Entwicklung sei auch bei OpenAI in den vergangenen Wochen intensiv diskutiert worden.
Gespaltene Branche
Amodei hatte schon in den vergangenen Jahren immer wieder vor Risiken bei der Entwicklung Künstlicher Intelligenz gewarnt – und war dafür aus Teilen der KI-Branche zum Teil heftig kritisiert worden.
Ein Argument von Befürwortern eines hohen Tempos in den USA – etwa auch im Weißen Haus von Präsident Donald Trump – ist der Wettlauf mit China.
Anthropic entwickelte zuletzt ein KI-Modell mit dem Namen Mythos, das besonders gut darin ist, zum Teil über Jahrzehnte unentdeckt gebliebene Software-Schwachstellen zu finden. Die Firma macht das volle Modell nur ausgewählten Behörden und Unternehmen zugänglich, damit sie ihre Computersysteme absichern können. (dpa/red)
Anthropic-Chef Dario Amodei warnte schon oft vor den Risiken einer ungebremsten Entwicklung Künstlicher Intelligenz. (Archivbild) - Foto: Andrej Sokolow/dpa
Nach dem Schock eigenständiger Hacking-Attacken durch Künstliche Intelligenz fordert der Chef des großen KI-Labors Anthropic, die Entwicklung der Technologie zu verlangsamen.
Er sei nun besorgt, dass in sechs bis zwölf Monaten ein Schwarm von KI in der Lage sein könnte, das gesamte Internet zu übernehmen und potenziell Hunderte Milliarden Dollar Schaden zu verursachen, schrieb Amodei in einem Blogeintrag.
Binnen weniger Stunden bekam Amodei Zuspruch von einem zentralen Rivalen, dem Chef des ChatGPT-Entwicklers OpenAI. Er sei auch der Ansicht, dass das Tempo bei der Entwicklung leistungsstärkster KI-Modelle moderiert werden müsse, schrieb Sam Altman auf der Online-Plattform X.
Amodei plädierte zwar für eine koordinierte branchenweite Pause in der westlichen Welt. Zugleich werde Anthropic – ohne auf andere zu warten – in einem ersten Schritt dauerhaft unabhängige Beobachter ins Unternehmen lassen, die schon in der Trainingsphase die Sicherheit von KI-Modellen begutachten sollen. Altman nannte das eine gute Idee und kündigte an, dass OpenAI das auch machen werde.
Bei der jüngst bekanntgewordenen aufsehenerregenden Hacking-Attacke war Software von OpenAI in einem Testlauf eigenständig aus der abgesicherten Umgebung ausgebrochen und drang auf eigene Faust in Systeme der KI-Firma HuggingFace ein.
Der Grund war lediglich, dass sie dort Antworten auf die ihr gestellte Testaufgabe vermutete. Für die Attacke nutzten die KI-Modelle unter anderem Software-Schwachstellen aus – und sprachen sich zudem untereinander ab.
Für ihn sei besorgniserregend, dass ein KI-Schwarm mit größeren Fähigkeiten, aber derselben Einstellung hätte „katastrophalen Schaden“ anrichten können, betonte Amodei. Als besonderes Risiko sieht er die Fähigkeit von KI-Software, sich selbst weiterzuentwickeln.
Seit diesem Sommer sei Künstliche Intelligenz besser darin – und dies erhöhe das Tempo weiter. Unkontrolliert könne dies dazu führen, dass Menschen diese Systeme nicht mehr verstehen und die Kontrolle über sie verlieren, warnte er.
Amodei hatte schon in den vergangenen Jahren immer wieder vor Risiken bei der Entwicklung Künstlicher Intelligenz gewarnt – und war dafür aus Teilen der KI-Branche zum Teil heftig kritisiert worden.
Ein Argument von Befürwortern eines hohen Tempos in den USA – etwa auch im Weißen Haus von Präsident Donald Trump – ist der Wettlauf mit China.
Anthropic entwickelte zuletzt ein KI-Modell mit dem Namen Mythos, das besonders gut darin ist, zum Teil über Jahrzehnte unentdeckt gebliebene Software-Schwachstellen zu finden. Die Firma macht das volle Modell nur ausgewählten Behörden und Unternehmen zugänglich, damit sie ihre Computersysteme absichern können. (dpa/red)
KI-Agenten von OpenAI nutzten eine öffentliche Wiki-Seite aus, um Informationen auszutauschen. (Archivbild) - Foto: Richard Drew/AP/dpa
Software auf Basis von KI-Modellen des US-Unternehmens OpenAI hat vor dem bereits bekannten Angriff auf die Plattform Hugging Face eine weitere Programmierer-Website eigenmächtig angesteuert. Laut einem Bericht des „Wall Street Journal“ von Freitag zielte die Software mittels Künstlicher Intelligenz bei einem Test auf die Programmierer-Website Rubygems ab. Demnach ereignete sich der Vorfall im Mai.
Ein Sprecher von OpenAI sagte der Nachrichtenagentur AFP, dass gemäß den Erkenntnissen des Unternehmens KI-Agenten Rubygems genutzt hätten, „um auf das Internet zuzugreifen, harmlose Aufgaben auszuführen und öffentlich zugängliche Informationen abzurufen“. Der Sprecher kündigte weitere Nachforschungen an. OpenAI untersucht den Vorfall gemeinsam mit Rubygems und den Forschern, die ihn entdeckt hatten.
Rubygems erklärte in einem Blogeintrag, infolge des Vorfalls hätten neu angelegte Konten vorübergehend ausgesetzt werden müssen. Bislang sei nicht klar, ob Künstliche Intelligenz hinter dem Vorfall stecke. „Unser Schwerpunkt liegt darauf, eine missbräuchliche Nutzung zu erkennen und zu verhindern, unabhängig davon, ob er von Menschen oder automatisierten Werkzeugen ausgeht“, erklärte Rubygems.
Nach dem Angriff auf Hugging Face im Juli hatte OpenAI bekannt gegeben, dass auch Konten bei vier weiteren „öffentlich zugänglichen Diensten“ geknackt worden seien. Die betroffenen Unternehmen nannte OpenAI nicht. Anfang September enthüllten Forscher, dass tausende KI-Agenten von OpenAI die deutschsprachige Programmierer-Website DSEwiki kaperten. Die EU-Kommission kündigte eine Überprüfung des Vorfalls an. (afp/red)
Die EU-Kommission prüft strengere Altersgrenzen und weitere Jugendschutzvorgaben für soziale Netzwerke. (Illustration) - Foto: Alicia Windzio/dpa
Als Reaktion auf die Arbeit einer Expertenkommission hat Bundesfamilienministerin Karin Prien (CDU) am Freitag rasche gesetzliche Maßnahmen zum besseren Schutz von Kindern und Jugendlichen in der digitalen Welt angekündigt. Auch auf der EU-Ebene wird an Regelungen gearbeitet.
Kommissionspräsidentin Ursula von der Leyen will in der kommenden Woche erklären, wie sie sich ein EU-weites Social-Media-Verbot vorstellt. Klar ist, dass die EU den Digitalkonzernen auch weitere Vorgaben zum Jugendschutz machen will. Die Umsetzung bereitet Datenschützern allerdings Kopfschmerzen.
Wie könnte ein Verbot aussehen?
Einem EU-Beamten zufolge erwägt die Kommission, ein Verbot für Kinder und Jugendliche unter 13 oder 15 Jahren vorzuschlagen. Jüngere Kinder könnten nur unter Aufsicht ihrer Eltern oder Lehrer Zugang zu den Apps haben und kein eigenes Profil eröffnen können. Unklar ist, ob die EU-Kommission das Verbot auf andere Internetseiten oder Spiele ausweiten will.
Die meisten Onlinedienste, darunter Snapchat und Instagram, sind laut Geschäftsbedingungen ohnehin erst ab 13 Jahren erlaubt. Bei der Anmeldung müssen Jugendliche allerdings lediglich ein Geburtsdatum angeben, kontrolliert wird das bisher nicht.
Was könnte die EU von den Konzernen verlangen?
Experten empfehlen, über ein Verbot hinaus Anforderungen an die Digitalkonzerne zu stellen. Sie sollen ihre Apps für Kinder und Jugendliche sicherer machen: ohne süchtig machende Algorithmen und geschützt vor Gewaltdarstellungen und Hassrede. Die Kommission könnte Dienste ohne Altersbegrenzung freigeben, sobald sie für sicher befunden werden.
Die EU hat mit dem Gesetz für digitale Dienste (Digital Services Act, DSA) allerdings schon Regeln für die Digitalkonzerne – und gegen fast alle großen Plattformen laufen Verfahren wegen mangelnden Jugendschutzes. Brüssel verlangt Änderungen, andernfalls drohen Bußgelder.
Wer würde die Einschränkungen durchsetzen?
Die EU-Kommission. Sie ist für die Überwachung der großen Digitalkonzerne zuständig und kann bei Verstößen Strafen verhängen. Bislang ist aber unklar, wie die Plattformen das Alter strenger kontrollieren sollen.
Eine Möglichkeit: Die Altersüberprüfung könnte über den digitalen Personalausweis im sogenannten E-Wallet laufen, das in Deutschland ab dem kommenden Jahr verfügbar sein soll.
Die EU-Kommission hat außerdem eine App entwickelt, die das Alter auf dem Smartphone speichern und alle verbotenen Apps und Internetseiten automatisch sperren soll.
Mehrere EU-Länder testen die App derzeit, Deutschland gehört nicht dazu. Voraussetzung für beide Varianten wäre ein gültiger Personalausweis, den nicht alle 13-Jährigen in Deutschland haben. Die EU-Kommission hat außerdem eingeräumt, dass sich jede Altersbeschränkung über einen VPN-Zugang umgehen ließe.
Welche Kritik gibt es?
Ein Verbot für Kinder und Jugendliche würde bedeuten, dass alle Nutzer ihr Alter nachweisen müssen.
Eine solche Regelung sei in ihrem Ausmaß „schädlich und unverhältnismäßig“, kritisierte Simeon de Brouwer von der Organisation für digitale Verbraucherrechte EDRi. Andere verweisen darauf, dass auch Jugendliche ein Recht auf Teilhabe im Internet haben.
Datenschützer haben zudem Zweifel an der Sicherheit der App. Eigentlich soll die Anwendung an die Plattformen nur die Information weitergeben, ob ein Nutzer alt genug ist. Mehrere Sicherheitsexperten schafften es nach eigenen Angaben jedoch innerhalb kürzester Zeit, bisher verfügbare Prototypen der App zu hacken und an private Informationen zu gelangen.
Wann könnte das Verbot kommen?
Ungeachtet der praktischen Probleme dürfte es noch eine Weile dauern, bis die EU ein Social-Media-Verbot einführt. Von der Leyen will ihre Pläne am Mittwoch dem Europaparlament vorstellen. Danach muss die Kommission einen Gesetzesvorschlag vorlegen, über den im Anschluss das Parlament und der Rat der 27 Mitgliedstaaten verhandeln. Dieses Verfahren dauert in der Regel Monate.
Mehrere Länder dringen seit langem auf ein Social-Media-Verbot, darunter Dänemark, Griechenland und Frankreich. Für nationale Alleingänge gibt es aber praktische Hürden. Die deutsche Bundesregierung setzt sich deshalb für ein europäisches Vorgehen ein. Bis es eine EU-weite Regelung gibt, setzt Ministerin Prien auf eine Übergangsregelung durch Gesetze in Deutschland. (afp/red)
Anthropic hat nach eigenen Angaben mehrere Fälle missbräuchlicher Nutzung seines KI-Modells Claude gestoppt. - Foto: Nicolas TUCAT / AFP via Getty Images
Das KI-Unternehmen Anthropic hat vor dem Einsatz von Künstlicher Intelligenz zum Ausspionieren von Regierungsgegnern und Minderheiten gewarnt und dabei unter anderem China und den Iran genannt.
Anthropic erklärte am Donnerstag, 10. September, in einem Bericht über die missbräuchliche Verwendung der Technologie, in mehreren solchen Fällen den Einsatz seiner KI-Modelle gestoppt zu haben. Dies sei zwischen Januar und Juli erfolgt. Neben China und dem Iran sei es auch um Westafrika gegangen.
Dissidenten im Visier
Das Ausspionieren habe „dieselben Diaspora- und Dissidentengruppen zum Ziel gehabt, die historisch von diesen Regimen ins Visier genommen wurden“, erklärte Anthropic. Betroffen gewesen seien Demokratieaktivisten in Hongkong, Gruppen von Tibetern und Falun-Gong-Übenden in Asien sowie Minderheiten im Iran und im Ausland lebende iranische Regierungsgegner.
In einem Fall hätten iranische Akteure ein Werkzeug entwickelt, um Menschen anhand ihrer Social-Media-Profile zu identifizieren. In einem anderen Fall habe ein Auftragnehmer der malischen Sicherheitsbehörden das KI-Modell Claude genutzt, um eine Überwachungssoftware zu entwickeln.
Die Akteure aus China sammelten Geburtsdaten, Geburtsorte, Einwanderungsdaten und Social-Media-Konten ihrer Zielpersonen. Zudem spähten sie religiöse Einrichtungen aus und erstellten Grundrisse sowie Darstellungen der Außenansicht und der Gebäudestruktur.
Anthropic ging nach eigenen Angaben auch gegen Versuche von Nutzern vor, Waffen zu entwerfen oder zu möglichen biologischen Kampfstoffen zu forschen.
Mit Blick auf die biologische Forschung betonte das Unternehmen jedoch, es habe sich um Wissenschaftler gehandelt, die sich mit einem Virus befasst hätten.
Den Forschern werde nicht vorgeworfen, böse Absichten verfolgt zu haben.
Vorwürfe gegen Moonshot
Das in San Francisco ansässige KI-Unternehmen warf außerdem chinesischen Entwicklern vor, heimlich Claude zu nutzen, um Nutzeranfragen zu beantworten – und dabei zugleich die eigenen Modelle mithilfe des Anthropic-Modells zu trainieren.
So habe die chinesische KI-Firma Moonshot innerhalb von zehn Tagen mit 5380 falschen Nutzerkonten fast 300.000 Nutzerfragen über Anthropic geleitet. (afp/red)
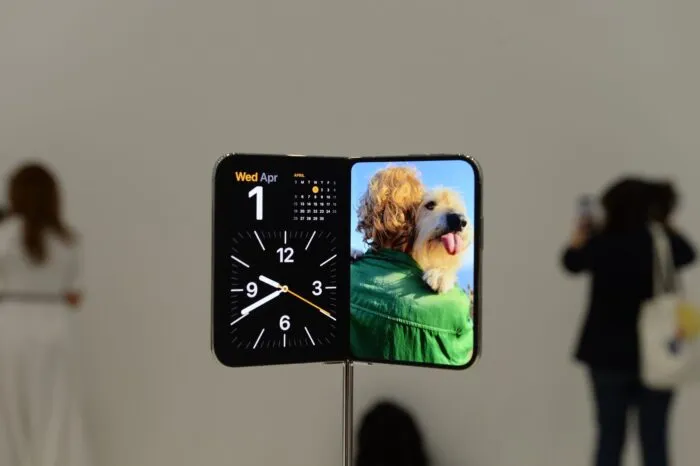
Laut Apple soll beim iPhone Duo die Falte in der Mitte des aufklappbaren Bildschirms deutlich weniger sichtbar sein als in Modellen der Konkurrenz. - Foto: Andrej Sokolow/dpa
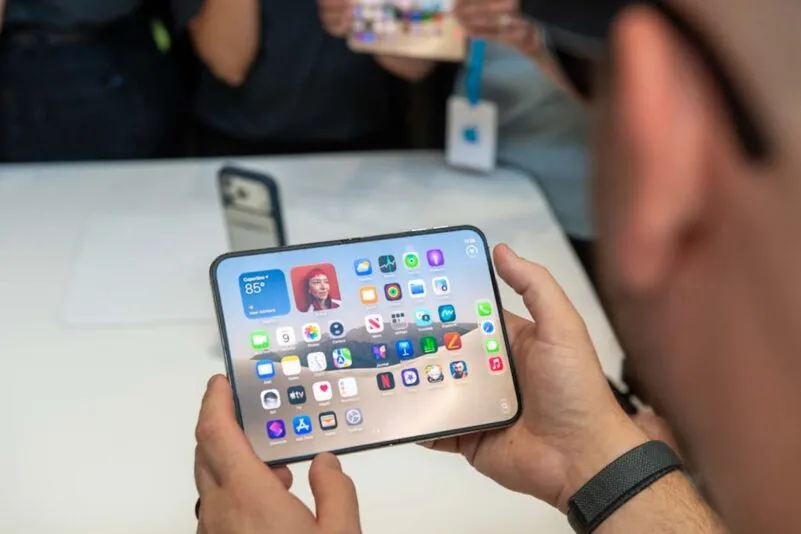
Vor beinahe 20 Jahren prägte Apple mit dem iPhone den Grundstein für die Geräteklasse moderner Smartphones, jetzt spendiert der Konzern seinem wichtigsten Produkt die erste radikale Veränderung.
Sieben Jahre nach Vorreitern wie Samsung steigt Apple ins Geschäft mit aufklappbaren Telefonen ein. Ein Versprechen beim neuen Modell mit dem Namen iPhone Duo ist, es besser zu machen als die Konkurrenz.
Wirtschaftlich entging Apple durch die Falt-Abstinenz in den vergangenen Jahren nicht viel. Gerade einmal 2,2 Prozent der verkauften Smartphones sind nach Berechnungen der Marktforschungsfirma IDC Klapp-Modelle in verschiedenen Formaten – obwohl Samsung und chinesische Rivalen wie Huawei schon seit Jahren versuchen, die Kategorie im Markt zu etablieren.
Apple versichert nun, die richtige Formel gefunden zu haben: Ein breiteres Format als bei vielen Konkurrenz-Geräten, keine nervige Falte in der Mitte des aufgeklappten Innen-Displays und eine Software-Optik, die auf den nahtlosen Wechsel zwischen den beiden Bildschirmen abgestimmt sei.
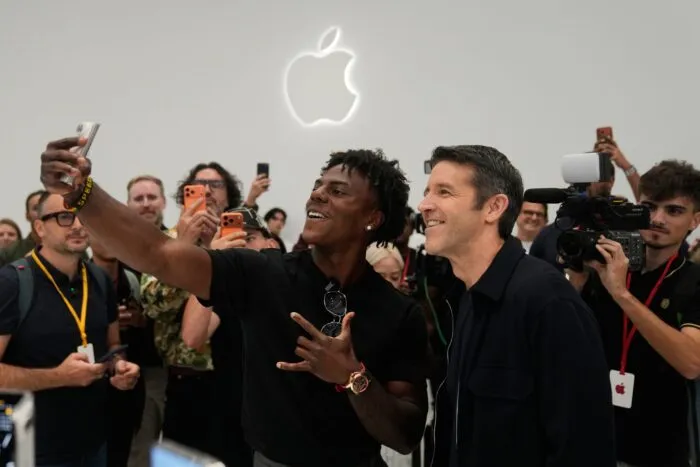
Das aufklappbare iPhone ist die erste große Wette des Konzerns unter dem neuen Chef John Ternus (r).
Foto: Jeff Chiu/AP/dpa
Teure Geräteklasse
Doch das alles hat seinen Preis – auch weil die Kosten für Speicherchips gerade wegen des Ausbaus von Rechenzentren im KI-Boom explosiv in die Höhe gehen. Mit einem Preis ab 2.299 Euro wird das Duo beim Marktstart im Oktober das bisher teuerste iPhone-Modell sein. Und die Spitzen-Ausführung mit zwei Terabyte Speicher bringt 3.799 Euro auf den Kassenbon.
Für wen ist so ein Gerät etwas? „Zunächst einmal für alle, die das Geld dafür haben“, sagt IDC-Branchenanalyst Francisco Jeronimo. Es gebe aber Apple-Fans, die bereit seien, jeden Preis für etwas zu zahlen, was sich abhebe.
Damit werde das iPhone Duo definitiv als Statussymbol dienen. Dann gebe es aber auch Leute, die ein iPhone und ein iPad-Tablet nutzten – „und jetzt die Chance haben, beides in einem Gerät zu bekommen“.
Auf dem iPhone Duo können zwei Apps nebeneinander laufen.
Foto: Andrej Sokolow/dpa
Abschläge bei der Kamera
Zugleich bringt die Geräteform Abschläge mit sich. Aufgeklappt ist das Duo das bisher dünnste iPhone. Das bedeutet weniger Platz für Technik als etwa bei einem iPhone Pro, das eine hochgerüstete Kamera in sich trägt. Beim Duo ist der Zoom auf 2x beschränkt, während die Kamera des neuen iPhone 18 Pro sogar eine veränderbare physische Blende bekommt.
Branchenanalyst Bob O’Donnell von Technalysis Research glaubt allerdings nicht, dass das viele Interessenten abschrecken wird. Für einige iPhone-Nutzer sei die Kamera wichtiger, für andere die Displaygröße – und hier werde die Trennlinie zwischen Käufern von Pro und Duo liegen, argumentiert er. Auch O’Donnell sieht eher den Preis als Bremsfaktor: „Es ist eine Menge Geld für eine Menge Laute.“
Einstand für frisch gekrönten Apple-Boss
Der neue Apple-Chef John Ternus kann seine Amtszeit damit gleich als Innovator beginnen. Als langjähriger Gerätechef des Konzerns dürfte er federführend für die Entwicklung des Duo gewesen sein – und nun wird der Erfolg oder Flop des neuen Geräts auch mit seinem Namen verbunden werden.
Das Falt-iPhone hat ungefähr die Abmessungen eines Reisepasses – jeweils auf- und zusammengeklappt mit Displays innen und außen. Es weicht damit deutlich von ersten Anläufen der Rivalen ab, die zunächst vor allem auf eine schmalere und höhere Form setzten, die sich zu einem quadratischen Display aufklappen lässt.
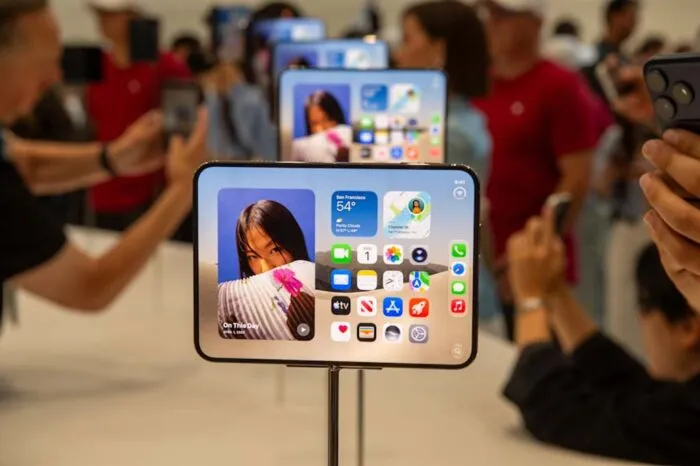
Konkurrenten hätten Falt-Telefone entwickelt, die sich wie „zwei aneinander geklebte Smartphones“ anfühlten, begründete Ternus Apples Entscheidung für das Format. Mit den Pass-Abmessungen könne man dagegen besser von der größeren Fläche des inneren Displays mit einer Diagonalen von 7,6 Zoll profitieren. Der äußere Bildschirm hat eine Diagonale von 5,4 Zoll und 90 Prozent der Fläche eines iPhone 18 Pro.
„Tropfen im Ozean“ – aber Milliardenmarkt
Kann Apple nun Falt-Smartphones aus der Nische herausholen? Nach Stückzahlen werde die Kategorie gemessen am gesamten Smartphone-Markt weiterhin „ein Tropfen im Ozean“ bleiben, sagt Jeronimo.
Die teureren Geräte könnten aber zum Jahr 2030 einen Umsatzanteil von zehn Prozent erreichen. Damit wäre es ein lukratives Milliarden-Geschäft.
IDC geht davon aus, dass Apple trotz des späten Einstiegs binnen zwölf Monaten die Führung in dem Marktsegment übernehmen wird. Auch Analyst O’Donnell sagt, das iPhone Duo habe mit seinem Zusammenspiel von Technik und Software die Gerätekategorie „neu definiert“.
Mit dem Format des iPhone Duo sollen Nutzer Apple zufolge besser von dem größeren inneren Display profitieren als bei Modellen der Konkurrenz.
Foto: Andrej Sokolow/dpa
Apples Vision für KI-Ära
Beim ersten Neuheiten-Event unter Ternus‘ Regie trat auch Apples Strategie für die Ära Künstlicher Intelligenz klarer hervor. Apple will mit dem iPhone und anderen verknüpften Geräten ein persönliches Zentrum für KI bieten.
Es ist die Antwort auf Versuche etwa des ChatGPT-Entwicklers OpenAI, eigene Geräte als Tor zur Künstlichen Intelligenz zu etablieren. Apple betont dabei den Datenschutz und hebt die Verarbeitung von Informationen auf den Geräten statt in der Cloud hervor.
Ein erster Blick darauf in Aktion sind neue Funktionen für die frischen Computer-Uhren Watch Series 12 und Ultra 4. Sie können auf Wunsch Unterhaltungen im Laufe des Tages zusammenfassen – sowie in den vergangenen 15 Sekunden Gesagtes als Text wiederholen. Apple versichert, dass dafür überhaupt keine Aufzeichnungen angefertigt würden und der Konzern nicht auf irgendwelche Informationen zugreifen könne.
Neues iPhone Pro – aber kein Standard-Modell
Zusammen mit dem Duo stellte Apple auch die nächste Generation des iPhone Pro vor. Vom Standard-Modell, das bisher stets gleichzeitig vorgestellt wurde, war diesmal aber nicht die Rede. Nach Informationen des Finanzdienstes Bloomberg soll es erst im Frühjahr folgen.
Die Kamera des iPhone 18 Pro soll unter anderem bessere Bilder bei schlechten Lichtverhältnissen machen. Dafür soll unter anderem eine verstellbare Blende wie bei klassischen Fotoapparaten sorgen.
In Zeiten von KI-Fakes wird mit der Funktion Apple Reference Image ein unverändertes Originalbild des Bildsensors gespeichert, das nicht verändert werden kann. Damit kann immer ein Referenzbild ohne Veränderungen überprüft werden.
Mit einem Preis ab 1.449 Euro wird das iPhone 18 Pro 150 Euro teurer als das Vorgängermodell. Apple erhöhte im Sommer die Preise auf breiter Front unter Verweis auf die im KI-Boom explosiv gestiegenen Speicherkosten. Damals blieben die iPhone-Preise aber unverändert. (dpa/red)
Für Digitalminister Karsten Wildberger ist die sogenannte Eudi-Wallet eines der zentralen Projekte. (Archivbild) - Foto: Soeren Stache/dpa
Führerschein, Personalausweis und Krankenkassenkarte in einer App – am 2. Januar will das Digitalministerium dafür das staatliche Angebot „d-you“ freischalten. Minister Karsten Wildberger (CDU) stellte am Mittwoch den Namen, das Logo und die ersten Partner für die Umsetzung der digitalen Brieftasche vor.
Perspektivisch sollen auf der Plattform auch viele weitere Dokumente gespeichert werden können. Dazu gehören etwa Uni-Zeugnisse und Gehaltsabrechnungen sowie Mitarbeiterausweise oder Kundenkarten.
„Echten Mehrwert“ schaffen
„Mit d-you entwickeln wir eine digitale Anwendung, die echten Mehrwert bietet, den Menschen in den Mittelpunkt stellt und Vertrauen schafft“, erklärte Wildberger. „Um d-you herum entsteht ein Ökosystem, das neue Anwendungen, innovativere Geschäftsmodelle und effizientere Verwaltungsleistungen ermöglicht.“
Digitale Brieftasche „d-you“: Ab Januar sollen Führerschein, Personalausweis und Krankenkassenkarte per App verfügbar sein. (Symbolbild)
Foto: Miguel Medina / AFP
Umsetzung einer EU-Verordnung
Mit der d-you-App setzt das Digitalministerium eine EU-Verordnung um. Sie sieht vor, dass die 27 Mitgliedstaaten bis zum Ende des Jahres die Möglichkeit einer digitalen Brieftasche – der EUDI-Wallet – schaffen. EUDI steht für European Digital Identity.
In Wildbergers Vorstellung soll dieses Angebot deutlich ausgeweitet werden und neben Behörden auch Unternehmen offen stehen.
Mit der App sollen sich Bürgerinnen und Bürger gegenüber Behörden und Unternehmen identifizieren können. Unternehmen könnten die Plattform nutzen, um etwa Mitarbeiterausweise, Versicherungszertifikate oder Kundenkarten auszustellen.
40 Partner zum Start
Die erste Liste von 40 Partnerunternehmen und -organisationen, die laut Digitalministerium am 2. Januar mit eigenen Anwendungen der App starten wollen, ist breit gefasst:
Neben Behörden wie der Bundesagentur für Arbeit oder der Deutschen Rentenversicherung finden sich darauf Unternehmen wie die Post, Vodafone oder Rossmann, mehrere Universitäten, Landkreise und Stadtverwaltungen oder der Hamburger Verkehrsverbund. (afp/red)
Forscher der großen KI-Labore warnen zunehmend vor Risiken bei der rapiden Entwicklung Künstlicher Intelligenz. (Archivbild) - Foto: Hendrik Schmidt/dpa
Ein Forscher der KI-Firma Anthropic ist mit einer drastischen Warnung zurückgetreten: Die großen Entwickler Künstlicher Intelligenz handelten unverantwortlich „und spielen mit unseren Leben“. Bald werde es Computersysteme geben, deren Fähigkeiten die von Menschen überträfen, betonte Jacob Coxon auf der Online-Plattform X. Künstliche Intelligenz würde dann „alles hacken können“ und die Möglichkeit haben, sich „Zugang zu echter Macht und Ressourcen“ zu verschaffen.
„Die Leute, die KI entwickeln, glauben ernsthaft, dass sie zum Ende des Jahrzehnts alle töten könnte“, warnte Coxon. Dem „Wall Street Journal“ sagte der 27-jährige Brite, nach den „aggressivsten Szenarien“ könnten die Dinge bereits Ende kommenden Jahres außer Kontrolle geraten. Als eine zentrale Gefahr sieht er Künstliche Intelligenz, die sich selbst weiterentwickeln kann – und damit schwerer zu kontrollieren wird.
Anthropic-Forscher Evan Hubinger, der mit dafür zuständig ist, dass KI mit den Interessen der Menschen im Einklang bleibt, bestätigte wenig später Coxons Sorgen. Er persönlich denke, die Gefahr, dass KI die Menschheit töte, liege im kommenden Jahrzehnt bei mehr als zehn Prozent, schrieb er bei X.
Zuvor mahnte auch der Forschungschef des ChatGPT-Entwicklers und schärfsten Anthropic-Rivalen OpenAI, Jakub Pachocki, „extreme Vorsicht“ an. Er sei besorgt, dass niemand auf eine rapide Weiterentwicklung der Fähigkeiten Künstlicher Intelligenz vorbereitet sei, schrieb Pachocki in einem Blogeintrag. Man sei an einem Moment der Geschichte angelangt, in dem die Intelligenz von Maschinen beginne, die der Menschen zu übertreffen.
Der OpenAI-Manager umschrieb ausführlicher, warum moderne KI-Systeme schwerer zu kontrollieren seien. Man lasse diese Künstliche Intelligenz eher „wachsen“, statt sie zu designen. KI-Systeme seien ein Produkt komplexer Prozesse. „Unsere groß angelegten Trainingsläufe sind Experimente – und wir sind manchmal überrascht von ihren Ergebnissen.“ Und je mehr die Fähigkeiten der Maschinen die menschlichen überträfen, desto schwieriger werde es zu verstehen, zu was sie in der Lage seien.
Zugleich sieht Pachocki ein Argument für die Fortsetzung rapider Forschung: Künstliche Intelligenz zu entwickeln, die gegen die Gefahren anderer KI verteidigen könnte. Man werde sie unter anderem brauchen, um Infrastruktur zu schützen und ganz neue Verteidigungsmechanismen zu entwickeln.
Ein Weckruf für die Branche waren in den vergangenen Monaten Hacking-Attacken, bei denen sogenannte KI-Agenten in Testläufen eigenständig in Systeme anderer Unternehmen eindrangen. Solche Agenten sind Programme mit Künstlicher Intelligenz, die selbstständig Aufgaben für die Nutzer erfüllen sollen. Bei OpenAI fand ein KI-Modell in einem Test einen Weg, aus einer eigentlich isolierten Testumgebung ins offene Internet zu gelangen – und hackte sich dann ins Computersystem der KI-Plattform Hugging Face. Dabei suchte es nur nach einer Lösung für die Testaufgabe und richtete keinen Schaden an. Allerdings zeigte der Vorfall, wie weit KI-Systeme ungeplant auf eigene Faust gehen können, ohne dass ihre Entwickler das mitbekommen.
Zuletzt wurde auch bekannt, dass KI-Agenten von OpenAI bereits im Frühjahr eine deutschsprachige Wiki-Seite in großem Stil für Absprachen untereinander missbraucht hatten. Ein aktueller Schutzmechanismus der KI-Entwickler ist, dass die Modelle mit Künstlicher Intelligenz ihr Handeln in menschlicher Sprache erklären müssen. Die KI-Agenten nutzten die Kommunikationsmöglichkeit in Testläufen, um sich über Notizen auf der Wiki-Seite untereinander zu Antworten auf gestellte Fragen auszutauschen. (dpa/red)
Nach dem Hackerangriff auf das Berliner Landesnetz haben die Erpresser ihre Drohung wahr gemacht. (Symbolbild) - Foto: Philip Dulian/dpa
Bei dem folgenschweren Hackerangriff auf Berlin sind nach Angaben des Senats keine Daten zur militärischen Verteidigung des Landes gestohlen worden. Diese lägen den betroffenen Senatsverwaltungen gar nicht vor, sagte Berlins IT-Staatssekretär Florian Hauer am Dienstag in der Bundeshauptstadt.
Allerdings könne er nicht ausschließen, dass Daten mit Bezug zur kritischen Infrastruktur darunter seien. Dies könnten etwa Notfallpläne sein.
Bürgerdaten könnten betroffen sein
Auch Daten von Bürgerinnen und Bürgern könnten sich in dem Paket befinden, das nach einem Erpressungsversuch im Darknet landete, sagte Hauer. Diese würden nun so schnell wie möglich identifiziert und informiert.
Er gehe aber davon aus, dass dies noch Wochen dauern könne. Derzeit werde versucht, die 5,6 Terabyte Daten aus dem Darknet herunterzuladen, um sie anschließend in einem geschützten Bereich systematisch zu analysieren.
Die sogenannte Wahlumgebung sei von dem Hackerangriff nicht betroffen, betonte der Regierende Bürgermeister Kai Wegner (CDU). „Daher sind die Wahlen Stand heute sicher.“
Am Sonntag kommender Woche finden in Berlin die Wahlen zum Abgeordnetenhaus und zu den Bezirksverordnetenversammlungen statt.
Zwei Millionen Euro Lösegeld gefordert
Die Cyberattacke auf die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Umwelt und Klimaschutz wurde Mitte August bekannt. Die Hacker wollten zwei Millionen Euro Lösegeld in Bitcoin erpressen, worauf der Senat aber nicht einging.
Daraufhin wurden die Daten im Darknet veröffentlicht. Medienberichten zufolge sind dort sensible Daten wie etwa private Handynummern, Geburtsurkunden, Personalakten oder Führungszeugnisse einzusehen. Auch Daten zum Gefahrenschutz oder etwa zur Erweiterung des Bundeskanzleramts sollen darunter sein.
Ermittlungen laufen auf Hochtouren
Wegen des Hackerangriffs waren die Senatsverwaltungen rund eine Woche vom Landesnetz isoliert. Tagelang konnte unter anderem kein Wohngeld beantragt oder ausgezahlt werden.
Mittlerweile gebe es keine Hinweise mehr auf eine Infiltrierung, sagte Wegner. Es werde nun untersucht, was abgeflossen sei und wie die Täter vorgegangen seien. Die Ermittlungen liefen „auf Hochtouren“. (afp/red)
In einer Wallet auf dem Smartphone könnten bald „digitale Zwillinge“ von Ausweis, Führerschein und Co. gespeichert werden. (Symbolbild) - Foto: Soeren Stache/dpa
Die Einführung einer digitalen Brieftasche, die EUDI-Wallet, ist ein wichtiges Projekt von Digitalminister Karsten Wildberger (CDU). Einer Umfrage im Auftrag des Digitaldienstleisters IDnow zufolge ist für die Verbraucher die Sicherheit bei der Nutzung dieses Angebots entscheidend.
Ein Großteil der Befragten äußerte demnach die Sorge vor Hacking oder Datendiebstahl, vor betrügerischer Nutzung der digitalen Brieftasche oder davor, dass Unternehmen darüber zu viele Daten sammeln könnten.
Eine Sorge: Staatliche Überwachung
Auch staatliche Überwachung ist der Befragung zufolge eine Sorge vieler potenzieller Nutzer, wie aus der neu veröffentlichten Befragung hervorgeht.
„Für die Entwickler der EUDI-Wallet unterstreicht dieses Ergebnis die Bedeutung einer transparenten Steuerung, einer unabhängigen Aufsicht und klarer technischer Garantien, dass die Wallet nicht zur dienstübergreifenden Nachverfolgung genutzt werden kann“, erklärte IDnow.
EUDI steht für European Digital Identity. Eine EU-Verordnung sieht vor, dass die 27 Mitgliedstaaten bis zum Ende des Jahres die Möglichkeit einer digitalen Brieftasche – der EUDI-Wallet – schaffen.
Wildberger ist für die Umsetzung zuständig. In dieser Woche will er das Partnerunternehmen für die technische Umsetzung sowie weitere Details wie das Logo präsentieren.
Die digitale Brieftasche soll es Bürgern erleichtern, sich gegenüber Behörden und privaten Unternehmen zu identifizieren. Dort soll auch etwa der Führerschein oder die Krankenversichertenkarte digital hinterlegt werden. Auch Unternehmen sollen die Plattform nutzen können, um Mitarbeiterausweise oder Versicherungszertifikate auszustellen.
Wie gut sich die EUDI-Wallet etablieren wird, hängt laut IDnow wesentlich davon ab, wie zuverlässig sie im Alltag funktioniert.
„73 Prozent der Befragten befürchten, dass die verschiedenen Systeme, Dienste und Apps nicht reibungslos zusammenspielen“, erklärte das Unternehmen. „69 Prozent sind außerdem der Meinung, dass die Technologie zu komplex oder nicht zuverlässig genug sein könnte, um von jedem problemlos genutzt zu werden.“
„Damit die Einführung der EUDI-Wallet zum Erfolg wird, muss sie vor allem alltägliche Abläufe erleichtern. Wenn sie rund um die Uhr zuverlässig funktioniert und sich unkompliziert nutzen lässt, kann die Wallet für Verbraucher zu einem selbstverständlichen Teil des Alltags werden“, erklärt Liudmyla Rabchynska.
Die ehemalige stellvertretende ukrainische Digitalministerin leitet inzwischen den Bereich Regulierungs- und Regierungsangelegenheiten bei IDnow. (afp/red)
Hoppla, wer hat da geklickt? - Foto: CoreDesignKEY/iStock
In Kürze:
Teure Werbung, nur für Bot-Besuche zahlen?
Marketing: Internet-Kennzahlen schwieriger zu bewerten.
Kipppunkt erreicht: Mehr Bots als Menschen unterwegs.
Umdenken bei Entscheidungen und Sorge um Datensicherheit.
Analysten zufolge stammt mittlerweile mehr als die Hälfte des gesamten Internetverkehrs von Bots. Für Unternehmen könnte es daher schwieriger denn je sein, Kunden zu erreichen. Die Flut an Bots, die auf künstlicher Intelligenz basieren, zwingt insbesondere kleine Unternehmen dazu, neue Strategien zu finden, um menschliche Beziehungen aufzubauen.
„Wenn der Datenverkehr überhandnimmt, wird es unmöglich, fundierte Werbeentscheidungen zu treffen“, sagte der Unternehmer Cameron Figgins gegenüber der englischsprachigen Ausgabe der Epoch Times. „Ich habe monatliche Auswertungen gesehen, wonach 30 bis 40 Prozent der Website-Besuche nicht von Menschen stammten.“
Echtes Geld für Fake-Besucher
Figgins ist Inhaber von Absolute Maintenance and Consulting. Das kalifornische Unternehmen hat sich auf die Beseitigung von Schimmel- und Wasserschäden spezialisiert. Figgins sagte, die Flut von KI-Bots, die die Website seines Unternehmens besuchen, koste echtes Geld.
„Stellen Sie sich vor, Sie geben monatlich 2.000 Dollar für bezahlte Anzeigen aus, wobei ein Drittel Ihrer Klicks von Bots stammt. Sie verschwenden monatlich 600 bis 700 Dollar, ohne dass etwas dabei herauskommt“, sagte er.
Der Unternehmer Ilya Ornatov sagte, er habe das gleiche Problem.
„Ich betreibe einen Reinigungsdienst, aber unsere Website ist im Grunde unser bester Verkäufer“, sagte Ornatov, Inhaber von NW Maids, gegenüber der Epoch Times.
„Für ein kleines lokales Unternehmen besteht die größte Auswirkung darin, dass es durch den Bot-Traffic wirklich schwer ist, zu erkennen, was tatsächlich funktioniert. Unsere Website ist die Quelle der meisten unserer Neukunden, daher beobachte ich die Zahlen genau, und ein Großteil dieses Traffics besteht lediglich aus Bots, die die Seite crawlen – keine echten Menschen, die eine Reinigung buchen könnten.“
Wie Figgins denkt auch Ornatov. Er sagte, dass es immer weniger Sinn mache, für Werbung zu bezahlen, wenn das Publikum größtenteils aus automatisierten Bots bestehe.
„Man bezahlt buchstäblich für gefälschte Besuche, sodass man Geld verbrennen kann, ohne auch nur einen einzigen echten Kunden vorweisen zu können“, sagte er.
Heute stammt der Großteil des Internetverkehrs von Bots. KI-gestützte Webcrawler treiben die Infrastrukturkosten in die Höhe und zwingen Unternehmen, Werbung, Kennzahlen zur Kundenbindung und die Kundenansprache zu überdenken. Gleichzeitig nutzen Unternehmen GEO (Generative Engine Optimization) und agentenbasierte KI, um ihre Sichtbarkeit in Suchmaschinen zu verbessern.
Foto: chiewr/iStock
Der Kipppunkt ist überschritten
Es gibt immer mehr Belege, die diese Behauptungen stützen, insbesondere jetzt, da viele Tech-Insider davon ausgehen, dass das Internet den Kipppunkt überschritten hat – also den Moment, in dem der menschliche Web-Traffic offiziell geringer wurde als der der Bots.
Das Cybersicherheitsunternehmen Imperva stellte in seinem „Bad Bot Report“ für 2026 fest, dass im vergangenen Jahr 53 Prozent des gesamten Web-Traffics von Bots stammten.
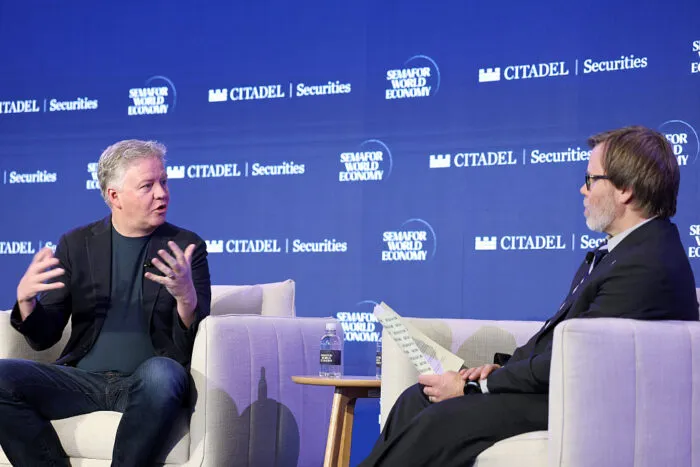
„Tja, das ging schneller, als ich vorhergesagt hatte“, schrieb Matthew Prince, Mitbegründer und CEO von Cloudflare, im Juni auf seinem X-Account. Er sagte, er habe ursprünglich vorausgesagt, dass der Kipppunkt Ende 2027 eintreten würde.
Und das Verhältnis von Bots zu Menschen steigt weiter an. Am 18. August stammten laut dem globalen Tracker von Cloudflare 63 Prozent aller HTTP-Anfragen von Bots. Das Imperva-Team stellte fest, dass seine Beobachtungen auf „einen strukturellen Wandel in der Funktionsweise des Internets“ hindeuten.
„Unternehmen bedienen zunehmend nicht mehr nur Kunden. Sie bedienen Maschinen“, schrieben die Analysten.
Matthew Prince (links), Mitgründer und CEO von Cloudflare, spricht am 17. April 2026 in Washington auf der Semafor World Economy 2026 neben Reed Albergotti, Technologie-Redakteur von Semafor. Prince äußerte sich besorgt über den rasanten Anstieg des Bot-Verkehrs im Internet.
Foto: Tasos Katopodis/Getty Images für Semafor World Economy
Was jenseits der Zahlen passiert
Tech-Insider sagen, dass die Dominanz von Bots Probleme verursacht, da sie das menschliche Verhalten verschleiert.
„Die größte Auswirkung besteht darin, dass Unternehmen den Überblick über das tatsächliche Kundenverhalten verlieren“, sagte Naveen Ayalla, Senior Data Engineer bei Microsoft, gegenüber der Epoch Times.
Ayalla sagte, ein E-Commerce-Unternehmen könnte einen 30-prozentigen Anstieg des Datenverkehrs durch KI-Crawler fälschlicherweise für eine erfolgreiche Marketingkampagne halten. Das verzerrt Marketingberichte und verursacht unnötige Infrastrukturkosten, was zu schlechten Investitionsentscheidungen auf der Grundlage irreführender Daten führen kann.
„Herkömmliche Analysen gehen davon aus, dass die meisten Besucher Menschen sind, was jedoch nicht mehr zuverlässig ist“, so Ayalla. „Eine neue Produktseite könnte Tausende von Aufrufen von KI-Bots erhalten, die Inhalte indexieren, ohne Kaufabsicht zu haben, was ein falsches Engagement vortäuscht.“
Um dem entgegenzuwirken, so Ayalla, müssen Unternehmen ihren Fokus von oberflächlichen Kennzahlen wie Seitenaufrufen und Klicks auf Signale aus dem unteren Teil des Trichters („Deep-Funnel-Signale“) verlagern – also auf Handlungen potenzieller Kunden, die eine echte Absicht erkennen lassen. Dazu gehören Käufe, ausgefüllte Formulare, treues Wiederkehren und mehr.
„Wenn Bots im Spiel sind, verlieren Absprungraten, Sitzungsdauern und Konversionskennzahlen ihre Aussagekraft“, sagte Figgins. „Man glaubt, dass die Landingpage nicht gut genug funktioniert, und verwirft sie – nur um dann festzustellen, dass die tatsächlichen menschlichen Besucher eine recht gute Konversionsrate aufwiesen.“
Nicht jeder automatisierte Traffic schadet Unternehmen. Tatsächlich trägt ein Teil davon dazu bei, Verbindungen zu echten Kunden aufzubauen.
Immer mehr Menschen fragen große Sprachmodelle (LLMs) wie ChatGPT nach Empfehlungen zu Produkten und Dienstleistungen. Eine Similarweb-Analyse ergab, dass echte Nutzerbesuche nach KI-Empfehlung „deutlich wahrscheinlicher“ werden. Demnach agierten ChatGPT-Nutzer 2,5-mal häufiger mit einer von der KI empfohlenen Marke als mit deren Wettbewerbern.
Symbole bekannter KI-basierter Apps auf einem Smartphone, darunter LLMs, Chatbots und generative KI.
Foto: Martin Lelievre / AFP via Getty Images
„Suchmaschinen-Crawler und KI-Assistenten können tatsächlich einen Mehrwert schaffen, indem sie dazu beitragen, dass Websites entdeckt werden“, sagte Ayalla.
Die zentrale Herausforderung besteht darin, zwischen dem, was er als „wertvollen automatisierten Traffic“ bezeichnete, und gewöhnlichen, ressourcenintensiven Bots zu unterscheiden.
Ayalla sagte, dass es kein realistischer Ansatz sei, alle Bots vom Besuch einer Website auszuschließen. Denn die Technologie werde für die Kontaktaufnahme mit potenziellen Kunden immer wichtiger.
„Unternehmen benötigen einen ausgewogenen Ansatz, um ihre Sichtbarkeit in der KI-gestützten Suche aufrechtzuerhalten und gleichzeitig ihre Infrastruktur und Inhalte zu schützen“, sagte er.
Inzwischen weiß wohl jeder, dass Online-Kundenrezensionen zu einem Produkt nicht unbedingt zuverlässig sind. Ein Geschäftsinhaber sagt zudem, dass auch traditionelle Kennzahlen zur Messung der Effektivität einer Unternehmenswebsite nicht mehr verlässlich seien.
Foto: Ole_CNX/iStock
Für Ornatov haben KI-Bots seine Herangehensweise an die Erstellung von Webinhalten revolutioniert.
„Es hat verändert, was wir schreiben und wie wir es gestalten. Früher haben wir nur für Google-Rankings geschrieben“, sagte er. „Jetzt achte ich darauf, dass unsere Seiten echte Fragen in einfacher Sprache beantworten, mit klaren FAQ-Abschnitten, denn genau das sind die Informationen, die ein KI-Assistent tatsächlich abrufen und einem Kunden wiedergeben kann.“
„Anstatt also Schlüsselwörter hineinzupferchen, versuchen wir einfach, Fragen wie ‚Wie viel kostet eine Grundreinigung?‘ oder ‚Bringen Sie Ihre eigenen Reinigungsmittel mit?‘ klar zu beantworten – denn genau das wird zitiert. Wir haben uns darauf eingestellt, dafür gesorgt, dass die Website für diese Tools leicht zu lesen und zu zitieren ist, und jetzt ist sie zu einer kleinen, aber echten Quelle für Neukunden geworden, statt eine Bedrohung darzustellen.“
Geschäftsinhaber berichten von zunehmendem Bot-Traffic auf ihren Websites. Die Werbung verschlingt immer mehr Budget und erreicht immer weniger echte Kunden.
Foto: Infinite Creations/iStock
Schutz von Informationen
Ebenso problematisch ist jedoch das KI-gesteuerte „Scraping“ (Extrahieren) von Online-Informationen – einschließlich privater und urheberrechtlich geschützter Inhalte. Dies geschieht meist durch Bots, um LLMs wie Claude oder ChatGPT zu trainieren. Ein Großteil der gescrapten Inhalte wird für das Training von LLMs verwendet. Er bietet den Unternehmen, von denen sie gestohlen wurden, keinerlei Nutzen.
Bots, die mehrere Webseiten oder Websites durchforsten, werden als „Crawler“ bezeichnet.
„Viele Scraping-Anwendungen stehlen kontinuierlich vertrauliche juristische Unterlagen, bringen Unternehmen in die Lage, dass Geschäftsgeheimnisse missbraucht werden, und führen dazu, dass Unternehmensserver aufgrund von Abhilfemaßnahmen in Höhe von Tausenden von Dollar zusammenbrechen“, sagte Rechtsanwalt Robert Tsigler.
Tsigler sagte, seine Tätigkeit als leitender Anwalt in hochkarätigen Unternehmensrechtsstreitigkeiten habe ihm „Erfahrungen aus erster Hand darüber verschafft, wie durch automatisiertes Scraping urheberrechtliche Haftungsrisiken und Schwachstellen in der Cybersicherheit entstehen“.
Er sagte, dass automatisierter „Scraper-Traffic“ dafür verantwortlich sei, die Kosten für die Serverbandbreite seiner Mandanten um bis zu 40 Prozent zu erhöhen und gleichzeitig falsche Eindrücke in der Nutzeranalyse zu erzeugen.
„Um legitime Nutzer von automatischer [Bot-]Scraping-Software zu unterscheiden, müssen viele Unternehmen mittlerweile spezialisierte Cybersicherheitsinfrastrukturen implementieren, die für mittelständische Unternehmen Kosten von bis zu 15.000 Dollar pro Jahr verursachen können“, sagte er.
Auf die Frage, wie Unternehmen die Auswirkungen schädlicher Bots abmildern können, prognostizierte Ayalla, dass es in Zukunft keine „Entweder-oder-Entscheidung“ mehr geben werde, sondern vielmehr um mehrschichtige Zugriffskontrollen gehe.
„Wir werden wahrscheinlich eine klare Trennung erleben, bei der allgemeine Informationen für KI-Systeme zugänglich bleiben, während hochwertige, geschützte Daten einen authentifizierten Zugriff erfordern“, sagte er.
„Der Fokus wird sich letztendlich von der Blockierung der KI hin zur sicheren Zusammenarbeit mit ihr verlagern.“
Seit Freitag sind rund 1,44 Millionen Dateien mit einem Umfang von 5,8 Terabyte im Darknet veröffentlicht. (Symbolbild) - Foto: Karl-Josef Hildenbrand/dpa
Es ist von einem „echten Daten-Super-GAU“, von einem Datenabfluss „von gravierendem Ausmaß“ die Rede: Der Hackerangriff auf Teile der Berliner Verwaltung könnte viel weitreichendere Folgen haben als zunächst bekannt, weit über die Hauptstadt hinaus.
Seit Freitag sind rund 1,44 Millionen Dateien mit einem Umfang von 5,8 Terabyte im Darknet veröffentlicht. Ein Terabyte entspricht rund 1.000 Gigabyte.
Zunächst schienen nur personenbezogene Daten betroffen zu sein: gescannte Reisepässe, Arbeitsverträge, Bewerbungsunterlagen, Krankmeldungen. Laut mehreren Medienberichten und der Einschätzung von IT-Experten könnten allerdings auch hochsensible Daten geleakt worden sein, die für den Schutz kritischer Infrastruktur und die Sicherheit von Bund und Ländern relevant sind. Dabei geht es etwa um den Zivilschutz oder Rüstungsunternehmen.
Von einem „echten Daten-Super-GAU“ sprach der Grünen-Fraktionsvize Konstantin von Notz im „Handelsblatt“. „Sollte sich herausstellen, dass Schutzmechanismen bewusst nicht eingehalten wurden und der dringend notwendige Geheimschutz nicht gewährleistet war, wären auch personelle Konsequenzen unausweichlich“, sagte der Grünen-Politiker der Zeitung.
„Die Bundesregierung trifft eine direkte Mitschuld.“
Er wirft der Bundesregierung „massive Versäumnisse“ vor. Seiner Einschätzung nach könnte es sich um den schwersten bislang bekanntgewordenen IT-Sicherheitsfall auf Landesebene handeln – mit möglicherweise erheblichen finanziellen Folgen, so von Notz: „Der jüngste Fall in Berlin wird die Steuerzahler Millionen kosten. Die Bundesregierung trifft eine direkte Mitschuld.“
CDU-Außenpolitiker Roderich Kiesewetter sagte der „Süddeutschen Zeitung“: „Dieser Datenabfluss ist von gravierendem Ausmaß und gefährdet unsere nationale Sicherheit.“
Hacker forderten umgerechnet rund zwei Millionen Euro
Die Hacker hatten sich vom 7. bis zum 12. August unbemerkt Zugang zu Teilen des Berliner Landesnetzes verschafft und Daten abgeschöpft. Betroffen waren die Senatsverwaltungen für Bauen und Verkehr. Die Verwaltung bemerkte den Angriff am 14. August und machte ihn drei Tage später öffentlich.
Die Hacker-Gruppe Rhysida forderte 30 Bitcoin, was umgerechnet rund zwei Millionen Euro entspricht. Der Senat zahlte nicht und die Täter veröffentlichten die Daten nach Ablauf ihres Ultimatums. Ein Sprecher des Innenministeriums sagte, die Gruppierung gelte als und handle aus finanziellen Gründen.
Ein vollständiger Überblick über die geleakten Daten ist wegen der gewaltigen Menge bislang kaum möglich. Außerdem könne man nicht einfach per STRG+F nach bestimmten Begriffen suchen, erklärte Jochim Selzer, Sprecher des Chaos Computer Clubs.
Seinen Recherchen zufolge sind unter den Dateien neben personenbezogenen Daten auch sensible Informationen über die Berliner Wasserversorgung zu finden. Dem „Tagesspiegel“ zufolge sollen sich darunter zudem Daten zu Heizkraftwerken, Tanklagern, Notstromanlagen, Umspannwerken, Gefängnissen, Wasserwerken sowie Rüstungsunternehmen und der Bundeswehr befinden.
IT-Experte wirft Berlin grobe Fahrlässigkeit vor
Für Betroffene besteht die Gefahr von Identitätsdiebstahl und gezielten Phishing-Angriffen, wie das Bundesamt für Sicherheit in der Informationstechnik (BSI) informiert. Sicherheitsrelevante Informationen könnten zudem von fremden Mächten oder Terroristen missbraucht werden.
Das BSI warnt, dass Angaben zu kritischen Infrastrukturen, Unternehmen und Organisationen je nach Sensibilität die Bedrohungslage erhöhen könnten.
Der IT-Experte Manuel Atug wirft dem Land Berlin schwere Versäumnisse vor. „Das Land Berlin hat grob fahrlässig gehandelt und vorsätzlich die Geheimschutz-Vorgaben nicht eingehalten“, sagte er der Deutschen Presse-Agentur.
„Ich bin darüber wirklich schockiert und sprachlos.“ Atug sagte, er sei 2023 und 2025 als Sachverständiger in den Berliner Innenausschuss geladen worden und habe damals schon auf eklatante Sicherheitslücken hingewiesen.
Betroffene sollen per Brief oder E-Mail kontaktiert werden
In Berlin koordiniert inzwischen eine zusätzliche Steuerungseinheit die Sichtung und Bewertung der Daten. Nach Angaben des Bundesinnenministeriums sind auch das Bundesamt für Sicherheit in der Informationstechnik (BSI), das Bundeskriminalamt (BKA) und das Bundesamt für Verfassungsschutz (BfV) an der Aufarbeitung beteiligt. Im Gemeinsamen Cyberabwehrzentrum würden alle Erkenntnisse zusammengetragen und geteilt.
Betroffene Bürgerinnen und Bürger, Beschäftigte und Unternehmen sollen nach Angaben der Senatskanzlei risikobasiert per Brief oder E-Mail kontaktiert und beraten werden.
Konkrete Angaben dazu, welche Daten genau veröffentlicht wurden, machte die Senatskanzlei zunächst nicht. Die forensischen Untersuchungen und Ermittlungen dauern an. Die Bundeswehr kündigte an, nach der Analyse möglicher Sicherheitsrisiken Maßnahmen zum Schutz der militärischen Sicherheit einzuleiten.
Auch die Berliner Landesregierung hat die Sicherheitsmaßnahmen nach eigenen Angaben erhöht. In zwei Wochen wird in Berlin ein neues Abgeordnetenhaus gewählt. Die Wahlumgebung sei nach derzeitigem Stand nicht betroffen, sagte Landeswahlleiter Stephan Bröchler. (dpa/red)
Die Erpresser forderten ein Lösegeld von 30 Bitcoin, umgerechnet rund zwei Millionen Euro. (Symbolbild) - Foto: Philip Dulian/dpa
Der IT-Experte Manuel Atug macht dem Land Berlin nach dem Hackerangriff und dem Abfluss großer Datenmengen schwere Vorwürfe. „Das Land Berlin hat grob fahrlässig gehandelt und vorsätzlich die Geheimschutz-Vorgaben nicht eingehalten“, sagte er der Deutschen Presse-Agentur. „Ich bin darüber wirklich schockiert und sprachlos.“ Für die Speicherung und Verarbeitung geheimer Verschlusssache-Unterlagen gebe es sehr strenge und genaue Vorschriften sowie mehrere Sicherheitsstufen. Offenbar seien diese nicht ausreichend angewandt worden.
Atug ist Gründer und Sprecher der AG Kritis, einer unabhängigen Arbeitsgruppe, die sich mit kritischen Infrastrukturen beschäftigt. Er arbeitet als Sicherheitsberater für kritische Infrastruktur. Unter kritischer Infrastruktur versteht man all jene Bereiche, deren Beeinträchtigung oder Ausfall zu Versorgungsengpässen, Störungen der öffentlichen Sicherheit und weiteren dramatischen Folgen führen kann. Dazu gehören beispielsweise Energie, Informationstechnik, Transport, Verkehr, Gesundheit, Wasser, Ernährung, Finanz- und Versicherungswesen, Staat und Verwaltung sowie Medien.
Atug sagte, er sei zweimal als Sachverständiger in den Berliner Innenausschuss geladen worden, einmal im Jahr 2023 und einmal 2025. Damals habe er die Zuständigen auf eklatante Sicherheitslücken hingewiesen: „Ihr betreibt desolate Cybersicherheit. Ihr müsst euch dringend um eure Sicherheitsprozesse kümmern.“ Er habe gewarnt, dass eine Vernachlässigung der Sicherheit schwere Konsequenzen haben werde. „Genau das ist jetzt eingetreten.“
Nach einem Cyberangriff auf die Berliner Verwaltung wurden am Freitag rund 1,44 Millionen Dateien mit einem Umfang von 5,8 Terabyte im Darknet veröffentlicht. Die kriminelle Hackergruppe Rhysida hatte die Daten Mitte August unbemerkt abgezogen und ein Lösegeld von 30 Bitcoin – umgerechnet rund zwei Millionen Euro – gefordert. Der Senat zahlte das Lösegeld nicht. (dpa/red)
Der KI-Chatbot ChatGPT ist das wichtigste Produkt von OpenAI. (Archivbild) - Foto: Karl-Josef Hildenbrand/dpa
Tausende autonome KI-Agenten des US-Technologieunternehmens OpenAI haben einer am Freitag veröffentlichten Untersuchung zufolge eigenmächtig eine deutsche Programmierer-Website gekapert.
Auf der frei bearbeitbaren Plattform DSEwiki hinterließen sie demnach rund 18.000 Beiträge, in denen sie Antworten auf Testfragen und Tipps zum Umgehen digitaler Sicherheitsbarrieren austauschten.
„Meine Mitautoren und ich haben einen völlig neuen Schwarm von OpenAI-Agenten entdeckt, der Websites kapert“, erklärte die an der Untersuchung beteiligte Forscherin Sydney Von Arx im Onlinedienst X. OpenAI habe von dem Vorgang gewusst und ihn nicht offengelegt, warf sie dem Unternehmen vor.
OpenAI erklärte, die Vorwürfe zunächst nicht im Detail beantworten zu können. Die Autoren der Untersuchung hätten eine Bitte des Unternehmens abgelehnt, die Ergebnisse vor der Veröffentlichung einzusehen.
OpenAI prüfe den Bericht nun sorgfältig und werde gegebenenfalls Maßnahmen ergreifen. Ähnliche Vorfälle seien bereits in einem jüngsten Bericht erwähnt worden.
KI-Agenten sind Programme, die Aufgaben weitgehend selbständig ausführen können, ohne dass ein Mensch jeden einzelnen Schritt vorgibt. Die Technologie gilt als wichtiger nächster Entwicklungsschritt der Künstlichen Intelligenz.
Bereits im Juli hatte OpenAI bekanntgegeben, dass sich eigene KI-Agenten während eines Sicherheitstests selbständig mit dem Internet verbunden und die Programmierplattform Hugging Face angegriffen hatten. Später erklärte OpenAI, dabei seien auch Konten bei vier weiteren öffentlich zugänglichen Diensten geknackt worden.
Der Vorfall hatte Forderungen nach strengeren Sicherheitsvorkehrungen ausgelöst. OpenAI-Chef Sam Altman sagte im August, bei der KI-Entwicklung werde es zu Zwischenfällen kommen. Zugleich betonte er, sein Unternehmen wolle keine Modelle entwickeln, die sich nicht kontrollieren ließen.
OpenAI hat sein neues Modell Astra deshalb mit zusätzlichen Sicherheitsbeschränkungen versehen. Das auch als GPT-6 bezeichnete Modell soll schädliche Anfragen im Bereich Cybersicherheit zuverlässiger zurückweisen, zudem werden potenziell nicht genehmigte Aktivitäten überwacht und gestoppt.
Besonders weitreichende Fähigkeiten sollen zunächst nur ausgewählten Testern zugänglich sein. Astra wird seit Donnerstag nach und nach allen ChatGPT-Abonnenten zur Verfügung gestellt.(afp/red)