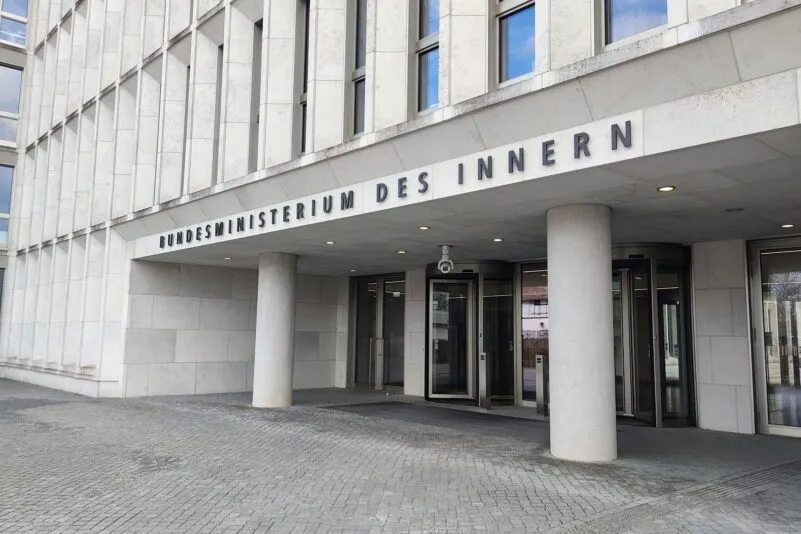
Innenministerium (Archiv) - Foto: via dts Nachrichtenagentur
Die Bundesregierung kann keine Angaben darüber machen, wie viele ehemalige Bundesbeamte in sicherheitsrelevanten Positionen nach ihrem Ausscheiden eine Beschäftigung außerhalb des öffentlichen Dienstes anzeigen.
Das berichtet der „Tagesspiegel“ unter Berufung auf die Antwort des Bundesinnenministeriums (BMI) auf eine schriftliche Anfrage der Grünen-Bundestagsfraktion.
Demnach habe das BMI auch keine Kenntnis darüber, wie viele dieser Anträge genehmigt oder abgelehnt wurden. Die Fallzahlen, erklärte das Ministerium, würden weder bundesweit statistisch erfasst, noch seien diese automatisch abrufbar.
Fall Hanning entfacht Debatte
Nach der Verhaftung des ehemaligen Präsidenten des Bundesnachrichtendiensts (BND), August Hanning, war zuletzt eine Debatte über die Tätigkeiten ehemaliger Beamter entbrannt, die über potenziell sicherheitsrelevante Informationen oder sensible Kontakte verfügen.
Der innenpolitische Sprecher der Grünen-Bundestagsfraktion, Marcel Emmerich, kritisiert die offenbar fehlende Datengrundlage vor dem Hintergrund der Vorwürfe gegen Hanning scharf. „Der Fall Hanning ist exemplarisch für ein Problem, zu dem die Bundesregierung offensichtlich nicht mal einen Überblick über die Größe des Ausmaßes hat oder geben will“, sagte Emmerich dem „Tagesspiegel“.
Hanning wird vorgeworfen, mithilfe seines früheren BND-Büroleiters über Jahre hinweg geheime Informationen des Auslandsnachrichtendienstes beschafft und für private Beratertätigkeiten benutzt zu haben – darunter mutmaßlich auch sensible Analysen für sogenannte „fremde Mächte“.
Emmerich sagte weiter, das BMI könne „nicht einmal sagen, wie viele sicherheitsrelevante Tätigkeiten ehemaliger Beamter angezeigt, genehmigt oder untersagt wurden“. Das offenbare eine erschreckende Sicherheitslücke.
In seiner Antwort schreibt das BMI, man müsste die Personalakten sämtlicher Ruhestandsbeamter überprüfen, um derlei Zahlen zu ermitteln. Eine solche Ressortabfrage sei innerhalb der für schriftliche Fragen geltenden Antwortfrist von einer Woche nicht zu leisten, heißt es in der Antwort weiter.
Im Jahr 2021 hatte das BMI auf eine beinahe wortgleiche Anfrage für die Jahre 2014 bis 2021 noch verfügbare Teilzahlen aufgelistet. Demnach seien in diesem Zeitraum 186 Tätigkeiten angezeigt und neun untersagt worden.
Emmerich nimmt das Haus von Bundesinnenminister Alexander Dobrindt (CSU) daher in die Pflicht. Dieses müsse „endlich seinen Teil zur Aufklärung leisten“, sagte er.
„Das Beamtenrecht muss endlich verschärft werden und es braucht eine konsequente Kontrolle, gerade bei ehemaligen Spitzenbeamten der Sicherheitsbehörden“, so der Grünen-Politiker. (dts/red)
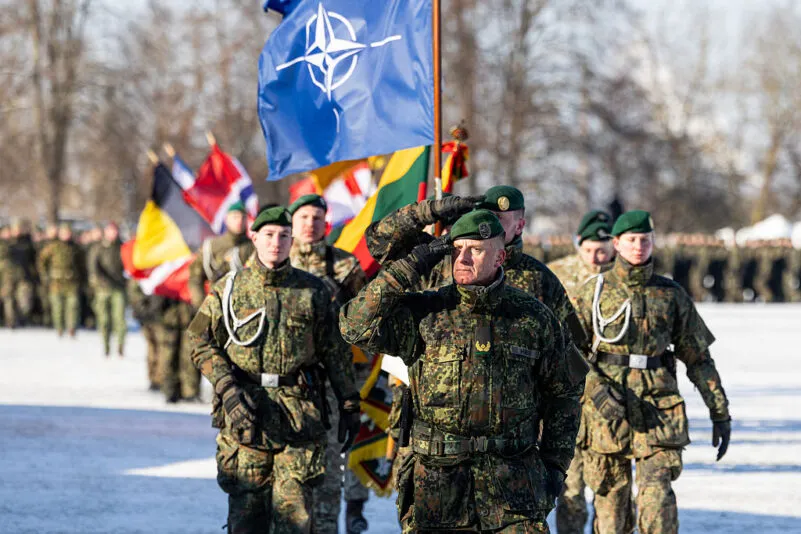
Brigadegeneral der Bundeswehr Christoph Huber nimmt am 4. Februar 2026 in Kaunas, Litauen, an einer öffentlichen Feierstunde anlässlich der Ausweitung des deutschen Militäreinsatzes in Litauen teil. Deutschland führt mit seiner 45. Panzerbrigade ein multinationales NATO-Kontingent in Litauen an. - Foto: Paulius Peleckis/Getty Images
„Russland führt einen Schattenkrieg gegen uns“, sagte am Montag, 5. Oktober, der Präsident des Bundesnachrichtendienstes, Martin Jäger, in einer öffentlichen Anhörung des Parlamentarischen Kontrollgremiums des Bundestages. Der Chef des Auslandsgeheimdienstes warnte: „Deutschland ist in Gefahr, in einen gewaltsamen Konflikt mit Russland zu geraten.“
Von keinem anderen Land gehe derzeit eine so „direkte, umfassende und konkrete Bedrohung gegen Deutschland“ aus, wie von Russland, gab sich Jäger überzeugt. Er stellte auch klar, dass sein Auslandsgeheimdienst keine Hinweise darauf habe, dass Russland einen großangelegten Angriff auf das NATO-Gebiet plane.
Genau davon war in den vergangenen Wochen jedoch international zunehmend die Rede. „Plant Russland, die NATO anzugreifen?“, titelte am 24. September die britische Hauptstadtzeitung „The Times“. So oder ähnlich lauteten am selben Tag die fast gleichlautenden Schlagzeilen der „Financial Times“ und des „Guardian“: „Russland könnte innerhalb weniger Monate ein NATO-Land angreifen, so der dänische Geheimdienst.“
Die britischen Medien beriefen sich auf eine Veröffentlichung des dänischen Militärgeheimdienstes. Darin heißt es unter anderem, Russland stehe „unter Druck“ und sei bereit, „mehr Risiken einzugehen“. Es sei „äußerst unwahrscheinlich“, dass der russische Präsident Wladimir Putin bereit sein werde, bei seinen grundlegenden Kriegszielen in der Ukraine Kompromisse einzugehen.
Vielmehr gehe Moskau davon aus, „dass Europa schrittweise eigenständige militärische Fähigkeiten aufbauen“ werde, „die bis 2030 eine zunehmende Bedrohung für Russland darstellen“ würden.
„Für Russland bieten die kommenden Jahre daher ein Zeitfenster, in dem Präsident Putin zu dem Schluss kommen könnte, dass es das Risiko wert ist, zu versuchen, die Sicherheitsordnung in Europa drastisch zu verändern“, so der Geheimdienst aus Kopenhagen in seiner Risikoanalyse.
Am 1. Oktober reagierte der Kreml seinerseits mit einer Warnung an den Westen. Unter Hinweis auf die Exklave Kaliningrad (Königsberg) machte der russische Präsident Wladimir Putin deutlich, Russland werde „alle Waffen“ aus seinem Arsenal einsetzen, sollte ein Teil seines Staatsgebiets angegriffen werden.
Unabhängig davon, dass bislang kein NATO-Staat die Absicht geäußert hat, russisches Gebiet anzugreifen, wurde diese Androhung international so verstanden, dass Putin bereit sei, Atomwaffen einzusetzen. Ähnlich äußerten sich am 30. September mehrere russische Botschaften in Europa. Sie warfen in einer gemeinsamen Stellungnahme europäischen Staats- und Regierungschefs vor, „ein gefährliches Spiel zu spielen“, indem sie andeuteten, Russland könnte ein anderes Land angreifen.
Bundesverteidigungsminister Boris Pistorius (SPD) warnt seit über zwei Jahren vor einem Angriff Russlands auf NATO-Gebiet. Während einer Regierungsbefragung im Bundestag am 5. Juni 2024 forderte Pistorius: „Wir müssen bis 2029 kriegstüchtig sein.“
Seither wurde die Warnung, Russland könne bis Ende des Jahrzehnts in der Lage sein, NATO anzugreifen, mehrfach von deutschen Generälen, darunter dem Generalinspekteur Carsten Breuer, wiederholt. Die Einschätzung beruhe „auf nationalen und internationalen Aufklärungsinformationen von nachrichtendienstlichen und offenen Quellen“, zitiert der WDR eine Sprecherin des Verteidigungsministeriums.
In seinen Ausführungen vor dem Ausschuss für auswärtige Angelegenheiten des Europäischen Parlaments im Januar 2025 forderte NATO-Generalsekretär Mark Rutte die EU-Staaten nachdrücklich auf, ihre Verteidigungsausgaben zu erhöhen. Er warnte: Wenn die europäischen Staaten ihre Militärausgaben nicht drastisch aufstocken, müssten die Bürger in vier oder fünf Jahren „ihre Russischkurse wieder hervorholen oder nach Neuseeland gehen“.
Rutte sagte dann im November 2025 gegenüber der spanischen Tageszeitung „EL PAÍS“: „Russland wird auch dann eine Bedrohung für Europa bleiben, wenn es in der Ukraine zu einem Friedensabkommen kommt.“
Doch am 30. September sagte der Generalsekretär gegenüber „Euronews“, dass er die nukleare Warnung Russlands in Bezug auf Kaliningrad nicht ernst nehme. Moskau versuche nur, von seinen Schwierigkeiten in der Ukraine abzulenken. „Es gibt derzeit keine unmittelbare Bedrohung für das NATO-Gebiet“, so Rutte.
Keine Ressourcen für einen weiteren Krieg
Der wissenschaftliche Mitarbeiter am New Europe College in Bukarest, Mihail Evans, stellte in einem Beitrag für das Magazin „Horizons“ des Belgrader Thinktanks Center for International Relations and Sustainable Development die Frage: „Verfügt das russische Militär – sei es heute oder zu irgendeinem Zeitpunkt in absehbarer Zukunft – über die Fähigkeit, einen Angriff auf einen NATO-Mitgliedstaat durchzuführen?“
Evans gab in dem Beitrag vom Sommer 2025 darauf gleich die Antwort: „In fast drei Jahren intensiver Kämpfe ist es den russischen Streitkräften nicht gelungen, Charkiw im Osten der Ukraine einzunehmen, geschweige denn die Hauptstadt Kiew.“ Allein um den geografisch „eher begrenzten Konflikt“ aufrechtzuerhalten, habe sich Putin gezwungen gesehen, Gefangene einzuziehen und nordkoreanische Truppen einzusetzen. Russland habe sogar Freiwillige aus Kuba, Syrien, Nepal, Indien und aus Zentralasien angeworben. Es gebe „große Schwierigkeiten, aus den Rekruten eine schlagkräftige Streitmacht zu formen“.
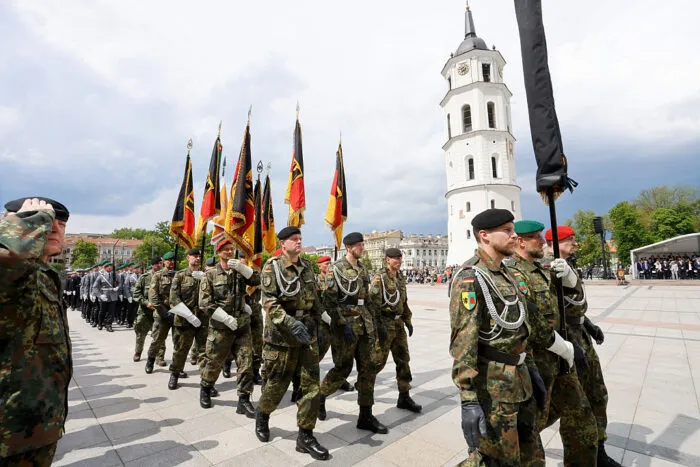
Fahnenträger der Bundeswehr führen am 22. Mai 2025 auf dem Domplatz in Vilnius, Litauen, die Appellzeremonie der 45. Panzerbrigade an. Bundeskanzler Friedrich Merz besucht Litauen anlässlich der offiziellen Aufstellung der ersten ständigen deutschen Militäreinheit im Ausland seit dem Zweiten Weltkrieg, die die Ostflanke der NATO gegenüber Russland stärken soll. Die „Litauen-Brigade“ besteht aus rund 4.800 Soldaten und 200 zivilen Bundeswehrmitarbeitern.
Foto: Petras Malukas/AFP via Getty Images
Sollte die Armee gezwungen sein, in großem Umfang auf Menschen in Ballungsräumen und aus der Mittelschicht zurückzugreifen, könnte es leichter zu Widerstand kommen, ist Evans überzeugt und erinnert daran: „Ende der 1980er-Jahre führte die Zahl von 15.000 Todesopfern im Afghanistankrieg dazu, dass sich die Mütter der Soldaten organisierten.“
Auch die russische Wirtschaft sei inzwischen von dem Krieg massiv betroffen. Der Krieg in der Ukraine nehme „mittlerweile 40 Prozent der Staatsausgaben“ in Anspruch. Zudem gebe es „einen gravierenden Arbeitskräftemangel“ und die Inflation liege offiziell bei rund 10 Prozent.
Um den Krieg in der Ukraine „nur aufrechtzuerhalten“, müsse Russland bereits „militärisch und wirtschaftlich alle Kräfte mobilisieren“, so der Analyst Evans. Er kommt zu dem Schluss: Russland verfüge „schlichtweg nicht über die Ressourcen, um sein Militär wieder aufzubauen und einen weiteren Krieg zu führen, der zwangsläufig wesentlich größere Anforderungen stellen würde“. Und er fügt hinzu: Dem russischen Militär mangle es nicht nur an Soldaten, auch „ihre veralteten militärischen Methoden haben so gut wie ausgedient“.
Der emeritierte britische Professor für Rechnungslegungspraxis Richard Murphy von der Universität Sheffield befasste sich in seinem Blog im August 2026 ebenfalls mit der Frage „Ist Russland wirklich eine militärische Gefahr?“
Russland sei „ein Land, das nicht einmal einen verwundbaren Nachbarn besiegen kann, geschweige denn eine konventionelle Invasion eines NATO-Staates durchführen könnte“. Die wahren Bedrohungen seien Cyberangriffe und Drohnen, weil sie kostengünstig seien und man sie nicht nachweisen könne.
Murphy zeigt sich zudem überzeugt: „Eine geschwächte russische Armee wird weder jetzt noch in absehbarer Zukunft einen weiteren Konflikt wollen. Sie muss ihre Ressourcen wieder aufbauen, und gleichzeitig wird Putin älter. Die Sorge vor einer Ausweitung des Krieges [in der Ukraine] sollte in diesem Fall ernsthaft geprüft werden.“
Der emeritierte Professor gibt zu bedenken: „Wir sollten uns bewusst sein, dass die Bedrohung für uns nicht nur von außen kommt, sondern auch von der Übermilitarisierung unserer Volkswirtschaften aufgrund von eingebildeten Bedrohungen, die es gar nicht gibt.“
Er stellt klar, dass er nicht bezweifle, dass es äußere Bedrohungen gebe, schreibt Murphy, aber er stelle infrage, „ob wir derzeit Panzer auf uns oder ein anderes europäisches Land zukommen sehen“. Und er kommt zu dem Schluss: „Im Moment kann ich mir eine solche Bedrohung durch Russland nicht vorstellen. Warum geben wir also Geld [für mehr Verteidigung] aus?“
Der US-Analyst Richard D. Hooker jr. vom Washingtoner Thinktank Atlantic Council entwarf im Februar 2026 fünf mögliche Szenarien, mittels derer Russland Druck auf den Westen ausüben könnte.
Er glaube nicht an einen Großangriff Russlands, jedoch an begrenzte Militäraktionen. Dazu gehörten die Einnahme und Besetzung des norwegischen Archipels Svalbard, der entmilitarisierten finnischen Åland-Inseln, von Ost-Estland rund um die Stadt Narwa mit einer russischsprachigen Mehrheit, der schwedischen Insel Gotland und des Suwałki-Korridors zwischen Polen und Litauen, über den Russland eine Landverbindung zu Kaliningrad herstellen könnte.
Hooker sagt nicht voraus, dass eines dieser Szenarien von Russland tatsächlich umgesetzt werde. Er schreibt vielmehr, dass Putin versuchen könnte, ein Gebiet in der Nähe seines Hoheitsgebiets einzunehmen, das über eine schwache Verteidigung verfüge oder worüber es historisch gesehen völkerrechtliche Unklarheiten gebe, um auf diese Weise die Reaktion der NATO zu testen.
Der estnische Auslandsgeheimdienst kam in seinem im Februar 2026 veröffentlichten Jahresbericht zu dem Schluss, dass Russland nicht die Absicht habe, Estland oder ein anderes NATO-Mitglied im kommenden Jahr und wahrscheinlich auch im Jahr darauf militärisch anzugreifen.
Als Grund wird angeführt, dass die inzwischen gestärkte Verteidigungsfähigkeit der NATO sowie deren kollektive Reaktion den Kreml dazu zwingen, solch ein Risiko sorgfältig abzuwägen. Der Direktor des estnischen Nachrichtendienstes schreibt: „Es besteht kein Grund zur Panik.“
Martin Jäger ist seit September 2025 Präsident des Bundesnachrichtendienstes. Er möchte den deutschen Auslandsgeheimdienst operativer machen. (Archivbild) - Foto: Kay Nietfeld/dpa
In Kürze:
Das Bundeskabinett will den rund 700-seitigen Entwurf zur Reform des Nachrichtendienstrechts beraten.
BND und Verfassungsschutz sollen in bestimmten Gefahrenlagen künftig selbst aktiv eingreifen können.
Besonders umstritten sind mögliche Hackbacks und der Einsatz „kinetischer Mittel“ gegen eine fremde Macht.
Kritiker warnen vor weitreichenden Befugnissen und aus ihrer Sicht teilweise unklaren Eingriffsschwellen.
Über ein heikles Thema will das Bundeskabinett am Mittwoch, 12. August, beraten. Auf der Tagesordnung steht der knapp 700-seitige Referentenentwurf eines Gesetzes zur Reform des Nachrichtendienstrechts. Damit möchte die Regierung die Rolle der deutschen Geheimdienste an veränderte Bedrohungslagen anpassen und auch deren Befugnisse ausweiten. Im Fokus stehen dabei vor allem Bundesnachrichtendienst (BND) und Verfassungsschutz (BfV).
Der Entwurf ist, wie das Bundesinnenministerium selbst betont, noch nicht ressortabgestimmt. Außerdem bestehe insbesondere bezüglich einzelner besonders sensibler Elemente noch weiterer Beratungsbedarf. Unterdessen sprach der CDU-Abgeordnete und Vorsitzende des Parlamentarischen Kontrollgremiums des Bundestages, Marc Henrichmann, im Nachrichtensender „Welt TV“ davon, „Angriffsdrohnen in Russland“ oder Fabriken, die diese herstellen, „lahmlegen und ausschalten“ zu können, bevor eine solche „aufsteigt und Deutschland bedrohen kann“. Er spielt auf den Drohnenvorfall der Vorwoche am Flughafen Leipzig an. Eine russische Urheberschaft des mutmaßlichen Sabotageakts ist jedoch bislang nicht nachgewiesen.
Dienste sollen nicht mehr auf passive Rolle beschränkt bleiben
Nach geltendem Recht beschränkt sich der gesetzliche Auftrag von BND und Verfassungsschutz im Wesentlichen darauf, Nachrichten zu sammeln und auszuwerten. Sie sind als Frühwarnsystem gedacht und sollen bewusst keine exekutiven Befugnisse ausüben. Gefahrenabwehr mit Zwangs- oder Vollzugsmaßnahmen soll grundsätzlich Aufgabe der Polizei beziehungsweise der Streitkräfte bleiben.
Das Trennungsprinzip zwischen Polizei und Geheimdienst ist eine Konsequenz totalitärer Erfahrungen der deutschen Geschichte. Die Dienste sollen Informationen verdeckt erheben und auswerten dürfen. Unter engen Voraussetzungen ist es ihnen auch erlaubt, Erkenntnisse an Polizei, Staatsanwaltschaft, Bundeswehr oder andere Stellen zu übermitteln.
Bereits jetzt besitzt der BND zwar weitreichende Befugnisse im Bereich der Auslandsaufklärung. Diese reichen zum Teil auch weiter als im Inland. Das Bundesverfassungsgericht hat dies bisher nicht beanstandet, weil der Bundesnachrichtendienst keine operativen Anschlussbefugnisse besitzt.
Bund verweist auf veränderte Bedrohungslage
Nun will die Bundesregierung die Nachrichtendienste handlungsfähiger machen. Bundesinnenminister Alexander Dobrindt hatte dies unter anderem bereits anlässlich der Vorstellung des Bundes-Verfassungsschutzberichts Anfang Juli angekündigt. Die Dienste selbst hatten um eine entsprechende Anpassung ihrer Befugnisse gebeten. Sie begründeten dies mit einer veränderten Bedrohungslage. Diese umfasse nun auch Spionage, Sabotage, Cyberangriffe, Drohnen und hybride Einflussnahme.
Deshalb sollen BND und BfV künftig nicht mehr auf das Beobachten, Sammeln von Daten und Warnen beschränkt bleiben. In bestimmten Gefahrenlagen soll es ihnen gestattet sein, selbst aktiv einzugreifen. Der Entwurf spricht in diesem Kontext von „erweiterten nachrichtendienstlichen Maßnahmen“.
Die Dienste sollen künftig demnach nicht mehr nur wissen, wer Deutschland bedroht und wie Angriffe vorbereitet werden. In bestimmten Fällen sollen sie auch darauf hinwirken können, dass der Angriff nicht stattfindet. Die Nachrichtendienste sollen in diesem Sinne zu „begrenzt operativen Akteuren“ werden.
BND darf sich unter bestimmten Umständen selbst ermächtigen
Mit den Neuerungen will die Bundesregierung den bisherigen Rechtsrahmen an neue technische und sicherheitspolitische Entwicklungen anpassen. Gleichzeitig soll die neue gesetzliche Regelung den Vorgaben des Bundesverfassungsgerichts Rechnung tragen und die Kontrolle der Dienste neu ordnen. In diesem Sinne gehe es nicht nur um eine Erweiterung der Befugnisse, sondern auch um Anpassungen an Vorgaben der Rechtsprechung.
Zu den wesentlichsten Änderungen sollen jene Bestimmungen gehören, die in den Paragrafen 49ff. des Entwurfs für ein neues BND-Gesetz verankert sind. Diese betreffen sogenannte „erweiterte nachrichtendienstliche Maßnahmen“. Sie sollen dann greifen, wenn der BND im Zuge seiner nachrichtendienstlichen Auslandsaufklärung eine „spezifische Gefährdungslage“ feststellt.
Die Befugnisse des BND umfassen in einem solchen Fall auch ein „aktives Einwirken mit dem Ziel einer Abwendung oder Einschränkung dieser Gefährdung“. Sie sollen notfalls auch im Inland zum Tragen kommen – aber nur dann, wenn nur der BND selbst dazu in der Lage sein sollte oder eine rechtzeitige Befassung der eigentlich zuständigen Stellen nicht mehr als möglich erscheint.
„Besonders wichtige Rechtsgüter“ sind weit definiert
Eine spezifische Gefährdungslage soll dann vorliegen, wenn „tatsächliche Anhaltspunkte dafür bestehen“, dass eine fremde Macht „besonders gewichtige Rechtsgüter […] anhaltend und planvoll“ in besonderem Maße gefährde. Zu diesen Rechtsgütern sollen etwa Bestand oder Sicherheit der Bundesrepublik Deutschland oder internationaler Organisationen gehören, deren Mitglied das Land ist.
Aber auch verbündete Staaten, die „außenpolitische Handlungsfähigkeit der Bundesrepublik Deutschland“, die Bündnis- und Verteidigungsfähigkeit oder die freiheitliche demokratische Grundordnung sollen vom Schutzzweck umfasst sein. Gleiches gelte für „gewichtige Rechtsgüter der Allgemeinheit, deren Bedrohung die Grundlagen der Existenz der Menschen berührt, sowie Sachen von bedeutendem Wert, deren Erhaltung im öffentlichen Interesse geboten ist“ oder „das Leben, die körperliche Unversehrtheit, Freiheit und sexuelle Selbstbestimmung einer Person“.
Voraussetzung für ein eigenes Eingreifen unter bestimmten Umständen ist also die Feststellung einer qualifizierten Bedrohung. Andere zuständige Stellen dürfen nicht in der Lage sein, rechtzeitig oder ebenso wirksam zu handeln – und der Nachrichtendienst muss über besondere Fähigkeiten verfügen, die es ihm ermöglichen, der Gefahr wirksam zu begegnen. Ein Beispiel stellt dem Bundesinnenministerium zufolge dabei etwa ein laufender Cyberangriff dar.
Besonders heikel ist der Einsatz „kinetischer Mittel“
Liegen die Voraussetzungen für ein eigenes operatives Handeln vor, müsse der Präsident des BND Art und Umfang der Maßnahmen in einer Grundanordnung festlegen. Die durchgeführten Maßnahmen sind zu dokumentieren. Zudem seien das Fortbestehen der entsprechenden Gefahrenlage und die Erforderlichkeit des Eingreifens in vorgegebenen Abständen zu überprüfen.
Formal bleibt das Trennungsgebot zwischen Polizei und Geheimdienst aufrecht. Seine praktische Bedeutung wird jedoch kleiner, wenn der Nachrichtendienst selbst Gefahren abwehren darf. Als einer der heikelsten Punkte gilt der in Paragraf 129 des Entwurfs angesprochene Einsatz „kinetischer Mittel“. Gemeint sind nach der Begründung Maßnahmen, die mit einer physischen Einwirkung auf Rechtsgüter Dritter verbunden sind. Der Begriff geht damit über rein digitale Überwachungsmaßnahmen hinaus.
Im Fall von Gegenmaßnahmen stellt etwa die Störung eines Servers eine solche „kinetische Einwirkung“ dar. Allerdings sind auch andere Formen der physischen Einwirkung auf ein Ziel denkbar. Je nach konkreter Ausgestaltung können damit etwa Sabotage, Beschädigung oder andere physische Einwirkungen auf Sachziele gemeint sein.
Keine „Lizenz zum Töten“ – aber Kollateralschäden denkbar
Der Gesetzentwurf macht deutlich, dass erweiterte nachrichtendienstliche Mittel „gegen die fremde Macht zu richten“ seien, welche „für die spezifische Gefährdungslage verantwortlich“ sei. Sie dürften sich „nicht gezielt gegen Leib und Leben von Personen richten“. Zudem seien sie so durchzuführen, dass „die zu erwartenden Schäden in einem angemessenen Verhältnis zu dem Ziel der Maßnahme stehen“.
Einer Analyse der Gesellschaft für Freiheitsrechte (GFF) zufolge bedeute dies zwar, dass es keine allgemeine gesetzliche Erlaubnis gebe, Menschen im Ausland zu töten. Allerdings sei dem Wortlaut zufolge dann auch nicht automatisch jede Verletzung oder Tötung als Kollateralschaden ausgeschlossen.
Die GFF hält auch die Bedrohungsbegriffe teilweise für zu unbestimmt. Schon die genannten Qualifikationsstufen „erhebliche Bedrohung“ und „Bedrohung von herausgehobener Bedeutung“ seien schwer voneinander abzugrenzen. Es sei außerdem nicht eindeutig zu erkennen, wie konkret eine Bedrohung sein müsse, bevor aus Beobachtung aktive Gefahrenabwehr werde. Abgesehen davon sei der Umfang der als schutzwürdig qualifizierbaren Rechtsgüter erheblich.
Wenn der Gegenschlag den Falschen treffen könnte
Neben den sogenannten kinetischen Maßnahmen seien auch die möglichen Gegenmaßnahmen im digitalen Raum sehr weitreichend. Im Rahmen denkbarer Maßnahmen um zurückzuhacken, sogenannter „Hackbacks“, umfassen aktive Mittel etwa das Löschen oder Verändern von Daten ebenso wie die Umleitung von Datenströmen oder das Beeinträchtigen oder Zerstören von IT-Systemen.
Auch hier gebe es jedoch Problembereiche, die zu berücksichtigen seien. Zum einen sei bei einem Cyberangriff nicht immer zweifelsfrei feststellbar, wer tatsächlich dahinterstehe. Zum anderen könne ein Server kompromittiert und von einem Angreifer missbraucht worden sein, obwohl sein Betreiber selbst unschuldig sei. Dies zeige etwa ein Szenario, wonach ein Krankenhaus als Proxy missbraucht werde und ein virtueller Gegenschlag letztlich dessen Infrastruktur treffe.
Zudem könne aus einer digitalen Abwehrmaßnahme eine neue offensive Operation werden. Im Extremfall könne sich, so die GFF, auch heimlich in IT-Systeme inländischer Telekommunikationsanbieter hacken – was definitiv nicht mehr den Bereich des Vorgehens gegen eine „fremde Macht“ betreffe. Dies ermögliche etwa Paragraf 31 Abs. 6 Nr. 3 des Entwurfes.