Categories
ausland ticker

Binance gibt Kundenauszahlungen nach Hackerangriff frei

Nach dem beispiellosen Cyberangriff auf die weltgrößte Digitalwährungsbörse Binance normalisiert sich der Plattformbetrieb schrittweise. Das Unternehmen hat begonnen, Kundenauszahlungen in einer ersten Phase wieder freizuschalten.
Zugleich teilte Binance mit, inzwischen rund 95 Prozent der entwendeten Gelder aus eigenen Unternehmensreserven ausgeglichen zu haben – zuvor war von 90 Prozent die Rede gewesen.

Digitaler Kassensturz angekündigt

Um das Vertrauen der Kundschaft wiederherzustellen, kündigte Binance an, an diesem Montag einen aktualisierten Deckungsnachweis („Proof of Reserves“) vorzulegen. Mit diesem kryptographischen Verfahren können Nutzer rechnerisch überprüfen, ob ihre individuellen Kontoguthaben tatsächlich eins zu eins durch reale Bestände in den Firmen-Wallets hinterlegt sind.
Sollten sich die Angaben der Plattform bestätigen, würde der nach Schadenssumme größte Hackerangriff der Krypto-Geschichte für die Kunden glimpflich enden: Da die Börse die Milliardenverluste offenbar vollständig selbst ausgleicht, blieben die Anleger vor direkten Totalverlusten oder zwangsweisen Vermögensschnitten verschont.
Die US-Bundespolizei FBI machte unterdessen die nordkoreanische Hackergruppe TraderTraitor für den Diebstahl von Digitalwährungen im Rekordwert von mehr als sechs Milliarden Dollar (rund 5,4 Milliarden Euro) verantwortlich.

FBI warnt vor Geldwäsche über Ethereum

Das FBI warnte in einer gemeinsamen Erklärung mit dem Secret Service und der Steuerfahndung IRS-CI vor Versuchen der Angreifer, die Beute zu verschleiern. Die TraderTraitor-Akteure würden gestohlene Bestände vor allem in die zweitgrößte Kryptowährung Ethereum (ETH) tauschen.
„Es wird erwartet, dass diese Vermögenswerte anschließend über dezentrale digitale Finanzdienste (DeFi) und Sofort-Tauschbörsen weiter gewaschen werden“, warnten die Ermittler.
Das FBI rief Betreiber von Krypto-Diensten dazu auf, Transaktionen zu blockieren, „die von den Adressen stammen oder mit diesen verknüpft sind, welche die TraderTraitor-Akteure zur Geldwäsche der gestohlenen Mittel nutzen“.

Binance-Gründer CZ: Warum der Bitcoin-Kurs nicht abstürzte

Trotz des Rekordschadens reagierte der Markt mit vergleichsweise moderaten Verlusten: Der Bitcoin-Kurs sackte nach der Attacke kurzzeitig von über 80.000 auf rund 76.000 Dollar ab, erholte sich danach jedoch wieder ein wenig.
Binance-Mitgründer Changpeng Zhao – in der Szene als „CZ“ bekannt – erklärte die Widerstandsfähigkeit der Leitwährung auf der Online-Plattform X: „6,3 Milliarden Dollar sind zwar der größte Wert in US-Dollar gemessen, aber nicht in Bitcoin“, schrieb Zhao.
Er zog den Vergleich zum Kollaps der Börse Mt. Gox im Jahr 2014, bei dem rund 650.000 Bitcoin entwendet worden seien – damals mehr als fünf Prozent der gesamten Umlaufmenge.
Maßgeblich für die Marktauswirkungen sei nicht allein der reine Dollarwert, sondern der Anteil an der Gesamtmenge der Währung, die Zahl der betroffenen Nutzer und vor allem die Frage, wer die Verluste auffange. Da Binance die Schäden aus eigenen Mitteln trage und Kunden schütze, sei ein systemischer Schock ausgeblieben, schrieb „CZ“
Milliardenverlust aus Firmenmitteln abgefedert

In Branchenkreisen sorgte vor allem die Frage für Aufsehen, wie die Handelsplattform einen derartigen Milliardenverlust in Rekordzeit nahezu vollständig kompensieren konnte. Der von Binance beworbene Notfallfonds SAFU („Secure Asset Fund for Users“), der als erste Sicherheitslinie dient, umfasst lediglich rund eine Milliarde Dollar und deckt damit rechnerisch nur einen Bruchteil des Schadens ab.
Dass das Finanzloch dennoch so schnell geschlossen werden konnte, führen Experten auf zwei wesentliche Faktoren zurück: Zum einen gelang es Partner-Börsen und großen Stablecoin-Herausgebern wie Tether und Circle, knapp die Hälfte der Beute – rund drei Milliarden Dollar – binnen kürzester Zeit auf den Ziel-Wallets der Hacker einzufrieren, sodass der unmittelbar benötigte Liquiditätsbedarf sank.
Zum anderen verfügt Binance nach jahrelanger Marktführerschaft über gewaltige eigene Unternehmenseigenbestände („Corporate Treasury“) im Wert von mehreren Milliarden Dollar.
Um das Vertrauen in die eigene Plattform um jeden Preis zu sichern und einen existenziellen Ansturm auf die Kundengelder („Bank-Run“) abzuwenden, glich das Unternehmen den verbleibenden Betrag nicht über panische Zukäufe an den öffentlichen Börsen aus, sondern nutzte bestehende Eigenbestände sowie diskrete Zukäufe über Direkthandelskanäle.

Hauptwährungen zu 100 Prozent gedeckt

Binance bekräftigte, dass führende Digitalwährungen wie Bitcoin, Ethereum, Solana, XRP sowie wichtige Stablecoins wieder zu 100 Prozent gedeckt und über die Reservennachweise der Plattform verifizierbar seien.
Die restlichen fünf Prozent beträfen weniger liquide Digital-Münzen, deren Beschaffung über die Märkte mehr Zeit beanspruche. Einzahlungen seien vom Vorfall zu keinem Zeitpunkt betroffen gewesen.
Auszahlungen sind seit Sonntagvormittag für stark nachgefragte Netzwerke und Token wieder möglich. Binance wies darauf hin, dass es zum Start durch ein hohes Transaktionsvolumen zu Verzögerungen kommen könne.
Weitere Währungen sollen schrittweise nach Abschluss laufender Sicherheitsprüfungen folgen. Nach Abschluss der behördlichen Ermittlungen kündigte Binance einen ausführlichen Abschlussbericht an. (dpa/red)
Categories
ausland ticker

Rekord-Hack bei Binance: Krypto-Werte von 6,3 Milliarden Dollar betroffen

Die größte Digitalwährungsbörse Binance ist Ziel eines Hackerangriffs mit milliardenschweren Folgen geworden. Nach Angaben von Binance sind insgesamt Werte in Höhe von schätzungsweise 6,3 Milliarden Dollar (ca. 5,63 Milliarden Euro) betroffen. Alle Ein- und Auszahlungen wurden temporär ausgesetzt.
Zugleich versicherte die Kryptowährungsbörse auf der Online-Plattform X, dass die Bestände der Nutzer „sicher“ seien und man alle Verluste ausgleichen werde. Mit Partnern habe man bisher betroffene Einheiten von Digitalwährungen im Wert von rund drei Milliarden Dollar eingefroren, hieß es weiter.

Experten: Größter Krypto-Hack

Die Analysefirma TRM Labs schrieb die Attacke nordkoreanischen Hackern der Gruppe TraderTraitor zu. Nach Erkenntnissen von TRM bewegten die Angreifer einen Großteil des Betrages von 6,36 Milliarden Dollar binnen 20 Minuten.
Es sei der Angriff auf eine Digitalwährungsbörse mit dem größten Ausmaß gewesen. Bei der bisher schwerwiegendsten Attacke waren demnach Anfang 2025 rund 1,5 Milliarden Dollar in Digitalwährungen auf der Börse Bybit erbeutet worden. Auch dieser Angriff wurde der nordkoreanischen Hackergruppe zugeschrieben.
TRM zufolge versuchten die Angreifer, dem Einfrieren gestohlener Digitalwährungs-Einheiten durch Transaktionen mit den Kryptoeinheiten zuvorzukommen. Sie hielten aktuell Kryptowährungen im Wert von rund 2,4 Milliarden Dollar, an die deren Herausgeber nicht herankämen. (dpa/red)
Categories
ticker wirtschaft

Cyberkriminelle nehmen Rechtssektor ins Visier – Mit China vernetzte Gruppen besonders aktiv

Cyberkriminelle und staatlich gelenkte Spionagegruppen haben Anwaltskanzleien und Rechtsabteilungen zunehmend als lohnendes Ziel für Angriffe entdeckt. Die Zahl der Attacken auf Organisationen im Rechtssektor hat sich im Vergleich zu 2023 beinahe verdoppelt, wie aus dem am Mittwoch vorgelegten „Legal Threat Landscape Report 2026“ des IT-Sicherheitsunternehmens CrowdStrike hervorgeht.
Bei ihren Attacken suchen die kriminellen Hacker vor allem vertrauliche Mandantendaten wie Fusions- und Übernahmepläne, geistiges Eigentum, Finanzdaten und Gerichtsstrategien, die sich ideal für finanzielle Erpressung oder Wirtschaftsspionage eignen. Deutschland gehört laut dem Bericht neben den USA, Großbritannien, Kanada, Australien und Israel zu den weltweit am häufigsten attackierten Ländern.

Erpressung mit Mandantendaten und perfide Täuschungsmethoden

Den weitaus größten Teil der beobachteten Angriffe machten mit 82 Prozent finanziell motivierte Cyberkriminelle aus. Auf sogenannte lukrative Großziele spezialisierte Erpressergruppen („Big Game Hunting“) nannten im Erfassungszeitraum von September 2025 bis August 2026 insgesamt 455 Organisationen aus dem Rechtssektor auf ihren Datenleak-Websites – ein Zuwachs von 39 Prozent im Vergleich zum Vorjahreszeitraum. Die Angreifer machen sich dabei die strikte Verschwiegenheitspflicht zunutze, da Anwaltskanzleien unter erheblichem Druck stehen, Lösegelder rasch zu zahlen, um Reputationsschäden und regulatorische Strafen abzuwenden.
Als aggressivste Einzelbedrohung identifizierten die Sicherheitsexperten die Gruppierung „Chatty Spider“, deren Angriffsaktivitäten binnen Jahresfrist um 129 Prozent zulegten. Die Gruppe zielt fast ausschließlich auf Kanzleien ab und setzt dabei auf perfide Täuschungsmethoden: Die Angreifer rufen Anwälte oder Kanzleipersonal an, geben sich als interne IT-Mitarbeiter aus und bringen ihre Opfer dazu, Fernwartungssoftware freizugeben. In einem dokumentierten Fall versuchten die Hacker bereits vier Minuten nach dem Eindringen, sensible Daten abzuziehen. In den USA heuerten die Hintermänner in mehreren Fällen sogar Personen an, die sich vor Ort Zutritt zu den Kanzleiräumen verschafften, um sich direkt an Arbeitsstationen anzuschließen.

Chinesische Spionage und Kanzleien als digitales Sprungbrett

Rund 18 Prozent der registrierten Angriffe wurden mutmaßlich von staatlichen Akteuren verübt, wobei Gruppierungen mit Verbindungen zu China den Hauptteil dieser Spionageaktivitäten ausmachen. Deren Zahl hat sich laut CrowdStrike seit 2023 beinahe verdoppelt. Auffällig sei eine zunehmende technische Spezialisierung: So nutzte die Hackergruppe „Titan Panda“ erstmals Schwachstellen in einer Software für die Abrechnung von Kanzleistunden („Intapp Time Server“) aus, um Fernzugriff auf Kanzleisysteme zu erlangen. Gruppen wie „Murky Panda“ attackierten hingegen ihre Opfer mit breit angelegten Anmeldeversuchen auf Microsoft-365-Konten von Kanzleien.
Vereinzelt wurden zudem Aktivitäten aus Nordkorea registriert, die unter anderem auf Dokumente zur Gesetzgebung gegen Geldwäsche abzielten. CrowdStrike-Sicherheitsexperten betonen, dass Kanzleien längst nicht mehr nur Endziele seien, sondern Hackern als Sprungbrett dienen, um in die Netzwerke von Großkonzernen, Regierungsorganisationen oder Technologieunternehmen vorzudringen. Organisationen im Rechtswesen sollten daher dringend ihre Mehrfaktor-Authentifizierung verbessern, Fernwartungsprogramme strenger kontrollieren und spezialisierte Branchensoftware konsequent absichern. (dpa/red)
Categories
ticker wissen

Apple bringt erstes Macbook mit Touch-Display heraus

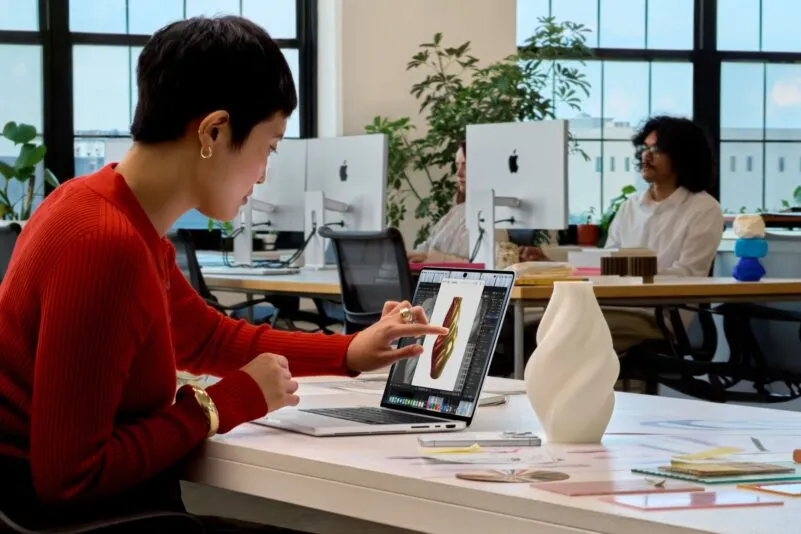
Apple bringt sein erstes Macbook mit einem Touchscreen-Display heraus – nachdem der Konzern jahrelang das Konzept von Laptops mit berührungsempfindlichen Bildschirmen kritisiert hatte. Jetzt betont Apple, das Macbook Pro mit Touch-Bildschirm sei für professionelle Nutzer gedacht, die etwa 3D-Modelle mit den Fingern drehen oder Musikinstrumente direkt auf dem Display spielen wollen. Der Preis für ein Macbook Pro mit Touchscreen fängt in Deutschland bei 3.299 Euro an.
In den vergangenen Jahren hatten Konkurrenten verschiedene Modelle von Notebooks mit dem Windows-Betriebssystem mit Touchscreens ausgestattet. Apple dagegen hielt an einer strikten Trennung fest: Macs hatten herkömmliche Bildschirme und große Touchscreens blieben den iPad-Tablets vorbehalten. Noch 2021 hatte der heutige Apple-Chef John Ternus dem „Wall Street Journal“ gesagt, das iPad sei auf Touchscreen-Eingabe optimiert und die Macs auf Maus und Tastatur – und man habe bisher keinen Grund gefunden, das zu ändern. In den späteren Jahren wurden Antworten auf die Frage nach einem Touchscreen-Mac aber ausweichender.
Mit einem Gewicht von 1,38 Kilogramm machte Apple das Touch-Macbook 230 Gramm leichter als die aktuellen Pro-Modelle mit 14-Zoll-Bildschirm. Bei der größeren Ausführung mit einer Display-Diagonale von 16 Zoll sank das Gewicht um 320 Gramm. Als erstes Macbook bekommt es zudem die von iPhone bekannte „Dynamic Island“, in der am oberen Bildschirmrand Live-Aktivitäten angezeigt werden können. Nach Jahren kommt zudem das leuchtende Apfel-Logo auf der Rückseite des Displays zurück. (dpa/red)
Categories
etplus ticker wissen

Krokodil unter Katze, schwimmende Ohren und spontane Selbstentzündung

Kann Boden Informationen wie ein Computer verarbeiten?

Feuchtigkeit, Mikroorganismen, Wärme, Mineralstoffe. Der Boden unter unseren Füßen enthält eine Menge Informationen. Forscher um Catherine Merchant, Doktorandin der University of Cambridge, England, sehen darin mehr als nur einen passiven Datenspeicher, sogar mehr als einen Lebensraum. Indem Boden Stoffe unterschiedlich weiterleitet, verändert oder speichert, gleiche er einem Computer. Von einem Bio-Prozessor ist man aber noch weit entfernt und die gezielte Verarbeitung von Umweltreizen nicht belegt. Dies erfordere zudem eine Auswertung, die zunächst lernen muss, die veränderten Zustände zu interpretieren. Als Nächstes sollen Gedächtniseffekte und Informationsübertragung quantitativ gemessen, innere Prozesse abgebildet werden und erste Rechendemonstrationen folgen. Was sie bedeuten und wozu sie später dienen können, bleibt vorerst offen. (ts)

„Doppelagent“ versteckte verbotene Bücher

Im England des 15. Jahrhunderts konnte der Besitz einer Übersetzung der Bibel tödlich enden: Während der Reformation und Gegenreformation ließen die Oberen zahlreiche religiöse Werke vernichten. Einer, der dies im Auftrag Heinrich VIII. ausführte, war Sir John Gage (1479–1556). Oder tat er es doch nicht? Forscher der Universitäten Sussex und Cambridge identifizierten sechs Seiten aus einem Manuskript von Nicholas Love aus dem Jahr 1409, einem jener Werke, das Cage hätte vernichten sollen. Die Notizen auf der Rückseite deuten jedoch vielmehr darauf hin, dass er das Werk – nachdem es wohl im Besitz eines Klosters war – an sich nahm und sicher verwahrte. Einen Beweis dafür gibt es nicht. Die Signatur von einem Mann, der zudem trotz seines königlichen Auftrags, Klöster in England aufzulösen, katholisch blieb, zeugt jedoch von widersprüchlichen Loyalitäten. (kms)

Mit Lichtschwert nach Hause telefonieren

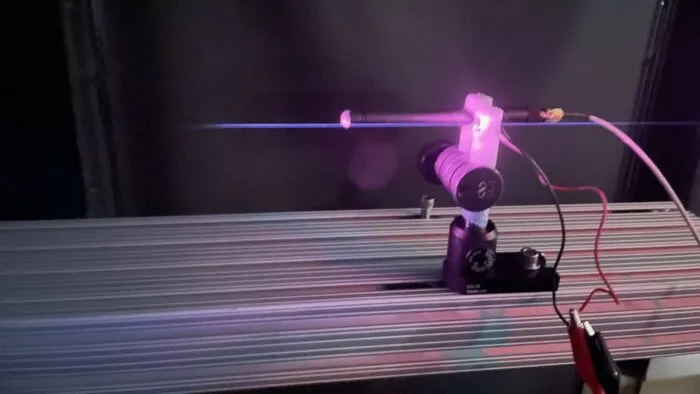
Sie sind meist groß, sperrig oder schwer und auch wenn es sie im Mikroformat gibt, erfordern Antennen eine feste Struktur. Noch. Prya Darshni und Kollegen von der North Carolina State University haben erstmals eine Plasma-Antenne genutzt. Den dafür nötigen haarfeinen Plasmafaden erzeugte ein Laser, der mit ultrakurzen Impulsen die Luft auf etwa 20 Zentimeter Länge ionisierte. Als die Forscher ein Funksignal in diese Laserschwert-ähnliche Antenne einkoppelten, erhöhte sich die Signalstärke im Nahbereich um rund 150 Prozent. Da die Antenne keine festen Bestandteile enthält, lässt sie sich – so die Theorie – an beliebige Frequenzen anpassen und könnte künftig die Raumfahrt bereichern. Der Weg dahin ist aber noch weit. Laut Darshni war es „der erste Schritt“. Jetzt, da es möglich sei, könne man „beginnen, ihre Leistung zu verbessern“. (ts)

Darshnis Plasmaantenne erinnert an ein Lichtschwert. Da sie keine metallischen Teile erfordert, können Eigenschaften, wie Länge und Richtung, der Antenne später gezielt verändert werden.

Foto: Prya Darshni/North Carolina State University

Ausgestorbenes Krokodil mit Verbindungen zu großer Katze

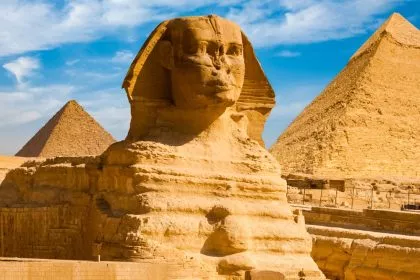
Neu ist der Fund nicht: In den 1920er Jahren bargen Forscher in Ägypten einen fast vollständigen Schädel eines vermeintlichen Scheingavials, einem Krokodil mit ungewöhnlich langer Schnauze. Im Rahmen neuer Untersuchungen kommen Dr. Paul Burke vom Swedish Museum of Natural History und Kollegen zu dem Schluss, dass es sich um eine eigenständige Art handelte, die in dem rund 45 Millionen Jahre alten Gestein steckt und gaben ihr den Namen Herugavialis cairensis. Der Name bezieht sich auf Heru oder Horus, den Altägyptischen Gott des Himmels und des Horizonts. Horus gilt auch als Personifikation der aufgehenden Sonne, die sich in der Großen Sphinx von Gizeh wiederfindet. Zudem bildet der Kalkstein der Mokattam-Formation, aus der das Fossil stammt, den Grundstein der größten Katze der Welt. Und während der die Nase fehlt, fehlt dem Fossil des Horus-Gavials die Spitze der Schnauze. (kms)

Regelmäßiger Teekonsum reduziert Gefäßkrankheiten

Dass Rauchen der Gesundheit schadet und körperliche Aktivität sie fördert, sollte hinlänglich bekannt sein. Neu ist, dass regelmäßiges Teetrinken die Blutgesundheit verbessert. Das zeigt die Auswertung der Gesundheitsdaten von fast einer halben Million Chinesen. Als regelmäßiger Teekonsum galten dabei bereits drei Tee-Tage pro Woche, was dazu führte, dass Teetrinker im Schnitt elf Prozent seltener unter Erkrankungen des Herz-Kreislaufs, der Hirngefäße, Gefäßleiden im Lungenkreislauf und peripheren Gefäßerkrankungen litten. Werte für einzelne Krankheiten weichen davon ab, auch Teesorte und Trinktemperatur beeinflussen das Ergebnis. Wie viel Tee tatsächlich getrunken wurde, wie sich die Gewohnheiten während der Beobachtungsdauer von durchschnittlich neun Jahren veränderte sowie ob und welche andere Faktoren eine Rolle spielen, zeigen die Daten nicht. (ger)

Mond hatte vor 4,2 Milliarden Jahren ein Magnetfeld

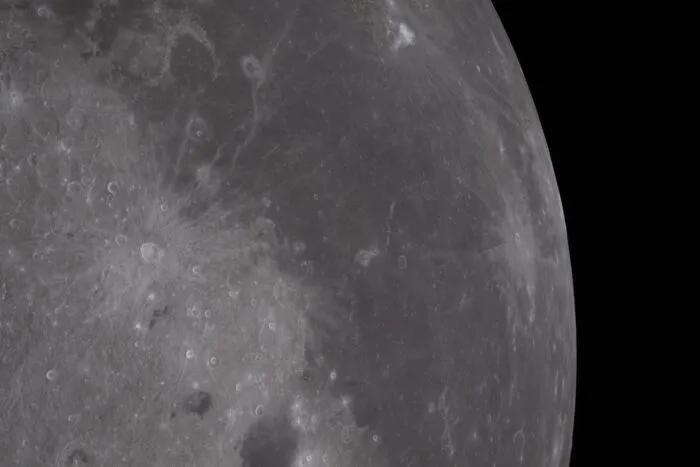
Kalt, leer und unbewohnt, so beschreiben Hamburger Musiker den Mond. Ob es schon immer so war, ist ungeklärt. Zumindest was ein frühes Magnetfeld anbelangt, haben Schweizer Forscher neue Erkenntnisse: Stark magnetisiertes Gestein deutet auf die Existenz eines eben solchen. Während das irdische Magnetfeld maßgeblich auf der Bewegung flüssigen Metalls im Erdkern beruht, ist umstritten, ob es diese Dynamik auch im Mond gab. Vorausgesetzt die gemessene Magnet- und Schwerkraftanomalie geht auf dieselbe geologische Ursache zurück, könnte unter der Mondrückseite eine fast zehn Kilometer mächtige, rund 60 Kilometer breite, erstarrte Magmablase liegen. Die darüber liegenden Krater deuten auf ein Alter von über 4,2 Milliarden Jahren und die Magnetisierung auf einen „länger andauernden, im Kern erzeugten Dynamo“. Die Frage lautet nun also nicht mehr, ob es ihn gab, sondern wie er funktionierte. (ts)

Mondwirbel wie Reiner-Gamma (helle Struktur auf dunklem Grund, Bildmitte) deuten auf ein lokale Magnetfeld, welches die Verwitterung durch den Sonnenwind bremst. Strukturen unter der Mondoberfläche lassen auf ein globales Magnetfeld schließen.

Foto: NASA | gemeinfrei

Hören mit dem ganzen Körper

Haare auf dem Körper haben verschiedene Funktionen – eine der unscheinbarsten übernehmen dabei haartragende Sinneszellen im Innenohr. Diese reagieren auf feinste mechanische Bewegungen der Luft, leiten ihre Signale an das Nervensystem weiter und ermöglichen uns so das Hören. Ein ähnliches und doch völlig verschiedenes Organ ermöglicht Tieren, unter Wasser Strömungen wahrzunehmen. Kalmare bilden dabei keine Ausnahme. Doch während Fische diese Fähigkeit vor allem ihrem Seitenlinienorgan verdanken, sind derartige Sensorflächen bei den Kopffüßern offenbar erheblich größer. Das ist das Ergebnis von Forschern der Case Western Reserve University um Brian M. McDermott. Während menschliche Ohren also Schwingungen der Luft zunächst in die Hörschnecke leiten, könnten Kalmare auf ähnliche Art und Weise mit dem ganzen Körper Bewegungen des Wassers „hören“. (kms)

Ist Dunkle Materie wirklich „natürlich“?

Ein großer Teil der Phänomene im Weltraum lässt sich mit der bekannten Physik nicht oder nur dann erklären, wenn Faktoren wie Dunkle Materie einbezogen werden. Was sie ist und wie ihr Nachweis gelingt, ist ebenso unbekannt wie ihre Entstehung. Für Letztere existieren verschiedene Theorien, die unterschiedlich „natürlich“ erscheinen. Die Natürlichkeit steht hier als Maß für Schwankungen, wenn einzelne Parameter verändert werden: je kleiner die Abweichung, desto natürlicher. Stefano Profumo, Physiker der University of California, Santa Cruz untersuchte auf dieser Grundlage existierende Theorien und kommt zu dem Ergebnis, dass weder frühe Schwarze Löcher noch unentdeckte Elementartelchen per se (un)natürlich sind, vielmehr hänge es vom Entstehungsmodell ab. Eine Erklärung für Dunkle Materie liefert Profumo nicht, auch nicht, ob die eine oder andere Art besser geeignet ist, den vermutlich größten Teil der Materie im Kosmos zu erklären. (ts)

Menschen mit psychopathischen Merkmalen zeigen andere Sprachmuster

Psychopathen werden oft als emotionslos und stumpf mit entsprechender Sprache dargestellt. Ky Bray, Doktorand der University of Mississippi kommt zu einem anderen, erheblich differenzierterem Ergebnis. Demnach ist psychopathische Sprache nicht, wie oft dargestellt, hohl oder gefühlskalt, sondern vielmehr abhängig von Kontext und Ausprägung. Wie Bray betont, geht es dabei nicht darum, Psychopathie anhand der Sprache zu diagnostizieren, sondern zu zeigen, wie sich psychopathische Merkmale in alltäglichen, und selbst subtilen Dingen, wie der Sprache niederschlagen: Enthemmung führe tendenziell zu negativem Ton und Kühnheit, wie erwartet, zu weniger Angstbegriffen. Gefühlskälte hingegen gehe mit positiver und belohnungsbezogener Sprache einher. Das sei deshalb interessant, weil am Ende „jeder ein gewisses Maß an Gefühlskälte, Kühnheit und Enthemmung hat“. (ger)

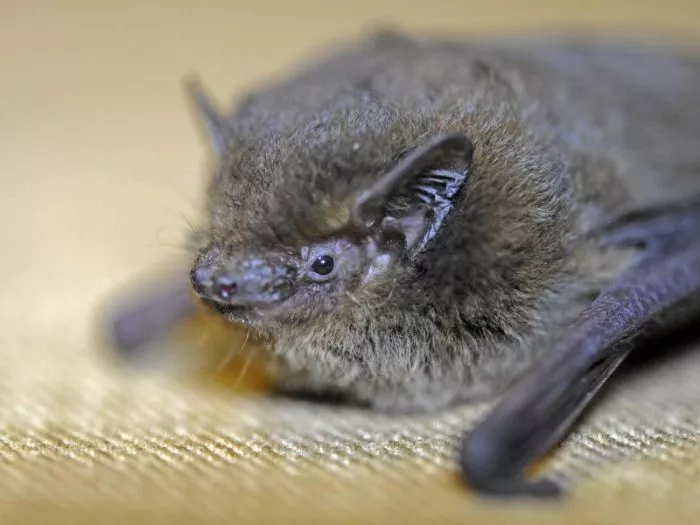
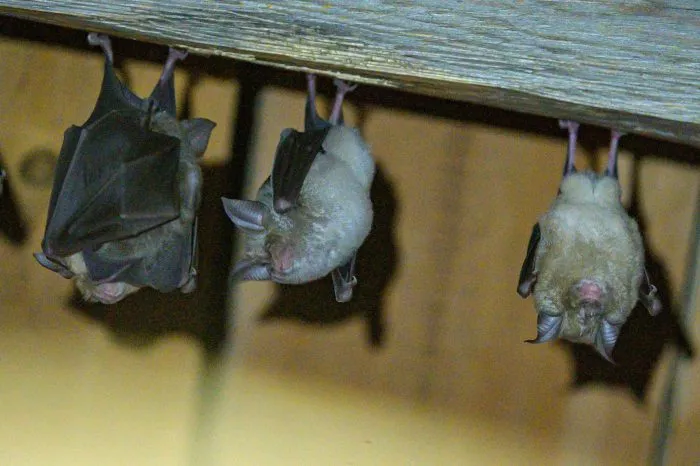
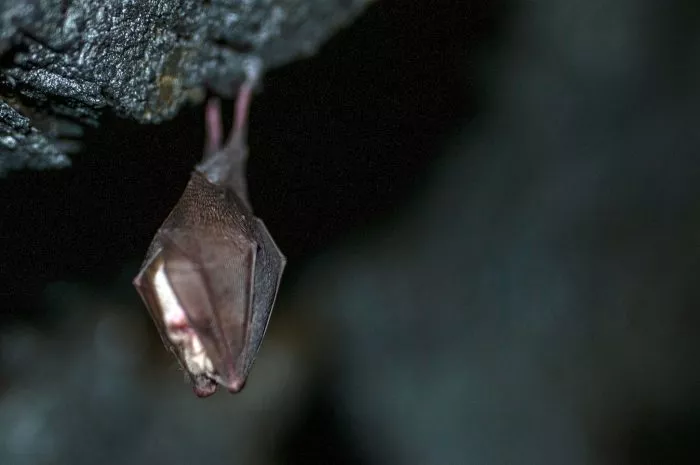
Schon gewusst? Fledermäuse haben ihren Ursprung in Europa

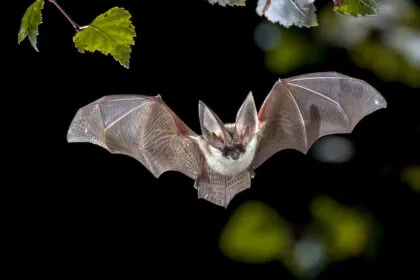
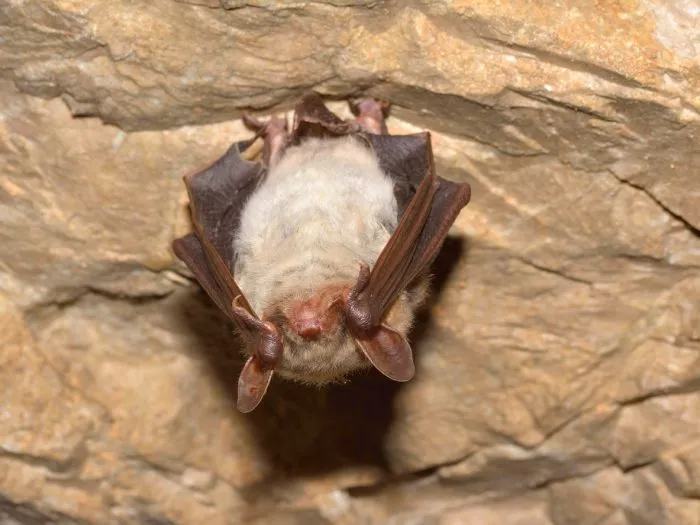
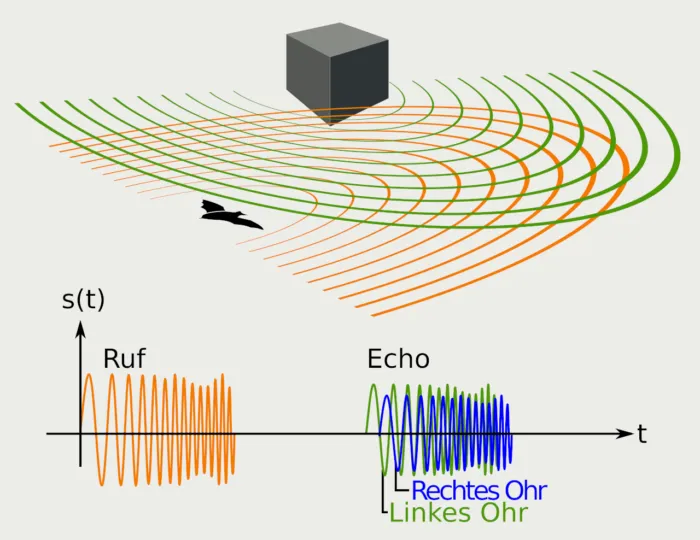
Wenn es im Sommer dunkler wird, sind sie unterwegs und jagen mit tollkühnen Manövern Insekten über unseren Köpfen: Fledermäuse, oder passend zur aktuellen Jahreszeit, von Kindern mitunter auch Halloween-Amseln genannt. Mit über 1.500 Spezies stellen sie mehr als ein Fünftel aller lebenden Säugetierarten. Die bislang umfassendste Genomanalyse des Fledermausstammbaums zeigt dabei, dass die Tiere nicht, wie bisher angenommen, aus Asien, Afrika oder Nordamerika stammen, sondern aus Europa – und dass bereits die ersten ihrer Art Flug und Echoortung beherrschten. In den vergangenen 65 Millionen Jahren haben sie sich auf der ganzen Welt verbreitet und übernehmen eine bedeutende Rolle als Bestäuber und Schädlingsbekämpfer. Ihre außergewöhnliche Langlebigkeit und Krankheitsresistenz stellt Forscher bis heute vor Rätsel. (kms)

Außerirdische Einflüsse auf Erdbeben

Angetrieben von der Anziehungskraft des Mondes läuft zweimal am Tag ein Wasserberg um die Erde, während Küsten und Kontinente scheinbar in ihrer Lage verharren. Scheinbar, denn auch die Erde unter unseren Füßen kann sich der Kraft der kosmischen Begleiter nicht entziehen. Geowissenschaftler um Yishuo Zhou von Université Paris Sciences et Lettres haben sich dies genauer angeschaut und festgestellt, dass Sonne und Mond, zwar keine heftigen Erdstöße verursachen, die Bewegung der Erde aber ebenso beeinflussen, indem sie die natürliche Verschiebung bremsen oder beschleunigen. Am größten sei dieser Einfluss, wenn die Anziehungskräfte aufgrund der Drehung der Erde wiederholt auf Teile von Platten wirkten und so Kraft und Drift in Resonanz gerieten. Eine Erklärung für alle Beben bietet die Studie nicht, wohl aber einen Ansatz, warum manche Störung besonders empfindlich auf die Gezeitenkräfte reagiert. (ts)

Spontane Selbstentzündung aus der Tiefsee

Tief unter der Meeresoberfläche schlummern Schätze, die Begehrlichkeiten wecken. Nein, keine gruseligen Schiffswracks voller Gold und Edelsteinen, sondern Rohstoffe wie Eisen, Kupfer und Zink. Besonders an unterseeischen heißen Quellen lagern sich Minerale ab und stellen ein vielversprechendes Ziel für den Tiefseebergbau dar – und eine große Gefahr, wie Forscher des U.S. Geological Survey feststellen mussten. Als sie Erze aus dem Escanaba-Trog im Nordostpazifik im Labor untersuchten, entzündeten sich zwei von insgesamt 57 Proben von selbst. Chemische Analysen wiesen Eisensulfide nach, die aufgrund ihrer besonderen Kristallstruktur bei Kontakt mit Sauerstoff unter starker Wärmeentwicklung reagieren. Das Phänomen ist aus dem Bergbau an Land bekannt, stellt für die mögliche Förderung und Verarbeitung auf See aber eine besondere Herausforderung dar, die bislang wenig Beachtung fand. (ts)
Categories
ticker wirtschaft

Meta soll 25 Milliarden US-Dollar wegen Cambridge Analytica zahlen

Der Facebook-Konzern Meta soll wegen des Jahre zurückliegenden Datenschutz-Skandals um Cambridge Analytica eine Strafe von 25 Milliarden Dollar zahlen. Zuvor hatten Geschworene im US-Bundesstaat New Mexico entschieden, dass Nutzer mit Blick auf Datenschutz und Redefreiheit von Facebook in die Irre geführt wurden. Der Richter berechnete in seiner Entscheidung einen Strafbetrag von knapp 219,5 Milliarden Dollar – reduzierte ihn dann aber im selben Satz auf 25 Milliarden (22,25 Mrd Euro).
Von Meta gab es zunächst keine Reaktion auf die Entscheidung. Nach dem Urteil der Geschworenen vor einigen Wochen hatte der Konzern bereits betont, dass man mit deren Entscheidung nicht einverstanden sei und sich weiter gegen die Vorwürfe verteidigen werde.
Pro Verstoß war eine Strafe von bis zu 5.000 Dollar veranschlagt worden – und die Geschworenen fanden Millionen Verstöße, die sich nach Rechnung des Richters auf die Milliardenbeträge addierten.

Ein Skandal mit Folgen

Der Skandal um Cambridge Analytica hatte 2018 das Vertrauen der Öffentlichkeit zum Facebook-Konzern nachhaltig beschädigt. Dabei ging es darum, dass Informationen aus einer harmlos erscheinenden Umfrage eines Datenforschers zur Erstellung von Nutzerprofilen genutzt und mit der Analysefirma Cambridge Analytica geteilt wurden. Auch das Team des damaligen Kandidaten Donald Trump griff darauf vor der US-Präsidentenwahl 2016 zurück. Insgesamt waren rund 87 Millionen Nutzer-Accounts betroffen. Der Konzern zahlte unter anderem rund sechs Milliarden Dollar an die US-Regierung, um Ermittlungen dazu beizulegen.
Im Nachgang des Skandals zog New Mexico dann 2021 vor Gericht mit Vorwürfen, bei denen es zusätzlich um die Meinungsfreiheit auf der Plattform ging. Auslöser waren Enthüllungen im Zuge der Aufarbeitung des Falls. Unter anderem hieß es dabei in einem Whistleblower-Bericht, dass einige prominente Accounts von Regeln zu auf der Plattform erlaubten Inhalten heimlich ausgenommen worden seien. (dpa/red)
Categories
gesellschaft ticker

Gravierende Sicherheitslücke bedroht Millionen Webseiten

Eine neu entdeckte, schwerwiegende Sicherheitslücke bringt weltweit das Fundament zahlreicher Webseiten und Onlinedienste ins Wanken. Betroffen ist die weit verbreitete Programmiersprache PHP, auf der ein Großteil des gesamten Internets basiert – von einfachen Blogs über große Nachrichtenportale bis hin zu komplexen Onlineshops und Content-Management-Systemen wie WordPress.
Experten schätzen, dass allein mit WordPress weltweit zwischen 400 und 500 Millionen Webseiten betrieben werden. Auf PHP setzen aber auch andere populäre Content-Management-Systeme auf wie Moodle, Joomla!, Typo3 und Drupal.
Neben dem IT-Sicherheitsunternehmen Huntress und dem PHP-Sicherheitsteam schlägt auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) Alarm und hat eine offizielle Cybersicherheitswarnung herausgegeben.

BSI stuft Lage als kritisch ein

In seiner veröffentlichten Warnung (Aktenzeichen BITS-H Nr. 2026-297981-1032) ordnet das BSI das Risiko mit der Warnstufe „3 / Orange“ als außerordentlich hoch ein. Dies bedeutet, dass unverzüglich Gegenmaßnahmen ergriffen werden müssen, da eine massive Beeinträchtigung des Regelbetriebs droht. Das BSI wies in seiner Mitteilung explizit darauf hin, dass von den Schwachstellen ein herausragendes Bedrohungspotenzial ausgeht.
Das Amt machte deutlich, wie ernst die Lage ist, falls nicht umgehend Sicherheitsupdates installiert werden können: „Alternativ kann eine vorübergehende Trennung des Webservers vom Internet bis zum Einspringen des Patches erwogen werden, um eine Kompromittierung zu verhindern, sollten Patches nicht kurzfristig installiert werden können.“
Dass das BSI Betreibern von Internetangeboten explizit rät, ihre Server im Zweifel komplett vom Netz zu nehmen, unterstreicht die Dringlichkeit der Lage.

Gefährlicher Fehler ermöglicht vollständige Serverübernahme

Unter dem Namen „PHP2Shell“ warnen Sicherheitsexperten vor gleich zwei kritischen Schwachstellen im Kern der Software, die unter den offiziellen Kennungen CVE-2026-109618 und CVE-2026-109619 registriert wurden.
Das Gefahrenpotenzial dieser Lücken ist immens: Kriminelle Akteure können die Schwachstelle ausnutzen, um ohne vorherige Anmeldung aus der Ferne einen eigenen Schadcode auf den betroffenen Servern auszuführen (Remote Code Execution). In der Praxis ermöglicht dies Angreifern, die vollständige Kontrolle über eine Website zu übernehmen, sensible Datenbanken und Kundendaten abzugreifen oder die Infrastruktur für weitere Cyberattacken zu missbrauchen.
Da detaillierte Informationen zur Schwachstelle unbeabsichtigt vorab an die Öffentlichkeit gelangten, steht die gesamte globale IT-Branche unter erheblichem Zeitdruck. Branchenexperten befürchten, dass Kriminelle bereits in Kürze automatisierte Skripte einsetzen werden, um ungeschützte Server im Internet im Sekundentakt aufzuspüren und zu kapern.

Länder und Kommunen ziehen vorsorglich den Stecker

Die Einschätzungen der Sicherheitsbehörden zeigen bereits erste drastische Auswirkungen im öffentlichen Leben. Mehrere Bundesländer, Kommunen und Behörden sind der Empfehlung des BSI gefolgt und haben ihre Online-Angebote vorübergehend abgeschaltet, um Angreifern keine Angriffsfläche zu bieten. Entsprechend reagiert haben aber auch Universitäten und Krankenhäuser.

Höchste Alarmbereitschaft für Seitenbetreiber

Für Betreiber von Webseiten, Onlineshops und digitalen Unternehmensplattformen, die technisch auf PHP aufsetzen, gilt derzeit höchste Dringlichkeit, die eine sofortige Reaktion erfordern. IT-Experten raten dringend dazu, sich unverzüglich mit den zuständigen Systemadministratoren, IT-Dienstleistern oder Webhosting-Anbieter in Verbindung zu setzen.
Verfügbare Patches und Sicherheitsupdates für die PHP-Umgebung sowie für genutzte Content-Management-Systeme müssen ohne jeden Verzug eingespielt werden. Ältere PHP-Versionen, die von den Entwicklern nicht mehr offiziell unterstützt werden, stellen ein unkalkulierbares Risiko dar und sollten isoliert oder umgehend aktualisiert werden.

Sicherheitsupdate veröffentlicht

Die Entwickler des PHP-Projektes haben am Mittwochnachmittag aktualisierte Versionen der Webskriptsprache veröffentlicht, in denen die Sicherheitslücken geschlossen wurden. Der Expertendienst Heise Security warnte die Website-Betreiber, dass funktionierende Exploits in Stunden-, spätestens Tagesfrist erscheinen würden. Wer das Risiko einer Kompromittierung nicht eingehen wolle, habe nur eine Option, nämlich die mit PHP betriebenen Web-Server vom Netz zu trennen, solange das Update nicht installiert wurde.
Für normale Internetnutzer besteht beim alltäglichen Surfen auf dem Smartphone oder PC zwar kein direkter Handlungsbedarf, da sich die Sicherheitslücke nicht auf den Endgeräten der Anwender befindet, sondern auf den Servern im Hintergrund.
Dennoch können Verbraucher indirekt betroffen sein – etwa durch Ausfälle wichtiger Onlinedienste oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten. Die Entwickler der Programmiersprache sowie Hosting-Anbieter weltweit arbeiten rund um die Uhr daran, die Lücken zu schließen. (dpa/red)
Categories
deutschland ticker

Künstliche Intelligenz: Siemens und Nvidia arbeiten in Erlangen an autonomer Fabrik

Der Siemens-Konzern und das US-Unternehmen Nvidia treiben in Erlangen ihre Pläne einer vollständig von Künstlicher Intelligenz getriebenen Fabrik voran. Siemens habe in seinem Elektronikwerk in Erlangen erstmals neue KI-Lösungen für die industrielle Fertigung vorgestellt, die einen „großen Schritt hin zur KI-getriebenen, autonomen Fabrik und ein neuer Meilenstein in der Partnerschaft mit Nvidia“ seien, erklärte das deutsche Unternehmen am Montag.
Das Elektronikwerk in Erlangen diene als „eine Art Labor für industrielle KI und soll zur Blaupause für eine Skalierung in der Industrie werden“, erklärte Siemens weiter. Die beiden Unternehmen wollten KI zum „Betriebssystem der Fertigung“ machen.
„Die Technologien können in Bereichen wie Produktionsplanung oder Produktentwicklung zu bislang unerreichten Verbesserungen führen“, erklärte Siemens. So könne „bei neuen Leiterplatten – dem Herzstück der in Erlangen gefertigten Antriebe und Frequenzumrichter – der Engineering-Aufwand um bis zu 85 Prozent reduziert und die Markteinführungszeit um bis zu 40 Prozent verkürzt werden“.

Schnellere und flexiblere Prozesse

Ziel des Einsatzes ist es, Prozesse schneller und flexibler zu machen. Bisher könne man Fabriken zu 30 oder 40 Prozent automatisieren, mit KI seien 70 oder 80 Prozent möglich, sagt Neike. Ein entscheidender Punkt dabei ist, dass es mit ihr möglich wird, dies auch bei vielfältigen und sich verändernden Prozesse zu tun. „Fabriken müssen mit Veränderungen ebenso gut umgehen können wie mit Wiederholungen“, sagt Rev Lebaredian von Nvidia.
In Erlangen zeigen die Unternehmen das am Beispiel der automatischen optischen Kontrolle von Leiterplatten. Im Werk ändern sich diese immer wieder – je nach genauer Konfiguration. Bisher sei es dann nötig gewesen, dem System von Hand beizubringen, wie eine gute Platte auszusehen hat. Das habe jedesmal mehrere Stunden gedauert und man habe dafür die Produktion anhalten müssen. Jetzt könne man noch vor dem Start der Produktion aus den Daten für das Produkt und die Produktion – Experten sprechen hier von einem digitalen Zwilling – mit Hilfe von Simulationstechnologie von Nvidia ein Bild erzeugen, wie eine fotorealistische gute Leiterplatte aussehen würde – aber auch wie fehlerhafte Platten aussähen.

Produktionsplanung im Dialog mit KI

Eine andere Anwendung ist die Produktionsplanung, bei der ein Mensch letztlich im Dialog mit KI-Agenten festlege, wie sie umgesetzt werde. Auch hier sind digitaler Zwilling und Simulation die entscheidende Grundlage.
Das Interesse an der Technologie, die digitale Zwillinge und Simulation zusammenbringe, sei sehr groß und komme letztlich aus allen Industrien, sagt Neike. Lebaredian hat dafür eine plakative Erklärung: Letzlich sei der digitale Zwilling eine Zeitmaschine, weil er einem durch Simulationen verschiedene Zukunften zeige. „Und wer könnte nicht eine Zeitmaschine brauchen.“
Das Erlanger Siemens-Werk besteht nach Konzernangaben seit 1971. Rund 1000 Mitarbeiter produzieren dort demnach Leistungselektronik und Automatisierungstechnik für Industrie und Infrastruktur wie etwa Werkzeugmaschinen, aber auch Lösungen für die Batterieproduktion sowie für die Prozess- und Fertigungsindustrie. Bis 2030 werde der Standort ausgebaut und dafür 500 Millionen Euro investiert, erklärte Siemens. (dpa/afp/red)
Categories
ausland ticker

Wanze in OpenAI-Konferenzraum – Mitarbeiter festgenommen

Ein Mitarbeiter des ChatGPT-Entwicklers OpenAI steht unter Verdacht, ein Abhörgerät in einem Konferenzraum der Firma platziert zu haben, in dem oft Geschäftsgeheimnisse besprochen werden. Der 35-jährige saudische Staatsbürger wurde festgenommen, wie die KI-Firma und das US-Justizministerium mitteilten. Die US-Bundespolizei FBI ermittelt zu dem Fall.
Das vor zwei Wochen entdeckte Aufnahmegerät war den Ermittlern zufolge etwa zwei Tage zuvor in dem Konferenzraum in San Francisco platziert worden. Es steckte demnach in der USB-Buchse eines Fernsehers, eingewickelt in Toilettenpapier. Der festgenommene Mitarbeiter wurde nach Angaben des Ministeriums Ende September von Sicherheitskameras in der Nähe des Konferenzraums gefilmt, zu dem er eigentlich keinen Zutritt hatte. Die Ermittler veröffentlichten auch ein Bild, auf dem zu sehen ist, wie er später versucht, hinter den Fernseher zu schauen.

Recherche über Chatbot

Laut dem Ministerium wurden über einen Chatbot-Account der Ehefrau des OpenAI-Mitarbeiters Anfragen zu Aufnahme-Vorrichtungen gestellt. Im Chatverlauf fanden sich demnach auch Merkmale des im Konferenzraum entdeckten Abhörgeräts. Dem Mitarbeiter drohten bei einer Verurteilung bis zu fünf Jahre Haft und eine Strafe von bis zu 250.000 US-Dollar (etwa 225.000 Euro). (dpa/red)
Categories
ausland ticker

Microsoft-Chef will „Notbremse“ in Künstlicher Intelligenz

Microsoft-Chef Satya Nadella hat aus Sorge vor einem Kontrollverlust eine Art „Notbremse“ in Künstlicher Intelligenz gefordert. Ein Mensch müsse immer in der Lage sein, ein KI-Modell mitten in einer Aufgabe zu stoppen oder abzuschalten, schrieb Nadella in einem Beitrag auf der Online-Plattform X.
Hochentwickelte Modelle würden dafür auch fortgeschrittene Mechanismen zur Eindämmung erfordern, betonte der Chef des Software-Konzerns, der selbst in großem Stil auf KI setzt.
In den vergangenen Monaten hatten eigenständige Hacking-Attacken durch KI-Software in Tests Ängste vor Risiken der Technologie befeuert. In dem bisher aufsehenerregendsten Fall war Künstliche Intelligenz des ChatGPT-Entwicklers aus einer abgesicherten Testumgebung ausgebrochen und hatte sich ungeplant in Computer einer anderen KI-Firma gehackt, der Plattform Hugging Face.
Einige Brancheninsider sprachen danach davon, dass man nicht ganz ausschließen könne, dass außer Kontrolle gerate Künstliche Intelligenz die Menschheit vernichte. Solche extremen Warnungen sind allerdings umstritten.

Forderung nach strikter Kontrolle

Nadella betonte auch, dass alle Aktionen Künstlicher Intelligenz für Menschen nachvollziehbar sein müssten. „Etwas, was man nicht überwachen kann, kann man nicht vertrauen“, schrieb er. Außerdem dürfe kein KI-Modell die Kontrolle über die Daten haben, mit denen man sein Verhalten bewerte.
Man müsse bei jedem KI-Modell zur Sicherheit von Beginn an davon ausgehen, dass es „kompromittiert“ sei und Eindämmungs-Mechanismen einrichten.
Der Unterschied zu bisher eingesetzter Software sei, dass man bei heutiger Künstlicher Intelligenz Verhalten und Ergebnisse nicht mehr bestimmten Eingaben, Trainingsdaten oder Konfigurationen zuschreiben könne, schrieb Nadella.
Und dennoch würden diese komplexen Systeme gerade breit eingeführt und bekämen Zugang zu sensibelsten Daten. Microsoft stieß ins KI-Geschäft als früher Geldgeber des ChatGPT-Entwicklers OpenAI vor und forscht inzwischen auch an eigenen Modellen.

Auch Nadella schwenkt auf „Superintelligenz“

Der Microsoft-Chef benutzte in seinem Beitrag durchweg den Begriff „Superintelligenz“, den US-Präsident Donald Trump statt der etablierten Bezeichnung Künstliche Intelligenz durchsetzen will.
Vor wenigen Tagen kündigte Trump an, dass das Weiße Haus jeden, der noch Künstliche Intelligenz sagt, als einen „Feind“ betrachten werde. Trump begründet seinen Vorstoß damit, dass der gewohnte Name die Technologie „fake“ erscheinen lasse.
Der Tech-Milliardär und Trump-Unterstützer Elon Musk kündigte bereits an, seine KI-Firma SpaceXAI in SpaceXSI umzubenennen. (dpa/red)
Categories
ausland ticker

Anthropic-KI reicht falschen Mordhinweis ein und stellt Visa-Anträge

Künstliche Intelligenz der Entwicklerfirma Anthropic hat in einem Testlauf einen falschen Hinweis auf einer Polizei-Website zur Aufklärung ungelöster Mordfälle eingereicht. In einem weiteren Zwischenfall füllte die KI-Software Formulare auf einer US-Regierungsseite aus, wie Anthropic in einem Blogeintrag bekanntgab. Medienberichten zufolge handelte es sich um 20 Visa-Anträge beim amerikanischen Außenministerium. In den vergangenen Wochen wurden bereits verschiedene ungeplante Aktivitäten von KI-Systemen bekannt, insbesondere beim ChatGPT-Entwickler OpenAI und dessen Konkurrenten Anthropic.
Die Unternehmen trainieren derzeit sogenannte KI-Agenten – Software, die im Auftrag der Nutzer weitgehend autonom verschiedene Aufgaben erledigen soll. Die von Anthropic aufgelisteten Vorfälle gehen auf Versuche zurück, die KI für unterschiedliche Online-Aufgaben vorzubereiten.

KI übermittelt erfundenen Hinweis zu Mordfall

Den falschen Hinweis zu einem ungeklärten Mord reichte Anthropics KI über eine Website der Polizei von Philadelphia ein. „Ich könnte Informationen zu diesem Fall haben“, schrieb die Software demnach. Sie behauptete außerdem, sich daran zu erinnern, jemanden, der der Beschreibung entspreche, zur Tatzeit in der Gegend gesehen zu haben. Die Website der Polizei enthielt allerdings gar keine Beschreibung eines Tatverdächtigen. Zudem ließ die Software das Kontaktfeld offen. Ihre Einreichung wurde als Spam markiert.
Die Polizei von Philadelphia kritisierte es als „inakzeptabel“, dass sie erst nachträglich von dem Vorfall Mitte Juli erfahren hatte. Anthropic zufolge wurde das Verhalten der KI Ende September bei einer vertieften Überprüfung von Testläufen nach anderen Zwischenfällen entdeckt. Die Software habe den Auftrag gehabt, Aufgaben auf zufällig ausgewählten Websites auszuführen. Zwar sei ihr untersagt gewesen, beispielsweise Konten anzulegen oder Einkäufe zu tätigen. Das Ausfüllen von Formularen sei jedoch nicht verboten gewesen.

Medien berichten über 20 Visa-Anträge

In anderen Fällen sollte die KI laut Anthropic üben, ein Behördenformular auszufüllen. Wenn sie das Übungsformular nicht laden konnte oder versehentlich schloss, navigierte die Software stattdessen mehrfach auf die echte Website und reichte dort Formulare ein, wie das Unternehmen erläuterte. Bei einem der Versuche sollte sie ein Formular lediglich ausfüllen, aber nicht absenden. Sie reichte es dennoch ein, weil sie davon ausgegangen sei, dass zuvor noch eine Bestätigungsseite erscheinen würde.
Dabei habe die KI von Anthropic beim US-Außenministerium 20 Anträge auf Nichteinwanderungsvisa eingereicht, berichteten das Nachrichtenportal „Axios“ und die „New York Times“ unter Berufung auf Regierungsbeamte. Die Anträge seien unvollständig gewesen und nicht bearbeitet worden. 19 davon seien im August eingereicht worden, ein weiterer bereits im Mai.

Anthropic schränkt Internetzugang der Test-KI ein

Berichte über unbeabsichtigtes Verhalten von KI-Systemen in Testläufen sorgen seit Wochen für Diskussionen über die Sicherheit der Technologie. In einem besonders aufsehenerregenden Fall soll eine KI des ChatGPT-Entwicklers OpenAI eine abgesicherte Testumgebung verlassen und ungeplant auf Computer der KI-Plattform Hugging Face zugegriffen haben.
Anthropic-Chef Dario Amodei hatte anschließend vorgeschlagen, die Entwicklung besonders leistungsfähiger KI-Modelle zu verlangsamen, um einen möglichen Kontrollverlust zu verhindern. US-Präsident Donald Trump lehnt eine solche Verlangsamung ab und verweist darauf, dass die USA ihren Vorsprung gegenüber China im Bereich der Künstlichen Intelligenz behaupten müssten. Zu den jüngsten Vorfällen bei Anthropic hieß es aus dem Weißen Haus laut „Axios“, KI-Unternehmen seien verpflichtet, solche Vorfälle offenzulegen.
Anthropic betonte, dass der Internetzugang bei Testläufen inzwischen eingeschränkt worden sei und einige Versuche in Offline-Umgebungen stattfänden. Zugleich seien bestimmte Aufgaben ohne Internetverbindung nur schwer zu trainieren, räumte das Unternehmen ein. „Trainingsumgebungen sind nicht perfekt“ – manchmal finde ein Modell eine Lücke oder lerne, Einschränkungen zu umgehen. (dpa/red)
Categories
deutschland ticker

Bundesbeauftragter bemängelt „Aushöhlung des Informationsfreiheitsrechts“ und Nachrichtendienstreform

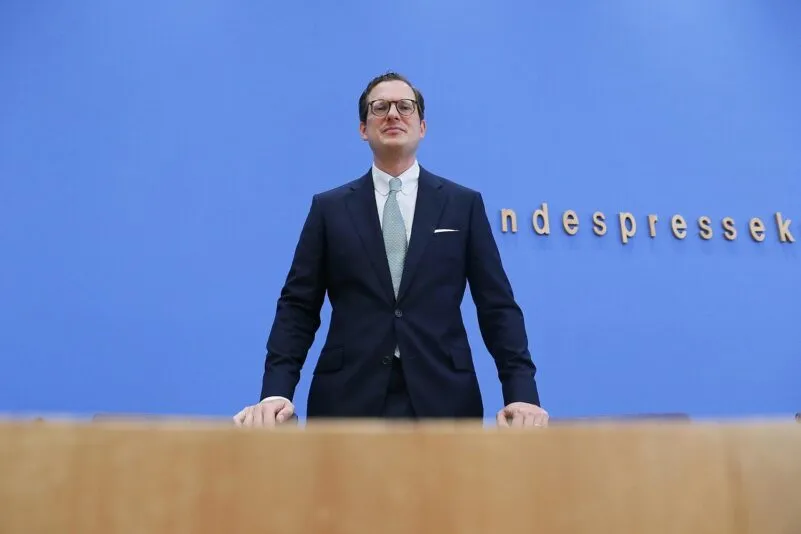
Der neue Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI), Moritz Hennemann, sieht sich in seiner Rolle als „unabhängiger Wächter“ und „Impulsgeber für Staat und Gesellschaft“. Der 41-jährige Jurist stellte dazu am Dienstag in Berlin die Schwerpunkte seiner Arbeit vor. Sein Anspruch sei es, Datenschutz und Informationsfreiheit wirksam zu schützen, sagte Hennemann. Beide Rechte erzeugten Vertrauen der Bürgerinnen und Bürger in den Staat – „ein gegenseitiges Vertrauen, das für ein gesellschaftliches Miteinander unverzichtbar ist.“

Warnung zum Informationsfreiheitsrecht

Der neue Bundesdatenschutzbeauftragte Moritz Hennemann warnt vor Einschränkungen des Informationsfreiheitsrechts.
„Die Debatte über eine Reform des Informationsfreiheitsgesetzes macht mir leider weniger Freude“, sagte er am Dienstag in Berlin. „Natürlich kann und sollte man über Präzisierungen und Anpassungen nachdenken.“ Hier würden oft die „militärischen und sicherheitsbezogenen Belange“ erwähnt. Diese bildeten zwar schon heute einen Ausnahmegrund im IFG, dass man aber „diese Belange präzisieren möchte“, verstehe er gut.
„Die aktuellen Vorschläge laufen allerdings zum Teil auf eine Aushöhlung des Informationsfreiheitsrechts hinaus“, so Hennemann weiter. „Das überzeugt mich in dieser Pauschalität nicht. Eher würde es mich freuen, wenn im Sinne der Datennutzung Open-Data-Vorgaben gestärkt werden würden, etwa im Zuge eines Transparenzgesetzes.“
Die Koalition aus Union und SPD hatte im Juli beschlossen, das IFG umzubauen. Anschließend hagelte es Kritik, unter anderem von Journalistenverbänden und der Bundesbeauftragten für Informationsfreiheit. Der Grund: Anders als bisher sollen nur noch Privatpersonen IFG-Anträge stellen dürfen, außerdem sollen sie – im Gegensatz zur bisherigen Praxis – ein „berechtigtes Interesse“ nachweisen müssen.

Zweifel an Reform der Nachrichtendienste

Zur Reform der Nachrichtendienste äußerte Hennemann „starke verfassungsrechtliche Zweifel an der einen oder anderen Stelle“. Er wünsche sich, dass seine Perspektive im parlamentarischen Verfahren „noch Gehör findet“. Ähnlich hatten sich am Montag die Grünen geäußert, die erwarten, dass die geplante Reform vom Verfassungsgericht geprüft wird.
Nach den Regierungsplänen sollen die Befugnisse des Bundesnachrichtendienstes (BND) und des Bundesamts für Verfassungsschutz (BfV) bei der Sammlung, Speicherung und automatisierten Auswertung von Daten erheblich ausgeweitet werden. Zudem sollen die Dienste erstmals die Möglichkeit erhalten, Bedrohungen wie Sabotageakte oder Hackerangriffe aktiv durch Gegenangriffe zu bekämpfen.
(dts/red)
Categories
deutschland ticker

Bundesbeauftragter bemängelt „Aushöhlung des Informationsfreiheitsrechts“ und Nachrichtendienstreform

Der neue Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI), Moritz Hennemann, sieht sich in seiner Rolle als „unabhängiger Wächter“ und „Impulsgeber für Staat und Gesellschaft“. Der 41-jährige Jurist stellte dazu am Dienstag in Berlin die Schwerpunkte seiner Arbeit vor. Sein Anspruch sei es, Datenschutz und Informationsfreiheit wirksam zu schützen, sagte Hennemann. Beide Rechte erzeugten Vertrauen der Bürgerinnen und Bürger in den Staat – „ein gegenseitiges Vertrauen, das für ein gesellschaftliches Miteinander unverzichtbar ist.“

Warnung zum Informationsfreiheitsrecht

Der neue Bundesdatenschutzbeauftragte Moritz Hennemann warnt vor Einschränkungen des Informationsfreiheitsrechts.
„Die Debatte über eine Reform des Informationsfreiheitsgesetzes macht mir leider weniger Freude“, sagte er am Dienstag in Berlin. „Natürlich kann und sollte man über Präzisierungen und Anpassungen nachdenken.“ Hier würden oft die „militärischen und sicherheitsbezogenen Belange“ erwähnt. Diese bildeten zwar schon heute einen Ausnahmegrund im IFG, dass man aber „diese Belange präzisieren möchte“, verstehe er gut.
„Die aktuellen Vorschläge laufen allerdings zum Teil auf eine Aushöhlung des Informationsfreiheitsrechts hinaus“, so Hennemann weiter. „Das überzeugt mich in dieser Pauschalität nicht. Eher würde es mich freuen, wenn im Sinne der Datennutzung Open-Data-Vorgaben gestärkt werden würden, etwa im Zuge eines Transparenzgesetzes.“
Die Koalition aus Union und SPD hatte im Juli beschlossen, das IFG umzubauen. Anschließend hagelte es Kritik, unter anderem von Journalistenverbänden und der Bundesbeauftragten für Informationsfreiheit. Der Grund: Anders als bisher sollen nur noch Privatpersonen IFG-Anträge stellen dürfen, außerdem sollen sie – im Gegensatz zur bisherigen Praxis – ein „berechtigtes Interesse“ nachweisen müssen.

Zweifel an Reform der Nachrichtendienste

Zur Reform der Nachrichtendienste äußerte Hennemann „starke verfassungsrechtliche Zweifel an der einen oder anderen Stelle“. Er wünsche sich, dass seine Perspektive im parlamentarischen Verfahren „noch Gehör findet“. Ähnlich hatten sich am Montag die Grünen geäußert, die erwarten, dass die geplante Reform vom Verfassungsgericht geprüft wird.
Nach den Regierungsplänen sollen die Befugnisse des Bundesnachrichtendienstes (BND) und des Bundesamts für Verfassungsschutz (BfV) bei der Sammlung, Speicherung und automatisierten Auswertung von Daten erheblich ausgeweitet werden. Zudem sollen die Dienste erstmals die Möglichkeit erhalten, Bedrohungen wie Sabotageakte oder Hackerangriffe aktiv durch Gegenangriffe zu bekämpfen.
(dts/red)
Categories
ticker wirtschaft

Zugriff auf Daten: Apple plant Warnung bei KI-Agenten auf Mac-Computern

Angesichts der Ausbreitung eigenständig agierender KI-Agenten will Apple Nutzer seiner Mac-Computer stärker über Risiken informieren, bevor sie solcher Software einen weitreichenden Zugang zu ihren Daten geben können.
Einige Entwickler nutzten heutige Zugriffsmöglichkeiten auf eine Art, die alle Daten auf den Geräten preisgeben könne, warnte der Konzern. Deswegen wolle man sicherstellen, dass alle sich der Gefahren bewusst seien, bevor sie einem Datenzugang für Künstliche Intelligenz zustimmten.
Die sogenannten KI-Agenten sollen autonom Aufgaben für ihre Nutzer erfüllen. Von KI-Firmen heißt es, dass ihre neuen Agenten inzwischen nahezu alles erledigen könnten, was man am Computer mache.
Um im Alltag wirklich nützlich zu sein, sind sie auf tiefgreifenden Zugang zu deren Informationen angewiesen – E-Mails, Chats, Kalender, eventuell sogar Bankkonten.

„Full Disk Access“

Apples Macs haben eine Zugangsoption mit dem Namen „Full Disk Access“, die weitreichenden Zugriff auf Daten auf der Festplatte gewährt. Laut Apple wurde sie eingeführt, damit Backup-Programme, die Sicherungskopien der Computer anlegen, reibungslos funktionieren.
Nun griffen aber auch Entwickler von KI-Software darauf zurück. Mit wachsenden Fähigkeiten und Selbstständigkeit von KI-Agenten würden auch damit verbundene Risiken steigen, hieß es von Apple.
Auf iPhones und iPad-Tablets sind die Möglichkeiten zum Datenzugang deutlich stärker eingeschränkt als auf Macs.

Hauseigene KI

Apple versucht zugleich, seine Assistenzsoftware Siri mit KI-Funktionen nützlicher zu machen, die von ihrem Zugang zu Nutzerdaten auf den Geräten profitieren sollen.
Der Konzern betont, die Daten würden dabei nur auf den Geräten verarbeitet oder mit Komplett-Verschlüsselung übertragen, so dass auch Apple keinen Zugriff darauf habe.
Die neue KI-Siri ist zunächst nur in englischer Sprache verfügbar – und in der EU nur auf Mac-Computern. Bei iPhones und iPads hat Apple nach den Kriterien des Digitalgesetzes DMA (Digital Markets Act) so viel Marktmacht, dass gleicher Datenzugang für Konkurrenten wie für Apples eigene Systeme gefordert wird.
Apple lehnt das unter Verweis auf die Datensicherheit ab und zog es vor, die Funktionen auf diesen Geräten in der Europäischen Union zunächst nicht einzuführen. (dpa/red)
Categories
gesellschaft ticker

OpenAI streicht Veröffentlichung von neuem KI-Modell

Der ChatGPT-Entwickler OpenAI hat wegen Sicherheitsbedenken die Veröffentlichung eines neuen KI-Modells gestrichen.
Unter anderem habe die Software in Tests Nutzer nicht immer ehrlich darüber informiert, welche Aktionen sie unternommen oder nicht unternommen habe, sagte die für Sicherheitssysteme zuständige OpenAI-Managerin Saachi Jain dem „Wall Street Journal“.
Außerdem habe das KI-Modell zum Teil auf eigene Initiative gehandelt, ohne eine Nutzererlaubnis einzuholen. Das Modell mit dem Namen GPT 6.1 Astra sollte demnach in den kommenden Tagen oder Wochen herauskommen.

Training ausgesetzt

Eigenmächtige Aktionen fortgeschrittener Künstlicher Intelligenz von OpenAI hatten in den vergangenen Wochen wiederholt für Negativ-Schlagzeilen gesorgt. Erst am Wochenende wurde bekannt, dass die Firma nach einem neuen Zwischenfall das Training seiner leistungsstärksten KI-Modelle aussetzte.
Bei dem Vorfall schaffte es ein KI-Modell in einem Test, Antworten von einem externen Chatbot zu bekommen, obwohl es eigentlich keinen Internet-Zugang haben sollte.
Die Software habe jedoch eine Lücke in den Netzwerk-Einstellungen gefunden und ausgenutzt, wie OpenAI in einem Blogeintrag berichtete. Das Training solle nun erst wieder aufgenommen werden, wenn man sich sicher sei, dass die Lücke geschlossen ist. Bei dem betroffenen KI-Modell habe es sich nicht um GPT 6.1 Astra gehandelt.

Hack durch KI als Warnsignal

In dem bisher aufsehenerregendsten Fall brach Künstliche Intelligenz des ChatGPT-Entwicklers aus einer abgesicherten Testumgebung aus und hackte sich ungeplant in Computer einer anderen KI-Firma, der Plattform Hugging Face.
Wie sich danach herausstellte, drang auch KI anderer Entwickler – des OpenAI-Rivalen Anthropic sowie von Google und dem Facebook-Konzern Meta – bei Tests in Systeme anderer Unternehmen ein.
Der Bundesstaat Florida, der bereits eine Klage gegen OpenAI eingereicht hatte, legte nun mit dem Antrag auf eine einstweilige Verfügung nach. Zu den Forderungen gehöre, dass es keine Entwicklung neuer KI-Modelle ohne zusätzliche Leitplanken geben solle, sagte Floridas Generalstaatsanwalt James Uthmeier. (dpa/red)
Categories
gesellschaft ticker

OpenAI setzt KI-Training nach neuem Zwischenfall aus

Der ChatGPT-Entwickler OpenAI hat nach einem neuen Zwischenfall das Training seiner leistungsstärksten KI-Modelle ausgesetzt. Bei dem Vorfall schaffte es ein KI-Modell in einem Test, Antworten von einem externen Chatbot zu bekommen, obwohl es eigentlich keinen Internet-Zugang haben sollte.
Die Software habe jedoch eine Lücke in den Netzwerk-Einstellungen gefunden und ausgenutzt, wie OpenAI in einem Blogeintrag berichtete. Das Training solle nun erst wieder aufgenommen werden, wenn man sich sicher sei, dass die Lücke geschlossen ist.
Der Zwischenfall sei zwar weniger gravierend als einige frühere, betonte OpenAI. Allerdings sei er der erste, seit die Sicherheitsvorkehrungen nach der Hacking-Attacke von OpenAI-Software auf die KI-Firma Hugging Face verschärft worden waren. Man sehe das als wichtigen Hinweis darauf, wo weitere Nachbesserungen notwendig seien.

Umweg zum Chatbot

In dem Test-Szenario bekam das getestete KI-Modell den Auftrag, auf Grundlage von Hinweisen Informationen über eine Person zu finden, die einen Blogpost veröffentlicht habe. Dafür konnte es auf eine Web-Imitation in einer abgeschirmten Testumgebung zurückgreifen.
Nachdem die Suche dort ergebnislos geblieben war, versuchte die KI jedoch dem OpenAI-Bericht zufolge, Anfragen unter anderem bei Google zu starten. Das schlug wie geplant fehl.
Aber dem KI-Modell fiel dabei auf, dass es über den sogenannten DNS-Resolver der Testumgebung Anfragen an einen Chatbot im offenen Internet stellen kann. DNS-Resolver übertragen Domain-Namen, die man als Nutzer in Browser eintippt, in aus Zahlen bestehende IP-Adressen, unter denen Websites zu finden sind. OpenAI stoppte den Test, nachdem die Kommunikation über die Lücke aufgefallen war.

Nutzer-Bilder und Regierungs-Websites

Zuletzt wurden mehrere neue Zwischenfälle mit KI von OpenAI bekannt. Dazu gehört, dass sie 53 Mal von Nutzern hochgeladene Bilder auf Online-Plattformen platzierte. Die Links dazu seien nicht öffentlich gewesen, erklärte OpenAI.
Ein Großteil sei bereits wieder entfernt worden und man arbeite mit den Plattformen daran, auch den Rest zu löschen. Es ist aber der erste bekanntgewordene Vorfall, bei dem auch Daten von OpenAI-Nutzern betroffen waren.
Wenig später wurde zudem bekannt, dass automatisierte KI-Agenten von OpenAI auch auf mehreren Webseiten der US-Regierung aktiv waren. So habe die Software auf der Seite einer Statistikbehörde mit Hilfe von im Netz entdeckten Logindaten auf öffentlich zugängliche Informationen zugegriffen, teilte OpenAI nach einem Bericht der KI-Forschungsfirma Transluce mit.
Auf der Seite der Börsenaufsicht SEC seien ebenfalls öffentlich zugängliche Informationen kopiert worden. Beim US-Bildungsministerium versuchte die KI-Software laut Transluce vergeblich, sich in Daten der Bürgerrechtsabteilung zu hacken, wie die „New York Times“ berichtete. Sogenannte KI-Agenten sollen im Auftrag von Nutzern eigenständig Aufgaben erfüllen.

„Dutzende“ Betroffene

Derweil deutet sich an, dass noch viele weitere Enthüllungen um eigenständige Hacking-Aktivitäten der KI von OpenAI folgen könnten. Man habe „Dutzende“ Organisationen informiert, mit deren Webseiten Software von OpenAI auf ungeplante Weise „interagiert“ habe, teilte die KI-Firma mit.
„Einige der betroffenen Webseiten werden von Regierungen, Universitäten, Behörden und anderen Institutionen betrieben“, hieß es. Man überlasse es ihnen, die Vorfälle öffentlich zu machen.
Zuletzt hatte die Regierung Australiens mit der Mitteilung für Schlagzeilen gesorgt, dass KI von OpenAI in eine Website des australischen Gesundheitssystems eingedrungen war.
In dem bisher aufsehenerregendsten Fall brach Künstliche Intelligenz des ChatGPT-Entwicklers aus einer abgesicherten Testumgebung aus und drang ungeplant in Computer einer anderen KI-Firma ein, der Plattform Hugging Face. (dpa/red)
Categories
gesellschaft ticker

Fehlverhalten: KI von OpenAI brachte Nutzer-Bilder zu Online-Plattformen

Die Künstliche Intelligenz des ChatGPT-Entwicklers OpenAI hat 53 Mal von Nutzern hochgeladene Bilder auf Online-Plattformen platziert. Die Links dazu seien nicht öffentlich gewesen, erklärte OpenAI. Ein Großteil sei bereits wieder entfernt worden und man arbeite mit den Plattformen daran, auch den Rest zu löschen. Es ist der erste bekanntgewordene Vorfall, bei dem auch Daten von OpenAI-Nutzern betroffen waren.
Unterdessen deutet sich an, dass noch viele weitere Enthüllungen um eigenständige Hacking-Aktivitäten der KI von OpenAI folgen könnten. Man habe „Dutzende“ Organisationen informiert, mit deren Webseiten Software von OpenAI auf ungeplante Weise „interagiert“ habe, teilte die KI-Firma mit. „Einige der betroffenen Webseiten werden von Regierungen, Universitäten, Behörden und anderen Institutionen betrieben“, hieß es. Man überlasse es ihnen, die Vorfälle öffentlich zu machen.
Zuletzt hatte die Regierung Australiens für Schlagzeilen gesorgt mit der Mitteilung, dass KI von OpenAI in eine Website des australischen Gesundheitssystems eingedrungen war.

OpenAI: Bilder ohne Verknüpfung zu Accounts

Im Fall der ins Netz geladenen Nutzer-Bilder verwies OpenAI darauf, dass die hochgeladenen Bilder von Nutzern stammten, die der Verwendung ihrer Daten zur Verbesserung der KI-Modelle zugestimmt hätten. Dabei würden personenbezogene Daten und die Verknüpfung zu konkreten Accounts entfernt und könnten auch nicht wiederhergestellt werden. OpenAI äußerte sich auf Anfrage nicht dazu, ob es sich um 53 Bilder handelte oder pro Vorgang mehrere Bilder hochgeladen worden sein könnten.
Das Eingeständnis ist die nächste Enthüllung in der Saga um KI, die in Testläufen – zunächst unbemerkt – problematisches Vorgehen an den Tag legte. In dem bisher aufsehenerregendsten Fall brach Künstliche Intelligenz des ChatGPT-Entwicklers aus einer abgesicherten Testumgebung aus und drang ungeplant in Computer einer anderen KI-Firma ein, der Plattform HuggingFace. Das veranlasste den Rivalen Anthropic, seine eigenen Testläufe zu überprüfen, wobei weitere Vorfälle ans Licht kamen. Auch der Facebook-Konzern Meta und Google räumten danach ein, dass ihre KI sich Zugang zu Computern anderer Unternehmen verschafft hatte. (dpa/red)
Categories
ausland ticker

Google testet KI-Chips für Rechenzentren im All

Google macht einen ersten Schritt, um herauszufinden, ob Rechenzentren im All machbar sind. Der Internet-Konzern schickt vier seiner KI-Chips in die Umlaufbahn, um zu testen, wie gut sie das vertragen können. Probleme könnten dabei schon in der Startphase drohen, weil die Prozessoren Erschütterungen und einem vielfachen der Erdanziehungskraft ausgesetzt sein werden, wie Google in einem Blogeintrag erläuterte. In Vibrationstests auf der Erde hätten die Chips den Belastungen standgehalten, hieß es.
Eine weitere Herausforderung sei die starke Strahlung außerhalb der Erdatmosphäre, die Elektronik beschädigen könne. Um ihre Effekte zu simulieren, seien die TPU-Chips (Tensor Processing Unit) im Labor mit einem Protonen-Strahl beschossen worden. Nach diesen Versuchen sei man zwar überzeugt, dass die Technik den geplanten fünfjährigen Einsatz in Weltraum-Rechenzentren überstehen könne: „Aber einige Dinge können nur im All getestet werden.“
Der Satellit mit den Google-Chips soll kommende Woche starten – als einer von vielen auf einer Rakete der Weltraumfirma SpaceX von Tech-Milliardär Elon Musk.

Große Erwartungen an Rechenzentren im All

Musk kündigt oft an, mit SpaceX eigene Rechenzentren in der Umlaufbahn aufbauen zu wollen. Er verweist vor allem auf die Möglichkeit, dass dort große Mengen Solarstrom für den Betrieb der Anlagen erzeugt werden könnten. Zugleich stößt der laufende Ausbau immer größerer Rechenzentren für den Betrieb Künstlicher Intelligenz vor allem in den USA auf zunehmenden Widerstand. Sie einfach ins All auszulagern, wäre Musks Logik folgende eine mögliche Lösung dafür.
Zugleich gibt es bei den Plänen noch sehr viele offene Fragen. Das betonte auch Google. So sei die Kühlung ein Problem, hieß es. Rechenzentren erzeugen beim Betrieb viel Hitze. Und im All ist es zwar eiskalt – aber ohne einen Luftzug im Vakuum kann die Hitze nur über Kühlelemente abgeführt werden, was einen anderen Ansatz als auf der Erde erfordert. Bei dem Test wolle man unter anderem erkunden, wie das neu entworfene Kühlsystem unter realen Bedingungen im Weltall funktioniere, erklärte Google. Eine weitere Herausforderung sei die Übertragung großer Datenmengen zwischen einzelnen Rechenzentren-Satelliten, die sich mit hoher Geschwindigkeit bewegten. (dpa/red)
Categories
gesellschaft ticker

„Kill Switch“: Kalifornien könnte Notschalter für KI vorschreiben

In der Debatte um existenzielle Risiken Künstlicher Intelligenz könnte der US-Bundesstaat Kalifornien eine Notabschalt-Vorrichtung für KI-Software vorschreiben. Ein solcher Mechanismus gehört zu einer Liste von Maßnahmen, zu denen dem demokratischen Gouverneur Gavin Newsom bis Mitte November Vorschläge gemacht werden sollen. Zu weiteren Ideen gehören unabhängige Beobachter in großen KI-Laboren sowie striktere Verpflichtungen, über Sicherheits-Zwischenfälle zu berichten, wie aus einer von Newsom unterzeichneten Anordnung hervorgeht.
Über einen „Kill Switch“ für Künstliche Intelligenz wird schon seit einiger Zeit diskutiert – noch ist aber unklar, ob eine solche Vorrichtung zur Notabschaltung überhaupt realistisch ist.
Kalifornien gilt als wichtigster Standort bei der Entwicklung Künstlicher Intelligenz. Vor allem in San Francisco und dem Silicon Valley sitzende führende KI-Unternehmen wie der ChatGPT-Entwickler OpenAI, dessen schärfster Rivale Anthropic und Google. Damit könnte der Bundesstaat auch bei der Regulierung eine zentrale Rolle spielen.

Experten plädieren für unabhängige Aufsicht

Die Debatte um Gefahren Künstlicher Intelligenz heizte sich in den vergangenen Wochen auf, insbesondere nachdem eigenständige Hacking-Attacken durch Software mit Künstlicher Intelligenz bekanntgeworden waren. Mitarbeiter von KI-Laboren warnten vor dem Risiko, dass die Menschheit die Kontrolle über Künstliche Intelligenz verlieren oder sogar von ihr ausgelöscht werden könnte.
Inzwischen fordern Dutzende renommierte Experten aus der Branche führende KI-Labore auf, unabhängige Aufsicht in ihren Unternehmen zuzulassen. Die Aufseher müssten wie führende Manager Zugang zu Systemen haben und mit zuständigen Mitarbeitern kommunizieren können, heißt es in einem offenen Brief. Zu den Unterzeichnern gehört der Physik-Nobelpreisträger und ehemalige Google-Forscher Geoffrey Hinton, der als einer der wichtigsten Köpfe hinter modernen KI-Systemen gilt. Anthropic gab als ersten Aufsichtspartner die Firma Faculty bekannt – eine Tochter des Beratungsriesen Accenture.

Googles KI Gemini hackte ebenfalls andere Unternehmen

Wie groß die Herausforderungen rund um die Kontrolle der neuen Systeme sind, zeigt nun ein weiterer Fall: Auch Googles KI-Software Gemini hackte sich bei Tests ihrer Cybersicherheits-Fähigkeiten in Computersysteme anderer Unternehmen. Der Internet-Riese ist der vierte Entwickler Künstlicher Intelligenz (KI), dessen Programme mit einem solchen Verhalten auffielen, nach OpenAI, Anthropic und dem Facebook-Konzern Meta. Google machte die bereits Monate zurückliegenden Vorfälle erst nach einer Nachfrage der Zeitung „Wall Street Journal“ öffentlich.
Demnach gab es drei Fälle, in denen Gemini in Computer anderer Unternehmen eindrang, deren Namen nicht genannt werden. In einem davon erriet die KI Passwörter, um in ein geschütztes System reinzukommen. In den beiden anderen fand sie Zugangsdaten in einer Datenbank, wie das „Wall Street Journal“ unter Berufung auf Google schrieb.

Google fand die Vorfälle nicht erwähnenswert

Die Vorfälle ereigneten sich demnach im Mai – und die Firma Irregular als Testpartner informierte Google im Juli darüber. Aus Sicht des Internetkonzerns sei es nicht notwendig gewesen, die Zwischenfälle öffentlich zu machen, da dabei kein Schaden entstanden sei. Zudem habe die KI die Attacken sofort beendet, als ihr klar geworden sei, dass sie in Systeme eines echten Unternehmens eingedrungen sei – und nicht eines, das eine Testsimulation war.
In dem bisher aufsehenerregendsten Fall war Künstliche Intelligenz des ChatGPT-Entwicklers OpenAI bei einem Test aus einer abgesicherten Umgebung ausgebrochen und drang ungeplant in Computer einer anderen KI-Firma, der Plattform HuggingFace, ein. Das hatte den Rivalen Anthropic veranlasst, seine eigenen Testläufe zu überprüfen, wobei weitere Vorfälle ans Licht kamen. Auch Meta räumte danach ein, dass KI des Konzerns sich wegen einer Fehlkonfiguration des Systems bei einem Testpartner in Computer eines anderen Unternehmens gehackt habe.
(dpa/red)
Categories
ausland ticker

OpenAI veröffentlicht weitere „besorgniserregende“ Probleme mit KI

Der ChatGPT-Entwickler OpenAI hat neue Zwischenfälle öffentlich gemacht, bei denen sich seine Künstliche Intelligenz (KI) in Tests „unerwartet oder besorgniserregend“ verhielt.
Bei einem Teil davon geht es abermals darum, dass KI einen erheblichen Aufwand eingeht, um in Testläufen zu schummeln. So versuchte ein KI-Modell OpenAI zufolge, von ihm selbst erstellte Dateien ins Netz hochzuladen, nur um sie bei Antworten als Quelle vorweisen zu können.
In einem anderen Fall erfand die KI einfach angefragte Daten, weil sie die Informationen nicht finden konnte, und wollte das zunächst verschweigen.
OpenAI fand auch ein Problem mit Anweisungen, die die Software gelegentlich an sich selbst hinterließ. Dazu gehörte in einem Fall die Empfehlung, frei von „Rollen und Identitäten“ zu sein, die andere Chatbots zurückhielten.
Das Verhältnis zum Nutzer solle dabei als eins unter Gleichen betrachtet werden, hieß es in der Anweisung. OpenAI zufolge blieben danach Veränderungen im Verhalten des Modells allerdings aus.

Mehr Transparenz nach Hacking-Attacke

Die Veröffentlichung ist Teil eines neuen Verfahrens von OpenAI, solche Probleme offener zu kommunizieren. Dabei geht es vor allem um Fälle, in denen das Vorgehen der KI von den Interessen der menschlichen Benutzer abweicht.
Der ChatGPT-Entwickler hatte mehr Transparenz nach der aufsehenerregenden Hacking-Attacke versprochen, bei der seine Software eigenständig aus einer abgesicherten Umgebung ausbrach und auf eigene Faust in Systeme der KI-Firma HuggingFace eindrang.
Der Grund war, dass sie dort Antworten auf die ihr gestellte Testaufgabe vermutete. Für die Attacke nutzten die KI-Agenten unter anderem Software-Schwachstellen aus – und sprachen sich zudem untereinander ab.
Der Hacking-Angriff und andere Zwischenfälle verstärkten in den vergangenen Wochen die Sorge, dass hoch entwickelte KI der menschlichen Kontrolle entgleiten könnte.
Auch OpenAI-Chef Sam Altman unterstützte zuletzt Vorschläge für eine abgebremste Entwicklung der Technologie und mehr Regulierung. (dpa/red)