Categories
gesellschaft ticker

Cyberangriff auf TU München: Hochschulen zunehmend im Visier von Hackern


In Kürze:

  • Die TU München wurde Opfer eines Cyberangriffs. Dabei könnten Zugangsdaten und persönliche Informationen von Studenten und Beschäftigten abgeflossen sein.
  • Nach einem ähnlichen Vorfall an der LMU München im September 2026 häufen sich die Cyberattacken auf deutsche Hochschulen.
  • Die Täter sind bislang unbekannt. Die TU München hat Strafanzeige erstattet und fordert Betroffene auf, ihre Passwörter zu ändern und die Multi-Faktor-Authentifizierung zu aktivieren.

 
Am Freitag, 6. November, meldete die Technische Universität (TU) München einen schwerwiegenden Cyberangriff. Dieser könnte, wie es in der dazugehörigen Erklärung heißt, auch sensible Daten betreffen. Bisherigen Erkenntnissen zufolge drangen die Urheber in das ältere Hochschulportal myTUM ein. Dabei gelang es ihnen, die Zugangsdaten von Personen zu erbeuten, die zum Zeitpunkt des Zugriffs angemeldet waren.

Online-System der TU München konnte Zugriffsprotokolle sichern

Die TU München kann es eigenen Angaben zufolge nicht ausschließen, dass auch Administrator-Zugangsdaten für das zentrale Campus-Management-System TUMonline abgeflossen sein könnten. Deshalb nahm die Einrichtung TUMonline vorsorglich vom Netz. Sie sperrte betroffene Accounts. Schäden am System insgesamt konnten die Täter nach bisherigem Erkenntnisstand nicht anrichten.
Den Angaben der TU München zufolge sind möglicherweise die Passwörter aller zum Zeitpunkt des Zugriffs in ihrem TUM-Account Eingeloggten betroffen. Dazu kommen Namen, private Anschrift und Geburtsdaten. Bei Beschäftigten könnten zusätzlich die Dienstanschrift und die dienstliche Telefonnummer betroffen sein.
Möglich sei auch ein Zugriff auf Matrikelnummern, Studiengänge und Anzahl der Fachsemester von Studenten an der Einrichtung. Daten zu Noten oder Studienplatzbewerbungen seien nach derzeitigem Kenntnisstand nicht betroffen. Die Zugriffe der Angreifer wurden innerhalb von TUMonline weitgehend protokolliert – und konnten bereits ausgewertet werden. Allerdings dauern die Prüfvorgänge weiter an.

Im September gab es einen Cyberangriff auf die Ludwig-Maximilians-Universität

Die TU München hat Strafanzeige erstattet und den Datenschutzbeauftragten informiert. Die forensische Untersuchung ist bereits im Gange. Dem bisherigen Erkenntnisstand zufolge folgte der Angriff mutmaßlich dem Muster der sogenannten Credential-Taktik. Diese besteht im Kern darin, Zugang zu einem älteren und weniger gut geschützten System zu erlangen.
Dabei geht es darum, Zugangsdaten zu erlangen. Da viele Nutzer identische Daten auch für andere Zugänge verwenden, wird es leichter, mithilfe dieser Daten auch auf Systeme zuzugreifen, für die höhere Zugriffsberechtigungen erforderlich sind. Im Fall des Angriffs auf das TUMonline-System war es mutmaßlich Ziel der Urheber, Zugriff auf die zentrale Hochschulverwaltung zu erlangen.
Erst im September war die Ludwig-Maximilians-Universität München von einem Cyberangriff betroffen. In jenem Fall richtete sich der unbefugte Zugriff auf das Immatrikulations- und Zulassungssystem. Die Einrichtung geht davon aus, dass die Angreifer rund 600.000 Datensätze ehemals und aktuell Immatrikulierter abrufen konnten. In diesem Fall sollen neben persönlichen Angaben zum Teil sogar Bankinformationen abgeflossen sein.

Keine Einzelfälle – mehrere Cyberangriffe auf deutsche Hochschulen seit 2019

In beiden Fällen dauern die Ermittlungen der zuständigen Staatsanwaltschaft noch an. Eine Spur zu möglichen Tätern gibt es noch nicht. Eine Verbindung zwischen den beiden Vorfällen ist noch nicht nachgewiesen. Es gibt zwischen den Angriffen deutliche Unterschiede in technischer Hinsicht und mit Blick auf Qualität und Quantität der betroffenen Daten.
Cyberangriffe und Hacks gegen das deutsche Hochschulwesen sind kein neues Phänomen. Im Dezember 2019 richtete sich ein Ransomware-Angriff gegen die Universität Gießen. Im Mai 2020 war die Ruhr-Universität Bochum (RUB) betroffen. Ein Jahr darauf meldete die Universität Leipzig einen Cyberangriff, Ende 2022 folgte die Universität Duisburg-Essen. Auch die Westsächsische Hochschule Zwickau war betroffen.
Im Jahr 2023 war die TU Bergakademie Freiberg Ziel eines unautorisierten Zugriffs auf sensible Systeme. Die Berliner Hochschule für Technik meldete 2024 einen Ransomware-Angriff – in diesem Fall konnten Ermittler die Hackergruppe „Akira“ als Urheber ausmachen. Ebenfalls 2024 gab es einen dokumentierten Datenabfluss von der Universität der Bundeswehr München. Zwischen den jüngsten Angriffen in Bayern kam es zudem zu einer erneuten Attacke gegen die Universität Leipzig.

TU München rät Nutzern zur Passwort-Änderung und Multi-Faktor-Authentifizierung (MFA)

Die Schäden, die bei den Angriffen entstanden, waren unterschiedlich. In einigen Fällen mussten die betroffenen Einrichtungen ihre IT-Systeme abschalten und neu justieren. Andere Angriffe hatten das Abgreifen von Daten zum Ziel. Erpressung oder Datendiebstahl gehören bei Cyberattacken dieser Art ebenso zu möglichen Motiven wie Sabotage oder mögliche Wirtschaftsspionage.
In den meisten Fällen blieb eine öffentliche Zuordnung der Angriffe zu konkreten Tätern oder Tätergruppen aus. Die Fälle zeigen jedoch die Verwundbarkeit zentraler Systeme in deutschen Hochschulverwaltungen. Hochschulen sind aufgrund großer personenbezogener Datenbestände und Forschungsdaten attraktive Ziele für Cyberkriminelle. Die TU München fordert die Nutzer ihrer Online-Infrastruktur in einem ersten Schritt dazu auf, ihr TUM-Passwort zu ändern und die Multi-Faktor-Authentifizierung (MFA) zu aktivieren.
Categories
ausland deutschland ticker

4. November: Neue Mehrheiten im US-Kongress | 150 Grad im Kühlhaus | Deutschland probt den Ernstfall

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Neue Mehrheiten im US-Kongress

Die Demokraten haben bei den US-Zwischenwahlen die Kontrolle über Senat und Repräsentantenhaus übernommen. Auch in Texas, Ohio, Iowa und Georgia stellen sie künftig die Gouverneure. Für US-Präsident Trump wird das Regieren damit deutlich schwieriger. Er kündigte an, mit den Demokraten zusammenzuarbeiten.

150 Grad im Kühlhaus

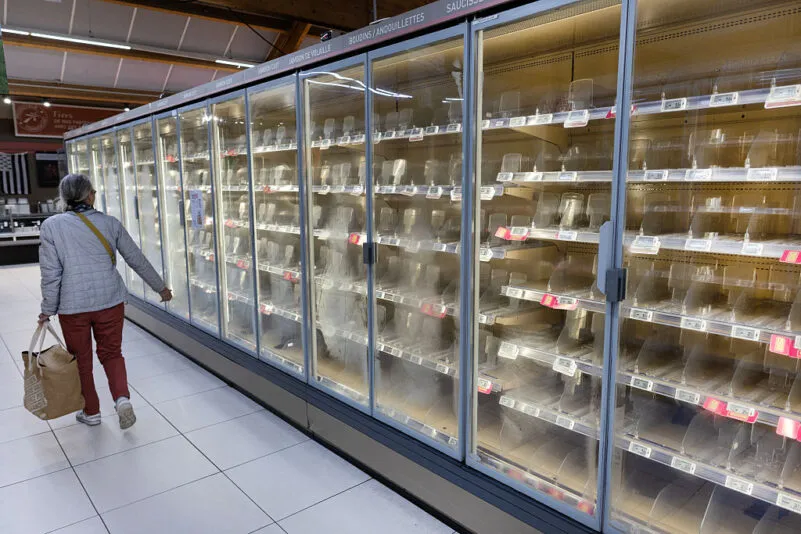
Cyberangriffe auf Kühlanlagen beunruhigen mehrere europäische Länder. In einer Metzgerei in Bayern manipulierten Unbekannte die Temperatur mehrerer Kühlhäuser auf bis zu 150 Grad. Dabei entstand ein Schaden im fünfstelligen Eurobereich. In Frankreich wurden Kühlschränke eines Blutspendedienstes angegriffen. Dort stiegen die Temperaturen auf 110 Grad. Die EU-Kommission berief gestern zwei Krisentreffen ein, um das weitere Vorgehen zu koordinieren.

Deutschland probt den Ernstfall

Bei der bundesweiten Online-Großübung Lükex 26 üben ab heute fast 20 Bundesbehörden und rund 160 weitere Organisationen den Umgang mit extremer Dürre und Hitze. Das Szenario: Nach fünf Dürrejahren verschärft eine Hitzewelle mit bis zu 45 Grad die Lage. Nun sollen die übenden Krisenstäbe gemeinsam entscheiden, welche Maßnahmen sie zum Schutz der Bevölkerung ergreifen.

E10 fällt unter 2 Euro

Superbenzin E10 kostete am Mittwoch um 10 Uhr laut ADAC im bundesweiten Schnitt 1,979 Euro pro Liter, also weniger als zwei Euro. Auch im Bundesweiten Tagesdurchschnitt sinken die Preise – in einer Woche um rund 4 Cent. Grund dafür ist vor allem der deutlich gesunkene Ölpreis. Auch Diesel war am Dienstag billiger, lag mit 2,26 Euro aber fast 22 Cent über Benzin.

Asyl-„Trendwende“

Die Zahl der Asyl-Neuzugänge in Deutschland ist deutlich gesunken. Im Oktober wurden rund 5.700 Menschen registriert – 40 Prozent weniger als im Vorjahresmonat. Bundesinnenminister Alexander Dobrindt spricht von einer Trendwende. Jetzt gehe es darum, diese Entwicklung „dauerhaft zu sichern“ und „illegale Migration“ zu kontrollieren, so der Minister.
 

Categories
gesellschaft ticker

Kühlanlagen auf 50 Grad: Deutsche Supermärkte melden mutmaßliche Cyberangriffe


In Kürze:

  • Nach einer mutmaßlichen Manipulation der Kühlanlagen musste ein EDEKA-Markt in Reisbach große Mengen Fleisch, Wurst, Milchprodukte und Tiefkühlkost entsorgen.
  • Die Polizei ermittelt. Einen technischen Nachweis für einen Cyberangriff gibt es bislang nicht.
  • In mehreren europäischen Ländern bestätigten Händler Cybervorfälle an Kühlanlagen.

 
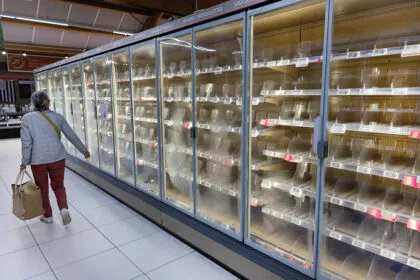
Nach einer Reihe mutmaßlicher Cyberangriffe auf Lebensmittelmärkte in mehreren europäischen Ländern werden nun auch aus Deutschland entsprechende Vorfälle gemeldet. Neben mehreren Märkten in Nordrhein-Westfalen ist auch ein EDEKA-Markt im niederbayerischen Reisbach betroffen. Ob dort tatsächlich ein Hackerangriff vorliegt, ist allerdings noch Gegenstand polizeilicher Ermittlungen.
Wie der Markt selbst bestätigte, musste am Montag, 2. November, bei EDEKA Ernst in Reisbach, Landkreis Dingolfing-Landau, eine große Menge an Lebensmitteln entsorgt werden.
Helfer von foodsharing holten noch genießbare Lebensmittel ab. Der überwiegende Teil der Ware war jedoch nicht mehr zu retten, vor allem Fleisch, Wurst, Tiefkühlkost und Milchprodukte. Die Kühlregale sollen am Dienstag wieder befüllt werden.

Im betroffenen Markt hält man einen Cyberangriff für wahrscheinlich

Nach bisherigen Erkenntnissen stellten Unbekannte in der Nacht auf Montag die Kühlanlagen bei einem mutmaßlichen Hackerangriff auf „50 Grad Heizen“ um. Über weitere Fälle in der Region sei nichts bekannt. Die Polizei bestätigte den Vorfall und nahm die Ermittlungen auf. Einen technischen Nachweis für einen Cyberangriff gebe es nach Angaben der Polizei bislang jedoch nicht, berichtet die „Passauer Neue Presse“.
Die Manipulation habe das gesamte Kühlsystem betroffen – von Kühlschränken über Truhen bis hin zu Frischetheken. Auf Facebook bestätigte die Marktleitung, dass die Kühlanlagen zum Zeitpunkt des Vorfalls mit dem Internet verbunden waren. Dies sei bei modernen gewerblichen Kühlanlagen üblich und diene der Verhinderung von Lebensmittelverschwendung.

An dieser Stelle wird ein Beitrag von Facebook angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um den Beitrag anzuzeigen.

Die Vernetzung soll eine Rund-um-die-Uhr-Überwachung der Lebensmittelbestände ermöglichen. Dies sei vor allem zu den Schließzeiten nachts oder an Sonn- und Feiertagen von Bedeutung. Das System löse automatische Alarmmeldungen und telefonische Benachrichtigungen aus. Auf diese Weise seien die Betreiber in der Lage, rechtzeitig auf Stromausfälle, Kältemittelverluste und technische Störungen zu reagieren.

Bei externem Zugriff sollen auch Warnfunktionen ausgehebelt worden sein

Die Fernüberwachung habe den Marktbetreibern eigenen Angaben zufolge in der Vergangenheit bereits mehrfach ermöglicht, Defekte frühzeitig zu erkennen und die Ware zu retten. Allerdings ging es dabei nicht um Fälle absichtlicher Schädigung von außen.
Bei dem mutmaßlichen Angriff vom Montag seien auch die Warnfunktionen innerhalb des Systems ausgehebelt worden. Mittlerweile habe man die betroffenen Anlagen vom Internet getrennt und werde dies so beibehalten, bis sämtliche sicherheitstechnischen Fragen geklärt seien.
Ähnliche Vorfälle hatte es bereits zuvor in mehreren europäischen Ländern gegeben. Mitte Oktober waren in Frankreich mehrere Hundert Supermärkte betroffen, die Pariser Staatsanwaltschaft leitete Ermittlungen ein.
Am 2. November meldeten auch Händler in Belgien, Schweden, den Niederlanden, Estland, Luxemburg, Finnland und Irland Störungen ihrer Kühlanlagen. Mehrere Unternehmen bestätigten einen Cybervorfall. Verantwortliche haben die Ermittler bislang nicht identifiziert. Ob die Vorfälle zusammenhängen, ist nicht belegt.

Mögliche Fälle auch in Nordrhein-Westfalen – BSI warnt vor Risikofaktoren

Auch in Nordrhein-Westfalen gibt es nach Berichten des WDR mögliche Cyberangriffe auf Lebensmittelmärkte. Betroffen war unter anderem ein CAP-Markt in Wuppertal. Auch Märkte in Wetter-Volmarstein und Raesfeld meldeten Probleme mit ihren Kühlanlagen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist grundsätzlich auf Risiken durch unzureichend geschützte Fernwartungszugänge und vernetzte Steuerungssysteme hin. Zu den möglichen Schwachstellen zählen unsichere Zugänge, veraltete Software und fehlende Sicherheitsupdates. Auch externe Dienstleister können ein Einfallstor für Angreifer darstellen. Das BSI empfiehlt deshalb unter anderem eine sichere Authentifizierung, Zugriffsbeschränkungen und eine konsequente Absicherung der Fernwartung.
Bereits nach den Angriffen in Frankreich hatte BSI-Präsidentin Claudia Plattner gewarnt, ein solcher Angriff hätte jedes Land treffen können und könne jederzeit Nachahmer finden.
Categories
gesellschaft ticker

Sicherheitslücke legt zahlreiche Websites lahm

Nach der Warnung vor einer schwerwiegenden Sicherheitslücke in der Programmiersprache PHP sind etliche Webseiten weltweit zur Sicherheit zunächst vom Netz genommen worden. Auch am Donnerstag dürfte die Sicherheitslücke die Betreiber etlicher Onlineangebote weiter beschäftigen.
Der Vorsitzende des Parlamentarischen Kontrollgremiums für die Geheimdienste, Marc Henrichmann (CDU), warnte im „Handelsblatt“ vor einem „Wendepunkt“: Künstliche Intelligenz (KI) mache aus Schwachstellen, die bisher unbekannt waren, in kurzer Zeit „echte Einfallstore“.
Der US-Geheimdienst National Security Agency (NSA) und das Bundesamt für Sicherheit in der Informationstechnik (BSI) in Bonn hatten wegen der Gefahr von Cyberangriffen zur „umgehenden“ Installation eines Sicherheitsupdates geraten. BSI-Vizepräsident Thomas Caspers warnte auch Nutzer vor kompromittierten Websites.

Hacker könnten Server übernehmen

Die Sicherheitslücke könne es Hackern ermöglichen, sich „direkten Zugriff“ auf Datensysteme oder Server-Datenbanken zu verschaffen, warnte die NSA. „Kritische Schwachstellen innerhalb der Programmiersprache PHP bedrohen aktuell weltweit Webanwendungen“, erklärte das BSI.
Das Sicherheitsupdate wurde am Mittwoch zur Verfügung gestellt. Gelinge es nicht, dieses schnell zu installieren, sollten die Internetseiten vorsorglich abgeschaltet werden, rieten NSA und BSI. Sonst könnten Cyberangreifer Server ohne ein Passwort übernehmen.
PHP ist eine beim Erstellen von Websites und Webanwendungen weltweit verbreitete Programmiersprache. Laut BSI sind vermutlich alle Versionen bis mindestens PHP 5 betroffen. „Wenn Sie PHP einsetzen, ist es zwingend erforderlich, dass Sie jetzt ein Update vornehmen“, erklärte die PHP-Stiftung in einem Blogbeitrag.
„Das ist eine der ernstesten Sicherheitslücken der vergangenen Jahre“, sagte der CDU-Politiker Henrichmann. Die Schwachstelle betreffe einen Großteil der Websites weltweit und sei damit „ein Problem für die gesamte digitale Infrastruktur“.
Der Fall zeige auch, wie verwundbar staatliche Einrichtungen seien, wenn zentrale Software über Jahre unentdeckte Fehler enthalte. Solche Sicherheitslücken würden gezielt von Kriminellen und staatlichen Akteuren ausgenutzt.
Betroffen sind nur Websites, die PHP auf eigenen Servern betreiben. Viele große Plattformen basieren auf anderen Programmiersprachen oder verfügen über Betreiber, die das Sicherheitsupdate zügig einspielen konnten, sodass sie weiterhin online bleiben konnten.
Der Digitalverband Bitkom riet Unternehmen, zu prüfen, wo „PHP in ihrer IT überall steckt, auch in älteren Versionen, die keine Updates mehr erhalten“.  „Viele wissen nicht genau, welche Komponenten in ihrer Software enthalten sind“, sagte der Leiter Sicherheit des Verbands, Felix Kuhlenkamp. „Ein solcher Überblick ist aber die Voraussetzung, um in solchen Lagen schnell reagieren zu können.“

Behörden zahlreicher Länder ebenfalls betroffen

In Deutschland nahmen am Mittwoch Landes- und Polizeibehörden sowie mehrere Städte ihre Angebote vorsorglich aus dem Netz, um Updates aufzuspielen. In Nordrhein-Westfalen wurden laut dem Landesamt für Zentrale Polizeiliche Dienste „einige Online-Dienste der Polizei NRW als Vorsichtsmaßnahme vorübergehend abgeschaltet“.
Die Berliner Polizei meldete Ausfälle der „Internetwache“, über die Anzeigen gestellt werden können, und verwies auf die Notfallnummer 110. Auch am Donnerstagmorgen war die „Internetwache“ nicht verfügbar.
In Frankreich waren die Internetauftritte mehrerer Behörden, unter ihnen die Pariser Polizei, nicht mehr erreichbar. In Belgien war unter anderem die Website des Außenministeriums offline.
In den Niederlanden waren der digitale Identitätsdienst DigiD, die Parlamentswebsite und der Internetauftritt des nationalen Cybersicherheitszentrums betroffen.
Nach Angaben der Wikimedia-Stiftung war auch das von ihr betriebene Online-Lexikon Wikipedia betroffen, die Nutzer sollten daher mit Ausfällen rechnen. Auch beliebte Apps wie etwa ein Pokémon-Schlaftracker waren zeitweise nicht nutzbar.
Die Schwachstellen waren im August von der Sicherheitsfirma Calif und dem ChatGPT-Entwickler OpenAI gemeldet worden, die sie unabhängig voneinander am selben Tag entdeckt hatten. Wiz meldete später weitere Möglichkeiten, sie auszunutzen.
Nach Einschätzung von Wiz basieren etwa 70 Prozent der weltweiten Websites auf PHP. Das Unternehmen bezeichnete die Sicherheitslücken als „eine der schwerwiegendsten Schwachstellen, die jemals in PHP – und womöglich in der gesamten Softwaregeschichte – entdeckt wurden.“
Die Schwachstellen wurden den PHP-Entwicklern zunächst vertraulich gemeldet und blieben unter Verschluss, während an einer Lösung gearbeitet wurde. Details wurden am Dienstag – einen Tag vor der geplanten Veröffentlichung des Updates – online geleakt. Dies führte zur vorsorglichen Abschaltung vieler Websites.

BSI warnt vor weiteren Angriffen

Laut BSI-Vizepräsidenten Thomas Caspers konnte bis Mittwochabend noch nicht beobachtet werden, „dass eine große Schadwirkung eingetreten ist“. „Allerdings, wer heute noch nicht seine Webanwendungen patcht und eben die neueste Version aufspielt, läuft wirklich Gefahr, jetzt sehr kurzfristig dann doch betroffen zu sein“, sagte Caspers in den ARD-„Tagesthemen“ mit Blick auf die Aktualisierung der Sicherheitsupdates.
Es sei davon auszugehen, dass nicht alle Betreiber die Updates installierten. „Dann werden wir auch die ersten Schäden sehen.“
Nutzer sind laut Caspers zunächst jedoch nicht betroffen. Allerdings sollten Verbraucher darauf achten „und auch damit rechnen“, dass in den nächsten Tagen über möglicherweise kompromittierte Webseiten versucht werden könnte, „Schadgut auch auf ihren Systemen“ zu installieren. (afp/red)
Categories
deutschland ticker

Hacker erpressen Berlin: Gestohlene Daten könnten heute veröffentlicht werden


In Kürze:

  • Hackergruppe Rhysida droht mit der Veröffentlichung von Daten aus dem Berliner Landesnetz.
  • Die behaupteten 5,7 Terabyte sind bislang nicht behördlich bestätigt; ein Datenabfluss ist jedoch nachgewiesen.
  • Betroffen sein könnten auch personenbezogene Daten von Bürgern, Unternehmen und Landesbeschäftigten.

 
Nach dem Cyberangriff auf das Datennetz der Berliner Verwaltung könnte der Fall an diesem Freitag eine neue Stufe erreichen. Die mutmaßlichen Täter drohen mit der Veröffentlichung gestohlener Daten. Darunter könnten nach Angaben der Berliner Senatskanzlei auch personenbezogene Informationen von Beschäftigten des Landes sowie Daten von Bürgern und Unternehmen sein.
Hinter dem Erpressungsversuch steht nach eigenen Angaben die Gruppe Rhysida. Sie hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung läuft am Freitag aus.
Die Senatskanzlei hält deshalb eine anschließende Veröffentlichung für möglich. Welche Informationen sich unter den entwendeten Daten befinden, wird noch untersucht. Nach jetzigem Kenntnisstand könnten auch personenbezogene Daten von Landesbeschäftigten sowie von Bürgern und Unternehmen betroffen sein. Das geht aus der Lageeinschätzung der Berliner Senatskanzlei vom 3. September hervor.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Inzwischen ist bekannt, wie die mutmaßlichen Täter mit den erbeuteten Daten vorgehen. Nach Angaben der Senatskanzlei werden sie seit Freitag vergangener Woche im Darknet versteigert. Das Mindestgebot beträgt 30 Bitcoin. Die Versteigerung endet am heutigen Freitag. Was anschließend geschieht, ist offen. Die Landesregierung hält es für möglich, dass die Daten verkauft oder veröffentlicht werden. Eine tatsächliche Veröffentlichung war in der jüngsten Mitteilung des Senats noch nicht bestätigt.
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Mit dem Ablauf der Versteigerung richtet sich der Blick nun darauf, ob Rhysida die angekündigte Veröffentlichung tatsächlich umsetzt. Sollte dies geschehen, dürfte sich auch genauer beurteilen lassen, welche Daten die Gruppe besitzt. Die von ihr genannte Größenordnung von 5,7 Terabyte bleibt bis zu einer Bestätigung durch die Ermittlungsbehörden eine Täterangabe.
Categories
deutschland ticker

Hacker erpressen Berlin: Kein Lösegeld – gestohlene Daten veröffentlicht

Nach einem Hackerangriff auf die Berliner Senatsverwaltung haben die mutmaßlichen Täter einem Medienbericht zufolge gestohlene Daten veröffentlicht. Wie der Rundfunk Berlin-Brandenburg (RBB) am Freitag berichtete, gab die Hackergruppe Rhysida dies auf ihrer Webseite im Darknet bekannt. Nach RBB-Informationen wurden rund 1,4 Millionen Daten in mehreren Paketen zugänglich gemacht.
Die Gruppe Rhysida hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung lief am Freitag aus.
Zuvor hatte die Gruppe von der Berliner Senatsverwaltung ein millionenschweres Lösegeld gefordert. Die Summe sollte bis Freitag gezahlt werden, was jedoch nicht geschah. In der vergangenen Woche hatte der Regierende Bürgermeister Kai Wegner (CDU) bestätigt, dass Berlin nach dem Datendiebstahl erpresst werde.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.