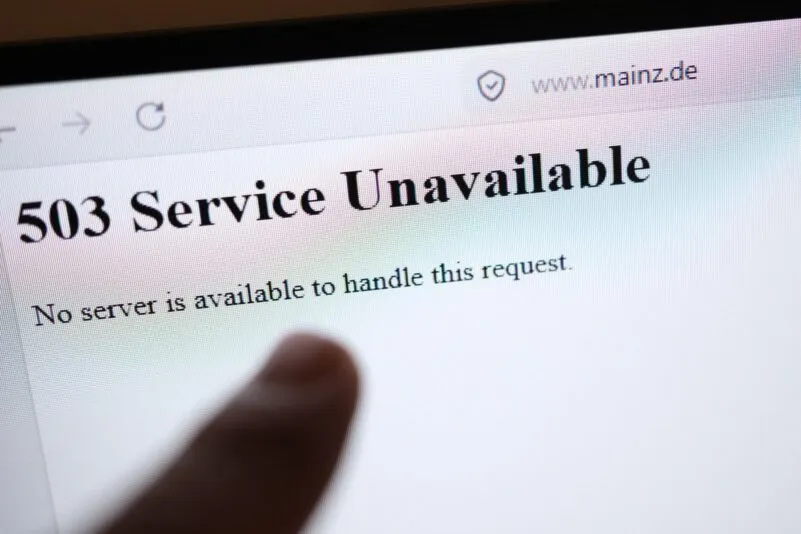
PHP-Fehler: Entdeckung durch massiven Einsatz von Künstlicher Intelligenz aufgespürt? - Foto: Bernd Weißbrod/dpa
Nach der Warnung vor einer schwerwiegenden Sicherheitslücke in der Programmiersprache PHP sind etliche Webseiten weltweit zur Sicherheit zunächst vom Netz genommen worden. Auch am Donnerstag dürfte die Sicherheitslücke die Betreiber etlicher Onlineangebote weiter beschäftigen.
Der Vorsitzende des Parlamentarischen Kontrollgremiums für die Geheimdienste, Marc Henrichmann (CDU), warnte im „Handelsblatt“ vor einem „Wendepunkt“: Künstliche Intelligenz (KI) mache aus Schwachstellen, die bisher unbekannt waren, in kurzer Zeit „echte Einfallstore“.
Der US-Geheimdienst National Security Agency (NSA) und das Bundesamt für Sicherheit in der Informationstechnik (BSI) in Bonn hatten wegen der Gefahr von Cyberangriffen zur „umgehenden“ Installation eines Sicherheitsupdates geraten. BSI-Vizepräsident Thomas Caspers warnte auch Nutzer vor kompromittierten Websites.
Hacker könnten Server übernehmen
Die Sicherheitslücke könne es Hackern ermöglichen, sich „direkten Zugriff“ auf Datensysteme oder Server-Datenbanken zu verschaffen, warnte die NSA. „Kritische Schwachstellen innerhalb der Programmiersprache PHP bedrohen aktuell weltweit Webanwendungen“, erklärte das BSI.
Das Sicherheitsupdate wurde am Mittwoch zur Verfügung gestellt. Gelinge es nicht, dieses schnell zu installieren, sollten die Internetseiten vorsorglich abgeschaltet werden, rieten NSA und BSI. Sonst könnten Cyberangreifer Server ohne ein Passwort übernehmen.
PHP ist eine beim Erstellen von Websites und Webanwendungen weltweit verbreitete Programmiersprache. Laut BSI sind vermutlich alle Versionen bis mindestens PHP 5 betroffen. „Wenn Sie PHP einsetzen, ist es zwingend erforderlich, dass Sie jetzt ein Update vornehmen“, erklärte die PHP-Stiftung in einem Blogbeitrag.
„Das ist eine der ernstesten Sicherheitslücken der vergangenen Jahre“, sagte der CDU-Politiker Henrichmann. Die Schwachstelle betreffe einen Großteil der Websites weltweit und sei damit „ein Problem für die gesamte digitale Infrastruktur“.
Der Fall zeige auch, wie verwundbar staatliche Einrichtungen seien, wenn zentrale Software über Jahre unentdeckte Fehler enthalte. Solche Sicherheitslücken würden gezielt von Kriminellen und staatlichen Akteuren ausgenutzt.
Betroffen sind nur Websites, die PHP auf eigenen Servern betreiben. Viele große Plattformen basieren auf anderen Programmiersprachen oder verfügen über Betreiber, die das Sicherheitsupdate zügig einspielen konnten, sodass sie weiterhin online bleiben konnten.
Der Digitalverband Bitkom riet Unternehmen, zu prüfen, wo „PHP in ihrer IT überall steckt, auch in älteren Versionen, die keine Updates mehr erhalten“. „Viele wissen nicht genau, welche Komponenten in ihrer Software enthalten sind“, sagte der Leiter Sicherheit des Verbands, Felix Kuhlenkamp. „Ein solcher Überblick ist aber die Voraussetzung, um in solchen Lagen schnell reagieren zu können.“
Behörden zahlreicher Länder ebenfalls betroffen
In Deutschland nahmen am Mittwoch Landes- und Polizeibehörden sowie mehrere Städte ihre Angebote vorsorglich aus dem Netz, um Updates aufzuspielen. In Nordrhein-Westfalen wurden laut dem Landesamt für Zentrale Polizeiliche Dienste „einige Online-Dienste der Polizei NRW als Vorsichtsmaßnahme vorübergehend abgeschaltet“.
Die Berliner Polizei meldete Ausfälle der „Internetwache“, über die Anzeigen gestellt werden können, und verwies auf die Notfallnummer 110. Auch am Donnerstagmorgen war die „Internetwache“ nicht verfügbar.
In Frankreich waren die Internetauftritte mehrerer Behörden, unter ihnen die Pariser Polizei, nicht mehr erreichbar. In Belgien war unter anderem die Website des Außenministeriums offline.
In den Niederlanden waren der digitale Identitätsdienst DigiD, die Parlamentswebsite und der Internetauftritt des nationalen Cybersicherheitszentrums betroffen.
Nach Angaben der Wikimedia-Stiftung war auch das von ihr betriebene Online-Lexikon Wikipedia betroffen, die Nutzer sollten daher mit Ausfällen rechnen. Auch beliebte Apps wie etwa ein Pokémon-Schlaftracker waren zeitweise nicht nutzbar.
Die Schwachstellen waren im August von der Sicherheitsfirma Calif und dem ChatGPT-Entwickler OpenAI gemeldet worden, die sie unabhängig voneinander am selben Tag entdeckt hatten. Wiz meldete später weitere Möglichkeiten, sie auszunutzen.
Nach Einschätzung von Wiz basieren etwa 70 Prozent der weltweiten Websites auf PHP. Das Unternehmen bezeichnete die Sicherheitslücken als „eine der schwerwiegendsten Schwachstellen, die jemals in PHP – und womöglich in der gesamten Softwaregeschichte – entdeckt wurden.“
Die Schwachstellen wurden den PHP-Entwicklern zunächst vertraulich gemeldet und blieben unter Verschluss, während an einer Lösung gearbeitet wurde. Details wurden am Dienstag – einen Tag vor der geplanten Veröffentlichung des Updates – online geleakt. Dies führte zur vorsorglichen Abschaltung vieler Websites.
BSI warnt vor weiteren Angriffen
Laut BSI-Vizepräsidenten Thomas Caspers konnte bis Mittwochabend noch nicht beobachtet werden, „dass eine große Schadwirkung eingetreten ist“. „Allerdings, wer heute noch nicht seine Webanwendungen patcht und eben die neueste Version aufspielt, läuft wirklich Gefahr, jetzt sehr kurzfristig dann doch betroffen zu sein“, sagte Caspers in den ARD-„Tagesthemen“ mit Blick auf die Aktualisierung der Sicherheitsupdates.
Es sei davon auszugehen, dass nicht alle Betreiber die Updates installierten. „Dann werden wir auch die ersten Schäden sehen.“
Nutzer sind laut Caspers zunächst jedoch nicht betroffen. Allerdings sollten Verbraucher darauf achten „und auch damit rechnen“, dass in den nächsten Tagen über möglicherweise kompromittierte Webseiten versucht werden könnte, „Schadgut auch auf ihren Systemen“ zu installieren. (afp/red)
Hoppla, wer hat da geklickt? - Foto: CoreDesignKEY/iStock
In Kürze:
Teure Werbung, nur für Bot-Besuche zahlen?
Marketing: Internet-Kennzahlen schwieriger zu bewerten.
Kipppunkt erreicht: Mehr Bots als Menschen unterwegs.
Umdenken bei Entscheidungen und Sorge um Datensicherheit.
Analysten zufolge stammt mittlerweile mehr als die Hälfte des gesamten Internetverkehrs von Bots. Für Unternehmen könnte es daher schwieriger denn je sein, Kunden zu erreichen. Die Flut an Bots, die auf künstlicher Intelligenz basieren, zwingt insbesondere kleine Unternehmen dazu, neue Strategien zu finden, um menschliche Beziehungen aufzubauen.
„Wenn der Datenverkehr überhandnimmt, wird es unmöglich, fundierte Werbeentscheidungen zu treffen“, sagte der Unternehmer Cameron Figgins gegenüber der englischsprachigen Ausgabe der Epoch Times. „Ich habe monatliche Auswertungen gesehen, wonach 30 bis 40 Prozent der Website-Besuche nicht von Menschen stammten.“
Echtes Geld für Fake-Besucher
Figgins ist Inhaber von Absolute Maintenance and Consulting. Das kalifornische Unternehmen hat sich auf die Beseitigung von Schimmel- und Wasserschäden spezialisiert. Figgins sagte, die Flut von KI-Bots, die die Website seines Unternehmens besuchen, koste echtes Geld.
„Stellen Sie sich vor, Sie geben monatlich 2.000 Dollar für bezahlte Anzeigen aus, wobei ein Drittel Ihrer Klicks von Bots stammt. Sie verschwenden monatlich 600 bis 700 Dollar, ohne dass etwas dabei herauskommt“, sagte er.
Der Unternehmer Ilya Ornatov sagte, er habe das gleiche Problem.
„Ich betreibe einen Reinigungsdienst, aber unsere Website ist im Grunde unser bester Verkäufer“, sagte Ornatov, Inhaber von NW Maids, gegenüber der Epoch Times.
„Für ein kleines lokales Unternehmen besteht die größte Auswirkung darin, dass es durch den Bot-Traffic wirklich schwer ist, zu erkennen, was tatsächlich funktioniert. Unsere Website ist die Quelle der meisten unserer Neukunden, daher beobachte ich die Zahlen genau, und ein Großteil dieses Traffics besteht lediglich aus Bots, die die Seite crawlen – keine echten Menschen, die eine Reinigung buchen könnten.“
Wie Figgins denkt auch Ornatov. Er sagte, dass es immer weniger Sinn mache, für Werbung zu bezahlen, wenn das Publikum größtenteils aus automatisierten Bots bestehe.
„Man bezahlt buchstäblich für gefälschte Besuche, sodass man Geld verbrennen kann, ohne auch nur einen einzigen echten Kunden vorweisen zu können“, sagte er.
Heute stammt der Großteil des Internetverkehrs von Bots. KI-gestützte Webcrawler treiben die Infrastrukturkosten in die Höhe und zwingen Unternehmen, Werbung, Kennzahlen zur Kundenbindung und die Kundenansprache zu überdenken. Gleichzeitig nutzen Unternehmen GEO (Generative Engine Optimization) und agentenbasierte KI, um ihre Sichtbarkeit in Suchmaschinen zu verbessern.
Foto: chiewr/iStock
Der Kipppunkt ist überschritten
Es gibt immer mehr Belege, die diese Behauptungen stützen, insbesondere jetzt, da viele Tech-Insider davon ausgehen, dass das Internet den Kipppunkt überschritten hat – also den Moment, in dem der menschliche Web-Traffic offiziell geringer wurde als der der Bots.
Das Cybersicherheitsunternehmen Imperva stellte in seinem „Bad Bot Report“ für 2026 fest, dass im vergangenen Jahr 53 Prozent des gesamten Web-Traffics von Bots stammten.
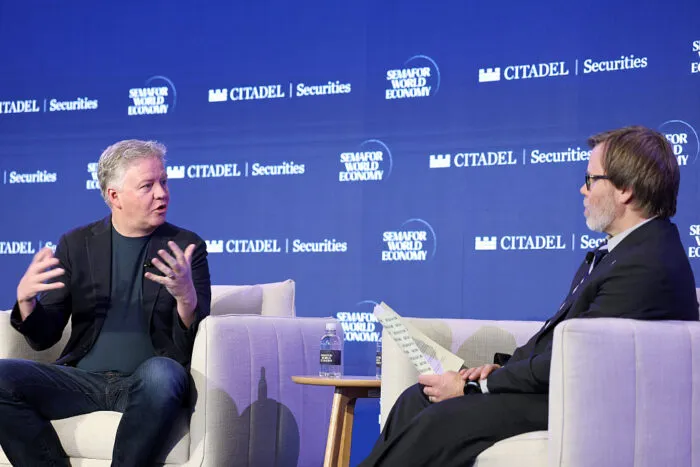
„Tja, das ging schneller, als ich vorhergesagt hatte“, schrieb Matthew Prince, Mitbegründer und CEO von Cloudflare, im Juni auf seinem X-Account. Er sagte, er habe ursprünglich vorausgesagt, dass der Kipppunkt Ende 2027 eintreten würde.
Und das Verhältnis von Bots zu Menschen steigt weiter an. Am 18. August stammten laut dem globalen Tracker von Cloudflare 63 Prozent aller HTTP-Anfragen von Bots. Das Imperva-Team stellte fest, dass seine Beobachtungen auf „einen strukturellen Wandel in der Funktionsweise des Internets“ hindeuten.
„Unternehmen bedienen zunehmend nicht mehr nur Kunden. Sie bedienen Maschinen“, schrieben die Analysten.
Matthew Prince (links), Mitgründer und CEO von Cloudflare, spricht am 17. April 2026 in Washington auf der Semafor World Economy 2026 neben Reed Albergotti, Technologie-Redakteur von Semafor. Prince äußerte sich besorgt über den rasanten Anstieg des Bot-Verkehrs im Internet.
Foto: Tasos Katopodis/Getty Images für Semafor World Economy
Was jenseits der Zahlen passiert
Tech-Insider sagen, dass die Dominanz von Bots Probleme verursacht, da sie das menschliche Verhalten verschleiert.
„Die größte Auswirkung besteht darin, dass Unternehmen den Überblick über das tatsächliche Kundenverhalten verlieren“, sagte Naveen Ayalla, Senior Data Engineer bei Microsoft, gegenüber der Epoch Times.
Ayalla sagte, ein E-Commerce-Unternehmen könnte einen 30-prozentigen Anstieg des Datenverkehrs durch KI-Crawler fälschlicherweise für eine erfolgreiche Marketingkampagne halten. Das verzerrt Marketingberichte und verursacht unnötige Infrastrukturkosten, was zu schlechten Investitionsentscheidungen auf der Grundlage irreführender Daten führen kann.
„Herkömmliche Analysen gehen davon aus, dass die meisten Besucher Menschen sind, was jedoch nicht mehr zuverlässig ist“, so Ayalla. „Eine neue Produktseite könnte Tausende von Aufrufen von KI-Bots erhalten, die Inhalte indexieren, ohne Kaufabsicht zu haben, was ein falsches Engagement vortäuscht.“
Um dem entgegenzuwirken, so Ayalla, müssen Unternehmen ihren Fokus von oberflächlichen Kennzahlen wie Seitenaufrufen und Klicks auf Signale aus dem unteren Teil des Trichters („Deep-Funnel-Signale“) verlagern – also auf Handlungen potenzieller Kunden, die eine echte Absicht erkennen lassen. Dazu gehören Käufe, ausgefüllte Formulare, treues Wiederkehren und mehr.
„Wenn Bots im Spiel sind, verlieren Absprungraten, Sitzungsdauern und Konversionskennzahlen ihre Aussagekraft“, sagte Figgins. „Man glaubt, dass die Landingpage nicht gut genug funktioniert, und verwirft sie – nur um dann festzustellen, dass die tatsächlichen menschlichen Besucher eine recht gute Konversionsrate aufwiesen.“
Nicht jeder automatisierte Traffic schadet Unternehmen. Tatsächlich trägt ein Teil davon dazu bei, Verbindungen zu echten Kunden aufzubauen.
Immer mehr Menschen fragen große Sprachmodelle (LLMs) wie ChatGPT nach Empfehlungen zu Produkten und Dienstleistungen. Eine Similarweb-Analyse ergab, dass echte Nutzerbesuche nach KI-Empfehlung „deutlich wahrscheinlicher“ werden. Demnach agierten ChatGPT-Nutzer 2,5-mal häufiger mit einer von der KI empfohlenen Marke als mit deren Wettbewerbern.
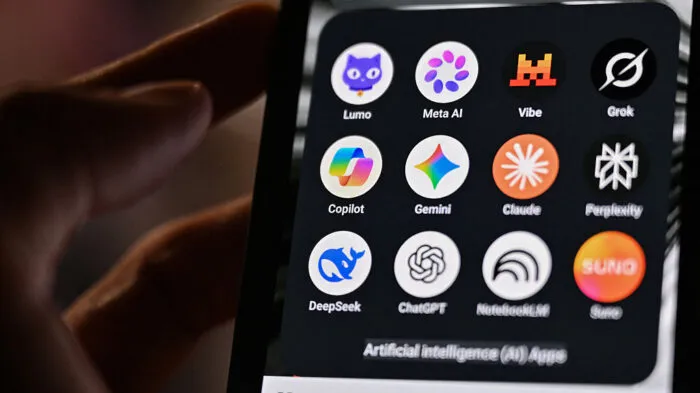
Symbole bekannter KI-basierter Apps auf einem Smartphone, darunter LLMs, Chatbots und generative KI.
Foto: Martin Lelievre / AFP via Getty Images
„Suchmaschinen-Crawler und KI-Assistenten können tatsächlich einen Mehrwert schaffen, indem sie dazu beitragen, dass Websites entdeckt werden“, sagte Ayalla.
Die zentrale Herausforderung besteht darin, zwischen dem, was er als „wertvollen automatisierten Traffic“ bezeichnete, und gewöhnlichen, ressourcenintensiven Bots zu unterscheiden.
Ayalla sagte, dass es kein realistischer Ansatz sei, alle Bots vom Besuch einer Website auszuschließen. Denn die Technologie werde für die Kontaktaufnahme mit potenziellen Kunden immer wichtiger.
„Unternehmen benötigen einen ausgewogenen Ansatz, um ihre Sichtbarkeit in der KI-gestützten Suche aufrechtzuerhalten und gleichzeitig ihre Infrastruktur und Inhalte zu schützen“, sagte er.
Inzwischen weiß wohl jeder, dass Online-Kundenrezensionen zu einem Produkt nicht unbedingt zuverlässig sind. Ein Geschäftsinhaber sagt zudem, dass auch traditionelle Kennzahlen zur Messung der Effektivität einer Unternehmenswebsite nicht mehr verlässlich seien.
Foto: Ole_CNX/iStock
Für Ornatov haben KI-Bots seine Herangehensweise an die Erstellung von Webinhalten revolutioniert.
„Es hat verändert, was wir schreiben und wie wir es gestalten. Früher haben wir nur für Google-Rankings geschrieben“, sagte er. „Jetzt achte ich darauf, dass unsere Seiten echte Fragen in einfacher Sprache beantworten, mit klaren FAQ-Abschnitten, denn genau das sind die Informationen, die ein KI-Assistent tatsächlich abrufen und einem Kunden wiedergeben kann.“
„Anstatt also Schlüsselwörter hineinzupferchen, versuchen wir einfach, Fragen wie ‚Wie viel kostet eine Grundreinigung?‘ oder ‚Bringen Sie Ihre eigenen Reinigungsmittel mit?‘ klar zu beantworten – denn genau das wird zitiert. Wir haben uns darauf eingestellt, dafür gesorgt, dass die Website für diese Tools leicht zu lesen und zu zitieren ist, und jetzt ist sie zu einer kleinen, aber echten Quelle für Neukunden geworden, statt eine Bedrohung darzustellen.“
Geschäftsinhaber berichten von zunehmendem Bot-Traffic auf ihren Websites. Die Werbung verschlingt immer mehr Budget und erreicht immer weniger echte Kunden.
Foto: Infinite Creations/iStock
Schutz von Informationen
Ebenso problematisch ist jedoch das KI-gesteuerte „Scraping“ (Extrahieren) von Online-Informationen – einschließlich privater und urheberrechtlich geschützter Inhalte. Dies geschieht meist durch Bots, um LLMs wie Claude oder ChatGPT zu trainieren. Ein Großteil der gescrapten Inhalte wird für das Training von LLMs verwendet. Er bietet den Unternehmen, von denen sie gestohlen wurden, keinerlei Nutzen.
Bots, die mehrere Webseiten oder Websites durchforsten, werden als „Crawler“ bezeichnet.
„Viele Scraping-Anwendungen stehlen kontinuierlich vertrauliche juristische Unterlagen, bringen Unternehmen in die Lage, dass Geschäftsgeheimnisse missbraucht werden, und führen dazu, dass Unternehmensserver aufgrund von Abhilfemaßnahmen in Höhe von Tausenden von Dollar zusammenbrechen“, sagte Rechtsanwalt Robert Tsigler.
Tsigler sagte, seine Tätigkeit als leitender Anwalt in hochkarätigen Unternehmensrechtsstreitigkeiten habe ihm „Erfahrungen aus erster Hand darüber verschafft, wie durch automatisiertes Scraping urheberrechtliche Haftungsrisiken und Schwachstellen in der Cybersicherheit entstehen“.
Er sagte, dass automatisierter „Scraper-Traffic“ dafür verantwortlich sei, die Kosten für die Serverbandbreite seiner Mandanten um bis zu 40 Prozent zu erhöhen und gleichzeitig falsche Eindrücke in der Nutzeranalyse zu erzeugen.
„Um legitime Nutzer von automatischer [Bot-]Scraping-Software zu unterscheiden, müssen viele Unternehmen mittlerweile spezialisierte Cybersicherheitsinfrastrukturen implementieren, die für mittelständische Unternehmen Kosten von bis zu 15.000 Dollar pro Jahr verursachen können“, sagte er.
Auf die Frage, wie Unternehmen die Auswirkungen schädlicher Bots abmildern können, prognostizierte Ayalla, dass es in Zukunft keine „Entweder-oder-Entscheidung“ mehr geben werde, sondern vielmehr um mehrschichtige Zugriffskontrollen gehe.
„Wir werden wahrscheinlich eine klare Trennung erleben, bei der allgemeine Informationen für KI-Systeme zugänglich bleiben, während hochwertige, geschützte Daten einen authentifizierten Zugriff erfordern“, sagte er.
„Der Fokus wird sich letztendlich von der Blockierung der KI hin zur sicheren Zusammenarbeit mit ihr verlagern.“
Sogenannte Dark Patterns tragen dazu bei, dass Klein – und Groß – bestimmte Apps und Geräte nur schwer beiseitelegen können. Wer die Mechanismen kennt, kann bewusst gegensteuern. - Foto: Kirill Greshnov/iStock
In Kürze:
Apps und Spiele verwenden gezieltes Design, um Nutzer länger zu binden, ohne dass es auf den ersten Blick zu erkennen ist.
Kinder sind besonders anfällig: Ihre Fähigkeit zur Selbstregulation ist noch nicht ausgereift.
Free-to-Play-Spiele und soziale Netzwerke setzen auf psychologische Mechanismen mitSuchtpotenzial.
Mit dem richtigen Wissen können Eltern gegensteuern, ohne ihren Kindern Medien grundsätzlich zu verbieten.
Es ist ein Konflikt, den viele Familien kennen: Das Kind sitzt vor dem Tablet, die vereinbarte Zeit ist längst vorbei und trotzdem legt es das Gerät nicht aus der Hand. Um gegenzusteuern, ist es hilfreich, zu verstehen, dass hinter diesem Verhalten oft keine bloße Trotzreaktion steckt, sondern digitale Mechanismen.
Derartige zielgerichtete Wirkweisen haben einen Namen, es handelt sich um sogenannte „Dark Patterns“ (verborgene Muster). Das sind manipulative Gestaltungselemente in Apps, Spielen, sozialen Medien und Mediatheken. Sie sollen Nutzer dazu bringen, länger auf der Plattform zu verweilen, weiterzuklicken oder Entscheidungen im Interesse der Anbieter zu treffen.
Oft sind diese kaum sichtbar, weil sie direkt in das Design eingebettet sind: auffällige Buttons, die zum Weitermachen animieren, auf der einen Seite, und schwer auffindbare „Beenden“-Optionen auf der anderen. Auch automatische Wiedergaben oder scheinbar endlose Inhalte gehören dazu.
Die Psychologie des Nicht-Aufhören-Könnens
Auffällige Reaktionen beim Abschalten, etwa Gereiztheit oder Unruhe, können auf problematische Nutzungsgewohnheiten hinweisen. Die technische Gestaltung allein erklärt jedoch nicht die starke Bindungswirkung der digitalen Medien.
Hinzu kommt das Gefühl, ständig etwas zu verpassen, bekannt als „Fear of Missing Out“ (FOMO). Entscheidend ist dabei weniger der einzelne Inhalt als die permanente Reizfolge: Neue Clips, Likes oder Belohnungen erscheinen in schneller Taktung und aktivieren immer wieder das Belohnungssystem des Gehirns, mit einem Gewöhnungseffekt, der suchtähnliche Züge annehmen kann.
Hinter vielen dieser Mechanismen steckt ein wirtschaftliches Interesse. Sogenannte Free-to-Play-Spiele (FTP) starten kostenlos, werden aber oft durch In-Game-Käufe finanziert. Belohnungssysteme motivieren Nutzer zur regelmäßigen Rückkehr, das sind sogenannte „Time Patterns“. Zugleich lösen versteckte Kaufanreize, etwa Buttons, im Spielfluss kostenpflichtige Aktionen aus, während sie kaum als solche erkennbar sind. Hier wirken Begriffe wie „freischalten“ oder „Upgrade“ nicht wie ein Bezahlvorgang und die Entscheidungen werden impulsiv getroffen.
Treffen Kinder diese Entscheidungen, kommt eine rechtliche Besonderheit zum Tragen hinzu: Minderjährige sind in Deutschland nur beschränkt geschäftsfähig, sodass kostenpflichtige Verträge grundsätzlich der elterlichen Zustimmung bedürfen. Zwar gibt es mit dem sogenannten „Taschengeldparagrafen“ eine Ausnahme, doch diese greift nur unter bestimmten Bedingungen.
In der Praxis entsteht daraus ein Graubereich: Problematisch wird es, wenn Zahlungsdaten bereits auf dem Gerät gespeichert sind. Dann reichen oft wenige Klicks für einen Kauf – auch durch Kinder. Anbieter berufen sich darauf, dass der Vorgang technisch bestätigt wurde. Für Familien ist es dann schwierig, solche Käufe rückgängig zu machen, auch wenn sie rechtlich anfechtbar sind.
Zwischen Komfort und Manipulation
Diese Mechanismen sind keine Zufallsentwicklungen, sie nutzen gezielt menschliche Wahrnehmung und Verhaltensmuster aus. Kinder und Jugendliche seien für solche Strategien besonders anfällig, warnt die Initiative „SCHAU HIN! Was dein Kind mit Medien macht“. Ihnen fehle die Erfahrung, zu durchschauen, dass sie gezielt gelenkt werden. Zudem ist ihre Fähigkeit zur Selbstregulation noch nicht vollständig entwickelt. Aber auch Ältere sind gefährdet.
Die Folgen können gravierend sein: Konzentrationsschwierigkeiten, Schlafprobleme, Reizüberflutung und ein zunehmender Kontrollverlust im Umgang mit Medien. Vor allem bei den Jüngeren besteht die Gefahr, dass sich Gewohnheiten festigen, die später nur schwer zu verändern sind. Rechtlich sind solche Praktiken in der EU bereits im Blick: Europäische Regelwerke zielen darauf ab, manipulative Gestaltungspraktiken zu unterbinden, die Transparenz gegenüber Nutzern zu stärken und besonders schutzbedürftige Gruppen – darunter Minderjährige – besser abzusichern.
Doch problematisch sind nicht nur versteckte Kostenfallen, sondern auch viele alltägliche Designentscheidungen bewegen sich rechtlich in einer Grauzone. Wenn die Option „Weiter“ groß und farblich hervorgehoben ist, während „Abbrechen“ klein und unauffällig bleibt, besteht formal eine Wahl – praktisch wird sie jedoch stark gelenkt. Dasselbe gilt für Cookie-Banner: Akzeptieren geht oft mit einem Klick, Ablehnen erfordert mehrere Schritte. Sie täuschen nicht offen, lenken aber subtil, was sie juristisch außerordentlich schwer greifbar macht.
Warum Kinder in die Falle tappen
Ein weiteres plastisches Beispiel ist die Schwierigkeit, Streaming-Angebote für Kinder überhaupt zu verlassen: Statt eines klaren „Aus“-Knopfes werden weitere Inhalte vorgeschlagen oder Pop-ups eingeblendet, die den Ausstieg systematisch erschweren – so weit, dass sogar manch Erwachsener aufgibt.
Gerade weil Kinder solche Funktionsweisen kaum erkennen können, kommt den Eltern eine wichtige Rolle zu. Dafür ist es entscheidend, manipulative Gestaltung zunächst selbst zu entschlüsseln. Oft hilft bereits ein einfacher Test, eine App oder Plattform bewusst zu verlassen. Daneben ist es sinnvoll, Kinder bei der Mediennutzung bewusst zu begleiten und gemeinsam gezielt auf bestimmte Muster zu achten, um gezielt zu sensibilisieren.
In beiden Fällen stellen sich dieselben Fragen: Wie viele Schritte sind tatsächlich nötig, um ein Video zu beenden? Startet automatisch ein neuer Inhalt? Werden große, farbige Buttons hervorgehoben, während die Option zum Beenden eher unscheinbar bleibt? Auf diese Weise entwickeln Sie schrittweise ein bewussteres Verständnis für digitale Angebote – für Sie selbst und für Ihre Kinder.
Kinder stark machen: kleine Hebel, große Wirkung
Im Alltag hilft es, die Komfortfunktion gezielt zu deaktivieren. Das ist nicht immer möglich, automatische Wiedergabe ist hier jedoch oft eine Ausnahme. Medienpädagogische Stellen empfehlen zudem klare Zeitregeln, gemeinsame Medienzeiten und regelmäßige Gespräche über Inhalte und digitale Mechanismen. So können Kinder lernen, dass Apps und Spiele nicht neutral sind, sondern Ziele verfolgen.
Neben festen Bildschirmzeiten – und deren konsequenter Einhaltung – sind auch bewusste Offline-Phasen hilfreich. Ebenso wichtig ist es, auf Veränderungen im Verhalten zu achten: Rückzug, Reizbarkeit oder Schlafprobleme können Hinweise auf eine problematische Nutzung sein.
Medien zu verbieten, kann nicht das Ziel sein, denn Verbotenes lockt. Entscheidend ist, die Risiken zu kennen. Wer die Mechanismen hinter scheinbar harmlosen Angeboten versteht, kann Kinder dabei unterstützen, digitale Medien bewusst zu nutzen, als Werkzeug und zur zeitlich begrenzten Unterhaltung.
Denn was kein Algorithmus ersetzen kann, sind echte Begegnungen, freies Spiel und sinnliche Erlebnisse außerhalb der Zweidimensionalität des Bildschirms. Eben das sind die erfüllenden und existenziellen Erfahrungen, die für die Entwicklung des Kindes und sein persönliches Glück unverzichtbar sind.