Categories
deutschland ticker

Hacker erpressen Berlin: Gestohlene Daten könnten heute veröffentlicht werden


In Kürze:

  • Hackergruppe Rhysida droht mit der Veröffentlichung von Daten aus dem Berliner Landesnetz.
  • Die behaupteten 5,7 Terabyte sind bislang nicht behördlich bestätigt; ein Datenabfluss ist jedoch nachgewiesen.
  • Betroffen sein könnten auch personenbezogene Daten von Bürgern, Unternehmen und Landesbeschäftigten.

 
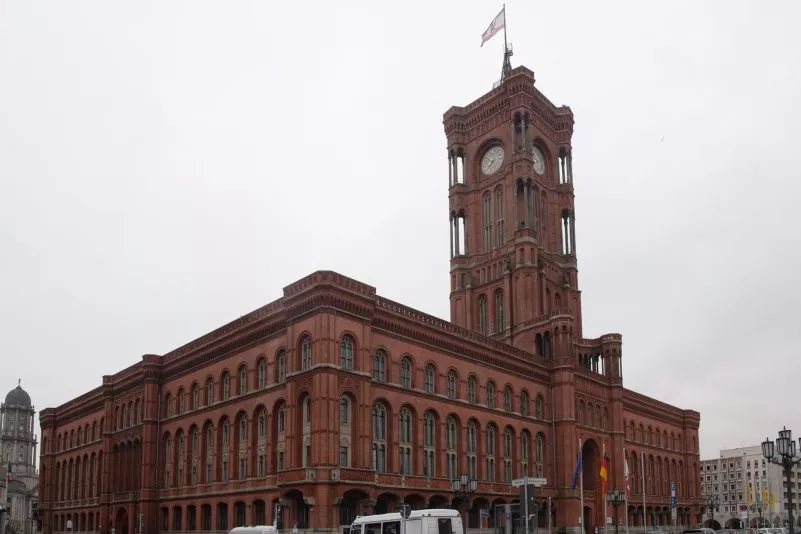
Nach dem Cyberangriff auf das Datennetz der Berliner Verwaltung könnte der Fall an diesem Freitag eine neue Stufe erreichen. Die mutmaßlichen Täter drohen mit der Veröffentlichung gestohlener Daten. Darunter könnten nach Angaben der Berliner Senatskanzlei auch personenbezogene Informationen von Beschäftigten des Landes sowie Daten von Bürgern und Unternehmen sein.
Hinter dem Erpressungsversuch steht nach eigenen Angaben die Gruppe Rhysida. Sie hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung läuft am Freitag aus.
Die Senatskanzlei hält deshalb eine anschließende Veröffentlichung für möglich. Welche Informationen sich unter den entwendeten Daten befinden, wird noch untersucht. Nach jetzigem Kenntnisstand könnten auch personenbezogene Daten von Landesbeschäftigten sowie von Bürgern und Unternehmen betroffen sein. Das geht aus der Lageeinschätzung der Berliner Senatskanzlei vom 3. September hervor.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Inzwischen ist bekannt, wie die mutmaßlichen Täter mit den erbeuteten Daten vorgehen. Nach Angaben der Senatskanzlei werden sie seit Freitag vergangener Woche im Darknet versteigert. Das Mindestgebot beträgt 30 Bitcoin. Die Versteigerung endet am heutigen Freitag. Was anschließend geschieht, ist offen. Die Landesregierung hält es für möglich, dass die Daten verkauft oder veröffentlicht werden. Eine tatsächliche Veröffentlichung war in der jüngsten Mitteilung des Senats noch nicht bestätigt.
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Mit dem Ablauf der Versteigerung richtet sich der Blick nun darauf, ob Rhysida die angekündigte Veröffentlichung tatsächlich umsetzt. Sollte dies geschehen, dürfte sich auch genauer beurteilen lassen, welche Daten die Gruppe besitzt. Die von ihr genannte Größenordnung von 5,7 Terabyte bleibt bis zu einer Bestätigung durch die Ermittlungsbehörden eine Täterangabe.
Categories
deutschland ticker

Hacker erpressen Berlin: Kein Lösegeld – gestohlene Daten veröffentlicht

Nach einem Hackerangriff auf die Berliner Senatsverwaltung haben die mutmaßlichen Täter einem Medienbericht zufolge gestohlene Daten veröffentlicht. Wie der Rundfunk Berlin-Brandenburg (RBB) am Freitag berichtete, gab die Hackergruppe Rhysida dies auf ihrer Webseite im Darknet bekannt. Nach RBB-Informationen wurden rund 1,4 Millionen Daten in mehreren Paketen zugänglich gemacht.
Die Gruppe Rhysida hat sich zu dem Angriff bekannt und behauptet, Daten im Umfang von 5,7 Terabyte erbeutet zu haben. Diese Größenangabe ist von den Berliner Behörden bislang nicht bestätigt. Forensisch festgestellt wurde dagegen, dass Daten aus dem Landesnetz abgeflossen sind.
Die mutmaßlichen Täter bieten die Daten nach Angaben der Senatskanzlei zur Versteigerung an. Das Mindestgebot liegt bei 30 Bitcoin, von der Landesregierung mit rund zwei Millionen Euro beziffert. Die Versteigerung lief am Freitag aus.
Zuvor hatte die Gruppe von der Berliner Senatsverwaltung ein millionenschweres Lösegeld gefordert. Die Summe sollte bis Freitag gezahlt werden, was jedoch nicht geschah. In der vergangenen Woche hatte der Regierende Bürgermeister Kai Wegner (CDU) bestätigt, dass Berlin nach dem Datendiebstahl erpresst werde.

Daten flossen bereits Anfang August ab

Öffentlich bekannt wurde der Vorfall Mitte August. Am 17. August teilte das Land mit, dass forensische Untersuchungen eine Kompromittierung des Berliner Landesnetzes ergeben hätten. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt waren bereits am 14. August aus Sicherheitsgründen vom Netz getrennt worden.
Berlin richtete daraufhin einen IKT-Notfallkrisenstab ein. An den Untersuchungen wurden unter anderem das Landeskriminalamt, die Staatsanwaltschaft und das Bundesamt für Sicherheit in der Informationstechnik beteiligt. Zu Ausmaß und Hintergründen des Angriffs machte die Senatskanzlei zunächst keine weiteren Angaben.
Am 23. August konnten die beiden Verwaltungen wieder an das Landesnetz angeschlossen werden. Die forensischen Untersuchungen liefen jedoch weiter. Wenige Tage später teilte die Senatskanzlei mit, dass weitere Datenabflüsse im Geschäftsbereich der Verkehrsverwaltung festgestellt worden seien. Zu diesem Zeitpunkt konnte nicht ausgeschlossen werden, dass personenbezogene oder andere nicht öffentliche Informationen betroffen waren.
Inzwischen ist der Zeitraum des festgestellten Hackerangriffs genauer eingegrenzt. Nach den bisherigen Erkenntnissen flossen zwischen dem 7. und 12. August Daten ab. Der festgestellte Abfluss fand damit vor der Trennung der betroffenen Verwaltungen vom Landesnetz statt.  Wie die Angreifer in die Systeme gelangten, welche möglichen Schwachstellen sie nutzten und wann der erste unbefugte Zugriff erfolgte, geht aus den bislang veröffentlichten Mitteilungen nicht hervor.

5,7 Terabyte sind eine Täterangabe

Bei der Größenordnung muss zwischen den Erkenntnissen der Behörden und den Angaben von Rhysida unterschieden werden. Die Senatskanzlei bezeichnet die 5,7 Terabyte ausdrücklich im Lagebericht Anfang September als Behauptung der Gruppe. Einen behördlich bestätigten Umfang des gesamten entwendeten Datenbestandes nennt das Land bislang nicht.
Auch die Urheberschaft ist nicht abschließend geklärt. Rhysida hat sich zu dem Angriff bekannt, die Berliner Behörden sprechen jedoch weiterhin von den „mutmaßlichen Tätern“. Ein Bekenntnis der Gruppe ist daher nicht mit einer abgeschlossenen behördlichen Zuordnung des Angriffs gleichzusetzen.
Gegen die Verantwortlichen ermitteln das Landeskriminalamt Berlin und die Staatsanwaltschaft gemeinsam mit Sicherheitsbehörden des Bundes. Das LKA und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt haben, laut Lagebericht der Senatskanzlei, jeweils sogenannte Besondere Aufbauorganisationen eingerichtet. Sie sollen unter anderem die Ermittlungen, die Analyse des Angriffs und die Sicherung von Daten bündeln.

Angriff beeinträchtigte auch Bezirksämter

Der Cyberangriff hatte zeitweise Auswirkungen über die unmittelbar betroffenen Senatsverwaltungen hinaus. Die Abkopplung vom Landesnetz beeinträchtigte Fachverfahren, die auch von Berliner Bezirken genutzt werden.
Das Bezirksamt Friedrichshain-Kreuzberg teilte am 20. August mit, dass Anträge auf verkehrsrechtliche Anordnungen und technische Sondernutzungen für Baustellen zeitweise nicht eingesehen und bearbeitet werden konnten. Einschränkungen bestanden auch bei Sondernutzungen und Ausnahmegenehmigungen. Laufende Verfahren konnten sich verzögern, neue Anträge waren in den betroffenen Bereichen teilweise nicht zu bearbeiten.
Mit der Wiederanbindung der beiden Senatsverwaltungen am 23. August standen die Fachverfahren grundsätzlich wieder zur Verfügung. Die Senatskanzlei wies zunächst allerdings noch auf mögliche Verzögerungen hin.

Berlin will nicht zahlen

Der Berliner Senat machte bereits in einer Mitteilung Ende August deutlich, nicht auf die Forderungen eingehen zu wollen. Der Regierende Bürgermeister Kai Wegner und Innensenatorin Iris Spranger erklärten am 28. August: „Das Land Berlin lässt sich nicht erpressen.“
Sollten bei den weiteren Untersuchungen einzelne Betroffene identifiziert werden, wollen die zuständigen Senatsverwaltungen sie nach den gesetzlichen Vorgaben informieren. Personen, deren Daten tatsächlich veröffentlicht werden, empfiehlt das Land, bei der Polizei Strafanzeige zu erstatten.

Untersuchungen dauern an

Für die aktuelle technische Sicherheitslage gibt die Senatskanzlei teilweise Entwarnung. Nach dem Stand vom 3. September liegen keine Erkenntnisse vor, dass das Berliner Landesnetz weiterhin infiltriert ist.
Abgeschlossen ist der Fall dennoch nicht. Die forensischen Untersuchungen dauern an. Dabei wird auch geprüft, ob möglicherweise weitere Daten abgeflossen sind. Der IKT-Notfallstab bleibt vorerst aktiv.
Mehrere zentrale Fragen sind deshalb weiterhin offen. Noch ist nicht abschließend bekannt, wie groß der tatsächlich entwendete Datenbestand ist und welche personenbezogenen oder vertraulichen Informationen darunter sind. Ebenso wenig haben die Behörden bislang öffentlich erklärt, auf welchem Weg die Angreifer in das Landesnetz gelangten.
Categories
china

Nach mutmaßlichem Mega-Datenleck: China verschärft Sicherheitsmaßnahmen


In Kürze:

  • Ein mutmaßliches Datenleck in einem Supercomputer-Zentrum zeigt, wie empfindlich Peking auf Risiken für sensible Informationen reagiert.
  • Die KPCh verschärft daraufhin die Sicherheitsvorgaben: Mobiltelefone verschwinden aus Büros, besonders sensible Abläufe werden offline abgewickelt.
  • Die Maßnahmen reichen inzwischen über Zentralbehörden hinaus und deuten auf einen breiteren Kurs der digitalen Abschottung.

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.


Die Kommunistische Partei Chinas (KPCh) hat die Sicherheitsvorgaben für Behörden deutlich verschärft. Anlass sind Berichte über einen Hackerangriff auf ein wichtiges nationales Supercomputer-Zentrum, bei dem große Mengen sensibler Daten abgeflossen sein könnten, wie Personen, die mit der Angelegenheit vertraut sind, sagen.
Die neuen Regeln reichen von Handyverboten in Büros bis zu strengeren Vorgaben für vernetzte Geräte. Analysten und Insider sehen darin eine klare Verschärfung von Pekings Bemühungen, Datenabflüsse zu verhindern – aus Sorge vor Cyberangriffen von außen ebenso wie vor Risiken aus dem Inneren.
Mehrere in China ansässige Insider sprachen aus Angst vor Vergeltungsmaßnahmen nur unter Zusicherung von Anonymität mit The Epoch Times.

Mobiltelefone aus den Büros, sensible Arbeit offline

Eine mit den Abläufen des Regimes vertraute Person sagte der Zeitung, dass das Generalbüro des Staatsrats vor Kurzem eine Reihe neuer Anweisungen erlassen hat, um die Informationssicherheit weiter zu verschärfen.
Nach den neuen Vorgaben müssen Mitarbeiter ihre Mobiltelefone vor dem Betreten der Büroräume ausschalten oder stummschalten und in signalabschirmenden Schließfächern an den Gebäudeeingängen abgeben. Zusätzliche Kontrollen sollen verhindern, dass Beschäftigte Zweitgeräte verborgen mit sich führen.
In den Büros soll die Kommunikation über Festnetztelefone laufen. Drucker und andere Endgeräte dürfen nicht direkt mit dem Netzwerk verbunden werden.
Eine zweite Quelle, die in einer Behörde mit besonders sensiblen Aufgaben arbeitet, sagte gegenüber Epoch Times, dass die Sicherheitsvorgaben in Bereichen mit Bezug auf Außenpolitik und Landesverteidigung nochmals verschärft worden seien. Dort würden Systeme eingesetzt, die Mobilfunksignale aufspüren. Bestimmte Vorgänge müssten außerdem vollständig offline abgewickelt werden.
„Die Behörden haben wiederholt betont, dass interne Arbeit in einer ,abgekoppelten‘ Umgebung erfolgen muss“, sagte die Quelle. Einige besonders sensible Computer dürften inzwischen nicht einmal mehr mit internen Netzwerken verbunden werden und müssten als vollständig isolierte Rechner betrieben werden.
Parallel dazu werden in mehreren Regionen erweiterte Schulungen zur Cybersicherheit eingeführt. Dabei geht es unter anderem darum, Phishing-E-Mails zu erkennen und die Nutzung virtueller privater Netzwerke (VPN) einzuschränken, wie aus Angaben von Beamten und internen Mitteilungen hervorgeht.

Auch inländische Smartphones geraten in den Blick

Ein pensionierter Beamter sagte Epoch Times, dass das Ausmaß der jüngsten Maßnahmen auf eine spürbare Veränderung hindeute.
„Sicherheitskontrollen gab es schon immer, aber ihre Durchsetzung wurde klar verschärft“, sagte er. „Schon vor einem Jahrzehnt gab es Einschränkungen für die Nutzung von iPhones in Büros, doch mit der Zeit wurde das weniger streng gehandhabt. Nun wurde das Verbot wieder eingeführt und auch auf inländische Geräte ausgeweitet.“
Dass nun auch in China hergestellte Smartphones einbezogen werden, zeige die wachsende Sorge vor möglichen Schwachstellen, sagte der frühere Beamte. Selbst im Inland entwickelte Betriebssysteme könnten Sicherheitsrisiken bergen.
Offenbar betrachten Funktionäre des Regimes moderne Smartphones, die über Kameras, Mikrofone und Sensoren Daten erfassen können, als nur schwer vollständig abzusichern.

Bericht über den Vorfall in Tianjin erhöht den Druck

Dem verschärften Kurs ging ein CNN-Bericht vom 8. April voraus. Darin hieß es, das Nationale Supercomputer-Zentrum in Tianjin sei Ziel eines größeren Cyberangriffs geworden, bei dem mehr als 10 Petabyte an Daten abgeflossen sein könnten.
Laut dem Bericht könnten die kompromittierten Daten hochsensible Informationen zur Raketenentwicklung, zur Luft- und Raumfahrtforschung sowie zu Simulationen der Kernfusion umfassen. Das chinesische Regime hat sich zu dem Vorfall bislang nicht öffentlich geäußert.
Das Nationale Supercomputer-Zentrum reagierte nicht auf eine Anfrage von The Epoch Times.
Ein in Nanjing ansässiger Netzwerktechniker sagte Epoch Times, das im CNN-Bericht geschilderte Ausmaß des mutmaßlichen Datenabflusses deute auf die Möglichkeit einer Beteiligung von Insidern hin.
„Einrichtungen wie Supercomputer-Zentren verfügen in der Regel über mehrere Ebenen der Authentifizierung und Warnsysteme, sodass ein direkter externer Eindringversuch äußerst schwierig ist“, sagte der Ingenieur.
„Wenn mobile Geräte kompromittiert wurden, könnten sie als Zwischenstation dienen, um Daten zu sammeln oder weiterzuleiten.“
Smartphones, die mit Schadsoftware infiziert sind, können laut dem Ingenieur auch als Überwachungswerkzeuge dienen und Hackern Zugriff auf Kameras, Mikrofone und andere Sensoren ermöglichen. Selbst die alltägliche Kommunikation könne zu aufschlussreichen Erkenntnissen verdichtet werden.

Die Kontrollen reichen inzwischen über die Zentralbehörden hinaus

Die Verschärfung der Sicherheitsmaßnahmen beschränkt sich nicht auf die Zentralbehörden der KPCh. Auch lokale Regierungen und Telekommunikationsanbieter im ganzen Land haben zuletzt entsprechende Mitteilungen herausgegeben. Demnach müssen Unternehmen für grenzüberschreitende Netzverbindungen eine Genehmigung einholen.
Zudem hat das Regime Kampagnen gestartet, um nicht genehmigte internationale Datenverbindungen aufzuspüren und abzuschalten.
Der Netzwerktechniker sagte, diese Schritte sprächen für einen breiter angelegten Versuch, die Anbindung an externe Netzwerke zu verringern.
„Die Verantwortlichen sorgen sich um Schwachstellen in VPNs und um die Nutzung ausländischer digitaler Werkzeuge durch internes Personal“, sagte er. „Indem sie nicht genehmigte grenzüberschreitende Verbindungen einschränken, versuchen sie das Risiko eines nach außen gerichteten Datenabflusses zu minimieren.“
Insgesamt deuten die Maßnahmen darauf hin, dass Peking nicht nur auf einen mutmaßlichen Einzelfall reagiert, sondern sensible Bereiche des Staatsapparats umfassender abschottet.