Categories
ausland deutschland etplus ticker

Wie Hacker industrielle Kühlanlagen kapern können


In Kürze:

  • Hacker heizten Kühlanlagen auf bis zu 50 Grad hoch.
  • Fernzugriff auf Anlagen spart Personal und Kosten.
  • Zugänge für die Fernwartung bergen laut BSI Risiken: Über Jahre entstehen komplexe Strukturen, die nicht immer ausreichend kontrolliert werden.

 
Kühlschränke gehören eigentlich nicht zu den Geräten, die man unmittelbar mit Cyberkriminalität in Verbindung bringt. Doch sind es diese Geräte, genauer gesagt deren digitale Steuerungseinheiten, die seit einigen Tagen in verschiedenen Ländern Europas Ziel von Hackerangriffen sind.
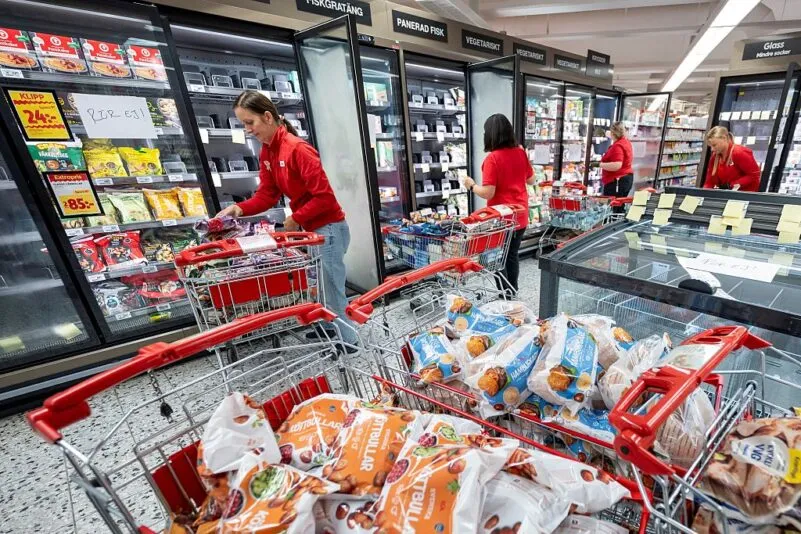
Die Angreifer manipulierten die Temperatursteuerungen von Kühl- und Gefrieranlagen in Supermärkten. Betroffen waren unter anderem Geschäfte in Belgien, Schweden, den Niederlanden, Irland, Luxemburg, Estland, Finnland, Italien und Portugal. Auch in Deutschland gab es mehrere Attacken. Betroffen war etwa der EDEKA Ernst in Reisbach im niederbayerischen Landkreis Dingolfing-Landau.

Vernetzung dient der zentralen Kontrolle

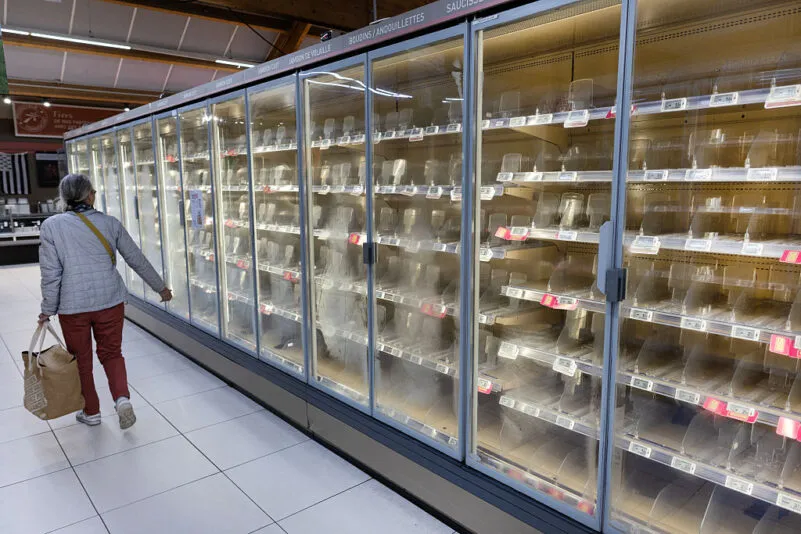
Auf dessen Facebook-Account schreiben die Betreiber: „Manchmal fragt man sich wirklich, in was für einer kranken Welt wir eigentlich leben!“ So seien die Kühlanlagen in dem Markt mittels eines Cyberangriffs auf bis zu 50 Grad hochgeheizt worden. „Die traurige Folge: Unmengen an Lebensmitteln mussten in die Tonne.“ Zwar habe man noch einiges an die Lebensmittelrettungsinitiative foodsharing abgeben können, doch ein Großteil der betroffenen Ware habe „leider entsorgt werden“ müssen.
Aber warum verbinden Unternehmen ihre Kühlanlagen überhaupt mit dem Internet? Hersteller wie Danfoss bieten dafür sogenannte IoT-Plattformen an. Diese erfassen Temperaturdaten, überwachen Kühlgeräte rund um die Uhr und melden technische Störungen automatisch. Auf diese Weise können Betreiber mehrere Filialen zentral kontrollieren.
Auch Wartungsfirmen erhalten bei Bedarf Fernzugriff, um Fehler zu analysieren oder Einstellungen anzupassen. Die Vernetzung soll den Verlust von Lebensmitteln verhindern, die Energieeffizienz verbessern und Wartungskosten senken. Auch Kühlhäuser, Medikamentenlager und medizinische Einrichtungen werden auf diese Weise kontinuierlich überwacht.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt solche Fernzugänge ebenfalls als übliches Instrument, mit dem Betreiber und externe Dienstleister industrielle Anlagen überwachen, konfigurieren und instand halten.

Unterschiedliche Hersteller erschweren Kontrolle

In ihrem sogenannten IT-Grundschutz-Kompendium führt die Behörde allerdings auch erhebliche Risiken solcher Fernwartungszugänge an. Demnach erschwerten unterschiedliche Hersteller, externe Dienstleister und lange Nutzungszeiten die Kontrolle. Bleiben Zugänge unzureichend dokumentiert oder haben Unbefugte Zugriff, können sie technische Abläufe direkt beeinflussen. Bei Kühlanlagen kann das dann – wie nun geschehen – die Temperaturregelung betreffen.
Das BSI empfiehlt deshalb mehrere Schutzmaßnahmen. So sollten Betreiber Steuerungssysteme vom direkten Internetzugriff abschirmen. Auch Fernwartungen dürften nur über abgesicherte Verbindungen möglich sein. Mehr-Faktor-Authentifizierungen müssten zum zusätzlichen Schutz verwendet werden. Das Amt hebt zudem hervor, dass Unternehmen Sicherheitsupdates regelmäßig einspielen und ihre Anlagen auf offene Zugänge überprüfen sollten.
Dass Hacker Kühlräume nun auf eher ungewöhnlich hohe Temperaturen bringen können, klingt erst einmal paradox. Schließlich sind diese Anlagen dazu da, Lebensmittel dauerhaft kalt zu halten.
Doch besitzen gewerbliche Kühlsysteme Funktionen, die gezielt Wärme erzeugen – etwa zum Abtauen. Denn an den Kühlflächen der Geräte, den sogenannten Verdampfern, bildet sich während des Betriebs Eis. Es schränkt den Luftstrom ein und verringert die Kühlleistung. Deshalb müssen Kühlanlagen die vereisten Flächen regelmäßig abtauen. Der Hersteller Danfoss beschreibt in seinen technischen Handbüchern dafür mehrere Verfahren. Neben dem elektrischen Abtauen kann dies mithilfe von Umluft und Heißgas geschehen.
Beim elektrischen Abtauen erzeugen Heizwiderstände die höheren Temperaturen. Sie erwärmen den Verdampfer und schmelzen das Eis. Gleichzeitig schaltet der Regler den Verdichter und das Kältemittel-Magnetventil ab. Bei der Heißgas-Abtauung nutzt die Anlage dagegen warmes Kältemittelgas aus dem Verdichter. Ventile leiten dieses Gas gezielt durch den Verdampfer. Dabei löst sich die Eisschicht.
Genau hier liegt eine mögliche Angriffsfläche. Denn wer unbefugt Zugriff auf diese Steuerung hat, kann Einstellungen manipulieren und – wie nun vielfach geschehen – die Kühlung unterbrechen und den Abtauvorgang auslösen.

Leichtes Spiel für Hacker

Das BSI beschreibt in seinem bereits erwähnten IT-Grundschutz-Kompendium die grundsätzliche Gefahr solcher Eingriffe. Demnach können Unbefugte über nicht ausreichend gesicherte Fernwartungszugänge direkt auf industrielle Steuerungskomponenten zugreifen und physische Abläufe beeinflussen.
Allerdings lässt sich nicht jeder Supermarktkühlschrank beliebig aufheizen. Die technischen Möglichkeiten hängen von der jeweiligen Konstruktion und der Steuerung ab. Herstellerunterlagen von Danfoss beschreiben Abtauheizungen als Komponenten, die gezielt den Verdampfer enteisen. Sie erwärmen damit zunächst die Kühlfläche und nicht automatisch den gesamten Lagerraum. Auch das Abtauen mit Heißgas folgt einem festgelegten Ablauf. Welche Temperaturen eine Anlage tatsächlich erreichen kann, hängt unter anderem von ihrer Heizleistung, den Steuerungseinstellungen und den vorhandenen Schutzfunktionen ab.
Eine bloße Unterbrechung des Kühlbetriebs erzeugt für sich genommen aber keine zusätzliche Wärme. Das Danfoss-Handbuch beschreibt beispielsweise eine Enteisung, bei der die Anlage lediglich den Kühlbetrieb unterbricht. Zum Enteisen wird die dadurch entstehende Wärme genutzt. Erst bei anderen Verfahren wie dem elektrischen Abtauen erzeugen Heizwiderstände zusätzliche Wärme.
Leichtes Spiel haben Hacker auch bei mangelhaften Zugangskontrollen. Manche Steuerungskomponenten verwenden ab Werk voreingestellte Zugangsdaten. Ändern Betreiber diese nicht, erleichtert das Unbefugten möglicherweise den Zugriff. Das BSI warnt außerdem vor unverschlüsselten Wartungsschnittstellen und veralteten Systemen, die bekannte Sicherheitslücken aufweisen.
Angreifer können auch über einen bereits gehackten Computer oder das Netzwerk eines Dienstleisters in Richtung der technischen Anlagen gelangen. Wenn eine Trennung zwischen Büro-IT und Betriebstechnik fehlt, kann sich ein Angriff ausweiten. Daher gehört diese Trennung laut BSI zu den zentralen Sicherheitsmaßnahmen.

Ältere Anlagen sind oft anfälliger

Die Deutsche Gesetzliche Unfallversicherung (DGUV) weist ebenfalls darauf hin, dass Fernwartungsverbindungen von Industriesteuerungen ein Einfallstor für Cyberangriffe darstellen können. Betreiber müssten daher Zugriffe kontrollieren, Berechtigungen begrenzen sowie technische Steuerungen konsequent vom übrigen Netzwerk abschotten, heißt es in einer Broschüre.
Die Gründe für einen oft nicht ausreichenden Schutz liegen in der Mischung aus Kosten, technischen Altlasten und organisatorischen Problemen. Die DGUV beschreibt ein wirtschaftliches Motiv. So setzten Unternehmen Fernwartung ein, weil sie damit Technikereinsätze vor Ort und Ausfallzeiten reduzieren können. Kleinere Betriebe hingegen stünden vor größeren Herausforderungen, weil sie nicht über die nötigen IT-Fachabteilungen verfügten.
Das BSI führt ein weiteres Problem an. Weil industrielle Steuerungsanlagen häufig aus Bauteilen verschiedener Hersteller bestünden, müssten Betreiber eine ganze Reihe unterschiedlicher Fernwartungszugänge verwalten. Manche Hersteller integrierten wiederum eigene Zugänge in ihre Anlagen. Über Jahre wüchsen so komplexe Strukturen, bei denen Unternehmen nicht immer sämtliche Schnittstellen ausreichend kontrollierten.
Hinzu kommt die lange Nutzungsdauer industrieller Technik und ihrer Fernwartung. Dabei können ältere Anlagen mit moderneren Netzwerken oft nicht mehr Schritt halten. Für die Betreiber bedeutet das, dass sie die Sicherheit einer gewachsenen Infrastruktur gewährleisten müssen, deren Zugänge und Zuständigkeiten sie nicht immer vollständig überblicken.
Categories
deutschland ticker

3. November: Kühlanlagen auf 50 Grad | Midterms | Schaeffler schließt vier Standorte in Deutschland

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Kühlanlagen auf 50 Grad

Nach einer Reihe mutmaßlicher Cyberangriffe auf Kühlanlagen in Europa melden auch erste Supermärkte in Deutschland Vorfälle. Ein EDEKA-Markt in Reisbach musste große Mengen Fleisch, Wurst, Milchprodukte und Tiefkühlkost entsorgen, nachdem die Kühlanlagen in der Nacht auf 50 Grad heizten. Geräte wurden vom Internet getrennt, die Polizei ermittelt. Gestern gab es ähnliche Meldungen aus Belgien, Schweden, den Niederlanden, Estland, Luxemburg, Finnland und Irland.

US-Midterm-Wahlen

In den USA finden heute die Midterm-Wahlen statt. Es geht um Mehrheiten für Repräsentantenhaus und Senat. 58,7 Millionen Wähler haben schon vorab ihre Stimme abgegeben. Erste Wahlergebnisse sind nach Mitternacht zu erwarten. Einige Bundesstaaten haben weitere Abstimmungen, in Kalifornien entscheiden die Bürger beispielsweise, ob eine Vermögenssteuer für Milliardäre eingeführt wird.

Schaeffler schließt vier Standorte in Deutschland

Der Auto- und Industriezulieferer Schaeffler will vier deutsche Standorte schließen: Dortmund, Berlin, Schwalbach und Höchstadt. Weitere Änderungen sind geplant. Insgesamt werden 3.460 Stellen abgebaut, davon 2.660 in Deutschland.

Selenskyj in Berlin

Der ukrainische Präsident Wolodymyr Selenskyj ist zu Gesprächen mit Bundeskanzler Friedrich Merz in Berlin. Dabei geht es um ukrainische Flugabwehr und Hilfen für die Energieversorgung. Für das kommende Jahr benötige die Ukraine nach Angaben Selenskyjs zusätzlich 70 Milliarden Euro von den Europäern.

Manipulierte Halloween-Süßigkeiten

Nach Halloween sind in zahlreichen Bundesländern Nadeln, Nägel und andere Metallgegenstände in gesammelten Süßigkeiten entdeckt worden. Vielerorts gehen die Beamten von einer absichtlichen Manipulation aus. Mehrere Kinder verletzten sich leicht. Auch in Österreich wurden ähnliche Funde öffentlich.

Categories
gesellschaft ticker

Kühlanlagen auf 50 Grad: Deutsche Supermärkte melden mutmaßliche Cyberangriffe


In Kürze:

  • Nach einer mutmaßlichen Manipulation der Kühlanlagen musste ein EDEKA-Markt in Reisbach große Mengen Fleisch, Wurst, Milchprodukte und Tiefkühlkost entsorgen.
  • Die Polizei ermittelt. Einen technischen Nachweis für einen Cyberangriff gibt es bislang nicht.
  • In mehreren europäischen Ländern bestätigten Händler Cybervorfälle an Kühlanlagen.

 
Nach einer Reihe mutmaßlicher Cyberangriffe auf Lebensmittelmärkte in mehreren europäischen Ländern werden nun auch aus Deutschland entsprechende Vorfälle gemeldet. Neben mehreren Märkten in Nordrhein-Westfalen ist auch ein EDEKA-Markt im niederbayerischen Reisbach betroffen. Ob dort tatsächlich ein Hackerangriff vorliegt, ist allerdings noch Gegenstand polizeilicher Ermittlungen.
Wie der Markt selbst bestätigte, musste am Montag, 2. November, bei EDEKA Ernst in Reisbach, Landkreis Dingolfing-Landau, eine große Menge an Lebensmitteln entsorgt werden.
Helfer von foodsharing holten noch genießbare Lebensmittel ab. Der überwiegende Teil der Ware war jedoch nicht mehr zu retten, vor allem Fleisch, Wurst, Tiefkühlkost und Milchprodukte. Die Kühlregale sollen am Dienstag wieder befüllt werden.

Im betroffenen Markt hält man einen Cyberangriff für wahrscheinlich

Nach bisherigen Erkenntnissen stellten Unbekannte in der Nacht auf Montag die Kühlanlagen bei einem mutmaßlichen Hackerangriff auf „50 Grad Heizen“ um. Über weitere Fälle in der Region sei nichts bekannt. Die Polizei bestätigte den Vorfall und nahm die Ermittlungen auf. Einen technischen Nachweis für einen Cyberangriff gebe es nach Angaben der Polizei bislang jedoch nicht, berichtet die „Passauer Neue Presse“.
Die Manipulation habe das gesamte Kühlsystem betroffen – von Kühlschränken über Truhen bis hin zu Frischetheken. Auf Facebook bestätigte die Marktleitung, dass die Kühlanlagen zum Zeitpunkt des Vorfalls mit dem Internet verbunden waren. Dies sei bei modernen gewerblichen Kühlanlagen üblich und diene der Verhinderung von Lebensmittelverschwendung.

An dieser Stelle wird ein Beitrag von Facebook angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um den Beitrag anzuzeigen.

Die Vernetzung soll eine Rund-um-die-Uhr-Überwachung der Lebensmittelbestände ermöglichen. Dies sei vor allem zu den Schließzeiten nachts oder an Sonn- und Feiertagen von Bedeutung. Das System löse automatische Alarmmeldungen und telefonische Benachrichtigungen aus. Auf diese Weise seien die Betreiber in der Lage, rechtzeitig auf Stromausfälle, Kältemittelverluste und technische Störungen zu reagieren.

Bei externem Zugriff sollen auch Warnfunktionen ausgehebelt worden sein

Die Fernüberwachung habe den Marktbetreibern eigenen Angaben zufolge in der Vergangenheit bereits mehrfach ermöglicht, Defekte frühzeitig zu erkennen und die Ware zu retten. Allerdings ging es dabei nicht um Fälle absichtlicher Schädigung von außen.
Bei dem mutmaßlichen Angriff vom Montag seien auch die Warnfunktionen innerhalb des Systems ausgehebelt worden. Mittlerweile habe man die betroffenen Anlagen vom Internet getrennt und werde dies so beibehalten, bis sämtliche sicherheitstechnischen Fragen geklärt seien.
Ähnliche Vorfälle hatte es bereits zuvor in mehreren europäischen Ländern gegeben. Mitte Oktober waren in Frankreich mehrere Hundert Supermärkte betroffen, die Pariser Staatsanwaltschaft leitete Ermittlungen ein.
Am 2. November meldeten auch Händler in Belgien, Schweden, den Niederlanden, Estland, Luxemburg, Finnland und Irland Störungen ihrer Kühlanlagen. Mehrere Unternehmen bestätigten einen Cybervorfall. Verantwortliche haben die Ermittler bislang nicht identifiziert. Ob die Vorfälle zusammenhängen, ist nicht belegt.

Mögliche Fälle auch in Nordrhein-Westfalen – BSI warnt vor Risikofaktoren

Auch in Nordrhein-Westfalen gibt es nach Berichten des WDR mögliche Cyberangriffe auf Lebensmittelmärkte. Betroffen war unter anderem ein CAP-Markt in Wuppertal. Auch Märkte in Wetter-Volmarstein und Raesfeld meldeten Probleme mit ihren Kühlanlagen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist grundsätzlich auf Risiken durch unzureichend geschützte Fernwartungszugänge und vernetzte Steuerungssysteme hin. Zu den möglichen Schwachstellen zählen unsichere Zugänge, veraltete Software und fehlende Sicherheitsupdates. Auch externe Dienstleister können ein Einfallstor für Angreifer darstellen. Das BSI empfiehlt deshalb unter anderem eine sichere Authentifizierung, Zugriffsbeschränkungen und eine konsequente Absicherung der Fernwartung.
Bereits nach den Angriffen in Frankreich hatte BSI-Präsidentin Claudia Plattner gewarnt, ein solcher Angriff hätte jedes Land treffen können und könne jederzeit Nachahmer finden.
Categories
ticker wirtschaft

Kritik an Übernahme von Tegut-Filialen – Edeka widerspricht

Die Übernahme von 178 Tegut-Supermärkten durch den Handelsriesen Edeka ruft bei Branchenexperten Bedenken hervor. „Für den Wettbewerb ist es schmerzlich, dass ein weiterer Händler vom Markt verschwindet“, sagte der Präsident der Monopolkommission, Tomaso Duso, und warnte vor einer zu hohen Marktkonzentration und damit Nachteilen für die Verbraucher.
„Die Behörden werden jetzt noch intensiver darauf achten müssen, dass die großen Vier die Preise nicht hochtreiben oder Innovationen verhindern.“ Mit den großen Vier gemeint sind Edeka, Rewe, Aldi und die Schwarz-Gruppe, zu der Lidl und Kaufland zählen.
Das Bundeskartellamt hatte in dieser Woche grünes Licht gegeben für die Übernahme zahlreicher Tegut-Standorte durch Edeka. Allerdings musste Edeka sein Vorhaben etwas abspecken – die Handelskette darf sich zunächst nur 178 Tegut-Märkte einverleiben und damit 24 weniger als geplant.
Nach Einschätzung des Kartellamts wird dadurch verhindert, dass es in den betroffenen Regionen durch die Übernahme zu Verschlechterungen für die Verbraucher kommt. Die Schweizer Genossenschaft Migros Zürich hatte im März angekündigt, Tegut verkaufen zu wollen.

Edeka reagiert auf Äußerungen

Der Lebensmittelhändler Edeka wies die Kritik auf Nachfrage zurück. „Das Bundeskartellamt hat die Übernahme in jedem einzelnen regionalen Absatzmarkt sorgfältigst geprüft und für alle freigegebenen Tegut-Filialen festgestellt, dass der Wettbewerb in ihrem Umfeld nicht beeinträchtigt wird“, sagt ein Sprecher. Dabei sei ein strengerer Maßstab angelegt worden als in der Vergangenheit.
„Mit der Übernahme sichern wir rund 3.700 Arbeits- und Ausbildungsplätze und erhalten die wohnortnahe Nahversorgung.“
Philipp Hennerkes, Hauptgeschäftsführer des Bundesverbands des Deutschen Lebensmittelhandels, sagt: „Wenn Händler die Verbraucher nicht ausreichend überzeugen, scheiden sie aufgrund fehlender Wirtschaftlichkeit aus dem Markt aus.“ Dann sei es zum Vorteil aller, wenn andere Händler Märkte weiter betrieben.
Zum Edeka-Übernahmepaket gehören auch das Tegut-Logistikzentrum in Hünfeld-Michelsrombach, die Bäckerei Herzberger sowie die 41 personallosen „Teo“-Minimärkte.

Vier Große dominieren den Lebensmitteleinzelhandel

Die Monopolkommission hat dennoch Zweifel. Die vier großen Handelsketten in Deutschland vereinten schon heute mehr als 90 Prozent der Umsätze des hiesigen Lebensmitteleinzelhandels auf sich, heißt es von dem unabhängigen Beratungsgremium. „Ein zentraler Bereich der Versorgung in Deutschland ist damit in den Händen von nur vier Unternehmen“, sagt Professor Duso.
Bei einem Teil des Sortiments seien die Preise weitgehend gleich, die Unternehmen könnten sich in einem sehr transparenten Markt recht leicht aufeinander einstellen. Die Lieferanten wiederum seien abhängig von den vier Großen, es könne zu „Missbräuchen von Nachfragemacht“ kommen. Die Lieferanten scheuten den Konflikt mit den vier Großen. Das mache es für Behörden schwierig, solche Missbräuche abzustellen.
Die Monopolkommission hatte bereits Ende 2025 in einem Sondergutachten vor einer hohen und zunehmenden Konzentration im Lebensmitteleinzelhandel gewarnt.

Entscheidung für Rewe steht noch aus

Das Bundeskartellamt hat die geplante Übernahme von Tegut-Filialen seit März untersucht. Im Laufe des Verfahrens hatten die Wettbewerbshüter bereits darauf hingewiesen, dass die hohe Konzentration im Lebensmitteleinzelhandel allein kartellrechtlich nicht ausreiche, um einen Zusammenschluss zu untersagen.
„Auch lässt sich hieraus allein nicht ableiten, dass die vier großen Handelskonzerne den Lebensmitteleinzelhandel in Deutschland kollektiv beherrschen“, sagte Präsident Andreas Mundt Ende Juli. Die Ermittlungen hätten keine Hinweise auf fehlenden wirksamen Wettbewerb ergeben.
Tegut hat hierzulande rund 300 Standorte. Auch andere deutsche Handelsketten wollen Filialen erwerben und weiterbetreiben. Die Smart-Store-Kette Tante Enso erhielt im Juni bereits die Freigabe für 36 Supermärkte. Auch die Rewe-Gruppe möchte bis zu 40 Filialen übernehmen. Die Entscheidung steht noch aus. Was aus den übrigen Tegut-Standorten wird, ist noch unklar.
Tegut wurde 1947 in Fulda gegründet und gehört seit 2013 zur Migros-Gruppe. Die Kette ist in sechs Bundesländern vertreten, die meisten Märkte befinden sich in Hessen. Laut Migros beschäftigt Tegut knapp 7.500 Menschen. Die Marke soll aufgegeben werden. (dpa/red)