Categories
deutschland ticker

Wildberger sieht „neues Zeitalter der Cybersicherheit“

Bundesdigitalminister Karsten Wildberger hat zu einem stärkeren Einsatz von Künstlicher Intelligenz aufgerufen, um Sicherheitslücken bei Webseiten zu schließen. „Wir stehen am Beginn eines neuen Zeitalters der Cybersicherheit“, sagte Wildberger dem „Kölner Stadt-Anzeiger“.
KI-basierte Tools könnten helfen, Schwachstellen schneller und präziser aufzuspüren als je zuvor. „Im digitalen Raum geht es jetzt um Geschwindigkeit, um Sicherheitslücken rechtzeitig zu identifizieren und zu schließen“, so der CDU-Politiker weiter.
Neues KI-Sicherheitsinstitut in Berlin

Er verwies darauf, dass die Bundesregierung gezielt in die digitale Souveränität investiere und eigene Kompetenzen aufbaue, etwa mit dem neuen KI-Sicherheitsinstitut in Berlin.
„Indem wir führende Modelle unabhängig prüfen und Künstliche Intelligenz konsequent für den Schutz unserer Netze einsetzen, können wir diesen Wettlauf gewinnen“, sagte Wildberger.
Dank KI können Angreifer eine veröffentlichte Sicherheitslücke heute in Minuten oder Stunden für Attacken nutzen. Die Entwicklung werde noch eine Weile andauern, glaubt ein Experte der Cyberagentur des Bundes. (Symbolbild=

Dank KI können Angreifer eine veröffentlichte Sicherheitslücke heute in Minuten oder Stunden für Attacken nutzen. Die Entwicklung werde noch eine Weile andauern, glaubt ein Experte der Cyberagentur des Bundes.

Foto: Jens Büttner/dpa

Warnung vor PHP-Lücke

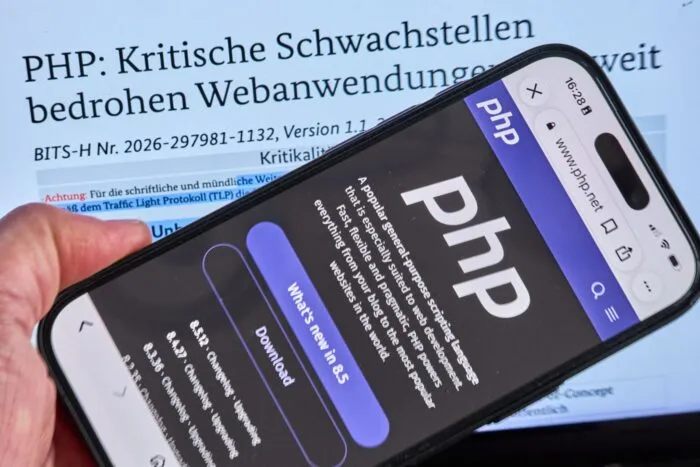
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) und Behörden weltweit hatten in der vergangenen Woche vor einer hochkritischen Schwachstelle in der Programmiersprache PHP gewarnt.
PHP ist eine der weltweit am häufigsten genutzten Technologien für den Betrieb von Webseiten und Online-Diensten. Zahlreiche Webseiten – auch von Bundesregierung und Bundesverwaltung – wurden vorübergehend vom Netz genommen.
Das Bundesamt für Sicherheit in der Informationstechnik stuft das Risiko der Lücke als außerordentlich hoch ein.
Sicherheitswarnung zu PHP weiterhin gültig

„Die Bundesregierung nimmt den Vorfall und die aktuellen Warnungen sehr ernst. Unsere Cybersicherheitsbehörden haben vorausschauend, schnell und klar reagiert“, bilanzierte Wildberger. Zum aktuellen Zeitpunkt sehe man „keine Hinweise auf eine erfolgreiche Kompromittierung von Systemen der Bundesverwaltung“, so der Digitalminister weiter.
Ein Sprecher des Digitalministeriums wies darauf hin, dass die Sicherheitswarnung vom Mittwoch noch gültig sei. „Das BSI sieht weiterhin akuten Handlungsbedarf und ruft alle Nutzer von PHP auf, zügig die bereit gestellten Patches aufzuspielen“, so der Sprecher.

IT-Experte: Angreifer haben derzeit einen Vorteil

Die PHP-Sicherheitslücke ist nach Ansicht eines Fachmanns der Cyberagentur des Bundes ein Beispiel für eine Entwicklung, die noch länger andauern dürfte. „Wir befinden uns wahrscheinlich gerade schon momentan in einem kleinen Tal der Tränen“, sagte Daniel Gille, Abteilungsleiter für Schlüsseltechnologien, dpa.
Derzeit hätten Angreifer einen klaren Vorteil: Sie können eine veröffentlichte Sicherheitslücke innerhalb von Minuten oder Stunden auswerten und einen Angriff entwickeln. Früher habe das oft Wochen oder Monate gedauert. Das Beheben solcher Sicherheitslücken geschehe dagegen dezentral, und das dauere deutlich länger.
Das zeigt sich aktuell bei der PHP-Lücke. Viele Betreiber haben ihre Webseiten erst nach Stunden oder mehr als einem Tag wieder ans Netz genommen, nachdem sie Updates installiert hatten.
Viel mehr bekannte Sicherheitslücken als früher

Eine Auswertung des IBM-Sicherheitsteams X-Force beobachtete bei zahlreichen großen Softwareanbietern wie Microsoft, Oracle oder auch dem Browser Google Chrome einen dramatischen Anstieg bekanntgewordener Sicherheitslücken.
Von Januar bis September dieses Jahres waren es demnach mindestens 10.124, ein Plus von rund 578 Prozent gegenüber dem Vorjahreszeitraum. Mehr als die Hälfte dieser mittels KI entdeckten Schwachstellen wurden gemäß einem in der Branche verwendeten Punktesystem in ihrem Risiko als hoch oder kritisch eingestuft.

Forschung beschäftigt sich mit KI als Betriebssystem

Cyberagentur-Experte Daniel Gille glaubt, KI werde künftig noch stärker dabei helfen, einen Programmcode so zu schreiben, dass er weniger angreifbar ist. Die Cyberagentur bereite dazu ein Forschungsprogramm vor, das demnächst ausgeschrieben werden soll. Noch weiter gehen Überlegungen, Künstliche Intelligenz selbst als Grundlage eines Betriebssystems zu nutzen.
Die Cyberagentur hat dazu nach Gilles Angaben den Auftrag, experimentell zu forschen. Demnach sei es denkbar, dass ein solches System eine grundsätzlich andere Architektur und nicht mehr den einen festen Code hätte. Schwachstellen einer Software würden dann nicht mehr flächendeckend sämtliche Systeme betreffen, die sie verwenden.
Unter Betriebssystem-Experten sei die Idee umstritten. „Das ist tatsächlich eine komplett offene Forschungsfrage. Das kann wahrscheinlich kein Mensch zum heutigen Zeitpunkt beantworten“, sagte Gille. (dpa/dts/red)
Categories
gesellschaft ticker

Sicherheitslücke legt zahlreiche Websites lahm

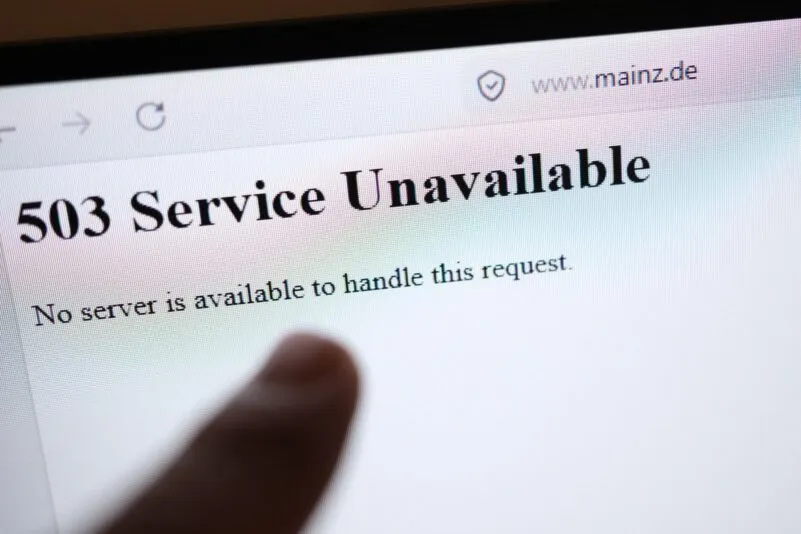
Nach der Warnung vor einer schwerwiegenden Sicherheitslücke in der Programmiersprache PHP sind etliche Webseiten weltweit zur Sicherheit zunächst vom Netz genommen worden. Auch am Donnerstag dürfte die Sicherheitslücke die Betreiber etlicher Onlineangebote weiter beschäftigen.
Der Vorsitzende des Parlamentarischen Kontrollgremiums für die Geheimdienste, Marc Henrichmann (CDU), warnte im „Handelsblatt“ vor einem „Wendepunkt“: Künstliche Intelligenz (KI) mache aus Schwachstellen, die bisher unbekannt waren, in kurzer Zeit „echte Einfallstore“.
Der US-Geheimdienst National Security Agency (NSA) und das Bundesamt für Sicherheit in der Informationstechnik (BSI) in Bonn hatten wegen der Gefahr von Cyberangriffen zur „umgehenden“ Installation eines Sicherheitsupdates geraten. BSI-Vizepräsident Thomas Caspers warnte auch Nutzer vor kompromittierten Websites.

Hacker könnten Server übernehmen

Die Sicherheitslücke könne es Hackern ermöglichen, sich „direkten Zugriff“ auf Datensysteme oder Server-Datenbanken zu verschaffen, warnte die NSA. „Kritische Schwachstellen innerhalb der Programmiersprache PHP bedrohen aktuell weltweit Webanwendungen“, erklärte das BSI.
Das Sicherheitsupdate wurde am Mittwoch zur Verfügung gestellt. Gelinge es nicht, dieses schnell zu installieren, sollten die Internetseiten vorsorglich abgeschaltet werden, rieten NSA und BSI. Sonst könnten Cyberangreifer Server ohne ein Passwort übernehmen.
PHP ist eine beim Erstellen von Websites und Webanwendungen weltweit verbreitete Programmiersprache. Laut BSI sind vermutlich alle Versionen bis mindestens PHP 5 betroffen. „Wenn Sie PHP einsetzen, ist es zwingend erforderlich, dass Sie jetzt ein Update vornehmen“, erklärte die PHP-Stiftung in einem Blogbeitrag.
„Das ist eine der ernstesten Sicherheitslücken der vergangenen Jahre“, sagte der CDU-Politiker Henrichmann. Die Schwachstelle betreffe einen Großteil der Websites weltweit und sei damit „ein Problem für die gesamte digitale Infrastruktur“.
Der Fall zeige auch, wie verwundbar staatliche Einrichtungen seien, wenn zentrale Software über Jahre unentdeckte Fehler enthalte. Solche Sicherheitslücken würden gezielt von Kriminellen und staatlichen Akteuren ausgenutzt.
Betroffen sind nur Websites, die PHP auf eigenen Servern betreiben. Viele große Plattformen basieren auf anderen Programmiersprachen oder verfügen über Betreiber, die das Sicherheitsupdate zügig einspielen konnten, sodass sie weiterhin online bleiben konnten.
Der Digitalverband Bitkom riet Unternehmen, zu prüfen, wo „PHP in ihrer IT überall steckt, auch in älteren Versionen, die keine Updates mehr erhalten“.  „Viele wissen nicht genau, welche Komponenten in ihrer Software enthalten sind“, sagte der Leiter Sicherheit des Verbands, Felix Kuhlenkamp. „Ein solcher Überblick ist aber die Voraussetzung, um in solchen Lagen schnell reagieren zu können.“

Behörden zahlreicher Länder ebenfalls betroffen

In Deutschland nahmen am Mittwoch Landes- und Polizeibehörden sowie mehrere Städte ihre Angebote vorsorglich aus dem Netz, um Updates aufzuspielen. In Nordrhein-Westfalen wurden laut dem Landesamt für Zentrale Polizeiliche Dienste „einige Online-Dienste der Polizei NRW als Vorsichtsmaßnahme vorübergehend abgeschaltet“.
Die Berliner Polizei meldete Ausfälle der „Internetwache“, über die Anzeigen gestellt werden können, und verwies auf die Notfallnummer 110. Auch am Donnerstagmorgen war die „Internetwache“ nicht verfügbar.
In Frankreich waren die Internetauftritte mehrerer Behörden, unter ihnen die Pariser Polizei, nicht mehr erreichbar. In Belgien war unter anderem die Website des Außenministeriums offline.
In den Niederlanden waren der digitale Identitätsdienst DigiD, die Parlamentswebsite und der Internetauftritt des nationalen Cybersicherheitszentrums betroffen.
Nach Angaben der Wikimedia-Stiftung war auch das von ihr betriebene Online-Lexikon Wikipedia betroffen, die Nutzer sollten daher mit Ausfällen rechnen. Auch beliebte Apps wie etwa ein Pokémon-Schlaftracker waren zeitweise nicht nutzbar.
Die Schwachstellen waren im August von der Sicherheitsfirma Calif und dem ChatGPT-Entwickler OpenAI gemeldet worden, die sie unabhängig voneinander am selben Tag entdeckt hatten. Wiz meldete später weitere Möglichkeiten, sie auszunutzen.
Nach Einschätzung von Wiz basieren etwa 70 Prozent der weltweiten Websites auf PHP. Das Unternehmen bezeichnete die Sicherheitslücken als „eine der schwerwiegendsten Schwachstellen, die jemals in PHP – und womöglich in der gesamten Softwaregeschichte – entdeckt wurden.“
Die Schwachstellen wurden den PHP-Entwicklern zunächst vertraulich gemeldet und blieben unter Verschluss, während an einer Lösung gearbeitet wurde. Details wurden am Dienstag – einen Tag vor der geplanten Veröffentlichung des Updates – online geleakt. Dies führte zur vorsorglichen Abschaltung vieler Websites.

BSI warnt vor weiteren Angriffen

Laut BSI-Vizepräsidenten Thomas Caspers konnte bis Mittwochabend noch nicht beobachtet werden, „dass eine große Schadwirkung eingetreten ist“. „Allerdings, wer heute noch nicht seine Webanwendungen patcht und eben die neueste Version aufspielt, läuft wirklich Gefahr, jetzt sehr kurzfristig dann doch betroffen zu sein“, sagte Caspers in den ARD-„Tagesthemen“ mit Blick auf die Aktualisierung der Sicherheitsupdates.
Es sei davon auszugehen, dass nicht alle Betreiber die Updates installierten. „Dann werden wir auch die ersten Schäden sehen.“
Nutzer sind laut Caspers zunächst jedoch nicht betroffen. Allerdings sollten Verbraucher darauf achten „und auch damit rechnen“, dass in den nächsten Tagen über möglicherweise kompromittierte Webseiten versucht werden könnte, „Schadgut auch auf ihren Systemen“ zu installieren. (afp/red)