Categories
kultur ticker

Uni Heidelberg: Vermeintlich gefälschte Renoir-Zeichnung entpuppt sich als Original

Eine vermeintlich gefälschte Bleistiftzeichnung des französischen Künstlers Pierre-Auguste Renoir an der Universität Heidelberg hat sich als Original entpuppt.
Wie die Hochschule am Dienstag mitteilte, zeigt das Kunstwerk, das der Fälschungs-Studiensammlung der Hochschule 2023 übergeben worden war, ein Porträt der Sängerin Amelie Diéterle. Mithilfe von Papier- und Mikroskopanalysen sei die Echtheit des handsignierten Probedrucks nachgewiesen worden.
Das Porträt sei etwa um 1899 entstanden, erklärte die Universität. Die ehemalige Besitzerin des Kunstwerks habe dieses in den 70er Jahren aus dem Nachlass eines Galeristen erhalten, bevor sie es vor wenigen Jahren an die Studiensammlung übergab.
Zuvor sei es von einer US-Galerie als Fälschung eingestuft worden.

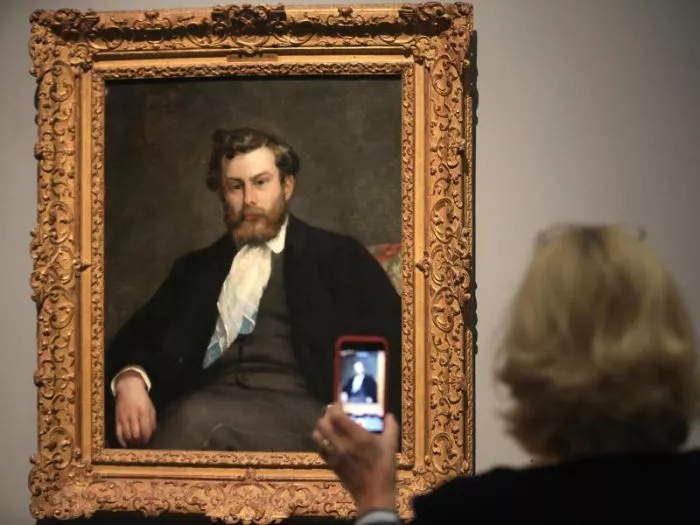
Das „Porträt Alfred Sisley“ von Auguste Renoir (Symbolbild).

Foto: Oliver Berg/dpa

Vor allem die Signatur auf dem Porträt half internationalen Experten dabei, das Original schließlich doch noch zu erkennen, hieß es von der Universität. Probedrucke wie jener von Renoir seien im Kunsthandel außerordentlich selten zu finden.
Nun solle dieser ab Ende November erstmals in einer Ausstellung im Kurpfälzischen Museum Heidelberg öffentlich gezeigt werden. (afp/red)
Categories
gesellschaft ticker

Cyberangriff auf TU München: Hochschulen zunehmend im Visier von Hackern


In Kürze:

  • Die TU München wurde Opfer eines Cyberangriffs. Dabei könnten Zugangsdaten und persönliche Informationen von Studenten und Beschäftigten abgeflossen sein.
  • Nach einem ähnlichen Vorfall an der LMU München im September 2026 häufen sich die Cyberattacken auf deutsche Hochschulen.
  • Die Täter sind bislang unbekannt. Die TU München hat Strafanzeige erstattet und fordert Betroffene auf, ihre Passwörter zu ändern und die Multi-Faktor-Authentifizierung zu aktivieren.

 
Am Freitag, 6. November, meldete die Technische Universität (TU) München einen schwerwiegenden Cyberangriff. Dieser könnte, wie es in der dazugehörigen Erklärung heißt, auch sensible Daten betreffen. Bisherigen Erkenntnissen zufolge drangen die Urheber in das ältere Hochschulportal myTUM ein. Dabei gelang es ihnen, die Zugangsdaten von Personen zu erbeuten, die zum Zeitpunkt des Zugriffs angemeldet waren.

Online-System der TU München konnte Zugriffsprotokolle sichern

Die TU München kann es eigenen Angaben zufolge nicht ausschließen, dass auch Administrator-Zugangsdaten für das zentrale Campus-Management-System TUMonline abgeflossen sein könnten. Deshalb nahm die Einrichtung TUMonline vorsorglich vom Netz. Sie sperrte betroffene Accounts. Schäden am System insgesamt konnten die Täter nach bisherigem Erkenntnisstand nicht anrichten.
Den Angaben der TU München zufolge sind möglicherweise die Passwörter aller zum Zeitpunkt des Zugriffs in ihrem TUM-Account Eingeloggten betroffen. Dazu kommen Namen, private Anschrift und Geburtsdaten. Bei Beschäftigten könnten zusätzlich die Dienstanschrift und die dienstliche Telefonnummer betroffen sein.
Möglich sei auch ein Zugriff auf Matrikelnummern, Studiengänge und Anzahl der Fachsemester von Studenten an der Einrichtung. Daten zu Noten oder Studienplatzbewerbungen seien nach derzeitigem Kenntnisstand nicht betroffen. Die Zugriffe der Angreifer wurden innerhalb von TUMonline weitgehend protokolliert – und konnten bereits ausgewertet werden. Allerdings dauern die Prüfvorgänge weiter an.

Im September gab es einen Cyberangriff auf die Ludwig-Maximilians-Universität

Die TU München hat Strafanzeige erstattet und den Datenschutzbeauftragten informiert. Die forensische Untersuchung ist bereits im Gange. Dem bisherigen Erkenntnisstand zufolge folgte der Angriff mutmaßlich dem Muster der sogenannten Credential-Taktik. Diese besteht im Kern darin, Zugang zu einem älteren und weniger gut geschützten System zu erlangen.
Dabei geht es darum, Zugangsdaten zu erlangen. Da viele Nutzer identische Daten auch für andere Zugänge verwenden, wird es leichter, mithilfe dieser Daten auch auf Systeme zuzugreifen, für die höhere Zugriffsberechtigungen erforderlich sind. Im Fall des Angriffs auf das TUMonline-System war es mutmaßlich Ziel der Urheber, Zugriff auf die zentrale Hochschulverwaltung zu erlangen.
Erst im September war die Ludwig-Maximilians-Universität München von einem Cyberangriff betroffen. In jenem Fall richtete sich der unbefugte Zugriff auf das Immatrikulations- und Zulassungssystem. Die Einrichtung geht davon aus, dass die Angreifer rund 600.000 Datensätze ehemals und aktuell Immatrikulierter abrufen konnten. In diesem Fall sollen neben persönlichen Angaben zum Teil sogar Bankinformationen abgeflossen sein.

Keine Einzelfälle – mehrere Cyberangriffe auf deutsche Hochschulen seit 2019

In beiden Fällen dauern die Ermittlungen der zuständigen Staatsanwaltschaft noch an. Eine Spur zu möglichen Tätern gibt es noch nicht. Eine Verbindung zwischen den beiden Vorfällen ist noch nicht nachgewiesen. Es gibt zwischen den Angriffen deutliche Unterschiede in technischer Hinsicht und mit Blick auf Qualität und Quantität der betroffenen Daten.
Cyberangriffe und Hacks gegen das deutsche Hochschulwesen sind kein neues Phänomen. Im Dezember 2019 richtete sich ein Ransomware-Angriff gegen die Universität Gießen. Im Mai 2020 war die Ruhr-Universität Bochum (RUB) betroffen. Ein Jahr darauf meldete die Universität Leipzig einen Cyberangriff, Ende 2022 folgte die Universität Duisburg-Essen. Auch die Westsächsische Hochschule Zwickau war betroffen.
Im Jahr 2023 war die TU Bergakademie Freiberg Ziel eines unautorisierten Zugriffs auf sensible Systeme. Die Berliner Hochschule für Technik meldete 2024 einen Ransomware-Angriff – in diesem Fall konnten Ermittler die Hackergruppe „Akira“ als Urheber ausmachen. Ebenfalls 2024 gab es einen dokumentierten Datenabfluss von der Universität der Bundeswehr München. Zwischen den jüngsten Angriffen in Bayern kam es zudem zu einer erneuten Attacke gegen die Universität Leipzig.

TU München rät Nutzern zur Passwort-Änderung und Multi-Faktor-Authentifizierung (MFA)

Die Schäden, die bei den Angriffen entstanden, waren unterschiedlich. In einigen Fällen mussten die betroffenen Einrichtungen ihre IT-Systeme abschalten und neu justieren. Andere Angriffe hatten das Abgreifen von Daten zum Ziel. Erpressung oder Datendiebstahl gehören bei Cyberattacken dieser Art ebenso zu möglichen Motiven wie Sabotage oder mögliche Wirtschaftsspionage.
In den meisten Fällen blieb eine öffentliche Zuordnung der Angriffe zu konkreten Tätern oder Tätergruppen aus. Die Fälle zeigen jedoch die Verwundbarkeit zentraler Systeme in deutschen Hochschulverwaltungen. Hochschulen sind aufgrund großer personenbezogener Datenbestände und Forschungsdaten attraktive Ziele für Cyberkriminelle. Die TU München fordert die Nutzer ihrer Online-Infrastruktur in einem ersten Schritt dazu auf, ihr TUM-Passwort zu ändern und die Multi-Faktor-Authentifizierung (MFA) zu aktivieren.
Categories
deutschland ticker

Koalition plant neue Regeln für Forschungskooperationen mit China

Union und SPD wollen Hochschulen und Forschungsinstitute nach den umstrittenen China-Kooperationen des Helmholtz-Zentrums Cispa zu mehr Sicherheitsvorkehrungen verpflichten.
Fachpolitiker der CDU- und CSU-Bundestagsfraktion fordern, Bundesmittel an den Schutz sensiblen Wissens zu knüpfen. „Diese Anforderungen verankern wir gesetzlich“, heißt es in einem Strategiepapier, über das das „Handelsblatt“ (Freitagausgabe) berichtet.

Verbindliche Regeln gefordert

Die Wissenschaftsorganisationen sollen demnach bis Jahresende verbindliche Regeln für Kooperationen mit Staaten außerhalb der EU erarbeiten. Andernfalls soll der Bund eigene Vorgaben machen.
Auch die SPD im Bundestag verlangt verbindliche Standards. Forschungssicherheit sei „eine gesamtstaatliche Aufgabe“ und müsse „systematisch in Förderbedingungen, Organisationsstrukturen und Forschungsprozesse integriert werden“, heißt es in dem Strategiepapier.

Sensible Technologien schützen

Die SPD plädiert ebenso für eine „Technologieliste“, mit der Forschungsbereiche als sensibel und entsprechend schützenswert eingestuft werden.
Die Union fordert Compliance-Systeme, ein jährliches Lagebild der Sicherheitsdienste und restriktivere Visaregeln. (dts/red)
Categories
ausland ticker

Nach illegalem Handel mit Leichenteilen: Uni Harvard zahlt Millionenabfindung

Nach einem illegalen Handel mit Leichenteilen am medizinischen Institut in Harvard zahlt die US-Eliteuni den betroffenen Familien laut Medienberichten insgesamt 53 Millionen Dollar (45,64 Millionen Euro) an Abfindungen.
Ein Richter im US-Bundesstaat Massachusetts gab laut US-Medienberichten am Dienstag sein vorläufiges Einverständnis zu einer von der Universität vorgeschlagenen außergerichtlichen Verständigung. Eine endgültige Einigung wird demnach im Dezember erwartet.
Der frühere Chef der Leichenhalle in Harvard hatte Ermittlungen zufolge zwischen den Jahren 2018 und 2022 Organe und andere Teile von Leichen gestohlen, die dem Institut für die medizinische Forschung gespendet worden waren.
Ohne das Wissen der Angehörigen und seines Arbeitgebers nahm er demnach Hände, Köpfe, Gesichter und Gehirne mit nach Hause und verkaufte sie gemeinsam mit seiner Frau an Interessenten.
Der 58-Jährige wurde im Mai 2023 festgenommen und im vergangenen Dezember zu acht Jahren Gefängnis verurteilt. Seine Ehefrau wurde wegen Beihilfe zu einem Jahr Haft verurteilt. Sechs Menschen bekannten sich schuldig, Leichenteile gekauft zu haben, und wurden ebenfalls verurteilt.
Die Studierendenzeitung „Harvard Crimson“ sowie der Radiosender NPR zitierten nun aus einem Brief des medizinischen Instituts. Die Fakultät will demnach zwei Entschädigungsfonds im Umfang von insgesamt 53 Millionen Dollar einrichten.
Die Taten des ehemaligen Leichenhallenchefs seien „verachtenswert, abscheulich und ein ungeheuerlicher Verrat an unseren Werten als medizinische Gemeinde“, heißt es darin.(afp/red)
Categories
ausland

Nach Protesten: Erdogan lässt Privat-Uni in Istanbul doch nicht schließen

Nach Protesten hunderter Studenten hat der türkische Präsident Recep Tayyip Erdogan seine umstrittene Anordnung zur Schließung der privaten Istanbuler Bilgi-Hochschule rückgängig gemacht.
Ein entsprechendes Dekret wurde am Sonntag im türkischen Amtsblatt veröffentlicht. Es macht Erdogans erst am Freitag in Kraft getretene Anordnung rückgängig, die als liberal geltende renommierten Hochschule zu schließen.

Demonstranten sitzen am 24. Mai 2026 während einer Protestaktion vor der Bilgi-Universität in Istanbul vor Bereitschaftspolizisten, nachdem der türkische Präsident mitten im Schuljahr die Schließung der Universität angeordnet hatte.

Foto: Ozan KOSE / AFP via Getty Images

Beamte der türkischen Bereitschaftspolizei stehen während einer Demonstration vor der Bilgi-Universität in Istanbul am 24. Mai 2026 um Studenten herum, nachdem der türkische Präsident mitten im Schuljahr die Schließung der Universität angeordnet hatte.

Foto: Ozan KOSE / AFP via Getty Images

Der türkische Staatschef hatte seine ursprüngliche Entscheidung mit einem angeblich „unzureichenden“ Bildungsniveau der Einrichtung begründet. Die zwischenzeitliche Schließung erfolgte einen Monat vor den für Juni geplanten Examensprüfungen.
Fast tausend Studenten sowie einige Dozenten demonstrierten am Sonntag auf dem Campus gegen die Entscheidung. Dutzende Studenten besetzten die Bilgi-Hochschule, wurden aber von Polizeibeamten aus dem Gebäude getragen.
Die 1996 gegründete Universität zählt mehr als 20.000 türkische und ausländische Studenten. Sie nimmt am Erasmus-Austauschprogramm der Europäischen Union teil.
Die türkische Regierung geht seit langem zunehmend repressiv gegen die Opposition vor und setzt dabei auch die Justiz ein. Zuletzt hatte am Donnerstag ein Gericht die Führung der Oppositionspartei CHP abgesetzt. Diese hatte der Regierungspartei AKP des islamisch-konservativen Präsidenten Erdogan bei den Kommunalwahlen 2024 eine schwere Niederlage zugefügt. (afp/red)