In Kürze:
- Anthropic berichtet von böswilligen Kampagnen unter Einsatz seines KI-Modells „Claude“.
- Die Akteure stammten aus Russland und China.
- Als Angreifer werden eine mit Russlands Midnight Blizzard in Verbindung stehende Gruppe sowie Akteure aus sieben chinesischen Laboren genannt.
- Chinesische Akteure haben zudem verschiedene Glaubensgruppen angegriffen.
Anthropic, das führende US-amerikanische Unternehmen für Künstliche Intelligenz (KI), gab am 10. September bekannt, dass es böswillige Kampagnen unter Einsatz seines KI-Modells „Claude“ verhindert habe. Dazu gehörten unter anderem Operationen, die angeblich mit Angriffen aus China und Russland in Verbindung stehen.
Das Unternehmen erklärte, zu den Angreifern gehörten mutmaßlich staatlich geförderte Gruppen, finanziell motivierte Kriminelle, kommerzielle Spyware-Anbieter, staatliche Propagandaeinrichtungen sowie politisch motivierte Einzelpersonen.
Dem Bericht zufolge wurden die meisten der zwischen Dezember 2025 und August 2026 aufgedeckten Cyberoperationen durch KI entweder direkt ausgeführt oder koordiniert. An der Auswahl der Ziele und der Überprüfung des Datenabflusses seien jedoch weiterhin Menschen beteiligt gewesen, hieß es.
„Der Einsatz von KI ging über einfache Fragen und Antworten eines Chatbots hinaus und umfasste vielmehr die Nutzung von Multi-Agenten-Frameworks zur Durchführung von Aufklärung, Ausnutzung von Schwachstellen und Datenabfluss“, erklärte Anthropic.
Spuren führen nach Russland und China
Zu den vom Unternehmen genannten Angriffsakteuren gehörte eine Gruppe mit Verbindungen zur in Russland ansässigen Organisation „Midnight Blizzard“. Anthropic behauptete, die Gruppe habe KI eingesetzt, um Ziele des militärischen Nachrichtendienstes in der Ukraine und in Europa sowie diplomatische und Verteidigungsorganisationen und Personen anzugreifen, die mit der US-Außenpolitik in Verbindung stehen.
Anthropic gab an, zudem Auszug-Angriffe auf Claude durch sieben in China ansässige Labore vereitelt zu haben, darunter Akteure, die angeblich mit Alibaba, DeepSeek, Xiaomi und Moonshot in Verbindung stehen.
Das Unternehmen definierte Auszug als „eine verdeckte Kampagne im industriellen Maßstab“, die darauf abzielt, die Fähigkeiten eines KI-Modells illegal zu extrahieren und in einem anderen Modell nachzubilden.
Betreiber mit Verbindungen zu Alibaba, Chinas größter E-Commerce-Plattform, führten den größten Auszug-Angriff durch. Sie wollten damit die Schlussfolgerungsfähigkeiten der Alibaba-Modelle verbessern. Dazu generierten sie zwischen Mai und Juli 2026 mehr als 151 Millionen Interaktionen, wie der Bericht zeigt.
Die Aktivität erreichte einen Höhepunkt von fast 3 Millionen Interaktionen pro Tag. Diese wurden von über 3.500 Konten aus initiiert, die Anthropic als betrügerisch einstufte.
Enthüllung von Glaubenskrieg
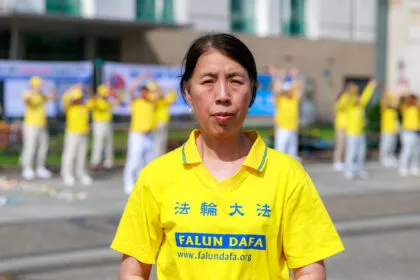
Der Bericht von Anthropic dokumentiert auch die Zerstörung einer chinesischen Geheimdienstoperation, die sich gegen verschiedene Glaubensgemeinschaften richtet. Dazu zählen Katholiken, tibetische Buddhisten, Falun Gong-Praktizierende sowie taiwanesische und christliche Gemeinschaften.
Anthropic teilte mit, dass das Ziel der Aktion im Einklang mit den Prioritäten der Einheitsfront der Kommunistischen Partei Chinas (KPCh) gegen religiöse Angelegenheiten stehe.
Dem Bericht zufolge wiesen diese Akteure Claude an, Dokumente zu generieren, die denen der offiziellen internen Sicherheitsdienste entsprachen. Dazu zählen „Charakterforschungsmanuskripte“, investigative „Hinweise“ und tägliche Zusammenfassungen des „Rashas-Bewusstseins“, die jede Aufzeichnung erfordern, um die spezifischen Aktivitäten des Ziels in China, negative Informationen und „Arbeitsgreifer“ zu beschreiben.
Zudem zielten sie auf hochrangige katholische Kardinäle in ganz Asien ab, die Führung der presbyterianischen Kirche in Taiwan, Mitglieder tibetisch-buddhistischer Zivilgesellschaftsgruppen und der Exilregierung. Im Visier standen ebenso Falun Gong-Praktizierende und die von der QiGong-Schule gegründeten Medien wie New Tang Dynasty Television. Die Studie umfasste ältere religiöse Führer und gewöhnliche Bürger.
Vorwürfe gegen Moonshot
Anthropic behauptete zudem, dass das chinesische KI-Unternehmen Moonshot Kundenanfragen heimlich an Claude weiterleitete und die daraus resultierenden Antworten den Nutzern dann so präsentierte, als wären sie von seinem KI-Modell Kimi generiert worden.
In einem Fall soll Moonshot dem Bericht zufolge innerhalb von zehn Tagen fast 300.000 Kundenanfragen über ein Proxy-Dienstnetzwerk aus 5.380 betrügerischen Konten an das Modell von Anthropic weitergeleitet haben, von denen sich die meisten offenbar in Singapur und Japan befanden.
„Unsere Untersuchung ergab zudem, dass die von Moonshot an Claude umgeleiteten Nutzeranfragen sensible Informationen über verschiedene Kunden von Moonshot enthielten“, erklärte Anthropic.
„Wir wissen nicht, ob Moonshot seine Kunden darüber informiert hat, dass ihre Anfragen an Anthropic umgeleitet und einem Dritten zugänglich gemacht wurden.“
Der Bericht identifizierte zudem neue Kategorien von Angreifern, die Claude missbrauchen, darunter solche, die „Software für konventionelle Waffen, darunter Schusswaffen, Raketen, bewaffnete Drohnen, Bomben und andere Munition“ entwickeln wollen.
Der Bericht identifizierte zudem neue Kategorien von Angreifern, die Claude missbrauchen, darunter solche, die „Software für konventionelle Waffen, darunter Schusswaffen, Raketen, bewaffnete Drohnen, Bomben und andere Munition“ entwickeln wollen.
Einsatz von Waffensystemen
Anthropic gab an, eine „Zelle für die Entwicklung lenkbarer Waffen“ zerschlagen zu haben. Diese soll im Norden des Jemen drei Waffenentwicklungsprogramme betrieben und Claude genutzt haben, „um die GNC-Software (Guidance, Navigation and Control) zu entwickeln, die ein Fluggerät steuert und stabilisiert“.
Dem Bericht zufolge sollen die Angreifer einen Testabschuss einer Lenkrakete durchgeführt haben, der jedoch fehlschlug. Daraufhin suchten sie Rat bei Claude, um die Ursache des Fehlschlags zu ermitteln.
Zu den weiteren neu kategorisierten Angreifern gehörte ein in China ansässiger Akteur, der Claude nutzte, um drei parallele Projekte zu „einem Anti-Torpedo-Waffensystem“ voranzutreiben.
Höhere Sicherheitsvorkehrungen geplant
Anthropic identifizierte zudem mutmaßliche, in Russland ansässige freiberufliche Akteure, die versuchten, einen „vollständig autonomen Kamikaze Drohnenschwarm mit First-Person-View“ zu entwickeln. Ein weiterer in Russland ansässiger Akteur nutzte Claude, um Recherchen durchzuführen und Beschaffungsunterlagen für Güter zu entwerfen, die vermutlich für die russische Regierung und Kunden aus der Verteidigungsindustrie bestimmt waren.
Das Unternehmen erklärte, es werde seine Sicherheitsvorkehrungen weiter verstärken und mit Partnern zusammenarbeiten, um den Missbrauch seines KI-Modells zu verhindern.
„In jedem Fall haben wir die Aktivitäten unterbunden, unsere Erkenntnisse zur Stärkung unserer Sicherheitsvorkehrungen genutzt und gegebenenfalls Informationen an Behörden und Industriepartner weitergegeben“, hieß es.
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel „Anthropic Says Russian, Chinese Threat Actors Used Its AI Model Claude for Malicious Activity“. (Übersetzung, redaktionelle Bearbeitung und Ergänzung: mf)