In Kürze:
- Hacker heizten Kühlanlagen auf bis zu 50 Grad hoch.
- Fernzugriff auf Anlagen spart Personal und Kosten.
- Zugänge für die Fernwartung bergen laut BSI Risiken: Über Jahre entstehen komplexe Strukturen, die nicht immer ausreichend kontrolliert werden.
Kühlschränke gehören eigentlich nicht zu den Geräten, die man unmittelbar mit Cyberkriminalität in Verbindung bringt. Doch sind es diese Geräte, genauer gesagt deren digitale Steuerungseinheiten, die seit einigen Tagen in verschiedenen Ländern Europas Ziel von Hackerangriffen sind.
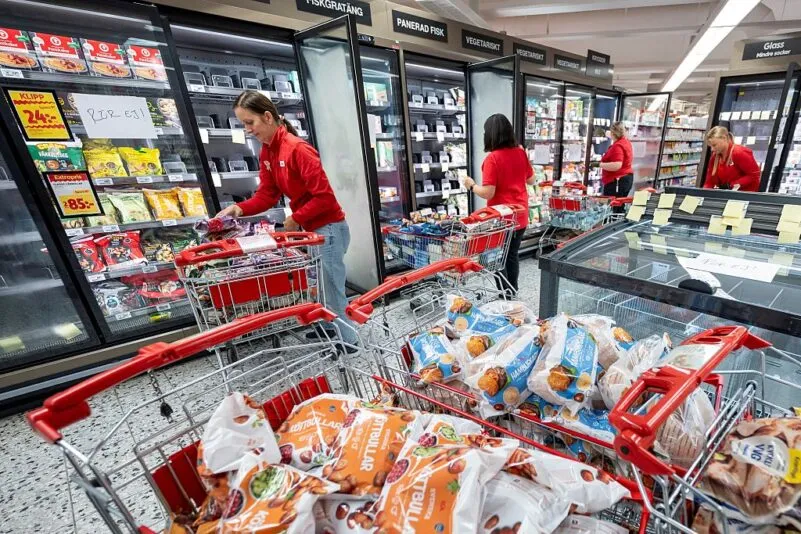
Die Angreifer manipulierten die Temperatursteuerungen von Kühl- und Gefrieranlagen in Supermärkten. Betroffen waren unter anderem Geschäfte in Belgien, Schweden, den Niederlanden, Irland, Luxemburg, Estland, Finnland, Italien und Portugal. Auch in Deutschland gab es mehrere Attacken. Betroffen war etwa der EDEKA Ernst in Reisbach im niederbayerischen Landkreis Dingolfing-Landau.
Vernetzung dient der zentralen Kontrolle
Auf dessen Facebook-Account schreiben die Betreiber: „Manchmal fragt man sich wirklich, in was für einer kranken Welt wir eigentlich leben!“ So seien die Kühlanlagen in dem Markt mittels eines Cyberangriffs auf bis zu 50 Grad hochgeheizt worden. „Die traurige Folge: Unmengen an Lebensmitteln mussten in die Tonne.“ Zwar habe man noch einiges an die Lebensmittelrettungsinitiative foodsharing abgeben können, doch ein Großteil der betroffenen Ware habe „leider entsorgt werden“ müssen.
Aber warum verbinden Unternehmen ihre Kühlanlagen überhaupt mit dem Internet? Hersteller wie Danfoss bieten dafür sogenannte IoT-Plattformen an. Diese erfassen Temperaturdaten, überwachen Kühlgeräte rund um die Uhr und melden technische Störungen automatisch. Auf diese Weise können Betreiber mehrere Filialen zentral kontrollieren.
Auch Wartungsfirmen erhalten bei Bedarf Fernzugriff, um Fehler zu analysieren oder Einstellungen anzupassen. Die Vernetzung soll den Verlust von Lebensmitteln verhindern, die Energieeffizienz verbessern und Wartungskosten senken. Auch Kühlhäuser, Medikamentenlager und medizinische Einrichtungen werden auf diese Weise kontinuierlich überwacht.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt solche Fernzugänge ebenfalls als übliches Instrument, mit dem Betreiber und externe Dienstleister industrielle Anlagen überwachen, konfigurieren und instand halten.
Unterschiedliche Hersteller erschweren Kontrolle
In ihrem sogenannten IT-Grundschutz-Kompendium führt die Behörde allerdings auch erhebliche Risiken solcher Fernwartungszugänge an. Demnach erschwerten unterschiedliche Hersteller, externe Dienstleister und lange Nutzungszeiten die Kontrolle. Bleiben Zugänge unzureichend dokumentiert oder haben Unbefugte Zugriff, können sie technische Abläufe direkt beeinflussen. Bei Kühlanlagen kann das dann – wie nun geschehen – die Temperaturregelung betreffen.
Das BSI empfiehlt deshalb mehrere Schutzmaßnahmen. So sollten Betreiber Steuerungssysteme vom direkten Internetzugriff abschirmen. Auch Fernwartungen dürften nur über abgesicherte Verbindungen möglich sein. Mehr-Faktor-Authentifizierungen müssten zum zusätzlichen Schutz verwendet werden. Das Amt hebt zudem hervor, dass Unternehmen Sicherheitsupdates regelmäßig einspielen und ihre Anlagen auf offene Zugänge überprüfen sollten.
Dass Hacker Kühlräume nun auf eher ungewöhnlich hohe Temperaturen bringen können, klingt erst einmal paradox. Schließlich sind diese Anlagen dazu da, Lebensmittel dauerhaft kalt zu halten.
Doch besitzen gewerbliche Kühlsysteme Funktionen, die gezielt Wärme erzeugen – etwa zum Abtauen. Denn an den Kühlflächen der Geräte, den sogenannten Verdampfern, bildet sich während des Betriebs Eis. Es schränkt den Luftstrom ein und verringert die Kühlleistung. Deshalb müssen Kühlanlagen die vereisten Flächen regelmäßig abtauen. Der Hersteller Danfoss beschreibt in seinen technischen Handbüchern dafür mehrere Verfahren. Neben dem elektrischen Abtauen kann dies mithilfe von Umluft und Heißgas geschehen.
Beim elektrischen Abtauen erzeugen Heizwiderstände die höheren Temperaturen. Sie erwärmen den Verdampfer und schmelzen das Eis. Gleichzeitig schaltet der Regler den Verdichter und das Kältemittel-Magnetventil ab. Bei der Heißgas-Abtauung nutzt die Anlage dagegen warmes Kältemittelgas aus dem Verdichter. Ventile leiten dieses Gas gezielt durch den Verdampfer. Dabei löst sich die Eisschicht.
Genau hier liegt eine mögliche Angriffsfläche. Denn wer unbefugt Zugriff auf diese Steuerung hat, kann Einstellungen manipulieren und – wie nun vielfach geschehen – die Kühlung unterbrechen und den Abtauvorgang auslösen.
Leichtes Spiel für Hacker
Das BSI beschreibt in seinem bereits erwähnten IT-Grundschutz-Kompendium die grundsätzliche Gefahr solcher Eingriffe. Demnach können Unbefugte über nicht ausreichend gesicherte Fernwartungszugänge direkt auf industrielle Steuerungskomponenten zugreifen und physische Abläufe beeinflussen.
Allerdings lässt sich nicht jeder Supermarktkühlschrank beliebig aufheizen. Die technischen Möglichkeiten hängen von der jeweiligen Konstruktion und der Steuerung ab. Herstellerunterlagen von Danfoss beschreiben Abtauheizungen als Komponenten, die gezielt den Verdampfer enteisen. Sie erwärmen damit zunächst die Kühlfläche und nicht automatisch den gesamten Lagerraum. Auch das Abtauen mit Heißgas folgt einem festgelegten Ablauf. Welche Temperaturen eine Anlage tatsächlich erreichen kann, hängt unter anderem von ihrer Heizleistung, den Steuerungseinstellungen und den vorhandenen Schutzfunktionen ab.
Eine bloße Unterbrechung des Kühlbetriebs erzeugt für sich genommen aber keine zusätzliche Wärme. Das Danfoss-Handbuch beschreibt beispielsweise eine Enteisung, bei der die Anlage lediglich den Kühlbetrieb unterbricht. Zum Enteisen wird die dadurch entstehende Wärme genutzt. Erst bei anderen Verfahren wie dem elektrischen Abtauen erzeugen Heizwiderstände zusätzliche Wärme.
Leichtes Spiel haben Hacker auch bei mangelhaften Zugangskontrollen. Manche Steuerungskomponenten verwenden ab Werk voreingestellte Zugangsdaten. Ändern Betreiber diese nicht, erleichtert das Unbefugten möglicherweise den Zugriff. Das BSI warnt außerdem vor unverschlüsselten Wartungsschnittstellen und veralteten Systemen, die bekannte Sicherheitslücken aufweisen.
Angreifer können auch über einen bereits gehackten Computer oder das Netzwerk eines Dienstleisters in Richtung der technischen Anlagen gelangen. Wenn eine Trennung zwischen Büro-IT und Betriebstechnik fehlt, kann sich ein Angriff ausweiten. Daher gehört diese Trennung laut BSI zu den zentralen Sicherheitsmaßnahmen.
Ältere Anlagen sind oft anfälliger
Die Deutsche Gesetzliche Unfallversicherung (DGUV) weist ebenfalls darauf hin, dass Fernwartungsverbindungen von Industriesteuerungen ein Einfallstor für Cyberangriffe darstellen können. Betreiber müssten daher Zugriffe kontrollieren, Berechtigungen begrenzen sowie technische Steuerungen konsequent vom übrigen Netzwerk abschotten, heißt es in einer Broschüre.
Die Gründe für einen oft nicht ausreichenden Schutz liegen in der Mischung aus Kosten, technischen Altlasten und organisatorischen Problemen. Die DGUV beschreibt ein wirtschaftliches Motiv. So setzten Unternehmen Fernwartung ein, weil sie damit Technikereinsätze vor Ort und Ausfallzeiten reduzieren können. Kleinere Betriebe hingegen stünden vor größeren Herausforderungen, weil sie nicht über die nötigen IT-Fachabteilungen verfügten.
Das BSI führt ein weiteres Problem an. Weil industrielle Steuerungsanlagen häufig aus Bauteilen verschiedener Hersteller bestünden, müssten Betreiber eine ganze Reihe unterschiedlicher Fernwartungszugänge verwalten. Manche Hersteller integrierten wiederum eigene Zugänge in ihre Anlagen. Über Jahre wüchsen so komplexe Strukturen, bei denen Unternehmen nicht immer sämtliche Schnittstellen ausreichend kontrollierten.
Hinzu kommt die lange Nutzungsdauer industrieller Technik und ihrer Fernwartung. Dabei können ältere Anlagen mit moderneren Netzwerken oft nicht mehr Schritt halten. Für die Betreiber bedeutet das, dass sie die Sicherheit einer gewachsenen Infrastruktur gewährleisten müssen, deren Zugänge und Zuständigkeiten sie nicht immer vollständig überblicken.