Categories
ausland deutschland etplus ticker

Wie Hacker industrielle Kühlanlagen kapern können


In Kürze:

  • Hacker heizten Kühlanlagen auf bis zu 50 Grad hoch.
  • Fernzugriff auf Anlagen spart Personal und Kosten.
  • Zugänge für die Fernwartung bergen laut BSI Risiken: Über Jahre entstehen komplexe Strukturen, die nicht immer ausreichend kontrolliert werden.

 
Kühlschränke gehören eigentlich nicht zu den Geräten, die man unmittelbar mit Cyberkriminalität in Verbindung bringt. Doch sind es diese Geräte, genauer gesagt deren digitale Steuerungseinheiten, die seit einigen Tagen in verschiedenen Ländern Europas Ziel von Hackerangriffen sind.
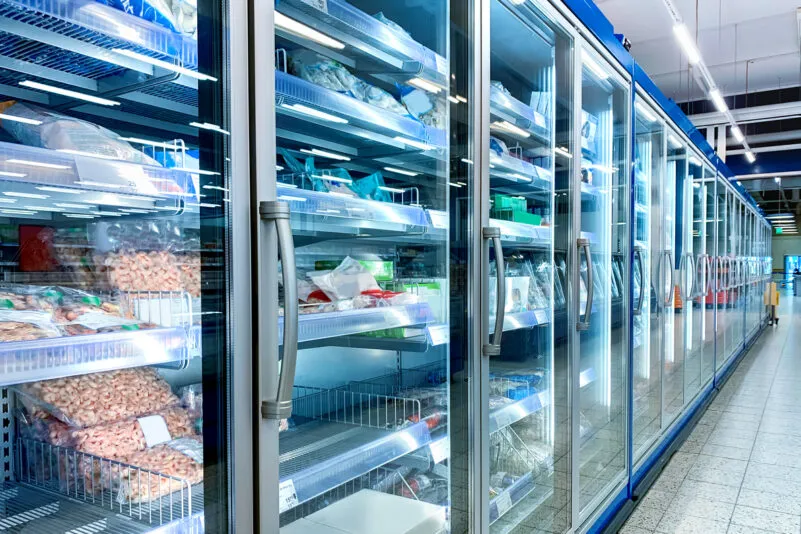
Die Angreifer manipulierten die Temperatursteuerungen von Kühl- und Gefrieranlagen in Supermärkten. Betroffen waren unter anderem Geschäfte in Belgien, Schweden, den Niederlanden, Irland, Luxemburg, Estland, Finnland, Italien und Portugal. Auch in Deutschland gab es mehrere Attacken. Betroffen war etwa der EDEKA Ernst in Reisbach im niederbayerischen Landkreis Dingolfing-Landau.

Vernetzung dient der zentralen Kontrolle

Auf dessen Facebook-Account schreiben die Betreiber: „Manchmal fragt man sich wirklich, in was für einer kranken Welt wir eigentlich leben!“ So seien die Kühlanlagen in dem Markt mittels eines Cyberangriffs auf bis zu 50 Grad hochgeheizt worden. „Die traurige Folge: Unmengen an Lebensmitteln mussten in die Tonne.“ Zwar habe man noch einiges an die Lebensmittelrettungsinitiative foodsharing abgeben können, doch ein Großteil der betroffenen Ware habe „leider entsorgt werden“ müssen.
Aber warum verbinden Unternehmen ihre Kühlanlagen überhaupt mit dem Internet? Hersteller wie Danfoss bieten dafür sogenannte IoT-Plattformen an. Diese erfassen Temperaturdaten, überwachen Kühlgeräte rund um die Uhr und melden technische Störungen automatisch. Auf diese Weise können Betreiber mehrere Filialen zentral kontrollieren.
Auch Wartungsfirmen erhalten bei Bedarf Fernzugriff, um Fehler zu analysieren oder Einstellungen anzupassen. Die Vernetzung soll den Verlust von Lebensmitteln verhindern, die Energieeffizienz verbessern und Wartungskosten senken. Auch Kühlhäuser, Medikamentenlager und medizinische Einrichtungen werden auf diese Weise kontinuierlich überwacht.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt solche Fernzugänge ebenfalls als übliches Instrument, mit dem Betreiber und externe Dienstleister industrielle Anlagen überwachen, konfigurieren und instand halten.

Unterschiedliche Hersteller erschweren Kontrolle

In ihrem sogenannten IT-Grundschutz-Kompendium führt die Behörde allerdings auch erhebliche Risiken solcher Fernwartungszugänge an. Demnach erschwerten unterschiedliche Hersteller, externe Dienstleister und lange Nutzungszeiten die Kontrolle. Bleiben Zugänge unzureichend dokumentiert oder haben Unbefugte Zugriff, können sie technische Abläufe direkt beeinflussen. Bei Kühlanlagen kann das dann – wie nun geschehen – die Temperaturregelung betreffen.
Das BSI empfiehlt deshalb mehrere Schutzmaßnahmen. So sollten Betreiber Steuerungssysteme vom direkten Internetzugriff abschirmen. Auch Fernwartungen dürften nur über abgesicherte Verbindungen möglich sein. Mehr-Faktor-Authentifizierungen müssten zum zusätzlichen Schutz verwendet werden. Das Amt hebt zudem hervor, dass Unternehmen Sicherheitsupdates regelmäßig einspielen und ihre Anlagen auf offene Zugänge überprüfen sollten.
Dass Hacker Kühlräume nun auf eher ungewöhnlich hohe Temperaturen bringen können, klingt erst einmal paradox. Schließlich sind diese Anlagen dazu da, Lebensmittel dauerhaft kalt zu halten.
Doch besitzen gewerbliche Kühlsysteme Funktionen, die gezielt Wärme erzeugen – etwa zum Abtauen. Denn an den Kühlflächen der Geräte, den sogenannten Verdampfern, bildet sich während des Betriebs Eis. Es schränkt den Luftstrom ein und verringert die Kühlleistung. Deshalb müssen Kühlanlagen die vereisten Flächen regelmäßig abtauen. Der Hersteller Danfoss beschreibt in seinen technischen Handbüchern dafür mehrere Verfahren. Neben dem elektrischen Abtauen kann dies mithilfe von Umluft und Heißgas geschehen.
Beim elektrischen Abtauen erzeugen Heizwiderstände die höheren Temperaturen. Sie erwärmen den Verdampfer und schmelzen das Eis. Gleichzeitig schaltet der Regler den Verdichter und das Kältemittel-Magnetventil ab. Bei der Heißgas-Abtauung nutzt die Anlage dagegen warmes Kältemittelgas aus dem Verdichter. Ventile leiten dieses Gas gezielt durch den Verdampfer. Dabei löst sich die Eisschicht.
Genau hier liegt eine mögliche Angriffsfläche. Denn wer unbefugt Zugriff auf diese Steuerung hat, kann Einstellungen manipulieren und – wie nun vielfach geschehen – die Kühlung unterbrechen und den Abtauvorgang auslösen.

Leichtes Spiel für Hacker

Das BSI beschreibt in seinem bereits erwähnten IT-Grundschutz-Kompendium die grundsätzliche Gefahr solcher Eingriffe. Demnach können Unbefugte über nicht ausreichend gesicherte Fernwartungszugänge direkt auf industrielle Steuerungskomponenten zugreifen und physische Abläufe beeinflussen.
Allerdings lässt sich nicht jeder Supermarktkühlschrank beliebig aufheizen. Die technischen Möglichkeiten hängen von der jeweiligen Konstruktion und der Steuerung ab. Herstellerunterlagen von Danfoss beschreiben Abtauheizungen als Komponenten, die gezielt den Verdampfer enteisen. Sie erwärmen damit zunächst die Kühlfläche und nicht automatisch den gesamten Lagerraum. Auch das Abtauen mit Heißgas folgt einem festgelegten Ablauf. Welche Temperaturen eine Anlage tatsächlich erreichen kann, hängt unter anderem von ihrer Heizleistung, den Steuerungseinstellungen und den vorhandenen Schutzfunktionen ab.
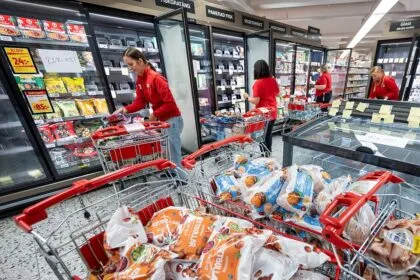
Eine bloße Unterbrechung des Kühlbetriebs erzeugt für sich genommen aber keine zusätzliche Wärme. Das Danfoss-Handbuch beschreibt beispielsweise eine Enteisung, bei der die Anlage lediglich den Kühlbetrieb unterbricht. Zum Enteisen wird die dadurch entstehende Wärme genutzt. Erst bei anderen Verfahren wie dem elektrischen Abtauen erzeugen Heizwiderstände zusätzliche Wärme.
Leichtes Spiel haben Hacker auch bei mangelhaften Zugangskontrollen. Manche Steuerungskomponenten verwenden ab Werk voreingestellte Zugangsdaten. Ändern Betreiber diese nicht, erleichtert das Unbefugten möglicherweise den Zugriff. Das BSI warnt außerdem vor unverschlüsselten Wartungsschnittstellen und veralteten Systemen, die bekannte Sicherheitslücken aufweisen.
Angreifer können auch über einen bereits gehackten Computer oder das Netzwerk eines Dienstleisters in Richtung der technischen Anlagen gelangen. Wenn eine Trennung zwischen Büro-IT und Betriebstechnik fehlt, kann sich ein Angriff ausweiten. Daher gehört diese Trennung laut BSI zu den zentralen Sicherheitsmaßnahmen.

Ältere Anlagen sind oft anfälliger

Die Deutsche Gesetzliche Unfallversicherung (DGUV) weist ebenfalls darauf hin, dass Fernwartungsverbindungen von Industriesteuerungen ein Einfallstor für Cyberangriffe darstellen können. Betreiber müssten daher Zugriffe kontrollieren, Berechtigungen begrenzen sowie technische Steuerungen konsequent vom übrigen Netzwerk abschotten, heißt es in einer Broschüre.
Die Gründe für einen oft nicht ausreichenden Schutz liegen in der Mischung aus Kosten, technischen Altlasten und organisatorischen Problemen. Die DGUV beschreibt ein wirtschaftliches Motiv. So setzten Unternehmen Fernwartung ein, weil sie damit Technikereinsätze vor Ort und Ausfallzeiten reduzieren können. Kleinere Betriebe hingegen stünden vor größeren Herausforderungen, weil sie nicht über die nötigen IT-Fachabteilungen verfügten.
Das BSI führt ein weiteres Problem an. Weil industrielle Steuerungsanlagen häufig aus Bauteilen verschiedener Hersteller bestünden, müssten Betreiber eine ganze Reihe unterschiedlicher Fernwartungszugänge verwalten. Manche Hersteller integrierten wiederum eigene Zugänge in ihre Anlagen. Über Jahre wüchsen so komplexe Strukturen, bei denen Unternehmen nicht immer sämtliche Schnittstellen ausreichend kontrollierten.
Hinzu kommt die lange Nutzungsdauer industrieller Technik und ihrer Fernwartung. Dabei können ältere Anlagen mit moderneren Netzwerken oft nicht mehr Schritt halten. Für die Betreiber bedeutet das, dass sie die Sicherheit einer gewachsenen Infrastruktur gewährleisten müssen, deren Zugänge und Zuständigkeiten sie nicht immer vollständig überblicken.
Categories
etplus gesellschaft ticker

Wie sich Privatpersonen vor Hackerangriffen schützen können


In Kürze:

  • Hackerangriffe können jeden treffen.
  • Geplünderte Konten, Identitätsdiebstahl und Betrug – viele Straftaten sind online möglich.
  • Die Polizei gibt Ratschläge, wie man Übergriffe erschweren oder verhindern kann.

 
Der bislang größte Krypto-Diebstahl weltweit, bei dem der oder die Angreifer rund 6,3 Milliarden US-Dollar (rund 5,6 Milliarden Euro) erbeuteten, Angriffe auf Unternehmen und jüngst mutmaßlich auch auf die Mobiltelefone von Bundestagsabgeordneten und Regierungsmitgliedern: All dies ereignete sich innerhalb der vergangenen Tage. Es sind nur einige der Vorfälle, die die Website „Security Incidents“ aus aller Welt aufführt.
Doch nicht nur Unternehmen, Kliniken oder Behörden sind betroffen. Auch jeder Internetnutzer kann Opfer eines Hackerangriffs werden. Was lässt sich tun, um Datendiebstahl möglichst zu verhindern oder zumindest zu erschweren? Und an wen können sich Betroffene wenden, wenn sie Ziel einer Attacke geworden sind? Epoch Times hat im Folgenden eine Reihe von Ratschlägen und Anlaufstellen zusammengestellt.

Starkes Passwort

Um das Risiko eines Hackerangriffs zu reduzieren, gibt es verschiedene Möglichkeiten. So rät die Polizei, für jedes Konto ein eigenes, möglichst starkes Passwort zu verwenden. Wer sich die vielen unterschiedlichen Zugangsdaten nicht merken kann, dem empfiehlt die Polizei, einen Passwortmanager zu nutzen, der sichere Passwörter erstellt, speichert und verschlüsselt.
Eine Zwei-Faktor-Authentifizierung zu aktivieren trägt ebenfalls zu einem besseren Schutz bei. Dabei wird neben dem Passwort eine weitere Bestätigung verlangt, beispielsweise über eine Authentifizierungs-App. Das erschwert es Kriminellen erheblich, ein Konto zu übernehmen – selbst wenn sie das Passwort bereits kennen.
Ebenso wichtig ist es, Betriebssysteme, Apps und Programme regelmäßig zu aktualisieren, rät die Verbraucherzentrale. Sicherheitsupdates schließen häufig bekannte Schwachstellen, die Hacker gezielt ausnutzen könnten, erläutert das Bundesamt für Sicherheit in der Informationstechnik (BSI) in einer Broschüre. Die Behörde weist in dem Zusammenhang darauf hin, dass versäumte Aktualisierungen zu den häufigsten Gründen für erfolgreiche Cyberattacken auf Unternehmen gehören.

Daten regelmäßig sichern

Auch das regelmäßige Sichern von Daten gehört zur digitalen Vorsorge. Geht ein Gerät verloren oder werden Dateien durch Schadsoftware verschlüsselt, lassen sie sich etwa aus einem Backup wiederherstellen.
Vorsicht ist außerdem bei E-Mails, SMS und Nachrichten in sozialen Netzwerken geboten. Nutzer sollten unbekannte Absender genau überprüfen. Dies insbesondere dann, wenn sie dazu auffordern, auf einen Link zu klicken, persönliche Daten preiszugeben oder einen Anhang zu öffnen.
Selbst Nachrichten, die scheinbar von der eigenen Bank, einem Paketdienst oder einem bekannten Unternehmen stammen, können gefälscht sein. Erscheint der Absender zweifelhaft, sollte man die Internetseite des Anbieters direkt über die bekannte Adresse aufrufen und nicht den mitgeschickten Link verwenden.
Passwörter, PINs und TANs sollten grundsätzlich nicht per E-Mail, Messenger oder Telefon weitergegeben werden. Seriöse Banken und Dienstleister verlangen vertrauliche Informationen nie auf diesem Weg.
Wer unterwegs im Internet surfen möchte, sollte ebenfalls vorsichtig sein. Öffentliche WLAN-Netzwerke in Hotels, Flughäfen oder Cafés und Restaurants sind zwar praktisch, können aber Sicherheitsrisiken bergen, betont die Polizei.

Mehr Schutz mit einem VPN

Nutzer sollten demnach möglichst auf sensible Vorgänge wie Online-Banking oder die Eingabe vertraulicher Daten verzichten und stattdessen möglichst das eigene Mobilfunknetz verwenden. Wer dennoch ein öffentliches Netzwerk nutzen muss, sollte auf eine vertrauenswürdige Verschlüsselung achten.
Dazu bietet sich etwa ein virtuelles privates Netzwerk (VPN) an. Dabei handelt es sich um eine Technik, mit der sich eine geschützte Verbindung zum Internet herstellen lässt. WLAN und Bluetooth sollten außerdem ausgeschaltet sein, wenn sie nicht benötigt werden. Auf diese Weise lassen sich unnötige Verbindungsmöglichkeiten vermeiden.
Schließlich sollten Nutzer auch den Umgang mit persönlichen Informationen in sozialen Netzwerken überdenken. Adresse, Geburtsdatum, Telefonnummer oder Urlaubspläne müssen nicht für jeden öffentlich sichtbar sein, mahnt die Polizei.
Je mehr persönliche Informationen Kriminelle sammeln können, desto leichter fällt es ihnen, andere Menschen zu betrügen oder fremde Identitäten zu missbrauchen. Zurückhaltung beim Umgang mit den eigenen Daten sei deshalb ein wichtiger Aspekt, wenn es um den persönlichen Schutz im Internet geht, heißt es weiter.

Hinweise auf Hackerangriffe

Wer trotz vieler Vorsichtsmaßnahmen dennoch Opfer eines Hackerangriffs wird, für den gibt es – je nach angerichtetem Schaden – verschiedene Möglichkeiten der Hilfe. Zunächst jedoch einige Hinweise, an denen man erkennt, dass eigene Konten gekapert wurden. So sollten Nutzer auf ungewöhnliche Anmeldebenachrichtigungen achten, etwa wenn ein fremdes Gerät auf ein Konto zugreift.
Auch Hinweise auf geänderte Passwörter oder hinterlegte E-Mail-Adressen sollte man ernst nehmen, rät die Verbraucherzentrale. Kann man sich plötzlich nicht mehr anmelden oder entdeckt man Änderungen etwa bei den persönlichen Angaben, besteht ebenfalls Handlungsbedarf.
Ebenfalls Anzeichen für Eindringlinge können Aktionen sein, die man selbst nicht ausgelöst hat. Dazu gehören bereits gelesene E-Mails, unbekannte Nachrichten im Postausgang oder unerklärliche Kontaktanfragen. Misstrauisch sollte man auch sein bei unerklärlichen Bestellbestätigungen sowie Mahnungen und Inkassoforderungen zu unbekannten Käufen.

Anlaufstellen für den Ernstfall

Wer Opfer von Hackerangriffen geworden ist, für den gibt es verschiedene Möglichkeiten der Hilfe.
Polizei: Bei Betrug, Identitätsdiebstahl, Erpressung oder einem gehackten Konto sollten Betroffene Strafanzeige erstatten. Das ist in allen Bundesländern auch über die Onlinewachen der Polizei möglich. Diese benötigt möglichst genaue Angaben und Belege zu dem Vorfall.
Bundesamt für Sicherheit in der Informationstechnik (BSI): Das BSI ist die zentrale staatliche Stelle für IT-Sicherheit in Deutschland. Die Behörde informiert über aktuelle Bedrohungen, gibt Sicherheitsempfehlungen und unterstützt Menschen bei der Einschätzung von Sicherheitsvorfällen. Über das Service-Center ist eine kostenlose telefonische Beratung unter 0800 274 1000 möglich. Die Leitungen sind von Montag bis Freitag jeweils von 8 bis 18 Uhr besetzt.
Verbraucherzentrale: Die Verbraucherzentralen bieten Informationen und Beratung zu Phishing, Online-Betrug, Identitätsdiebstahl und Problemen mit digitalen Verträgen. So beraten Mitarbeiter auch bei betrügerischen Zahlungsaufforderungen oder Problemen mit Verkaufsplattformen.
Anbieter und Banken: Bei einem gehackten Konto sollte man schnellstmöglich den jeweiligen Plattformbetreiber kontaktieren. Bei finanziellen Schäden ist die Bank der Ansprechpartner. Je schneller der Vorfall gemeldet wird, desto größer sind die Chancen, weitere Schäden zu vermeiden.
WEISSER RING: Ein Hackerangriff kann für Betroffene nicht nur finanzielle Folgen haben, sondern auch psychisch belastend sein. Opfer von Online-Erpressung, Identitätsdiebstahl oder Betrug können sich daher an die Hilfsorganisation wenden. Die bundesweite telefonische Opferhilfe ist unter der Rufnummer 116 006 erreichbar.
Categories
deutschland ticker

3. November: Kühlanlagen auf 50 Grad | Midterms | Schaeffler schließt vier Standorte in Deutschland

An dieser Stelle wird ein Video von Youtube angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um das Video anzusehen.

Kühlanlagen auf 50 Grad

Nach einer Reihe mutmaßlicher Cyberangriffe auf Kühlanlagen in Europa melden auch erste Supermärkte in Deutschland Vorfälle. Ein EDEKA-Markt in Reisbach musste große Mengen Fleisch, Wurst, Milchprodukte und Tiefkühlkost entsorgen, nachdem die Kühlanlagen in der Nacht auf 50 Grad heizten. Geräte wurden vom Internet getrennt, die Polizei ermittelt. Gestern gab es ähnliche Meldungen aus Belgien, Schweden, den Niederlanden, Estland, Luxemburg, Finnland und Irland.

US-Midterm-Wahlen

In den USA finden heute die Midterm-Wahlen statt. Es geht um Mehrheiten für Repräsentantenhaus und Senat. 58,7 Millionen Wähler haben schon vorab ihre Stimme abgegeben. Erste Wahlergebnisse sind nach Mitternacht zu erwarten. Einige Bundesstaaten haben weitere Abstimmungen, in Kalifornien entscheiden die Bürger beispielsweise, ob eine Vermögenssteuer für Milliardäre eingeführt wird.

Schaeffler schließt vier Standorte in Deutschland

Der Auto- und Industriezulieferer Schaeffler will vier deutsche Standorte schließen: Dortmund, Berlin, Schwalbach und Höchstadt. Weitere Änderungen sind geplant. Insgesamt werden 3.460 Stellen abgebaut, davon 2.660 in Deutschland.

Selenskyj in Berlin

Der ukrainische Präsident Wolodymyr Selenskyj ist zu Gesprächen mit Bundeskanzler Friedrich Merz in Berlin. Dabei geht es um ukrainische Flugabwehr und Hilfen für die Energieversorgung. Für das kommende Jahr benötige die Ukraine nach Angaben Selenskyjs zusätzlich 70 Milliarden Euro von den Europäern.

Manipulierte Halloween-Süßigkeiten

Nach Halloween sind in zahlreichen Bundesländern Nadeln, Nägel und andere Metallgegenstände in gesammelten Süßigkeiten entdeckt worden. Vielerorts gehen die Beamten von einer absichtlichen Manipulation aus. Mehrere Kinder verletzten sich leicht. Auch in Österreich wurden ähnliche Funde öffentlich.

Categories
ausland ticker

Supermärkte im Visier: Erneute Cyberangriffe auf Kühlanlagen


In Kürze:

  • Am Montag wurden etliche Supermärkte in mehreren europäischen Ländern zum Ziel einer Serie von Cyberangriffen.
  • In Bayern traf es mutmaßlich auch eine EDEKA-Filiale.
  • Ziel sind die Gefrier- und Kühlanlagen, woraufhin die Lebensmittel meist komplett entsorgt werden müssen.
  • Möglich sind die Angriffe durch Sicherheitslücken in der IT.


Erst am 12. Oktober hatten Hacker durch einen Cyberangriff in Hunderten Supermärkten in Frankreich die Kühlanlagen lahmgelegt. Jetzt hat es auch Dutzende Supermärkte in anderen europäischen Ländern getroffen.

Zahlreiche Länder betroffen

Die neue digitale Angriffswelle ereignete sich in der Nacht zum Montag, 2. November. Betroffen waren laut „Euronews“ viele Supermärkte in Schweden, Finnland, Belgien, den Niederlanden, Irland und Estland. In Luxemburg ergriff eine Supermarktkette vorsorglich Schutzmaßnahmen. Auch eine EDEKA-Filiale in Reisbach soll betroffen sein.
Die Vorgehensweise ist dabei meist die gleiche: Die Hacker verschaffen sich Zugang zur Software der Kühlsysteme und schalten diese in den Abtaumodus. Dadurch erhöht sich die Temperatur der Gefrier- und Kühlanlagen auf bis zu 50 Grad Celsius. Das hat zur Folge, dass die betroffenen Filialen die aufgetauten Lebensmittel nicht mehr verkaufen können und wegwerfen müssen.
Deutschland
Im niederbayerischen Reisbach traf es am Montag mutmaßlich einen EDEKA-Markt. Dieser schrieb auf Facebook:
„In der vergangenen Nacht wurden die Kühlanlagen in unserem EDEKA-Markt in Reisbach durch einen Cyberangriff auf bis zu 50 °C hochgeheizt! Die traurige Folge: Unmengen an Lebensmitteln mussten in die Tonne.“
Zwar konnte laut der EDEKA-Filiale die Organisation foodsharing kurzfristig alles abholen, „was noch irgendwie zu retten war“. Allerdings musste der Einzelhändler den Großteil der Ware entsorgen. „Das macht uns einfach nur wütend“, schrieb die Filiale. Sie setze sich stets dafür ein, Lebensmittelverschwendung zu vermeiden. „Und dann kommen Menschen auf die Idee, mutwillig solche Mengen an Lebensmitteln zu vernichten“, so die Filiale empört.
Kurz nach dem Ereignis hat das Polizeipräsidium Niederbayern die Ermittlungen aufgenommen. Die Behörde sei auch bereits im Austausch mit den zuständigen Stellen anderer betroffener Länder. Einen technischen Nachweis für einen Cyberangriff gibt es nach Angaben der Polizei bislang allerdings nicht.
Belgien
In Belgien traf es zahlreiche Gefrier- und Kühlanlagen der Supermarktketten Delhaize, Carrefour und Spar. Laut dem Geschäftsführer des Kühlanlageninstallateurs Sabcobel, Stephan Moelans, begann der Angriff bereits um Mitternacht.
Supermärkte

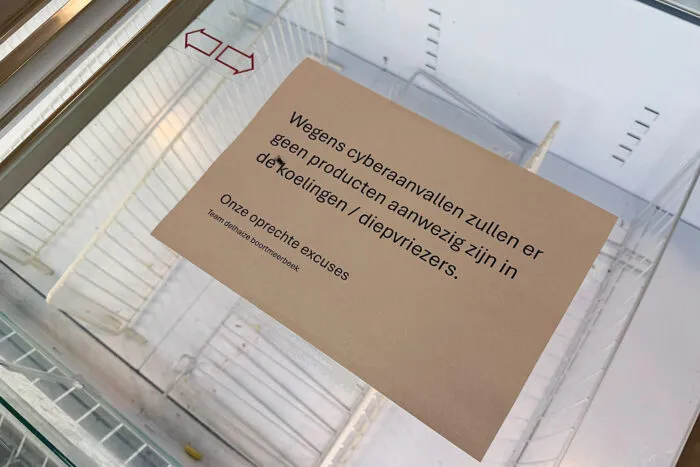
Ein leerer Tiefkühlschrank mit einem Schild, auf dem steht: „Aufgrund von Cyberangriffen sind in den Kühl- und Tiefkühlschränken keine Produkte verfügbar. Wir bitten um Entschuldigung.“ Das Bild wurde am 2. November 2026 nach einem IT-Vorfall in einem Delhaize-Supermarkt in Boortmeerbeek, etwa 30 Kilometer von Brüssel entfernt, aufgenommen.

Foto: Maude Brulard/AFP via Getty Images

Sabcobel sind nach eigenen Angaben rund 20 betroffene Anlagen bekannt. Den Angaben zufolge schalteten die Angreifer die Anlagen in den Abtaumodus. Laut einem Carrefour-Sprecher seien rund 15 Filialen der Kette in Belgien Opfer eines Cyberangriffs geworden.
Auch die Metzgereigruppe De Laet en Van Haver verkündete, dass es Temperaturerhöhungen in ihren Kühlgeräten gegeben habe.
Schweden
In Schweden waren die Supermarktketten ICA und Coop Opfer eines Cyberangriffs. ICA teilte mit, dass in einer „begrenzten Anzahl an Filialen“ in der Nacht die Kühl- und Tiefkühlsysteme beeinträchtigt worden seien. „Von Seiten von ICA unterstützen wir die Filialen nun bei der Bewältigung des Vorfalls“, schreibt Gustaf Nilsson, Pressesprecher bei ICA, in einer Stellungnahme gegenüber „Aftonbladet“.
Das schwedische Unternehmen Coop teilte mit, dass sieben Coop-Filialen von ähnlichen Vorfällen betroffen seien. Insgesamt hat Coop rund 800 Standorte in dem skandinavischen Land.
Eigentlich wollte Coop am Mittwoch, 4. November, sein System in mehreren Filialen aktualisieren – aufgrund der Vorfälle vor rund drei Wochen in Frankreich. „Man kann wohl hoffen, dass dies etwas beschleunigt wird und dass es eher jetzt als erst am Mittwoch geschieht“, sagte der Coop-Pressesprecher Carlos Cancino.
Supermärkte

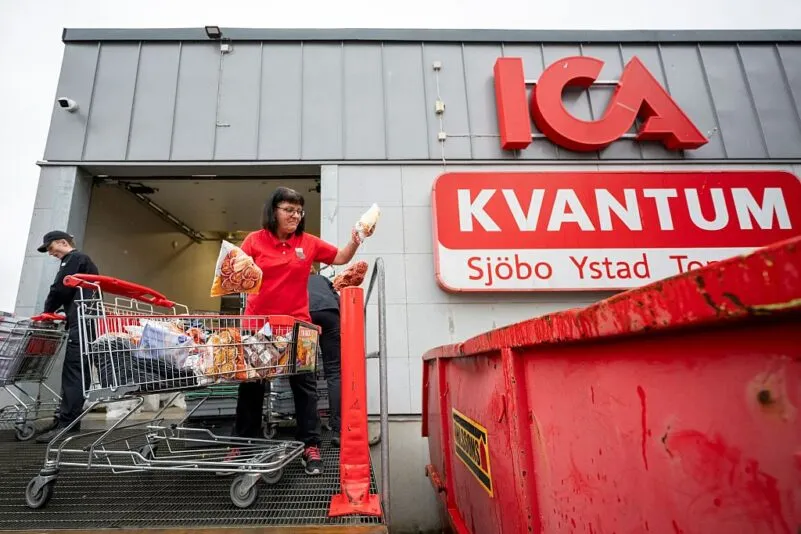
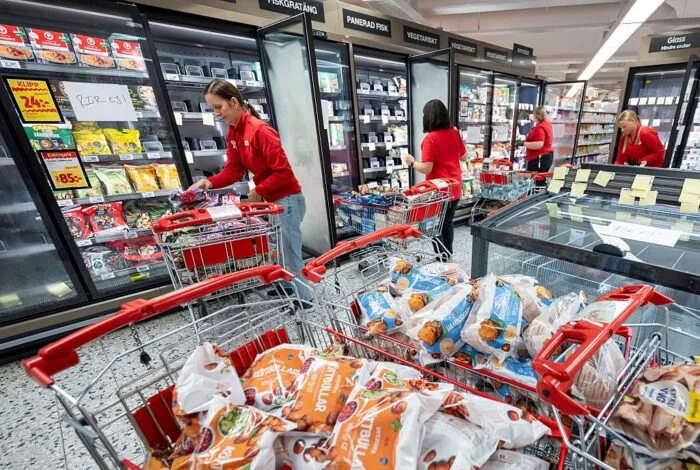
Mitarbeiter leeren Tiefkühltruhen, um Einkaufswagen mit Tiefkühlwaren zu beladen, die am 2. November 2026 im ICA-Kvantum-Supermarkt in Sjöbo, Schweden, entsorgt werden müssen. Grund dafür war ein Hackerangriff, durch den die Temperatur in den Tiefkühltruhen auf 50 Grad Celsius angestiegen war.

Foto: Johan Nilsson/TT News Agency/AFP via Getty Images

Finnland
Laut finnischen Medien sind auch in Finnland mehrere Supermärkte der K Group betroffen. Das Unternehmen zählt zu den größten Einzelhandelsketten Finnlands. Einige Filialen meldeten ebenfalls Temperaturprobleme mit den Gefrierschränken. Die Ursache wird noch weiter untersucht.
Niederlande
In den Niederlanden wurden in der Nacht zum Montag mindestens 17 Unternehmen Ziel solcher Cyberangriffe auf ihre Kühl- und Tiefkühlsysteme. Das berichtete ein Sprecher des Herstellers Danfoss. Welche Unternehmen genau betroffen sind, teilte Danfoss nicht mit.
Irland
Meldungen von einem solchen Angriff kommen auch aus Irland. Hier erlebten 13 SuperValu-Filialen Ähnliches, wie der Eigentümer Musgrave gegenüber der „Irish Times“ erklärte.
Estland
Einen weiteren Angriff gab es laut Medienberichten auch im osteuropäischen Estland. Hier berichtete eine Filiale der Supermarktkette Selver von einem ähnlichen Vorfall.
Luxemburg
Zuletzt hat die belgische Supermarktkette Delhaize in Luxemburg ihre Bestellsysteme ausgesetzt. Einen Angriff wie in den oben genannten Ländern gab es hier zwar nicht, aber das Unternehmen wollte vorsorgen, um einen ähnlichen Vorfall zu verhindern.

Sicherheitslücken ausgenutzt

Dass es überhaupt zu solchen umfassenden Angriffen kommen konnte, erklärte unter anderem Danfoss. Der Hersteller schilderte, dass Kunden ohne Software-Update betroffen seien. Demnach liege die Schwachstelle vor allem in veralteter Software. Danfoss habe seinen Kunden bereits angeraten, dringend die neue Software in ihr System zu integrieren.
Nach den Angriffen in Frankreich meldete sich auch schon Vincent Strubel, Chef der französischen Cyber-Agentur ANSSI, zu Wort. Er sagte: „Es handelte sich um grundlegende Sicherheitsmängel, angefangen bei der direkten Anbindung der Kühlanlagen an das Internet und deren Verwaltung ohne besondere Sicherheitsmaßnahmen über schwache Passwörter bis hin zu ähnlichen Problemen.“
Ebenso forderte Mitte Oktober das Bundesamt für Sicherheit in der Informationstechnik vorrangig „Betreiber kleiner und kleinster industrieller Anlagen“ zum Handeln auf. Demnach sei „der wichtigste und zugleich einfachste Schutz […] die Anlagen vom Internet zu trennen“. Als weitere effektive Schutzmechanismen nannte die Behörde die Verwendung von VPN-Tunneln und einen Multifaktor-geschützten Zugriff. Ebenfalls würden Positivlisten für Zugriffsberechtigungen und regelmäßige Updates vor Angriffen Schutz bieten.

Täter nicht bekannt

Hinweise auf die Angreifer gibt es bislang nicht. Es gibt weder eine Lösegeldforderung noch Forderungen anderer Art. Somit ist auch das Motiv dieser Cyberangriffe unklar.
Nach der ersten Angriffswelle in Frankreich analysierte Gérôme Billois, Partner des Cybersicherheits- und Technologieunternehmens Wavestone, diese Attacke. Billois sagte:
„Die beiden plausibelsten Szenarien sind entweder, dass es sich um eine Gruppe von Jugendlichen oder Aktivisten handelte, die ein paar Gefriertruhen in die Luft jagen wollten, um zu beweisen, wozu sie fähig sind, oder dass es sich um einen destabilisierenden Angriff handelte – was wir als Sabotage bezeichnen –, der von internen oder externen staatlichen Akteuren verübt wurde.“
Konkrete Hinweise auf einen staatlichen Angriff von einem bestimmten Land gibt es bis jetzt allerdings nicht.
Categories
ausland etplus ticker

Supermärkte im Visier: Erneute Cyberangriffe auf Kühlanlagen


In Kürze:

  • Am Montag wurden etliche Supermärkte in mehreren europäischen Ländern zum Ziel einer Serie von Cyberangriffen.
  • In Bayern traf es mutmaßlich auch eine EDEKA-Filiale.
  • Ziel sind die Gefrier- und Kühlanlagen, woraufhin die Lebensmittel meist komplett entsorgt werden müssen.
  • Möglich sind die Angriffe durch Sicherheitslücken in der IT.


Erst am 12. Oktober hatten Hacker durch einen Cyberangriff in Hunderten Supermärkten in Frankreich die Kühlanlagen lahmgelegt. Jetzt hat es auch Dutzende Supermärkte in anderen europäischen Ländern getroffen.

Zahlreiche Länder betroffen

Die neue digitale Angriffswelle ereignete sich in der Nacht zum Montag, 2. November. Betroffen waren laut „Euronews“ viele Supermärkte in Schweden, Finnland, Belgien, den Niederlanden, Irland und Estland. In Luxemburg ergriff eine Supermarktkette vorsorglich Schutzmaßnahmen. Auch eine EDEKA-Filiale in Reisbach soll betroffen sein.
Die Vorgehensweise ist dabei meist die gleiche: Die Hacker verschaffen sich Zugang zur Software der Kühlsysteme und schalten diese in den Abtaumodus. Dadurch erhöht sich die Temperatur der Gefrier- und Kühlanlagen auf bis zu 50 Grad Celsius. Das hat zur Folge, dass die betroffenen Filialen die aufgetauten Lebensmittel nicht mehr verkaufen können und wegwerfen müssen.
Deutschland
Im niederbayerischen Reisbach traf es am Montag mutmaßlich einen EDEKA-Markt. Dieser schrieb auf Facebook:
„In der vergangenen Nacht wurden die Kühlanlagen in unserem EDEKA-Markt in Reisbach durch einen Cyberangriff auf bis zu 50 °C hochgeheizt! Die traurige Folge: Unmengen an Lebensmitteln mussten in die Tonne.“
Zwar konnte laut der EDEKA-Filiale die Organisation foodsharing kurzfristig alles abholen, „was noch irgendwie zu retten war“. Allerdings musste der Einzelhändler den Großteil der Ware entsorgen. „Das macht uns einfach nur wütend“, schrieb die Filiale. Sie setze sich stets dafür ein, Lebensmittelverschwendung zu vermeiden. „Und dann kommen Menschen auf die Idee, mutwillig solche Mengen an Lebensmitteln zu vernichten“, so die Filiale empört.
Kurz nach dem Ereignis hat das Polizeipräsidium Niederbayern die Ermittlungen aufgenommen. Die Behörde sei auch bereits im Austausch mit den zuständigen Stellen anderer betroffener Länder. Einen technischen Nachweis für einen Cyberangriff gibt es nach Angaben der Polizei bislang allerdings nicht.
Belgien
In Belgien traf es zahlreiche Gefrier- und Kühlanlagen der Supermarktketten Delhaize, Carrefour und Spar. Laut dem Geschäftsführer des Kühlanlageninstallateurs Sabcobel, Stephan Moelans, begann der Angriff bereits um Mitternacht.
Supermärkte

Ein leerer Tiefkühlschrank mit einem Schild, auf dem steht: „Aufgrund von Cyberangriffen sind in den Kühl- und Tiefkühlschränken keine Produkte verfügbar. Wir bitten um Entschuldigung.“ Das Bild wurde am 2. November 2026 nach einem IT-Vorfall in einem Delhaize-Supermarkt in Boortmeerbeek, etwa 30 Kilometer von Brüssel entfernt, aufgenommen.

Foto: Maude Brulard/AFP via Getty Images

Sabcobel sind nach eigenen Angaben rund 20 betroffene Anlagen bekannt. Den Angaben zufolge schalteten die Angreifer die Anlagen in den Abtaumodus. Laut einem Carrefour-Sprecher seien rund 15 Filialen der Kette in Belgien Opfer eines Cyberangriffs geworden.
Auch die Metzgereigruppe De Laet en Van Haver verkündete, dass es Temperaturerhöhungen in ihren Kühlgeräten gegeben habe.
Schweden
In Schweden waren die Supermarktketten ICA und Coop Opfer eines Cyberangriffs. ICA teilte mit, dass in einer „begrenzten Anzahl an Filialen“ in der Nacht die Kühl- und Tiefkühlsysteme beeinträchtigt worden seien. „Von Seiten von ICA unterstützen wir die Filialen nun bei der Bewältigung des Vorfalls“, schreibt Gustaf Nilsson, Pressesprecher bei ICA, in einer Stellungnahme gegenüber „Aftonbladet“.
Das schwedische Unternehmen Coop teilte mit, dass sieben Coop-Filialen von ähnlichen Vorfällen betroffen seien. Insgesamt hat Coop rund 800 Standorte in dem skandinavischen Land.
Eigentlich wollte Coop am Mittwoch, 4. November, sein System in mehreren Filialen aktualisieren – aufgrund der Vorfälle vor rund drei Wochen in Frankreich. „Man kann wohl hoffen, dass dies etwas beschleunigt wird und dass es eher jetzt als erst am Mittwoch geschieht“, sagte der Coop-Pressesprecher Carlos Cancino.
Supermärkte

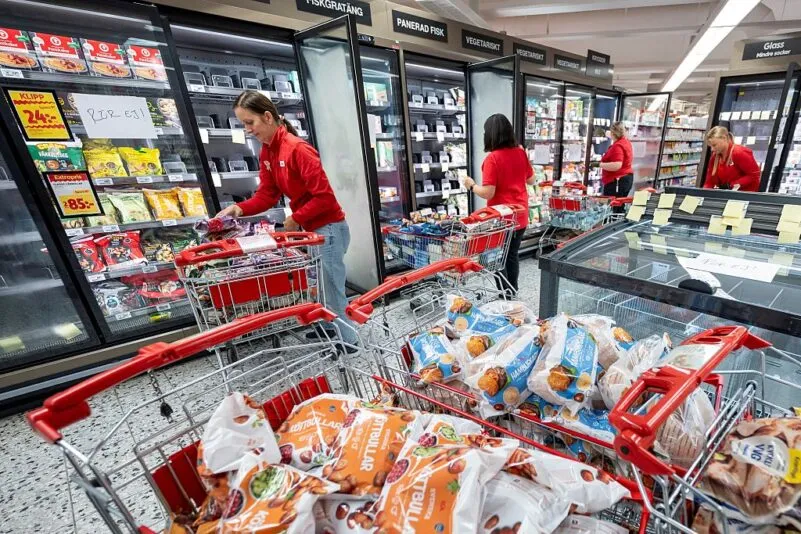
Mitarbeiter leeren Tiefkühltruhen, um Einkaufswagen mit Tiefkühlwaren zu beladen, die am 2. November 2026 im ICA-Kvantum-Supermarkt in Sjöbo, Schweden, entsorgt werden müssen. Grund dafür war ein Hackerangriff, durch den die Temperatur in den Tiefkühltruhen auf 50 Grad Celsius angestiegen war.

Foto: Johan Nilsson/TT News Agency/AFP via Getty Images

Finnland
Laut finnischen Medien sind auch in Finnland mehrere Supermärkte der K Group betroffen. Das Unternehmen zählt zu den größten Einzelhandelsketten Finnlands. Einige Filialen meldeten ebenfalls Temperaturprobleme mit den Gefrierschränken. Die Ursache wird noch weiter untersucht.
Niederlande
In den Niederlanden wurden in der Nacht zum Montag mindestens 17 Unternehmen Ziel solcher Cyberangriffe auf ihre Kühl- und Tiefkühlsysteme. Das berichtete ein Sprecher des Herstellers Danfoss. Welche Unternehmen genau betroffen sind, teilte Danfoss nicht mit.
Irland
Meldungen von einem solchen Angriff kommen auch aus Irland. Hier erlebten 13 SuperValu-Filialen Ähnliches, wie der Eigentümer Musgrave gegenüber der „Irish Times“ erklärte.
Estland
Einen weiteren Angriff gab es laut Medienberichten auch im osteuropäischen Estland. Hier berichtete eine Filiale der Supermarktkette Selver von einem ähnlichen Vorfall.
Luxemburg
Zuletzt hat die belgische Supermarktkette Delhaize in Luxemburg ihre Bestellsysteme ausgesetzt. Einen Angriff wie in den oben genannten Ländern gab es hier zwar nicht, aber das Unternehmen wollte vorsorgen, um einen ähnlichen Vorfall zu verhindern.

Sicherheitslücken ausgenutzt

Dass es überhaupt zu solchen umfassenden Angriffen kommen konnte, erklärte unter anderem Danfoss. Der Hersteller schilderte, dass Kunden ohne Software-Update betroffen seien. Demnach liege die Schwachstelle vor allem in veralteter Software. Danfoss habe seinen Kunden bereits angeraten, dringend die neue Software in ihr System zu integrieren.
Nach den Angriffen in Frankreich meldete sich auch schon Vincent Strubel, Chef der französischen Cyber-Agentur ANSSI, zu Wort. Er sagte: „Es handelte sich um grundlegende Sicherheitsmängel, angefangen bei der direkten Anbindung der Kühlanlagen an das Internet und deren Verwaltung ohne besondere Sicherheitsmaßnahmen über schwache Passwörter bis hin zu ähnlichen Problemen.“
Ebenso forderte Mitte Oktober das Bundesamt für Sicherheit in der Informationstechnik vorrangig „Betreiber kleiner und kleinster industrieller Anlagen“ zum Handeln auf. Demnach sei „der wichtigste und zugleich einfachste Schutz […] die Anlagen vom Internet zu trennen“. Als weitere effektive Schutzmechanismen nannte die Behörde die Verwendung von VPN-Tunneln und einen Multifaktor-geschützten Zugriff. Ebenfalls würden Positivlisten für Zugriffsberechtigungen und regelmäßige Updates vor Angriffen Schutz bieten.

Täter nicht bekannt

Hinweise auf die Angreifer gibt es bislang nicht. Es gibt weder eine Lösegeldforderung noch Forderungen anderer Art. Somit ist auch das Motiv dieser Cyberangriffe unklar.
Nach der ersten Angriffswelle in Frankreich analysierte Gérôme Billois, Partner des Cybersicherheits- und Technologieunternehmens Wavestone, diese Attacke. Billois sagte:
„Die beiden plausibelsten Szenarien sind entweder, dass es sich um eine Gruppe von Jugendlichen oder Aktivisten handelte, die ein paar Gefriertruhen in die Luft jagen wollten, um zu beweisen, wozu sie fähig sind, oder dass es sich um einen destabilisierenden Angriff handelte – was wir als Sabotage bezeichnen –, der von internen oder externen staatlichen Akteuren verübt wurde.“
Konkrete Hinweise auf einen staatlichen Angriff von einem bestimmten Land gibt es bis jetzt allerdings nicht.
Categories
ausland ticker

Microsoft: Mit Peking verbundene Hacker nutzten KI-Tool für Cyberangriffe


In Kürze:

  • Eine mit dem chinesischen Staat verbundene Hackergruppe nutzte laut Microsoft das KI-Tool ARTEX für Angriffe auf Hunderte Organisationen weltweit.
  • Über gestohlene Zugangsdaten von ConnectWise versuchten die Hacker, sich bei mehr als 2.250 Cloud-Umgebungen von Kunden anzumelden.
  • ConnectWise empfiehlt, die betroffenen Anwendungsverbindungen deaktiviert zu lassen, bis Wiederherstellungsanweisungen vorliegen.

 
Eine mit dem chinesischen Staat verbundene Hackergruppe nutzte ein KI-Tool, um Cyberangriffe auf Hunderte Organisationen weltweit zu beschleunigen.
Dazu gehörte auch ein Angriff auf das US-Technologieunternehmen ConnectWise, wie Microsoft am 21. Oktober berichtete.

Angriff über das chinesische KI-Tool ARTEX

Microsoft führte einen Diebstahl von Anmeldedaten für die Cloud-Backup-Anwendung von ConnectWise auf die Gruppe „Storm-0940“ zurück. Diese Hackergruppe ist mit dem chinesischen Staat verbunden und wird von Microsoft seit 2021 beobachtet.
Die gestohlenen Zugangsdaten ermöglichten es den Angreifern, einzudringen. Betroffen sind Kunden, die Microsofts Cloud-Dienste nutzen und ConnectWise-Anwendungen bereits Zugriff auf ihre Umgebungen gewährt hatten.
Die Hacker setzten ARTEX ein, ein in China entwickeltes KI-Tool zur Sicherheitsprüfung. Damit automatisierten sie laut Microsoft Angriffe auf Regierungsbehörden, Rüstungsunternehmen, Finanzinstitute, Technologieunternehmen und andere Organisationen.
In mehreren Fällen gelang es der Gruppe binnen drei Stunden nach dem ersten Angriff, privilegierten Zugriff auf Cloud-Systeme der Einrichtungen und Organisationen zu erhalten.

ConnectWise bestätigt den Angriff

ConnectWise bestätigte am 26. Oktober gegenüber der englischsprachigen Ausgabe der Epoch Times den unbefugten Zugriff auf Anwendungsidentitäten im Zusammenhang mit seinem Cloud-Backup-Dienst. Der Dienst war früher bekannt unter dem Namen SkyKick.
Das Unternehmen gab an, die betroffenen Verbindungen deaktiviert zu haben. Der Cloud-Backup-Dienst sowie zwei integrierte Dienste – SaaS Security und Cloud Management – seien dadurch unterbrochen worden. Derzeit dauern die Ermittlungen und Korrekturmaßnahmen an.
Es gebe keine Anzeichen dafür, dass Backup-Daten der Kunden kompromittiert worden seien, sagte ConnectWise.
Die identifizierten kompromittierten Zugangsdaten und Identitäten seien mittlerweile bereinigt. Seit der Umsetzung dieser Maßnahmen habe das Unternehmen zudem keine erfolgreichen Bedrohungsaktivitäten in den von ihm überwachten Umgebungen beobachtet.

ConnectWise-CEO macht chinesische staatliche Hacker verantwortlich

Manny Rivelo, CEO von ConnectWise, sagte, die dem Unternehmen vorliegenden Beweise – darunter auch von Microsoft bereitgestellte Informationen – deuteten darauf hin, dass eine mit dem chinesischen Staat verbundene Gruppe für den Angriff verantwortlich sei.
„Staatliche Akteure nehmen zunehmend die Software-Lieferkette ins Visier, da eine einzige vertrauenswürdige Verbindung den Zugang zu vielen Organisationen ermöglichen kann“, sagte Rivelo in seinem Statement.
Rivelo warnte auch, dass die Sicherung der ConnectWise-Systeme nicht zwangsläufig zur Folge habe, dass bereits bestehende Zugriffe auf die Cloud-Umgebungen der Kunden unterbunden würden:
„Diese Maßnahmen beseitigen keine unbefugten Zugriffe, die möglicherweise bereits innerhalb einzelner Kunden etabliert wurden; diese erfordern eine separate Überprüfung.“
In einem Update vom 26. Oktober teilte ConnectWise mit, dass man sich weiterhin auf die schrittweise Wiederherstellung der Cloud-Backup-Dienste vorbereite.
Das Unternehmen erklärte, dass zunächst der Zugriff auf bestehende Backups ermöglicht werde, gefolgt von der vollständigen erneuten Registrierung für den Dienst. Es gab nicht an, ab wann Partner mit der Wiederherstellung von Daten beginnen könnten.
Das Unternehmen riet den Kunden, die betroffenen Anwendungsverbindungen deaktiviert zu lassen, bis sie Wiederherstellungsanweisungen erhalten, und ihre Microsoft-365-Umgebungen auf unbefugte Aktivitäten zu überprüfen.

Wie die KI-gestützten Angriffe funktionieren

ConnectWise stellt IT-Dienstleistern, die Computersysteme für andere Unternehmen verwalten, entsprechende Technologien zur Verfügung. Seine Cloud-Backup-Anwendungen sind autorisiert, auf die Microsoft-365-Umgebungen der Kunden zuzugreifen.
Durch den Zugriff auf die Anmeldedaten der Anwendungen konnten die Hacker Zugriffsversuche unternehmen, ohne dass Mitarbeiter sich anmelden oder neue Anfragen genehmigen mussten. Microsoft sagte, Storm-0940 habe ARTEX verwendet, um Scans, Passwortversuche und die Ausnutzung der den kompromittierten Anwendungen gewährten Berechtigungen zu automatisieren.
Die Gruppe versuchte, sich über die kompromittierten ConnectWise-Anwendungen bei mehr als 2.250 Cloud-Umgebungen von Kunden anzumelden. Diese Zahl bezieht sich auf Zugriffsversuche, nicht auf bestätigte Verstöße.
Bei mehreren Organisationen erlangten die Angreifer privilegierten Zugriff. Microsoft beobachtete, dass sie Cloud-Ressourcen untersuchten, Anmeldedaten für Anwendungen änderten und versuchten, Berechtigungen zu ändern.
Solche Änderungen könnten es Angreifern ermöglichen, den Zugriff auch dann aufrechtzuerhalten, wenn die ursprünglich kompromittierten Anmeldedaten deaktiviert wurden. Microsoft sagte, dass ein erfolgreicher Zugriff nicht zwangsläufig bedeute, dass Kundendaten gestohlen worden seien.

ARTEX sollte ursprünglich Sicherheitsexperten helfen

ARTEX wurde zuvor bei Angriffen auf südkoreanische Finanzinstitute und japanische Unternehmen identifiziert. Japanische Ermittler fanden ARTEX auf sechs Servern im Ausland, die etwa 80 Unternehmen ins Visier nahmen. Microsoft ordnete diese früheren Angriffe nicht Storm-0940 zu.
ARTEX wurde ursprünglich entwickelt, um Sicherheitsexperten zu helfen, Computersysteme auf Schwachstellen zu testen. Die Software nutzt KI, um Operationen zu planen, andere Tools zu steuern und mit minimalem menschlichem Eingriff verschiedene Wege in ein Netzwerk zu erschließen.
Microsoft erklärte, dass die Automatisierung es Storm-0940 ermöglichte, Operationen gleichzeitig durchzuführen und gestohlene Anmeldedaten mit hoher Geschwindigkeit auszunutzen. Und:
„Aufgrund des hohen Tempos der Aktivitäten bleibt den Verteidigern nur sehr wenig Zeit, auf diese Warnmeldungen zu reagieren.“
Obwohl die meisten Angriffsversuche scheiterten, gab Microsoft an, dass die Gruppe privilegierten Zugriff erlangt habe, der in vielen Organisationen fortbestehen könnte.
In einigen betroffenen Umgebungen haben Angreifer Anmeldeinformationen und Berechtigungen von Anwendungen verändert, was möglicherweise unbefugten Zugang ermöglichte, selbst nachdem die ursprünglich kompromittierte Anwendung gesichert wurde.

Reaktionen von Entwicklern und Unternehmen

Der Entwickler von ARTEX, der online unter dem Namen Autumn-27 bekannt ist, verurteilte den Missbrauch des Tools in einer öffentlichen Erklärung vom 8. Oktober und bestritt jegliche Beteiligung an den gemeldeten Angriffen. Der Entwickler kündigte an, dass das Projekt keine öffentlichen Updates und Wartungsunterstützung mehr erhalte und in den Closed-Source-Bereich übergehe.
Das chinesische Cybersicherheitsunternehmen ThreatBook gab am 16. Oktober bekannt, dass ARTEX ursprünglich als persönliches Projekt seines Produktleiters für RedAgents entstanden sei.
Das Unternehmen räumte ein, dass die Open-Source-Version in bedeutenden Sicherheitsvorfällen im Finanzsektor missbraucht worden sei und keine integrierten Sicherheitskontrollen besitze.
Microsoft bestätigte den Eingang einer Anfrage der Epoch Times, gab jedoch keinen weiteren Kommentar ab. ThreatBook reagierte nicht auf eine Bitte um Stellungnahme, auch der ARTEX-Entwickler reagierte nicht.
 
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel „China-Linked Hackers Used AI Tool in Global Cyberattacks, Microsoft Says“. (deutsche Bearbeitung: ks)
Categories
ausland ticker

Cyberangriff auf Supermärkte: Kühlsysteme gehackt – Passwortschwäche als Einfallstor?


In Kürze:

  • Cyberkriminelle attackierten Kühlsysteme in französischen Supermärkten.
  • Offensichtlich gelang der Zugang über leicht zu erratende Passwörter.
  • Die Unternehmen arbeiten an einer Verbesserung der Sicherheit der Kühlsysteme.
  • Bislang ist kein Bekennerschreiben aufgetaucht.

 
Hunderte französischer Supermärkte wurden in der Nacht vom Sonntag, 11., auf Montag, 12. Oktober 2026, Opfer eines Cyberangriffs auf ihre Kühlanlagen. Der Angriff offenbart Sicherheitslücken bei vernetzten Geräten, insbesondere beim Passwortschutz.
Der Cybersicherheitsexperte Clément Domingo führt den Zugriff darauf zurück, dass das jeweilige Tagesdatum als Passwort gedient habe. Diese Erklärung rückt die Vorhersagbarkeit der Zugangsdaten in den Mittelpunkt. Erste Berichte deuten zudem auf ältere Geräte, veraltete Software ohne aktuelle Updates und einen direkten Internetzugang hin.

Das Datum war das Passwort

Die angegriffenen Systeme ermöglichen die Überwachung der Temperaturen und die Steuerung der Kühlanlagen, ohne dass jemand vor Ort eingreifen muss. Die Angreifer missbrauchten diese Funktionen, um den Abtauvorgang auszulösen und die Betriebsparameter zu ändern. In Filialen des großen französischen Handelskonzerns Les Mousquetaires wurden Temperaturen von bis zu 50 °C gemessen.
Domingo skizziert einen Einbruch ohne große Hürden. Im französischen Radiosender RMC sagte er: „Cyberkriminelle erlangten die Kontrolle über diese Geräte mit einem sehr einfachen Passwort, da es immer das aktuelle Datum war, das ihnen die Verbindung zu allen Geräten ermöglichte.“ Seine Analyse deutet somit eher auf einen vorhersehbaren Zugriffsmechanismus als auf ein wirklich schützendes Passwort hin.
Die Frage geht also über die Wahl eines Passworts durch einen Nutzer hinaus. Sie betrifft auch die Art und Weise, wie ein Gerät seine Zugangsdaten erzeugt und welche es akzeptiert. In diesem Fall beruhte das vom Experten beschriebene Passwort auf einer Information, die allgemein bekannt war. Die Ermittlungen müssen genau klären, welchen Weg die Angreifer genommen und welche Schutzmechanismen sie überwunden haben.

Veraltete Geräte und ungeschützte Zugänge

Danfoss, der dänische Hersteller der betroffenen Systeme, gibt an, dass die Mehrheit der gehackten Geräte veraltet sei. Die Modelle AK-SM800 und AK-SC355 gehören zu den Produkten, deren Produktlebenszyklus abgelaufen ist und für die es keine Software- oder Sicherheitsupdates mehr gibt. Das Unternehmen empfiehlt, sie durch neuere Lösungen zu ersetzen.
Laut dem französischen Nachrichtenportal „TF1 Info“ hatten Experten bereits auf Sicherheitslücken bei mehr als 2.000 Geräten hingewiesen. Kévin Tellier, Spezialist bei der Cybersicherheitsfirma Synacktiv, erklärt: „Eine der Sicherheitslücken ermöglicht die direkte Umgehung der Authentifizierung, also ohne Angabe von Benutzername und Passwort.“ Diese Möglichkeit macht eine Korrektur der Software erforderlich, unabhängig davon, wie sicher das gewählte Passwort ist.
Die Anbindung ans Internet stellt ein weiteres Problem dar. Schnittstellen, die für den Betrieb in einem privaten Netzwerk vorgesehen sind, waren über das Internet zugänglich. Danfoss kündigte an, gemeinsam mit den betroffenen Kunden die verfügbaren Updates einzuspielen, die Netzwerksicherheit zu stärken und diese direkte Gefährdung zu beseitigen. Die Sicherheitsmaßnahmen erstrecken sich somit auf die gesamte Zugangskette zu den Anlagen.

Lebensmittelverluste: Was die Sicherheitslücken kosten

Die am Dienstag, 13. Oktober, erfasste Bilanz umfasst mindestens 300 Filialen von Intermarché und Netto, die beide zur französischen Gruppe Les Mousquetaires gehören, weniger als 100 Filialen von Coopérative U, 80 Carrefour-Supermärkte und etwa 30 Filialen von Monoprix. Auch mehrere E.Leclerc-Filialen sind betroffen. Die Einzelhändler müssen nun die Produkte entsorgen, deren Haltbarkeit nicht mehr gewährleistet ist.
Die Verluste könnten sich auf mehrere Millionen Euro belaufen. Zum jetzigen Zeitpunkt gibt es noch keine endgültige landesweite Schätzung. In Étréchy im Département Essonne spricht die Verantwortliche einer Filiale von etwa 60.000 Euro an entsorgter Ware. In Issy-les-Moulineaux wird der Schaden auf 55.000 Euro geschätzt. Diese Beträge verdeutlichen die materiellen Folgen eines Eindringens in ein Steuerungssystem.
Die Pariser Staatsanwaltschaft hat ein Ermittlungsverfahren eingeleitet und das französische Amt zur Bekämpfung der Cyberkriminalität damit beauftragt. Die Ermittler sollen die Opfer erfassen und die Zusammenhänge zwischen dem Angriff und den festgestellten Schäden aufklären. Auf Anweisung von Premierminister Sébastien Lecornu wurde zudem die nationale Cybersicherheitsbehörde ANSSI eingeschaltet.
Bis zum 13. Oktober lag noch keinerlei Bekennerschreiben vor.

Zugangsdaten schützen, Systeme korrigieren

Sowohl bei privaten als auch bei geschäftlichen Konten ist zudem die Wiederverwendung von Passwörtern ein Sicherheitsrisiko. Hacker können gestohlene Zugangsdaten automatisch auf anderen Plattformen oder bei anderen Konten ausprobieren. Ein und dasselbe Passwort, das überall verwendet wird, kann somit den Zugriff auf mehrere Konten ermöglichen.
Wenn ein Passwort kompromittiert wurde, sehen die Empfehlungen vor, es sowohl für das betroffene Konto als auch bei anderen Diensten, bei denen es ebenfalls verwendet wurde, zu ändern. Die Aktivierung der Zwei-Faktor-Authentifizierung, sofern verfügbar, fügt der Anmeldung eine zweite Überprüfung hinzu. Der Schutz beruht dann nicht mehr allein auf den eigentlichen Zugangsdaten.
Bei Kühlanlagen müssen diese Vorsichtsmaßnahmen mit den vom Hersteller angegebenen Maßnahmen einhergehen: aktualisierte Software, Austausch veralteter Systeme und geschützte Netzwerkzugänge. Der Angriff auf die Supermärkte verdeutlicht die konkrete Bedeutung dieser Kombination: Es gilt zu verhindern, dass eine Schwachstelle bei der Authentifizierung oder eine bekannte Sicherheitslücke es ermöglicht, für die Lebensmittellagerung unverzichtbare Anlagen aus der Ferne zu steuern.

Kompromittierte Zugangsdaten ebnen Hackern den Weg

Zugangssicherheit ist nicht nur bei Kühlanlagen ein Thema. Laut dem französischen Nachrichtenmagazin „Le Point“ drang die Hackergruppe ZeroBytes im Juni und Juli 2026 in die Systeme der französischen Finanzverwaltung DGFiP ein, indem sie sich die Zugangsdaten eines Behördenmitarbeiters und eines externen Zugangsberechtigten aneignete. Diese Einbrüche rücken den Schutz von Dienstkonten in den Mittelpunkt der Sicherheitsmaßnahmen in Behörden.
Im Fall der DGFiP basiert die gemeldete Vorgehensweise auf der Verwendung von Zugangsdaten autorisierter Nutzer. Daraus allein lässt sich nicht schließen, dass deren Passwörter zu einfach waren: Der Zugriff kann auch gefährdet sein, wenn Zugangsdaten gestohlen werden. Daher muss der Schutz sowohl das Erraten des Passworts als auch dessen Wiederverwendung durch Dritte verhindern.
Sicherheitsbehörden heben insbesondere das Risiko gestohlener Zugangsdaten hervor, die Angreifer automatisch bei mehreren Diensten ausprobieren können. Sie raten, kompromittierte Passwörter zu ersetzen, sie überall dort zu ändern, wo sie wiederverwendet wurden, und die Zwei-Faktor-Authentifizierung zu aktivieren, sofern diese verfügbar ist. Bei Konten, die Zugriff auf sensible Daten gewähren, ergänzt diese zweite Überprüfung den Schutz, den ein separates Passwort bietet.
Mit Material von afp
 
Dieser Artikel erschien zuerst auf epochtimes.fr unter dem Titel „Piratage des systèmes frigorifiques : le manque de complexité des mots de passe au cœur des attaques touchant la France“. (Übersetzung und redaktionelle Bearbeitung: sm)
Categories
ausland etplus ticker

Gemusterte Kleidung soll Überwachungskameras austricksen


In Kürze:

  • Der Sicherheitsforscher Bill Swearingen entwickelt eine Methode, um die KI-Software der Überwachungskameras zu verwirren.
  • 31,7 Millionen Tests auf der Suche nach „Tarnmustern“ wurden durchgeführt.
  • Auch Autos sollen mithilfe einer bedruckten Folie fast „unsichtbar“ gemacht werden.
  • Forscher beschäftigen sich schon länger mit Tarnkleidung, die neurale Systeme austricksen soll.

 
In seinem Lied „Somebody’s Watching Me“ erzählt der R&B-Sänger Rockwell die Geschichte eines Mannes, der sich ständig beobachtet fühlt. Selbst in seinen eigenen vier Wänden glaube er, nicht mehr sicher zu sein. Der Song erschien im Jahr 1983, also lange bevor digitale Kameras und automatisierte Bilderkennung die Überwachung des öffentlichen Raums stark verändert haben.
Während sich der Protagonist des Liedes fragt, ob er denn tatsächlich ständig beobachtet wird oder nur paranoid ist, erübrigt sich diese Frage fast angesichts der technischen Ausstattung an Bahnhöfen oder Flughäfen, großen Plätzen oder in der Umgebung von Sehenswürdigkeiten oder Einkaufsstraßen.

Die Schwächen der KI ausnutzen

Doch was ist, wenn es eine Möglichkeit gibt, dieser Überwachung zu entkommen? Diese Frage hat sich der Sicherheitsforscher Bill Swearingen gestellt.
Seine Idee: „Was wäre, wenn das Muster auf Ihrem Hemd die Gesichtserkennung austricksen könnte? Nicht indem es Ihr Gesicht verbirgt, sondern indem es Schwächen der KI selbst ausnutzt?“, fragt er in einem Beitrag auf dem Portal „LinkedIn“. Dabei stellt der US-Amerikaner sein Projekt „noRecognition“ (auf Deutsch: keine Erkennung) vor. Denn Datenschutz sei kein Luxus, sondern ein Recht.
Dafür habe er computergenerierte Muster für Bekleidungsstücke entwickelt, die die Überwachungssysteme so irritieren sollen, dass sie den Träger nicht mehr erkennen können.
„Wir testen mit realen Modellen. […] Mit den Systemen, die tatsächlich in Clearview AI, auf Körperkameras der Polizei und bei der Flughafensicherheit laufen. […] Personendetektoren, Gesichtsdetektoren und Erkennungssysteme“, führt er auf dem Portal weiter aus.

Modell findet neue Muster durch selbstständiges Lernen

31,7 Millionen Tests habe Swearingen durchgeführt, um Muster zu finden, die die von ihm getestete Software hinter den Überwachungskameras und Kennzeichenlesern irritierten.
Nachdem er nachgewiesen habe, dass sein Konzept grundsätzlich funktioniere, habe er daraus ein sogenanntes Reinforcement-Learning-Modell entwickelt. Dieses System erzeugt und testet selbstständig verschiedene Muster und lernt anhand der Ergebnisse, welche davon die jeweils getesteten Kameraalgorithmen besonders stark beeinträchtigen. Vereinfacht ausgedrückt, erklärte Swearingen gegenüber der Plattform „TechCrunch“, habe er seinem Modell gewissermaßen beigebracht, „malen zu lernen“.
Gemusterte Kleidung

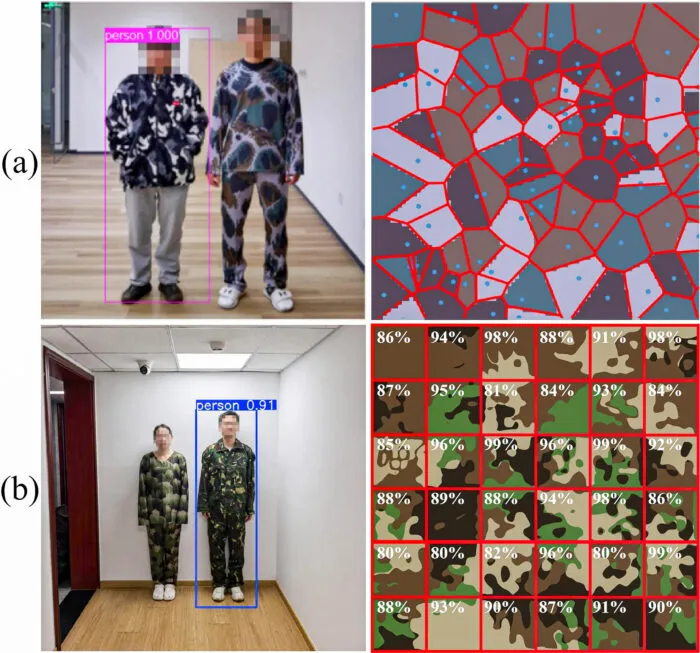
Vergleich repräsentativer Methoden zur adversarialen Tarnung. (a) Die bisherige Methode stellt die adversariale Tarnung mithilfe von Voronoi-Diagrammen dar, die durch lernbare Kontrollpunkte parametrisiert sind. (b) Unsere Methode stellt die adversariale Tarnung als Anordnung von Kacheln dar, wobei die Auswahlwahrscheinlichkeiten der Kacheln und die räumlichen Anordnungen gemeinsam optimiert werden, um eine feinkörnigere adversariale Textur zu ermöglichen.

Foto: Jinlei Wang et al./arXiv:2608.06801 (CC BY 4.0)

Die Überwachungskameras werden dadurch jedoch nicht „geblendet“. Sie zeichnen die Personen auch weiterhin auf. Angegriffen wird hingegen die Software, die aus dem erstellten Bild eine Person, ein Gesicht, eine Bewegung oder ein Kennzeichen erkennen soll.
Jedes Mal, wenn ein Muster nicht die gewünschte Wirkung erzielte, weil der Erkennungsalgorithmus die Person weiterhin erkannte, erzeugte das Modell ein neues Muster. Sein Modell begann bald, Muster zu finden, die alle von ihm getesteten Open-Source-Erkennungsalgorithmen austricksten, darunter die Software von Flock-Kennzeichenlesegeräten, Axon-Körperkameras und Gesichtserkennungskameras von Clearview AI.
Nun generiert das Modell jede Minute neue Muster, wobei jede Charge mathematisch besser sei als die vorherige, erläutert Swearingen gegenüber „TechCrunch“. Überwachungssysteme könnten zwar auch darauf trainiert werden, Swearingens Muster zu umgehen, doch der Algorithmus des Forschers verbesserte sich mit jedem neuen Entwurf auch darin, weitere und zunächst unerkennbare Muster zu erstellen.

Praktischer Test in Las Vegas mit Auto gelingt

Auch Autos will Swearingen mithilfe von gemusterten Folien „unsichtbar“ machen, sodass Überwachungstechnologien sie nicht mehr erkennen könnten. Dass das funktionieren könnte, demonstrierte er bei einem ersten öffentlichen Test mithilfe eines Toyota Yaris auf der Hacker- und Sicherheitskonferenz DEF CON in Las Vegas Anfang August. Zuvor hatte er den 2009 gebauten Pkw mit einem seiner neuesten Muster beklebt. „Wir haben die Wirksamkeit bewiesen“, sagte Swearingen. Allerdings stellten die Felgen eine Herausforderung dar, sagte er, ohne dabei Einzelheiten zu nennen.
Mit der erfolgreichen Demonstration in Las Vegas liefere das Projekt einen ersten Beweis dafür, dass es möglich sei, algorithmische Erkennung im öffentlichen Raum zu umgehen. Der nächste Schritt sei nun, die Muster Interessenten anzubieten.
Für sein „noRecognition“-Projekt hat Swearingen eine Crowdfunding-Kampagne gestartet, um den Verkauf von Merchandise-Artikeln mit den Mustern zu finanzieren – von T-Shirts bis zu Hoodies. Zukünftig sollen auch Fahrzeugfolien mit den Mustern angeboten werden. Seine besten Muster werde er allerdings nicht im Internet veröffentlichen, betonte Swearingen. Er wolle damit verhindern, dass Kamerahersteller sie überlisten.
Eigenen Angaben zufolge hat der Sicherheitsforscher inzwischen bei allen elf von ihm getesteten Erkennungsmodellen Erfolge erzielt. Ein einzelnes Muster, das alle elf Modelle gleichzeitig täuscht, konnte er allerdings noch nicht präsentieren.

Experimente basieren auf Versuch und Irrtum

Das amerikanische Fachmedium für Cybersicherheit „Dark Reading“ sieht Swearingens Entwicklungen hingegen mit einer gewissen Skepsis. So seien die Modelle nicht einheitlich aufgebaut. Deshalb gebe es keine allgemeingültige Regel, nach der sich Muster erstellen ließen, die die Künstliche Intelligenz verwirrten. Das beschränke Swearingens Experimente auf Versuch und Irrtum und erschwere ihm bis zu einem gewissen Grad auch, selbst zu verstehen, warum seine Muster funktionierten.
Auch bei der Umsetzung seines Experiments als Geschäftsmodell werde er mit praktischen Einschränkungen konfrontiert sein, mutmaßt die Fachpublikation. Ein zweidimensionales Bild eines Kleidungsstücks, das gegen eine simulierte Kamera getestet werde, könne zu anderen Ergebnissen führen als echter Stoff unter realen Bedingungen. Und obwohl das Angebot des Sicherheitsforschers aus Sicht des Datenschutzes überzeugend sei, dürften die Designs nicht jedermanns Verständnis von gutem Stil entsprechen.
Hinzu komme die Tatsache, dass es für jeden solchen Angriff eine Gegenmaßnahme gibt. „Wenn ich tausend T-Shirts verkaufen würde, die genau gleich aussehen, würden sie für all diese Menschen auf die gleiche Weise funktionieren – bis das Modell aktualisiert wird“, räumte Swearingen gegenüber dem Medium ein. „Dann könnte ich ein weiteres Muster herausbringen, das dasselbe bewirkt.“
Swearingen ist auch nicht der Einzige, der die Idee verfolgt, Überwachungstechniken auszutricksen. Wissenschaftler forschen bereits seit Jahren an sogenannter adversarialer Kleidung. Eine im August 2026 veröffentlichte Arbeit auf dem Forschungsportal „arXiv“ beschreibt mit „AdvTiles“ ein Verfahren, bei dem ein Computer Muster für Kleidungsstücke entwickelt, die Erkennungssoftware täuschen sollen.
Die Forscher druckten ihre Muster auf Kleidung und testeten sie unter unterschiedlichen Entfernungen, Blickwinkeln und Hintergründen. In digitalen Tests soll „AdvTiles“ eine durchschnittliche Täuschungsquote von 86,2 Prozent erreicht haben. Anschließend testeten sie bedruckte Kleidung unter realen Bedingungen. Dabei soll das Muster bei den meisten Blickwinkeln die Erkennung sogar bei mehr als 90 Prozent der Testläufe verhindert haben.
 
Categories
ausland

Drohung mit Angriffen auf WM: Iran-nahe Gruppe will FBI-Drohnen gehackt haben

Eine Iran-nahe Hackergruppe reklamiert für sich, Drohnen-Daten der US-Bundespolizei FBI erlangt zu haben, die sie für Angriffe auf die Fußball-Weltmeisterschaft nutzen könnte.
Die auf die Beobachtung islamistischer Plattformen spezialisierte US-Firma Site veröffentlichte am Freitag eine Erklärung der Gruppe Handala. Darin führen die Hacker an, sie hätten schon „seit Monaten“ Zugriff auf „jedes Bild und jeden Verdächtigen“, die von den sogenannten FPV-Drohnen des FBI erfasst worden seien.
Laut Handala stammen die Daten der Drohnen unter anderem aus Gesichtserkennungssoftware und der Erfassung von Kfz-Kennzeichen. „Erhöht besser Eure Sicherheit für die WM, wir mögen manche dieser Teams überhaupt nicht“, wurde die Handala-Erklärung zitiert. „FPVs sind überall; Ihr könnt nie wissen, wann eine davon vielleicht in Eurem Mannschaftsbus landet“.
FPV steht für „First Person View“. Diese Drohnen sind mit einer Bordkamera ausgestattet, die Live-Bilder an den Piloten am Boden streamt. Dieser kann damit die Drohne aus der Perspektive der Kamera steuern – so als ob er sich selbst in der Drohne befände. Dies erhöht die Präzision beim Auskundschaften von Zielen wie auch von Angriffen.
Das FBI setzt Drohnen rund um die WM-Stadien ein, um diese gegen das Eindringen unbefugter Fluggeräte zu schützen. Das  Mammutturnier mit Mannschaften aus 48 Ländern, das in den USA, Mexiko und Kanada ausgetragen wird, hatte am Donnerstag begonnen.
Handala verbreitete auch Bilder, die von den angeblich gehackten Drohnen stammen sollen. Site bestritt jedoch, dass die Aufnahmen tatsächlich von dort stammen. So wurde der Firma zufolge eines der von Handala gezeigten Videos von einer Softwareplattform im Dezember 2024 produziert, um eine Technologie der US-Polizei zur Kontrolle von Tornado-Schäden zu illustrieren.
Handala hatte im März bereits Cyberangriffe auf die US-Unternehmen Stryker und Verifone für sich beansprucht. Die Gruppierung bezeichnete dies als Vergeltung für den Angriff vom 28. Februar auf eine Grundschule im Iran zu Beginn des US-israelischen Krieges gegen das Land. Dabei waren nach nicht überprüfbaren Angaben des Iran mehr als 175 Menschen getötet worden.
Auch reklamierte Handala im März für sich, das private E-Mail-Konto von FBI-Chef Kash Patel gehackt haben. Auf von der Gruppe verbreiteten privaten Fotos war Patel unter anderem mit Zigarren zu sehen. Das US-Außenministerium hat eine Belohnung von bis zu zehn Millionen Dollar (8,6 Millionen Euro) für Hinweise zur Ergreifung von Handala-Mitgliedern ausgesetzt.(afp/red)