Categories
ausland ticker

Cyberangriff auf Supermärkte: Kühlsysteme gehackt – Passwortschwäche als Einfallstor?


In Kürze:

  • Cyberkriminelle attackierten Kühlsysteme in französischen Supermärkten.
  • Offensichtlich gelang der Zugang über leicht zu erratende Passwörter.
  • Die Unternehmen arbeiten an einer Verbesserung der Sicherheit der Kühlsysteme.
  • Bislang ist kein Bekennerschreiben aufgetaucht.

 
Hunderte französischer Supermärkte wurden in der Nacht vom Sonntag, 11., auf Montag, 12. Oktober 2026, Opfer eines Cyberangriffs auf ihre Kühlanlagen. Der Angriff offenbart Sicherheitslücken bei vernetzten Geräten, insbesondere beim Passwortschutz.
Der Cybersicherheitsexperte Clément Domingo führt den Zugriff darauf zurück, dass das jeweilige Tagesdatum als Passwort gedient habe. Diese Erklärung rückt die Vorhersagbarkeit der Zugangsdaten in den Mittelpunkt. Erste Berichte deuten zudem auf ältere Geräte, veraltete Software ohne aktuelle Updates und einen direkten Internetzugang hin.

Das Datum war das Passwort

Die angegriffenen Systeme ermöglichen die Überwachung der Temperaturen und die Steuerung der Kühlanlagen, ohne dass jemand vor Ort eingreifen muss. Die Angreifer missbrauchten diese Funktionen, um den Abtauvorgang auszulösen und die Betriebsparameter zu ändern. In Filialen des großen französischen Handelskonzerns Les Mousquetaires wurden Temperaturen von bis zu 50 °C gemessen.
Domingo skizziert einen Einbruch ohne große Hürden. Im französischen Radiosender RMC sagte er: „Cyberkriminelle erlangten die Kontrolle über diese Geräte mit einem sehr einfachen Passwort, da es immer das aktuelle Datum war, das ihnen die Verbindung zu allen Geräten ermöglichte.“ Seine Analyse deutet somit eher auf einen vorhersehbaren Zugriffsmechanismus als auf ein wirklich schützendes Passwort hin.
Die Frage geht also über die Wahl eines Passworts durch einen Nutzer hinaus. Sie betrifft auch die Art und Weise, wie ein Gerät seine Zugangsdaten erzeugt und welche es akzeptiert. In diesem Fall beruhte das vom Experten beschriebene Passwort auf einer Information, die allgemein bekannt war. Die Ermittlungen müssen genau klären, welchen Weg die Angreifer genommen und welche Schutzmechanismen sie überwunden haben.
Veraltete Geräte und ungeschützte Zugänge

Danfoss, der dänische Hersteller der betroffenen Systeme, gibt an, dass die Mehrheit der gehackten Geräte veraltet sei. Die Modelle AK-SM800 und AK-SC355 gehören zu den Produkten, deren Produktlebenszyklus abgelaufen ist und für die es keine Software- oder Sicherheitsupdates mehr gibt. Das Unternehmen empfiehlt, sie durch neuere Lösungen zu ersetzen.
Laut dem französischen Nachrichtenportal „TF1 Info“ hatten Experten bereits auf Sicherheitslücken bei mehr als 2.000 Geräten hingewiesen. Kévin Tellier, Spezialist bei der Cybersicherheitsfirma Synacktiv, erklärt: „Eine der Sicherheitslücken ermöglicht die direkte Umgehung der Authentifizierung, also ohne Angabe von Benutzername und Passwort.“ Diese Möglichkeit macht eine Korrektur der Software erforderlich, unabhängig davon, wie sicher das gewählte Passwort ist.
Die Anbindung ans Internet stellt ein weiteres Problem dar. Schnittstellen, die für den Betrieb in einem privaten Netzwerk vorgesehen sind, waren über das Internet zugänglich. Danfoss kündigte an, gemeinsam mit den betroffenen Kunden die verfügbaren Updates einzuspielen, die Netzwerksicherheit zu stärken und diese direkte Gefährdung zu beseitigen. Die Sicherheitsmaßnahmen erstrecken sich somit auf die gesamte Zugangskette zu den Anlagen.
Lebensmittelverluste: Was die Sicherheitslücken kosten

Die am Dienstag, 13. Oktober, erfasste Bilanz umfasst mindestens 300 Filialen von Intermarché und Netto, die beide zur französischen Gruppe Les Mousquetaires gehören, weniger als 100 Filialen von Coopérative U, 80 Carrefour-Supermärkte und etwa 30 Filialen von Monoprix. Auch mehrere E.Leclerc-Filialen sind betroffen. Die Einzelhändler müssen nun die Produkte entsorgen, deren Haltbarkeit nicht mehr gewährleistet ist.
Die Verluste könnten sich auf mehrere Millionen Euro belaufen. Zum jetzigen Zeitpunkt gibt es noch keine endgültige landesweite Schätzung. In Étréchy im Département Essonne spricht die Verantwortliche einer Filiale von etwa 60.000 Euro an entsorgter Ware. In Issy-les-Moulineaux wird der Schaden auf 55.000 Euro geschätzt. Diese Beträge verdeutlichen die materiellen Folgen eines Eindringens in ein Steuerungssystem.
Die Pariser Staatsanwaltschaft hat ein Ermittlungsverfahren eingeleitet und das französische Amt zur Bekämpfung der Cyberkriminalität damit beauftragt. Die Ermittler sollen die Opfer erfassen und die Zusammenhänge zwischen dem Angriff und den festgestellten Schäden aufklären. Auf Anweisung von Premierminister Sébastien Lecornu wurde zudem die nationale Cybersicherheitsbehörde ANSSI eingeschaltet.
Bis zum 13. Oktober lag noch keinerlei Bekennerschreiben vor.
Zugangsdaten schützen, Systeme korrigieren

Sowohl bei privaten als auch bei geschäftlichen Konten ist zudem die Wiederverwendung von Passwörtern ein Sicherheitsrisiko. Hacker können gestohlene Zugangsdaten automatisch auf anderen Plattformen oder bei anderen Konten ausprobieren. Ein und dasselbe Passwort, das überall verwendet wird, kann somit den Zugriff auf mehrere Konten ermöglichen.
Wenn ein Passwort kompromittiert wurde, sehen die Empfehlungen vor, es sowohl für das betroffene Konto als auch bei anderen Diensten, bei denen es ebenfalls verwendet wurde, zu ändern. Die Aktivierung der Zwei-Faktor-Authentifizierung, sofern verfügbar, fügt der Anmeldung eine zweite Überprüfung hinzu. Der Schutz beruht dann nicht mehr allein auf den eigentlichen Zugangsdaten.
Bei Kühlanlagen müssen diese Vorsichtsmaßnahmen mit den vom Hersteller angegebenen Maßnahmen einhergehen: aktualisierte Software, Austausch veralteter Systeme und geschützte Netzwerkzugänge. Der Angriff auf die Supermärkte verdeutlicht die konkrete Bedeutung dieser Kombination: Es gilt zu verhindern, dass eine Schwachstelle bei der Authentifizierung oder eine bekannte Sicherheitslücke es ermöglicht, für die Lebensmittellagerung unverzichtbare Anlagen aus der Ferne zu steuern.
Kompromittierte Zugangsdaten ebnen Hackern den Weg

Zugangssicherheit ist nicht nur bei Kühlanlagen ein Thema. Laut dem französischen Nachrichtenmagazin „Le Point“ drang die Hackergruppe ZeroBytes im Juni und Juli 2026 in die Systeme der französischen Finanzverwaltung DGFiP ein, indem sie sich die Zugangsdaten eines Behördenmitarbeiters und eines externen Zugangsberechtigten aneignete. Diese Einbrüche rücken den Schutz von Dienstkonten in den Mittelpunkt der Sicherheitsmaßnahmen in Behörden.
Im Fall der DGFiP basiert die gemeldete Vorgehensweise auf der Verwendung von Zugangsdaten autorisierter Nutzer. Daraus allein lässt sich nicht schließen, dass deren Passwörter zu einfach waren: Der Zugriff kann auch gefährdet sein, wenn Zugangsdaten gestohlen werden. Daher muss der Schutz sowohl das Erraten des Passworts als auch dessen Wiederverwendung durch Dritte verhindern.
Sicherheitsbehörden heben insbesondere das Risiko gestohlener Zugangsdaten hervor, die Angreifer automatisch bei mehreren Diensten ausprobieren können. Sie raten, kompromittierte Passwörter zu ersetzen, sie überall dort zu ändern, wo sie wiederverwendet wurden, und die Zwei-Faktor-Authentifizierung zu aktivieren, sofern diese verfügbar ist. Bei Konten, die Zugriff auf sensible Daten gewähren, ergänzt diese zweite Überprüfung den Schutz, den ein separates Passwort bietet.
Mit Material von afp
 
Dieser Artikel erschien zuerst auf epochtimes.fr unter dem Titel „Piratage des systèmes frigorifiques : le manque de complexité des mots de passe au cœur des attaques touchant la France“. (Übersetzung und redaktionelle Bearbeitung: sm)
Categories
deutschland ticker

„Im Ernstfall eine Katastrophe“: IT-Ausfall bei der Bundeswehr


In Kürze:

  • CDU-Politiker warnen nach einer IT-Panne bei der Bundeswehr vor Folgen im Ernstfall.
  • Sie fordern ausfallsichere IT-Systeme.
  • Nach fehlerhaften Updates hatten bis zu 900 Reservisten keinen Zugriff mehr auf die IT-Systeme.

 
Erst kürzlich sorgte eine mehr als einwöchige IT-Panne bei der Bundeswehr dafür, dass Hunderte Reservisten von den zentralen IT-Systemen abgeschnitten waren. Inzwischen haben sich Sicherheitspolitiker der CDU zu dem Vorfall zu Wort gemeldet und fordern Konsequenzen.
Marc Henrichmann (CDU), Vorsitzender des Parlamentarischen Kontrollgremiums für die Nachrichtendienste des Bundes, sagte dem „Handelsblatt“:
„Im Ernstfall wäre ein länger andauernder IT-Ausfall und der Verlust von Reservistendatenbanken eine Katastrophe.“

„Betriebliche Gründe“ als Ursache

Wie ein Sprecher des Verteidigungsministeriums bereits am Mittwoch, 30. September, mitteilte, sei ein Cyberangriff von außen auszuschließen. Es habe „keine Datenabflüsse oder Zugriffe Dritter“ gegeben.
Ursache seien stattdessen „betriebliche Gründe“. Ein Sprecher der BWI, des IT-Systemhauses und Digitalisierungspartners der Bundeswehr, sprach von einer „Beeinträchtigung durch Updates der verarbeitenden Systeme“.
Nach Informationen des „Handelsblatts“ aus Bundeswehrkreisen sollen bei einem Massendatenimport die Datensätze der aktuell nicht einberufenen Reservisten gelöscht worden sein. Laut BWI waren maximal 900 Reservisten von dieser Störung betroffen. Sie hätten keinen Zugriff mehr auf Computer, E-Mails und den Bundeswehr-Messenger gehabt. Insgesamt hat die Bundeswehr rund 60.000 nicht aktive Soldaten.

„Erheblicher Nachholbedarf“ bei der IT

Der Vorfall verdeutliche, wie wichtig eine verlässliche IT für die Bundeswehr sei, sagte Henrichmann. „Insbesondere wenn es um die Sicherheit unseres Landes geht, müssen kritische IT-Systeme immer funktionieren“, so der CDU-Politiker.
Zugleich forderte Henrichmann rasche Verbesserungen: „Wir brauchen gehärtete und ausfallsichere Systeme, um Datenbestände und kritische Prozesse bei der Truppe schnellstmöglich wiederherstellen zu können. Hier besteht noch erheblicher Nachholbedarf.“
Auch Roderich Kiesewetter (CDU), Mitglied des Deutschen Bundestages und Oberst außer Dienst der Bundeswehr, äußerte sich zu der IT-Panne. „Der Vorfall zeigt, dass wir in der Fläche noch nicht ausreichend einsatz- und verteidigungsfähig sind, wenn zentrale Elemente der Führungs- und Kommandofähigkeiten nicht funktionieren oder anfällig für Störungen oder Cyberangriffe sind“, sagte er.

Die Digitalisierung bei der Bundeswehr

Bereits seit mehreren Jahren treibt die Bundeswehr eine umfassende Digitalisierungsoffensive zur Landes- und Bündnisverteidigung voran. Nach Angaben der BWI sind dafür „unter anderem digitale Fähigkeiten auf dem Gefechtsfeld und ein resilientes, hochverfügbares, sicheres und skalierbares IT-System im Inland“ nötig.
Zu den Entwicklungsbereichen zählen laut BWI Lieferkettensicherheit, Blackout-Resilienz, autonome Robotik, Innovations-Ökosysteme und unbemannte Systeme. Die Bundesregierung will die Bundeswehr zur stärksten konventionellen Armee Europas machen.
Zu den aktuellen Projekten gehört außerdem der Aufbau einer Multicloud-Umgebung. Die „private Cloud der Bundeswehr“, kurz pCloudBw, soll IT-Services durchgängig vom Inland bis in die Einsatzgebiete bereitstellen. Die Plattform passe laut BWI in einen Transportbehälter und basiere auf sogenannter Open-Source-Software, also Software mit frei zugänglichem Quelltext. Später sollen stationäre Infrastrukturen in den eigenen Rechenzentren folgen.
 
Mit Material von dts
Categories
gesellschaft wissen

Die gigantischen Bedarfe von Rechenzentren


In Kürze:

  • Weltweit entstehen immer mehr und immer größere Rechenzentren.
  • Umweltorganisationen kritisieren ihren riesigen Energiehunger und ihre mangelhafte Ökobilanz.
  • Die größten geplanten Rechenzentren haben einen Strombedarf von bis zu 9 Gigawatt und nehmen riesige Flächen in Anspruch.
  • Auch ihr Wasserbedarf ist vergleichbar mit dem von Städten.

 
Mit Stand November 2025 gab es in Deutschland rund 2.000 Rechenzentren mit einer Anschlussleistung von jeweils mindestens 0,1 Megawatt (MW). Die meisten davon zählen zur kleinsten Kategorie. Nur rund 100 benötigen mehr als 5 MW.
Dennoch stieg die Leistung aller deutschen Rechenzentren 2025 um 9 Prozent auf 2.980 MW. Damit trägt die Bundesrepublik aktuell den Titel des größten Standorts für Rechenzentren in Europa – und wächst weiter. Mehr als 70 Großprojekte für neue Rechenzentren sind angekündigt. Bis 2030 sollen es insgesamt 5.000 MW sein. Besonders der Anteil der Künstlichen Intelligenz (KI) soll deutlich steigen.
Auch weltweit steigt der Bedarf nach Rechenleistung rasant. Das lässt vielerorts Rechenzentren wie Pilze aus dem Boden schießen. In ihnen finden – für die meisten unbemerkt – die Prozesse unter anderem für den Betrieb von Internet und KI statt und sorgen dafür, dass wir Google, WhatsApp, ChatGPT, Netflix oder Onlinebanking benutzen können.

„Greenwashing“ bei der KI-Branche?

Umweltverbände hingegen beobachten die KI-Konzerne ganz genau und kritisieren den enormen Energiehunger ihrer Rechenzentren. Die Unternehmen argumentieren, dass KI ein entscheidendes Werkzeug gegen die Klimakrise sei. Eine Untersuchung mehrerer NGOs kommt zu einem anderen Ergebnis: Die Studienautoren werfen der Branche vor, Umweltschäden zu verschleiern.
Laut der Analyse stützten sich nur 26 Prozent der Aussagen der Betreiber auf wissenschaftliche Studien. Bei 36 Prozent der Behauptungen fehlten die Belege. Der überwiegende Rest verwies auf eigene Berichte.
„Rechenzentren“

KI ist laut Betreibern ein entscheidendes Werkzeug gegen die Klimakrise. Belege für diese Behauptung sind selten, denn Rechenzentren benötigen vielfältige Ressourcen.

Foto: Oselote/iStock

Ein zentraler Kritikpunkt sei die fehlende Differenzierung bei dem Begriff der KI. Demnach beziehen sich die propagierten positiven Klimaeffekte hauptsächlich auf „herkömmliche“ KI-Anwendungen. Der Rechenzentrenboom basiere aber primär auf „generativer“ KI, also auf Systemen wie ChatGPT oder Gemini, die Texte, Bilder und Videos erzeugen. Die Studienautoren konnten hierfür kein Beispiel für eine deutliche Treibhausgasreduktion finden.
Julian Bothe, Senior Policy Manager bei AlgorithmWatch, sagte, wenn es Nachhaltigkeitsvorteile durch KI gebe, dann durch Anwendungen traditioneller KI mit wenig Ressourcenverbrauch. Er fügte hinzu:
„Die großen sprach- und bildgenerierenden Modelle wie ChatGPT, um die es beim aktuellen KI-Hype vor allem geht, verbrauchen Unmengen an Strom und Wasser, verursachen CO₂-Emissionen in der Höhe ganzer Länder, bringen aber keinerlei positiven Nutzen für die Umwelt.“

Angetrieben durch Gaskraftwerke

Wie gewaltig dieser Energiehunger ist, zeigt das geplante „Stratos“-Rechenzentrum im US-Bundesstaat Utah im Bezirk Box Elder County. Dessen Strombedarf ist mit 9 Gigawatt (GW) angegeben. Das entspricht mehr als dem Doppelten des durchschnittlichen Stromverbrauchs des gesamten Bundesstaates Utah. Den nötigen Strom sollen mehrere Gasturbinen auf dem Gelände mit insgesamt 10 GW Nennleistung zur Verfügung stellen. Das macht das Rechenzentrum unabhängig vom öffentlichen Stromnetz. Zum Vergleich: Die durchschnittliche Grundlast von Deutschland beträgt rund 50 GW.
Auch die Ausmaße des Rechenzentrums sind gigantisch. Rund 16.200 Hektar sind für das neue Hyperscale-Rechenzentrum vorgesehen. Das entspricht rund 22.700 Fußballfeldern oder mehr als einem Sechstel der Fläche von Berlin.
Ebenfalls groß dimensioniert ist das „Hyperion“-KI-Rechenzentrum des US-Konzerns Meta im US-Bundesstaat Louisiana. Auch diese Anlage wird eigene Gaskraftwerke mit mehr als 7 GW haben. Der Konzern baut zunächst einen ersten Abschnitt des Rechenkomplexes mit 2 GW. Allein dieser soll mit 2.250 Hektar Flächenbedarf größer sein als der Central Park in New York.
Nochmal Deutschland zum Vergleich: Die Bundesrepublik plant, bis 2031 bis zu 12 GW an Reservegaskraftwerken zu bauen. Das bedeutet, dass zwei solche Hyperscale-Rechenzentren nebenbei die Kraftwerkskapazität entstehen lassen, die ein ganzes Land absichern soll.
Dass der hohe Strombedarf von Rechenzentren zu Engpässen führen kann, zeigte die Situation am Lake Tahoe im US-Bundesstaat Kalifornien. Hier kann NV Energy, der lokale Stromversorger, ab Mai 2027 knapp 50.000 Menschen nicht mehr mit Strom versorgen. Sie müssen sich einen anderen Anbieter suchen. Stromvorrang erhalten hingegen neue Rechenzentren. Die Bewohner kritisieren, dass man sie behandelt, als würden sie „nicht existieren“. Ebenso würden die Betreiber die Kosten des Booms der Rechenzentren auf sie abwälzen – bei bereits steigenden Strompreisen.

Rechenleistung ersetzt Arbeitskraft

Initiator des „Stratos“-Projekts ist der kanadische Unternehmer Kevin O’Leary. Kostenpunkt für ihn sind umgerechnet rund 85 Milliarden Euro. Er versprach, dass durch das Projekt 10.000 temporäre Bauarbeitsplätze und 2.000 unbefristete neue Arbeitsplätze in der Region entstehen würden.
Zudem sei die Erhöhung der US-Rechenkapazität für die nationale Sicherheit von entscheidender Bedeutung. Ebenso sagte er: „Wir können nicht zulassen, dass die Chinesen uns schlagen.“
Andererseits macht KI Tausende Arbeitsplätze überflüssig. Allein Meta hat die interne Streichung von 8.000 Jobs angekündigt – rund 10 Prozent der Belegschaft – und setzt auf mehr Rechenleistung. Der Konzern entlässt damit jene Mitarbeiter, deren Arbeitsabläufe die KI letztlich ersetzen wird. Es gleicht einem Austausch von menschlicher Arbeitskraft durch KI.

KI kontra Mensch: Wasserklau durch Rechenzentrum

Rechenzentren benötigen jedoch nicht nur Energie, sondern auch enorme Mengen an Wasser zur Kühlung, damit die Prozessoren nicht überhitzen. Vieles davon wird verdunstet, um die Wärme abzuführen. Wie hoch der Wasserverbrauch eines Rechenzentrums sein kann, zeigt wieder ein Beispiel. Im vergangenen Jahr fiel den Bewohnern der Stadt Fayetteville im US-Bundesstaat Georgia ein ungewöhnlich niedriger Wasserdruck auf. Schließlich fand man heraus, dass zwei große Wasseranschlüsse nicht erfasst waren. Diese führten direkt zu einem rund 275-MW-Rechenzentrum.
Letztlich hatte der Datencampus dem Wassernetz rund 110 bis 113 Millionen Liter Wasser entnommen, ohne dafür zu zahlen. Laut der Behörde wurde diese Menge innerhalb von rund vier Monaten bezogen. Der Betreiber gab neun bis 15 Monate an. Trotz geleisteter Nachzahlung ist dies für die Anwohner besonders ärgerlich. Denn die heimliche Wasserentnahme geschah in einer Trockenperiode, die die Gemeinde veranlasste, ihre Bewohner zum Wassersparen aufzurufen.
„Rechenzentren“

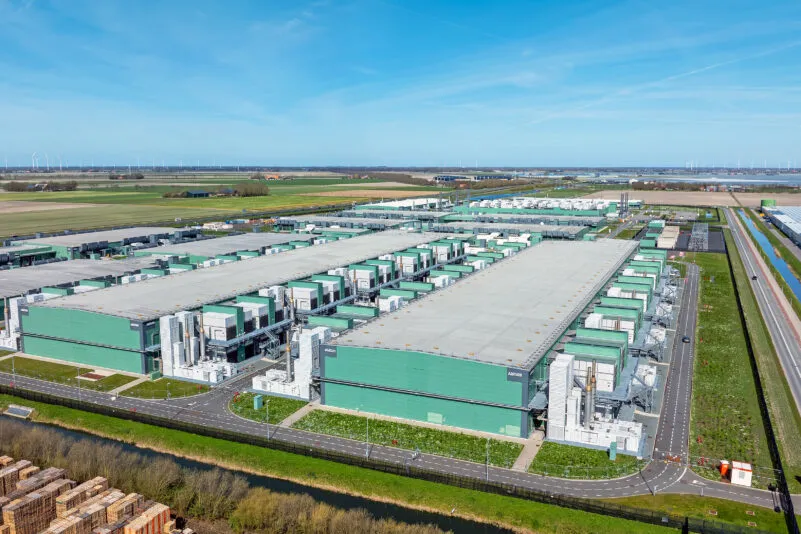
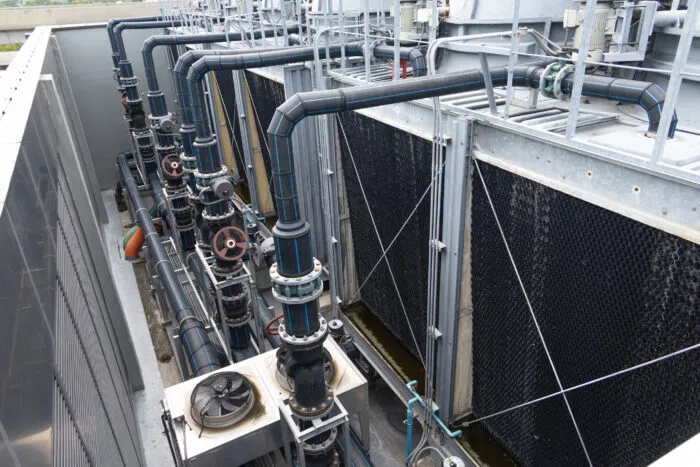
Eine wichtige Komponente bei Rechenzentren: die Kühlsysteme.

Foto: coffeekai/iStock

Ein mittelgroßes Rechenzentrum verbraucht laut der US-Umwelt- und Energieorganisation EESI mehr als 400 Millionen Liter Wasser pro Jahr. Hyperscale-Rechenzentren mit bis zu 1 GW können rund 19 Millionen Liter Wasser pro Tag oder knapp 7 Milliarden Liter Wasser pro Jahr verbrauchen. Das entspricht dem jährlichen Trinkwasserverbrauch von über 75.000 deutschen Haushalten oder den Einwohnern der Stadt Heidelberg.
Vielfach größer sind die oben genannten Anlagen „Hyperion“ und „Stratos“. Mit seinen 9 GW kommt „Stratos“ rechnerisch auf über 60 Milliarden Liter Wasser pro Jahr. Das entspricht rund 1,5 Prozent des gesamten jährlichen deutschen Wasserverbrauchs.

Tonnenweise Metalle nötig

Neben Energie, Fläche, Arbeitskraft und Wasser benötigen Rechenzentren außerdem große Mengen an Metallen und anderen wertvollen Rohstoffen. Jedes Megawatt Rechenleistung erfordert laut Weltwirtschaftsforum rund 60 bis 75 Tonnen Mineralien. Diese befinden sich hauptsächlich in den Systemen für die Stromversorgung und die Kühlung.
Neben Stahl/Eisen sind die wichtigsten Metalle Aluminium und Kupfer. Auch Seltene Erden und Edelmetalle wie Neodym und Yttrium, Gold und Silber kommen hier zum Einsatz. Ende 2025 hat das Weltwirtschaftsforum geschätzt, dass bis 2030 die erforderliche Kapazität an Rechenleistung mehr als 100 GW betragen könnte – fast eine Verdopplung der aktuellen Kapazität. Entsprechend steigt der Bedarf an Wasser und Rohstoffen.
Damit einher geht, besonders in Deutschland, eine weitere Herausforderung, nämlich fehlende Netzkapazitäten. Die Netzbetreiber haben für stromintensive Projekte bereits Wartezeiten von mehreren Jahren angekündigt. Weitere Infrastrukturprobleme entstehen durch den begrenzten Flächenbedarf. Die Rechenzentren stehen hierzulande damit in doppelter Konkurrenz – Fläche und Wasser – zu Landwirtschaft und Wohnraum.

Steuergelder für Rechenzentren

In Deutschland profitieren die technischen Anlagen zudem von Steuervorteilen und Entlastungen, die letztlich Steuergelder sind. Dazu hat der Bund im März die neue Rechenzentrumsstrategie veröffentlicht. Demnach profitieren Rechenzentren von „begünstigenden Maßnahmen zur Senkung der Energiekosten“.
Neben Deutschland gewähren auch andere Industriestaaten steuerliche Anreize für Rechenzentren. In den USA bieten aktuell 38 Staaten spezielle Steueranreize für sie an. So kann sich Metas geplanter „Hyperion“-Standort über eine Erleichterung von umgerechnet 2,84 Milliarden Euro freuen. Dieses Geld muss die Regierung an anderer Stelle einsparen oder anderweitig einnehmen.
Auch andere Länder wie Frankreich oder Großbritannien wollen in diesem globalen Wettbewerb durch finanzielle Anreize mithalten.
Categories
china deutschland

Spionagevorwurf gegen Ehepaar: China soll gezielt europäische Hochtechnologie ins Visier nehmen


In Kürze:

  • Das festgenommene Ehepaar soll für einen chinesischen Nachrichtendienst tätig gewesen sein.
  • Es knüpfte Kontakte zu Wissenschaftlern und Forschungseinrichtungen.
  • Das kommunistische Regime hat wichtige Technologien im Visier.
  • Europa war bislang gegenüber Chinas technologischem Raubbau zu wenig wachsam.

 
Die jüngste Festnahme zweier mutmaßlicher Spione der Kommunistischen Partei Chinas (KPCh) in Deutschland offenbart einen kleinen Teil einer langjährigen globalen Kampagne des Regimes, die darauf abzielt, „sensible Technologien durch Diebstahl zu erlangen“. Dies erläuterte Lin Tsung-nan, Professor für Elektrotechnik an der National Taiwan University, gegenüber der englischsprachigen Ausgabe der Epoch Times. Ihm zufolge laufen zentrale Schlüsselsektoren der europäischen Wirtschaft Gefahr, durch diese Operationen ausgehöhlt zu werden.

Wissenschaftler nach China eingeladen

Die deutsche Polizei nahm am 20. Mai in München ein Ehepaar unter dem Vorwurf der Spionage für China fest. So sollen sie hochentwickelte Technologien gesammelt haben, die für militärische Zwecke geeignet sind. Dies geht aus einer Erklärung der Bundesanwaltschaft vom selben Tag hervor. Xuejun C. und Hua S. – beide deutsche Staatsangehörige – sollen „für einen chinesischen Nachrichtendienst tätig sein“, hieß es darin weiter.
Die beiden sollen Kontakte zu zahlreichen Wissenschaftlern an deutschen Universitäten und Forschungseinrichtungen geknüpft haben. Dabei handelte es sich insbesondere um Lehrstuhlinhaber mit den Schwerpunkten Luft- und Raumfahrttechnik, Informatik sowie Künstliche Intelligenz (KI). Dazu gaben sie sich als Dolmetscher oder Mitarbeiter der Automobilindustrie aus.
Einige dieser Forscher lockten sie unter dem Vorwand, bezahlte Vorträge vor einem zivilen Publikum zu halten, nach China. Dort sprachen sie dann jedoch vor Mitarbeitern „staatlicher Rüstungsunternehmen“, so die Staatsanwaltschaft.
Der Fall in München ist nicht Deutschlands erste Begegnung mit chinesischer Spionage. Im Februar verurteilte ein deutsches Gericht einen US-Bürger zu zwei Jahren und acht Monaten Haft, weil er einem chinesischen Geheimdienst angeboten hatte, sensible Informationen des US-Militärs weiterzugeben. Im September 2025 verhängte ein deutsches Gericht eine Haftstrafe von vier Jahren und neun Monaten gegen einen ehemaligen Mitarbeiter des deutschen Bundestagsabgeordneten und damaligen Europaabgeordneten Maximilian Krah. Der Mann war als Agent für den chinesischen Geheimdienst tätig. Die KPCh wies die Spionagevorwürfe zurück.

Eine koordinierte Spionagekampagne

Die Fälle deuteten eher auf eine umfassendere, von Peking gesteuerte Operation hin als auf bloße Einzelfälle ziviler Aktivitäten, sagte William Chih-tung Chung, wissenschaftlicher Mitarbeiter am Institut für nationale Verteidigungs- und Sicherheitsforschung in Taiwan.
„Es handelt sich um eine koordinierte Spionagekampagne, die vom gesamten Staatsapparat in Zusammenarbeit mit dem privaten Sektor vorangetrieben wird“, erklärte er gegenüber Epoch Times.
Chung merkte an, dass die deutsche Staatsangehörigkeit der beiden Verdächtigen darauf hindeute, dass die KPCh lokale Mittelsmänner einsetze, um über akademische und wirtschaftliche Tarnorganisationen nachrichtendienstliche Informationen zu beschaffen. Dies bestätige die defensive Haltung der Europäischen Union. „Da diese Taktiken häufig rechtliche Grauzonen ausnutzen, bleibt es ohne eindeutige Beweise äußerst schwierig, eine Verurteilung zu erwirken“, sagte er.
Dieser Vorfall unterstreiche einmal mehr, warum die EU China als „systemischen Rivalen“ betrachte. Dieser Begriff ist eine von drei Bezeichnungen, mit denen der Staatenbund das chinesische Regime seit 2019 belegt. Die beiden anderen lauten „Kooperationspartner“ und „wirtschaftlicher Wettbewerber“.
Lin stimmte dem zu und merkte an, dass die Verhaftungen wahrscheinlich nur einen Bruchteil der weitreichenden globalen Spionageaktivitäten Pekings darstellten.
„Über Deutschland hinaus haben chinesische Agenten gezielt westliche Nationen wie die Vereinigten Staaten und das Vereinigte Königreich ins Visier genommen. Das deutet auf von oben gesteuerte Operationen hin“, so Lin weiter. „Es ist kein Geheimnis, dass Peking seine Geheimdienstnetzwerke methodisch zu Waffen gemacht hat, um im Ausland industriellen und technologischen Diebstahl zu inszenieren.“
Im April erklärte das Weiße Haus in einem internen Memo, dass ausländische Stellen – vorwiegend mit Sitz in China – „gezielte, im industriellen Maßstab angelegte Kampagnen“ betreiben, „um sich führende US-KI-Systeme anzueignen“.

Illegale Methoden

Lin warnte davor, dass ein solcher Diebstahl China in die Lage versetzen könnte, rasche Fortschritte bei seinen Verteidigungs- und Militärkapazitäten zu erzielen.
„Unabhängige Innovation erfordert ein ständiges Vorgehen nach dem Prinzip von Versuch und Irrtum. Die Aneignung von Dual-Use-Technologien wie der KI ermöglicht es dem Regime jedoch, einen Großteil dieses Prozesses zu umgehen.“ Peking sei bereit, jedes erforderliche Mittel einzusetzen, um seinen Aufstieg zu beschleunigen. Im Wettbewerb mit den USA verfolge Peking eine Strategie, die es als „Überholen in der Kurve“ bezeichnet.
Dual-Use-Technologien bezeichnen Materialien, Software oder Systeme, die sowohl zivile als auch militärische Anwendungsmöglichkeiten besitzen.
Lins Einschätzung aufgreifend erklärte Chung, China greife zu verdeckten und illegalen Methoden, um sein Streben nach der Vorherrschaft in den Bereichen KI und Quantentechnologie voranzutreiben. „Die KPCh nutzt die militärisch-zivile Fusion, um ihre Aktivitäten zur Nachrichtengewinnung und Infiltration auszuweiten. Das sind Schritte, die die Modernisierung ihrer Waffensysteme erheblich beschleunigen und ihren militärischen Ausbau stärken könnten“, sagte er.
Die zivil-militärische Fusion ist eine Strategie, bei der die KP Chinas zivile Technologien erwirbt, die zugleich militärischen Zwecken dienen. Chung merkte jedoch an, dass die institutionellen Mängel Pekings zu gravierend seien, als dass gestohlenes Know-how den Mangel an echter Innovation ausgleichen könnte.
„China sieht sich einer tief verwurzelten Korruption gegenüber, während es seinem starren politischen System an jener Flexibilität und Dynamik mangelt, die in westlichen Demokratien zu beobachten sind.“ Folglich dürfte der Diebstahl geistigen Eigentums allein kaum dazu führen, China über Nacht in ein technologisches Schwergewicht zu verwandeln. „Das Land hat diesbezüglich noch einen langen Weg vor sich.“

Es droht eine Aushöhlung der europäischen Wirtschaft

Lin warnte davor, dass Europa gegenüber Chinas technologischem Raubbau weniger wachsam gewesen sei. Sollte sich dieser ungebremst fortsetzen, könne das zu einer Aushöhlung der Schlüsselbereiche der europäischen Wirtschaft führen.
„Europa war China gegenüber weniger wachsam. So hat die EU es dem Regime ermöglicht, angeschlagene westliche Unternehmen zu kaufen und sensible Technologien zu stehlen“, sagte er. „Dies könnte Europas technologischen Vorsprung weiter untergraben und seine langfristigen wirtschaftlichen Aussichten infrage stellen.“
Chung sagte, diese Ausbeutung stelle Risiken für die nationale Sicherheit, die technologische Souveränität, demokratische Systeme sowie die Wettbewerbsfähigkeit der gesamten Verteidigungsindustrie in der EU dar. „Die gravierendste Sorge ist der Verlust fortschrittlicher Technologien sowie von Dual-Use-Technologien aus europäischen Ländern“, sagte er. Dies ermögliche es China, seine militärischen Fähigkeiten innerhalb eines relativ kurzen Zeitraums und zu geringeren Kosten auszubauen.
Chung warnte davor, dass solche Aktivitäten die politische Autonomie der EU untergraben und das Misstrauen gegenüber der KPCh in der gesamten Region im Laufe der Zeit vertiefen könnten. „Der chinesische Staatschef Xi Jinping traf erst kürzlich mit dem russischen Präsidenten Wladimir Putin zusammen – und dies, obwohl Moskau nach wie vor die primäre Sicherheitsbedrohung für Europa darstellt“, sagte er.  „Chinas Technologiespionage sowie seine autoritären Ambitionen, den Westen herauszufordern, haben den Argwohn der EU weiter verstärkt.“
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel „Arrest of German Couple for Alleged Spying for the CCP Reveals EU Economic Risk: Analysts“. (deutsche Bearbeitung: os)