Categories
ausland ticker

Cyberangriff auf Supermärkte: Kühlsysteme gehackt – Passwortschwäche als Einfallstor?


In Kürze:

  • Cyberkriminelle attackierten Kühlsysteme in französischen Supermärkten.
  • Offensichtlich gelang der Zugang über leicht zu erratende Passwörter.
  • Die Unternehmen arbeiten an einer Verbesserung der Sicherheit der Kühlsysteme.
  • Bislang ist kein Bekennerschreiben aufgetaucht.

 
Hunderte französischer Supermärkte wurden in der Nacht vom Sonntag, 11., auf Montag, 12. Oktober 2026, Opfer eines Cyberangriffs auf ihre Kühlanlagen. Der Angriff offenbart Sicherheitslücken bei vernetzten Geräten, insbesondere beim Passwortschutz.
Der Cybersicherheitsexperte Clément Domingo führt den Zugriff darauf zurück, dass das jeweilige Tagesdatum als Passwort gedient habe. Diese Erklärung rückt die Vorhersagbarkeit der Zugangsdaten in den Mittelpunkt. Erste Berichte deuten zudem auf ältere Geräte, veraltete Software ohne aktuelle Updates und einen direkten Internetzugang hin.

Das Datum war das Passwort

Die angegriffenen Systeme ermöglichen die Überwachung der Temperaturen und die Steuerung der Kühlanlagen, ohne dass jemand vor Ort eingreifen muss. Die Angreifer missbrauchten diese Funktionen, um den Abtauvorgang auszulösen und die Betriebsparameter zu ändern. In Filialen des großen französischen Handelskonzerns Les Mousquetaires wurden Temperaturen von bis zu 50 °C gemessen.
Domingo skizziert einen Einbruch ohne große Hürden. Im französischen Radiosender RMC sagte er: „Cyberkriminelle erlangten die Kontrolle über diese Geräte mit einem sehr einfachen Passwort, da es immer das aktuelle Datum war, das ihnen die Verbindung zu allen Geräten ermöglichte.“ Seine Analyse deutet somit eher auf einen vorhersehbaren Zugriffsmechanismus als auf ein wirklich schützendes Passwort hin.
Die Frage geht also über die Wahl eines Passworts durch einen Nutzer hinaus. Sie betrifft auch die Art und Weise, wie ein Gerät seine Zugangsdaten erzeugt und welche es akzeptiert. In diesem Fall beruhte das vom Experten beschriebene Passwort auf einer Information, die allgemein bekannt war. Die Ermittlungen müssen genau klären, welchen Weg die Angreifer genommen und welche Schutzmechanismen sie überwunden haben.
Veraltete Geräte und ungeschützte Zugänge

Danfoss, der dänische Hersteller der betroffenen Systeme, gibt an, dass die Mehrheit der gehackten Geräte veraltet sei. Die Modelle AK-SM800 und AK-SC355 gehören zu den Produkten, deren Produktlebenszyklus abgelaufen ist und für die es keine Software- oder Sicherheitsupdates mehr gibt. Das Unternehmen empfiehlt, sie durch neuere Lösungen zu ersetzen.
Laut dem französischen Nachrichtenportal „TF1 Info“ hatten Experten bereits auf Sicherheitslücken bei mehr als 2.000 Geräten hingewiesen. Kévin Tellier, Spezialist bei der Cybersicherheitsfirma Synacktiv, erklärt: „Eine der Sicherheitslücken ermöglicht die direkte Umgehung der Authentifizierung, also ohne Angabe von Benutzername und Passwort.“ Diese Möglichkeit macht eine Korrektur der Software erforderlich, unabhängig davon, wie sicher das gewählte Passwort ist.
Die Anbindung ans Internet stellt ein weiteres Problem dar. Schnittstellen, die für den Betrieb in einem privaten Netzwerk vorgesehen sind, waren über das Internet zugänglich. Danfoss kündigte an, gemeinsam mit den betroffenen Kunden die verfügbaren Updates einzuspielen, die Netzwerksicherheit zu stärken und diese direkte Gefährdung zu beseitigen. Die Sicherheitsmaßnahmen erstrecken sich somit auf die gesamte Zugangskette zu den Anlagen.
Lebensmittelverluste: Was die Sicherheitslücken kosten

Die am Dienstag, 13. Oktober, erfasste Bilanz umfasst mindestens 300 Filialen von Intermarché und Netto, die beide zur französischen Gruppe Les Mousquetaires gehören, weniger als 100 Filialen von Coopérative U, 80 Carrefour-Supermärkte und etwa 30 Filialen von Monoprix. Auch mehrere E.Leclerc-Filialen sind betroffen. Die Einzelhändler müssen nun die Produkte entsorgen, deren Haltbarkeit nicht mehr gewährleistet ist.
Die Verluste könnten sich auf mehrere Millionen Euro belaufen. Zum jetzigen Zeitpunkt gibt es noch keine endgültige landesweite Schätzung. In Étréchy im Département Essonne spricht die Verantwortliche einer Filiale von etwa 60.000 Euro an entsorgter Ware. In Issy-les-Moulineaux wird der Schaden auf 55.000 Euro geschätzt. Diese Beträge verdeutlichen die materiellen Folgen eines Eindringens in ein Steuerungssystem.
Die Pariser Staatsanwaltschaft hat ein Ermittlungsverfahren eingeleitet und das französische Amt zur Bekämpfung der Cyberkriminalität damit beauftragt. Die Ermittler sollen die Opfer erfassen und die Zusammenhänge zwischen dem Angriff und den festgestellten Schäden aufklären. Auf Anweisung von Premierminister Sébastien Lecornu wurde zudem die nationale Cybersicherheitsbehörde ANSSI eingeschaltet.
Bis zum 13. Oktober lag noch keinerlei Bekennerschreiben vor.
Zugangsdaten schützen, Systeme korrigieren

Sowohl bei privaten als auch bei geschäftlichen Konten ist zudem die Wiederverwendung von Passwörtern ein Sicherheitsrisiko. Hacker können gestohlene Zugangsdaten automatisch auf anderen Plattformen oder bei anderen Konten ausprobieren. Ein und dasselbe Passwort, das überall verwendet wird, kann somit den Zugriff auf mehrere Konten ermöglichen.
Wenn ein Passwort kompromittiert wurde, sehen die Empfehlungen vor, es sowohl für das betroffene Konto als auch bei anderen Diensten, bei denen es ebenfalls verwendet wurde, zu ändern. Die Aktivierung der Zwei-Faktor-Authentifizierung, sofern verfügbar, fügt der Anmeldung eine zweite Überprüfung hinzu. Der Schutz beruht dann nicht mehr allein auf den eigentlichen Zugangsdaten.
Bei Kühlanlagen müssen diese Vorsichtsmaßnahmen mit den vom Hersteller angegebenen Maßnahmen einhergehen: aktualisierte Software, Austausch veralteter Systeme und geschützte Netzwerkzugänge. Der Angriff auf die Supermärkte verdeutlicht die konkrete Bedeutung dieser Kombination: Es gilt zu verhindern, dass eine Schwachstelle bei der Authentifizierung oder eine bekannte Sicherheitslücke es ermöglicht, für die Lebensmittellagerung unverzichtbare Anlagen aus der Ferne zu steuern.
Kompromittierte Zugangsdaten ebnen Hackern den Weg

Zugangssicherheit ist nicht nur bei Kühlanlagen ein Thema. Laut dem französischen Nachrichtenmagazin „Le Point“ drang die Hackergruppe ZeroBytes im Juni und Juli 2026 in die Systeme der französischen Finanzverwaltung DGFiP ein, indem sie sich die Zugangsdaten eines Behördenmitarbeiters und eines externen Zugangsberechtigten aneignete. Diese Einbrüche rücken den Schutz von Dienstkonten in den Mittelpunkt der Sicherheitsmaßnahmen in Behörden.
Im Fall der DGFiP basiert die gemeldete Vorgehensweise auf der Verwendung von Zugangsdaten autorisierter Nutzer. Daraus allein lässt sich nicht schließen, dass deren Passwörter zu einfach waren: Der Zugriff kann auch gefährdet sein, wenn Zugangsdaten gestohlen werden. Daher muss der Schutz sowohl das Erraten des Passworts als auch dessen Wiederverwendung durch Dritte verhindern.
Sicherheitsbehörden heben insbesondere das Risiko gestohlener Zugangsdaten hervor, die Angreifer automatisch bei mehreren Diensten ausprobieren können. Sie raten, kompromittierte Passwörter zu ersetzen, sie überall dort zu ändern, wo sie wiederverwendet wurden, und die Zwei-Faktor-Authentifizierung zu aktivieren, sofern diese verfügbar ist. Bei Konten, die Zugriff auf sensible Daten gewähren, ergänzt diese zweite Überprüfung den Schutz, den ein separates Passwort bietet.
Mit Material von afp
 
Dieser Artikel erschien zuerst auf epochtimes.fr unter dem Titel „Piratage des systèmes frigorifiques : le manque de complexité des mots de passe au cœur des attaques touchant la France“. (Übersetzung und redaktionelle Bearbeitung: sm)
Categories
gesellschaft ticker

Keyless-Autos: ADAC warnt vor Diebstahl durch Funkverlängerung


In Kürze

  • Der ADAC hat mehr als 850 Fahrzeuge auf die Sicherheit von Keyless-Systemen untersucht.
  • Bei fast der Hälfte ließ sich das Funksignal manipulieren.
  • UWB-Technik kann Relay-Angriffe erkennen und Fahrzeuge besser vor Diebstahl schützen.

 
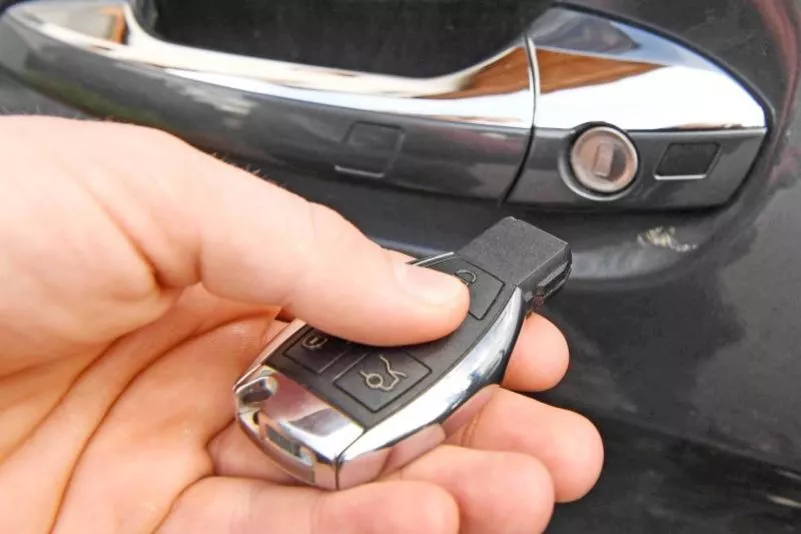
Ein Keyless-System ist ein schlüsselloses Zugangssystem bei Autos. So muss der Zündschlüssel nicht mehr ins Schloss gesteckt werden. Erkennt das Auto den Schlüssel in der Nähe, kann man die Türen meist per Berührung öffnen und den Motor per Knopfdruck starten. Doch schlüssellos bedeutet nicht automatisch diebstahlsicher, wie der ADAC nun in einer erneuten Untersuchung nachweist.

Diebstahl mithilfe von Funkverlängerung

Eigenen Angaben zufolge prüft der Automobilclub bereits seit zehn Jahren das System immer wieder. Das Ergebnis nach mehr als 850 überprüften Fahrzeugen verschiedener Hersteller: Bei fast der Hälfte der getesteten Modelle ließ sich das Funksignal des Keyless-Schlüssels manipulieren. Der ADAC sieht daher weiteren Verbesserungsbedarf.
Diebe können Autos mit einem sogenannten Relay-Angriff knacken. Dabei fangen sie die Funkkommunikation zwischen Keyless-Schlüssel und Fahrzeug mit speziellen Geräten ab und verlängern sie. So erkennt das Auto den weit entfernten Schlüssel fälschlicherweise als in unmittelbarer Nähe – und öffnet die Türen.
Um die Sicherheit zu erhöhen, statten manche Hersteller die Keyless-Schlüssel mit einem Bewegungssensor aus. Wird der Schlüssel längere Zeit nicht bewegt, deaktiviert sich das Funksignal. Doch merkt der ADAC dazu an, dass bis zu diesem Zeitpunkt ein Diebstahl weiterhin möglich ist.
Einige Modelle lassen sich auch mit dem Smartphone öffnen, schließen und starten. Dafür dient das Handy sozusagen als digitaler Autoschlüssel, der je nach System entweder einfach mitgeführt oder an bestimmte Stellen gehalten werden muss. Ein zusätzlicher Schutz mittels Passwort erhöht laut ADAC die Sicherheit; unabhängige Untersuchungen zum tatsächlichen Nutzen dieser Absicherung fehlen bislang jedoch.

UWB-Technik schützt besser vor Diebstahl

Eine Möglichkeit, mit Keyless-Systemen ausgestattete Autos besser vor Diebstahl zu schützen, bietet dagegen die Ultra-Wide-Band-Technik (UWB). Dabei können Chips im Schlüssel und im Fahrzeug anhand der Laufzeit der Funksignale sehr genau bestimmen, wie weit der Schlüssel vom Auto entfernt ist. Die Technik erkennt eine künstliche Signalverlängerung, wie sie bei Relay-Angriffen zum Einsatz kommt, und verhindert, dass das Fahrzeug darauf reagiert. Der ADAC nennt Modelle verschiedener Hersteller, die mittlerweile auf diese Weise besser geschützt sind.
Eine Nachrüstung der Keyless-Systeme bieten die Hersteller laut ADAC bisher nicht an. Es gibt jedoch unabhängige Anbieter. Eine Nachrüstung ist allerdings teuer und zeitaufwendig. So muss der Autobesitzer mit mehr als 1.000 Euro für die Teile rechnen, hinzu kommt die Arbeitszeit.
Der ADAC hat auch Motorräder überprüft und kam dabei zu einem ähnlichen Ergebnis wie bei den Autos.
Der ADAC fordert daher, dass die Hersteller Keyless-Systeme mindestens so sicher machen wie herkömmliche Funkschlüssel. Idealerweise sollte ein unabhängiger Nachweis die Wirksamkeit der Schutzmaßnahmen belegen. Der Automobilclub verweist dabei auf das Common-Criteria-Verfahren, das international akzeptiert wird. Setzen Hersteller lediglich auf einen Bewegungssensor im Schlüssel, sollte dieser das Funksignal nach spätestens fünf Minuten ohne Bewegung abschalten.
Categories
etplus gesellschaft ticker

Tatort Internet: LKA warnt vor Identitätsdiebstahl im Netz


In Kürze:

  • Das Landeskriminalamt Schleswig-Holstein warnt vor Identitätsdiebstahl.
  • Etwa jeder Zehnte ist in Deutschland davon betroffen.
  • Durch den bewussten Umgang mit Passwörtern, TANs und anderen Zugangsdaten kann man sich schützen.

 
Um sich finanziell zu bereichern, wenden Kriminelle immer wieder den sogenannten Identitätsdiebstahl an. Vor dieser Methode warnen jetzt das Landeskriminalamt und der Weiße Ring, Deutschlands größte Hilfsorganisation für Opfer von Kriminalität, in Schleswig-Holstein.
Demnach kann sich der Identitätsdiebstahl auf verschiedene Arten bemerkbar machen. Es können unbekannte Abbuchungen auf dem Bankkonto auftauchen oder Inkassoschreiben für Waren, die man nie bestellt hat. Im schlimmsten Fall können den Opfern Straftaten vorgeworfen werden, die sie nicht begangen haben.
Die Täter missbrauchen dabei die gestohlenen persönlichen Daten anderer Menschen. Hierzu zählen Namen, Anschriften, Geburtsdaten, Telefonnummern oder Bankverbindungen. An solche Daten können Kriminelle unter anderem über das Darknet gelangen. Je umfangreicher ein Datensatz ist, desto größer sind die Möglichkeiten für Betrug und weitere Straftaten.
In Deutschland wurden laut einer YouGov-Umfrage aus dem Jahr 2024 bereits rund 11 Prozent der erwachsenen Bevölkerung Opfer von Identitätsdiebstahl. Somit war bereits fast jeder neunte Bürger davon betroffen.

Wie stehlen Kriminelle Ihre Daten?

Ob Bankaktivität, Einkäufe im Internet oder Online-Kommunikationswege: Unsere Handlungen im Alltag haben sich in den vergangenen Jahren zunehmend digitalisiert. Im Zuge dessen hat sich auch die Cyberkriminalität stark weiterentwickelt. Die Methoden werden immer professioneller und schwerer zu erkennen.
Ein heute gängiger Weg des Datendiebstahls sind laut dem Kriminalhauptkommissar Henning Dibbern von der Zentralstelle Cybercrime im Landeskriminalamt (LKA) die sogenannten Phishing-Angriffe. Diese können die Verbraucher per E-Mail, SMS oder Kurznachricht auf Messenger-Diensten erreichen.
Auf den ersten Blick stammen sie angeblich von Banken, Paketdiensten, Online-Shops oder Behörden. Diese Nachrichten wollen die Nutzer dazu bewegen, dem Absender ihre Zugangsdaten, Passwörter, TANs oder Kreditkarteninformationen mitzuteilen. „Das läuft häufig über Links, die man per E-Mail oder SMS zugeschickt bekommt“, teilt Dibbern mit.
Ergänzt werden die Daten einer Person durch Informationen, die unter anderem durch Datenlecks bei Unternehmen oder durch Schadsoftware auf Computern abgegriffen werden. „Man kann mit echten Daten quasi eine Person herstellen und im Namen dieser Person Straftaten begehen“, erklärt der Kriminalhauptkommissar.

Welche Betrugsmaschen treten besonders häufig auf?

Die Behörde nennt dabei die aktuell häufigsten Formen des Identitätsdiebstahls. Dazu zählen:
  • Phishing-E-Mails und SMS mit gefälschten Internetseiten.
  • Übernahme von E-Mail- und Social-Media-Konten durch gestohlene Passwörter.
  • Fake-Shops oder gefälschte Verkaufsplattformen, auf denen persönliche Daten abgegriffen werden.
  • Bestellungen oder Vertragsabschlüsse unter fremdem Namen.
Die Vorgehensweisen der kriminellen Datenjäger folgen dabei häufig ähnlichen Mustern. Die Nachrichten sind so aufgebaut, dass sie beim Empfänger entweder Zeitdruck erzeugen oder vor angeblichen Sicherheitsproblemen warnen. Inzwischen sind die Nachrichten oftmals so gestaltet, dass sie einen seriösen Eindruck erwecken.

So können Sie sich schützen

Betrügerische Nachrichten kann man meist beim genauen Blick etwa auf die Absendeadresse erkennen. Vorsicht ist geboten, wenn diese nicht erkennbar vom angegebenen Unternehmen oder der Behörde stammt.
Generell sollten Verbraucher mit digitalen Nachrichten stets kritisch umgehen. Ein bewusster Umgang mit persönlichen Daten, auch in den sozialen Medien, ist ein wichtiger Schutz vor Identitätsdiebstahl.
Im Folgenden sind wichtige Sicherheitsvorkehrungen aufgeführt, auf die Verbraucher achten sollten:
  • Geben Sie Passwörter, TANs oder Sicherheitscodes niemals auf Aufforderung per E-Mail, SMS oder Telefon weiter.
  • Prüfen Sie Internetadressen sorgfältig und öffnen Sie Links nur, wenn deren Echtheit zweifelsfrei feststeht.
  • Verwenden Sie für verschiedene Online-Dienste unterschiedliche, starke Passwörter und aktivieren Sie nach Möglichkeit die Zwei-Faktor-Authentifizierung.
  • Installieren Sie Sicherheitsupdates zeitnah auf all Ihren Geräten.
  • Seien Sie misstrauisch bei Nachrichten, die Zeitdruck erzeugen oder ungewöhnliche Forderungen enthalten.
  • Kontrollieren Sie regelmäßig Kontoauszüge und Online-Konten auf unberechtigte Aktivitäten.

Was Nutzer im Verdachtsfall tun sollten

Wer vermutet, Opfer eines Identitätsdiebstahls geworden zu sein, sollte unverzüglich seine Passwörter ändern. Bei dringendem Verdacht ist zudem gegebenenfalls ratsam, betroffene Konten sperren zu lassen und die jeweilige Bank oder den betroffenen Dienst zu informieren.
„Auch wenn die Daten weg sind, ist nicht zwangsläufig ein finanzieller Schaden entstanden“, betont Dibbern. „Oft kann man den durch überlegtes Handeln verhindern.“
Der Kriminalhauptkommissar rät Betroffenen, verdächtige Nachrichten zu dokumentieren. Anschließend sollte Anzeige bei der örtlich zuständigen Polizeidienststelle oder über die Online-Wache der Landespolizei erstatt werden.

Welche Folgen hat Identitätsdiebstahl für Betroffene?

Zu bedenken ist auch, dass die Täter lange Zeit nach einem Datendiebstahl noch Identitäten missbrauchen können. Stellt das Opfer Unregelmäßigkeiten fest, sind ebenfalls Konten zu sperren, Passwörter zu ändern und Strafanzeige zu erstatten. Ebenso sollten Betroffene ihre Bonität überprüfen.
Oftmals müssen Geschädigte nachweisen, dass sie abgeschlossene Verträge oder Bestellungen nicht selbst getätigt haben. „Das Perfide ist auch, dass Daten als eine Art wiederverwertbarer Rohstoff gehandelt werden“, bestätigt Dibbern. „Wir kennen Fälle, wo Daten gestohlen und Jahre später erneut für die Erstellung eines Fake-Accounts benutzt wurden.“
Ein solches Erlebnis sorgt nicht nur für einen organisatorischen Aufwand. Der Nutzer verliert zudem das Vertrauen in digitale Angebote und Dienste.
Categories
deutschland

Der Bund fördert wieder den Kauf von E-Autos: Wie man einen Antrag stellt


In Kürze:

  • Der Bund fördert drei Jahre lang den Kauf von E-Fahrzeugen.
  • Das Budget beträgt 3 Milliarden Euro und stammt aus dem Klimafonds.
  • Bis zu 6.000 Euro Fördergeld kann ein Antragsteller erhalten.

 
Die Bundesregierung hat ein neues Programm zur Förderung von Elektroautos aufgelegt. Es fördert Neuwagen mit batterieelektrischem Antrieb und bestimmten Plug-in-Modellen, die ab dem 1. Januar 2026 neu zugelassen wurden, mit einer Kaufprämie. Das Bundesamt für Wirtschaft und Ausfuhrkontrolle (BAFA) wickelt das Programm ab.
Eine Antragstellung soll laut Bundesregierung noch im Mai 2026 möglich sein. Die Förderung gilt dann rückwirkend zum 1. Januar. Der Förderzeitraum reicht von 2026 bis 2029, das Budget beträgt 3 Milliarden Euro.
Ziel ist es, einen möglichst großen Beitrag zum Klimaschutz zu leisten und einen Anreiz für eine möglichst weitreichende Nutzung des elektrischen Antriebs zu geben.

Fördermittel reichen für 800.000 Fahrzeuge

Das Geld stammt aus dem Klima- und Transformationsfonds – also unter anderem aus den Einnahmen aus der CO₂-Bepreisung – und soll für etwa 800.000 geförderte Fahrzeuge reichen. Förderberechtigt sind Privatpersonen mit einem zu versteuernden Haushaltseinkommen bis 80.000 Euro.
Das Programm gilt für Neuwagen der Klasse M1 mit reinem Batterieantrieb (BEV) sowie bestimmte Plug-in-Hybrid-Fahrzeuge (PHEV) oder Fahrzeuge mit batterieelektrischem Antrieb und Range-Extender. Sie müssen Kriterien bei den CO₂-Emissionen (maximal 60 Gramm CO₂ pro Kilometer) sowie bei der elektrischen Reichweite (mindestens 80 Kilometer) erfüllen.
Die Basisförderung beträgt 3.000 Euro für BEV und 1.500 Euro für förderfähige PHEV. Abhängig von Einkommen und Familienstand sind bis zu 6.000 Euro möglich. Wer die Fördermittel einstreicht, muss sein Fahrzeug mindestens 36 Monate behalten. Verkauft ein Halter es innerhalb dieser Frist, kann das BAFA das Geld zurückfordern.

Die Einkommensgrenze liegt bei 90.000 Euro

Die Einkommensgrenze liegt bei maximal 80.000 Euro zu versteuerndem Haushaltsjahreseinkommen. Dieses entspricht laut Bundesumweltministerium dem sogenannten Medianeinkommen von Neuwagenkäufern. Das Medianeinkommen ist der Wert, der die Einkommensverteilung in zwei gleich große Hälften teilt. Somit verdient die eine Hälfte der Haushalte weniger, die andere Hälfte mehr als 80.000 Euro pro Jahr. Die Summe ergibt sich unter anderem aus Daten der Erhebung „Mobilität in Deutschland“. Somit können laut Ministerium etwa die Hälfte der Haushalte, die privat einen Neuwagen kaufen, von der Prämie profitieren.
Die Einkommensgrenze ist damit ein Teil der sozialen Staffelung, die sicherstellen soll, dass „Mitnahmeeffekte vermieden werden und die Fördergelder gezielt bei denen ankommen, die die Unterstützung wirklich benötigen“, heißt es auf der Fragen-und-Antworten-Webseite des Ministeriums.
Für bis zu zwei Kinder unter 18 Jahren erhöht sich die Grenze um je 5.000 Euro. Bei Familien mit zwei oder mehr Kindern beträgt die Grenze damit maximal 90.000 Euro.
Das zu versteuernde Einkommen ergibt sich aus dem Durchschnitt der beiden jeweils aktuellsten Steuerbescheide, die höchstens drei Kalenderjahre alt sein dürfen. Für einen Antrag ab Anfang 2026 gilt damit der Durchschnitt aus den Bescheiden 2024 und 2023.
Bei verheirateten Antragstellern, in eingetragenen Lebenspartnerschaften oder in eheähnlichen Gemeinschaften wird das zu versteuernde Einkommen des Partners hinzugerechnet, sofern nicht bereits eine gemeinsame Veranlagung im Steuerbescheid ausgewiesen ist. Die Details zur Berechnungsgrundlage, zum Verfahren für Antragsteller ohne Einkommensteuerbescheid und zur Berücksichtigung von Kindern sollen bald in der Förderrichtlinie veröffentlicht werden, teilt das Ministerium mit.
Das Ministerium prüft noch, sogenannte EU-Präferenzregelungen in das Förderprogramm aufzunehmen, um die Förderung von E-Autos aus europäischer Produktion zu bevorzugen.

Ein Autofahrer lädt am 1. April 2026 an einer Aral-Tankstelle in Mörfelden-Walldorf sein Elektroauto auf.

Foto: Thomas Lohnes/Getty Images

BundID-Konto ist Voraussetzung

Die Förderanträge werden über die Förderzentrale Deutschland (FZD) beantragt, erläutert das Bundesamt für Wirtschaft und Ausfuhrkontrolle. Voraussetzung ist ein BundID‑Konto mit der Option „Online-Ausweis” (Vertrauensniveau „hoch”) oder mit der Option „ELSTER-Zertifikat” (Vertrauensniveau „substanziell”). Eine Basisregistrierung mit Benutzername und Passwort reicht nicht aus.
Vorzulegen sind die zwei aktuellsten Einkommensteuerbescheide aller zum Haushaltseinkommen beitragenden Personen. Aus den Steuerbescheiden liest das BAFA den Adressaten, die Steuer-ID, Datum und Steuerjahr, die Höhe des zu versteuernden jährlichen Einkommens sowie Angaben zu kindergeldberechtigten Kindern unter 18 Jahren.
Weiterhin erforderlich sind laut ADAC die Zulassungsbescheinigung Teil I, der Kauf- oder Leasingvertrag mit FIN und die IBAN. Für bestimmte PHEV/Range‑Extender ist die EU‑Konformitätsbescheinigung vorzulegen.
Enthalten Steuerbescheide besonders sensible Daten (wie Gesundheitsdaten, religiöse oder weltanschauliche Überzeugungen und biometrische Daten), kann ein Antragsteller alle Angaben schwärzen, die das BAFA nicht zur Prüfung der Fördervoraussetzungen benötigt. Schwärzungen auf den Originalbelegen sind hingegen nicht erlaubt. Liegen für frühere Jahre keine Steuerbescheide vor, weil keine Steuererklärungspflicht bestand, kann eine Steuererklärung nachträglich eingereicht werden.