Categories
etplus gesellschaft ticker

Wie sich Privatpersonen vor Hackerangriffen schützen können


In Kürze:

  • Hackerangriffe können jeden treffen.
  • Geplünderte Konten, Identitätsdiebstahl und Betrug – viele Straftaten sind online möglich.
  • Die Polizei gibt Ratschläge, wie man Übergriffe erschweren oder verhindern kann.

 
Der bislang größte Krypto-Diebstahl weltweit, bei dem der oder die Angreifer rund 6,3 Milliarden US-Dollar (rund 5,6 Milliarden Euro) erbeuteten, Angriffe auf Unternehmen und jüngst mutmaßlich auch auf die Mobiltelefone von Bundestagsabgeordneten und Regierungsmitgliedern: All dies ereignete sich innerhalb der vergangenen Tage. Es sind nur einige der Vorfälle, die die Website „Security Incidents“ aus aller Welt aufführt.
Doch nicht nur Unternehmen, Kliniken oder Behörden sind betroffen. Auch jeder Internetnutzer kann Opfer eines Hackerangriffs werden. Was lässt sich tun, um Datendiebstahl möglichst zu verhindern oder zumindest zu erschweren? Und an wen können sich Betroffene wenden, wenn sie Ziel einer Attacke geworden sind? Epoch Times hat im Folgenden eine Reihe von Ratschlägen und Anlaufstellen zusammengestellt.

Starkes Passwort

Um das Risiko eines Hackerangriffs zu reduzieren, gibt es verschiedene Möglichkeiten. So rät die Polizei, für jedes Konto ein eigenes, möglichst starkes Passwort zu verwenden. Wer sich die vielen unterschiedlichen Zugangsdaten nicht merken kann, dem empfiehlt die Polizei, einen Passwortmanager zu nutzen, der sichere Passwörter erstellt, speichert und verschlüsselt.
Eine Zwei-Faktor-Authentifizierung zu aktivieren trägt ebenfalls zu einem besseren Schutz bei. Dabei wird neben dem Passwort eine weitere Bestätigung verlangt, beispielsweise über eine Authentifizierungs-App. Das erschwert es Kriminellen erheblich, ein Konto zu übernehmen – selbst wenn sie das Passwort bereits kennen.
Ebenso wichtig ist es, Betriebssysteme, Apps und Programme regelmäßig zu aktualisieren, rät die Verbraucherzentrale. Sicherheitsupdates schließen häufig bekannte Schwachstellen, die Hacker gezielt ausnutzen könnten, erläutert das Bundesamt für Sicherheit in der Informationstechnik (BSI) in einer Broschüre. Die Behörde weist in dem Zusammenhang darauf hin, dass versäumte Aktualisierungen zu den häufigsten Gründen für erfolgreiche Cyberattacken auf Unternehmen gehören.
Daten regelmäßig sichern

Auch das regelmäßige Sichern von Daten gehört zur digitalen Vorsorge. Geht ein Gerät verloren oder werden Dateien durch Schadsoftware verschlüsselt, lassen sie sich etwa aus einem Backup wiederherstellen.
Vorsicht ist außerdem bei E-Mails, SMS und Nachrichten in sozialen Netzwerken geboten. Nutzer sollten unbekannte Absender genau überprüfen. Dies insbesondere dann, wenn sie dazu auffordern, auf einen Link zu klicken, persönliche Daten preiszugeben oder einen Anhang zu öffnen.
Selbst Nachrichten, die scheinbar von der eigenen Bank, einem Paketdienst oder einem bekannten Unternehmen stammen, können gefälscht sein. Erscheint der Absender zweifelhaft, sollte man die Internetseite des Anbieters direkt über die bekannte Adresse aufrufen und nicht den mitgeschickten Link verwenden.
Passwörter, PINs und TANs sollten grundsätzlich nicht per E-Mail, Messenger oder Telefon weitergegeben werden. Seriöse Banken und Dienstleister verlangen vertrauliche Informationen nie auf diesem Weg.
Wer unterwegs im Internet surfen möchte, sollte ebenfalls vorsichtig sein. Öffentliche WLAN-Netzwerke in Hotels, Flughäfen oder Cafés und Restaurants sind zwar praktisch, können aber Sicherheitsrisiken bergen, betont die Polizei.

Mehr Schutz mit einem VPN

Nutzer sollten demnach möglichst auf sensible Vorgänge wie Online-Banking oder die Eingabe vertraulicher Daten verzichten und stattdessen möglichst das eigene Mobilfunknetz verwenden. Wer dennoch ein öffentliches Netzwerk nutzen muss, sollte auf eine vertrauenswürdige Verschlüsselung achten.
Dazu bietet sich etwa ein virtuelles privates Netzwerk (VPN) an. Dabei handelt es sich um eine Technik, mit der sich eine geschützte Verbindung zum Internet herstellen lässt. WLAN und Bluetooth sollten außerdem ausgeschaltet sein, wenn sie nicht benötigt werden. Auf diese Weise lassen sich unnötige Verbindungsmöglichkeiten vermeiden.
Schließlich sollten Nutzer auch den Umgang mit persönlichen Informationen in sozialen Netzwerken überdenken. Adresse, Geburtsdatum, Telefonnummer oder Urlaubspläne müssen nicht für jeden öffentlich sichtbar sein, mahnt die Polizei.
Je mehr persönliche Informationen Kriminelle sammeln können, desto leichter fällt es ihnen, andere Menschen zu betrügen oder fremde Identitäten zu missbrauchen. Zurückhaltung beim Umgang mit den eigenen Daten sei deshalb ein wichtiger Aspekt, wenn es um den persönlichen Schutz im Internet geht, heißt es weiter.

Hinweise auf Hackerangriffe

Wer trotz vieler Vorsichtsmaßnahmen dennoch Opfer eines Hackerangriffs wird, für den gibt es – je nach angerichtetem Schaden – verschiedene Möglichkeiten der Hilfe. Zunächst jedoch einige Hinweise, an denen man erkennt, dass eigene Konten gekapert wurden. So sollten Nutzer auf ungewöhnliche Anmeldebenachrichtigungen achten, etwa wenn ein fremdes Gerät auf ein Konto zugreift.
Auch Hinweise auf geänderte Passwörter oder hinterlegte E-Mail-Adressen sollte man ernst nehmen, rät die Verbraucherzentrale. Kann man sich plötzlich nicht mehr anmelden oder entdeckt man Änderungen etwa bei den persönlichen Angaben, besteht ebenfalls Handlungsbedarf.
Ebenfalls Anzeichen für Eindringlinge können Aktionen sein, die man selbst nicht ausgelöst hat. Dazu gehören bereits gelesene E-Mails, unbekannte Nachrichten im Postausgang oder unerklärliche Kontaktanfragen. Misstrauisch sollte man auch sein bei unerklärlichen Bestellbestätigungen sowie Mahnungen und Inkassoforderungen zu unbekannten Käufen.

Anlaufstellen für den Ernstfall

Wer Opfer von Hackerangriffen geworden ist, für den gibt es verschiedene Möglichkeiten der Hilfe.
Polizei: Bei Betrug, Identitätsdiebstahl, Erpressung oder einem gehackten Konto sollten Betroffene Strafanzeige erstatten. Das ist in allen Bundesländern auch über die Onlinewachen der Polizei möglich. Diese benötigt möglichst genaue Angaben und Belege zu dem Vorfall.
Bundesamt für Sicherheit in der Informationstechnik (BSI): Das BSI ist die zentrale staatliche Stelle für IT-Sicherheit in Deutschland. Die Behörde informiert über aktuelle Bedrohungen, gibt Sicherheitsempfehlungen und unterstützt Menschen bei der Einschätzung von Sicherheitsvorfällen. Über das Service-Center ist eine kostenlose telefonische Beratung unter 0800 274 1000 möglich. Die Leitungen sind von Montag bis Freitag jeweils von 8 bis 18 Uhr besetzt.
Verbraucherzentrale: Die Verbraucherzentralen bieten Informationen und Beratung zu Phishing, Online-Betrug, Identitätsdiebstahl und Problemen mit digitalen Verträgen. So beraten Mitarbeiter auch bei betrügerischen Zahlungsaufforderungen oder Problemen mit Verkaufsplattformen.
Anbieter und Banken: Bei einem gehackten Konto sollte man schnellstmöglich den jeweiligen Plattformbetreiber kontaktieren. Bei finanziellen Schäden ist die Bank der Ansprechpartner. Je schneller der Vorfall gemeldet wird, desto größer sind die Chancen, weitere Schäden zu vermeiden.
WEISSER RING: Ein Hackerangriff kann für Betroffene nicht nur finanzielle Folgen haben, sondern auch psychisch belastend sein. Opfer von Online-Erpressung, Identitätsdiebstahl oder Betrug können sich daher an die Hilfsorganisation wenden. Die bundesweite telefonische Opferhilfe ist unter der Rufnummer 116 006 erreichbar.
Categories
ausland etplus gesellschaft ticker

SIM-Karten-Betrug: So können Betrüger Ihre Nummer stehlen und Ihr Konto plündern


In Kürze:

  • Betrüger übernehmen eine Mobilfunknummer, um SMS-Sicherheitscodes abzufangen und auf Konten zuzugreifen.
  • Plötzlicher Netzverlust, unerwartete Passwortänderungen oder unbekannte Transaktionen können auf einen Angriff hindeuten.
  • Bei Verdacht sofort Mobilfunkanbieter und Bank informieren. Authenticator-Apps bieten eine sichere Alternative zur SMS.

 
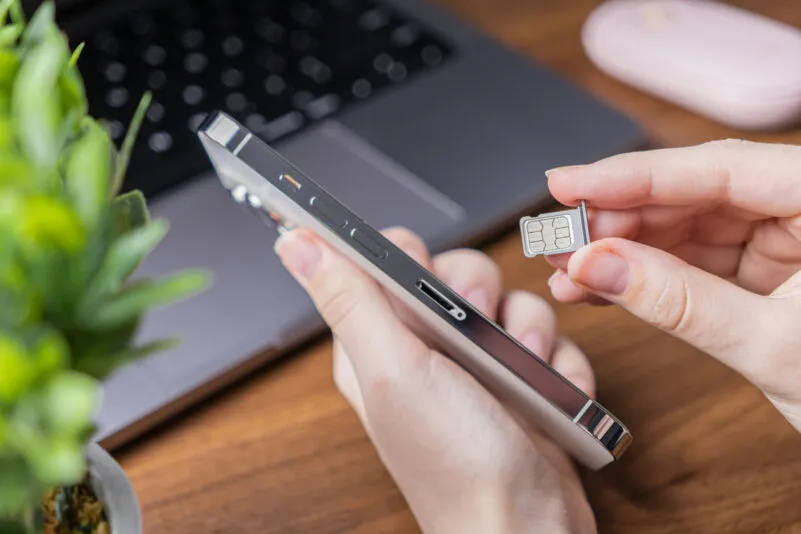
Das Handy selbst wird dabei meist nicht gehackt. Stattdessen übernehmen die Betrüger die Mobilfunknummer und lassen sie auf eine von ihnen kontrollierte SIM- oder eSIM-Karte übertragen. So landen Sicherheitscodes per SMS direkt bei den Tätern.
Für die Betroffenen kommt der Schock oft plötzlich: Das Handy hat auf einmal keinen Empfang mehr. Erst danach entdecken sie möglicherweise geänderte Passwörter oder unautorisierte Transaktionen. Auch im französischen Département Somme wird derzeit wieder vor dieser Betrugsmasche gewarnt, so „RMC Conso“.
„Die Übernahme einer SIM-Karte – der Betrug, der Ihre Konten in 60 Sekunden leert“ lautet die Überschrift einer Warnung, die die Gendarmerie der Somme auf Facebook veröffentlicht hat.

An dieser Stelle wird ein Beitrag von Facebook angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um den Beitrag anzuzeigen.

Die Telefonnummer wird zum Angriffsziel

SIM-Swapping funktioniert über Identitätsdiebstahl: Die Betrüger geben sich beim Mobilfunkanbieter als Inhaber der Telefonnummer aus und beantragen eine neue SIM-Karte oder eSIM. Die bisherige Nummer wird dabei auf die Karte der Täter übertragen.
An die dafür nötigen Daten gelangen die Kriminellen beispielsweise durch Phishing, öffentlich zugängliche Informationen oder Datenlecks. Auch ein unbeaufsichtigtes Handy oder eine SIM-Karte – etwa während einer Reparatur – kann zum Einfallstor werden.
Das Ziel: Die Täter wollen SMS mit Sicherheitscodes abfangen. Der Cyberexperte Damien Bancal erklärt gegenüber „RMC Conso“:
„Der Hacker erhält die Zwei-Faktor-Authentifizierung per SMS.“
Damit können Betrüger unter Umständen Käufe bestätigen, Geld überweisen oder sogar neue Konten eröffnen.

Eine Schwachstelle bei der Authentifizierung per SMS

Die Zwei-Faktor-Authentifizierung per SMS ist weiterhin ein nützlicher Schutz gegen die einfache Verwendung eines gestohlenen Passworts. Sie wird jedoch angreifbar, wenn Kriminelle die Mobilfunknummer selbst übernehmen.
Das sogenannte SIM-Swapping bedeutet deshalb nicht, dass eine Zwei-Faktor-Authentifizierung grundsätzlich sinnlos ist. Vielmehr zeigt die Betrugsmasche die Grenzen von SMS als einzigem zweiten Authentifizierungsfaktor auf.
Betrüger können versuchen, Passwörter zurückzusetzen und anschließend die per SMS erhaltenen Codes zu nutzen, um eine Anmeldung oder Transaktion zu bestätigen. Besonders gefährdet sind Dienste, bei denen die Kontowiederherstellung oder die Bestätigung von Vorgängen hauptsächlich über die Telefonnummer erfolgt.
Die französische Zeitung „Le Monde“ berichtet aktuell über einen Fall, bei dem einem Opfer nach der Übernahme seiner Mobilfunknummer 16.964 Euro gestohlen wurden. Ein Gericht verurteilte daraufhin den Mobilfunkanbieter und die Bank zur Zahlung von Schadenersatz.
„Le Monde“ beschreibt SIM-Swapping als die Übernahme einer Mobilfunkleitung. Dabei beantragen die Täter beim Mobilfunkanbieter eine SIM-Karte oder eSIM, die mit der Telefonnummer des Opfers verknüpft ist.

Diese Warnsignale sollten Sie ernst nehmen

Ein unerklärlicher Verlust des Mobilfunknetzes in einem Gebiet, in dem normalerweise Empfang besteht, ist das erste Warnzeichen, auf das man achten sollte.
Auch folgende Anzeichen können auf einen laufenden Betrug hindeuten:
  • plötzlich können keine Anrufe mehr getätigt oder empfangen werden,
  • SMS können nicht mehr gesendet oder empfangen werden,
  • der Zugriff auf bestimmte Apps funktioniert nicht mehr,
  • man erhält Benachrichtigungen über Änderungen von Passwörtern, die man selbst nicht vorgenommen hat.
Bei solchen Anzeichen sollte man als Erstes den Mobilfunkanbieter von einem anderen Telefon aus kontaktieren und überprüfen lassen, was mit der eigenen Leitung passiert ist.
Nach den von „RMC Conso“ genannten Empfehlungen sollte man „den Betrug dem Mobilfunkanbieter melden, die Deaktivierung der neuen SIM-Karte verlangen und die alte Karte wieder aktivieren lassen“.
Auch die Bank sollte unverzüglich informiert werden, damit verdächtige Transaktionen blockiert und die betroffenen Zugänge gesichert werden können.
Eine Anzeige bei der Polizei sowie die Sicherung aller relevanten Beweismittel – etwa Kontoauszüge, Screenshots, die Uhrzeit des Netzausfalls und empfangene Nachrichten – können die weiteren Schritte erleichtern.
Außerdem wird empfohlen, zunächst das Passwort des eigenen E-Mail-Kontos zu ändern. Dieses wird häufig verwendet, um den Zugang zu anderen Diensten zurückzusetzen.

So können Sie das Risiko einer Übernahme verringern

Der Schutz beginnt beim Kundenkonto des Mobilfunkanbieters. Ein einzigartiges und starkes Passwort sowie – sofern verfügbar – ein vertraulicher Sicherheitscode für besonders sensible Vorgänge erschweren es Betrügern, einen unberechtigten Austausch der SIM-Karte zu veranlassen.
Nutzer sollten außerdem vermeiden, ihre Telefonnummer öffentlich zu verbreiten. Einen per SMS erhaltenen Code sollte man niemals an eine Person weitergeben, die Sie unaufgefordert kontaktiert – selbst dann nicht, wenn sich diese Person als Bankmitarbeiter oder Mitarbeiter eines Telekommunikationsunternehmens ausgibt.
Nachrichten oder Anrufe, die ein Gefühl von Dringlichkeit erzeugen, sollten dazu führen, dass man das betreffende Unternehmen selbst über die offiziellen Kontaktdaten kontaktiert. Schließlich empfiehlt die Gendarmerie der Somme, „SMS durch Anwendungen wie Google Authenticator oder Microsoft Authenticator zu ersetzen“.
Diese Anwendungen erzeugen die Anmeldecodes direkt auf dem Gerät und sind nicht darauf angewiesen, dass SMS über die Mobilfunkleitung empfangen werden.
Diese Maßnahme ersetzt zwar nicht die notwendige Vorsicht, verringert jedoch den Nutzen einer übernommenen Telefonnummer für Betrüger erheblich.
Dieser Artikel erschien im Original auf theepochtimes.fr unter dem Titel „Arnaque à la carte SIM : comment les escrocs peuvent détourner votre numéro et vider votre compte“ (redaktionelle Bearbeitung: vm)
Categories
etplus gesellschaft ticker

Tatort Internet: LKA warnt vor Identitätsdiebstahl im Netz


In Kürze:

  • Das Landeskriminalamt Schleswig-Holstein warnt vor Identitätsdiebstahl.
  • Etwa jeder Zehnte ist in Deutschland davon betroffen.
  • Durch den bewussten Umgang mit Passwörtern, TANs und anderen Zugangsdaten kann man sich schützen.

 
Um sich finanziell zu bereichern, wenden Kriminelle immer wieder den sogenannten Identitätsdiebstahl an. Vor dieser Methode warnen jetzt das Landeskriminalamt und der Weiße Ring, Deutschlands größte Hilfsorganisation für Opfer von Kriminalität, in Schleswig-Holstein.
Demnach kann sich der Identitätsdiebstahl auf verschiedene Arten bemerkbar machen. Es können unbekannte Abbuchungen auf dem Bankkonto auftauchen oder Inkassoschreiben für Waren, die man nie bestellt hat. Im schlimmsten Fall können den Opfern Straftaten vorgeworfen werden, die sie nicht begangen haben.
Die Täter missbrauchen dabei die gestohlenen persönlichen Daten anderer Menschen. Hierzu zählen Namen, Anschriften, Geburtsdaten, Telefonnummern oder Bankverbindungen. An solche Daten können Kriminelle unter anderem über das Darknet gelangen. Je umfangreicher ein Datensatz ist, desto größer sind die Möglichkeiten für Betrug und weitere Straftaten.
In Deutschland wurden laut einer YouGov-Umfrage aus dem Jahr 2024 bereits rund 11 Prozent der erwachsenen Bevölkerung Opfer von Identitätsdiebstahl. Somit war bereits fast jeder neunte Bürger davon betroffen.

Wie stehlen Kriminelle Ihre Daten?

Ob Bankaktivität, Einkäufe im Internet oder Online-Kommunikationswege: Unsere Handlungen im Alltag haben sich in den vergangenen Jahren zunehmend digitalisiert. Im Zuge dessen hat sich auch die Cyberkriminalität stark weiterentwickelt. Die Methoden werden immer professioneller und schwerer zu erkennen.
Ein heute gängiger Weg des Datendiebstahls sind laut dem Kriminalhauptkommissar Henning Dibbern von der Zentralstelle Cybercrime im Landeskriminalamt (LKA) die sogenannten Phishing-Angriffe. Diese können die Verbraucher per E-Mail, SMS oder Kurznachricht auf Messenger-Diensten erreichen.
Auf den ersten Blick stammen sie angeblich von Banken, Paketdiensten, Online-Shops oder Behörden. Diese Nachrichten wollen die Nutzer dazu bewegen, dem Absender ihre Zugangsdaten, Passwörter, TANs oder Kreditkarteninformationen mitzuteilen. „Das läuft häufig über Links, die man per E-Mail oder SMS zugeschickt bekommt“, teilt Dibbern mit.
Ergänzt werden die Daten einer Person durch Informationen, die unter anderem durch Datenlecks bei Unternehmen oder durch Schadsoftware auf Computern abgegriffen werden. „Man kann mit echten Daten quasi eine Person herstellen und im Namen dieser Person Straftaten begehen“, erklärt der Kriminalhauptkommissar.

Welche Betrugsmaschen treten besonders häufig auf?

Die Behörde nennt dabei die aktuell häufigsten Formen des Identitätsdiebstahls. Dazu zählen:
  • Phishing-E-Mails und SMS mit gefälschten Internetseiten.
  • Übernahme von E-Mail- und Social-Media-Konten durch gestohlene Passwörter.
  • Fake-Shops oder gefälschte Verkaufsplattformen, auf denen persönliche Daten abgegriffen werden.
  • Bestellungen oder Vertragsabschlüsse unter fremdem Namen.
Die Vorgehensweisen der kriminellen Datenjäger folgen dabei häufig ähnlichen Mustern. Die Nachrichten sind so aufgebaut, dass sie beim Empfänger entweder Zeitdruck erzeugen oder vor angeblichen Sicherheitsproblemen warnen. Inzwischen sind die Nachrichten oftmals so gestaltet, dass sie einen seriösen Eindruck erwecken.

So können Sie sich schützen

Betrügerische Nachrichten kann man meist beim genauen Blick etwa auf die Absendeadresse erkennen. Vorsicht ist geboten, wenn diese nicht erkennbar vom angegebenen Unternehmen oder der Behörde stammt.
Generell sollten Verbraucher mit digitalen Nachrichten stets kritisch umgehen. Ein bewusster Umgang mit persönlichen Daten, auch in den sozialen Medien, ist ein wichtiger Schutz vor Identitätsdiebstahl.
Im Folgenden sind wichtige Sicherheitsvorkehrungen aufgeführt, auf die Verbraucher achten sollten:
  • Geben Sie Passwörter, TANs oder Sicherheitscodes niemals auf Aufforderung per E-Mail, SMS oder Telefon weiter.
  • Prüfen Sie Internetadressen sorgfältig und öffnen Sie Links nur, wenn deren Echtheit zweifelsfrei feststeht.
  • Verwenden Sie für verschiedene Online-Dienste unterschiedliche, starke Passwörter und aktivieren Sie nach Möglichkeit die Zwei-Faktor-Authentifizierung.
  • Installieren Sie Sicherheitsupdates zeitnah auf all Ihren Geräten.
  • Seien Sie misstrauisch bei Nachrichten, die Zeitdruck erzeugen oder ungewöhnliche Forderungen enthalten.
  • Kontrollieren Sie regelmäßig Kontoauszüge und Online-Konten auf unberechtigte Aktivitäten.

Was Nutzer im Verdachtsfall tun sollten

Wer vermutet, Opfer eines Identitätsdiebstahls geworden zu sein, sollte unverzüglich seine Passwörter ändern. Bei dringendem Verdacht ist zudem gegebenenfalls ratsam, betroffene Konten sperren zu lassen und die jeweilige Bank oder den betroffenen Dienst zu informieren.
„Auch wenn die Daten weg sind, ist nicht zwangsläufig ein finanzieller Schaden entstanden“, betont Dibbern. „Oft kann man den durch überlegtes Handeln verhindern.“
Der Kriminalhauptkommissar rät Betroffenen, verdächtige Nachrichten zu dokumentieren. Anschließend sollte Anzeige bei der örtlich zuständigen Polizeidienststelle oder über die Online-Wache der Landespolizei erstatt werden.

Welche Folgen hat Identitätsdiebstahl für Betroffene?

Zu bedenken ist auch, dass die Täter lange Zeit nach einem Datendiebstahl noch Identitäten missbrauchen können. Stellt das Opfer Unregelmäßigkeiten fest, sind ebenfalls Konten zu sperren, Passwörter zu ändern und Strafanzeige zu erstatten. Ebenso sollten Betroffene ihre Bonität überprüfen.
Oftmals müssen Geschädigte nachweisen, dass sie abgeschlossene Verträge oder Bestellungen nicht selbst getätigt haben. „Das Perfide ist auch, dass Daten als eine Art wiederverwertbarer Rohstoff gehandelt werden“, bestätigt Dibbern. „Wir kennen Fälle, wo Daten gestohlen und Jahre später erneut für die Erstellung eines Fake-Accounts benutzt wurden.“
Ein solches Erlebnis sorgt nicht nur für einen organisatorischen Aufwand. Der Nutzer verliert zudem das Vertrauen in digitale Angebote und Dienste.