In Kürze:
- Nach mutmaßlich koordinierten Cyberangriffen auf Supermarkt-Kühlanlagen in mehreren EU-Staaten hat die EU-Kommission zwei Krisentreffen abgehalten.
- Auch ein französischer Blutspendedienst war über einen externen Kältedienstleister von einem Hackerangriff betroffen. Blutprodukte konnten rechtzeitig gesichert werden.
- Die Hintergründe der Angriffe sind bislang ungeklärt.
Am Dienstag, 3. November, hat die EU-Kommission nach Informationen eines Sprechers zwei Krisen- beziehungsweise Koordinierungstreffen abgehalten. Anlass dafür waren mutmaßlich koordinierte Cyberangriffe auf Lebensmittelläden in mehreren Mitgliedstaaten, darunter auch Deutschland.
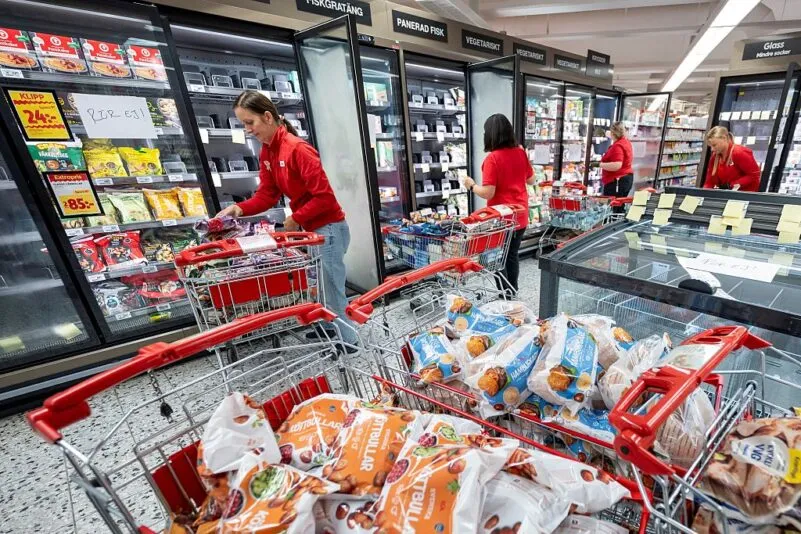
In der Nacht von Sonntag auf Montag hatten Akteure vernetzte Kühl- und Gefriersysteme von Supermärkten in mindestens zehn EU-Mitgliedsländern zugegriffen. Dadurch verursachten sie Störungen, die Lebensmittel unbrauchbar machten.
In Frankreich war zudem die Rede von einem unbefugten Zugriff auf einen Kältedienstleister des staatlichen Blutspendedienstes EFS. Allerdings konnte der Dienst die Unregelmäßigkeiten rechtzeitig bemerken und die Blutprodukte sichern.
Am Donnerstag, 5.11., gab das Bundesamtes für Sicherheit in der Informationstechnik (BSI) an, dass auch ein deutscher Pharmahändler von einer Attacke betroffen war. Angegriffen wurden demnach die Systeme zum Kühlen von Medikamenten.
„Dem BSI sind einzelne Vorfälle bei Supermärkten und in der Pharmabranche bekannt“, so ein Sprecher der Behörde. Das BSI gehe allerdings davon aus, dass die Attacken „ungezielt und opportunistisch“ seien. „Die Angreifer suchen also nach verwundbaren Instanzen und nutzen diese aus, im Zweifel auch ohne zu wissen, welches Unternehmen oder welche Branche sie damit treffen“, heißt es demnach in der Antwort des Bundesamtes.
EU strebt gemeinsame Antwort auf Cyberangriffe an
EU-Kommissionssprecher Thomas Regnier hob am Dienstag hervor, dass die Vorfälle zeigten, „wie Cyberangriffe grundlegende Dienste stören und den Alltag der Bürger beeinträchtigen können“. Es handle sich dabei nicht um Einzelfälle – „und natürlich müssen wir gemeinsam widerstandsfähig sein und auf solche Cybervorfälle vorbereitet sein“.
An einer ersten Runde der EU-Krisentreffen nahmen unter anderem die EU-Cybersicherheitsagentur ENISA, die Polizeibehörde Europol und die zuständigen Experten der Kommission teil. Auch das europäische Netzwerk für Cyberkrisen sei aktiviert worden.
Die Ermittlungen zu den Angriffen laufen nach Angaben von Regnier bei den nationalen Behörden, die Kommission stehe mit ihnen in engem Kontakt. Wer hinter den Attacken steckt, sei bislang unklar. Die Vorfälle zeigten aber, dass die EU sich gemeinsam auf solche Angriffe einstellen müsse.
EU-Agrarkommissar Christophe Hansen sprach von einem gezielten Versuch, die Lebensmittelversorgung zu stören und das Vertrauen der Verbraucher zu untergraben. Die Versorgungssicherheit sei derzeit aber nicht gefährdet.
Kommission geht nicht von isolierten Ereignissen aus
Bei den unautorisierten Zugriffen haben die mutmaßlichen Angreifer vermutlich gezielt die Temperatursteuerungen der Anlagen manipuliert – und damit bewusst Abtauprozesse ausgelöst. Die Temperaturen in den Kühl- und Tiefkühlbereichen stiegen teilweise so stark an, dass die Ware nicht mehr für den Verkauf geeignet war und man sie entsorgen musste.
Die mutmaßlichen Cyberattacken auf die vernetzten Systeme zielten vermutlich nicht auf Datensätze oder einen Diebstahl von Kundendaten. Die Manipulation hatte unmittelbare physische Auswirkungen auf die Warenversorgung.
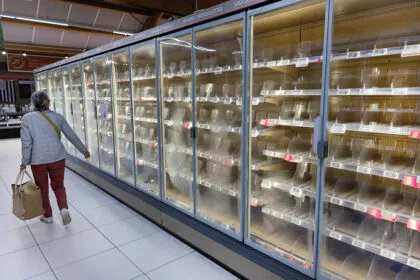
Moderne Kühlanlagen arbeiten nicht länger isoliert. Sie verfügen regelmäßig über vernetzte Steuersysteme. Diese ermöglichen eine Überwachung und Beeinflussung der Temperatursteuerung, der Abtauzyklen und teilweise des Energieverbrauchs selbst. Dazu ermöglichen sie Fernwartung und die Aktivierung von Alarmmeldungen.
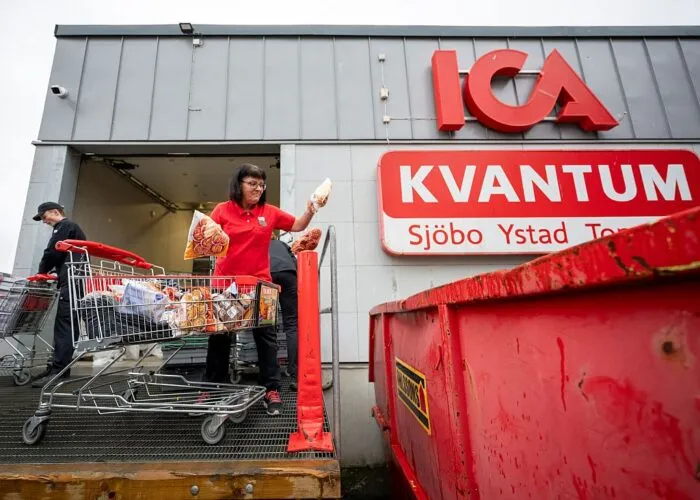
Mitarbeiter werfen am 2. November 2026 vor dem ICA-Kvantum-Supermarkt in Sjöbo, Schweden, verdorbene oder vom Verderben bedrohte Lebensmittel in einen großen Container, nachdem ein Hackerangriff die Temperatur in den Tiefkühlschränken auf 50 Grad Celsius erhöht hatte.
Foto: Johan Nilsson/TT News Agency/AFP via Getty Images
Fast 13.000 Kühlmanagement-Dienste im Internet erreichbar
Diese Möglichkeiten bringen wirtschaftliche Vorteile, ermöglichen die Reaktion auf Stromausfälle und ähnliche Unwägbarkeiten und verhindern das Verderben von Lebensmitteln. Gleichzeitig schaffen sie aber auch Angriffsflächen, sobald die System über das öffentliche Internet erreichbar sind und ihre Software und Firmware nicht regelmäßig aktualisiert werden.
Einer Untersuchung des Cybersicherheitsunternehmens Forescout vom 22. Oktober zufolge sind mittlerweile fast 13.000 Kühlmanagement-Dienste in 99 Staaten und Regionen über das öffentliche Internet erreichbar. Dabei arbeiteten einige Systeme nach wie vor mit veralteter Software, die nicht über die erforderlichen Sicherheitsupdates verfügte.
Die Quintessenz der Untersuchung: Es bedürfe keiner hochkomplexen Schadsoftware, um vernetzte Kühl- und Steuerungssysteme manipulieren zu können. Es reichten unzureichend geschützte Fernzugänge, fehlende Updates oder mangelhafte Zugriffskontrollen aus, um Sicherheitsrisiken hervorzurufen. Deshalb bedürften Kühl- und Steuerungssysteme ebenso konsequenter Schutzmaßnahmen wie klassische IT-Infrastruktur.
Staatlich gesteuerte Sabotage? Erpresser? Nihilisten?
Bezüglich der möglichen Urheber wurden noch keinerlei belastbare Erkenntnisse öffentlich gemacht. Als mögliche Hintergründe kommen von Drittstaaten gelenkte Sabotageakte gegen zivile kritische Infrastruktur ebenso in Betracht wie organisierte Cyberkriminalität als auch Hacktivisten-Angriffe von nichtstaatlichen Hackergruppen. Anders als im Fall vieler bisheriger Ransomware-Angriffe ist jedoch noch nichts über Lösegeldforderungen bekannt.
Eine Attacke, die zivile Versorgungseinrichtungen trifft, Chaos verursacht und offenbar keinen unmittelbaren wirtschaftlichen Gewinn verfolgt, würde aber auch zum Phänomen des sogenannten nihilistischen Extremismus passen. Bislang ist jedoch nichts über ein Bekennerschreiben oder eine ideologische Inszenierung dazu bekannt.
Insgesamt illustrieren die mutmaßlichen Angriffe jedoch gleich mehrere Problemfelder, auf die sich die EU hinsichtlich der Funktionsfähigkeit kritischer Infrastruktur einstellen muss. Darunter befinden sich die Abhängigkeit von Drittanbietern, die grenzüberschreitende Verwundbarkeit, eine unterschätzte Bedeutung von Betriebstechnik und das zerstörerische Potenzial physischer Folgen digitaler Angriffe.
Mit Material der Nachrichtenagenturen