In Kürze:
- Am Montag wurden etliche Supermärkte in mehreren europäischen Ländern zum Ziel einer Serie von Cyberangriffen.
- In Bayern traf es mutmaßlich auch eine EDEKA-Filiale.
- Ziel sind die Gefrier- und Kühlanlagen, woraufhin die Lebensmittel meist komplett entsorgt werden müssen.
- Möglich sind die Angriffe durch Sicherheitslücken in der IT.
Erst am 12. Oktober hatten Hacker durch einen Cyberangriff in Hunderten Supermärkten in Frankreich die Kühlanlagen lahmgelegt. Jetzt hat es auch Dutzende Supermärkte in anderen europäischen Ländern getroffen.
Zahlreiche Länder betroffen
Die neue digitale Angriffswelle ereignete sich in der Nacht zum Montag, 2. November. Betroffen waren laut „Euronews“ viele Supermärkte in Schweden, Finnland, Belgien, den Niederlanden, Irland und Estland. In Luxemburg ergriff eine Supermarktkette vorsorglich Schutzmaßnahmen. Auch eine EDEKA-Filiale in Reisbach soll betroffen sein.
Die Vorgehensweise ist dabei meist die gleiche: Die Hacker verschaffen sich Zugang zur Software der Kühlsysteme und schalten diese in den Abtaumodus. Dadurch erhöht sich die Temperatur der Gefrier- und Kühlanlagen auf bis zu 50 Grad Celsius. Das hat zur Folge, dass die betroffenen Filialen die aufgetauten Lebensmittel nicht mehr verkaufen können und wegwerfen müssen.
Deutschland
Im niederbayerischen Reisbach traf es am Montag mutmaßlich einen EDEKA-Markt. Dieser schrieb auf Facebook:
„In der vergangenen Nacht wurden die Kühlanlagen in unserem EDEKA-Markt in Reisbach durch einen Cyberangriff auf bis zu 50 °C hochgeheizt! Die traurige Folge: Unmengen an Lebensmitteln mussten in die Tonne.“
Zwar konnte laut der EDEKA-Filiale die Organisation foodsharing kurzfristig alles abholen, „was noch irgendwie zu retten war“. Allerdings musste der Einzelhändler den Großteil der Ware entsorgen. „Das macht uns einfach nur wütend“, schrieb die Filiale. Sie setze sich stets dafür ein, Lebensmittelverschwendung zu vermeiden. „Und dann kommen Menschen auf die Idee, mutwillig solche Mengen an Lebensmitteln zu vernichten“, so die Filiale empört.
Kurz nach dem Ereignis hat das Polizeipräsidium Niederbayern die Ermittlungen aufgenommen. Die Behörde sei auch bereits im Austausch mit den zuständigen Stellen anderer betroffener Länder. Einen technischen Nachweis für einen Cyberangriff gibt es nach Angaben der Polizei bislang allerdings nicht.
Belgien
In Belgien traf es zahlreiche Gefrier- und Kühlanlagen der Supermarktketten Delhaize, Carrefour und Spar. Laut dem Geschäftsführer des Kühlanlageninstallateurs Sabcobel, Stephan Moelans, begann der Angriff bereits um Mitternacht.
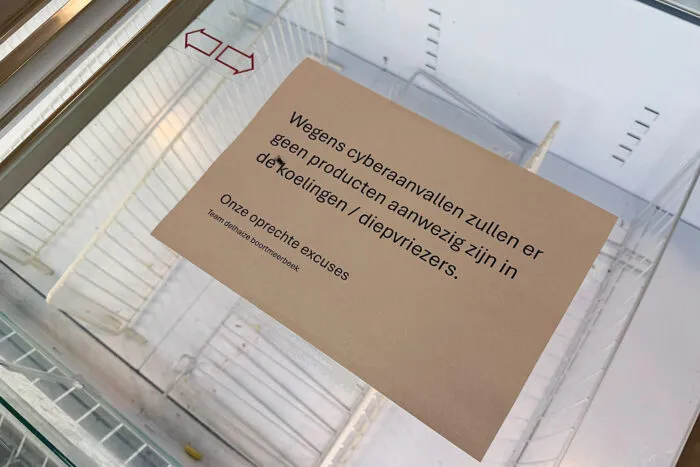
Ein leerer Tiefkühlschrank mit einem Schild, auf dem steht: „Aufgrund von Cyberangriffen sind in den Kühl- und Tiefkühlschränken keine Produkte verfügbar. Wir bitten um Entschuldigung.“ Das Bild wurde am 2. November 2026 nach einem IT-Vorfall in einem Delhaize-Supermarkt in Boortmeerbeek, etwa 30 Kilometer von Brüssel entfernt, aufgenommen.
Foto: Maude Brulard/AFP via Getty Images
Sabcobel sind nach eigenen Angaben rund 20 betroffene Anlagen bekannt. Den Angaben zufolge schalteten die Angreifer die Anlagen in den Abtaumodus. Laut einem Carrefour-Sprecher seien rund 15 Filialen der Kette in Belgien Opfer eines Cyberangriffs geworden.
Auch die Metzgereigruppe De Laet en Van Haver verkündete, dass es Temperaturerhöhungen in ihren Kühlgeräten gegeben habe.
Schweden
In Schweden waren die Supermarktketten ICA und Coop Opfer eines Cyberangriffs. ICA teilte mit, dass in einer „begrenzten Anzahl an Filialen“ in der Nacht die Kühl- und Tiefkühlsysteme beeinträchtigt worden seien. „Von Seiten von ICA unterstützen wir die Filialen nun bei der Bewältigung des Vorfalls“, schreibt Gustaf Nilsson, Pressesprecher bei ICA, in einer Stellungnahme gegenüber „Aftonbladet“.
Das schwedische Unternehmen Coop teilte mit, dass sieben Coop-Filialen von ähnlichen Vorfällen betroffen seien. Insgesamt hat Coop rund 800 Standorte in dem skandinavischen Land.
Eigentlich wollte Coop am Mittwoch, 4. November, sein System in mehreren Filialen aktualisieren – aufgrund der Vorfälle vor rund drei Wochen in Frankreich. „Man kann wohl hoffen, dass dies etwas beschleunigt wird und dass es eher jetzt als erst am Mittwoch geschieht“, sagte der Coop-Pressesprecher Carlos Cancino.
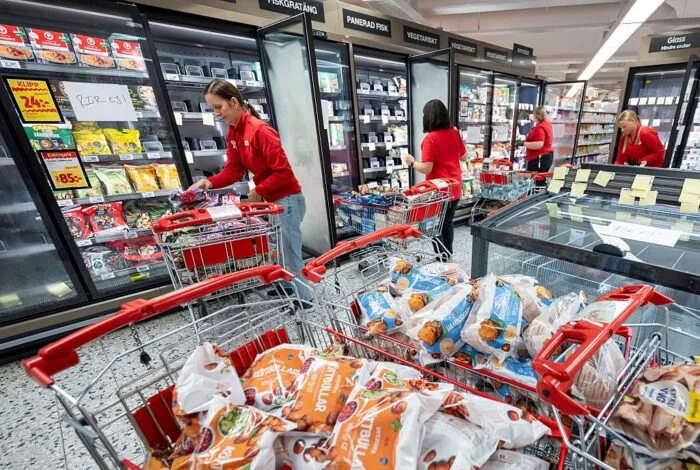
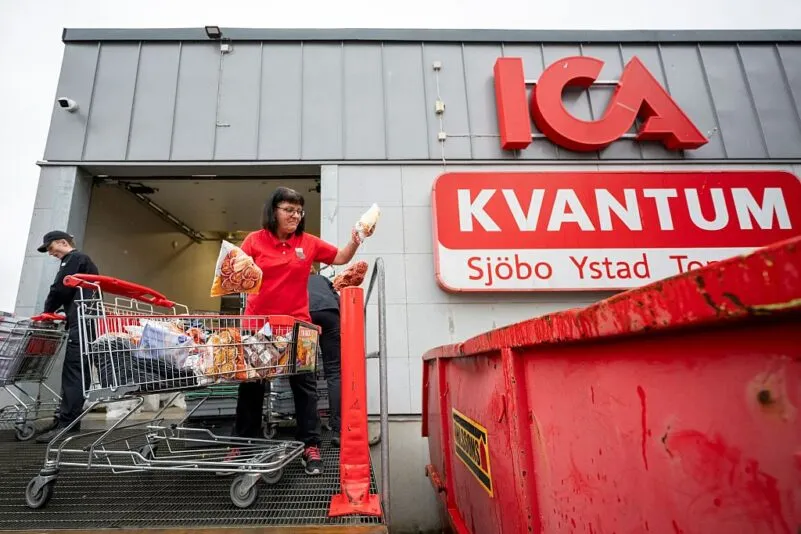
Mitarbeiter leeren Tiefkühltruhen, um Einkaufswagen mit Tiefkühlwaren zu beladen, die am 2. November 2026 im ICA-Kvantum-Supermarkt in Sjöbo, Schweden, entsorgt werden müssen. Grund dafür war ein Hackerangriff, durch den die Temperatur in den Tiefkühltruhen auf 50 Grad Celsius angestiegen war.
Foto: Johan Nilsson/TT News Agency/AFP via Getty Images
Finnland
Laut finnischen Medien sind auch in Finnland mehrere Supermärkte der K Group betroffen. Das Unternehmen zählt zu den größten Einzelhandelsketten Finnlands. Einige Filialen meldeten ebenfalls Temperaturprobleme mit den Gefrierschränken. Die Ursache wird noch weiter untersucht.
Niederlande
In den Niederlanden wurden in der Nacht zum Montag mindestens 17 Unternehmen Ziel solcher Cyberangriffe auf ihre Kühl- und Tiefkühlsysteme. Das berichtete ein Sprecher des Herstellers Danfoss. Welche Unternehmen genau betroffen sind, teilte Danfoss nicht mit.
Irland
Meldungen von einem solchen Angriff kommen auch aus Irland. Hier erlebten 13 SuperValu-Filialen Ähnliches, wie der Eigentümer Musgrave gegenüber der „Irish Times“ erklärte.
Estland
Einen weiteren Angriff gab es laut Medienberichten auch im osteuropäischen Estland. Hier berichtete eine Filiale der Supermarktkette Selver von einem ähnlichen Vorfall.
Luxemburg
Zuletzt hat die belgische Supermarktkette Delhaize in Luxemburg ihre Bestellsysteme ausgesetzt. Einen Angriff wie in den oben genannten Ländern gab es hier zwar nicht, aber das Unternehmen wollte vorsorgen, um einen ähnlichen Vorfall zu verhindern.
Sicherheitslücken ausgenutzt
Dass es überhaupt zu solchen umfassenden Angriffen kommen konnte, erklärte unter anderem Danfoss. Der Hersteller schilderte, dass Kunden ohne Software-Update betroffen seien. Demnach liege die Schwachstelle vor allem in veralteter Software. Danfoss habe seinen Kunden bereits angeraten, dringend die neue Software in ihr System zu integrieren.
Nach den Angriffen in Frankreich meldete sich auch schon Vincent Strubel, Chef der französischen Cyber-Agentur ANSSI, zu Wort. Er sagte: „Es handelte sich um grundlegende Sicherheitsmängel, angefangen bei der direkten Anbindung der Kühlanlagen an das Internet und deren Verwaltung ohne besondere Sicherheitsmaßnahmen über schwache Passwörter bis hin zu ähnlichen Problemen.“
Ebenso forderte Mitte Oktober das Bundesamt für Sicherheit in der Informationstechnik vorrangig „Betreiber kleiner und kleinster industrieller Anlagen“ zum Handeln auf. Demnach sei „der wichtigste und zugleich einfachste Schutz […] die Anlagen vom Internet zu trennen“. Als weitere effektive Schutzmechanismen nannte die Behörde die Verwendung von VPN-Tunneln und einen Multifaktor-geschützten Zugriff. Ebenfalls würden Positivlisten für Zugriffsberechtigungen und regelmäßige Updates vor Angriffen Schutz bieten.
Täter nicht bekannt
Hinweise auf die Angreifer gibt es bislang nicht. Es gibt weder eine Lösegeldforderung noch Forderungen anderer Art. Somit ist auch das Motiv dieser Cyberangriffe unklar.
Nach der ersten Angriffswelle in Frankreich analysierte Gérôme Billois, Partner des Cybersicherheits- und Technologieunternehmens Wavestone, diese Attacke. Billois sagte:
„Die beiden plausibelsten Szenarien sind entweder, dass es sich um eine Gruppe von Jugendlichen oder Aktivisten handelte, die ein paar Gefriertruhen in die Luft jagen wollten, um zu beweisen, wozu sie fähig sind, oder dass es sich um einen destabilisierenden Angriff handelte – was wir als Sabotage bezeichnen –, der von internen oder externen staatlichen Akteuren verübt wurde.“
Konkrete Hinweise auf einen staatlichen Angriff von einem bestimmten Land gibt es bis jetzt allerdings nicht.