In Kürze:
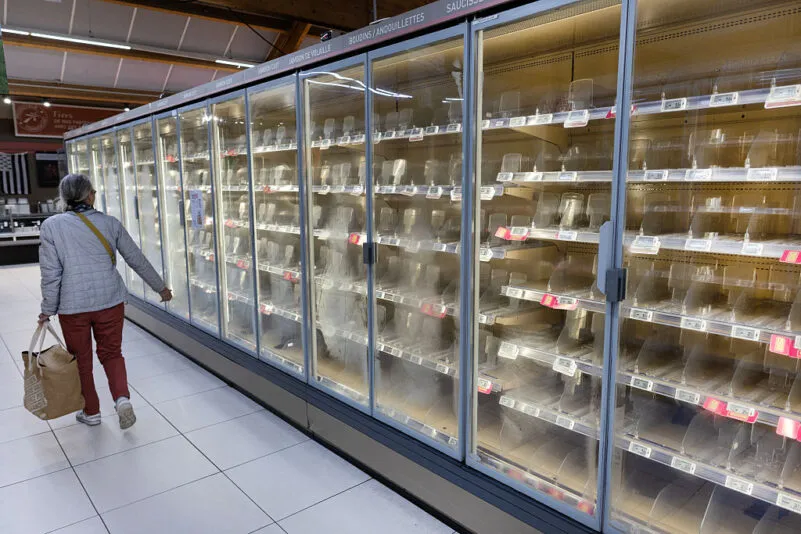
- Nach einer mutmaßlichen Manipulation der Kühlanlagen musste ein EDEKA-Markt in Reisbach große Mengen Fleisch, Wurst, Milchprodukte und Tiefkühlkost entsorgen.
- Die Polizei ermittelt. Einen technischen Nachweis für einen Cyberangriff gibt es bislang nicht.
- In mehreren europäischen Ländern bestätigten Händler Cybervorfälle an Kühlanlagen.
Nach einer Reihe mutmaßlicher Cyberangriffe auf Lebensmittelmärkte in mehreren europäischen Ländern werden nun auch aus Deutschland entsprechende Vorfälle gemeldet. Neben mehreren Märkten in Nordrhein-Westfalen ist auch ein EDEKA-Markt im niederbayerischen Reisbach betroffen. Ob dort tatsächlich ein Hackerangriff vorliegt, ist allerdings noch Gegenstand polizeilicher Ermittlungen.
Wie der Markt selbst bestätigte, musste am Montag, 2. November, bei EDEKA Ernst in Reisbach, Landkreis Dingolfing-Landau, eine große Menge an Lebensmitteln entsorgt werden.
Helfer von foodsharing holten noch genießbare Lebensmittel ab. Der überwiegende Teil der Ware war jedoch nicht mehr zu retten, vor allem Fleisch, Wurst, Tiefkühlkost und Milchprodukte. Die Kühlregale sollen am Dienstag wieder befüllt werden.
Im betroffenen Markt hält man einen Cyberangriff für wahrscheinlich
Nach bisherigen Erkenntnissen stellten Unbekannte in der Nacht auf Montag die Kühlanlagen bei einem mutmaßlichen Hackerangriff auf „50 Grad Heizen“ um. Über weitere Fälle in der Region sei nichts bekannt. Die Polizei bestätigte den Vorfall und nahm die Ermittlungen auf. Einen technischen Nachweis für einen Cyberangriff gebe es nach Angaben der Polizei bislang jedoch nicht, berichtet die „Passauer Neue Presse“.
Die Manipulation habe das gesamte Kühlsystem betroffen – von Kühlschränken über Truhen bis hin zu Frischetheken. Auf Facebook bestätigte die Marktleitung, dass die Kühlanlagen zum Zeitpunkt des Vorfalls mit dem Internet verbunden waren. Dies sei bei modernen gewerblichen Kühlanlagen üblich und diene der Verhinderung von Lebensmittelverschwendung.
An dieser Stelle wird ein Beitrag von Facebook angezeigt. Bitte akzeptieren Sie mit einem Klick auf den folgenden Button die Marketing-Cookies, um den Beitrag anzuzeigen.
Die Vernetzung soll eine Rund-um-die-Uhr-Überwachung der Lebensmittelbestände ermöglichen. Dies sei vor allem zu den Schließzeiten nachts oder an Sonn- und Feiertagen von Bedeutung. Das System löse automatische Alarmmeldungen und telefonische Benachrichtigungen aus. Auf diese Weise seien die Betreiber in der Lage, rechtzeitig auf Stromausfälle, Kältemittelverluste und technische Störungen zu reagieren.
Bei externem Zugriff sollen auch Warnfunktionen ausgehebelt worden sein
Die Fernüberwachung habe den Marktbetreibern eigenen Angaben zufolge in der Vergangenheit bereits mehrfach ermöglicht, Defekte frühzeitig zu erkennen und die Ware zu retten. Allerdings ging es dabei nicht um Fälle absichtlicher Schädigung von außen.
Bei dem mutmaßlichen Angriff vom Montag seien auch die Warnfunktionen innerhalb des Systems ausgehebelt worden. Mittlerweile habe man die betroffenen Anlagen vom Internet getrennt und werde dies so beibehalten, bis sämtliche sicherheitstechnischen Fragen geklärt seien.
Ähnliche Vorfälle hatte es bereits zuvor in mehreren europäischen Ländern gegeben. Mitte Oktober waren in Frankreich mehrere Hundert Supermärkte betroffen, die Pariser Staatsanwaltschaft leitete Ermittlungen ein.
Am 2. November meldeten auch Händler in Belgien, Schweden, den Niederlanden, Estland, Luxemburg, Finnland und Irland Störungen ihrer Kühlanlagen. Mehrere Unternehmen bestätigten einen Cybervorfall. Verantwortliche haben die Ermittler bislang nicht identifiziert. Ob die Vorfälle zusammenhängen, ist nicht belegt.
Mögliche Fälle auch in Nordrhein-Westfalen – BSI warnt vor Risikofaktoren
Auch in Nordrhein-Westfalen gibt es nach Berichten des WDR mögliche Cyberangriffe auf Lebensmittelmärkte. Betroffen war unter anderem ein CAP-Markt in Wuppertal. Auch Märkte in Wetter-Volmarstein und Raesfeld meldeten Probleme mit ihren Kühlanlagen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist grundsätzlich auf Risiken durch unzureichend geschützte Fernwartungszugänge und vernetzte Steuerungssysteme hin. Zu den möglichen Schwachstellen zählen unsichere Zugänge, veraltete Software und fehlende Sicherheitsupdates. Auch externe Dienstleister können ein Einfallstor für Angreifer darstellen. Das BSI empfiehlt deshalb unter anderem eine sichere Authentifizierung, Zugriffsbeschränkungen und eine konsequente Absicherung der Fernwartung.
Bereits nach den Angriffen in Frankreich hatte BSI-Präsidentin Claudia Plattner gewarnt, ein solcher Angriff hätte jedes Land treffen können und könne jederzeit Nachahmer finden.