In Kürze:
- Cyberkriminelle attackierten Kühlsysteme in französischen Supermärkten.
- Offensichtlich gelang der Zugang über leicht zu erratende Passwörter.
- Die Unternehmen arbeiten an einer Verbesserung der Sicherheit der Kühlsysteme.
- Bislang ist kein Bekennerschreiben aufgetaucht.
Hunderte französischer Supermärkte wurden in der Nacht vom Sonntag, 11., auf Montag, 12. Oktober 2026, Opfer eines Cyberangriffs auf ihre Kühlanlagen. Der Angriff offenbart Sicherheitslücken bei vernetzten Geräten, insbesondere beim Passwortschutz.
Der Cybersicherheitsexperte Clément Domingo führt den Zugriff darauf zurück, dass das jeweilige Tagesdatum als Passwort gedient habe. Diese Erklärung rückt die Vorhersagbarkeit der Zugangsdaten in den Mittelpunkt. Erste Berichte deuten zudem auf ältere Geräte, veraltete Software ohne aktuelle Updates und einen direkten Internetzugang hin.
Das Datum war das Passwort
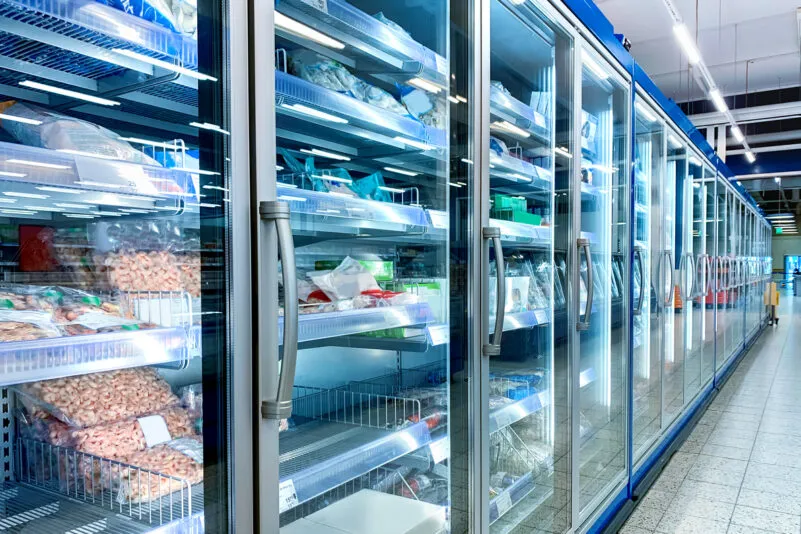
Die angegriffenen Systeme ermöglichen die Überwachung der Temperaturen und die Steuerung der Kühlanlagen, ohne dass jemand vor Ort eingreifen muss. Die Angreifer missbrauchten diese Funktionen, um den Abtauvorgang auszulösen und die Betriebsparameter zu ändern. In Filialen des großen französischen Handelskonzerns Les Mousquetaires wurden Temperaturen von bis zu 50 °C gemessen.
Domingo skizziert einen Einbruch ohne große Hürden. Im französischen Radiosender RMC sagte er: „Cyberkriminelle erlangten die Kontrolle über diese Geräte mit einem sehr einfachen Passwort, da es immer das aktuelle Datum war, das ihnen die Verbindung zu allen Geräten ermöglichte.“ Seine Analyse deutet somit eher auf einen vorhersehbaren Zugriffsmechanismus als auf ein wirklich schützendes Passwort hin.
Die Frage geht also über die Wahl eines Passworts durch einen Nutzer hinaus. Sie betrifft auch die Art und Weise, wie ein Gerät seine Zugangsdaten erzeugt und welche es akzeptiert. In diesem Fall beruhte das vom Experten beschriebene Passwort auf einer Information, die allgemein bekannt war. Die Ermittlungen müssen genau klären, welchen Weg die Angreifer genommen und welche Schutzmechanismen sie überwunden haben.
Veraltete Geräte und ungeschützte Zugänge
Danfoss, der dänische Hersteller der betroffenen Systeme, gibt an, dass die Mehrheit der gehackten Geräte veraltet sei. Die Modelle AK-SM800 und AK-SC355 gehören zu den Produkten, deren Produktlebenszyklus abgelaufen ist und für die es keine Software- oder Sicherheitsupdates mehr gibt. Das Unternehmen empfiehlt, sie durch neuere Lösungen zu ersetzen.
Laut dem französischen Nachrichtenportal „TF1 Info“ hatten Experten bereits auf Sicherheitslücken bei mehr als 2.000 Geräten hingewiesen. Kévin Tellier, Spezialist bei der Cybersicherheitsfirma Synacktiv, erklärt: „Eine der Sicherheitslücken ermöglicht die direkte Umgehung der Authentifizierung, also ohne Angabe von Benutzername und Passwort.“ Diese Möglichkeit macht eine Korrektur der Software erforderlich, unabhängig davon, wie sicher das gewählte Passwort ist.
Die Anbindung ans Internet stellt ein weiteres Problem dar. Schnittstellen, die für den Betrieb in einem privaten Netzwerk vorgesehen sind, waren über das Internet zugänglich. Danfoss kündigte an, gemeinsam mit den betroffenen Kunden die verfügbaren Updates einzuspielen, die Netzwerksicherheit zu stärken und diese direkte Gefährdung zu beseitigen. Die Sicherheitsmaßnahmen erstrecken sich somit auf die gesamte Zugangskette zu den Anlagen.
Lebensmittelverluste: Was die Sicherheitslücken kosten
Die am Dienstag, 13. Oktober, erfasste Bilanz umfasst mindestens 300 Filialen von Intermarché und Netto, die beide zur französischen Gruppe Les Mousquetaires gehören, weniger als 100 Filialen von Coopérative U, 80 Carrefour-Supermärkte und etwa 30 Filialen von Monoprix. Auch mehrere E.Leclerc-Filialen sind betroffen. Die Einzelhändler müssen nun die Produkte entsorgen, deren Haltbarkeit nicht mehr gewährleistet ist.
Die Verluste könnten sich auf mehrere Millionen Euro belaufen. Zum jetzigen Zeitpunkt gibt es noch keine endgültige landesweite Schätzung. In Étréchy im Département Essonne spricht die Verantwortliche einer Filiale von etwa 60.000 Euro an entsorgter Ware. In Issy-les-Moulineaux wird der Schaden auf 55.000 Euro geschätzt. Diese Beträge verdeutlichen die materiellen Folgen eines Eindringens in ein Steuerungssystem.
Die Pariser Staatsanwaltschaft hat ein Ermittlungsverfahren eingeleitet und das französische Amt zur Bekämpfung der Cyberkriminalität damit beauftragt. Die Ermittler sollen die Opfer erfassen und die Zusammenhänge zwischen dem Angriff und den festgestellten Schäden aufklären. Auf Anweisung von Premierminister Sébastien Lecornu wurde zudem die nationale Cybersicherheitsbehörde ANSSI eingeschaltet.
Bis zum 13. Oktober lag noch keinerlei Bekennerschreiben vor.
Zugangsdaten schützen, Systeme korrigieren
Sowohl bei privaten als auch bei geschäftlichen Konten ist zudem die Wiederverwendung von Passwörtern ein Sicherheitsrisiko. Hacker können gestohlene Zugangsdaten automatisch auf anderen Plattformen oder bei anderen Konten ausprobieren. Ein und dasselbe Passwort, das überall verwendet wird, kann somit den Zugriff auf mehrere Konten ermöglichen.
Wenn ein Passwort kompromittiert wurde, sehen die Empfehlungen vor, es sowohl für das betroffene Konto als auch bei anderen Diensten, bei denen es ebenfalls verwendet wurde, zu ändern. Die Aktivierung der Zwei-Faktor-Authentifizierung, sofern verfügbar, fügt der Anmeldung eine zweite Überprüfung hinzu. Der Schutz beruht dann nicht mehr allein auf den eigentlichen Zugangsdaten.
Bei Kühlanlagen müssen diese Vorsichtsmaßnahmen mit den vom Hersteller angegebenen Maßnahmen einhergehen: aktualisierte Software, Austausch veralteter Systeme und geschützte Netzwerkzugänge. Der Angriff auf die Supermärkte verdeutlicht die konkrete Bedeutung dieser Kombination: Es gilt zu verhindern, dass eine Schwachstelle bei der Authentifizierung oder eine bekannte Sicherheitslücke es ermöglicht, für die Lebensmittellagerung unverzichtbare Anlagen aus der Ferne zu steuern.
Kompromittierte Zugangsdaten ebnen Hackern den Weg
Zugangssicherheit ist nicht nur bei Kühlanlagen ein Thema. Laut dem französischen Nachrichtenmagazin „Le Point“ drang die Hackergruppe ZeroBytes im Juni und Juli 2026 in die Systeme der französischen Finanzverwaltung DGFiP ein, indem sie sich die Zugangsdaten eines Behördenmitarbeiters und eines externen Zugangsberechtigten aneignete. Diese Einbrüche rücken den Schutz von Dienstkonten in den Mittelpunkt der Sicherheitsmaßnahmen in Behörden.
Im Fall der DGFiP basiert die gemeldete Vorgehensweise auf der Verwendung von Zugangsdaten autorisierter Nutzer. Daraus allein lässt sich nicht schließen, dass deren Passwörter zu einfach waren: Der Zugriff kann auch gefährdet sein, wenn Zugangsdaten gestohlen werden. Daher muss der Schutz sowohl das Erraten des Passworts als auch dessen Wiederverwendung durch Dritte verhindern.
Sicherheitsbehörden heben insbesondere das Risiko gestohlener Zugangsdaten hervor, die Angreifer automatisch bei mehreren Diensten ausprobieren können. Sie raten, kompromittierte Passwörter zu ersetzen, sie überall dort zu ändern, wo sie wiederverwendet wurden, und die Zwei-Faktor-Authentifizierung zu aktivieren, sofern diese verfügbar ist. Bei Konten, die Zugriff auf sensible Daten gewähren, ergänzt diese zweite Überprüfung den Schutz, den ein separates Passwort bietet.
Mit Material von afp
Dieser Artikel erschien zuerst auf epochtimes.fr unter dem Titel „Piratage des systèmes frigorifiques : le manque de complexité des mots de passe au cœur des attaques touchant la France“. (Übersetzung und redaktionelle Bearbeitung: sm)