In Kürze:
- Die chinesischen Staatsbürger Zhang Yu und Xu Zewei sollen sich in Netzwerke von US-Universitäten gehackt und für Pekings Geheimdienste COVID-19-Forschungsergebnisse gestohlen haben.
- Das US-Außenministerium hat eine Belohnung von bis zu 10 Millionen US-Dollar (rund 8,7 Millionen Euro) für Hinweise zu Zhang ausgesetzt.
- Xu Zewei wurde 2025 in Italien festgenommen und im April 2026 an die USA ausgeliefert. Er bestreitet die Vorwürfe.
Die US-Behörden werfen dem chinesischen Staatsbürger Zhang Yu vor, im Auftrag des chinesischen Ministeriums für Staatssicherheit COVID-19-Forschungsergebnisse amerikanischer Universitäten und Wissenschaftler gestohlen zu haben. Die US-Regierung hat eine Belohnung von bis zu zehn Millionen US-Dollar (rund 8,7 Millionen Euro) für Hinweise auf Zhang ausgesetzt. Sein Mitbeschuldigter wurde im April 2026 aus Italien an die USA ausgeliefert und muss sich dort vor Gericht verantworten.
Das Programm „Rewards for Justice“ (Belohnungen für Gerechtigkeit) des US-Außenministeriums sucht nach Hinweisen auf Zhang Yu, einen Direktor der Firma Shanghai Firetech Information Science and Technology Co. Er soll im Auftrag des chinesischen Ministeriums für Staatssicherheit (MSS) Cyberspionage betrieben haben.
Auch die Cyberabteilung des FBI veröffentlichte am 7. Oktober einen Fahndungsaufruf. Sie bittet um Hinweise zu Zhang, seinen mutmaßlichen Komplizen und den ihnen zugeschriebenen Cyberangriffen. Zhang ist weiterhin flüchtig. Sein Mitbeschuldigter Xu Zewei wurde im Juli 2025 in Italien festgenommen und am 25. April 2026 an die USA ausgeliefert. In Houston muss er sich wegen mutmaßlicher Hackerangriffe vor einem Bundesgericht verantworten.
US-Universitäten und Wissenschaftler im Visier
Laut einer Anklageschrift der Bundesbehörden waren Zhang und Xu zwischen Februar 2020 und Juni 2021 an Hackerangriffen beteiligt, die unter der Leitung von Beamten des Büros für Staatssicherheit in Shanghai – einer Dienststelle des MSS – durchgeführt wurden.
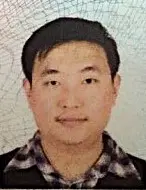
Zhang Yu wird Cyberspionage gegen US-Universitäten und COVID-19-Forscher im Auftrag Pekings vorgeworfen. Das US-Außenministerium bietet bis zu 10 Millionen US-Dollar für Hinweise.
Foto: Mit freundlicher Genehmigung des US-Außenministeriums.
Die Beschuldigten nahmen mutmaßlich Universitäten sowie Immunologen und Virologen ins Visier, die an Impfstoffen, Behandlungsmethoden und Tests für COVID-19 forschten. Der Anklage zufolge stahlen die Hacker mehrere Gigabyte an Daten von einer amerikanischen Universität. Zudem versuchten sie, sich Zugang zu den E-Mail-Konten von Forschern zu verschaffen, um an sensible Informationen zu gelangen.
Laut Anklageschrift übermittelte ein Beamter der Shanghaier Staatssicherheit Xu die Benutzernamen von fünf Universitätsmitarbeitern. Darunter waren COVID-19-Forscher, deren E-Mails Xu beschaffen sollte. Die Beschuldigten nahmen dabei mutmaßlich einige der Forscher mehrfach ins Visier. Im Jahr 2021 sollen Zhang und Xu an einer weiteren Hackerkampagne namens HAFNIUM beteiligt gewesen sein, bei der Sicherheitslücken in Microsoft Exchange Server – einer Software zur Verwaltung der E-Mail-Kommunikation – ausgenutzt wurden.
Da Microsoft Exchange Server von zahlreichen Organisationen zur E-Mail-Verwaltung eingesetzt wird, stellen kompromittierte Systeme potenzielle Einfallstore für den Zugriff auf vertrauliche Kommunikation und andere sensible Informationen dar.
Nach Angaben des US-Außenministeriums wurden im Zuge dieser Kampagne weltweit Tausende Computer kompromittiert, darunter Systeme einer amerikanischen Universität und einer Anwaltskanzlei.
US-Justizministerium setzt Belohnung aus
Das US-Justizministerium teilte im April mit, dass von der HAFNIUM-Kampagne mehr als 12.700 US-Organisationen betroffen gewesen seien. Die Bundesstaatsanwaltschaft wirft chinesischen Geheimdienstmitarbeitern vor, bei der Informationsbeschaffung auf private Technologieunternehmen und Auftragnehmer zurückgegriffen zu haben, um die Beteiligung des chinesischen Regimes zu verschleiern.
Gegen Xu, einen ehemaligen Geschäftsführer der Shanghai Powerock Network Co., liegt eine Anklageschrift mit neun Punkten vor; die Vorwürfe reichen von elektronischen Betrugsdelikten (Wire Fraud) und unbefugtem Computerzugriff bis hin zu Computerschädigung und schwerem Identitätsdiebstahl.
Xu bestritt die Hackervorwürfe während des Auslieferungsverfahrens in Italien und berief sich auf eine Verwechslung seiner Person. Der Sprecher des chinesischen Außenministeriums, Lin Jian, kritisierte die Auslieferung am 27. April. Er warf Washington vor, die Anschuldigungen durch politische Manipulation konstruiert zu haben, und forderte Italien auf, seine Entscheidung zu revidieren.
Weder Zhang noch seine Vertreter oder sein Arbeitgeber haben sich bis zum Zeitpunkt der Veröffentlichung öffentlich zu den US-Vorwürfen geäußert.
Das Programm „Rewards for Justice“ nimmt über einen verschlüsselten Meldekanal Informationen zu Zhang und seinen Komplizen entgegen. Nach Angaben des US-Außenministeriums können Informanten, die die entsprechenden Kriterien erfüllen, finanzielle Belohnungen sowie Unterstützung bei einer Umsiedlung erhalten.
Dieser Artikel erschien im Original auf theepochtimes.com unter dem Titel: „US Offers Up to $10 Million for Information on Chinese Man Accused of Stealing COVID-19 Research“. (deutsche Bearbeitung: vm)